Comment Snyk aide à appliquer le modèle OWASP Software Assurance Maturity Model
Écrit par 

Oliver Dombai
Mathias Conradt
0 minutes de lecture
Le OWASP Software Assurance Maturity Model (SAMM) est devenu un pilier pour les organisations qui cherchent à mesurer et à renforcer leurs programmes de sécurité des applications (AppSec). En tant que cadre largement reconnu, OWASP SAMM aide les organisations à structurer et à évaluer leurs efforts en matière de sécurité, en leur proposant une feuille de route pour une amélioration continue. Comprendre son importance et savoir comment le mettre en œuvre est essentiel pour toute entreprise qui prend au sérieux la sécurité de ses logiciels.
Le cadre OWASP SAMM, initialement lancé sous le nom d’OpenSAMM en 2009, puis mis à jour en 2016, est devenu un projet phare d’OWASP. Il se concentre sur la sécurité des applications et propose une approche prescriptive pour définir, gérer et améliorer les pratiques de sécurité logicielle. Contrairement aux modèles descriptifs tels que BSIMM, qui présentent des observations sur les pratiques existantes, OWASP SAMM est conçu pour guider les organisations dans l’adoption de mesures de sécurité concrètes et applicables.
La mission d’OWASP SAMM est claire : devenir le principal modèle de maturité pour la sécurité logicielle et proposer aux organisations de toutes tailles et de tous types un moyen mesurable et efficace d’analyser et d’améliorer la sécurité de leurs logiciels. Ce modèle complet couvre l’ensemble du cycle de vie logiciel, y compris le développement et l’acquisition, et est conçu pour s’adapter aux risques. Cette polyvalence permet à OWASP SAMM de rester pertinent dans des secteurs et des environnements technologiques variés.
Mais pourquoi un cadre de maturité DevSecOps est-il nécessaire ? À une époque où les menaces de sécurité sont de plus en plus sophistiquées, les organisations ne peuvent plus se permettre une approche désorganisée ou réactive. Un cadre de maturité comme OWASP SAMM fournit la structure nécessaire à une gestion efficace de la sécurité. Il permet aux organisations de mesurer leurs progrès, de définir des points de référence et de suivre des bonnes pratiques éprouvées sur le terrain, sans réinventer la roue. En s’inspirant des autres et en tirant parti d’une approche communautaire, les organisations peuvent adopter des pratiques éprouvées et affinées au fil du temps.
OWASP SAMM se distingue comme un cadre de référence pour plusieurs raisons. Il est :
Mesurable, avec des niveaux de maturité définis pour les pratiques de sécurité, qui permettent aux organisations de progresser au fil du temps
Concret, en proposant des parcours clairs pour faire progresser ces niveaux de maturité.
Polyvalent, indépendant des technologies, des processus et de l’organisation, il convient aussi bien aux startups qu’aux grandes entreprises
Ouvert, avec des ressources accessibles gratuitement et une approche du partage des connaissances portée par la communauté, contrairement aux cadres propriétaires qui limitent l’accès à l’information derrière des paywalls
Pertinent à l’échelle mondiale, car il se concentre spécifiquement sur la sécurité des applications et le DevSecOps, plutôt que sur une approche générale de la sécurité des systèmes d’information en entreprise.
La structure d’OWASP SAMM est conçue pour accompagner plusieurs activités clés :
Évaluer le niveau actuel de sécurité logicielle
Définir une stratégie d’amélioration
Élaborer une feuille de route de mise en œuvre
Fournir des conseils prescriptifs sur la manière de mener des activités spécifiques.
Toutefois, une mise en œuvre réussie nécessite plus qu’une stratégie bien définie. Les ressources humaines, les processus et les outils jouent un rôle essentiel dans l’application concrète de ces pratiques de sécurité.
Snyk, une plateforme de sécurité conçue pour les développeurs
C’est là qu’intervient Snyk, une plateforme de sécurité conçue pour les développeurs. Snyk propose des outils étroitement alignés sur les pratiques de sécurité définies par OWASP SAMM, ce qui facilite leur mise en œuvre et le maintien de la posture de sécurité des organisations. Snyk propose quatre modules qui effectuent une analyse statique du code des applications à plusieurs niveaux.
Snyk Code : un outil de test statique de la sécurité des applications (SAST) qui analyse le code écrit par les développeurs pour détecter les vulnérabilités.
Snyk Open Source : un outil d’analyse de la composition logicielle (SCA) qui détecte les vulnérabilités dans les dépendances open source au niveau de l’application.
Snyk Container : analyse les dépendances open source au niveau de l’image de conteneur pour garantir la sécurité des éléments intégrés au registre de paquets de l’image.
Snyk IaC : détecte les erreurs de configuration dans les fichiers d’infrastructure as code, comme Terraform et CloudFormation, et traite ainsi les risques de sécurité potentiels de l’infrastructure sous-jacente.
La philosophie de Snyk consiste à donner aux développeurs les moyens de prendre en main la sécurité en l’intégrant aux outils qu’ils utilisent déjà, tout au long du cycle de vie du développement logiciel (SDLC). Cette approche « shift left » s’accorde parfaitement avec la nature prescriptive d’OWASP SAMM : les organisations peuvent ainsi appliquer les pratiques de sécurité plus tôt dans le processus de développement et maintenir une posture de sécurité robuste de bout en bout.
Pour renforcer davantage les efforts de sécurité, Snyk AppRisk permet de gérer et de hiérarchiser les risques liés à l’ensemble des actifs de l’organisation, afin de concentrer les efforts de correction là où ils sont les plus importants. Associée aux recommandations structurées d’OWASP SAMM, cette approche globale permet aux organisations de mettre en place et de maintenir un programme de sécurité logicielle mature, efficace et mesurable.
SAMM et Snyk
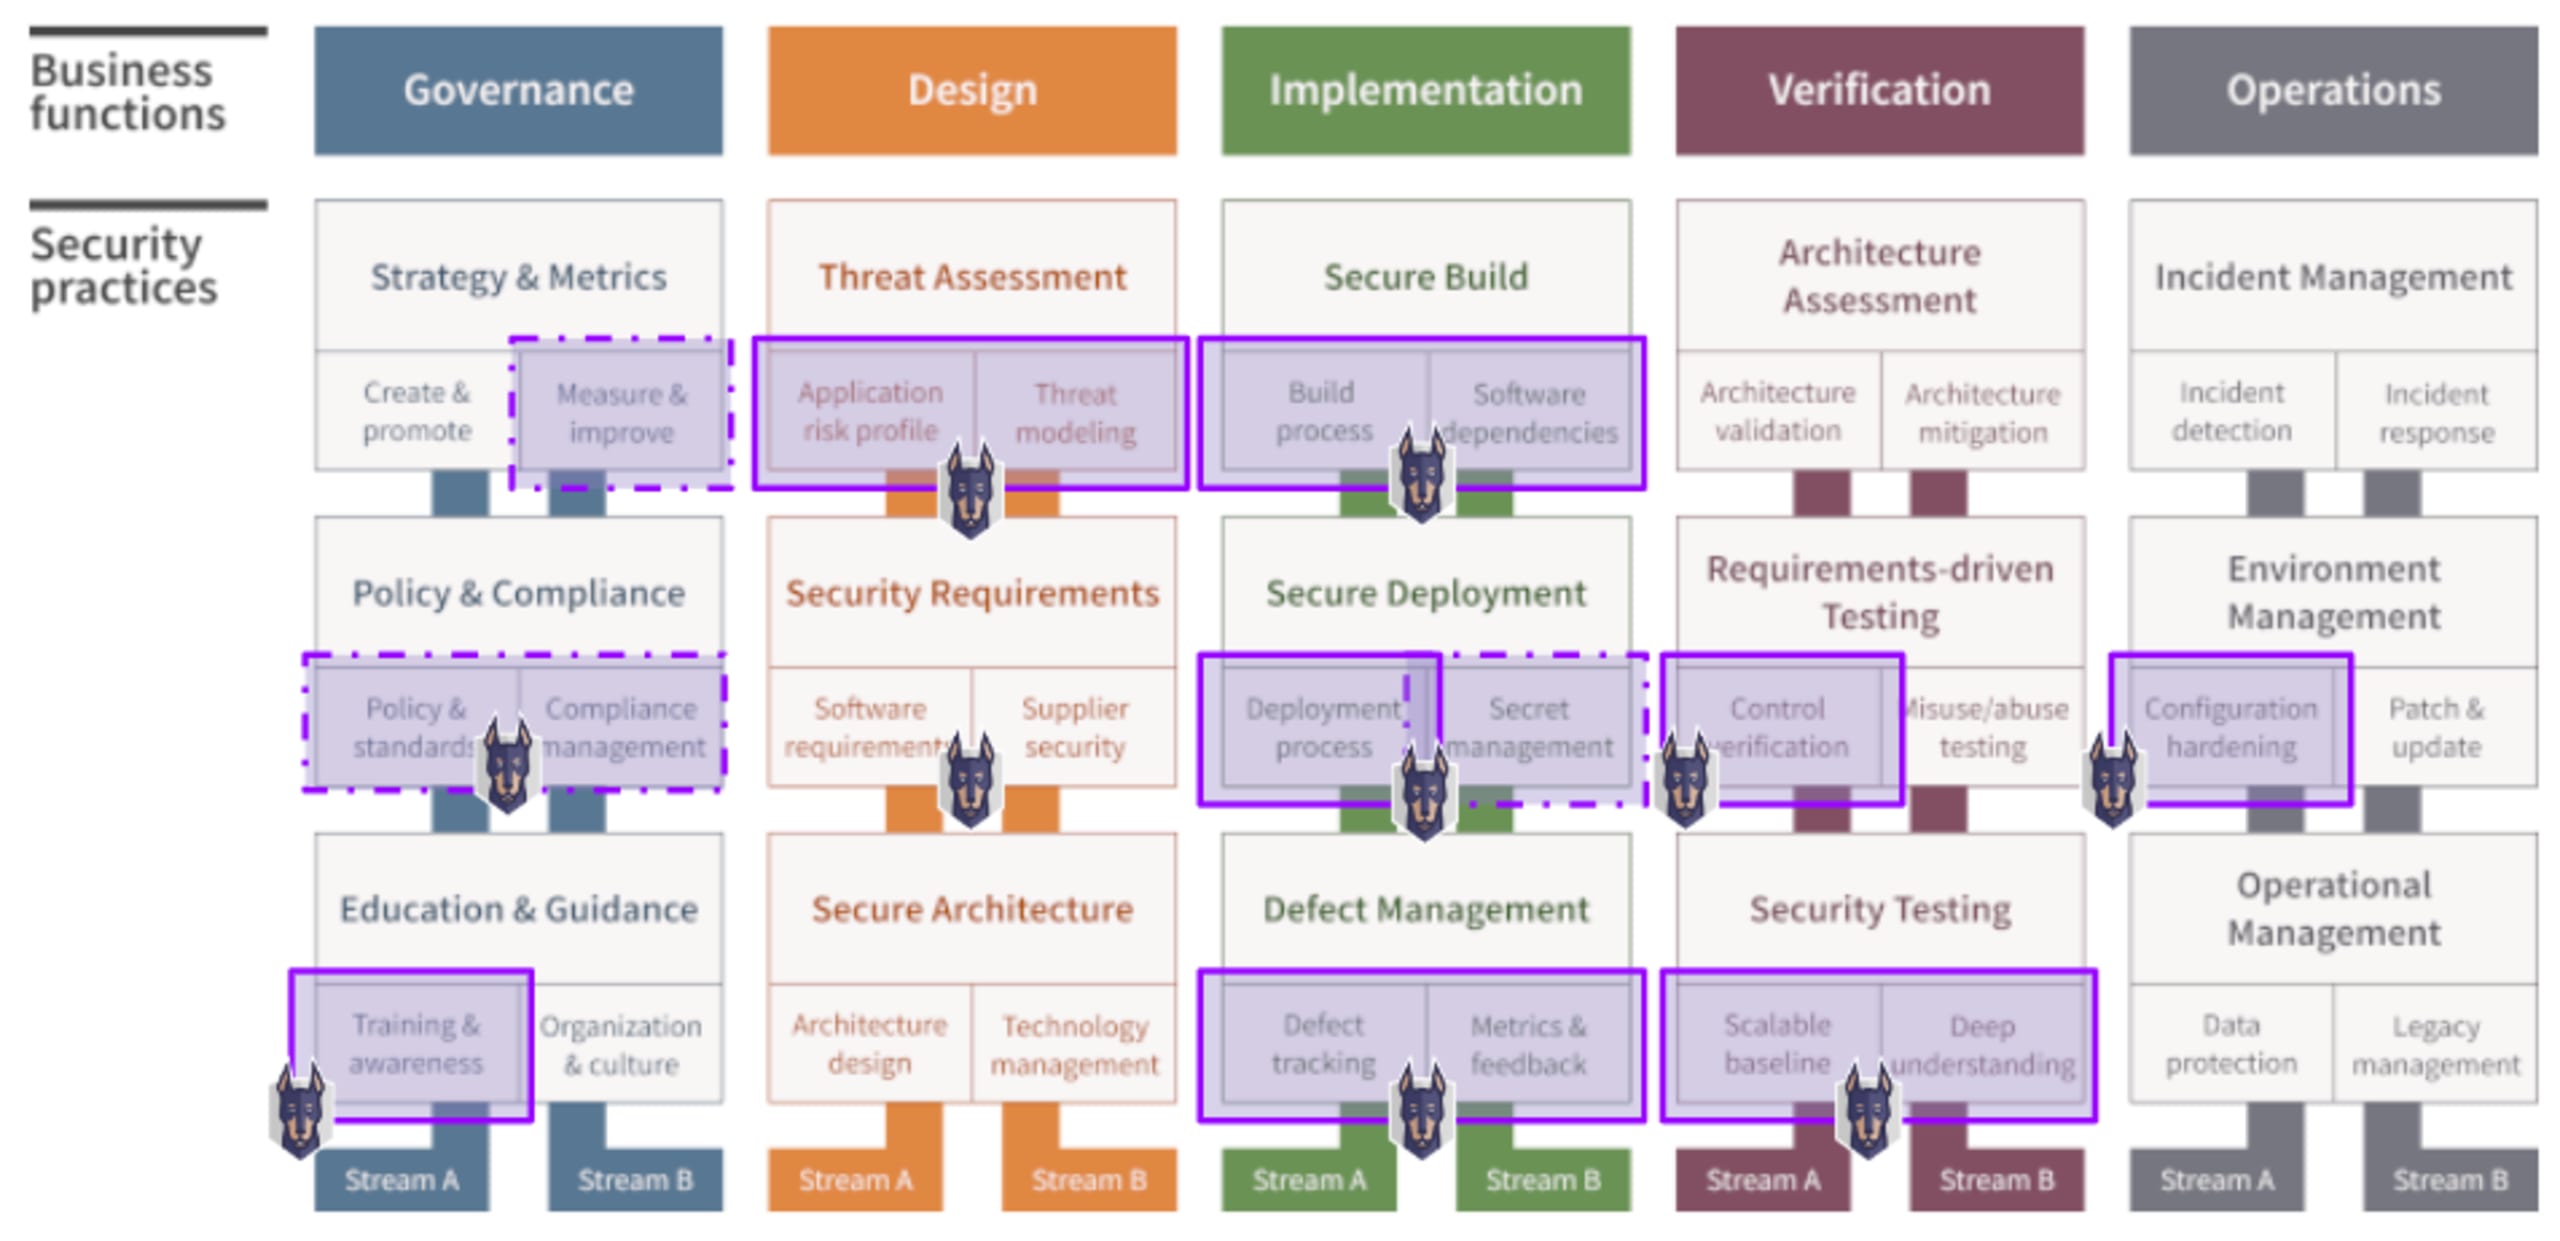
Examinons en détail chaque fonction métier et pratique de sécurité, ainsi que la manière dont Snyk peut vous aider. Le diagramme ci-dessous met en évidence les pratiques de sécurité que Snyk peut accompagner, indiquées en violet.
Fonction métier : Gouvernance
Pratique de sécurité : Stratégie et indicateurs
La pratique Stratégie et indicateurs, au sein de la fonction métier Gouvernance du modèle OWASP SAMM, consiste à créer et à maintenir un plan cohérent et efficace pour atteindre les objectifs de sécurité logicielle de l’organisation. Elle veille à ce que toutes les activités de sécurité soient alignées sur les objectifs de l’organisation, en évitant les inefficacités et les efforts contre-productifs. En élaborant un programme de sécurité logicielle bien défini, cette pratique aide à hiérarchiser les initiatives de sécurité et à affecter efficacement les ressources.
Au-delà de la planification, la pratique Stratégie et indicateurs met l’accent sur l’importance de suivre l’efficacité du programme de sécurité à l’aide d’indicateurs. Il s’agit de définir et de suivre les indicateurs clés de performance (KPI) et d’autres mesures permettant d’évaluer dans quelle mesure les efforts de sécurité répondent aux objectifs de l’organisation. Cette approche favorise l’amélioration continue et l’alignement de la stratégie de sécurité sur les objectifs plus larges de l’organisation.
Comment Snyk peut vous aider pour la stratégie et les indicateurs
Snyk offre de solides fonctionnalités de reporting et d’analytique d’entreprise. Ces outils aident les organisations à définir et à suivre les indicateurs et les KPI liés à leurs efforts de sécurité logicielle, notamment en matière de tests statiques de sécurité des applications (SAST) et d’analyse de la composition logicielle (SCA). Les analyses de Snyk fournissent des informations détaillées sur l’efficacité des programmes de sécurité, afin d’éclairer la prise de décision et d’affiner et d’améliorer la stratégie de sécurité globale.
Grâce aux fonctionnalités de reporting de Snyk, les organisations peuvent clairement comprendre leur posture de sécurité, mesurer l’impact de leurs initiatives et s’assurer que leur programme de sécurité logicielle est aligné sur leurs objectifs.
Pratique de sécurité : Politiques et conformité
La pratique Politiques et conformité, au sein de la fonction Gouvernance du modèle OWASP SAMM, vise à garantir que l’organisation respecte ses normes de sécurité internes et les exigences réglementaires externes. Elle consiste à aligner les politiques de sécurité sur les objectifs métier de l’organisation, à définir des référentiels de sécurité propres aux applications et à permettre des audits automatisés pour suivre la conformité tout au long du cycle de vie du développement logiciel (SDLC).
Le flux A porte sur la définition et l’application de politiques et de normes de sécurité à l’ensemble des applications, afin d’en garantir le respect et le suivi de manière cohérente.
Le flux B met l’accent sur la mesure et le reporting de la conformité aux exigences des tiers, afin de s’assurer que chaque application respecte les obligations externes, lesquelles sont documentées et tenues à jour.
Comment Snyk peut vous aider pour les politiques et la conformité
Snyk Security Policies et License Policies permettent aux organisations de définir et d’appliquer des règles relatives à l’utilisation de bibliothèques open source. Elles contribuent ainsi au respect des normes de sécurité internes et des exigences des tiers.
De plus, Snyk AppRisk veille à la mise en place et à l’application efficace de tous les contrôles de sécurité définis par les politiques de gouvernance de l’organisation. Il aide également à suivre et à signaler les exigences de sécurité propres à chaque application. En intégrant ces outils au SDLC, Snyk contribue à automatiser le contrôle de conformité, à réduire les risques de non-conformité et à renforcer la posture de sécurité de l’organisation.
Pratique de sécurité : Formation et accompagnement
La pratique Formation et accompagnement, au sein de la fonction Gouvernance du modèle OWASP SAMM, vise à doter toutes les personnes impliquées dans le cycle de vie du développement logiciel des connaissances et des ressources nécessaires à la création de logiciels sécurisés. Elle souligne l’importance d’une formation continue et de la sensibilisation à la sécurité dans toute l’organisation. Elle commence par des formations ciblées pour les développeurs, puis s’étend à d’autres rôles au sein de l’organisation et évolue vers des formations adaptées à chaque rôle, afin de garantir l’application efficace des pratiques de sécurité.
Au-delà de la formation, cette pratique encourage les organisations à favoriser la collaboration et la transparence, et à promouvoir la sécurité des applications en partageant les connaissances et les outils entre les équipes. L’objectif est de créer un environnement où la sécurité est une priorité et où chacun adopte des pratiques de développement sécurisé.
Comment Snyk peut vous aider pour la formation et l’accompagnement
Snyk Learn est un environnement d’apprentissage dédié au codage sécurisé, qui propose aux développeurs et aux autres membres de l’équipe des leçons interactives et basées sur des scénarios concrets. Cet outil soutient les efforts de l’organisation pour renforcer la sensibilisation à la sécurité et développer les compétences grâce à la pratique, facilitant ainsi l’intégration des bonnes pratiques de codage sécurisé dans les activités quotidiennes.
Fonction métier : Conception
Pratique de sécurité : Évaluation des menaces
La pratique Évaluation des menaces, au sein de la fonction métier Conception du modèle OWASP SAMM, vise à identifier et à évaluer les risques au niveau du projet en fonction des fonctionnalités du logiciel et de son environnement d’exécution. En comprenant les menaces potentielles et les attaques probables propres à chaque projet, les organisations peuvent prendre des décisions plus éclairées pour hiérarchiser les initiatives de sécurité et gérer les risques. Cette pratique évolue de simples modèles de menace et profils de risque vers une approche sophistiquée et complète, où les informations sur les menaces sont étroitement liées aux facteurs externes et aux mesures compensatoires. L’objectif est de mieux comprendre les conséquences potentielles des problèmes de sécurité en aval et de disposer d’une vision à jour de l’exposition de l’organisation aux menaces.
Comment Snyk peut vous aider pour l’évaluation des menaces
Snyk AppRisk est une solution de gestion de la posture de sécurité des applications qui automatise la classification des actifs logiciels, tels que les dépôts, selon des politiques personnalisées. Les organisations peuvent ainsi disposer d’un inventaire centralisé et exact des profils de risque de leurs applications, et surveiller et mettre à jour de manière proactive la couverture des menaces dans l’ensemble de l’organisation. Snyk AppRisk aide les organisations à s’assurer que leurs évaluations des risques sont complètes, à jour et adaptées au paysage actuel des menaces.
Fonction métier : Mise en œuvre
Pratique de sécurité : Construction sécurisée
La pratique Secure Build, au sein de la fonction métier Implementation du modèle OWASP SAMM, vise à mettre en place un processus de compilation logicielle standardisé et reproductible, qui intègre la sécurité dès le départ. Elle met l’accent sur l’automatisation du processus de compilation afin d’éliminer la subjectivité et les erreurs humaines, et de garantir l’intégration de contrôles de sécurité, tels que les tests statiques de sécurité des applications (SAST) et les tests dynamiques de sécurité des applications (DAST), dans le pipeline. Cette automatisation permet de détecter et de corriger rapidement les régressions de sécurité, avant que des artefacts vulnérables n’arrivent en production.
Cette pratique tient également compte du rôle essentiel des dépendances logicielles dans les applications modernes. Elle souligne l’importance d’identifier les composants tiers, y compris les dépendances transitives, et de suivre leur état de sécurité afin de limiter l’impact des vulnérabilités potentielles. Dans les implémentations plus avancées, les mêmes contrôles de sécurité rigoureux que ceux appliqués au code de l’application sont étendus à ces dépendances, pour assurer une couverture de sécurité complète.
Comment Snyk peut vous aider à sécuriser vos builds
Snyk propose une suite d’outils parfaitement adaptés à la pratique Secure Build :
Snyk Code propose des fonctionnalités de test statique de sécurité des applications (SAST), qui permettent aux développeurs d’analyser leur code à la recherche de vulnérabilités dans le cadre du processus de compilation automatisé. Les problèmes de sécurité sont ainsi détectés et corrigés rapidement, ce qui réduit le risque que du code vulnérable arrive en production.
Snyk Open Source analyse les dépendances open source, y compris les dépendances transitives, pour détecter les vulnérabilités connues. Cet outil contribue à la sécurité de la chaîne d’approvisionnement logicielle en surveillant en continu les problèmes dans les composants tiers et en facilitant leur correction.
La fonctionnalité Automatic Fix PRs de Snyk crée automatiquement des pull requests pour corriger les vulnérabilités détectées dans les bibliothèques open source. Cette intégration aux systèmes Git simplifie la correction des problèmes de sécurité et contribue à protéger les applications sur la durée.
La fonctionnalité Pull Request Check de Snyk examine automatiquement chaque pull request pour repérer les nouvelles vulnérabilités introduites par les modifications, ce qui raccourcit les cycles de revue de sécurité et préserve l’intégrité du code.
Intégration CI/CD et Snyk CLI : Snyk s’intègre facilement aux pipelines CI/CD et joue le rôle de point de contrôle de sécurité en bloquant les builds qui contiennent des vulnérabilités dépassant un certain seuil de gravité. De plus, Snyk CLI peut générer une nomenclature logicielle (SBOM) aux formats SPDX et CycloneDX, pour fournir des informations détaillées sur les composants utilisés dans une application et les risques associés.
En intégrant Snyk au processus de compilation, les organisations peuvent automatiser les contrôles de sécurité, gérer les vulnérabilités du code applicatif et de ses dépendances, et garantir un processus de compilation cohérent et sécurisé, conforme aux bonnes pratiques définies dans le modèle OWASP SAMM.
Pratique de sécurité : Secure Deployment
La pratique Secure Deployment, au sein de la fonction métier Implementation du modèle OWASP SAMM, vise à préserver la sécurité et l’intégrité des applications lors de leur déploiement. Elle met l’accent sur l’automatisation du processus de déploiement afin de réduire les erreurs manuelles, ainsi que sur l’intégration de contrôles de vérification de sécurité à chaque étape. Elle préconise également la séparation des tâches : le déploiement doit être assuré par du personnel formé qui ne participe pas directement au développement.
Au-delà des aspects pratiques du déploiement, cette pratique porte aussi sur la protection des données sensibles, comme les mots de passe, les jetons et autres secrets indispensables au fonctionnement des applications en production. Les pratiques de base consistent à déplacer ces secrets des dépôts et des fichiers de configuration vers des coffres sécurisés. Les implémentations plus avancées génèrent les secrets de façon dynamique lors du déploiement et surveillent en continu la présence de secrets non protégés.
Comment Snyk peut vous aider à sécuriser vos déploiements
Snyk propose plusieurs outils adaptés à la pratique Secure Deployment :
Snyk Code contribue à sécuriser le déploiement en proposant des tests statiques de sécurité des applications (SAST) qui détectent les vulnérabilités dans le code avant sa mise en production. Seul du code sécurisé arrive ainsi en production.
Snyk Open Source contribue à sécuriser le processus de déploiement en analysant les dépendances open source, y compris les dépendances transitives, à la recherche de vulnérabilités. L’application est ainsi protégée contre les risques liés aux composants tiers.
Intégration CI/CD et Snyk CLI : Snyk s’intègre directement aux pipelines CI/CD et joue le rôle de point de contrôle de sécurité, en empêchant le déploiement de builds contenant des vulnérabilités dépassant un seuil de gravité défini. Cette automatisation garantit l’application systématique des contrôles de sécurité et le déploiement exclusif de builds conformes.
Gestion des secrets : grâce à son partenariat avec GitGuardian, Snyk contribue également à gérer et à protéger les secrets, conformément au deuxième volet de la pratique Secure Deployment. Cette intégration permet de détecter et d’atténuer les fuites de secrets, afin de protéger les informations sensibles pendant le déploiement et en production.
Grâce à ces outils, Snyk aide les organisations à automatiser leurs processus de déploiement, à appliquer les contrôles de sécurité et à gérer efficacement les secrets. Elles disposent ainsi d’un pipeline de déploiement sécurisé et fiable, conforme aux bonnes pratiques du modèle OWASP SAMM.
Pratique de sécurité : Defect Management
La pratique Defect Management repose sur la collecte, le suivi et l’analyse systématiques des défauts de sécurité logicielle. Elle vise à garantir que les logiciels sont livrés avec un niveau de sécurité connu, grâce à une gestion efficace des défauts tout au long du processus de développement. Elle ne se limite pas à identifier et à corriger les défauts de sécurité : elle consiste également à enrichir les données les concernant afin d’en tirer des indicateurs pertinents. Ces indicateurs peuvent ensuite guider les décisions relatives à la sécurité de chaque projet et au programme global d’assurance de la sécurité. Dans les implémentations avancées, la gestion des défauts est formalisée et l’analyse des données en temps réel, ainsi que la détection des tendances, jouent un rôle essentiel dans l’élaboration de la stratégie de sécurité de l’organisation.
Comment Snyk peut vous aider dans la gestion des défauts
Snyk propose des outils performants pour mettre en œuvre la pratique Defect Management :
Interface Web, rapports et analyses Enterprise de Snyk : ces fonctionnalités permettent aux organisations de suivre systématiquement toutes les vulnérabilités et de générer des indicateurs détaillés. Les outils Snyk permettent aux équipes de surveiller des indicateurs clés, comme le nombre de problèmes de référence, de nouveaux problèmes, de problèmes évitables et le délai moyen de résolution (MTTR). Ce suivi et cette analyse complets aident les organisations à prendre des décisions éclairées, fondées sur des indicateurs, concernant leurs priorités en matière de sécurité.
Indicateurs par équipe et par projet : Snyk permet de regrouper les indicateurs par équipe ou par projet et de repérer les équipes dont la posture de sécurité est la plus avancée. Cette fonctionnalité améliore la gestion et la responsabilisation, et introduit des éléments de compétition et de ludification qui peuvent être utiles à la mise en place de programmes de Security Champions.
En tirant parti des outils Snyk, les organisations peuvent améliorer leurs processus de gestion des défauts : elles assurent le suivi des défauts de sécurité, les corrigent et s’appuient sur les données recueillies pour orienter leurs décisions stratégiques et renforcer leurs pratiques de sécurité globales.
Fonction métier : Verification
Pratique de sécurité : Requirements-driven Testing
La pratique Requirements-driven Testing vise à garantir que les contrôles de sécurité d’une application fonctionnent comme prévu et répondent aux exigences de sécurité définies pour le projet. Elle repose sur le développement et l’exécution progressifs de tests de sécurité et de tests de régression, en mettant l’accent sur les tests positifs et négatifs. Les tests positifs vérifient que les contrôles de sécurité répondent correctement aux exigences fonctionnelles de sécurité. Les tests négatifs visent à repérer les failles et les vulnérabilités en vérifiant comment l’application réagit aux scénarios d’utilisation abusive et de détournement. À un stade plus avancé, cette pratique comprend des tests de résistance en matière de sécurité, comme les tests de déni de service, et privilégie l’amélioration continue de la sécurité des applications grâce à des tests unitaires de sécurité automatisés et à des tests de régression pour chaque bogue identifié et corrigé.
Comment Snyk peut vous aider dans les tests basés sur les exigences
Snyk facilite la mise en œuvre de la pratique Requirements-driven Testing en aidant à détecter les vulnérabilités dans le code propriétaire comme dans le code tiers :
Snyk Code permet aux développeurs de détecter rapidement les vulnérabilités dans leur code, dès le début du développement. Les contrôles de sécurité répondent ainsi aux normes requises et fonctionnent correctement.
Snyk Open Source analyse les dépendances open source à la recherche de vulnérabilités connues, afin de vérifier que les composants tiers intégrés à l’application répondent aux exigences de sécurité et n’introduisent pas de nouveaux risques.
Pratique de sécurité : Security Testing
La pratique Security Testing, au sein de la fonction métier Verification du modèle OWASP SAMM, vise à découvrir les faiblesses techniques et les failles de logique métier des applications. Elle va au-delà de la simple vérification du respect des exigences de sécurité et combine des méthodes de test automatisées et manuelles pour assurer une couverture approfondie. Les tests de sécurité automatisés offrent un moyen efficace et évolutif de détecter les vulnérabilités courantes, autrement dit les « fruits à portée de main ». Ces tests sont affinés en continu et exécutés plus fréquemment pour repérer rapidement les bogues et les régressions au cours du développement.
Cependant, les tests automatisés ont leurs limites, notamment face aux vecteurs d’attaque complexes et aux failles de logique métier, qui exigent une compréhension approfondie de l’application. Les tests manuels réalisés par des experts sont alors indispensables. Les revues manuelles sont généralement priorisées en fonction des risques, des modifications récentes ou des prochaines versions majeures, afin de concentrer les efforts sur les composants critiques. Les organisations peuvent également lancer des programmes de bug bounty pour tirer parti de l’expertise externe et découvrir d’autres vulnérabilités.
L’objectif principal des tests de sécurité est de détecter et de présenter les vulnérabilités d’une application aux responsables et aux parties prenantes de l’entreprise, afin de les aider à comprendre les risques et à les traiter de façon proactive.
Comment Snyk peut vous aider dans les tests de sécurité
Snyk Code analyse automatiquement le code propriétaire à la recherche de vulnérabilités et aide à détecter les problèmes de sécurité courants dès le début du développement. Il est ainsi plus facile de les corriger avant qu’ils ne deviennent plus graves.
Snyk Open Source analyse les dépendances open source, y compris les dépendances transitives, à la recherche de vulnérabilités connues. Les composants tiers intégrés à l’application ne présentent ainsi pas de risques de sécurité.
Intégration CI/CD et Snyk CLI : Snyk peut jouer le rôle de point de contrôle de sécurité et bloquer les builds qui contiennent des vulnérabilités dépassant un seuil de gravité défini. Cette intégration fait des tests de sécurité une étape continue du cycle de développement et permet de détecter les problèmes le plus tôt possible.
Fonction métier : Operations
Pratique de sécurité : Environment Management
La pratique Environment Management, au sein de la fonction métier Operations du modèle OWASP SAMM, souligne l’importance de préserver la sécurité et l’intégrité de l’environnement opérationnel d’une application. Même après le déploiement, des efforts continus en matière de sécurité restent nécessaires, car de nouveaux correctifs et fonctionnalités sont régulièrement publiés pour les différents composants de la pile technologique. Comme de nombreuses technologies ne sont pas sécurisées par défaut — souvent pour assurer la rétrocompatibilité ou simplifier la configuration —, il est essentiel d’appliquer uniformément des configurations de référence sécurisées à tous les systèmes.
Cela implique de surveiller régulièrement les vulnérabilités et d’appliquer les correctifs dans les meilleurs délais à tous les composants afin de sécuriser l’environnement. Il convient notamment de mettre en place des processus formels de renforcement de la configuration, avec une surveillance continue des configurations et le traitement de tout écart par rapport à la référence de sécurité comme un défaut de sécurité.
Comment Snyk peut vous aider dans la gestion des environnements
Snyk accompagne la pratique de gestion des environnements grâce à son outil Snyk IaC (Infrastructure as Code). Snyk IaC analyse les fichiers IaC, tels que CloudFormation, Kubernetes, ARM et Terraform, afin de détecter les erreurs de configuration susceptibles de présenter des risques pour la sécurité. Ces analyses s’appuient sur des bonnes pratiques et des référentiels tels que les CIS Benchmarks et l’AWS Well-Architected Framework, pour garantir la sécurité de la configuration de votre infrastructure.
Snyk IaC s’intègre facilement à différentes étapes du cycle de développement :
Intégration à l’IDE : les développeurs peuvent détecter les erreurs de configuration dès le début du développement.
Intégration à Git : les analyses Snyk IaC peuvent être déclenchées dans le cadre du workflow Git afin de détecter les erreurs de configuration avant la fusion des modifications.
Automatisation CI/CD : les analyses Snyk IaC peuvent être automatisées via la CLI dans un pipeline CI/CD, pour assurer des contrôles de sécurité continus lors du déploiement des modifications de l’infrastructure.
Avec Snyk IaC, les organisations peuvent appliquer de manière cohérente des configurations de référence sécurisées dans tous leurs environnements, gérer les vulnérabilités de façon proactive et garantir la sécurité de leurs environnements opérationnels ainsi que leur conformité aux normes du secteur.
Conclusion
En conclusion, le cadre OWASP SAMM est précieux pour les organisations qui souhaitent renforcer la sécurité de leurs applications. En s’appuyant sur Snyk, elles peuvent mettre en œuvre efficacement les pratiques de sécurité définies par OWASP SAMM et ainsi atteindre, voire dépasser, leurs objectifs de sécurité.
Accélérez le développement sécurisé
Snyk rapproche les développeurs et les équipes de sécurité pour allier rapidité et sécurité à grande échelle.