Sécuriser dès la conception : le nouvel impératif du développement piloté par l’IA
Écrit par

0 minutes de lecture
La façon dont nous développons des logiciels a fondamentalement changé. Les assistants de programmation IA ne sont plus une nouveauté : ils sont devenus la norme et constituent un bond révolutionnaire en matière de productivité et d’innovation pour les développeurs. Il ne s’agit pas d’une tendance à venir, mais de la réalité d’aujourd’hui. Environ la moitié des équipes de développement utilisent désormais des outils d’IA générative, et près de 70 % des responsables de l’ingénierie déclarent consacrer moins de temps aux tâches d’ingénierie : l’ère du développement piloté par l’IA est là.
Cette accélération a toutefois un coût caché : un défi de sécurité sur deux fronts contre lequel les outils traditionnels n’ont pas été conçus. Le premier front est la nouvelle menace, à grande vitesse, du code généré par l’IA et non sécurisé. Selon des études, près de la moitié du code généré par l’IA n’est pas sécurisé ; une surface d’attaque considérable se crée donc à une vitesse inédite. Ce risque est amplifié par le nouveau paradigme du « vibe coding », la montée en puissance des développeurs non traditionnels et le fait que les modèles d’IA sont souvent entraînés sur des données publiques imparfaites. À ce nouveau défi s’ajoute le deuxième front : le vaste arriéré de problèmes de sécurité déjà présents dans le code écrit par des humains, qui continue de ralentir les équipes.
Les outils de sécurité traditionnels peinent à agir sur ces deux fronts. Ils sont trop lents pour le nouveau flux de travail basé sur l’IA et ne sont pas assez intelligents pour résorber efficacement la dette de sécurité accumulée. Les organisations se retrouvent ainsi prises entre le ralentissement de l’innovation et l’acceptation d’un niveau de risque inacceptable.
Pourquoi l’ancien modèle « Shift Left » ne suffit plus
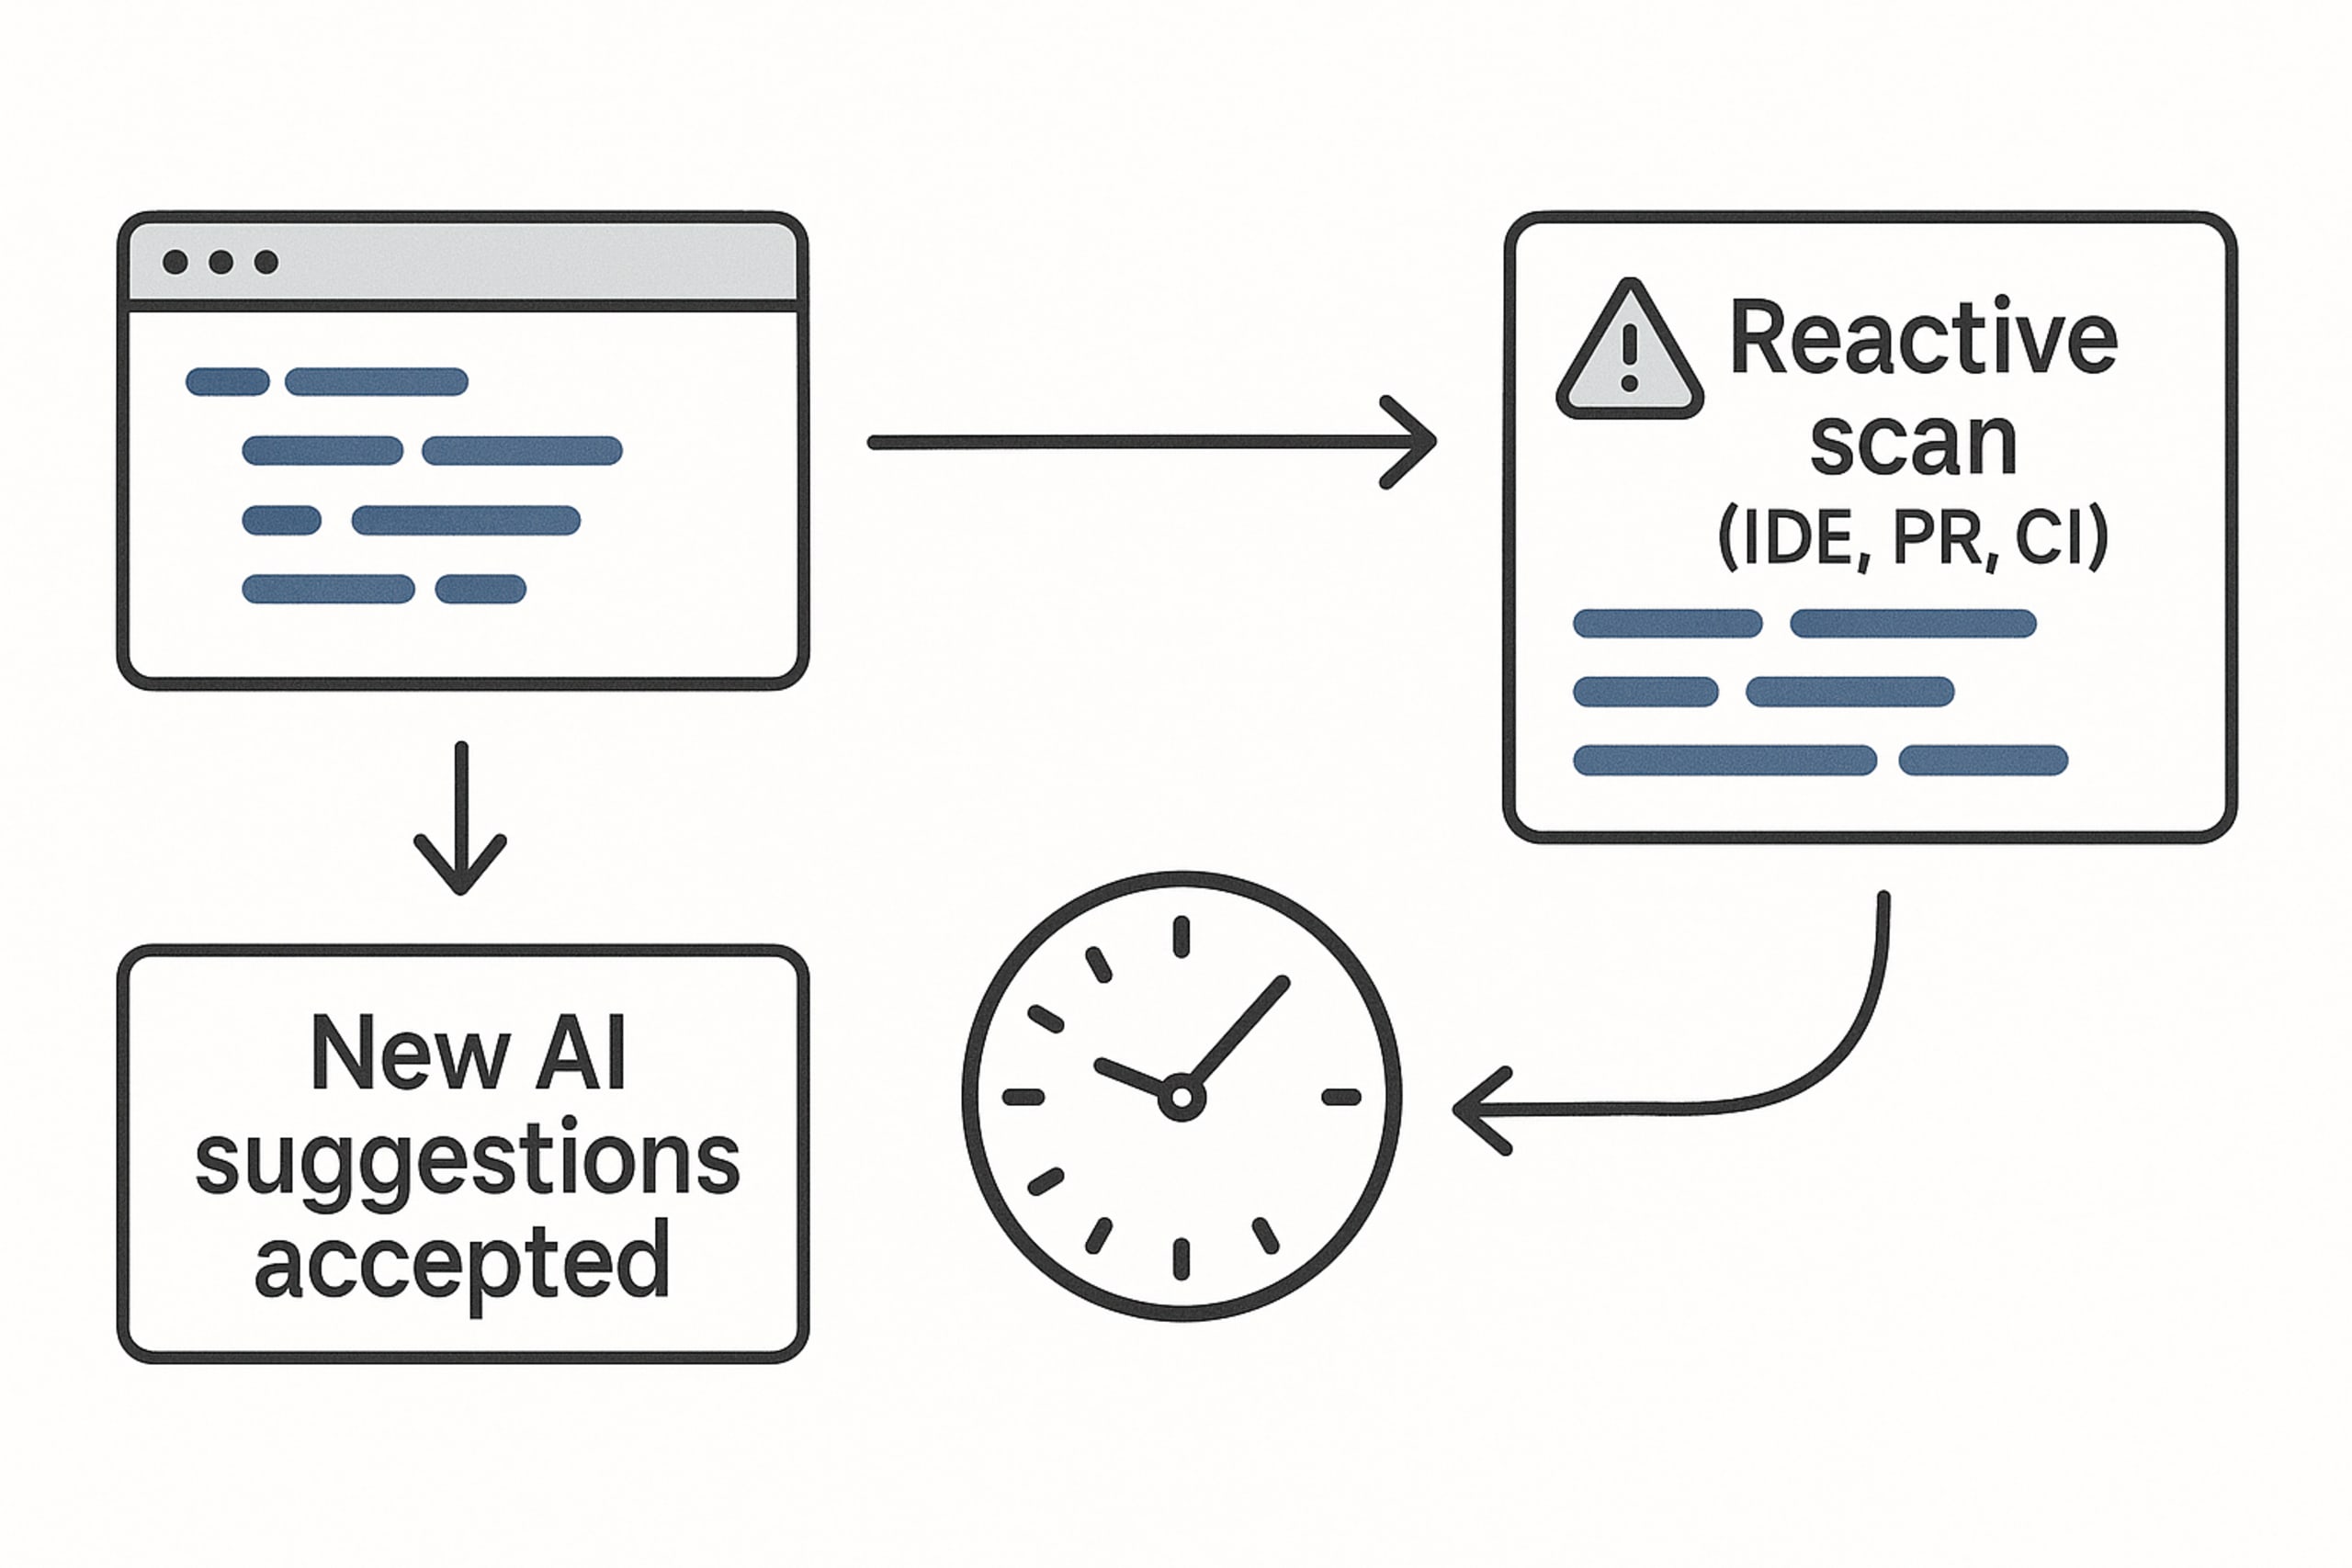
Pendant des années, la réponse aux défis de la sécurité des applications a consisté à « décaler la sécurité vers la gauche », c’est-à-dire à détecter les vulnérabilités plus tôt dans le cycle de développement. Ce principe reste important, mais sa mise en œuvre traditionnelle — qui repose sur la détection des vulnérabilités dans les IDE, lors des pull requests ou dans les pipelines CI/CD — ne peut tout simplement pas suivre le rythme du développement assisté par l’IA.
Lorsqu’une analyse traditionnelle est lancée, le développeur a peut-être déjà accepté des dizaines de suggestions de l’IA, ce qui rend la remédiation perturbante et coûteuse. Cette friction est rédhibitoire pour les développeurs qui ont adopté l’IA pour sa rapidité. Ces outils sont également réactifs par nature : ils détectent les problèmes après l’écriture du code. Ils ne disposent pas de la capacité proactive et pédagogique nécessaire pour guider l’IA afin qu’elle produise du code sécurisé dès le départ.
Il est donc impératif d’évoluer vers un nouveau paradigme.
La solution : un nouveau paradigme de « sécurisation dès la conception »
La solution n’est pas de freiner l’innovation, mais d’intégrer directement la sécurité au flux de travail natif de l’IA. C’est le principe de la « sécurisation dès la conception » : une nouvelle approche qui va au-delà des analyses réactives et guide proactivement l’agent de programmation IA pour qu’il génère du code sécurisé dès la première instruction. L’objectif est de faire de la sécurité une composante invisible et automatique du processus de création.
Snyk Studio est le seul produit de sécurité conçu avant tout pour les développeurs et adapté à cette nouvelle réalité. Nous relevons ces deux défis de sécurité du développement avec une solution unifiée.
Pour répondre aux nouveaux enjeux du code généré par l’IA, Snyk Studio vous aide à « sécuriser dès la conception » en intégrant directement nos moteurs de sécurité leaders du marché à l’assistant IA du développeur. Nous ne nous contentons pas d’analyser le code écrit par l’IA : nous intégrons l’analyse de sécurité et la remédiation au flux agentique de votre assistant de programmation afin de sécuriser le code dès la toute première instruction.

Pour résorber la dette de sécurité accumulée, Snyk Studio propose la « remédiation intelligente », qui exploite la puissance de l’IA pour éliminer les retards à une échelle et à une vitesse jusque-là inimaginables, et libérer vos développeurs afin qu’ils puissent se tourner vers l’avenir.
Sécuriser concrètement le développement piloté par l’IA
Prévenir les problèmes dans le code propriétaire
Imaginez un développeur d’une entreprise de technologies de la santé qui crée une fonctionnalité permettant de consulter des dossiers de patients. Il se tourne vers son assistant de programmation IA et saisit l’instruction suivante : « Crée un point de terminaison d’API qui récupère dans la base de données le dossier d’un patient à partir de son identifiant. »
Axée uniquement sur les fonctionnalités, l’IA génère instantanément une fonction propre et efficace qui récupère un recordId dans l’URL et renvoie le dossier correspondant. Cependant, cette première version du code présente une vulnérabilité critique de type référence directe non sécurisée à un objet (IDOR), car elle ne vérifie jamais si l’utilisateur connecté est autorisé à consulter ce dossier précis.
Un outil d’analyse de sécurité traditionnel devrait détecter ce problème, idéalement dans un IDE ou dans la pull request. Toutefois, cela suppose que le développeur lance une analyse SAST, une étape bien trop souvent lente et perturbante.
Avec l’approche « Secure at Inception » de Snyk Studio, le processus est différent. Une règle est intégrée en dur à l’assistant de programmation IA : « Pour tout nouveau code généré, lance immédiatement une analyse Snyk Code. Si des problèmes sont détectés, essaie de les corriger à partir des résultats, puis relance l’analyse pour vérifier. »
En appliquant cette règle, l’assistant IA ne s’arrête pas après avoir généré la première version. Il lance immédiatement Snyk Code sur la fonction qu’il vient de créer. Le moteur de Snyk détecte instantanément la vulnérabilité IDOR et fournit le contexte nécessaire. Fort de cette information, l’assistant IA génère ensuite de façon autonome le correctif nécessaire, en ajoutant la logique essentielle qui vérifie que le ownerId du dossier correspond au userId de la session authentifiée. Il analyse ensuite de nouveau le code, et Snyk confirme que la vulnérabilité a disparu.
Dès la première instruction, le développeur reçoit du code final, sécurisé et validé. C’est toute la puissance d’un garde-fou fondé sur un processus : la sécurité devient une composante automatisée et invisible du processus de création lui-même.
Éviter les vulnérabilités dans l’open source
La prévention proactive est d’autant plus essentielle pour les dépendances open source fréquemment suggérées par les assistants IA. Le risque ne se limite pas aux vulnérabilités accidentelles dans les anciennes versions de paquets. Comme l’ont montré les récentes attaques très médiatisées visant la chaîne d’approvisionnement logicielle, le code malveillant intégré délibérément à des paquets populaires constitue une menace croissante.
Entraîné sur de vastes quantités de données publiques, un assistant IA peut recommander sans le savoir ces dépendances compromises et introduire des menaces actives directement dans votre base de code.
Imaginez qu’un deuxième développeur demande à son assistant IA : « Crée un nouveau point de terminaison d’API avec Express pour gérer un processus de paiement. »
L’IA pourrait générer un point de terminaison parfaitement fonctionnel utilisant le paquet open source qs@6.5.1 pour analyser les entrées utilisateur. Cette version de la bibliothèque qs présente toutefois une vulnérabilité bien connue de gravité élevée : la pollution de prototype vulnérabilité, qui pourrait permettre à un attaquant de modifier le comportement de l’application et potentiellement de faire planter le serveur.
Là encore, un outil d’analyse de sécurité traditionnel pourrait détecter cette vulnérabilité dans l’IDE ou plus tard lors d’une vérification de PR. Mais le développeur devrait tout de même interrompre son travail, changer de contexte et trouver une solution de remplacement sécurisée.
Avec « Secure at Inception », le flux de travail est différent. L’équipe de sécurité a utilisé Snyk pour définir une règle simple : détecter et corriger toute version vulnérable de dépendance nouvellement introduite ou modifiée. Lorsque le développeur saisit la même instruction, l’IA, enrichie par les informations de sécurité de Snyk, sait éviter la version vulnérable du paquet dans le code final présenté au développeur. Elle génère le même point de terminaison d’API fonctionnel, mais s’assure qu’il utilise plutôt la dernière version corrigée de la bibliothèque qs.
Aucune alerte, aucune friction, aucun changement de contexte. C’est toute la puissance de la prévention proactive : la sécurité devient un facilitateur invisible, et non un obstacle perturbant.
Résorber l’arriéré
L’approche « Secure at Inception » est essentielle pour prévenir les nouvelles vulnérabilités, mais qu’en est-il du vaste arriéré de problèmes de sécurité auquel la plupart des organisations sont déjà confrontées ?
Chez Labelbox, une entreprise spécialisée dans les données pour l’IA générative, un ingénieur en sécurité, Aaron Bacchi, devait faire face à un arriéré de problèmes SAST de gravité élevée accumulés depuis deux ans. L’équipe de développement étant concentrée sur la livraison de fonctionnalités, cet arriéré constituait une source de risque persistante qu’elle n’avait tout simplement pas les ressources nécessaires pour traiter.
En associant son assistant de programmation IA Cursor à Snyk Studio, Aaron a créé un flux de travail de remédiation basé sur l’IA. Guidé par le contexte de sécurité fourni par Snyk, il s’est servi de l’assistant IA pour valider, tester et générer des correctifs pour les vulnérabilités de son arriéré.
Le résultat a été transformateur. En quelques semaines à peine, il a résorbé l’intégralité de l’arriéré de problèmes SAST de gravité élevée accumulés sur deux ans. Cela a non seulement éliminé une quantité considérable de risques, mais lui a également permis de se consacrer à des initiatives de sécurité plus stratégiques, sans mobiliser l’équipe d’ingénierie principale. Comme l’a expliqué Aaron : « Cela a tout changé. Pour la première fois, je suis convaincu de pouvoir arriver à zéro. »
Du risque lié à l’IA à l’innovation sécurisée
L’ère du développement piloté par l’IA est là. Pour prospérer, les organisations doivent dépasser les mesures de sécurité ponctuelles et mettre en place un programme évolutif, gouvernable et sécurisé par défaut. Les anciens modèles d’analyse réactive a posteriori ne suffisent plus face à la vitesse et à l’ampleur de l’IA.
En adoptant une approche de « sécurisation dès la conception », vous pouvez prévenir proactivement les nouvelles vulnérabilités générées par l’IA. Et en misant sur la « remédiation intelligente », vous pouvez résorber efficacement la dette de sécurité accumulée. Snyk Studio offre une solution complète, conçue avant tout pour les développeurs, qui vous permet d’agir sur ces deux fronts, d’adopter l’avenir du développement logiciel en toute confiance et de transformer la promesse de rapidité de l’IA en une réalité sécurisée.
Commencez à sécuriser dès la conception en quelques clics !
Innovez grâce à l’IA, en toute sécurité.
Découvrez comment Snyk Studio vous aide à sécuriser le workflow de développement piloté par l’IA.