Corriger les vulnérabilités détectées avec Factory AI et Snyk Studio
Écrit par

0 minutes de lecture
Programmer avec les Droids de Factory AI, c’est vraiment agréable. L’expérience est cohérente et fluide, elle est savoureuse ; on se croirait dans un jeu. Leur engagement en faveur de cette vision se ressent non seulement dans leur interface, mais aussi dans leurs partenariats. L’une des intégrations clés est avec Linear (un concurrent plus jeune de Jira, réputé pour son expérience utilisateur enrichie par des animations réactives dans son application web et des raccourcis clavier). Si des outils comme Claude Code, OpenAI Codex et Gemini CLI sont comparables à un document Word hors ligne, l’offre de Factory AI s’apparente à un Google Drive en ligne conçu dès le départ pour le travail collaboratif.
Le parcours de découverte destiné aux développeurs comprend un tutoriel bien conçu, intégré à leur site web, qui vous guide étape par étape pour :
Télécharger la CLI Factory
Ajouter l’extension Droid IDE à VS Code ou à votre fork préféré (par exemple, Cursor ou WindSurf)
Confier une première tâche à votre Droid (les agents IA spécialisés de Factory AI), dans le navigateur ou dans l’IDE.
Sous Linux, vous pouvez installer la CLI Factory comme suit :
L’extension pour VS Code est disponible ici. Une fois installée, utilisez `Ctrl-Shift-P` pour ouvrir la palette de commandes et sélectionnez Run Factory Droid.

Qu’est-ce qu’un Droid ?
Factory AI propose des agents IA spécialisés pour un large éventail de tâches courantes de développement logiciel. Ils sont appelés Droids.
Code Droid : Passez de l’idée à des modifications de code prêtes à être fusionnées. Développez de nouvelles fonctionnalités ou de nouveaux composants à partir d’exigences précises, en tirant parti de la capacité de Code Droid à comprendre votre base de code et à mettre en œuvre des fonctionnalités conformes aux modèles et aux bonnes pratiques de votre projet. Améliorez le code existant en repérant les modèles complexes ou inefficaces et en les transformant en solutions plus claires et plus faciles à maintenir, tout en préservant les fonctionnalités et en améliorant les performances. Analysez les journaux d’erreurs, déterminez les causes profondes et corrigez les bugs dans votre base de code. Créez des tests unitaires complets pour garantir la fiabilité du code et prévenir les régressions dans vos applications.
Knowledge Droid : Recherche en ingénierie, documentation technique et guides d’intégration. Générez une documentation complète pour votre base de code, comprenant des références d’API, des aperçus de l’architecture et les relations entre composants, afin de faciliter la compréhension et l’intégration au sein de l’équipe. Obtenez des explications claires sur les systèmes complexes, les décisions architecturales et les détails d’implémentation de vos projets pour aider les membres de l’équipe à comprendre les interactions entre les différents composants. Trouvez et extrayez rapidement des informations précises de votre base de code et de votre documentation, et gagnez du temps lorsque vous recherchez des détails d’implémentation ou cherchez à comprendre certaines fonctionnalités.
Reliability Droid : Enquêtez sur les incidents, rédigez des analyses des causes profondes et déboguez des systèmes complexes composés de plusieurs services. Analysez les incidents en production en examinant les journaux d’erreurs, les métriques et le comportement du système afin de repérer rapidement les tendances et les causes possibles des interruptions ou de la dégradation des performances. Créez des rapports d’analyse des causes profondes complets, comprenant une chronologie, une évaluation de l’impact, l’identification de la cause profonde et des mesures préventives à partager avec les parties prenantes. Développez des mécanismes robustes de gestion des erreurs, notamment des disjoncteurs, une logique de nouvelle tentative et des stratégies de dégradation progressive, pour renforcer la résilience du système et prévenir les défaillances en cascade.
Product Droid : Planifiez des fonctionnalités, créez des PRD et gérez vos projets. Générez des documents d’exigences produit détaillés, avec des présentations des fonctionnalités, des récits utilisateurs, des critères d’acceptation, des considérations techniques et des phases de mise en œuvre pour les nouvelles fonctionnalités. Créez des récits utilisateurs complets, assortis de critères d’acceptation détaillés pour différents types d’utilisateurs et différents scénarios, afin d’aider les équipes de développement à comprendre les exigences des fonctionnalités du point de vue des utilisateurs. Analysez les demandes de fonctionnalités et élaborez des méthodes de priorisation qui évaluent l’impact par rapport à l’effort, pour aider les équipes produit à décider en connaissance de cause de l’ordre de mise en œuvre.
Cette approche moderne des agents IA, qui consiste à proposer une bibliothèque d’agents spécialisés et prêts à l’emploi, permet de tirer le meilleur parti des fenêtres de contexte limitées des LLM. Si l’agent unique proposé par des outils comme Claude Code, OpenAI Codex et Gemini CLI « peut » s’adapter à un éventail similaire de tâches, Factory AI a pris le temps de fournir aux développeurs des agents capables de gérer leur contexte de manière experte, pour répondre à des besoins très précis. Cela n’exclut pas le Droid généraliste également inclus dans leur bibliothèque, sur lequel vous pouvez bien sûr compter pour toute tâche non couverte par les Droids spécialisés.
Heureusement, Factory AI ne vous enferme pas dans l’écosystème d’un seul fournisseur de LLM. Les fournisseurs les plus connus sont directement accessibles (voir ci-dessous). Et pour les LLM qui proposent des variantes spécifiques, par exemple pour le raisonnement, vous pouvez facilement faire votre choix dans la même boîte de dialogue de l’interface.

Prise en charge de MCP
Comme d’autres interfaces CLI d’agents IA, Droid CLI offre une excellente prise en charge du Model Context Protocol (MCP). Ajouter votre serveur MCP préféré est très simple.
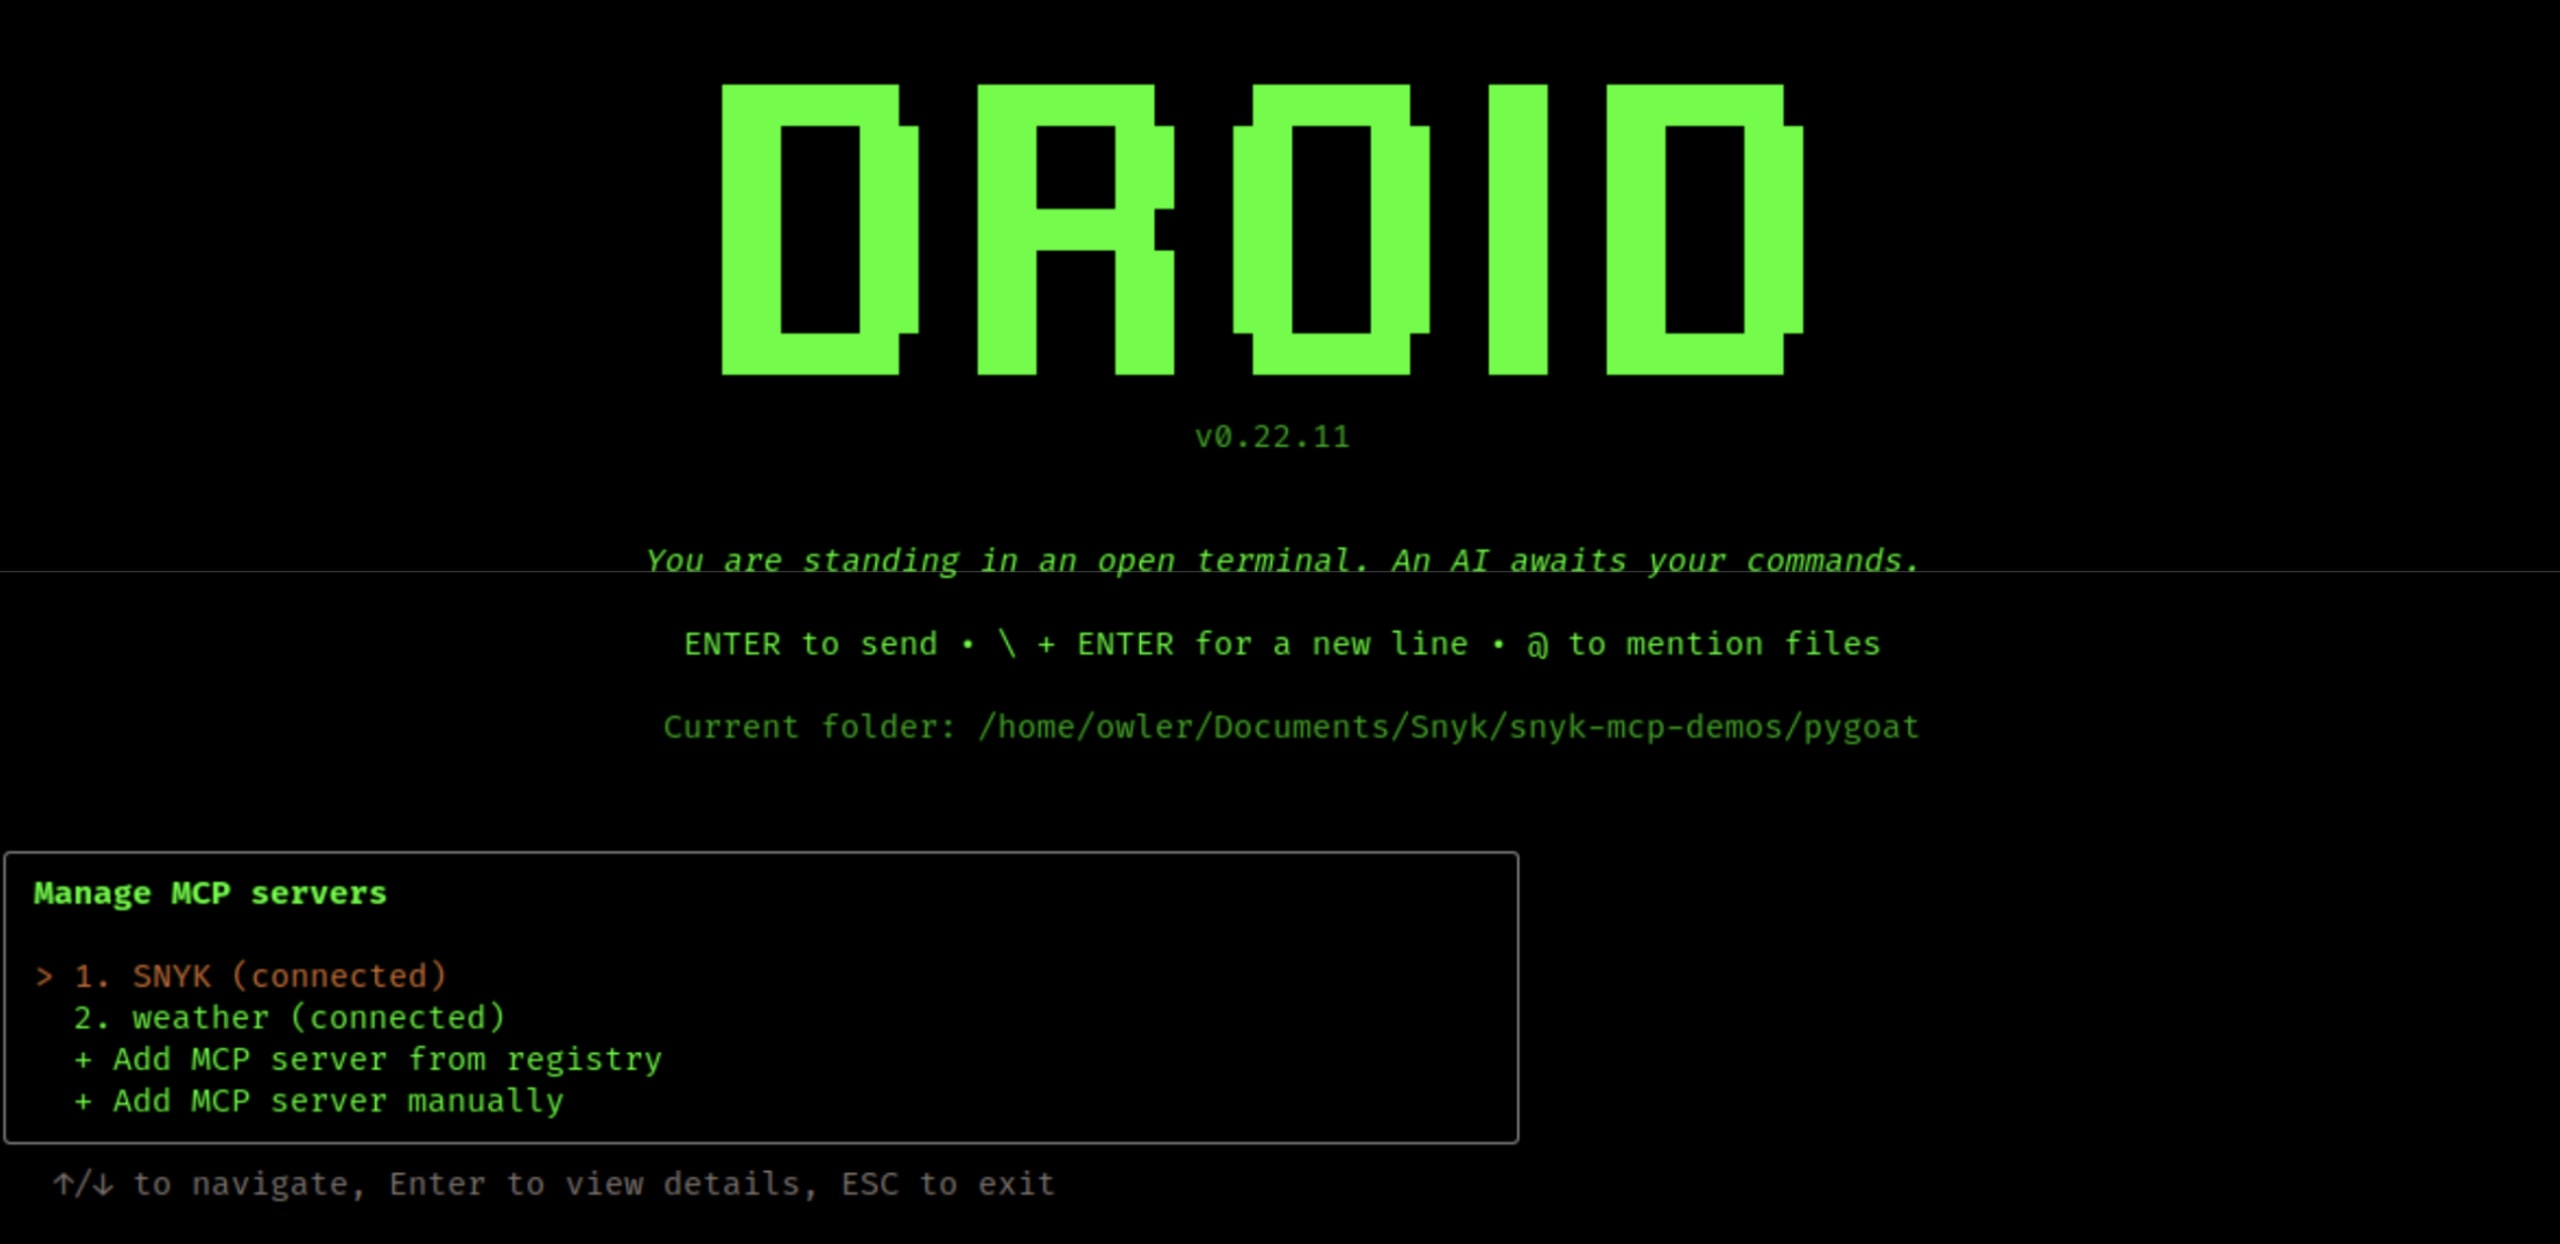
Par exemple, vous pouvez ajouter le serveur MCP officiel de Snyk comme suit :
Mais qu’est-ce que cela nous permet de faire ? Quel est l’intérêt d’étendre l’ensemble d’outils d’un Droid déjà performant ? La prise en charge des commandes shell et de la lecture, de l’écriture et de la modification de fichiers est déjà intégrée.
Utiliser des agents IA (Droids) pour corriger automatiquement les vulnérabilités
Pour cet exemple, j’ai cloné le dépôt pyGoat de adeyosemanputra’s, responsable de projet chez OWASP. Ce projet contient volontairement plusieurs vulnérabilités bien documentées à des fins pédagogiques. Voici quelques-unes des vulnérabilités signalées par l’extension IDE de Snyk :

Nous pouvons aussi demander à Droid d’utiliser le serveur MCP pour répertorier certaines de ces mêmes vulnérabilités. Voici le résultat :
Enfin, après avoir sélectionné Code Droid, nous pouvons demander au LLM de corriger l’une de ces vulnérabilités prioritaires.
Cela illustre le potentiel d’un nouveau paradigme dans les workflows DevSecOps. Au lieu de traiter la sécurité comme une préoccupation distincte, souvent abordée tardivement, nous pouvons désormais intégrer directement la détection et la correction des vulnérabilités au processus de développement. Grâce à l’association des agents spécialisés de Factory AI et des serveurs MCP comme celui de Snyk, les problèmes de sécurité peuvent non seulement être détectés, mais aussi corrigés rapidement et faire l’objet d’une nouvelle vérification, le tout dans l’interface où les développeurs travaillent déjà.
Prochaines étapes avec Factory AI et Snyk Studio
À mesure que l’adoption de MCP progresse et que davantage d’outils de sécurité développent des serveurs MCP, on peut imaginer des Droids capables non seulement de corriger les vulnérabilités, mais aussi de générer des tests de sécurité, de mettre à jour la documentation pour tenir compte des correctifs et même de créer des tickets afin que les problèmes complexes soient examinés manuellement. La nature modulaire du système Droid de Factory et du protocole MCP permet à ces fonctionnalités d’évoluer indépendamment tout en restant interopérables.
Pour les équipes qui souhaitent mettre en place des workflows similaires, la configuration est simple : installez la CLI Factory, ajoutez les serveurs MCP de votre choix et commencez à corriger des vulnérabilités pour gagner en confiance dans le processus de correction automatisée. L’essentiel est de considérer les agents IA comme des multiplicateurs de force pour votre équipe de sécurité, et non comme des remplaçants : ils excellent dans le traitement des correctifs courants et bien compris, tandis que les humains se concentrent sur les nouveaux défis de sécurité qui exigent une approche créative.
Vous souhaitez en savoir plus sur la sécurisation de l’écosystème des serveurs MCP ? Téléchargez notre e-book dès aujourd’hui.
E-BOOK
Sécuriser l’écosystème des serveurs MCP
Découvrez les nouvelles voies d’attaque et analysez des incidents réels pour apprendre à vous en protéger grâce à des stratégies pratiques et adaptées aux flux.