Website-Sicherheitsbewertung erklärt

13. Mai 2020
0 Min. LesezeitSnyk hat eine Integration mit WebPageTest eingeführt, die Sicherheitseinblicke für einen Website-Sicherheitscheck sowie weitere von WebPageTest bereitgestellte Geschwindigkeitstests und Leistungskennzahlen liefert.
Wenn Sie einen WebPageTest-Scan ausführen, erhalten Sie eine Sicherheitsbewertung. Was wird mit dieser Bewertung gemessen und wie berechnen wir sie?
Was ist WebPageTest?
WebPageTest ist ein Dienst, der kostenlose Website-Geschwindigkeitstests von verschiedenen Orten weltweit mit echten Browsern ausführt und Leistungskennzahlen bereitstellt, mit denen Entwickler ihre Websites optimieren können.
Um eine Sicherheitsbewertung zu erhalten und die Sicherheit Ihrer Website zu testen, rufen Sie WebPageTest auf, geben Sie die Adresse Ihrer Website ein und klicken Sie auf „Start Test“. Sobald der Scan abgeschlossen ist, erhalten Sie eine Sicherheitsbewertung.
Um die Sicherheitsbewertung zu erläutern, habe ich die Website https://www.foxnews.com gescannt. Wie Sie im Bild unten sehen, erhielt die Website die Note E – es gibt also einiges zu beheben:
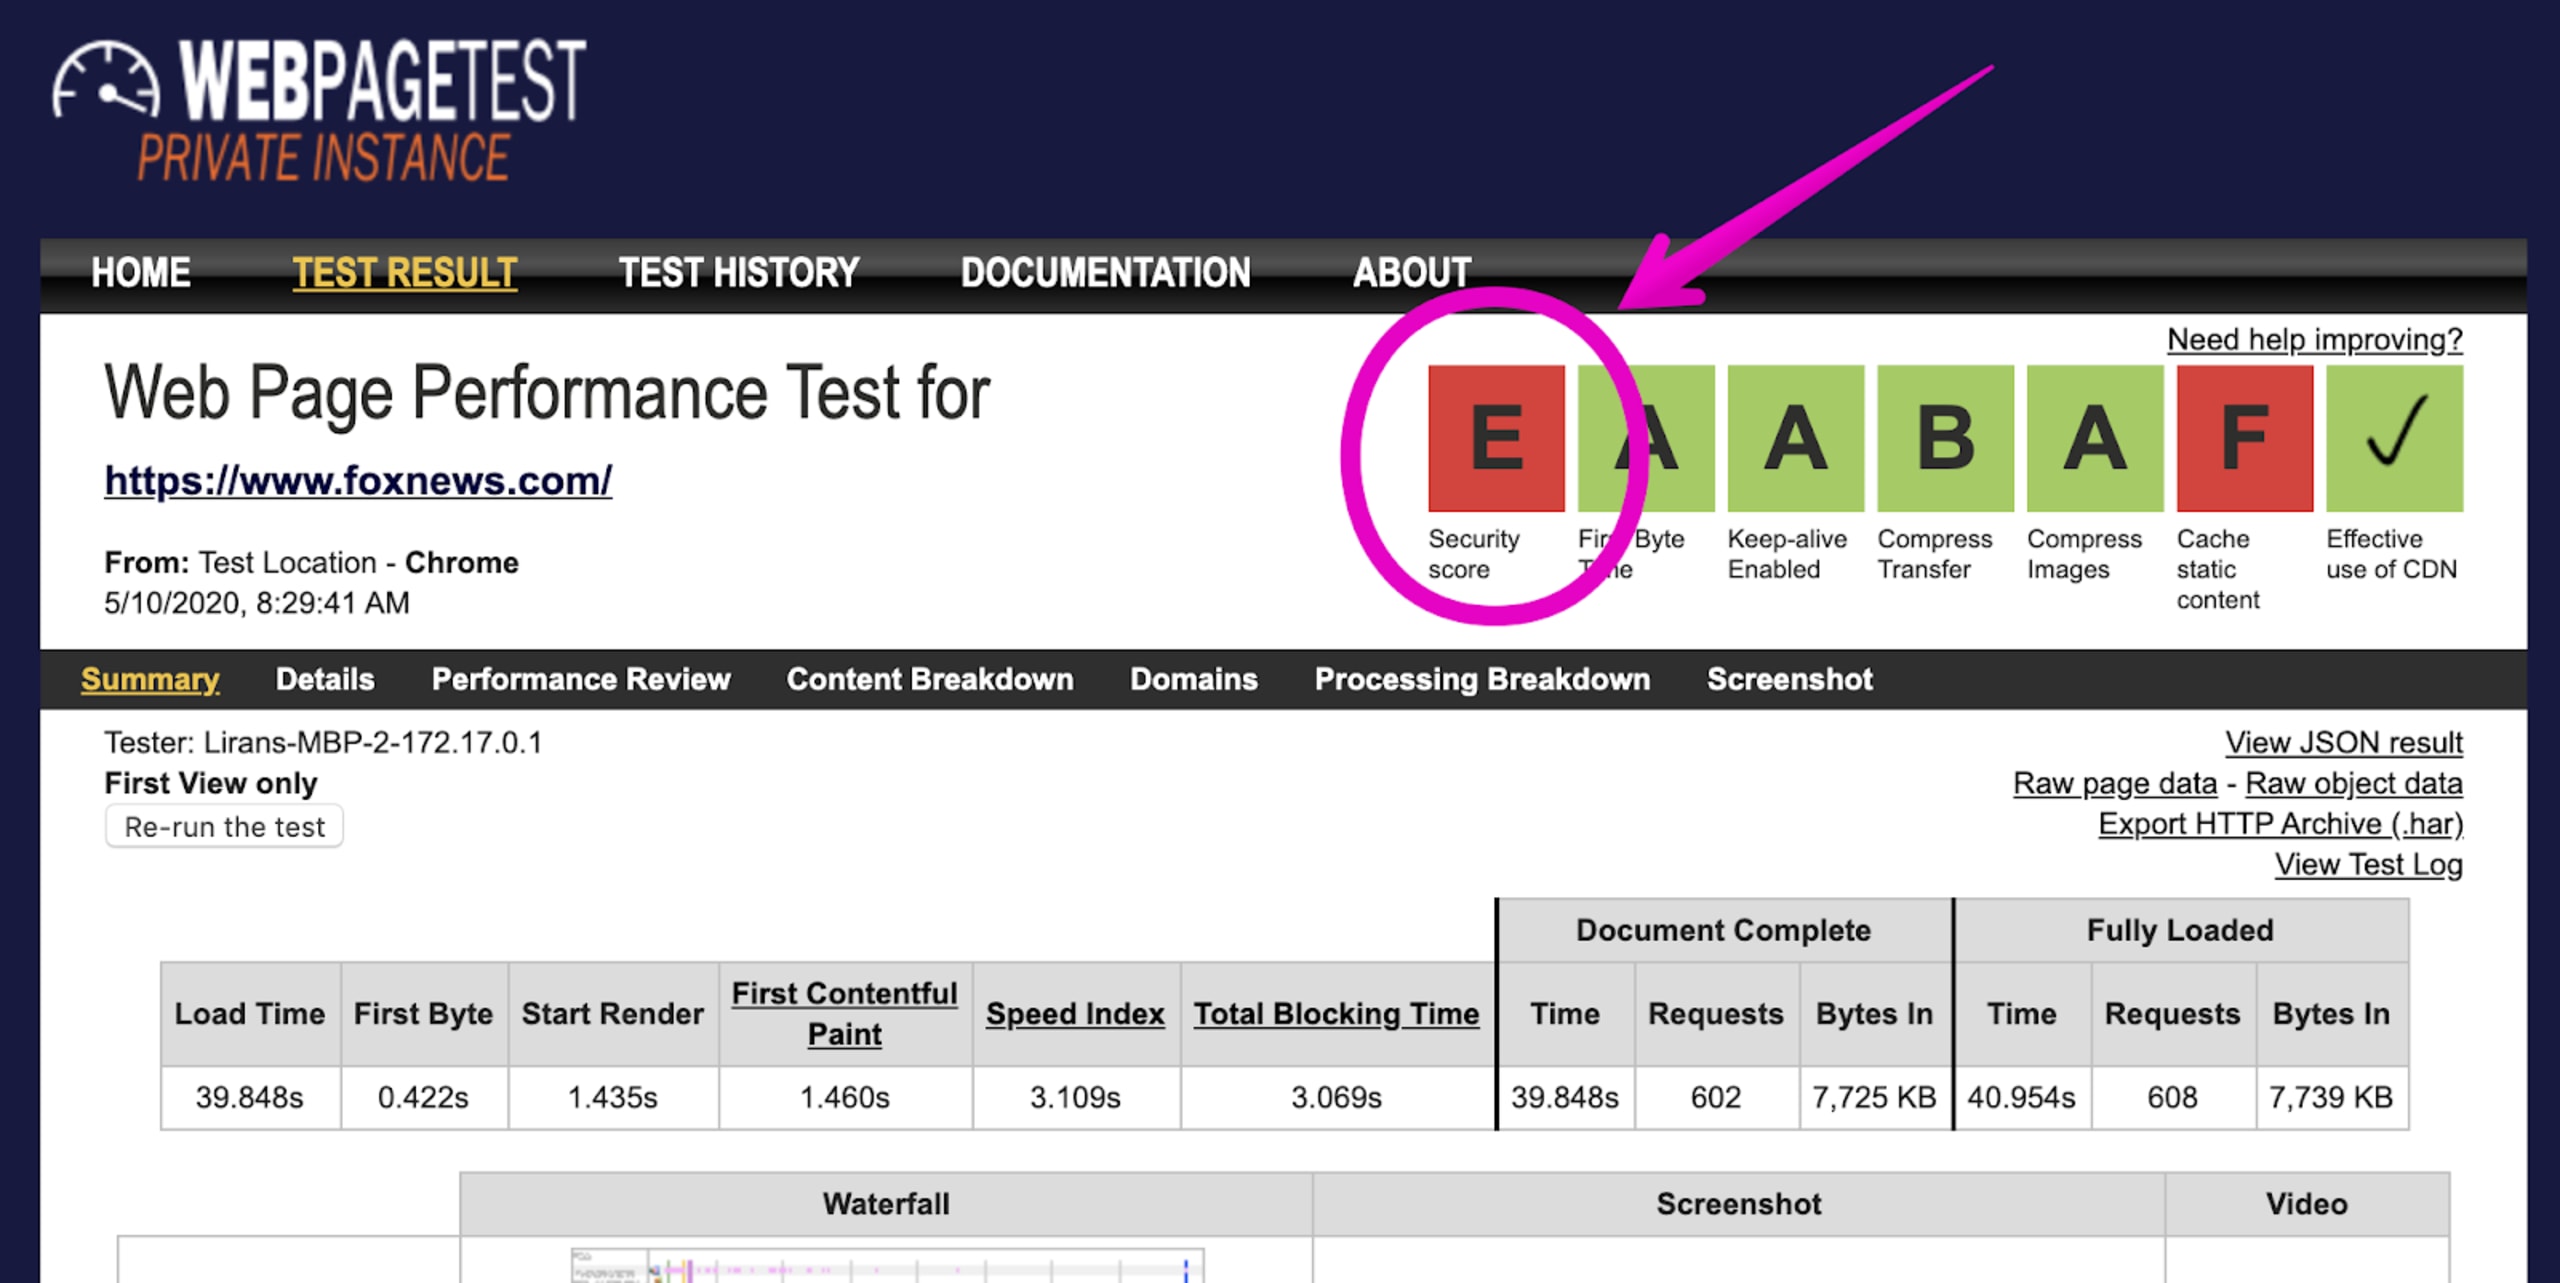
Doch was genau ist das Problem und warum erhielt diese Website ein E?
Wenn Sie auf die Bewertung klicken, sehen Sie auf der Snyk-Ergebnisseite detailliertere Informationen zu den Problemen:
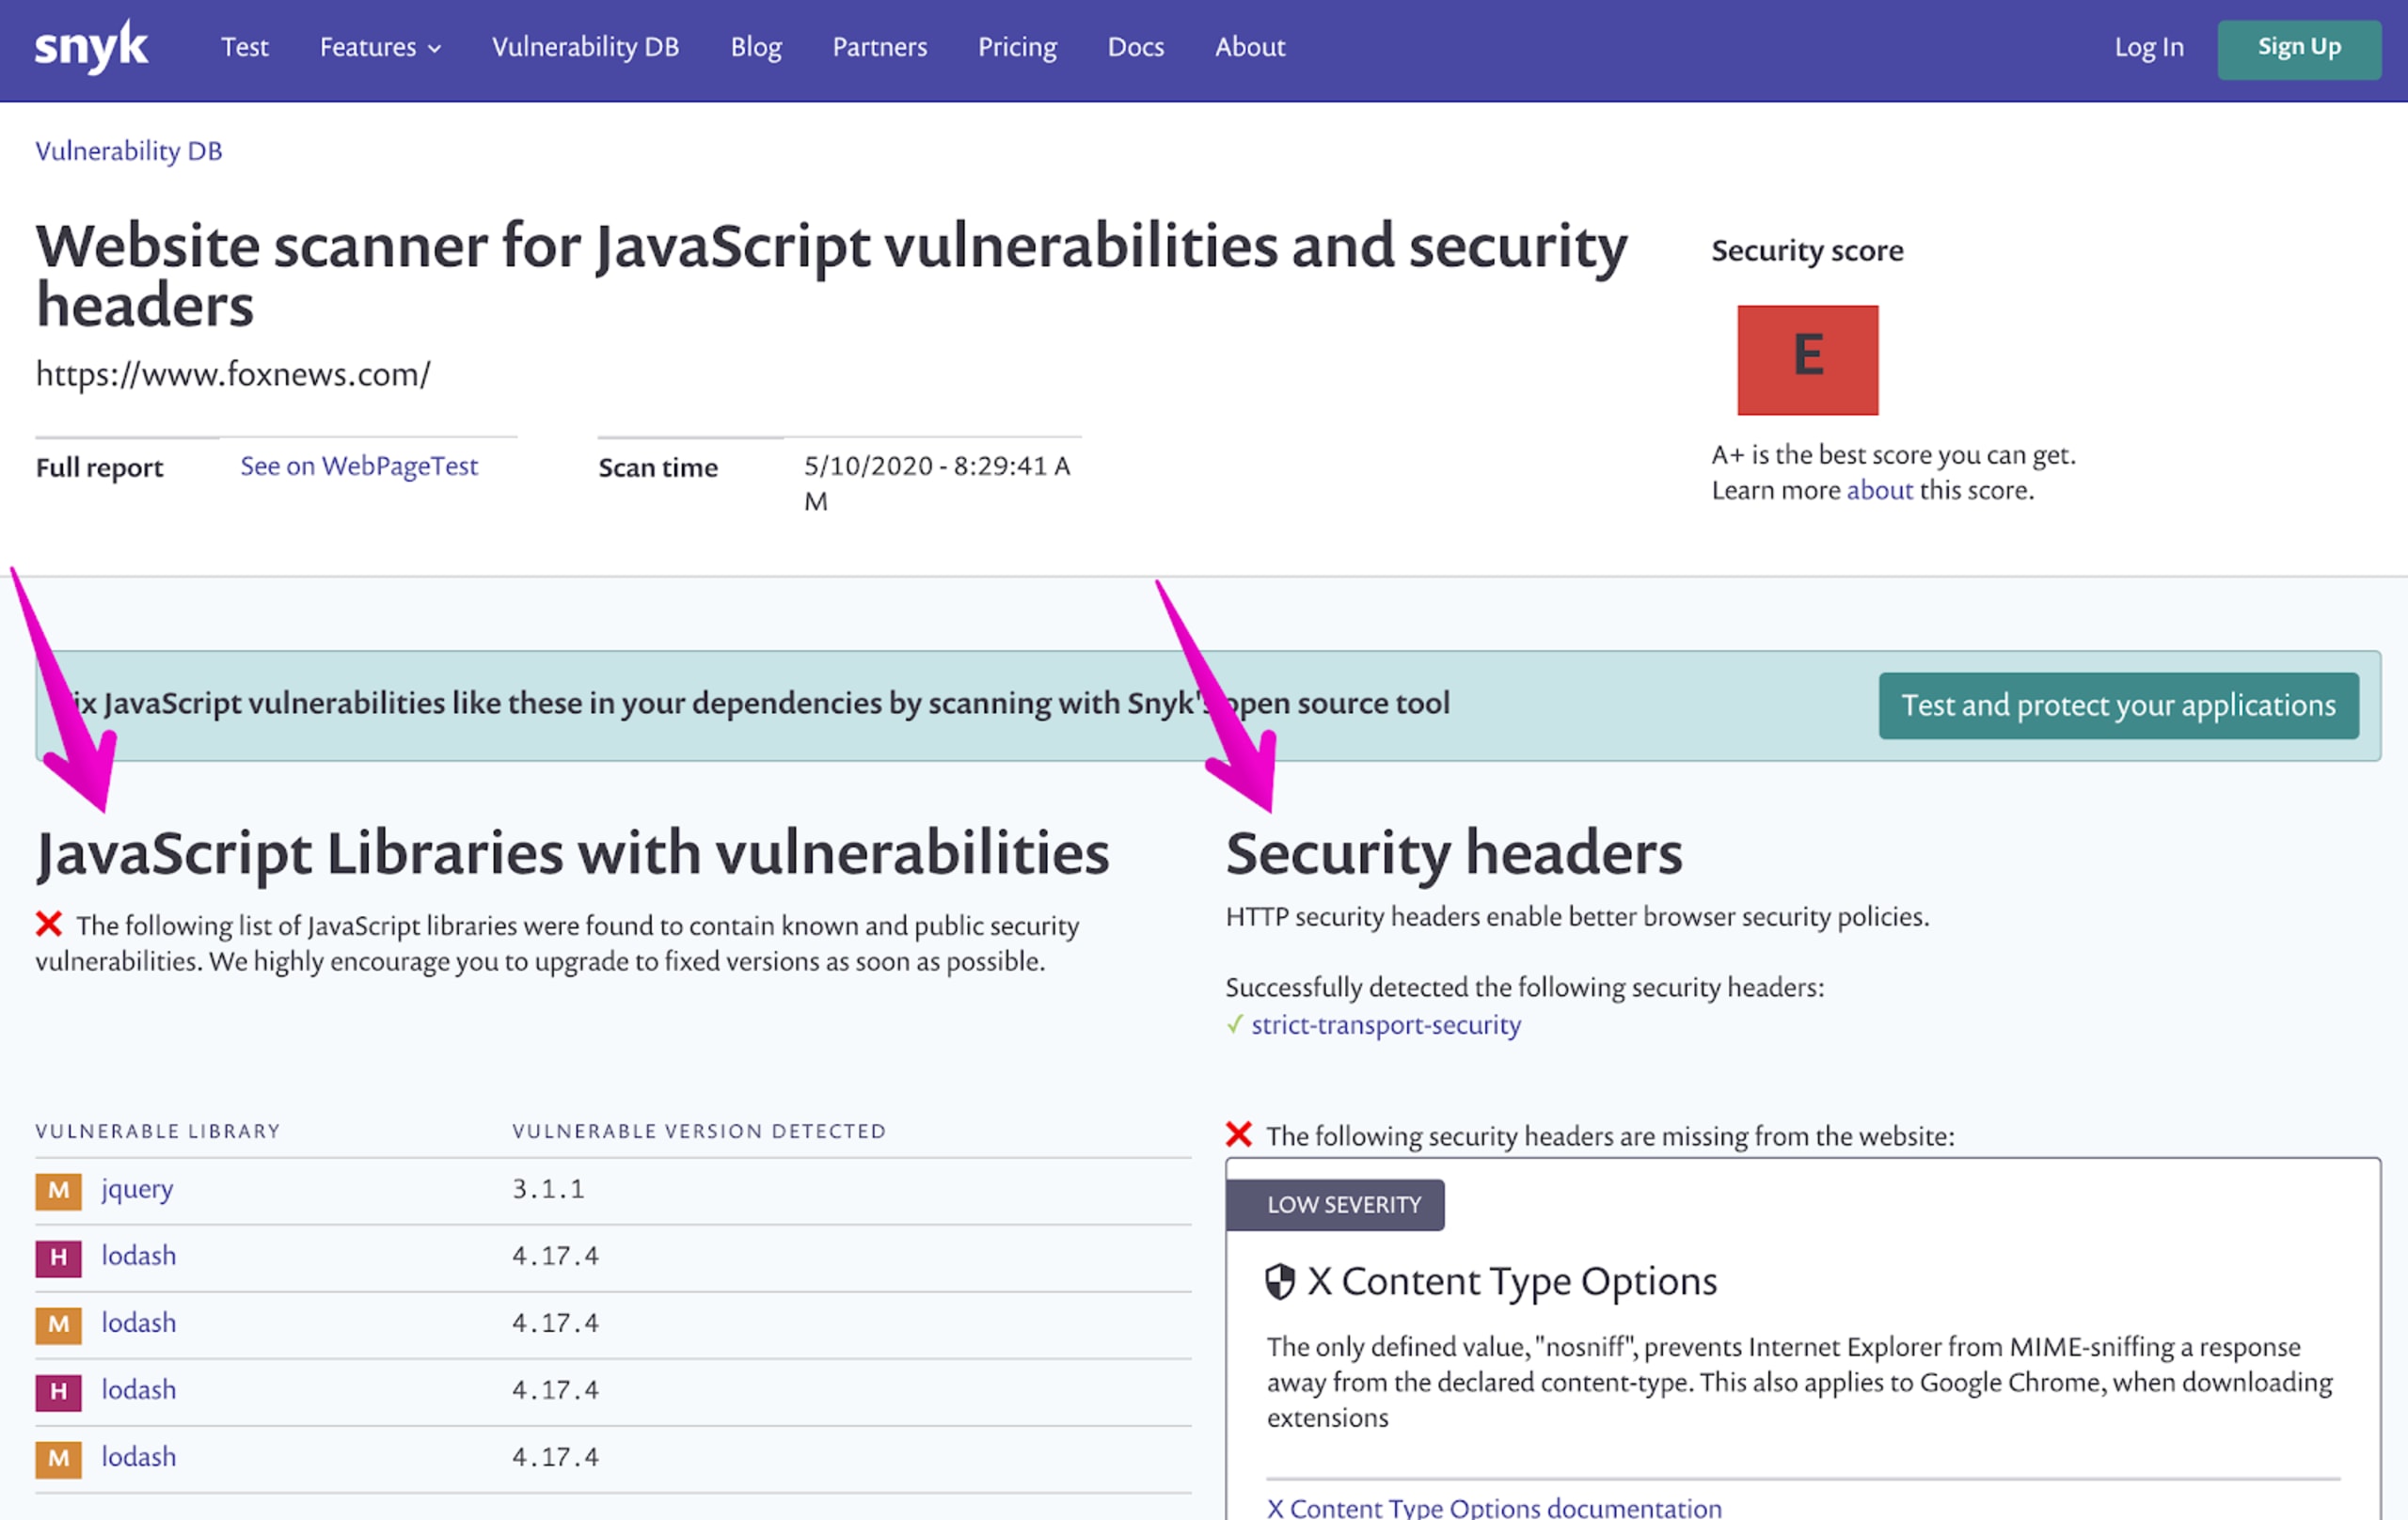
Wie Sie sehen, basieren die Bewertungen auf zwei zentralen Kennzahlen:
Auf der Seite erkannte verwundbare Versionen von JavaScript-Bibliotheken, die ein potenzielles Sicherheitsrisiko darstellen.
Sicherheits-Header: Dabei prüfen wir, welche HTTP-Sicherheits-Header für die Website gesetzt sind und welche fehlen, aber empfohlen werden.
Website-Sicherheitscheck
Was bedeutet es, wenn eine Website nicht sicher ist?
Bevor wir erläutern, wie wir die Bewertung berechnen, gehen wir näher auf die Kennzahlen ein, die wir auf der Seite messen:
HTTP-Sicherheits-Header
Im obigen Bild mit den detaillierten Ergebnissen auf der Snyk-Seite sehen wir, dass ein HTTP-Sicherheits-Header verwendet wurde: strict-transport-security. Weitere Informationen dazu finden Sie auf den MDN-Entwicklerseiten. Der getesteten Website fehlen jedoch die folgenden Sicherheits-Header:
X-Content-Type-Options
X-Frame-Options
Content-Security-Policy
X-XSS-Protection
Verwundbare JavaScript-Bibliotheken
Der zweite Teil der Testergebnisse zeigt eine Liste der auf der Website erkannten JavaScript-Bibliotheken, deren Versionen Sicherheitslücken aufweisen. Zu den entdeckten Schwachstellen gehören eine Prototype Pollution in jQuery und eine weitere Prototype Pollution in Lodash.
Wie bewerten wir einen Website-Sicherheitsscan?
Die beste Note ist A+, die schlechteste F. Die Noten richten sich nach der folgenden Punktzahl:
A+ bei einer Punktzahl von mindestens 95
A bei einer Punktzahl von mindestens 75
B bei einer Punktzahl von mindestens 60
C bei einer Punktzahl von mindestens 50
D bei einer Punktzahl von mindestens 29
E bei einer Punktzahl von mindestens 14
F bei einer Punktzahl von mindestens 0
Die Bewertungen basieren auf einer von Scott Helm für https://securityheaders.com entwickelten Formel. Die Formel ist öffentlich zugänglich und berücksichtigt einen Faktor, der die Punktzahl für erkannte JavaScript-Schwachstellen senkt.
Die Sicherheits-Header werden wie folgt bewertet:
Content-Security-Policy: plus 25 Punkte
X-Frame-Options: plus 20 Punkte
X-XSS-Protection: plus 20 Punkte
X-Content-Type-Options: plus 20 Punkte
Strict-Transport-Security: plus 25 Punkte, aber nur, wenn die getestete Website HTTPS verwendet
Alle auf der Seite erkannten JavaScript-Schwachstellen senken die Gesamtpunktzahl wie folgt:
Wenn mindestens eine verwundbare Bibliothek gefunden wird:
Bei Schwachstellen mit hohem Schweregrad sinkt die Punktzahl auf 70.
Andernfalls gilt:
Jede Schwachstelle mit mittlerem Schweregrad senkt die Punktzahl um 25 Punkte.
Jede Schwachstelle mit niedrigem Schweregrad senkt die Punktzahl um 20 Punkte.
Wenn Sie noch kein Snyk-Konto haben, registrieren Sie sich kostenlos und nutzen Sie Snyk, um Open-Source-Abhängigkeiten wie npm-Pakete zu scannen, die Sie für die Entwicklung Ihrer Webanwendungen verwenden, und diese auf Sicherheitslücken zu prüfen. Snyk überwacht Ihre Abhängigkeiten, sendet Ihnen Benachrichtigungen und erstellt automatisch Pull Requests, um die Probleme zu beheben.
Starten Sie mit Capture the Flag
Erfahren Sie in unserem virtuellen On-Demand-Workshop für Einsteiger, wie Sie Capture-the-Flag-Herausforderungen lösen.


