Transformieren Sie Ihr AppSec-Programm mit der Leistungsfähigkeit von Snyk Analytics

11. Juni 2025
0 Min. LesezeitKI-Vertrauen mit Snyk Analytics demonstrieren
KI-generierter Code steigert die Produktivität von Entwicklerteams kontinuierlich – und damit auch die Zahl der Code-Schwachstellen. Deshalb ist ein programmatischer Sicherheitsansatz in einer vollständig KI-gestützten Welt entscheidend.
KI-Vertrauen und Governance sind der neue Standard im KI-Zeitalter. Sie entstehen durch Transparenz, Priorisierung und Richtlinien. Um diesem Bedarf gerecht zu werden, hat Snyk die Anzahl der in der Plattform verfügbaren Berichte und Analysen kontinuierlich erweitert.
Im Rahmen des Launches der Snyk AI Trust Platform bietet Snyk Analytics jetzt eine ganze Reihe neuer Funktionen und Verbesserungen, mit denen Sie Ihr AppSec-Programm transformieren können. AppSec-Verantwortliche erhalten jetzt zentralen Zugriff auf Berichtsdaten, neue Einblicke in die Sicherheit von Entwicklerteams und individuell anpassbare Dashboards. So können sie die Produktivität steigern, Richtlinien- und Compliance-Anforderungen erfüllen und schneller fundierte Entscheidungen treffen, um ihre Anwendungssicherheitsprogramme zu stärken.
Entdecken Sie noch heute die Snyk AI Trust Platform.
KI-Innovation beginnt mit Vertrauen. KI-Vertrauen beginnt mit Snyk.
Produktivität von Entwicklerteams mit Sicherheitseinblicken steigern
Eine zentrale Herausforderung der Anwendungssicherheit besteht darin, sicherzustellen, dass Entwicklerteams Sicherheitsprobleme konsequent beheben. Als Teil der Snyk AI Trust Platform bietet Snyk neue, auf Entwicklerteams zugeschnittene Berichte. Sie geben AppSec-Verantwortlichen Einblick in die Verbreitung der Snyk-Nutzung im Unternehmen:
CI/CD-Testnutzung transparent machen
Der Bericht zur Testnutzung in CI/CD-Pipelines zeigt AppSec-Verantwortlichen, an welchen Stellen Snyk in CI/CD-Workflows integriert ist. Diese Transparenz ist entscheidend, um den aktuellen Stand der Sicherheitspraktiken von Entwicklerteams zu bewerten und Verbesserungsmöglichkeiten zu erkennen.
KI-gestützte Behebungsmaßnahmen nachverfolgen
Mit Snyk Agent Fix können Entwicklerteams die KI-Engine von Snyk nutzen, um Probleme direkt im Pull-Request-Prüfprozess zu beheben. Der neue Bericht zur Übersicht über Fix-PRs nutzt die mit dieser Funktion verbundenen Daten und ermöglicht es, die Anzahl der von Snyk erstellten offenen, zusammengeführten und geschlossenen Pull Requests (PRs) nachzuverfolgen.
Anhand dieser Kennzahlen können AppSec-Verantwortliche die Effizienz ihrer Sicherheitsbehebungen bewerten. Eine hohe Zahl offener PRs kann beispielsweise auf Engpässe im Prüfprozess hindeuten, während viele zusammengeführte PRs darauf schließen lassen, dass Entwicklerteams Sicherheitsprobleme aktiv angehen. Mit diesen Daten können Sie Ihre Workflows effizienter gestalten und sicherstellen, dass Sicherheit die Entwicklung nicht ausbremst.
Die Einführung von Shift-left messen
Snyk Analytics bietet außerdem weitere Berichte zur Produktivität von Entwicklerteams mit wertvollen Kennzahlen, anhand derer sich die Nutzung von Snyk in der IDE und in lokalen CLI-Tools nachverfolgen lässt. AppSec-Verantwortliche können damit Teams erkennen, die Shift-left besonders erfolgreich umsetzen, und sie anderen Teams als Vorbild präsentieren.
Teams, die Snyk nicht lokal einsetzen, können gezielt zusätzliche Schulungen und Unterstützung erhalten, um Shift-left besser umzusetzen. Dieser Ansatz verbessert nicht nur die allgemeine Sicherheit, sondern sorgt auch dafür, dass Entwicklerteams effizienter arbeiten und mehr Vertrauen in ihre Sicherheitspraktiken haben.

Compliance mit Echtzeit-Berichten effizienter gestalten
Echtzeit-Berichte sind ein wichtiges Instrument, um Compliance effizienter zu gestalten und mit sich verändernden regulatorischen Anforderungen Schritt zu halten. Da täglich neue Bedrohungen auftreten, ist es entscheidend, Compliance-Probleme in Echtzeit zu überwachen und darauf zu reagieren.
Dashboards in Snyk Analytics vereinfachen die Compliance-Überwachung. Sie bieten Sicherheitsteams eine zentrale, benutzerfreundliche Plattform, um die Einhaltung von Compliance-Standards im Unternehmen zu überwachen. Im Rahmen des Launches der Snyk AI Trust Platform gibt es jetzt auch einen neuen Bericht zum Payment Card Industry Data Security Standard (PCI-DSS):
PCI-DSS-Compliance-Berichte
Der neue PCI-DSS-Bericht ist eine wertvolle Ressource für AppSec-Verantwortliche. Er bietet Einblicke in Trends zur Compliance-Bereitschaft, Tabellen zu Angriffskategorien und Schwachstellen nach Unternehmen sowie die Möglichkeit, PDF-Berichte zu erstellen. Diese detaillierte und flexible Aufbereitung liefert präzise, umsetzbare Daten für Stakeholder und unterstützt fundierte Entscheidungen sowie die Erfüllung von Compliance-Verpflichtungen.
Berichte zu Industriestandards
Bestehende Compliance-Berichte, etwa zu den OWASP Top Ten, CWE Top 25, CWE Top 10 KEV und zum SLA-Management, lassen sich an individuelle Unternehmensrichtlinien anpassen. Sie bieten einen standardisierten Rahmen, um Compliance-Risiken zu bewerten und zu verwalten, und helfen Teams dabei, ihre Maßnahmen wirksam zu priorisieren. Dieser proaktive Compliance-Ansatz trägt nicht nur dazu bei, regulatorische Standards einzuhalten, sondern verbessert auch die allgemeine Sicherheit und Resilienz.

Dashboards und Einblicke an individuelle AppSec-Anforderungen anpassen
Die neuen benutzerdefinierten Dashboards in Snyk Analytics bieten die nötige Transparenz und Kontrolle, um sich in der komplexen Sicherheitslandschaft zurechtzufinden.
Ein wichtiges neues Merkmal ist die Anpassungsfähigkeit der Dashboards. So lassen sich Kennzahlen auf die jeweiligen Phasen des Entwicklungsprozesses abstimmen:
In der Planungsphase können umfassende Risikobewertungen und Prüfungen zur Einhaltung regulatorischer Anforderungen im Mittelpunkt stehen.
Im weiteren Verlauf der Entwicklung lässt sich das Dashboard so konfigurieren, dass Code-Schwachstellen hervorgehoben werden und Entwicklerteams direkt Feedback erhalten.
In der Testphase kann es umfassende Berichte zu den Ergebnissen der Sicherheitstests bereitstellen und Bereiche aufzeigen, die genauer geprüft werden müssen.
Die neue Benutzeroberfläche wurde zusammen mit den benutzerdefinierten Dashboards auf Einfachheit und Benutzerfreundlichkeit ausgelegt. AppSec-Verantwortliche können Layout, Reihenfolge und Inhalt der Widgets ganz einfach anpassen und mehrere Dashboard-Konfigurationen erstellen und speichern.
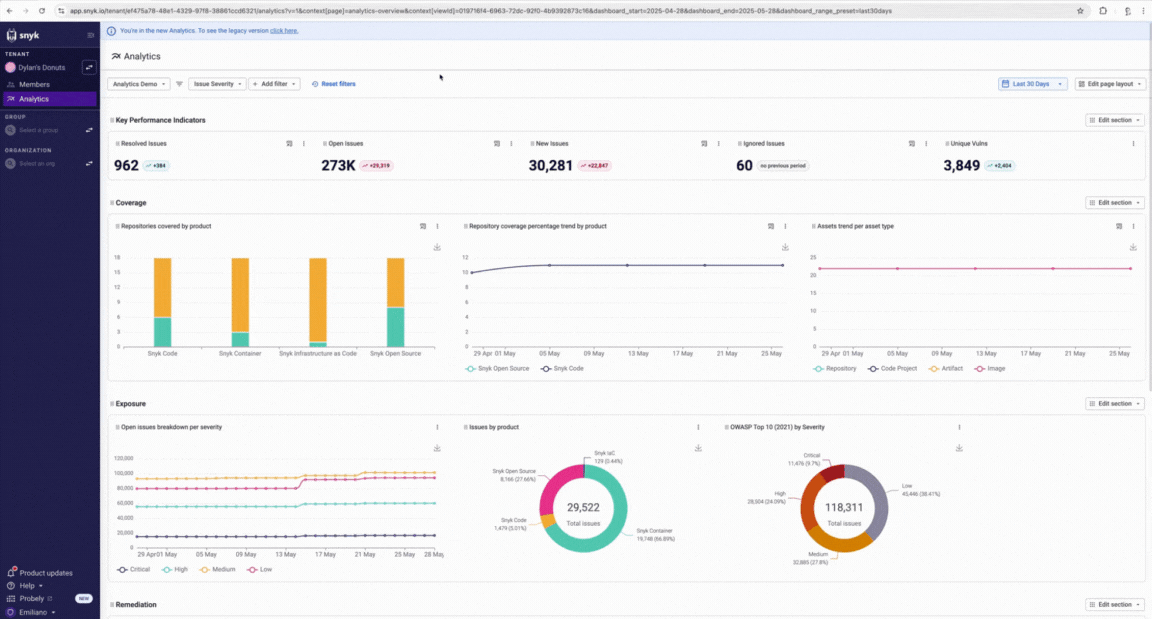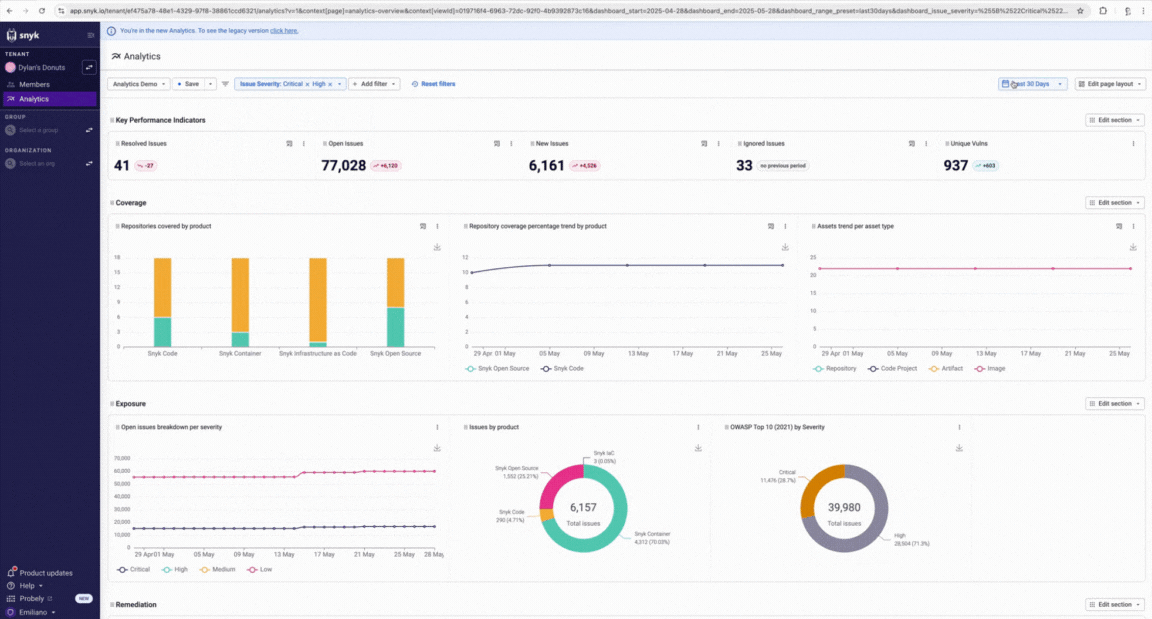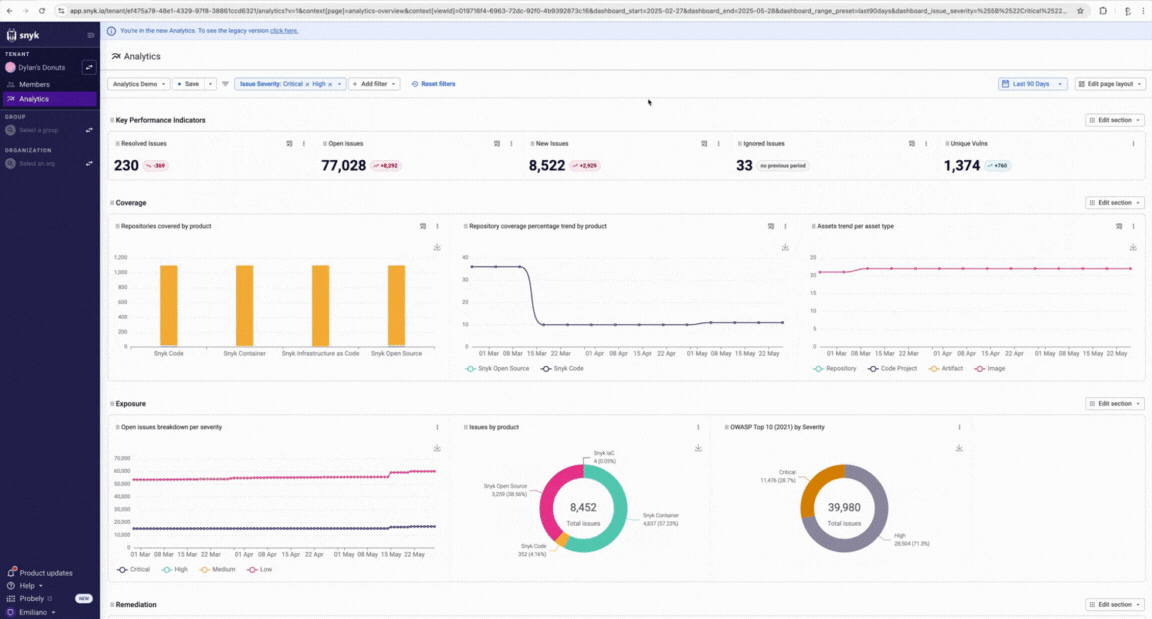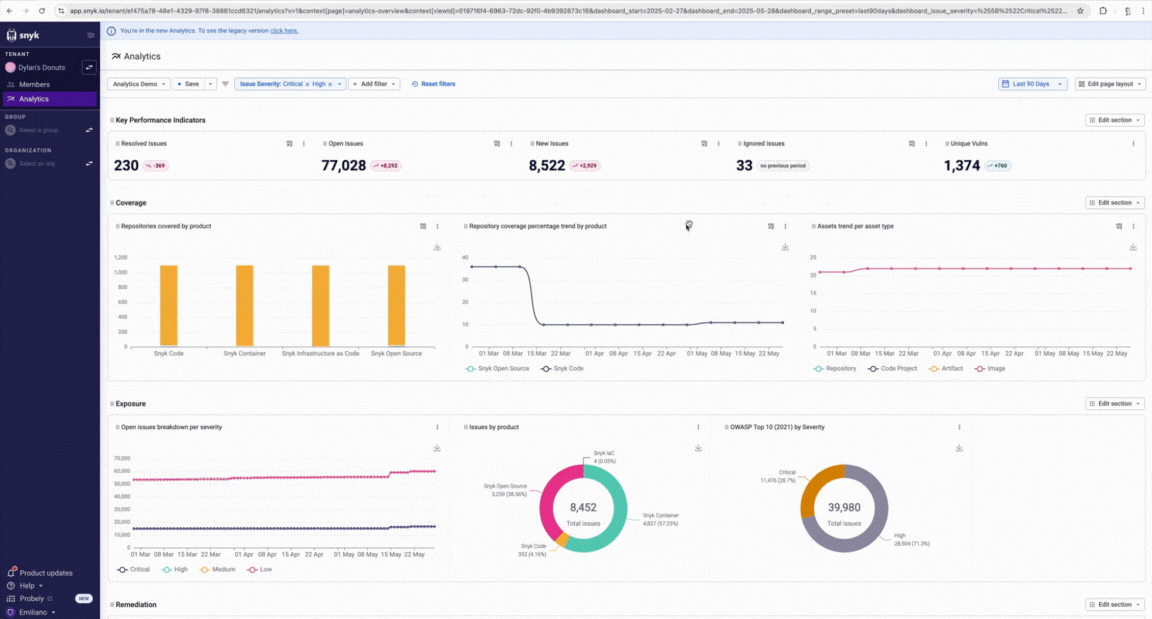
So lassen sich individuelle Ansichten erstellen, etwa eine umfassende Übersicht für Sicherheitsverantwortliche und eine stärker auf Schwachstellen ausgerichtete Ansicht für Entwicklerteams.
Mit der großen Auswahl an Filtern können Benutzer Daten in jedem Dashboard anhand verschiedener Parameter aufschlüsseln, darunter Schweregrad, Projekt, Schwachstellentyp und Zeitraum.

Diese Filter lassen sich als individuelle Ansichten speichern. So können Sie vorgefilterte Berichte abrufen, die genau auf bestimmte Anforderungen zugeschnitten sind.
Ein Sicherheitsanalyst könnte beispielsweise eine Ansicht speichern, die für ein bestimmtes Projekt nur Schwachstellen mit hohem Schweregrad anzeigt. Das beschleunigt die Analyse und sorgt für einheitliche Berichte. Diese Funktion ist besonders für Teams hilfreich, die regelmäßig Analysen durchführen: Sie sparen Zeit und verringern das Fehlerrisiko.
Mit flexiblen Daten die Sicherheitsstrategie verbessern
Datengestützte Strategien sind die Grundlage wirksamer Sicherheit. Mit den richtigen Daten können Sie Ihren Sicherheitsansatz grundlegend verbessern. Die Daten in Snyk Analytics helfen Ihnen, Ressourcen zu priorisieren, Richtlinien zu aktualisieren und neue Sicherheitsmaßnahmen umzusetzen, damit Ihr Unternehmen potenziellen Risiken einen Schritt voraus ist.
Sicherheitsdaten mit der Export API integrieren
Um den strategischen Nutzen von Sicherheitsdaten weiter zu steigern, hat Snyk eine neue Export API eingeführt. Damit können Benutzer Snyk-Berichtsdaten programmatisch exportieren und einfacher in andere Sicherheitstools und Plattformen integrieren, die ihr Unternehmen möglicherweise einsetzt.
Daten lassen sich im CSV-Format exportieren – ideal für alle, die Daten mit Tabellenkalkulationssoftware analysieren oder in Data Lakes und Analyseplattformen integrieren möchten. Dank dieser Flexibilität können Teams die Daten von Snyk mit anderen Sicherheitsdatensätzen zusammenführen und so einen umfassenderen Überblick über ihre Sicherheitslage gewinnen.
Individuelle Analysen mit der Snowflake-Integration erstellen
Mit Snyk Analytics for Snowflake können Sie Daten auch nach Snowflake exportieren und benötigen dafür weder Datenreplikation noch komplexe ETL-Prozesse. Dank dieser Datenfreigabe können Teams mit den vielfältigen von Snowflake unterstützten Tools explorative und individuelle Analysen erstellen – beispielsweise mit BI-Tools wie PowerBI, Tableau und Looker Data Studio oder mit eigenen Streamlit-Apps.
Teams können sogar eine eigene Snowflake Cortex AI-App entwickeln, um Daten mit dem LLM von Snowflake einzusehen. Anschließend können sie dessen Funktionen zur Verarbeitung natürlicher Sprache nutzen, um Erkenntnisse aus Abfragen ihrer Snyk-Daten zu gewinnen. Erfahren Sie mehr über Snowflake Data Share auf Snyk Learn oder lesen Sie die Dokumentation für weitere Informationen.
Schöpfen Sie das volle Potenzial Ihres Programms aus
Snyk Analytics bietet die nötigen Tools und Einblicke, um mit der sich wandelnden Bedrohungslandschaft Schritt zu halten und den Erfolg Ihres Programms zu dokumentieren. Durch die Aufbereitung von Rohdaten in leicht verständlichen, anpassbaren Berichten unterstützt Snyk Analytics Sie dabei, Ihre sichere KI-Softwareentwicklungspraxis aufzubauen und weiterzuentwickeln. Erfahren Sie mehr darüber, wie Snyk Sie dabei unterstützt, Vertrauen in KI zu schaffen – mit der Snyk AI Trust Platform.
Sichern Sie KI-generierten Code ab
Erstellen Sie Ihr kostenloses Snyk-Konto und sichern Sie KI-generierten Code in wenigen Minuten ab. Oder buchen Sie eine Demo mit unseren Experten und erfahren Sie, wie Snyk Ihre Anwendungsfälle für Entwicklersicherheit unterstützt.


