Rückblick: Stressfreie Sicherheit für Devs und Ops auf AWS


3. April 2023
0 Min. LesezeitSnyk veranstaltete kürzlich ein halbtägiges virtuelles Event zum Thema Sicherheit von Anwendungs-Workloads auf AWS. Das Event umfasste sechs Sessions zu Themen wie den Herausforderungen für Entwickler bei cloudnativer App-Entwicklung, den häufigsten Schwachstellen des vergangenen Jahres, praxisnahen Workshops mit branchenführenden Technologieanbietern und verschiedenen weiteren Themen, die Engineering- und Sicherheitsteams dabei unterstützen, einen erfolgreichen DevSecOps-Workflow aufzubauen.
Nachfolgend finden Sie eine Zusammenfassung der Sicherheitsthemen aus den einzelnen Sessions.
Eröffnungs-Keynote: 12 Faktoren für Leid und Frust bei Entwicklern
Randall Degges, Senior Director of Developer Relationships & Community bei Snyk, leitete die erste Session des Tages. Randall bezeichnete sie als seine persönliche „Therapiesitzung“ und gab den Zuschauern einen urkomischen Einblick in die Fallstricke, die er als Unternehmer und Entwickler beim Erstellen von Anwendungen auf AWS erlebt hat – und vor allem in das, was er aus diesen Fehlern gelernt hat.
Randall nannte seine Session 12 Factors of Pain and Suffering for Developers, angelehnt an Adam Wiggins’ 12-Faktor-Anwendung: eine Methodik zum Erstellen einfacher, skalierbarer und zuverlässiger Apps in Cloud-Umgebungen. Randall ging auf jeden der 12 Faktoren ein und erklärte anhand von Beispielen aus seiner Zeit als Individual Contributor und Unternehmer, welche Fehler er gemacht hatte. Hier haben wir eine unserer liebsten Anekdoten aus seiner Präsentation zusammengefasst!
Der vierte Faktor von Wiggins’ 12-Faktor-Anwendung fordert Entwickler dazu auf, „unterstützende Dienste als angebundene Ressourcen zu behandeln“, oder, wie der junge Randall auf die harte Tour gelernt hat: „von Anfang an richtig aufzubauen.“
Mit zwölf Jahren startete Randall einen Blog, den er selbst programmierte und bei einem Shared-Webhosting-Anbieter hostete. Der Blog lief gut, bis Randall im College-Alter begann, über seine Blog-Seite Links zu Raubkopien von Filmen zu teilen (damals kamen Netflix-Inhalte noch per Post). Dadurch wurde er auf dem Campus beliebt – doch seinem Webhosting-Anbieter ging schnell der Speicherplatz für die vielen Inhalte aus. Randall musste seine selbst programmierte PHP-Anwendung auf eine geeignete Architektur umziehen. Wie Sie sich vorstellen können, war das eine lange und mühsame Aufgabe.
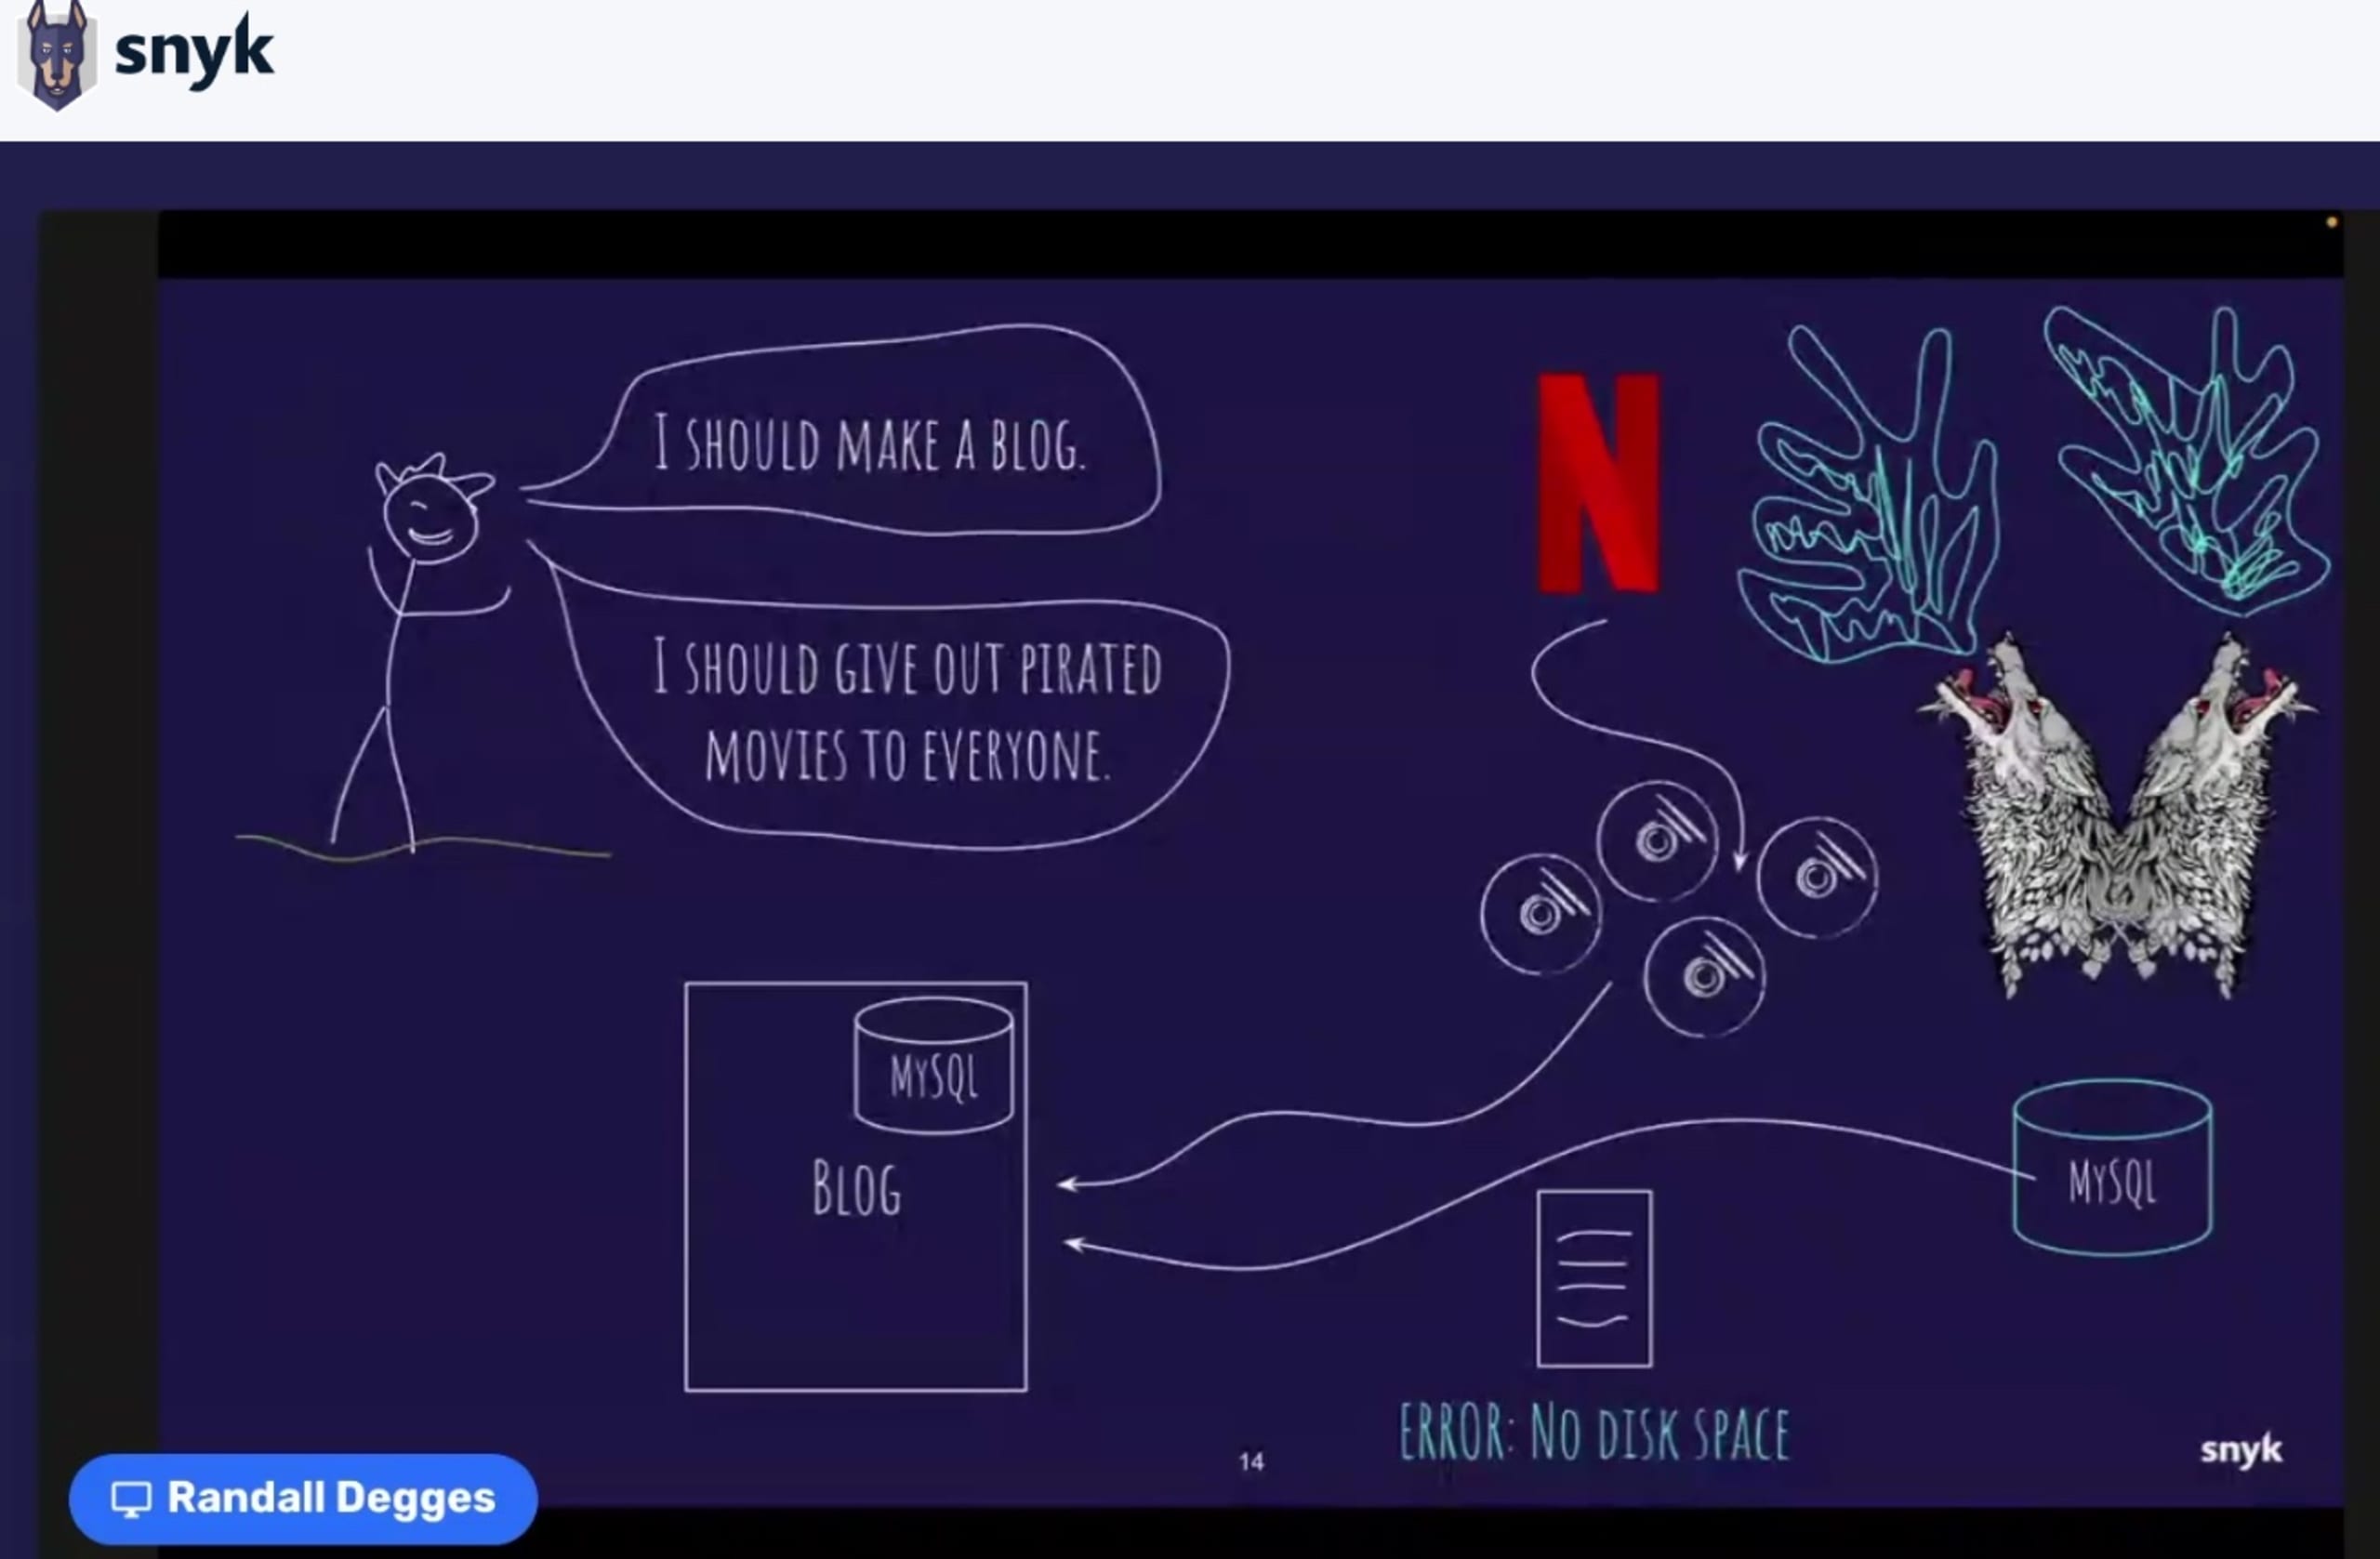
Randalls Session erinnert uns auf zwölf verschiedene Arten daran, dass selbst erfahrenen Entwicklern Fehler unterlaufen.
Sehen Sie sich die Session hier an!
Session 2: Snyks Top 10 Schwachstellen, die Entwickler kennen sollten
Vandana Verma-Sehgal, Senior Developer Advocate bei Snyk und Vorstandsmitglied von OWASP, leitete die zweite Session des Stress-Free Security Summit mit dem Titel Snyk's Top 10 Vulnerabilities Developers Need to Know.
Diese Session ist ideal für alle, die mit den OWASP Top 10 vertraut sind und noch mehr tun möchten, um ihre Anwendungen zu schützen.
Zunächst sprach Vandana einige unbequeme Wahrheiten an:
Unternehmen jeder Größe sind stark auf Software angewiesen, und ein großer Teil dieser Software enthält OSS-Komponenten.
Der Einsatz von OSS birgt erhebliche Risiken. So können beispielsweise Fehler in kleinen Bibliotheken systemweite Schwachstellen verursachen – ähnlich wie bei Log4J.
Traditionelle Cybersecurity-Bedrohungsmodelle reichen nicht mehr aus, um OSS-Risiken zu beheben.
Anschließend stellte sie Best Practices vor, mit denen sich einige der kritischsten Schwachstellen in der Software-Supply-Chain eindämmen lassen, und zeigte den Zuschauern, wie sie am besten:
Anwendungs-Sicherheitsrisiken immer einen Schritt voraus sind, indem Sie diese 10 kritischen Schwachstellen beheben.
Die neuesten und folgenreichsten Open-Source-Schwachstellen erkennen, damit ihre AppSec-Teams sich dagegen schützen können.
Wissen, welche Bedrohungen priorisiert werden sollten, um Anwendungsrisiken zu mindern.
Diese Session bietet wertvolle Einblicke in die sich wandelnde Landschaft der Cybersecurity-Bedrohungen. Sie vermittelt praktische Empfehlungen, mit denen Entwickler Sicherheitsrisiken in ihren Anwendungs-Workloads frühzeitig erkennen und potenzielle Schwachstellen schneller und effizienter beheben können.
Sehen Sie sich die Session hier an!
Praxis-Workshops: Code und Cloud-Konfigurationen mit Atlassian und HashiCorp absichern
Der Stress-Free Security Summit umfasste zwei Sessions, in denen die Teilnehmenden praktische Erfahrungen mit der Absicherung ihrer Anwendungs-Workloads und der Konfiguration ihrer Cloud-Umgebungen sammeln konnten. In einer Session nutzten die Teilnehmenden Snyk und Atlassian, um Sicherheitskontrollen entlang des SDLC zu automatisieren. In der anderen Session übten sie, Infrastructure as Code mit Snyk und Hashicorp zu definieren und abzusichern.
DevSecOps für moderne Apps mit Snyk und Atlassian
Marco Morales, Senior Partner Solutions Architect bei Snyk, und Tomas Gonzalez,
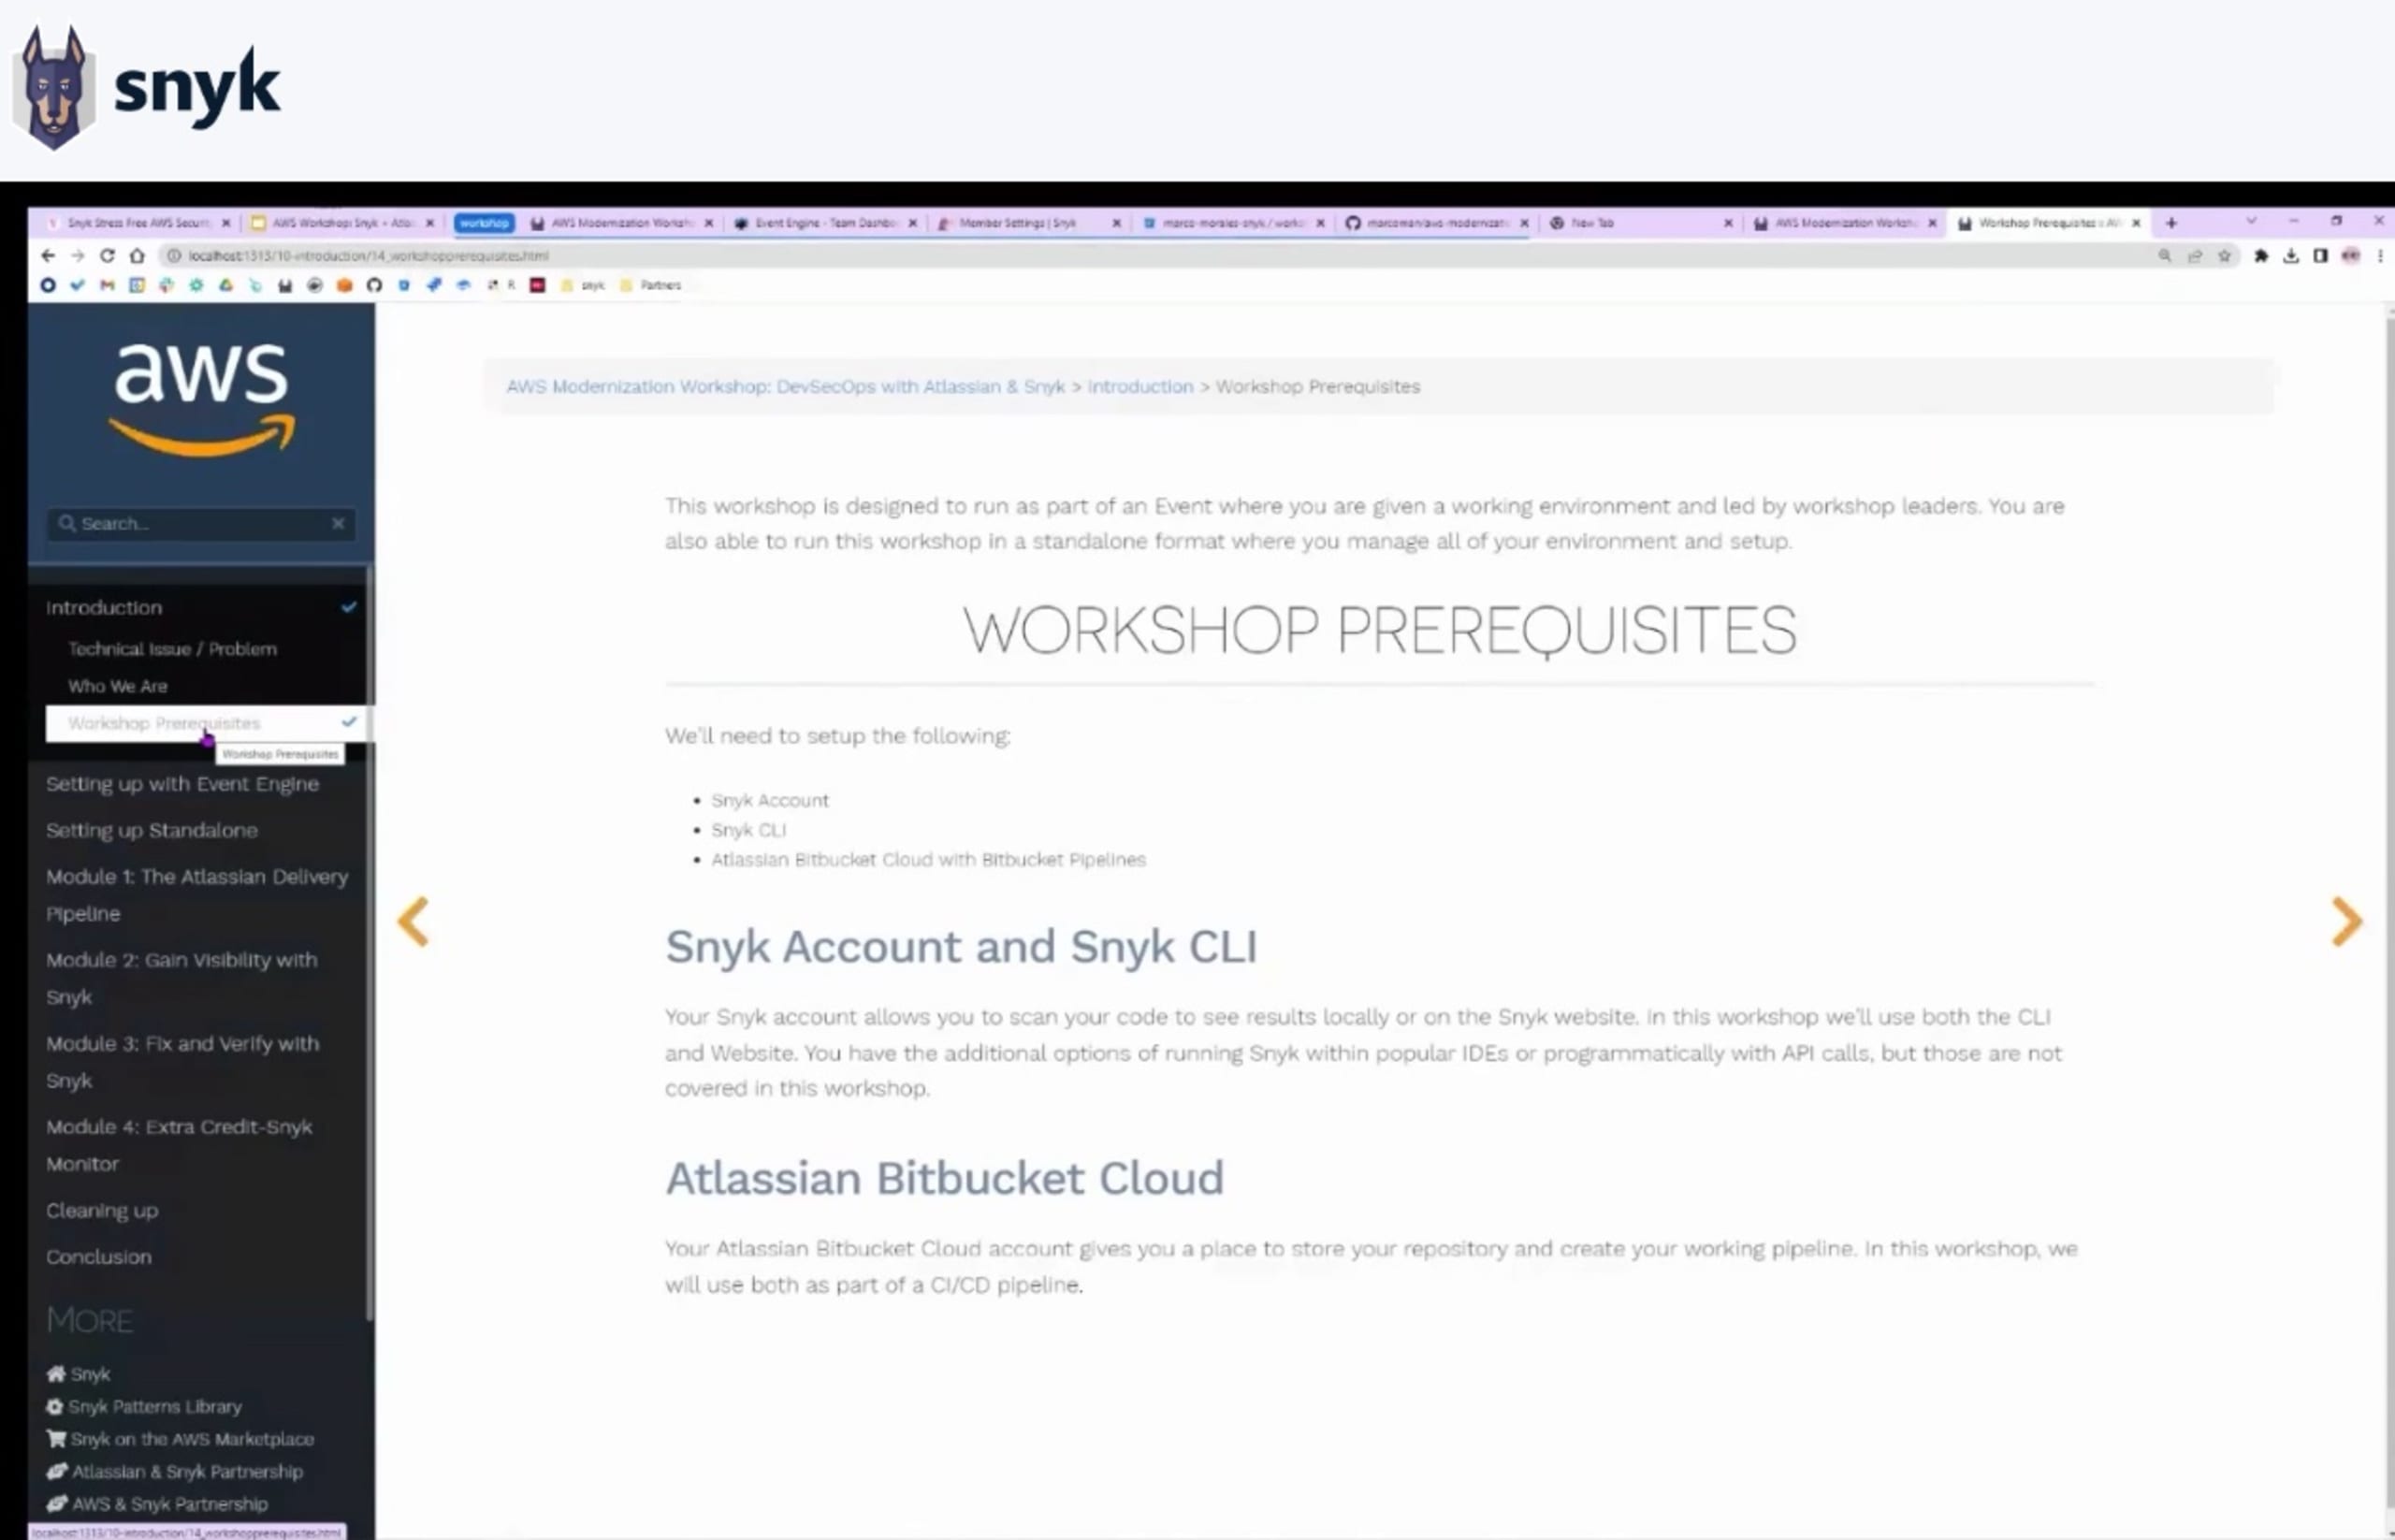
Snyks Technical GSI Leader, leiteten eine Session, in der die Teilnehmenden praktische Erfahrungen mit der einzigartigen nativen Integration von Snyk in Atlassian Bitbucket Cloud sammelten. Damit können Nutzer Code automatisch auf Sicherheitslücken überprüfen lassen und Benachrichtigungen erhalten, wenn neue Schwachstellen entdeckt werden. Die Integration hilft Teams, Sicherheitsprobleme früh im Entwicklungsprozess zu erkennen und zu beheben, bevor sie in der Produktion ausgenutzt werden können.
Wenn Sie an diesem Workshop teilnehmen möchten, registrieren Sie sich kostenlos für ein Konto bei Snyk und Atlassian Bitbucket. Folgen Sie dann der Anleitung, um Best Practices für Sicherheit in Ihre nativen Entwicklungs-Workflows zu integrieren.
Sehen Sie sich die Session hier an!
Infrastructure as Code mit Snyk und HashiCorp absichern
Gleichzeitig veranstalteten Technologieexperten von Snyk, AWS und HashiCorp einen Workshop, in dem sie den Teilnehmenden zeigten, wie sie ihre Infrastruktur während der Entwicklung korrekt als Code definieren und absichern.
Paul Harland, Channel Solutions Engineer bei Snyk, und David Schott, Lead Partner Solutions Architect bei Snyk, führten gemeinsam mit Raj Jeripotula, Senior Partner Solutions Architect bei AWS, und Yash Khemani, Solutions Engineer bei HashiCorp, durch den Workshop.
In der Session zeigten sie, wie die Integration von Snyk und Hashicorp Entwicklern ermöglicht, ihren Infrastruktur-Code automatisch auf Sicherheitslücken zu überprüfen und Benachrichtigungen zu erhalten, wenn neue Schwachstellen entdeckt werden. Automatisierte Sicherheitsprüfungen und Überwachung vereinfachen so die Absicherung der Infrastruktur.
Wenn Sie selbst bei diesem Workshop mitmachen möchten, registrieren Sie sich kostenlos für ein Konto bei Snyk und Hashicorp Terraform Cloud. So erfahren Sie, wie einfach Sie ein Infrastructure-as-Code-Projekt (IaC) auf AWS überprüfen und bereitstellen können.
Sehen Sie sich die Session hier an!
Kundeninterview: Der Wert von Developer Security mit Acuity Knowledge Partners
In dieser Session sprach Frank Fischer, Senior Product Marketing Manager bei Snyk, mit Sameer Goyal, Director of Engineering bei Acuity, über The Value of Developer Security. Sameer Goyal ist seit mehreren Jahren Snyk-Kunde und berichtete von seinen Erfahrungen mit dem Wechsel zu einem Developer-First-Ansatz, um die Anwendungssicherheit angemessen zu priorisieren.
Im Gespräch erläuterte Sameer:
die Herausforderungen, denen sich Acuity bei der Migration und Modernisierung von Anwendungs-Workloads gegenübersah, und wie sein Team Snyk in die Entwicklungspipeline integriert hat.
welchen Mehrwert die Einführung von Snyk gebracht hat und wie das Unternehmen dadurch Sicherheitsprobleme früher und schneller erkennen konnte.
seine Erfahrungen aus der Praxis mit dem Aufbau einer Sicherheitskultur in Entwicklungsteams und wie Snyk ihm dabei geholfen hat.
Nach der Einführung von Snyk konnte Acuity die Sicherheits- und Compliance-Anforderungen seiner Kunden aus dem Finanzdienstleistungssektor zuverlässig erfüllen und die Sicherheitslage seiner Anwendungen verbessern, ohne bei Agilität oder Entwicklungsgeschwindigkeit Abstriche zu machen.
Sehen Sie sich die Session hier an oder lesen Sie Snyks Kundenstudie zum Mehrwert.
Abschluss-Keynote: Eine Sicherheitskultur für Entwickler schaffen
Sichere Software zu entwickeln, ist in der digitalen Welt von heute entscheidend. Eine Sicherheitskultur für Entwickler zu schaffen, ist dabei ein wesentlicher Bestandteil. Daher lag der Schwerpunkt der Abschlusssession des Summits darauf, mithilfe entwicklerorientierter Sicherheitstools einen erfolgreichen DevSecOps-Workflow zu ermöglichen.
Clinton Herget, Field CTO bei Snyk, leitete die letzte Session des Tages: Cultivating Developer Security. Er behandelte zentrale Konzepte einer sich rasant wandelnden Sicherheitslandschaft, darunter was sich für Entwickler verändert hat, warum Developer Security wichtig ist und welche Best Practices sich bei Menschen, Prozessen und Tools bewährt haben.
Clinton merkte in seiner Session an, dass sich Sicherheitsprogramme weiterentwickelt haben, um sich an agile Entwicklung, DevOps-Pipelines und schnellere Deployments anzupassen. Der Wandel hin zu DevSecOps hat dazu geführt, dass Entwicklungsteams deutlich mehr Verantwortung für die Sicherheit übernehmen. Engineering-Manager müssen neue Sicherheitspraktiken einführen und sich dabei mit organisatorischen Herausforderungen, Prozessen und Tools auseinandersetzen. Clintons Schlüssel zu einem erfolgreichen DevSecOps-Ansatz: Überfordern Sie Ihre Entwickler nicht!
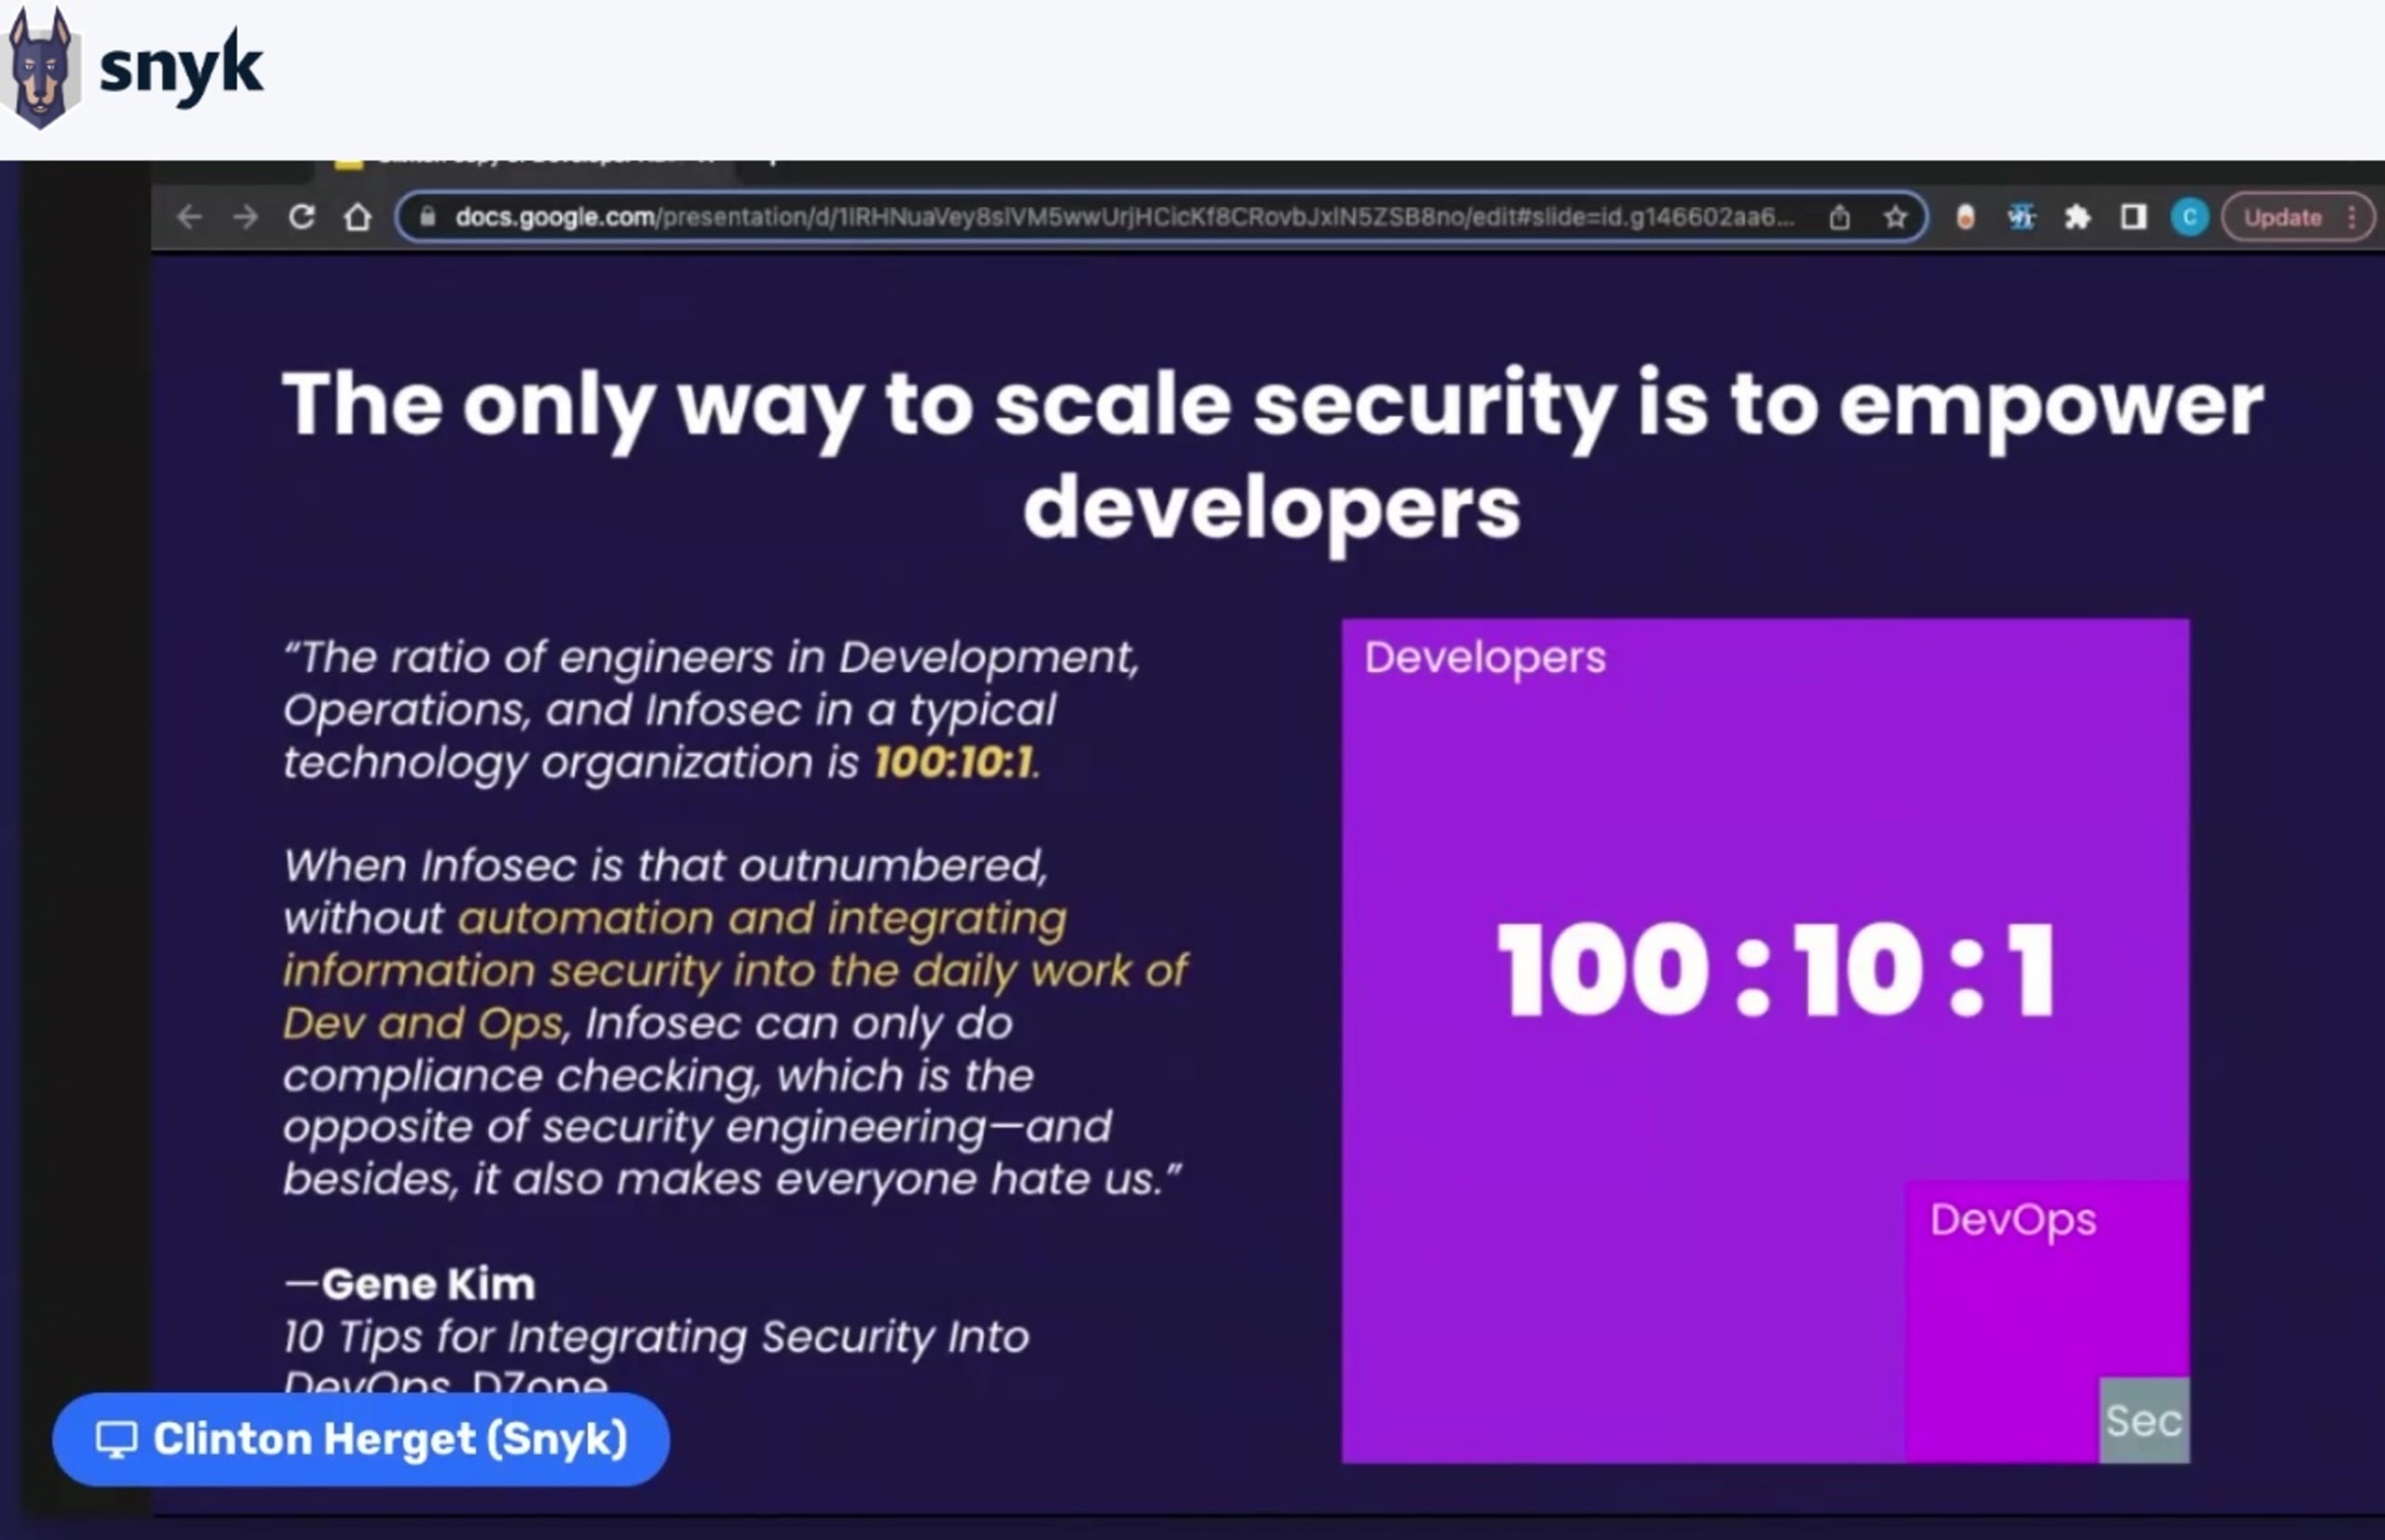
Clinton zeigte anhand überzeugender Beispiele, wie es anderen modernen Unternehmen gelungen ist, eine Sicherheitskultur für Entwickler aufzubauen. Außerdem gab er Tipps und Best Practices, um die Akzeptanz geeigneter Sicherheitstools bei Entwicklern entsprechend den Sicherheitsanforderungen des jeweiligen Unternehmens zu erhöhen. Darüber hinaus wies er auf häufige Fallstricke hin, die entstehen können, wenn traditionelle Sicherheitsprozesse und -tools in moderne Anwendungsentwicklungs-Workflows integriert werden sollen.
Sehen Sie sich die Session hier an!
Falls Sie es verpasst haben
Sie können sich alle Sessions des Summits Stress Free Security on AWS weiterhin auf Abruf ansehen! Wenn Ihnen diese Inhalte gefallen haben und Sie mehr über die Developer-Security-Plattform von Snyk erfahren möchten, buchen Sie eine Live-Demo mit einem Sicherheitsexperten oder testen Sie Snyk kostenlos!