Snyk bringt Infrastructure-as-Code-Sicherheit zu HashiCorp Terraform Cloud
Sarah Conway
4. Mai 2022
0 Min. LesezeitWir möchten Terraform-Cloud-Workflows effizienter und sicherer gestalten und freuen uns, unsere neue native Integration in HashiCorp Terraform Cloud anzukündigen. Diese Integration bringt die Sicherheitsexpertise und entwicklerfreundlichen Fixes von Snyk Infrastructure as Code (Snyk IaC) direkt in Terraform Cloud ein. So wird der Terraform-Cloud-Workflow zu einer der sichersten Möglichkeiten, Public-Cloud-Infrastruktur bereitzustellen und zu verwalten.
In diesem Blogbeitrag erfahren Sie, warum wir diese Integration entwickelt haben, wie ein Workflow mit der Snyk-IaC-Run-Task in Terraform Cloud aussieht und welche Ressourcen Ihnen den schnellen Einstieg in mehr IaC-Sicherheit bei jedem Terraform-Run erleichtern.
Warum die Integration mit Terraform Cloud?
Da Infrastructure as Code immer häufiger eingesetzt wird, müssen Entwicklungsteams zunehmend mehr Konfigurationen schreiben und warten. Mit der stärkeren Nutzung steigt jedoch auch das Risiko. Entwickler sind außerdem immer häufiger für die Sicherheit und Compliance ihrer Cloud-Deployments verantwortlich.
Die Herausforderung: Zu wissen, wie sich Infrastruktur sicher bereitstellen lässt, ist für Entwicklungsteams eine große Hürde. Im Snyk State of Cloud Native Application Security Report gaben 69 % der Befragten an, dass ihre cloudnativen Anwendungen eine Fehlkonfiguration oder eine bekannte, nicht behobene Sicherheitslücke aufwiesen.
Wir haben die Snyk-Terraform-Run-Task-Integration entwickelt, damit Entwickler IaC-Fehlkonfigurationen und Compliance-Verstöße beim Programmieren leichter finden und beheben können. So sinkt das Risiko unsicherer Infrastruktur lange vor dem Deployment. Dieser entwicklerorientierte Ansatz hilft Nutzern von Terraform Cloud, Cloud-Infrastruktur bei allen großen Cloud-Anbietern – darunter AWS, Azure und Google Cloud – sicher zu definieren und zu verwalten.
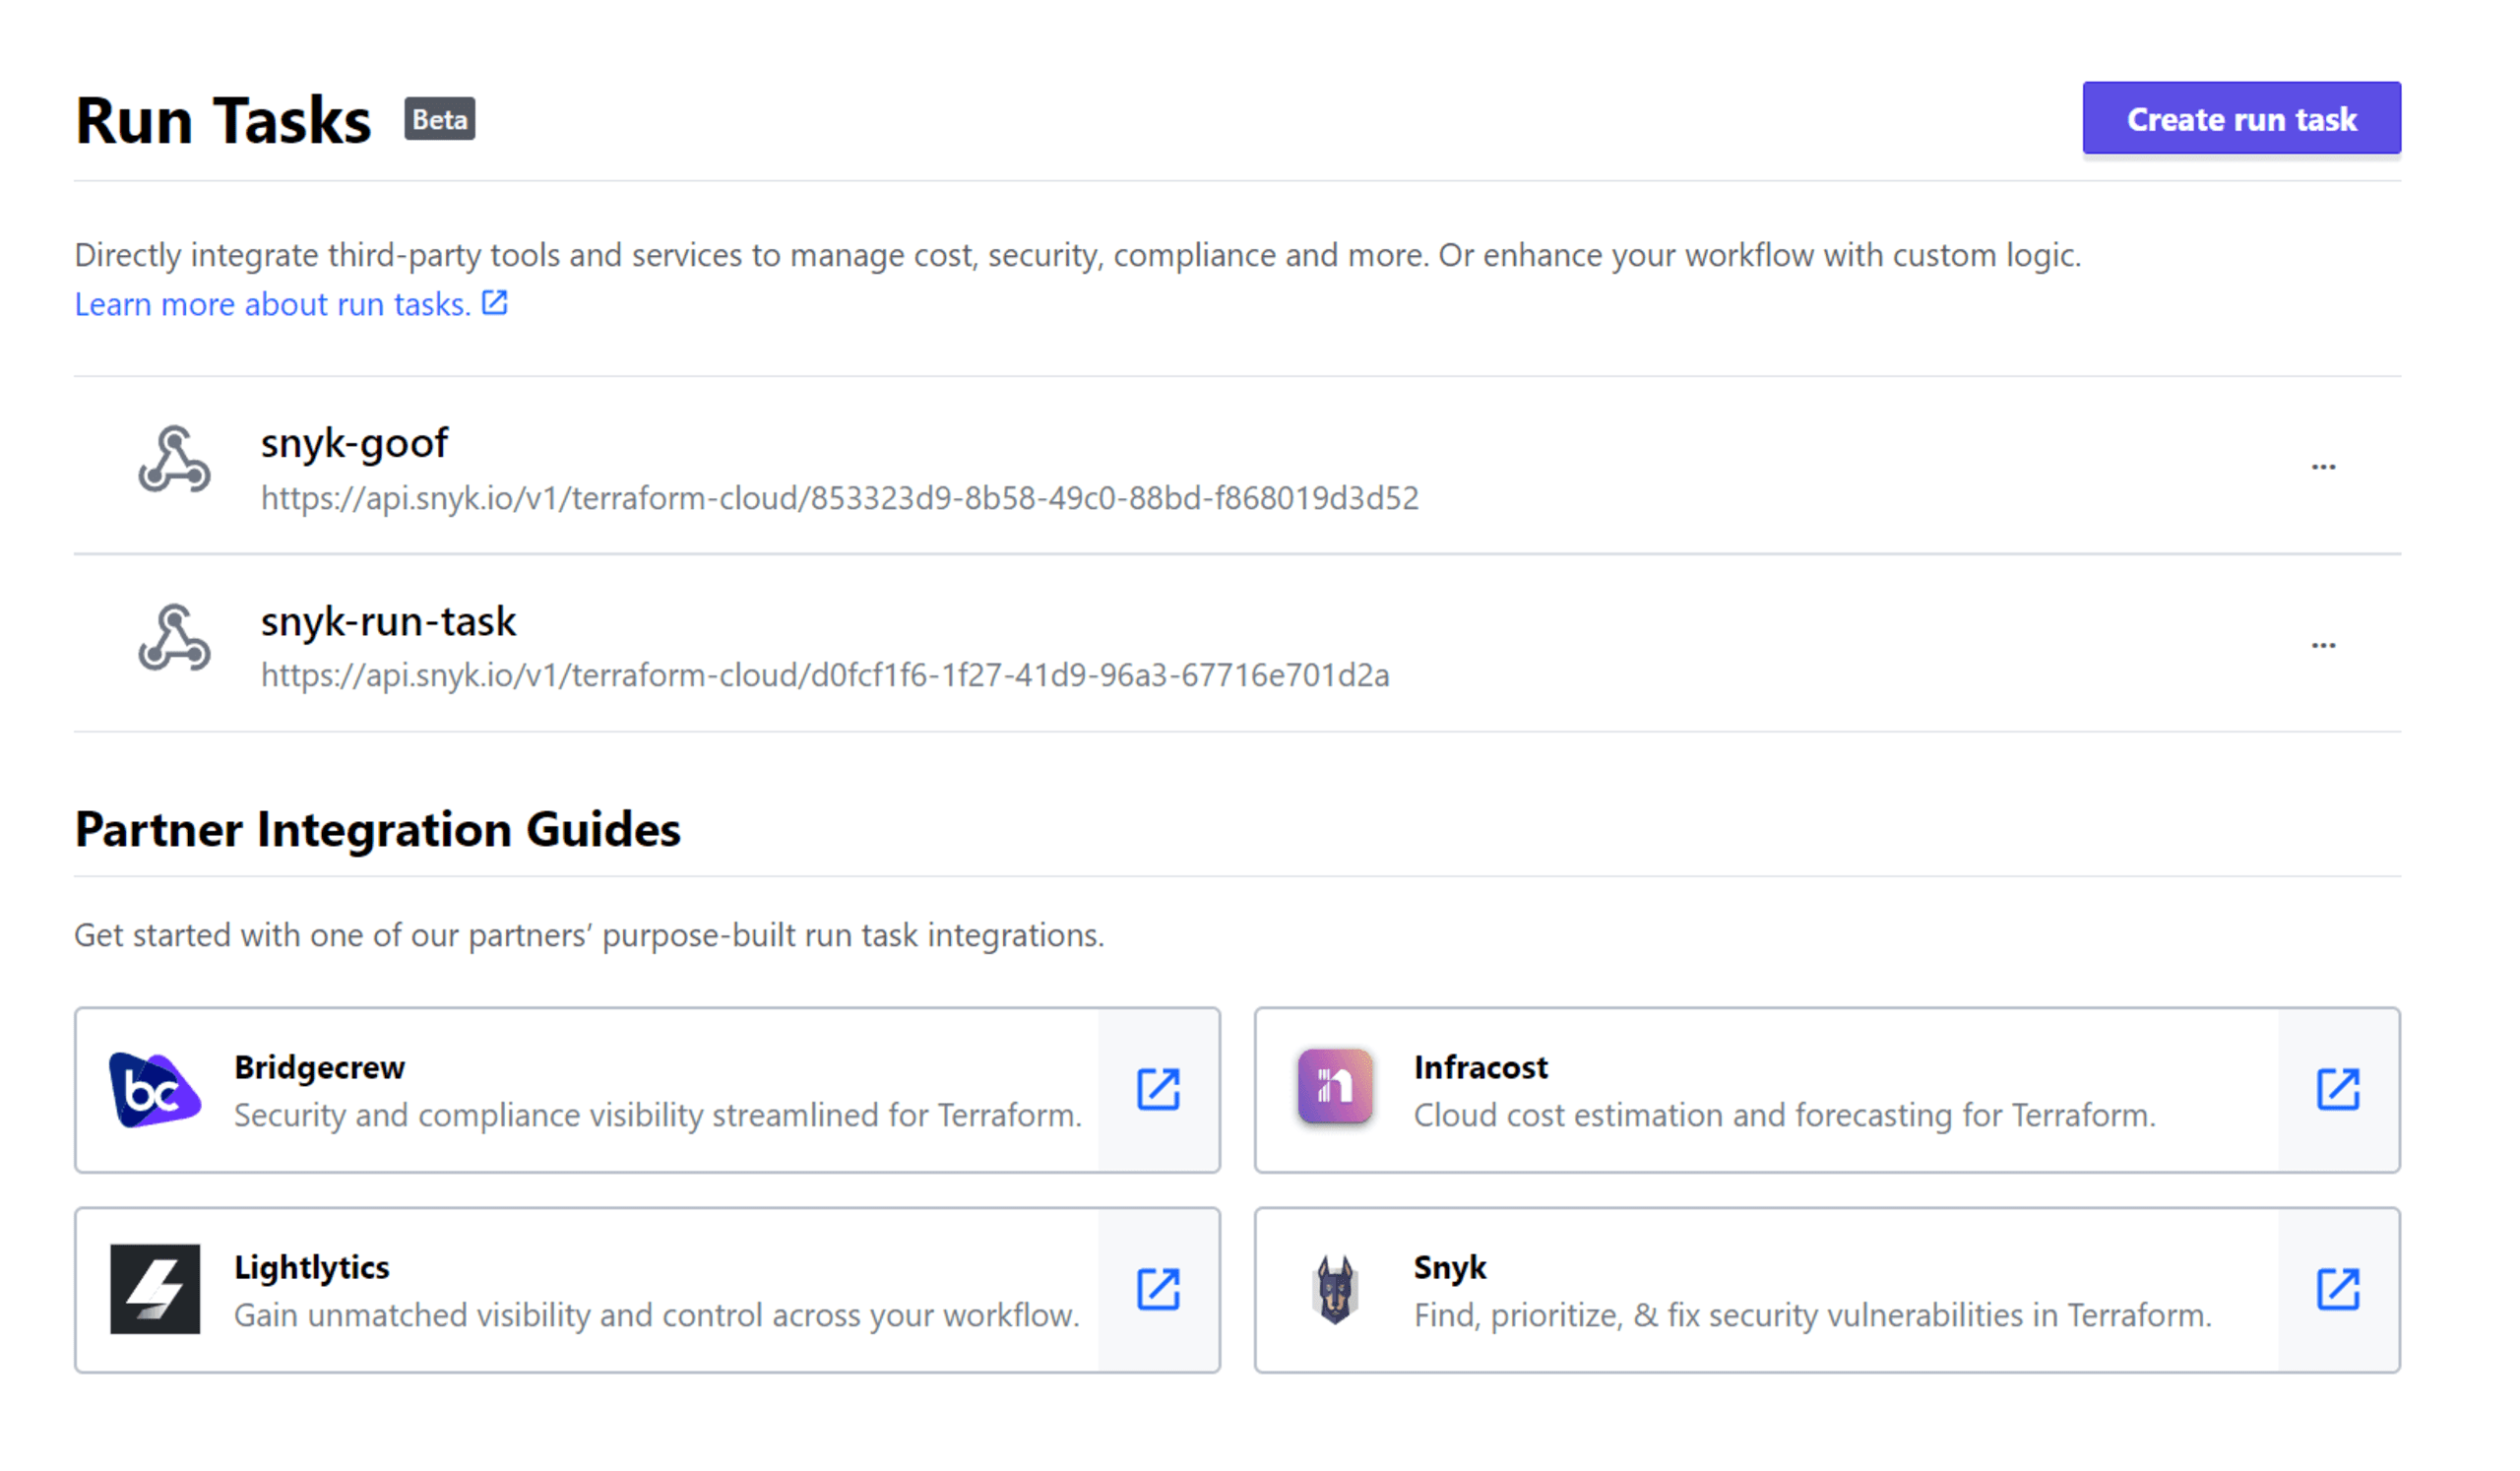
Wie automatisiert Snyk IaC Sicherheit und Compliance bei einem Run?
Snyk IaC scannt Terraform-Konfigurationsdateien und liefert sofortiges Feedback zu Sicherheit und Compliance. So können Entwickler Cloud-Fehlkonfigurationen verhindern – frühzeitig und während des gesamten Bereitstellungsprozesses – und sicherere Konfigurationen in kürzerer Zeit bereitstellen.
Beim Scannen vergleicht Snyk IaC-Dateien mithilfe statischer Analysen mit einem vordefinierten Satz an Sicherheitsregeln. Diese basieren auf Branchenstandards, Best Practices der Cloud-Anbieter und Threat-Modeling-Analysen neuer und aufkommender Bedrohungen durch die Snyk-Sicherheitsexperten.
Neben diesen Regeln berücksichtigt Snyk beim Scannen von Terraform-Dateien auf potenzielle Fehlkonfigurationen auch benutzerdefinierte Richtlinien.
Wie sieht eine Snyk-Run-Task in Terraform Cloud aus?
Mit der Snyk-Integration für Terraform Cloud können Entwicklungsteams Terraform-Plan-JSON-Dateien scannen – Vorschauen möglicher Infrastrukturänderungen – und die Ergebnisse mit Sicherheitsrichtlinien nach Best Practices für alle großen Public-Cloud-Anbieter und Kubernetes abgleichen. Dank der Kompatibilität mit Terraform-Plan-Dateien kann Snyk auch die Sicherheit anderer Tools verbessern, die solche Dateien ausgeben, etwa Terragrunt und Atlantis.
Noch wichtiger: Wenn Entwickler Terraform-Plan-Dateien statt einzelner Dateien scannen, können sie geplante Infrastrukturänderungen ganzheitlich betrachten und das Risiko unangenehmer Überraschungen nach dem Deployment senken. Die Terraform-Plan-Datei umfasst alle Module und Variablen und vermittelt so ein umfassendes Bild der künftigen Infrastruktur. Sie beschränkt sich nicht auf die Ressourcen, die in den einzelnen Konfigurationsdateien angegeben sind.
Kurz gesagt: Wenn Sie die Snyk-Run-Task in Terraform Cloud als Gate in Ihrem Run einsetzen, werden Fehlkonfigurationen automatisch erkannt, bevor vorgeschlagene Änderungen an der bestehenden Cloud-Infrastruktur umgesetzt werden. So können Entwickler die IaC-Sicherheit nach links verlagern und Terraform-Sicherheit zu einem festen Bestandteil des Entwicklungsprozesses machen.
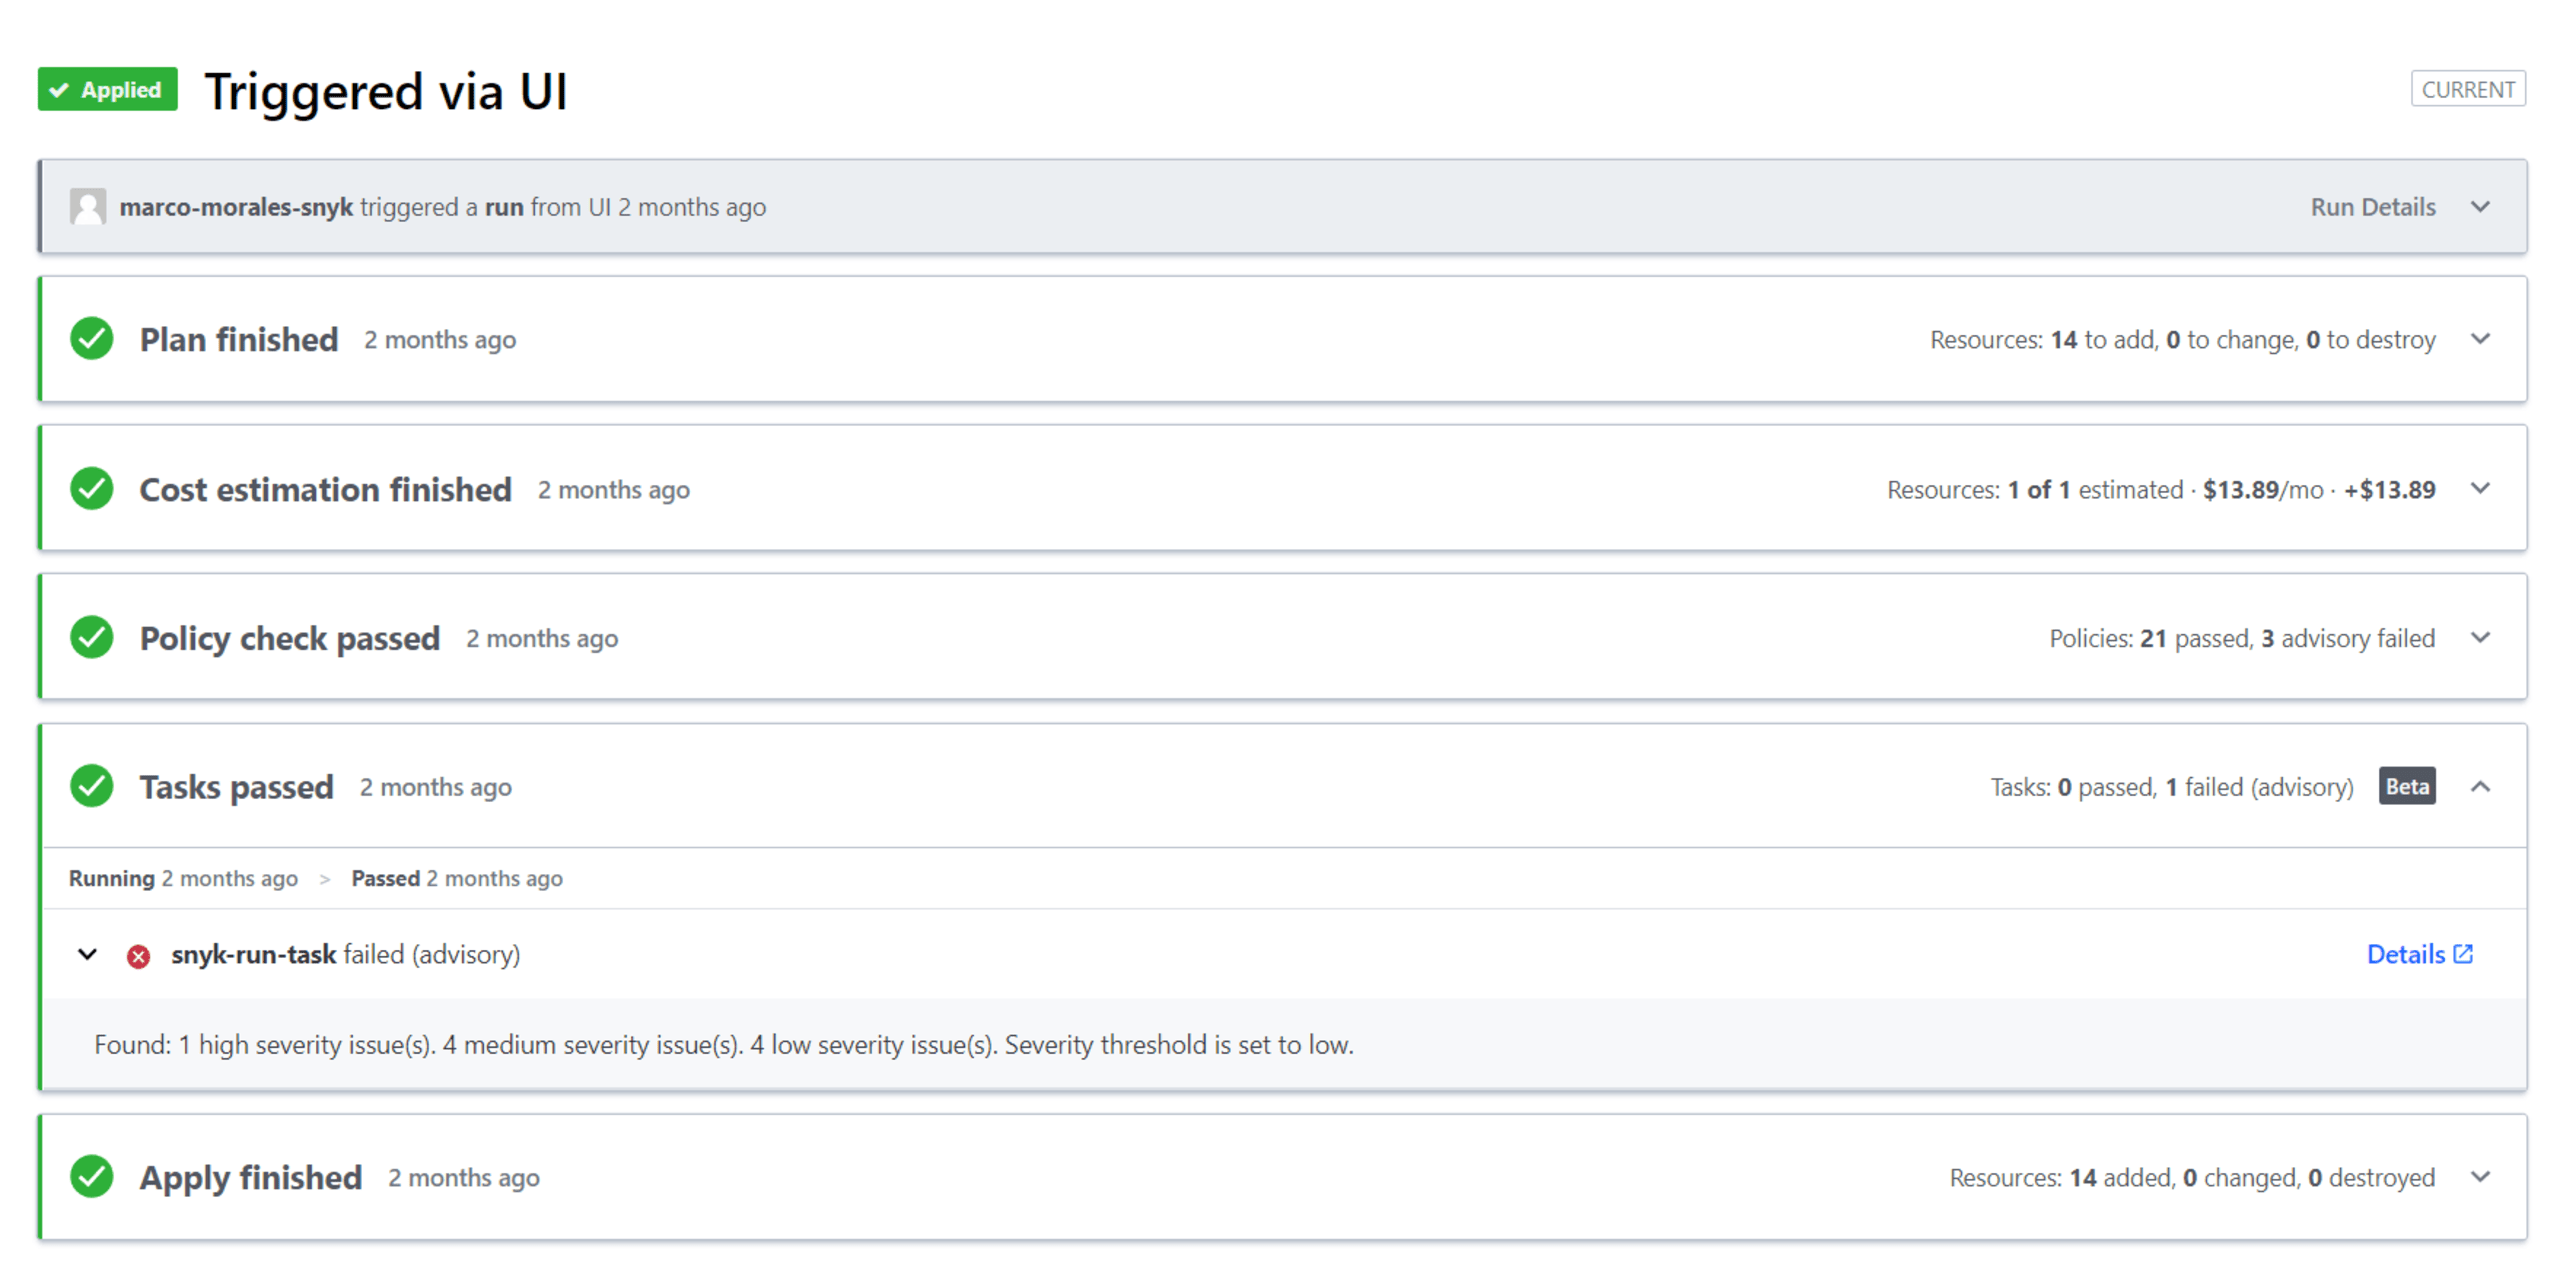
Sie können die Durchsetzung Ihrer Snyk-Run-Task anpassen und zwischen Advisory – der Run wird angehalten und der Nutzer über den Fehler informiert – und Mandatory wählen. Bei Mandatory wird der Run gestoppt, bis ein Fix angewendet wurde.

Passen Sie die Durchsetzung von Richtlinien an, um ein Apply anzuhalten oder zu verhindern.
Zu jeder Fehlkonfiguration und jedem Compliance-Verstoß stellt Snyk strukturierte Sicherheitsinformationen und entwicklergerechte Hinweise zur Behebung bereit. Sehen Sie sich das Problem und seine Auswirkungen an und erhalten Sie direkt beim betreffenden Terraform-Code einen Fix-Vorschlag.
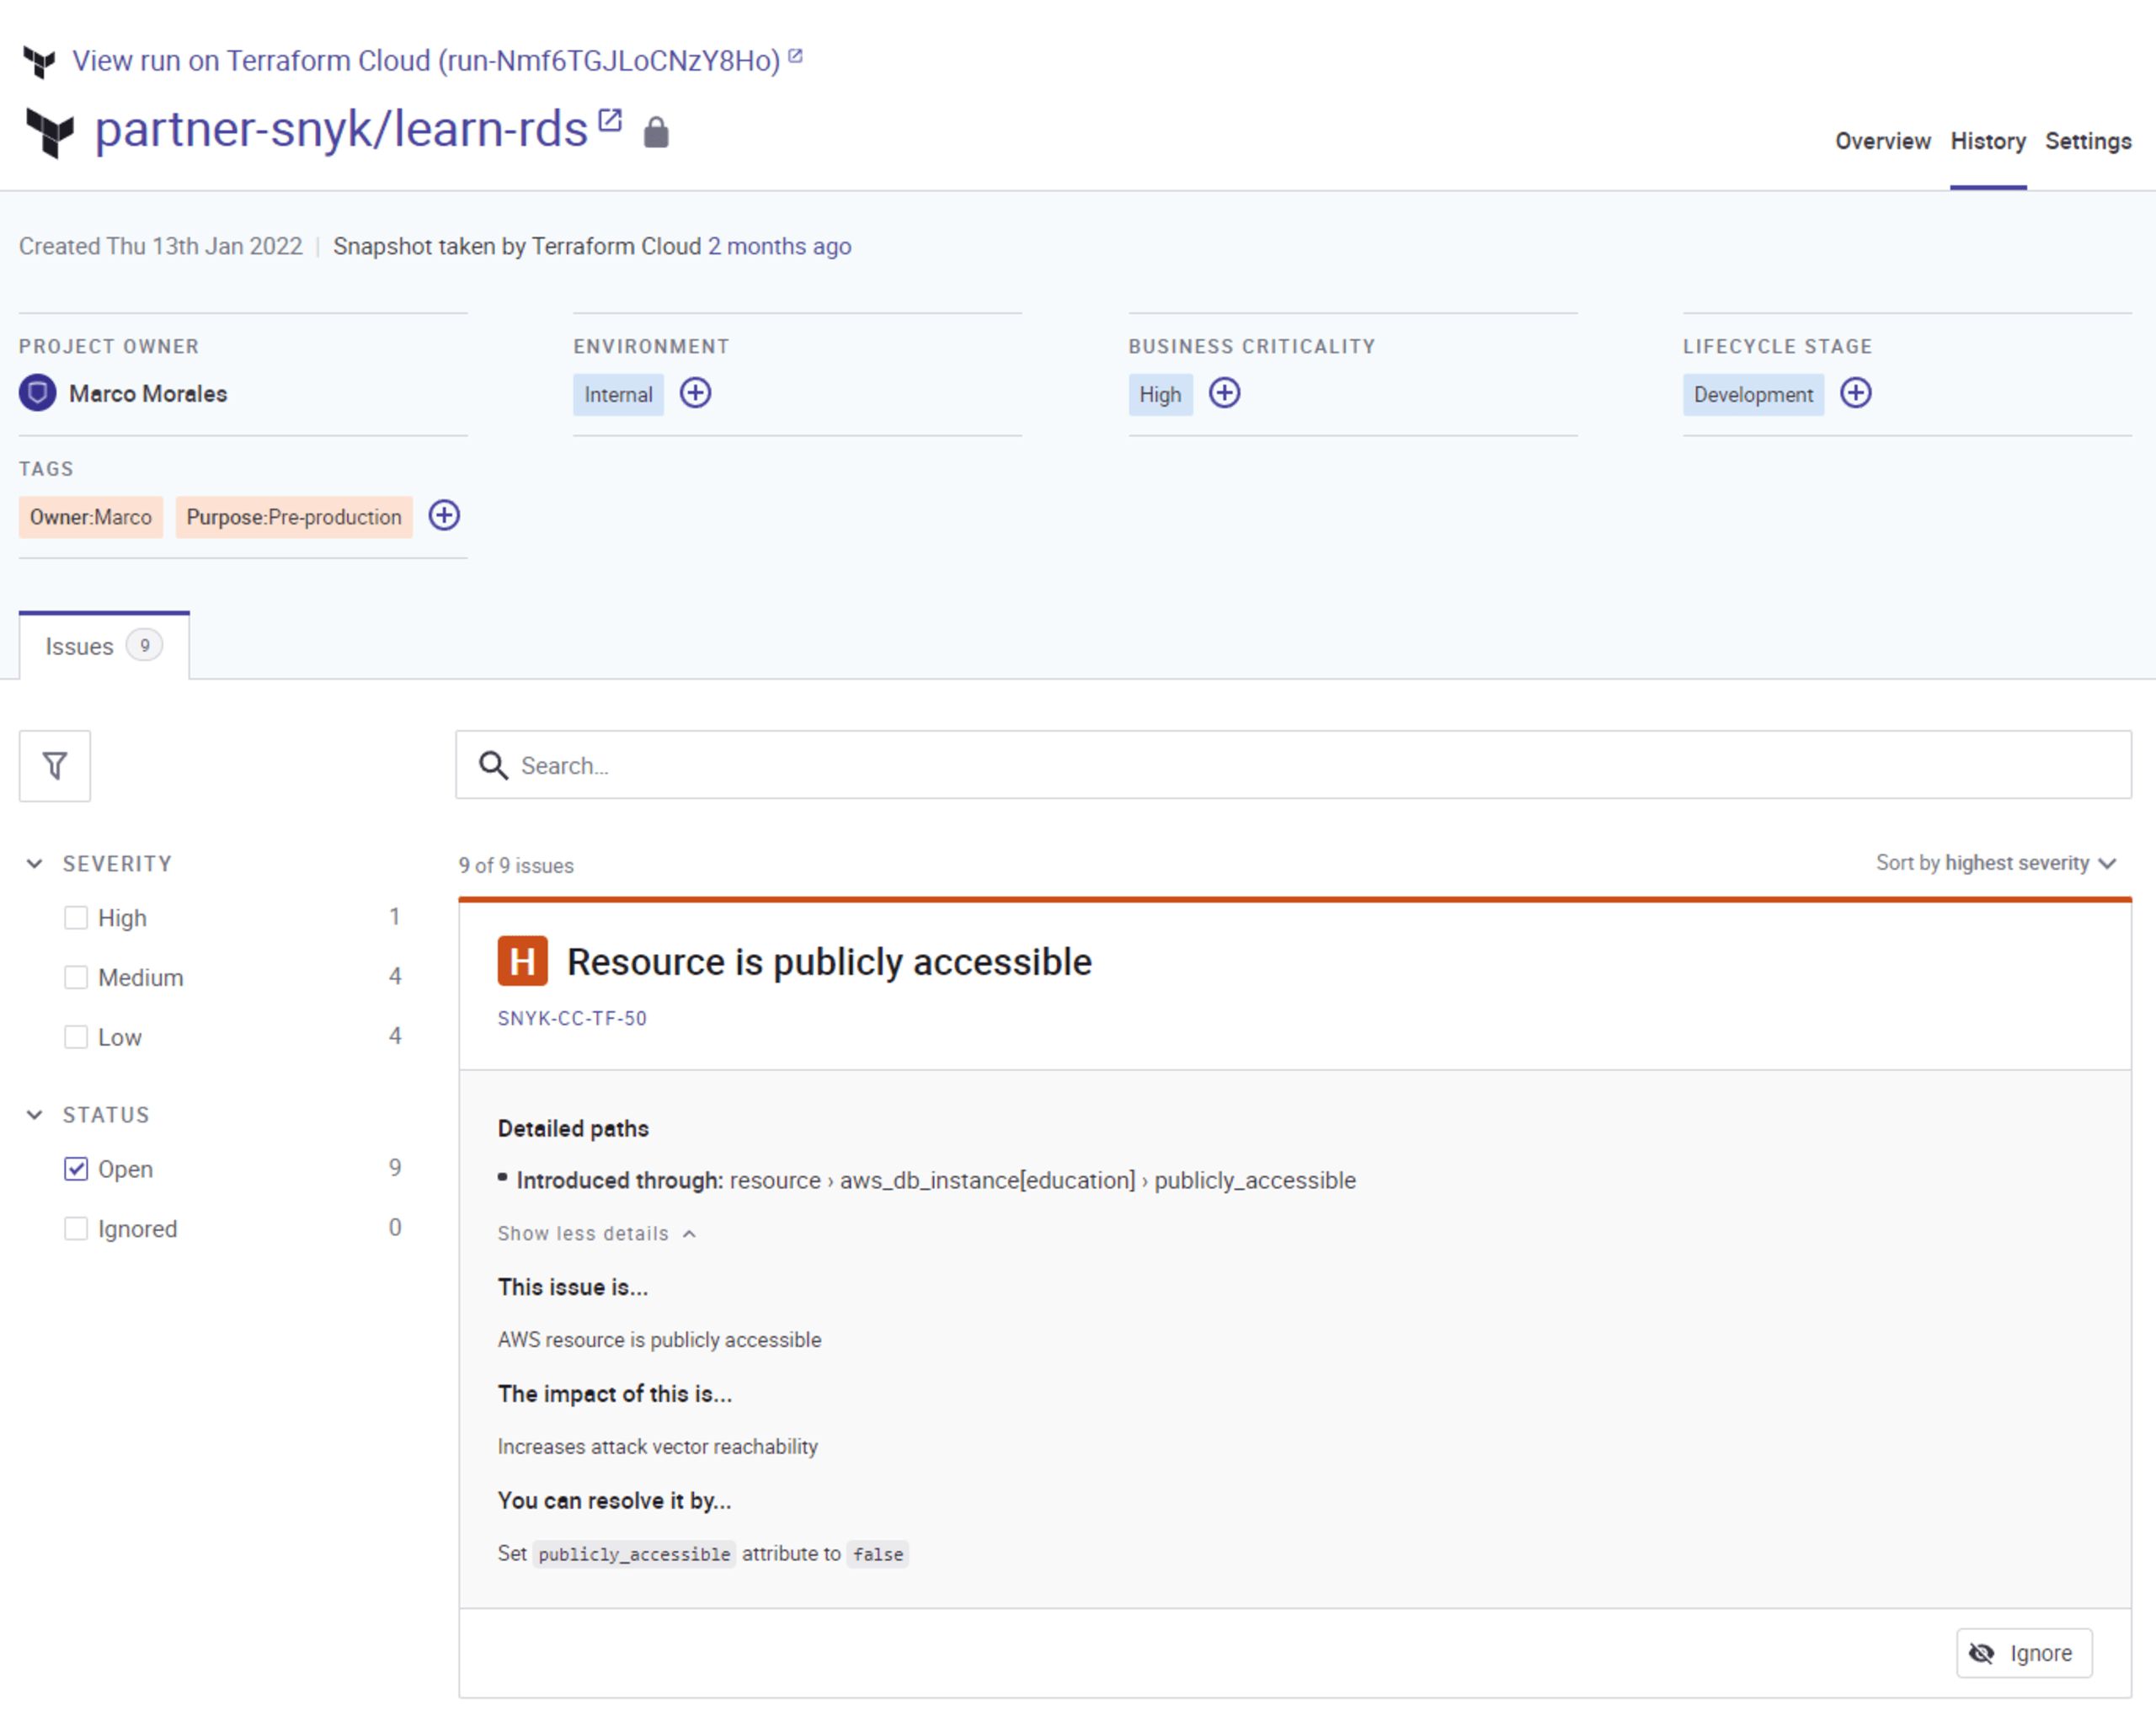
Ressourcen für den Einstieg mit Snyk in Terraform Cloud
Im Rahmen der Bemühungen, Entwicklern bei der Behebung von Sicherheitsproblemen in Konfigurationen zu helfen, haben Snyk und HashiCorp den Spickzettel 5 Best Practices for Securing Terraform Configurations erstellt. Er unterstützt Unternehmen dabei, ihre IaC-Sicherheit zu verbessern und Policy as Code mit der Snyk-Run-Task für Terraform Cloud zu nutzen.
Nutzen Sie für den Einstieg unseren Schnellstartleitfaden Streamline your IaC Security with Snyk and HashiCorp. Er unterstützt Ihre Entwicklungsteams dabei, die Integration von Snyk und Terraform Cloud schnell einzurichten, um Sicherheitslücken zu erkennen und Sicherheitsrichtlinien in wenigen Minuten durchzusetzen.
Sichern Sie Ihre Infrastruktur an der Quelle
Snyk automatisiert die IaC-Sicherheit und Compliance in Workflows und erkennt abweichende sowie fehlende Ressourcen.


