Wie Snyk dabei hilft, die Cybersicherheitsempfehlungen des Weißen Hauses umzusetzen

Jason Lane
23. März 2022
0 Min. LesezeitUnsere moderne digitale Welt hat gezeigt, dass globale Spannungen zwischen Ländern nicht auf das Schlachtfeld beschränkt bleiben. Angesichts der zunehmenden internationalen Cyberangriffe und Protestware hat die Biden-Harris-Regierung (das Weiße Haus) US-Institutionen aller Größen dazu aufgefordert, bei schädlichen Cyberaktivitäten besonders wachsam zu sein. Als Reaktion auf die massiven Wirtschaftssanktionen, die die USA und andere führende Staaten im März 2022 wegen der unprovozierten Invasion der Ukraine gegen Russland verhängt haben, deuten neue Erkenntnisse darauf hin, dass Russland mögliche Cyberangriffe in Betracht zieht.
In ihrer Erklärung veröffentlichte das Weiße Haus ein Informationsblatt mit einer langen Liste von Best Practices für die Sicherheit, die alle öffentlichen und privaten Organisationen „dringend umsetzen“ sollten, um die Cybersicherheit zu verbessern und Daten sowie kritische Infrastruktur zu schützen.
Verwenden Sie für alle Systeme eine Multi-Faktor-Authentifizierung
Setzen Sie die neuesten Technologien zur Bedrohungserkennung ein
Stellen Sie sicher, dass Ihre Systeme sicher sind, und ändern Sie Passwörter regelmäßig
Planen Sie regelmäßig Offline-Datensicherungen
Erstellen und testen Sie Notfallwiederherstellungspläne
Verschlüsseln Sie alle kritischen Daten, damit sie bei einem Diebstahl nicht verwendet werden können
Informieren Sie Mitarbeitende über gängige Cyberangriffsmethoden wie Phishing-E-Mails
Knüpfen Sie Kontakte zum FBI und besuchen Sie die CISA-Website
Die Best Practices im Detail
Das Informationsblatt enthielt außerdem die folgenden Empfehlungen zur Softwaresicherheit. Da es die Mission von Snyk ist, Unternehmen dabei zu helfen, ihre Software abzusichern, möchten wir zeigen, wie unsere Produktfunktionen die einzelnen Empfehlungen unterstützen.
1. Integrieren Sie Sicherheit von Grund auf in Ihre Produkte – „integrieren statt nachrüsten“ –, um sowohl Ihr geistiges Eigentum als auch die Privatsphäre Ihrer Kunden zu schützen.
Bei der Softwareentwicklung ist es wichtig, jede Phase des Softwareentwicklungslebenszyklus (SDLC) zu überwachen. Schwachstellen in Software können jederzeit während des Prozesses entstehen und entdeckt werden. Snyk bietet Integrationen für die beliebtesten IDE-, CI/CD- und Git-Tools, eine leistungsstarke CLI sowie die Möglichkeit, Live-Container in jeder Umgebung zu überwachen. So können Entwickler und DevOps-Engineers nahtlos von Anfang an sichere Anwendungen erstellen.
2. Entwickeln Sie Software ausschließlich auf einem System mit hohem Sicherheitsniveau, auf das nur Personen Zugriff haben, die tatsächlich an einem bestimmten Projekt arbeiten. So wird es Angreifern deutlich erschwert, von einem System zum nächsten zu gelangen und ein Produkt zu kompromittieren oder Ihr geistiges Eigentum zu stehlen.
Zusätzlich zu den Endpunktsicherheitssystemen und Passwortrichtlinien Ihres Unternehmens unterstützen die Business- und Enterprise-Produkte von Snyk Single Sign-On (SSO). So stellen Sie sicher, dass nur die von Ihnen autorisierten Personen Zugriff auf Ihre Projekte haben.
3. Verwenden Sie moderne Tools, um bekannte und potenzielle Schwachstellen aufzuspüren. Entwickler können die meisten Softwareschwachstellen beheben – wenn sie davon wissen. Automatisierte Tools können Code überprüfen und die meisten Programmierfehler finden, bevor die Software veröffentlicht wird und bevor Angreifer sie ausnutzen können.
Snyk ist eine moderne Anwendungssicherheitsplattform, mit der Entwickler und Sicherheitsexperten Schwachstellen in ihrer Software automatisch finden, beheben und überwachen können.
Im Gegensatz zu herkömmlichen Static-Application-Security-Testing-Produkten (SAST) auf dem Markt, die in erster Linie dafür entwickelt wurden, dass Sicherheitsteams Anwendungen nach der Entwicklung testen, verfolgt Snyk Code einen revolutionären Ansatz: developer-first, äußerst präzise und schnell genug für Workflows in Echtzeit. Teams können damit gängige Softwareschwachstellen in eigens entwickeltem Code aufdecken, etwa solche aus den OWASP Top Ten.
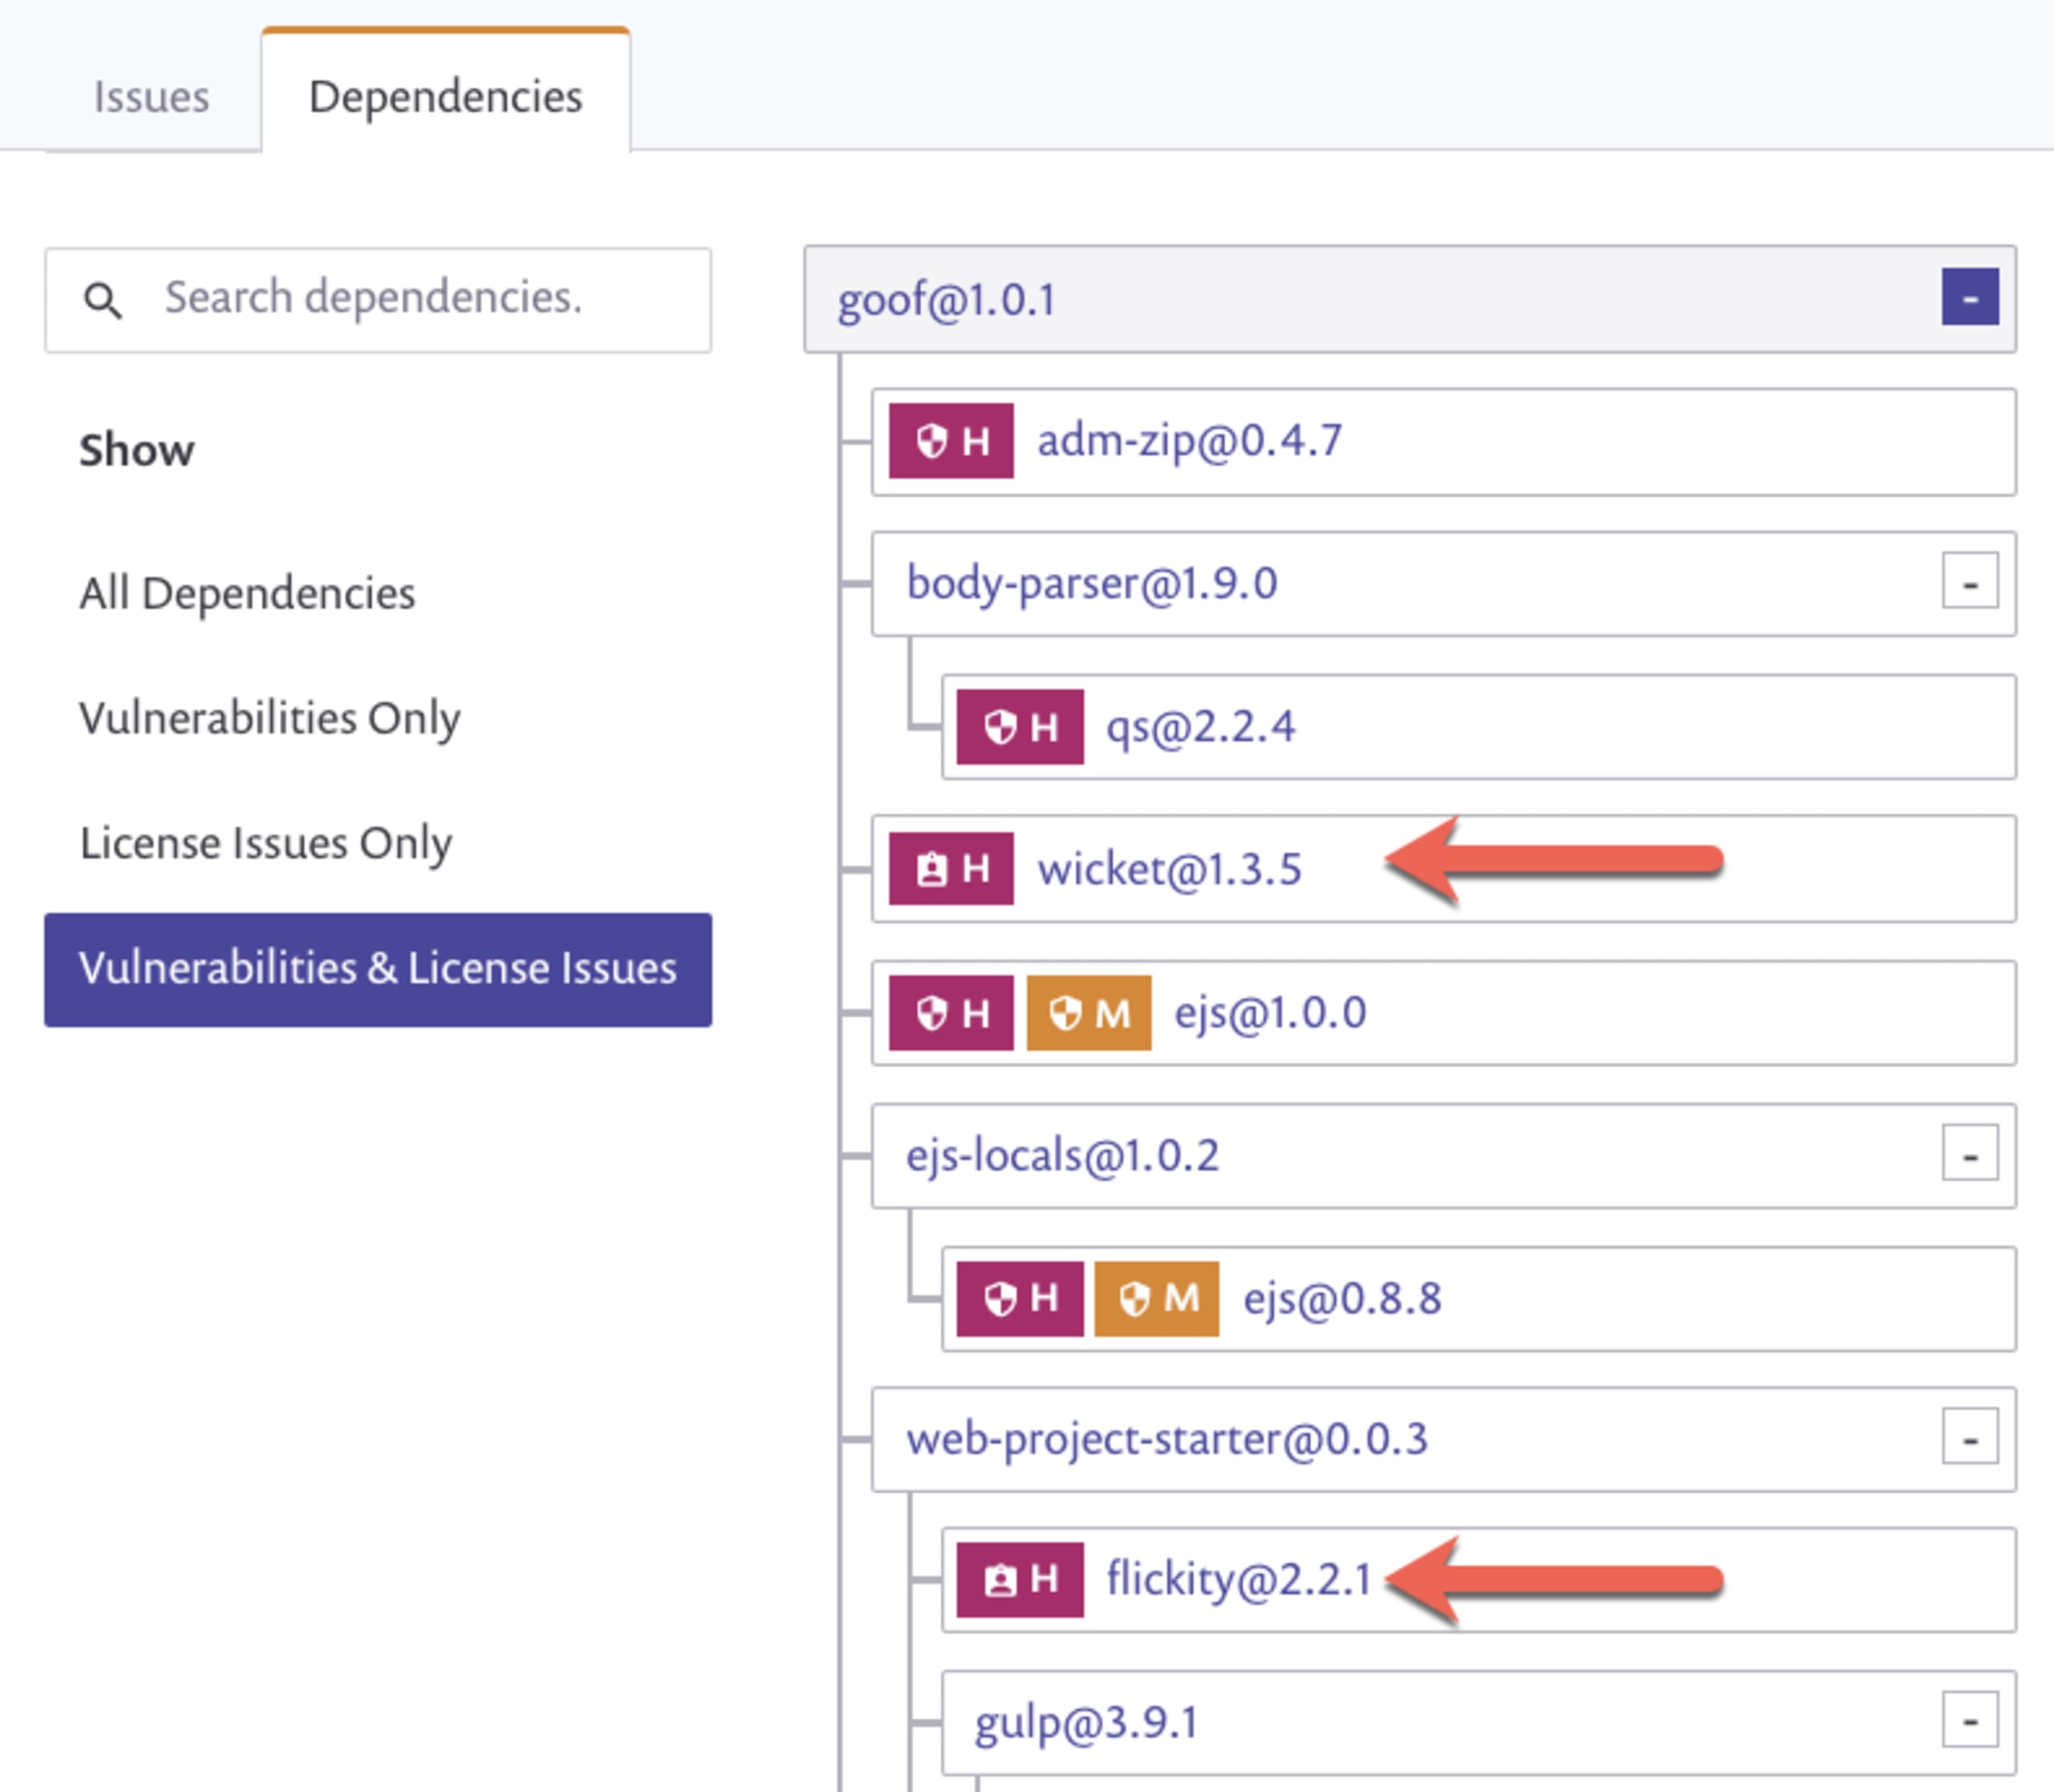
Snyk Open Source und Snyk Container sind Produkte für die Software Composition Analysis (SCA), die Open-Source-Abhängigkeiten scannen und auf anfällige Pakete hinweisen. Snyk scannt direkte und transitive Abhängigkeiten und zeigt sie als Abhängigkeitsbaum mit allen Paketen und den jeweiligen Versionen an. Entdeckte Schwachstellen werden anhand einer branchenführenden Datenbank priorisiert, die eine Reihe unterschiedlicher Faktoren berücksichtigt, darunter soziale Trends, CVE-Bewertungen und den Reifegrad von Exploits. Diese Daten liefern einen Prioritätswert, damit Entwickler sich zuerst auf die Behebung der wichtigsten Schwachstellen konzentrieren können.
Snyk Infrastructure as Code (Snyk IaC) hilft Entwicklern dabei, sichere Konfigurationen für HashiCorp Terraform, AWS CloudFormation, Kubernetes und Azure Resource Manager (ARM) zu schreiben, bevor sie in der Produktionsumgebung eingesetzt werden. Der developer-first-Ansatz von Snyk unterstützt Entwickler direkt in ihrer gewohnten Arbeitsumgebung und bietet Korrekturen, die direkt in den Code übernommen werden können.
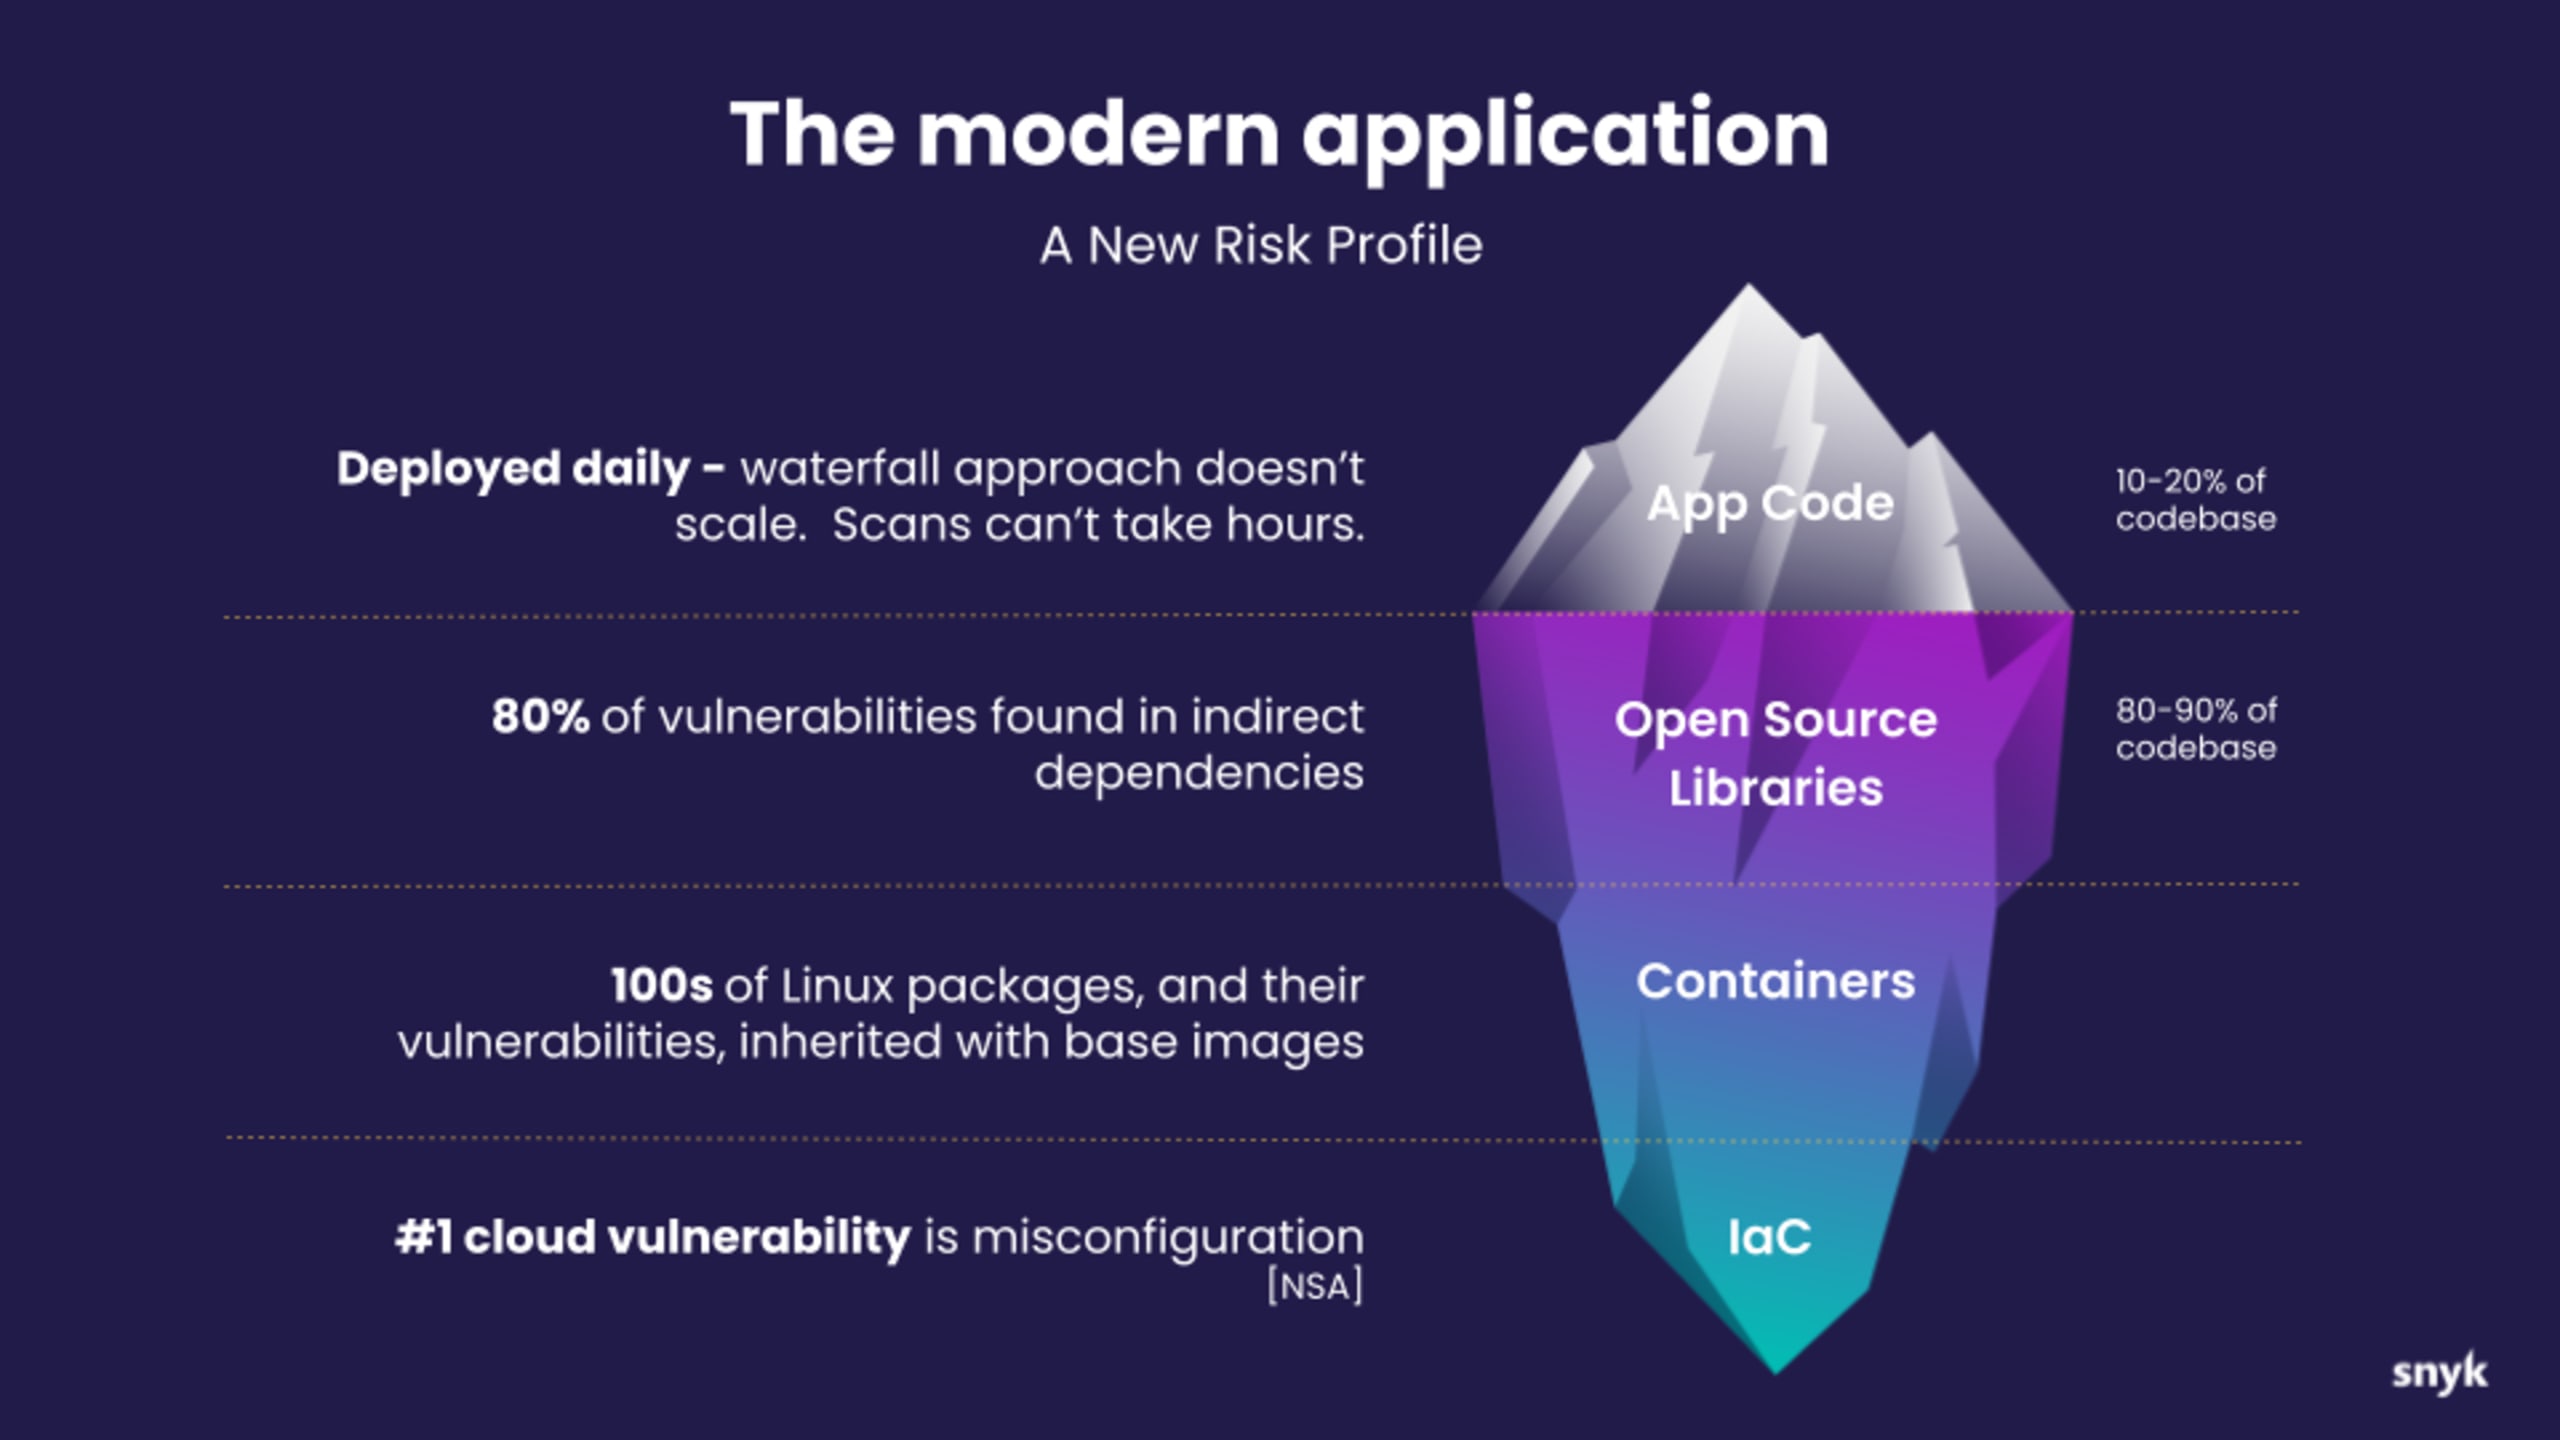
4. Softwareentwickler sind für den gesamten Code verantwortlich, der in ihren Produkten verwendet wird – einschließlich Open-Source-Code. Die meisten Softwareprodukte bestehen aus vielen verschiedenen Komponenten und Bibliotheken, von denen ein großer Teil quelloffen ist. Stellen Sie sicher, dass Entwickler die Herkunft der verwendeten Komponenten kennen und eine „Software-Stückliste“ haben. So können Sie schnell reagieren, falls sich später herausstellt, dass eine dieser Komponenten eine Schwachstelle aufweist.
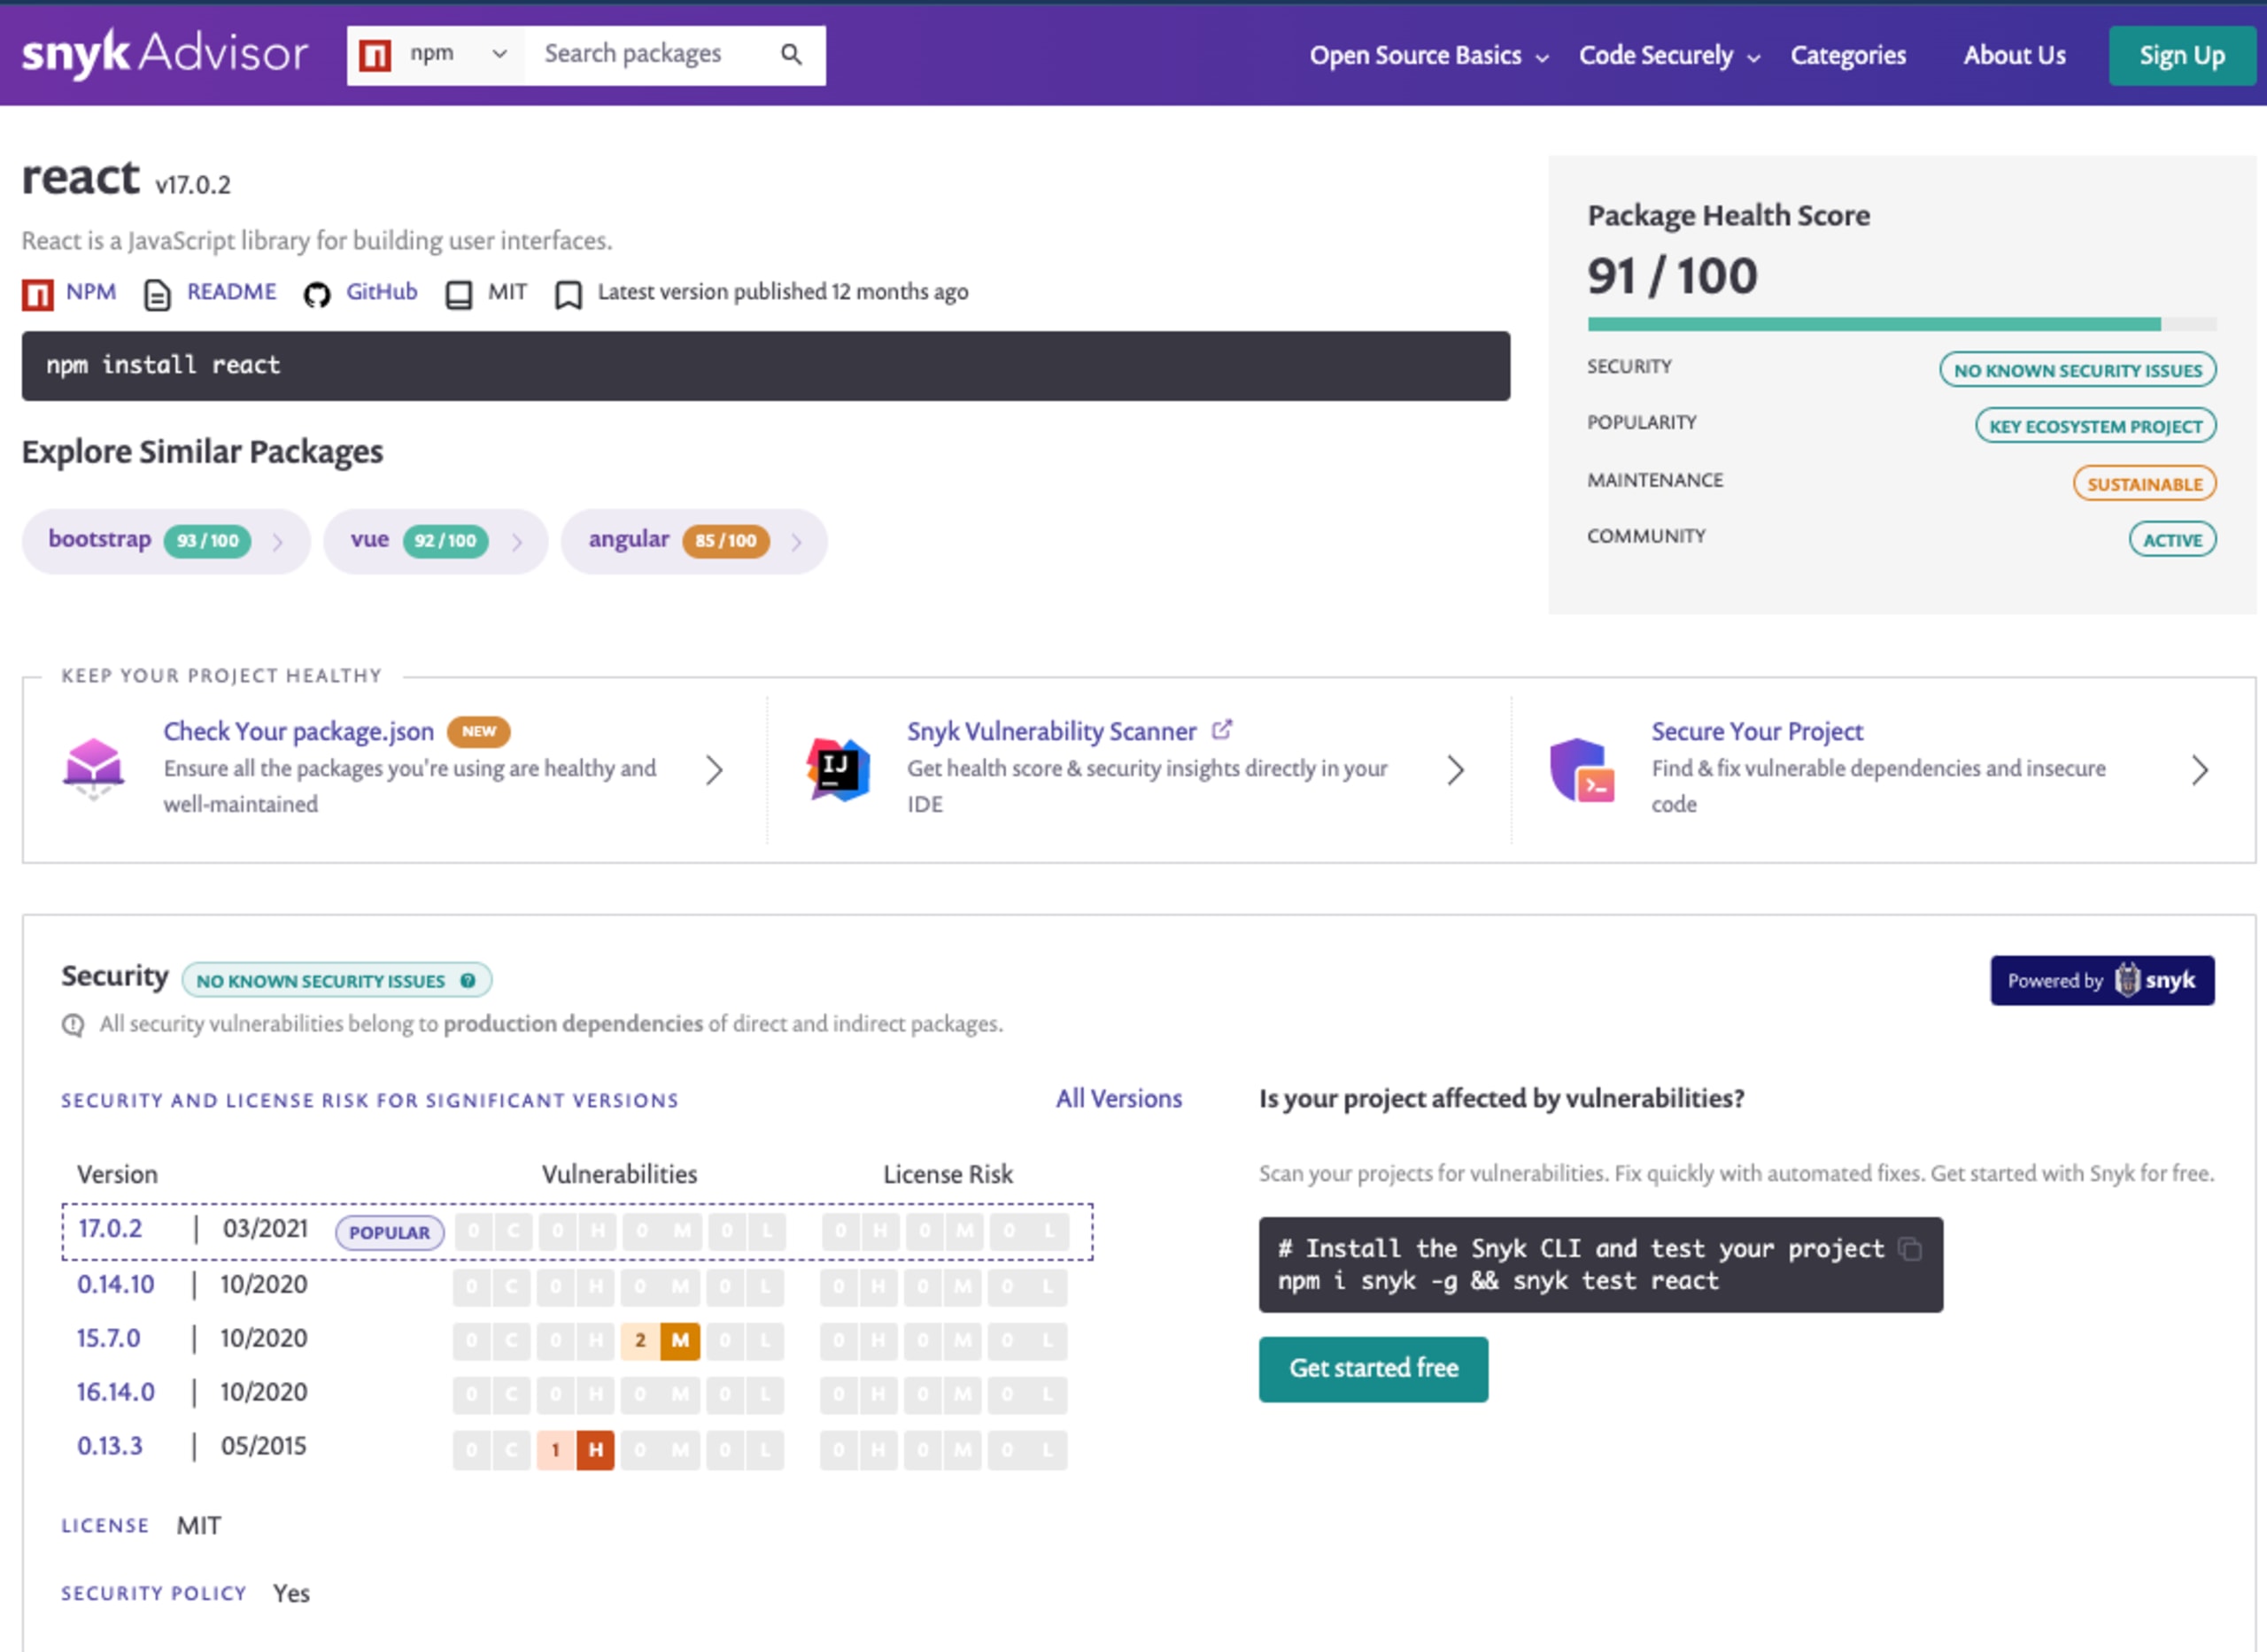
Bei der Suche nach den passenden Open-Source-Paketen hilft Snyk Advisor Entwicklern, indem es ihnen eine einfache Möglichkeit bietet, proaktiv nach sicheren Paketen zu suchen. Die Datenbank umfasst derzeit über eine Million Open-Source-Pakete und wird laufend erweitert. Zu den wichtigsten Bewertungskriterien gehören:
Beliebtheit – Ermitteln Sie die Verbreitung eines Open-Source-Pakets anhand von Kennzahlen wie Downloads und Sternen im Quellcode-Repository.
Wartung – Erhalten Sie Einblicke in den Zustand einer Open-Source-Abhängigkeit und bewerten Sie die Nachhaltigkeit des Projekts.
Community – Ist die Community eines Open-Source-Pakets, das Sie in Ihrem Projekt verwenden, aktiv oder ist sie eingeschlafen? Bewerten Sie ihren Zustand anhand von Projektkennzahlen.
Sicherheit (derzeit nur Schwachstellen und Lizenzen) – Bewerten Sie schnell den Sicherheitsstatus eines Open-Source-Projekts und seiner früheren Versionen. Wenn Sie Ihr Projekt mit Snyk verbinden, erhalten Sie außerdem Empfehlungen zur Behebung und Automatisierung, die Sicherheit in großem Umfang und hohem Tempo ermöglichen.
Der Snyk-Abhängigkeitsgraph enthält die vollständige Liste der direkten und transitiven Open-Source-Abhängigkeiten einer Anwendung. Diese Liste lässt sich im Benutzer-Dashboard und in der CLI anzeigen oder als SPDX-Datei im Standardformat exportieren, wenn ein Kunde oder Partner die Komponenten Ihrer Software einsehen möchte. Außerdem bietet Snyk ein experimentelles Projekt namens snyk2spdx, das Kunden nutzen können.
5. Setzen Sie die im Executive Order des Präsidenten zur Verbesserung der Cybersicherheit der USA vorgeschriebenen Sicherheitsmaßnahmen um. Gemäß dieser Verordnung muss alle von der US-Regierung erworbene Software nun Sicherheitsstandards für Entwicklung und Bereitstellung erfüllen. Wir empfehlen Ihnen, diese Maßnahmen auch darüber hinaus zu befolgen.
Nach der Veröffentlichung des Executive Order im Jahr 2021 haben wir jeden Bereich ausführlich behandelt, darunter SBoMs, sichere Entwicklungsumgebungen und -prozesse, die Integrität von Open Source, die Stärkung von Entwicklern, die SDLC-Automatisierung, Codesicherheit, Attestierung und die Berichterstattung auf Komponentenebene.
Bleiben Sie wachsam gegenüber Cyberangriffen
Heute ist es wichtiger denn je, dass Organisationen weltweit ihre Dienste und Infrastruktur vor Cyberangriffen schützen. Globale Sicherheit erfordert weltweite Zusammenarbeit – vom Großunternehmen bis hin zu einzelnen Open-Source-Mitwirkenden. Nutzen Sie daher die besten Tools, befolgen Sie die besten Empfehlungen und bleiben Sie wachsam und sicher.
Snyk unterstützt den Erlass des Präsidenten und hilft allen dabei, ihren Beitrag zum Schutz der Software ihrer Organisationen und der Welt vor einer der prägendsten Bedrohungen unserer Zeit zu leisten. Melden Sie sich kostenlos an.