Snyk Open Source 2021: Ein Jahr voller Innovationen

21. Dezember 2021
0 Min. LesezeitMehr als 90 % der Unternehmen setzen auf Open-Source-Software. Damit gehen erhebliche Sicherheits- und Rechtsrisiken einher, die durch direkte oder transitive Open-Source-Abhängigkeiten entstehen.
Um diese Herausforderung zu bewältigen, spielen Lösungen für die Software Composition Analysis (SCA) eine immer wichtigere Rolle dabei, Unternehmen bei der erfolgreichen Identifizierung und Behebung potenzieller Sicherheitsprobleme zu unterstützen. Snyk Open Source bietet eine entwicklerorientierte SCA-Lösung, mit der Entwicklungs- und Sicherheitsteams Sicherheitslücken und Lizenzprobleme in den Open-Source-Komponenten finden, priorisieren und beheben können, die zum Erstellen von Anwendungen verwendet werden.
Im Jahr 2021 hat Snyk Open Source:
Über 500 Millionen Tests ausgeführt
Über 19 Millionen Pull Requests auf Sicherheitslücken und Lizenzprobleme geprüft
Mehr als 1,7 Millionen neue Projekte importiert
Da 2022 kurz bevorsteht, ist jetzt eine gute Gelegenheit, auf die Fortschritte zurückzublicken, die Snyk Open Source im vergangenen Jahr auf dem Weg zur führenden entwicklerorientierten SCA-Lösung am Markt erzielt hat.
Werfen wir einen Blick auf drei wichtige Bereiche, in denen Snyk Open Source neue Funktionen bereitgestellt hat: Integrationen, Unterstützung des Ökosystems und einfachere Fehlerbehebungen!
Integrationen
Snyk Open Source möchte Entwickler dort erreichen, wo sie arbeiten, und sich in ihre bestehenden Entwicklungs-Workflows integrieren. Daher bindet sich Snyk Open Source frühzeitig in den SDLC ein – von der lokalen Entwicklungsumgebung der Entwickler bis hin zum gesamten Entwicklungsprozess, in Git-basierten Workflows und CI/CD-Pipelines.
2021 haben wir viele Ressourcen in Verbesserungen bestehender Integrationen sowie in neue Integrationsmöglichkeiten investiert, damit Sicherheits- und Lizenzprüfungen so nahtlos wie möglich ablaufen.
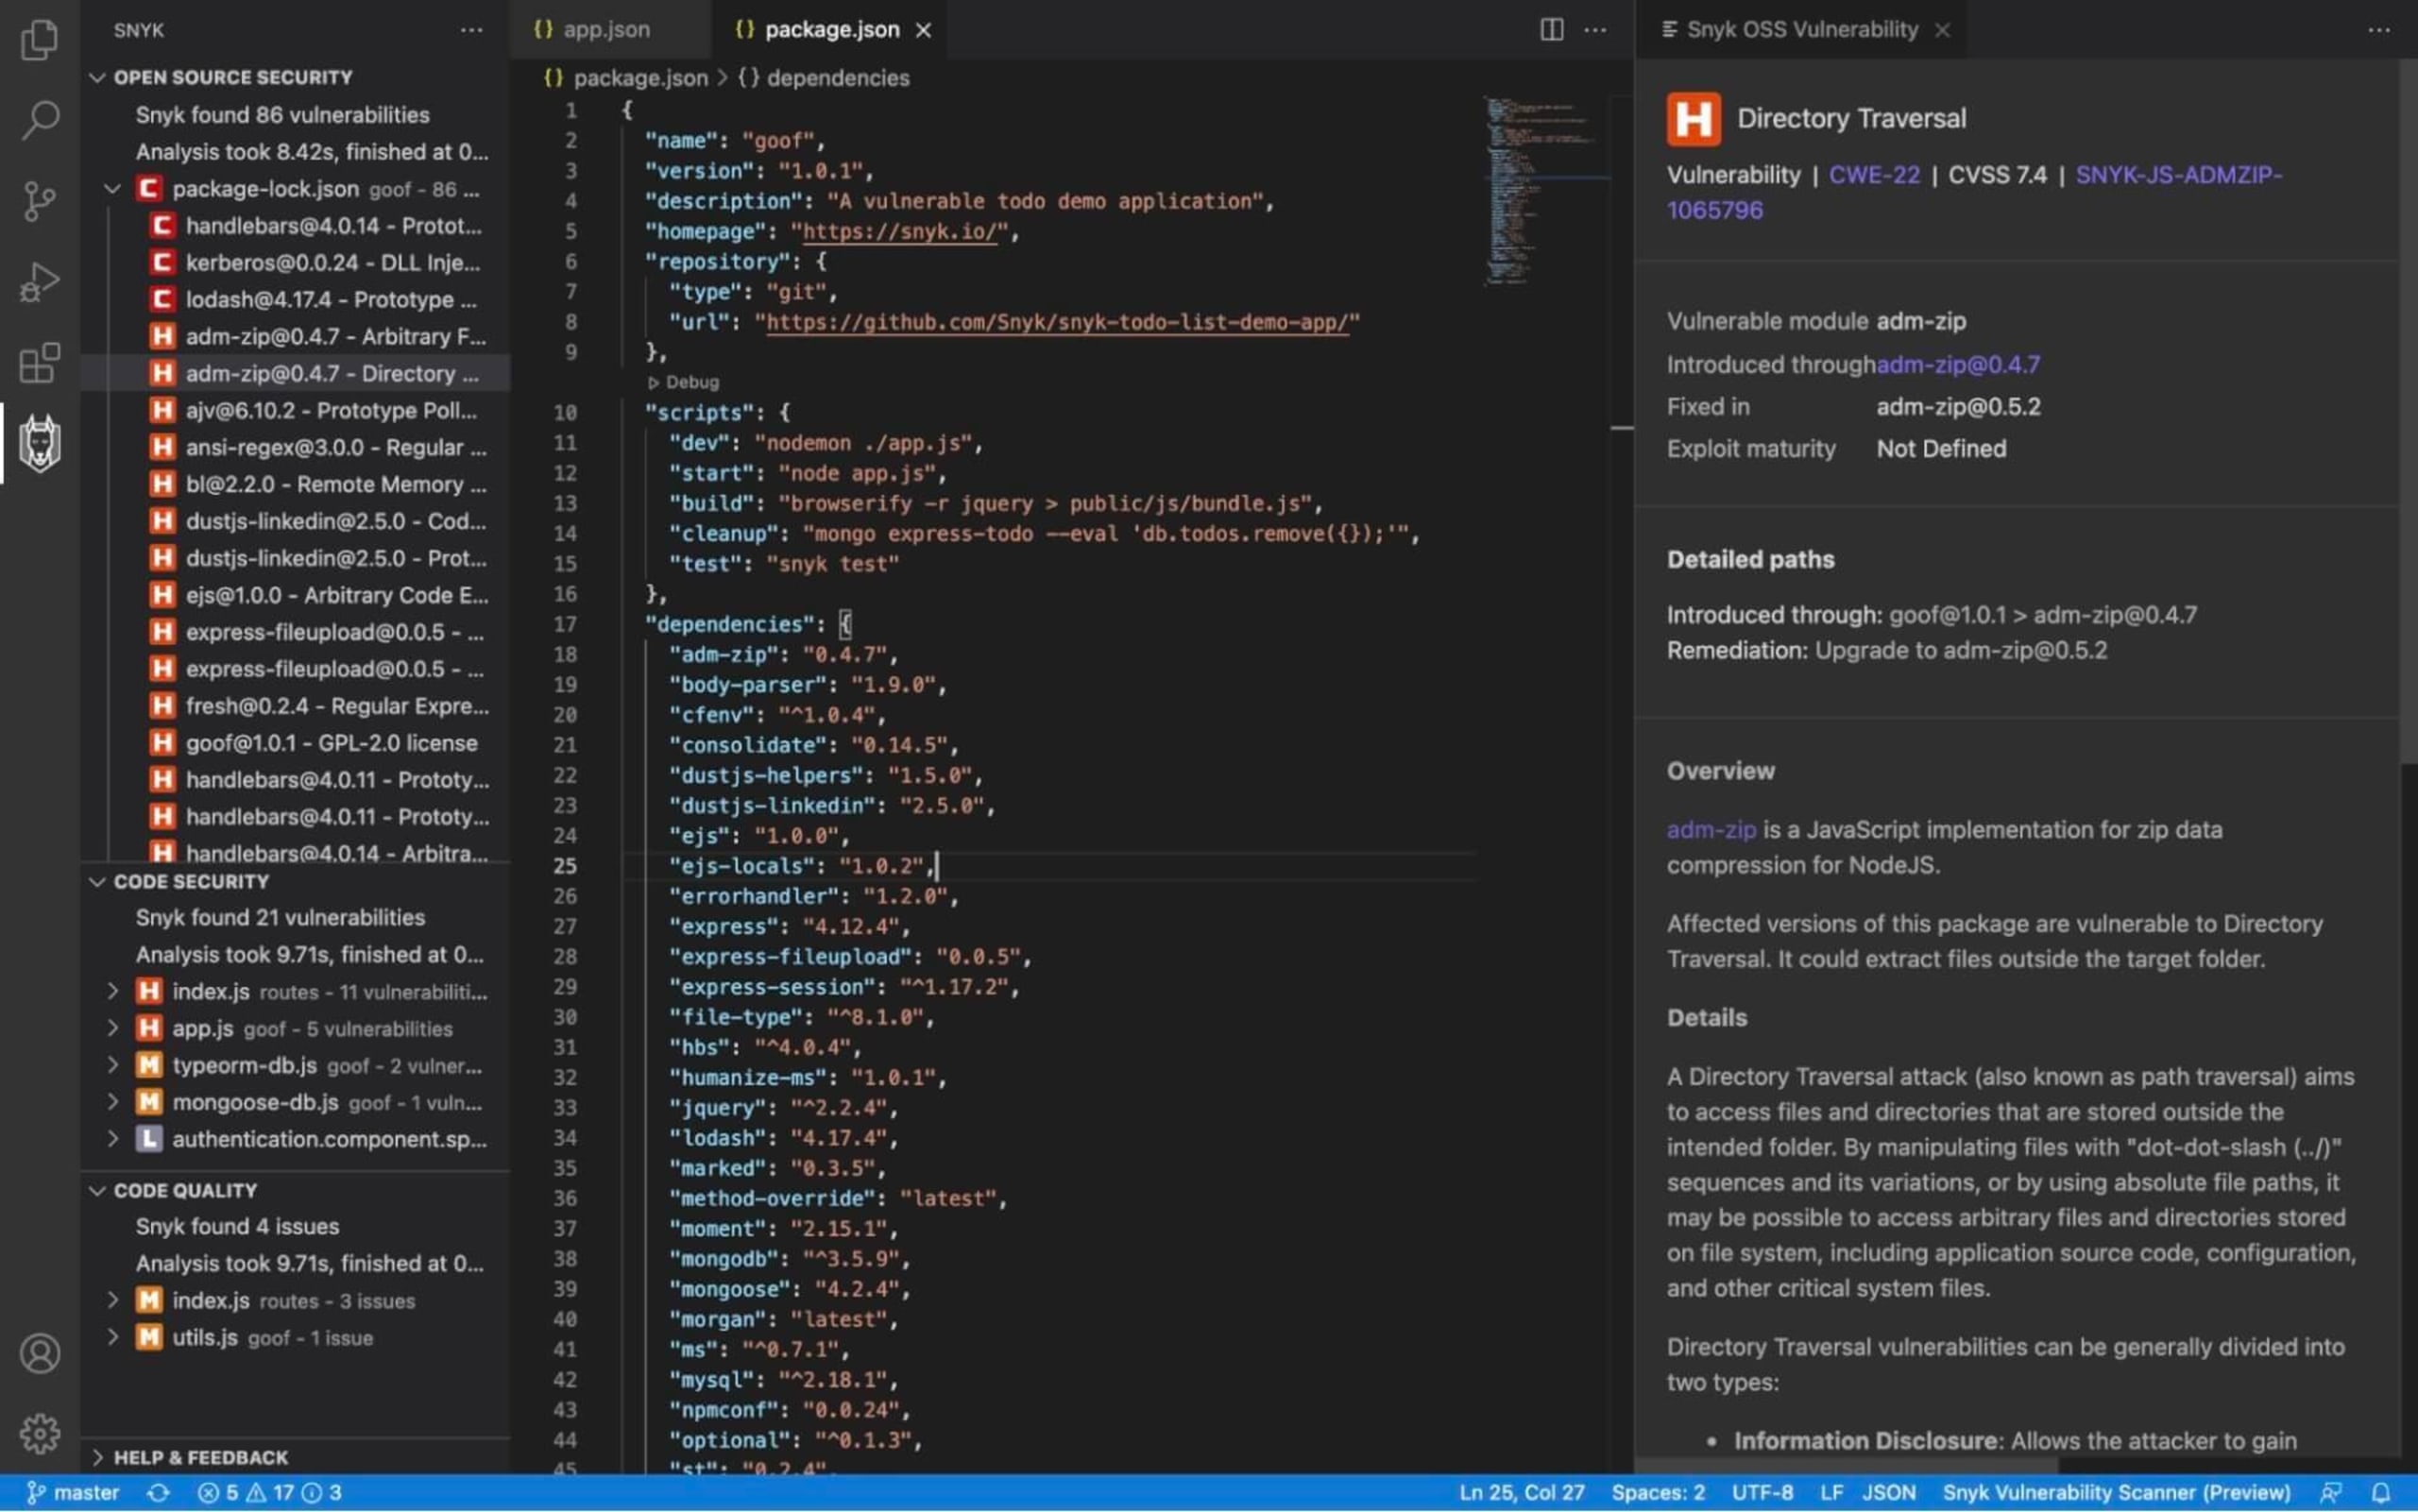
Unsere IDE-Plugins für JetBrains-IDEs wurden überarbeitet. Außerdem haben wir kürzlich die Unterstützung für Snyk Open Source in unserer Visual Studio Code-Erweiterung erweitert.
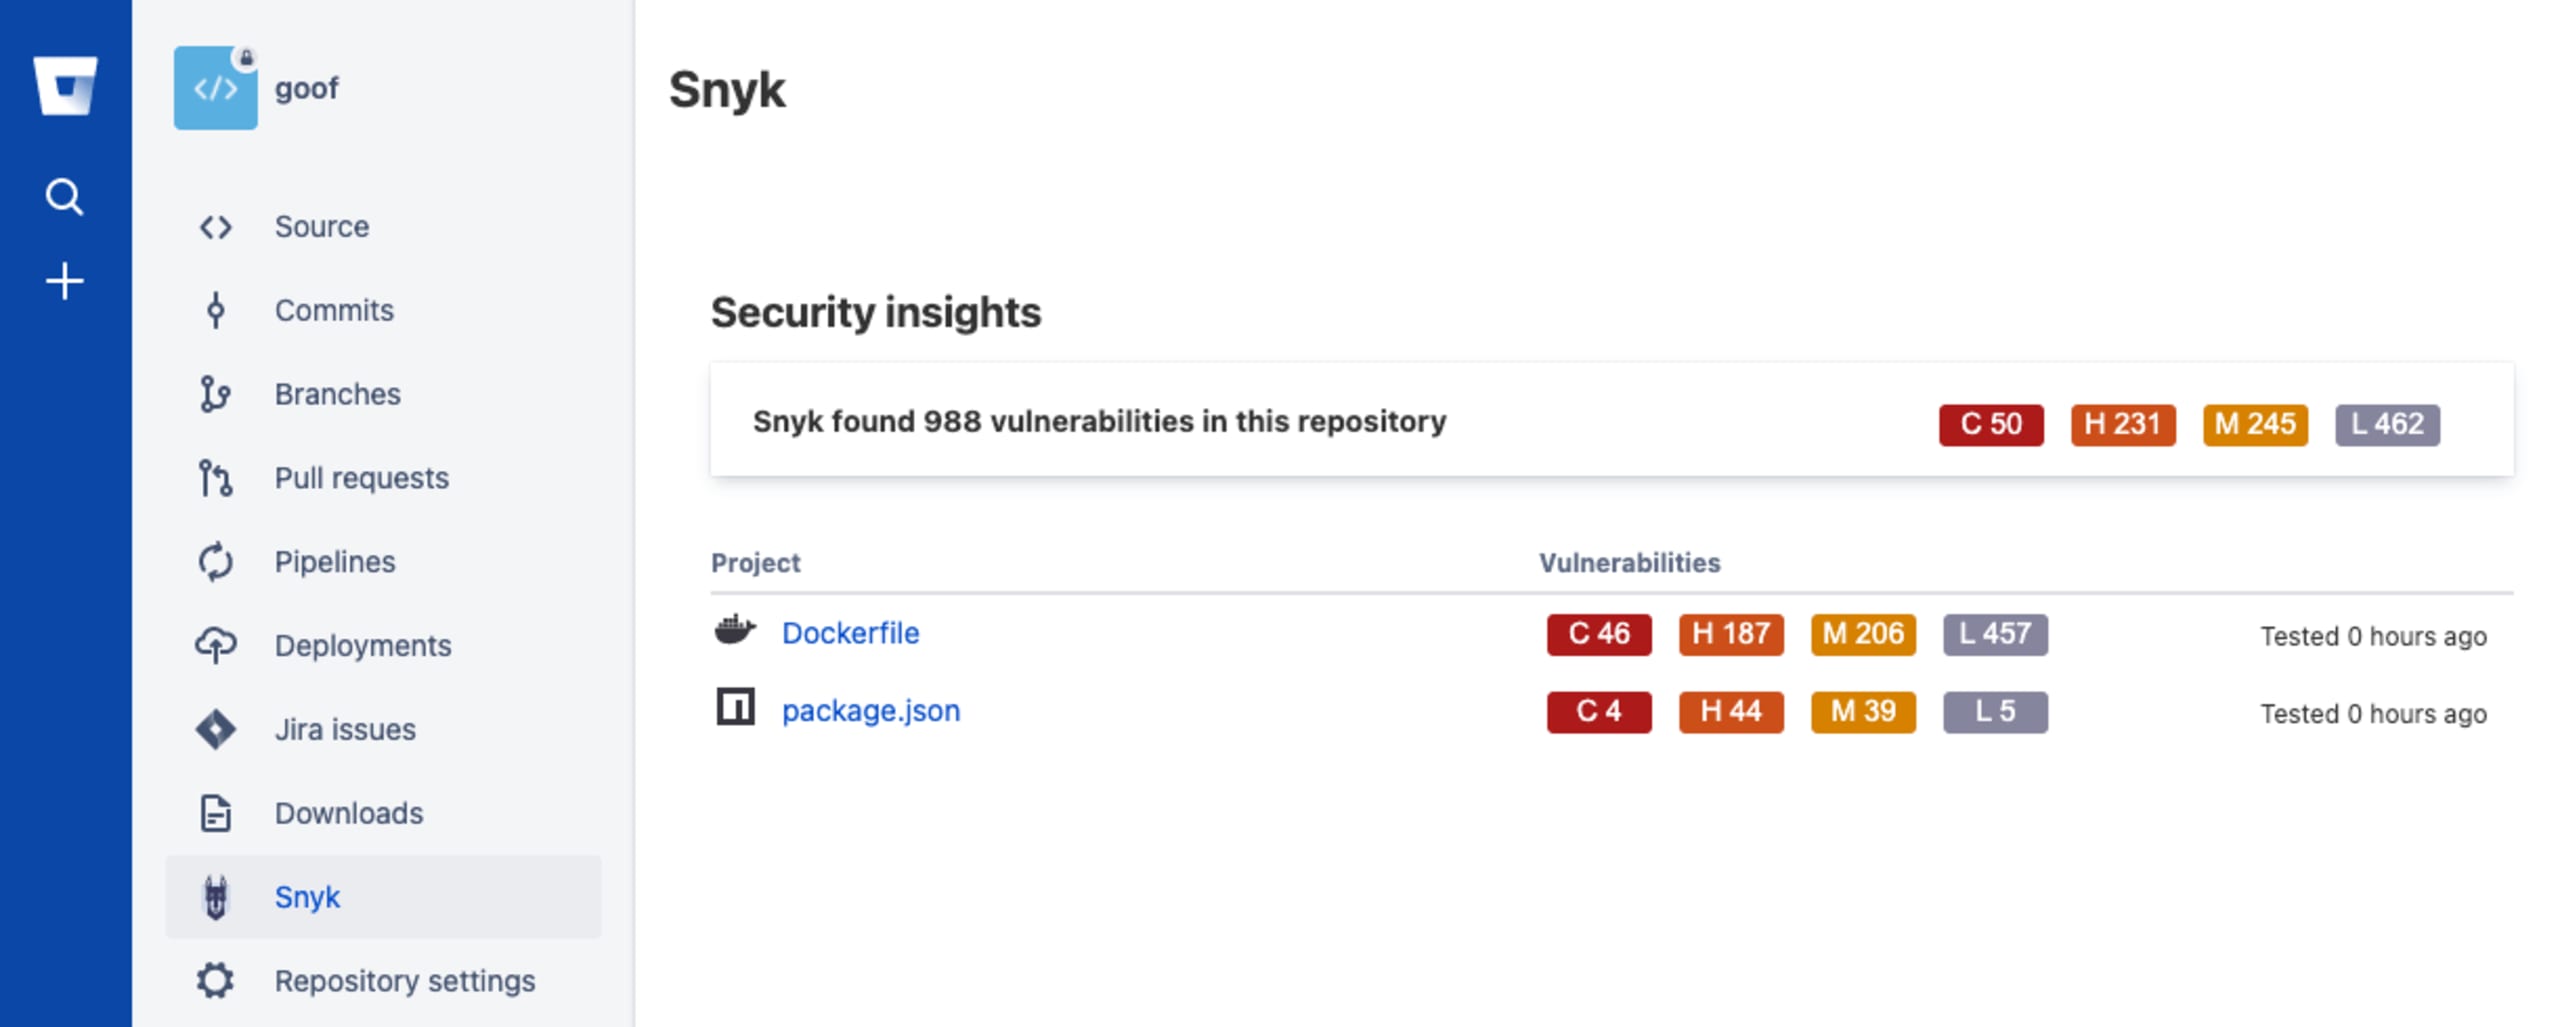
Im Juni haben wir eine neue, native Integration mit Atlassian Bitbucket Cloud angekündigt. Sie bindet Snyk über eine neue Registerkarte Sicherheit in Bitbucket ein und bietet Einblick in bestehende Sicherheitslücken und Open-Source-Lizenzprobleme, damit diese besser priorisiert und behoben werden können.
Java-Maven-Entwickler erhielten die Nachricht über ein überarbeitetes Plugin, das auf Maven Central verfügbar ist. Damit können sie ihre Anwendungen leichter im Rahmen des Build-Zyklus auf Sicherheitslücken prüfen.
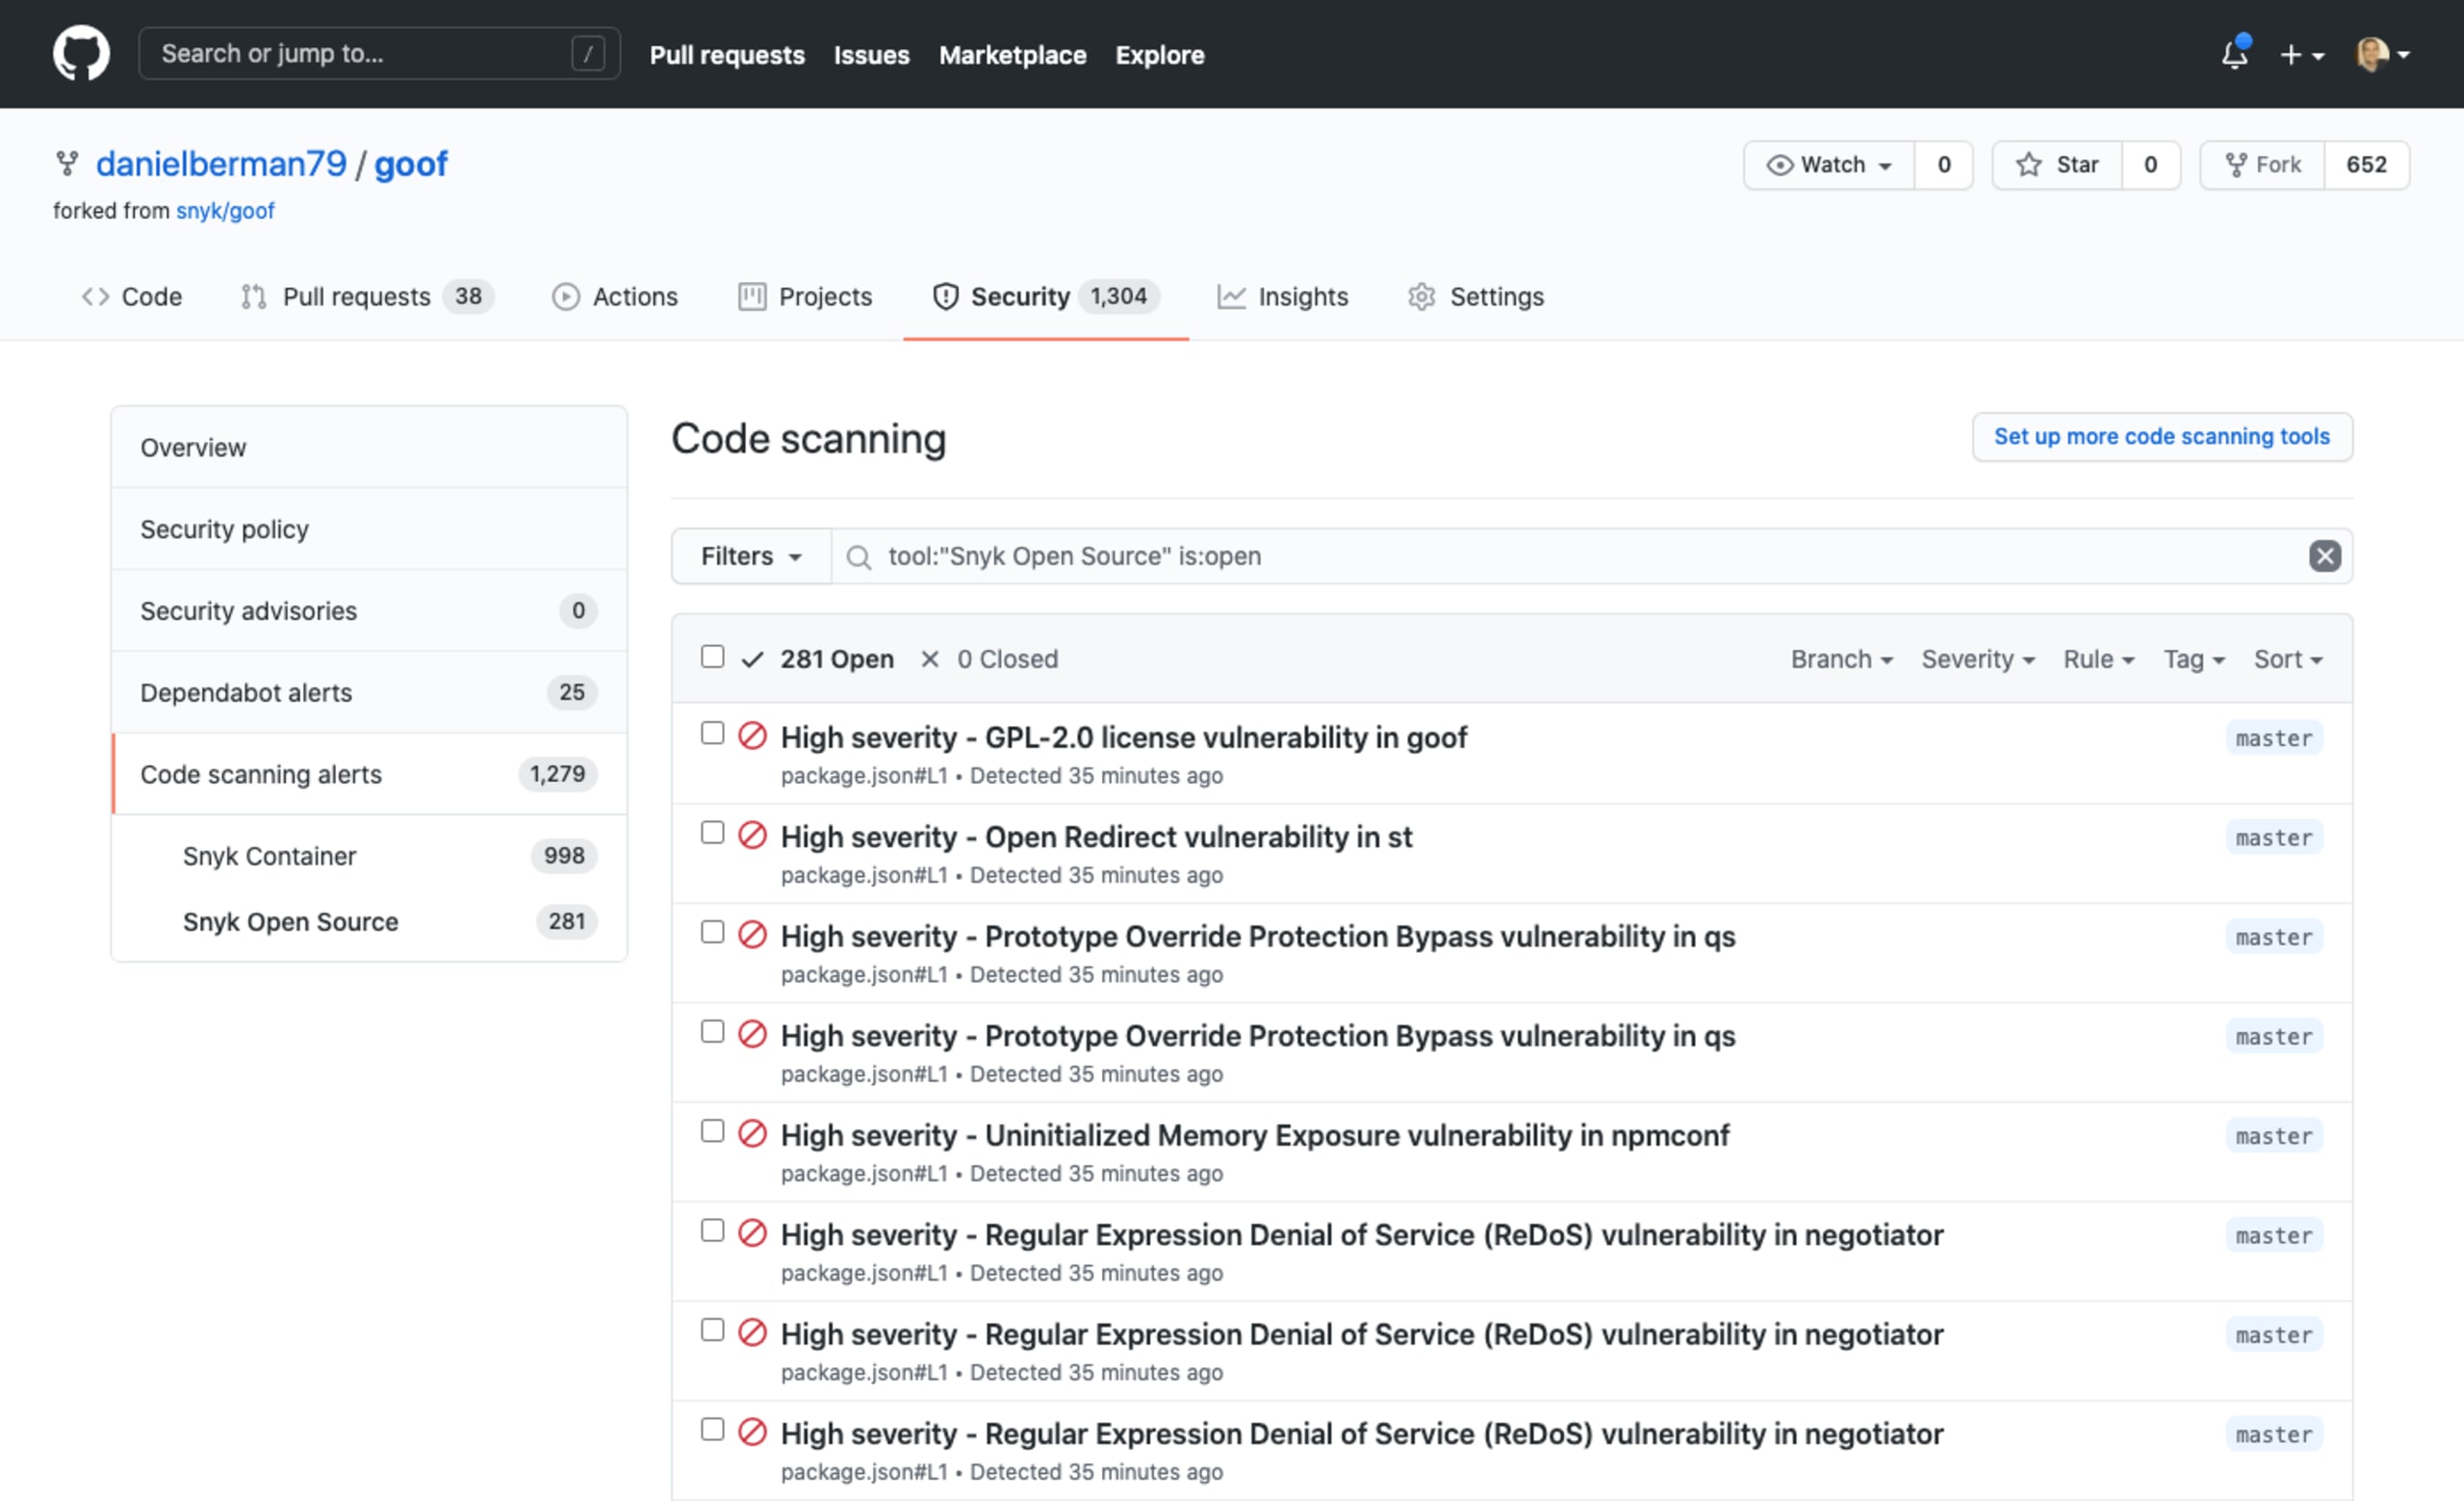
Außerdem haben wir Snyk Open Source in GitHub Code Scanning integriert. So können Entwickler Open-Source-Abhängigkeiten automatisch auf Probleme prüfen und diese direkt auf der Registerkarte „Security“ in GitHub anzeigen.
Auch unser Jenkins-Plugin wurde umfassend aktualisiert. Zahlreiche Verbesserungen bei Benutzerfreundlichkeit und Leistung machen es deutlich einfacher, Sicherheitsprüfungen in Jenkins-basierte Pipelines zu integrieren. Weitere Informationen zu diesen Verbesserungen finden Sie in unserer Ankündigung zu Jenkins-Plugin V3.
Nicht zuletzt: die Snyk CLI. Sie wird millionenfach pro Monat heruntergeladen und führt ebenso viele Scans aus. Die Snyk CLI wird kontinuierlich verbessert und weiterentwickelt, damit Entwickler Sicherheit noch besser in ihre Entwicklungs-Workflows integrieren können. 2021 brachte zahlreiche Verbesserungen, darunter die Unterstützung mehrerer Branches.
Unterstützung des Ökosystems
Snyk Open Source unterstützt zahlreiche Ökosysteme, damit Entwickler Anwendungen jeder Art prüfen können – darunter alle wichtigen Programmiersprachen: JavaScript, Java, Python, Go, .NET, Ruby, PHP, Swift und mehr.
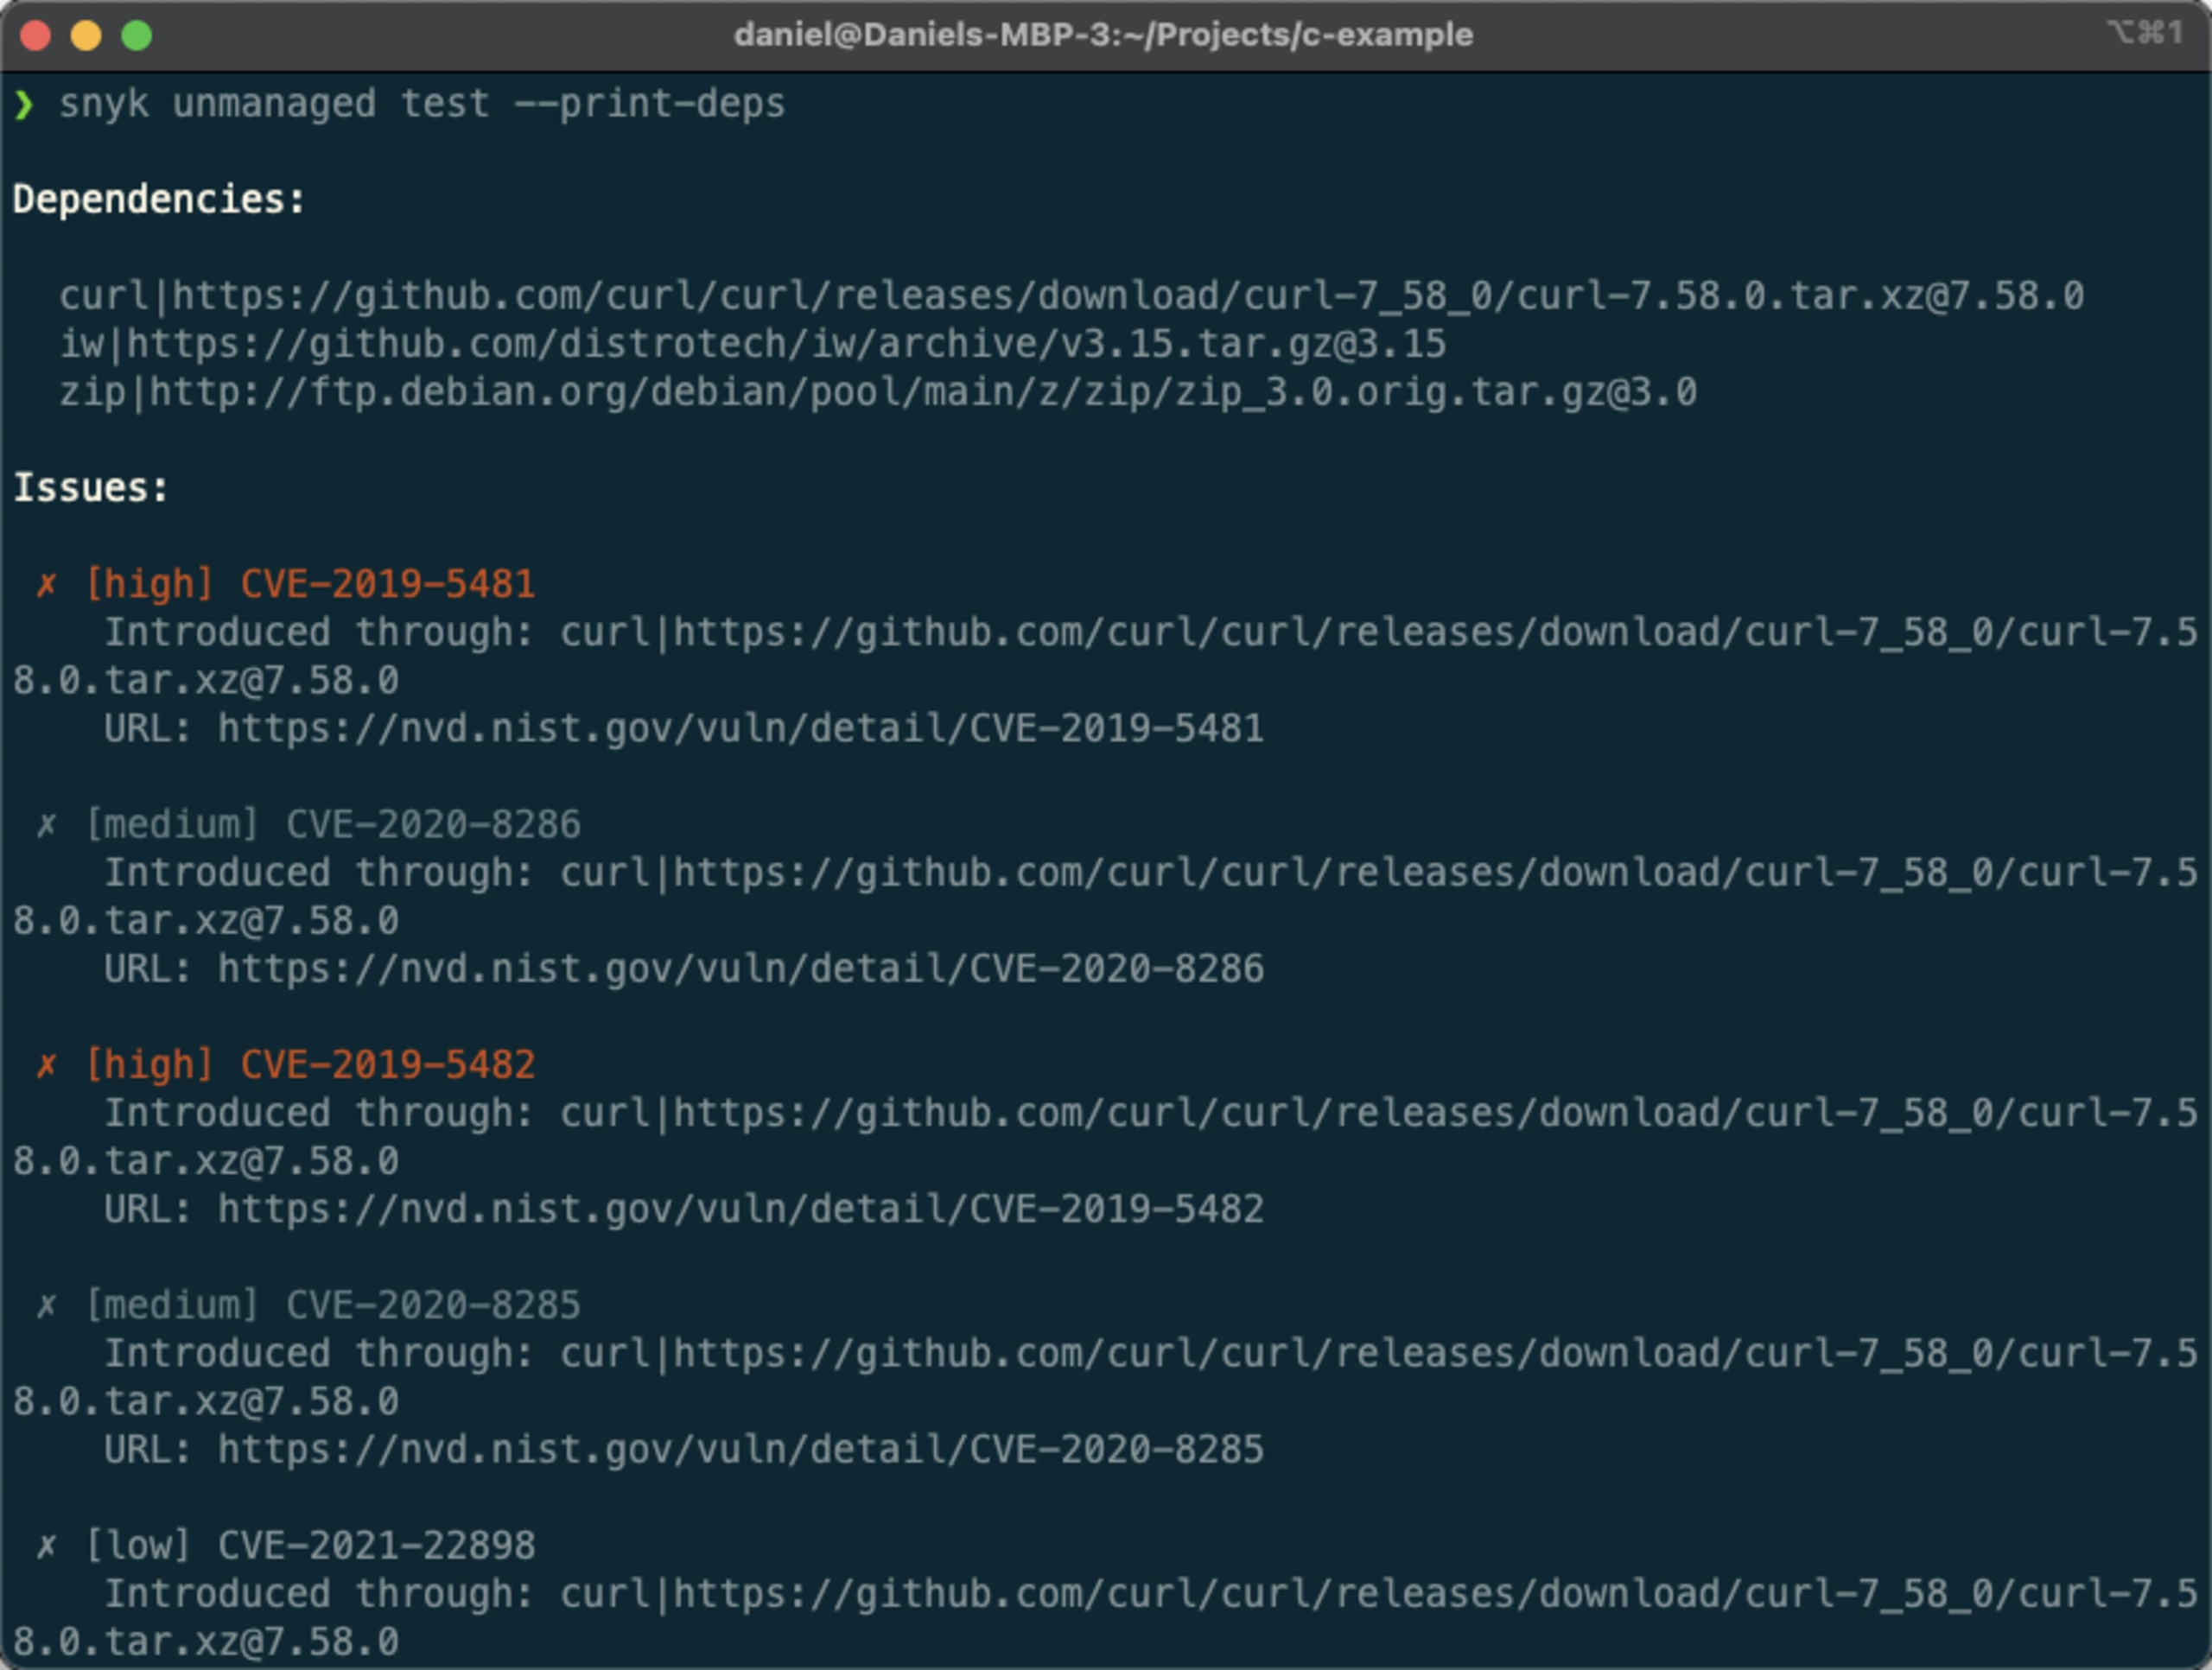
Snyk Open Source hat kürzlich einen wichtigen Meilenstein erreicht und seine Sicherheitsprüfungen auf einen bedeutenden Anwendungsfall ausgeweitet: nicht verwaltete Open-Source-Komponenten. Entwickler verwenden nicht immer Paketmanager, um Open-Source-Komponenten in ihre Anwendungen einzubinden. Das ist besonders in bestimmten Ökosystemen wie C/C++ verbreitet, aber nicht darauf beschränkt. Unsere aktuelle Ankündigung der Betaversion mit Unterstützung für C/C++ ist der erste Schritt zur Unterstützung dieses Anwendungsfalls. Die Unterstützung wird auch auf weitere Sprachen ausgeweitet.
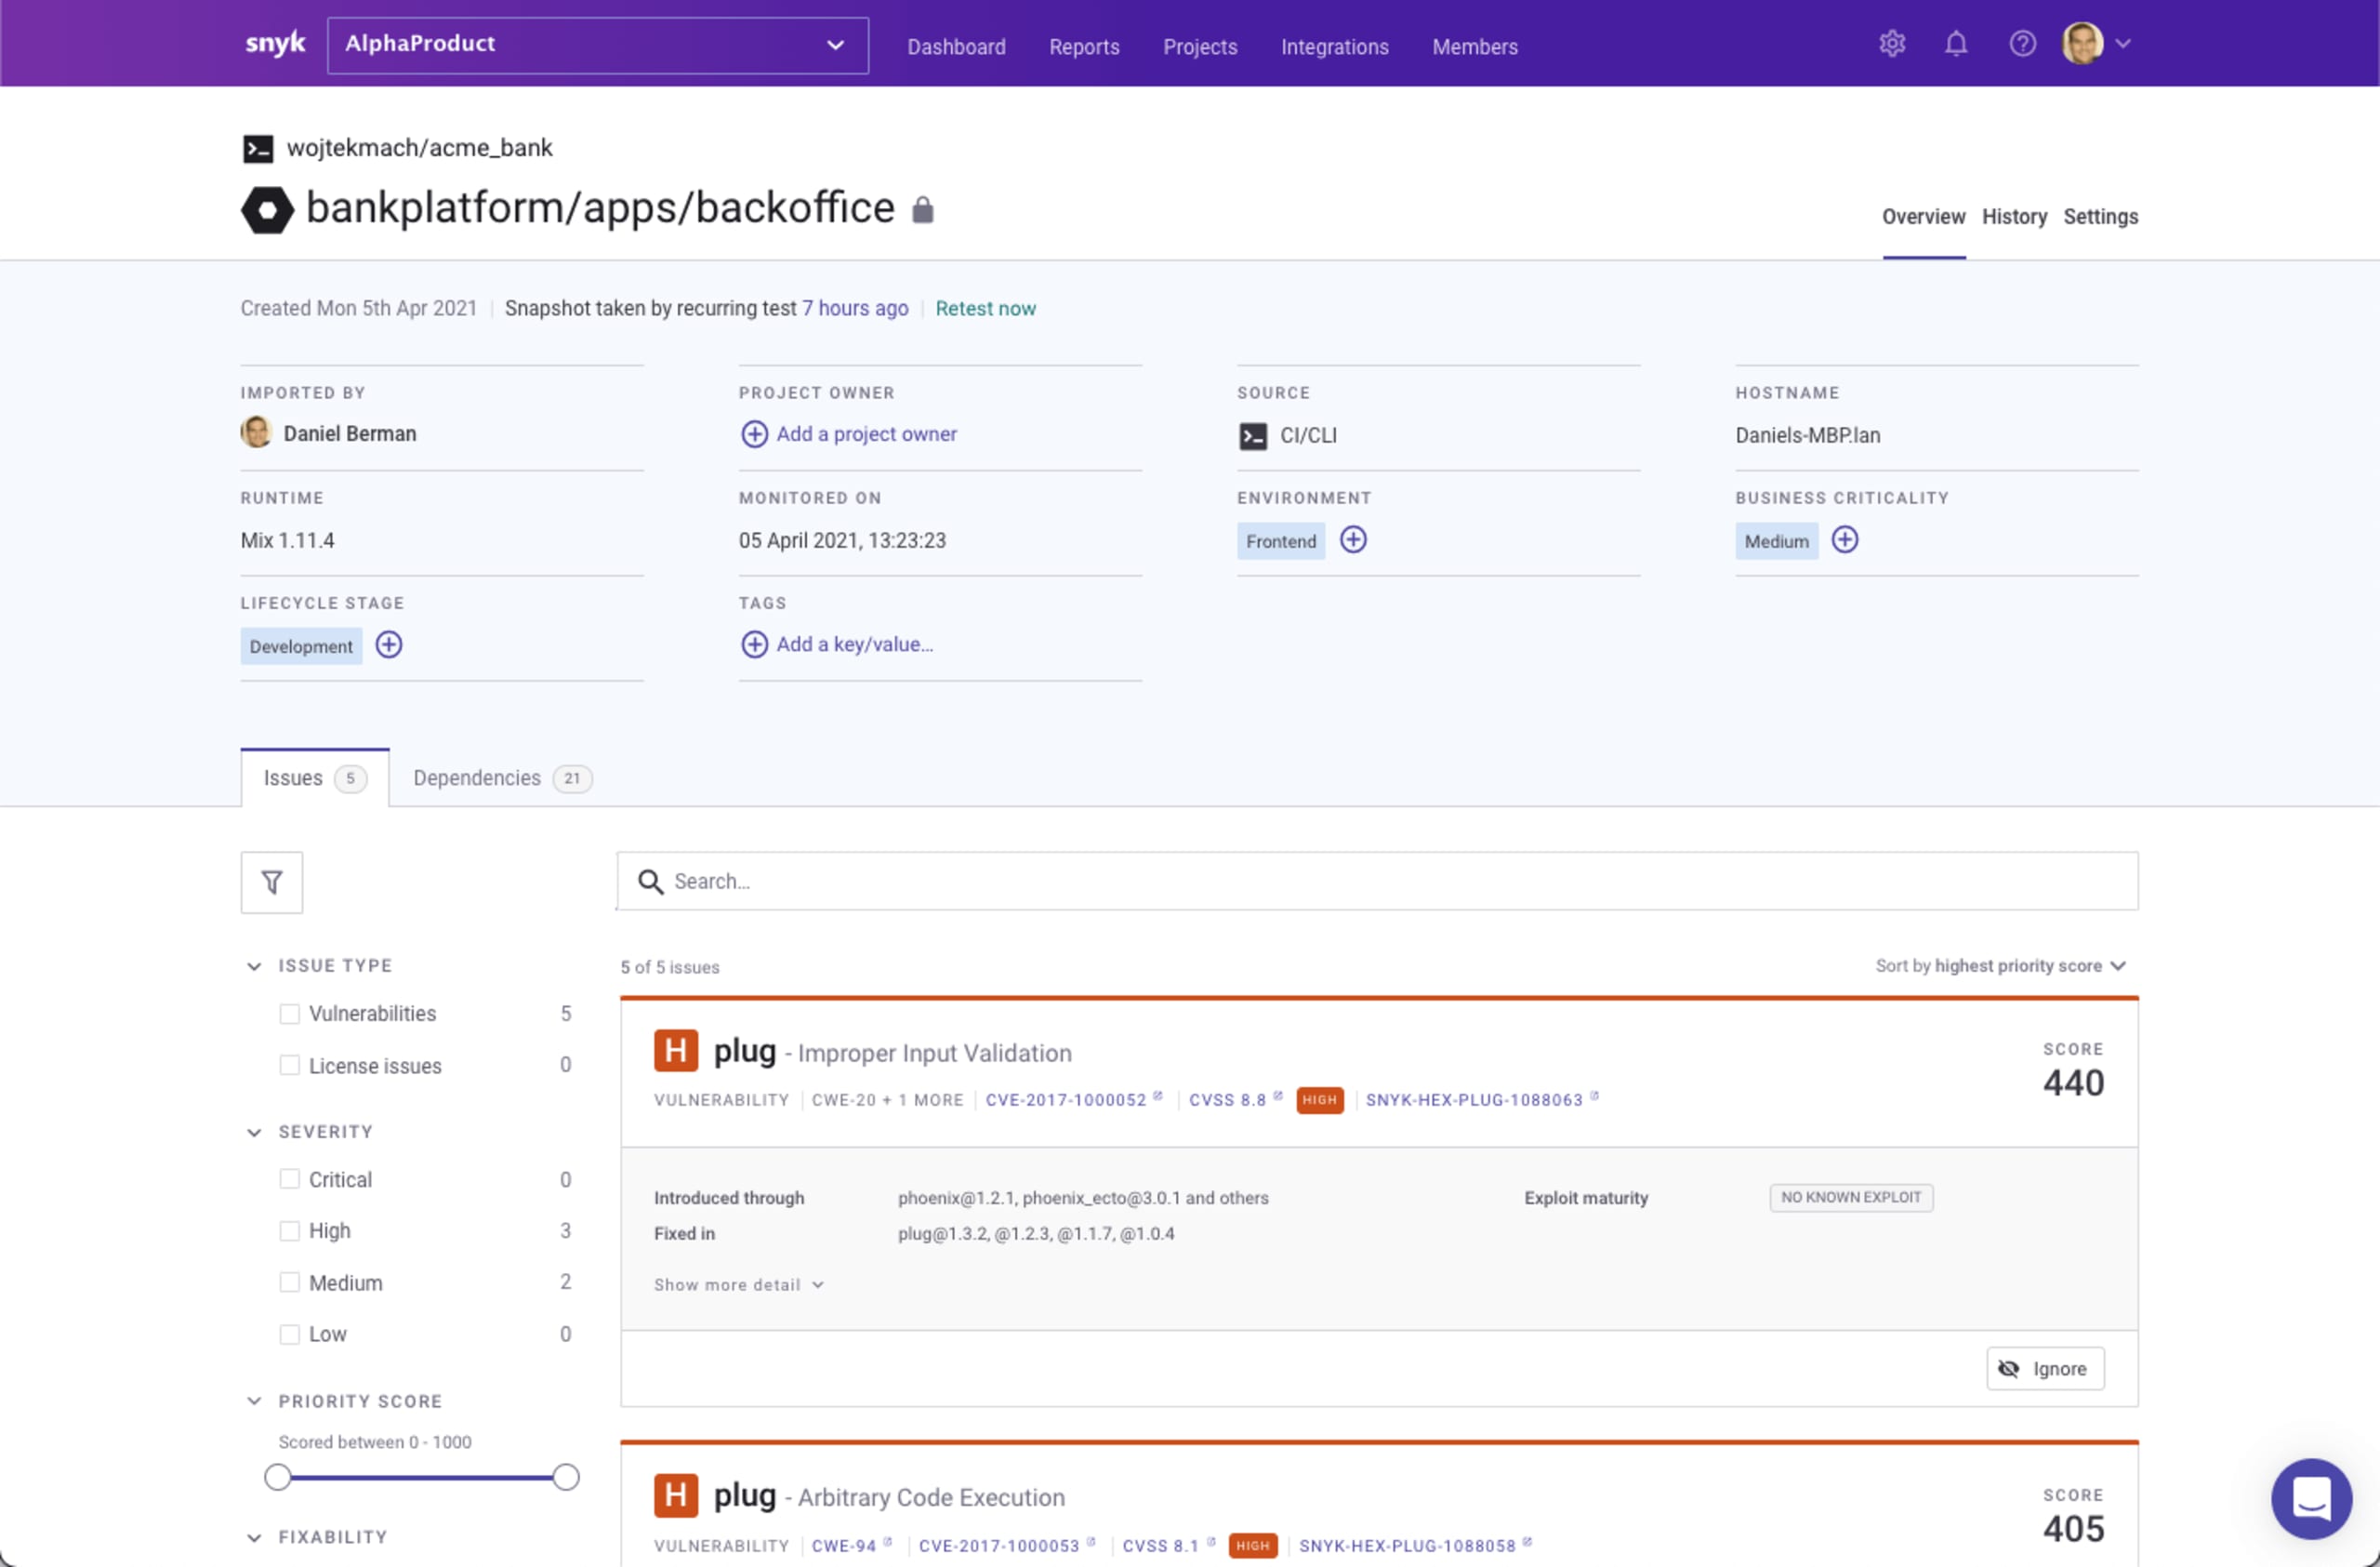
Anfang dieses Jahres haben wir Unterstützung für Elixir hinzugefügt. Mit der Snyk CLI können Elixir-Entwickler ihre Mix/Hex-Projekte manuell oder an wichtigen Punkten ihres CI-Prozesses testen und überwachen. So werden bekannte Sicherheitslücken frühzeitig erkannt, bevor Code in der Produktionsumgebung bereitgestellt wird.
2021 war für Snyk Open Source auch ein Jahr der Konsolidierung, in dem wir unsere Funktionen für einige bereits unterstützte Ökosysteme gestärkt haben. Hinweise zur Fehlerbehebung und automatisierte Fix-PRs wurden zur .NET-Unterstützung hinzugefügt. Dadurch lassen sich Sicherheitslücken in .NET-Anwendungen, die mit Snyk Open Source geprüft werden, viel leichter erkennen und beheben. Außerdem führen wir gerade eine neue Version unseres Maven-Abhängigkeitsauflösungsmechanismus ein, die für genauere Scans von aus Git importierten Projekten sorgen wird.
Fehlerbehebungen einfacher und fundierter auswählen
Entwicklerorientierung bedeutet nicht nur, Entwicklern die Identifizierung von Problemen zu ermöglichen, sondern sie auch dabei zu unterstützen, schnell und gezielt zu handeln. Snyk Open Source bietet umsetzbare und automatisierte Workflows zur Fehlerbehebung, mit denen sich Sicherheitslücken in Open-Source-Abhängigkeiten einfach priorisieren und beheben lassen.
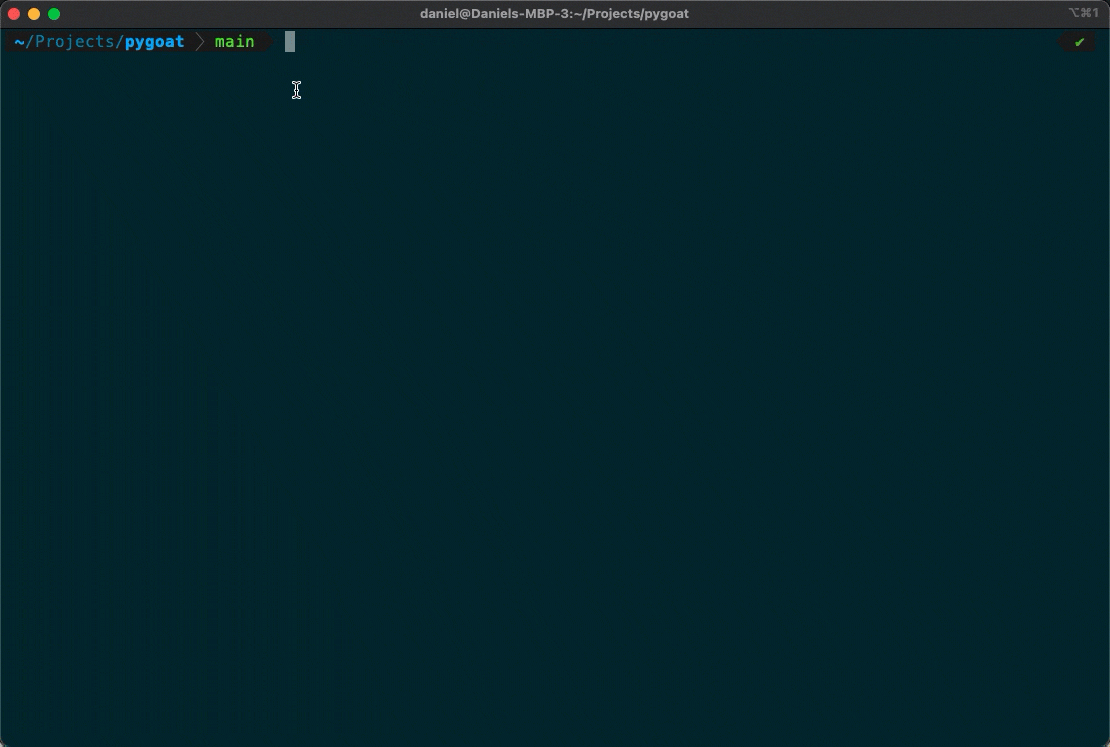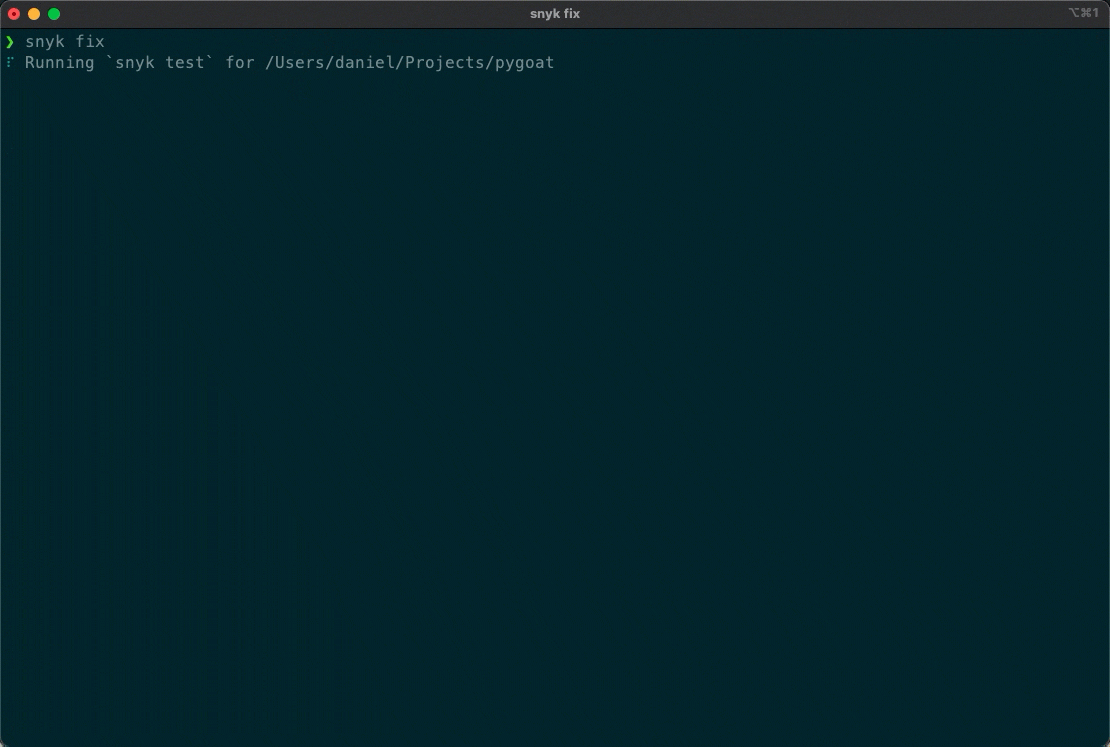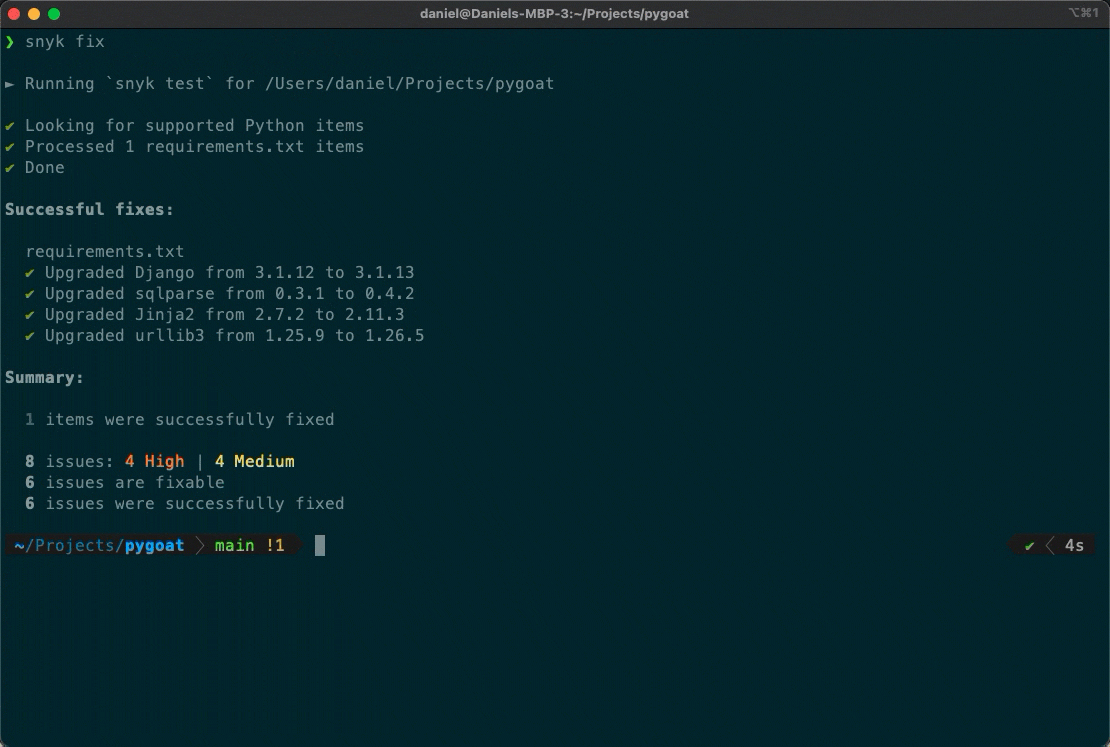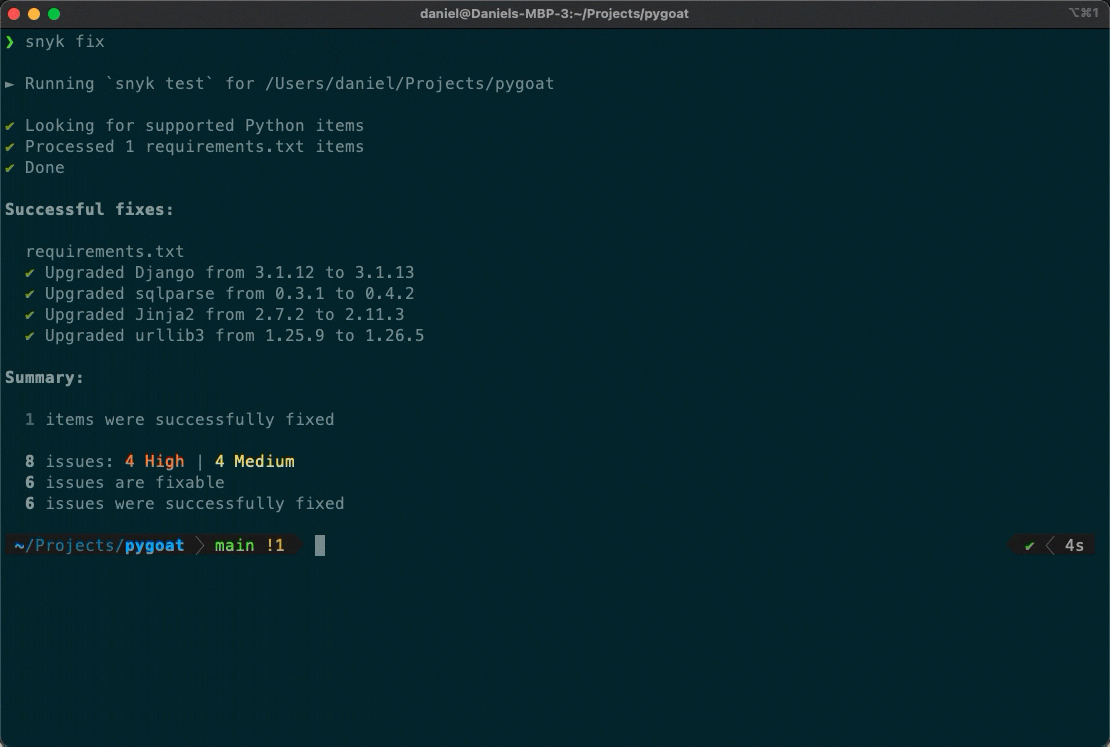
Zu diesem Zweck wurde im Oktober ein neuer Befehl snyk fix in der Snyk CLI eingeführt. Damit können Entwickler einfacher automatisch Empfehlungen zur Behebung von Sicherheitslücken anwenden, die bei lokalen Tests oder während CI/CD erkannt wurden.
Darüber hinaus haben wir in bessere Sicherheitsinformationen zu Problemen investiert, die in Open-Source-Abhängigkeiten erkannt werden, um genauere Priorisierungsentscheidungen zu ermöglichen. Die neue Funktion Social Trends zeigt Ihnen beispielsweise, ob eine bestimmte Sicherheitslücke auf Twitter im Trend liegt. Informationen dazu, ob eine Sicherheitslücke von einem schädlichen Paket verursacht wird, sind jetzt auch an prominenterer Stelle in Snyk Open Source verfügbar. Ein wichtiges Signal angesichts des exponentiellen Anstiegs von Supply-Chain-Angriffen mit schädlichen Open-Source-Paketen.

Nicht zuletzt haben wir die Engine für Reachable Vulnerabilities deutlich verbessert. So können Nutzer besser feststellen, ob eine bestimmte Sicherheitslücke im Ausführungspfad einer Anwendung tatsächlich erreichbar ist, und Fehlerbehebungen entsprechend priorisieren (für Java-Maven- und Gradle-Projekte, die aus GitHub importiert wurden). Diese Engine basiert jetzt auf Snyk Code – der SAST-Lösung von Snyk für statische Anwendungssicherheitstests. Dadurch werden Scans deutlich schneller und genauer.
Was Sie 2022 erwartet
Mit der zunehmenden Geschwindigkeit der digitalen Transformation wird Open Source auch weiterhin eine zentrale Rolle in der Softwareentwicklung spielen. Open Source hat die rasante Entwicklung ermöglicht, die Unternehmen benötigen, um wettbewerbsfähig und erfolgreich zu bleiben – und wird dies auch künftig tun. Gleichzeitig werden die Risiken beim Einsatz von Open Source weiter zunehmen.
2021 rückte das Thema Software-Supply-Chain-Sicherheit in den Mittelpunkt der Diskussion. Dieser Angriffsvektor ist nicht neu, doch die zunehmende Zahl schädlicher Angriffe über moderne Software-Supply-Chains und die weltweite Aufmerksamkeit dafür haben das Thema in den Vordergrund gerückt. Die Executive Order von Präsident Biden hat das Problembewusstsein insgesamt gestärkt und zugleich den Bedarf an einer entwicklerorientierten Lösung verdeutlicht. Snyk Open Source und die Snyk-Plattform als Ganzes bieten bereits Möglichkeiten, Unternehmen bei der Bewältigung dieser Herausforderung zu unterstützen. Mit Blick auf 2022 werden wir weitere Ressourcen in die Entwicklung einer umfassenderen Lösung investieren.
Snyk Open Source wird weiterhin an zusätzlichen Möglichkeiten arbeiten, Entwicklungs- und Sicherheitsteams bei der Priorisierung von Sicherheitslücken zu unterstützen. Bei Rückständen von Tausenden Sicherheitslücken wissen wir, dass die Priorisierung für Unternehmen jeder Größe eine große Herausforderung ist. Deshalb arbeiten wir bereits an innovativen neuen Lösungen, die den Prozess überschaubarer und effektiver machen.
Snyk Open Source wird selbstverständlich weiter in eine umfassendere Unterstützung der bereits unterstützten Ökosysteme investieren und außerdem die Abdeckung auf neue Sprachen, Frameworks und Paketmanager ausweiten (hat da jemand Rust gesagt???)
2022 wird für Snyk Open Source wieder ein Jahr voller neuer Funktionen – bleiben Sie dran!
Ein frohes (und sicheres) neues Jahr!
Starten Sie mit Capture-the-Flag
Erfahren Sie in unserem virtuellen On-Demand-Workshop für Einsteiger, wie Sie Capture-the-Flag-Challenges lösen.