Social Trends: Social Media für Sicherheitsinformationen nutzen


28. Juli 2021
0 Min. LesezeitWir freuen uns, die Verfügbarkeit von Social Trends bekannt zu geben. Social Media Intelligence (SOCMINT) ergänzt die Schwachstellendaten von Snyk und hilft Entwicklungs- und Sicherheitsteams, Schwachstellen effektiver zu priorisieren.
Angesichts der umfangreichen Schwachstellen-Backlogs, mit denen Unternehmen heute konfrontiert sind, ist es eine enorme Aufgabe, Sicherheitslücken rechtzeitig zu finden und zu beheben. Es sind schlicht nicht genügend Ressourcen vorhanden, um alle Schwachstellen auf der Liste zu bewerten und anzugehen. Hier kommt die Priorisierung ins Spiel. Bewerten Sie das Risiko, legen Sie fest, wofür Sie Ihre Ressourcen einsetzen, und beheben Sie die Schwachstellen, die das größte Risiko darstellen. Und dann von vorn.
Damit die Priorisierung funktioniert, braucht es jedoch erstklassige Sicherheitsinformationen. Lässt sich eine Schwachstelle beheben oder nicht? Gibt es dafür einen öffentlich verfügbaren Exploit, und wie ausgereift ist er? Ist die Schwachstelle erreichbar oder nicht? Wann wurde sie erstmals eingeführt? Wenn Sie diese Fragen gar nicht oder nicht genau genug beantworten können, treffen Sie womöglich die falsche Priorisierungsentscheidung – und erhöhen damit das Sicherheitsrisiko für Ihr Unternehmen.
Die Sicherheitsinformationen von Snyk – zusammengestellt, aufbereitet und entwickelt vom Security-Research-Team von Snyk – liefern Ihnen das nötige Fachwissen und den Kontext, um Sicherheitsprobleme in Ihren Anwendungen nicht nur zu finden, sondern ihre Behebung auch schnell und einfach zu priorisieren. Mit Social Trends sind diese Informationen jetzt deutlich leistungsfähiger: Ein zusätzliches Signal hilft Snyk-Nutzern, ihre Maßnahmen auf die Schwachstellen mit dem größten Risiko zu konzentrieren.
Die Rolle sozialer Medien
Ich wollte nur kurz einen Chrome-0day teilen. Ja, Sie haben richtig gelesen.
@r4j0x00
So teilte der Sicherheitsforscher Rajvardhan Agarwal im April dieses Jahres auf Twitter einen Exploit für eine Zero-Day-Schwachstelle zur Remote-Code-Ausführung (RCE), die Chrome und andere beliebte Webbrowser betraf.
Agarwal ist kein Einzelfall. Eine einfache Suche nach Hashtags wie #0day, #zerodaytoday, #CVE und #exploit zeigt, dass Diskussionen über Sicherheitslücken unter Sicherheitsakteuren auf Twitter durchaus verbreitet sind. Soziale Medien wie Twitter und Reddit werden zunehmend genutzt, um Informationen über Schwachstellen, Exploits und Malware zu teilen. Viele dieser Diskussionen finden früh im Lebenszyklus einer Schwachstelle statt, manchmal noch bevor sie öffentlich bekannt gegeben wird.
Ein Forschungsbericht aus dem Jahr 2020 untersuchte CVEs, die zwischen 2015 und 2017 in sozialen Medien diskutiert wurden. Im Durchschnitt wurden sie 87 Tage, bevor sie in die NVD aufgenommen wurden, auf Twitter, Reddit und GitHub besprochen. So wurde etwa die Schwachstelle CVE-2017-0144, die bei den WannaCry- und NotPetya-Angriffen 2017 ausgenutzt wurde, bereits drei Tage vor ihrer Aufnahme in die NVD auf Twitter diskutiert.

Andere Schwachstellen werden erst später in ihrem Lebenszyklus in sozialen Medien diskutiert – nachdem sie öffentlich bekannt gegeben wurden, aber bevor ein Exploit verfügbar ist. Auch Proof-of-Concept-Exploits und ausgereifte Exploits sind häufig Gesprächsthema. Aus offensichtlichen Gründen erhalten schwerwiegendere Schwachstellen mehr Aufmerksamkeit: mehr Diskussionen, mehr Interaktionen, mehr Engagement.
Diese Diskussionen liefern zwar wertvolle Informationen, mit denen Sicherheitsanalysten und -praktiker ihre jeweiligen Unternehmen besser schützen können, ziehen aber auch böswillige Akteure an, die dieselben Informationen für ihre Aktivitäten nutzen können. Das Security-Research-Team von Snyk hat eine starke Korrelation zwischen der Aktivität rund um Schwachstellen in sozialen Medien und der Wahrscheinlichkeit ihrer Ausnutzung festgestellt: Bei 80 % der von Snyk ermittelten Trend-Schwachstellen gab es einen öffentlich verfügbaren Exploit oder Proof of Concept (PoC). Tatsächlich waren 85 % dieser Exploits weder vor noch während des Zeitraums, in dem sie im Trend lagen, offiziell in bekannten Exploit-Datenbanken veröffentlicht.
Frühzeitige Kenntnis dieser Signale aus sozialen Medien, oft als Social Media Intelligence bezeichnet, kann Unternehmen daher entscheidend dabei helfen, festzulegen, welche Schwachstellen zuerst behoben werden sollten.
So nutzen Sie Snyk Social Trends
Snyk Social Trends wurde entwickelt, damit Nutzer erkennen können, ob eine bestimmte Schwachstelle auf Twitter im Trend liegt.
Wie stellt Snyk also fest, ob eine Schwachstelle im Trend liegt? Die Daten werden über die öffentliche API von Twitter abgerufen und gefiltert, sodass nur Diskussionen mit Erwähnungen von CVEs berücksichtigt werden. Mithilfe statistischer Modelle, die anhand der Schwachstellendatenbank von Snyk erstellt und getestet wurden, misst Snyk anschließend das menschliche Engagement für eine bestimmte Diskussion. Dabei werden die Anzahl der Likes und Retweets sowie das Ausmaß der Interaktionen berücksichtigt. Dieser Prozess ist entscheidend, um genaue Ergebnisse zu gewährleisten: Auf Twitter gibt es viel „Rauschen“, darunter Bot-Aktivitäten, die zu falschen Signalen führen können.
Wird eine Trend-Schwachstelle erkannt, fließt sie als Faktor in den Priority Score von Snyk ein – ein Bewertungssystem, das den CVSS-Score einer Schwachstelle, die Verfügbarkeit eines Fixes, bekannte Exploits, das Alter der Schwachstelle und ihre Erreichbarkeit berücksichtigt und nun auch erfasst, ob sie im Trend liegt. Der Score reicht von 1 bis 1000, wird sowohl für Sicherheitslücken als auch für Lizenzprobleme berechnet und in der Snyk-Benutzeroberfläche oben rechts bei jedem Problem angezeigt.
Bei der Triage können Sie links nach dem Priority Score filtern, um die Liste der Schwachstellen schnell einzugrenzen und sich auf diejenigen mit dem höchsten Score zu konzentrieren. Auf der Schwachstellenkarte wird neben den weiteren Sicherheitsinformationen von Snyk das Feld Social Trends angezeigt – mit einem Link zur entsprechenden Diskussion auf Twitter:
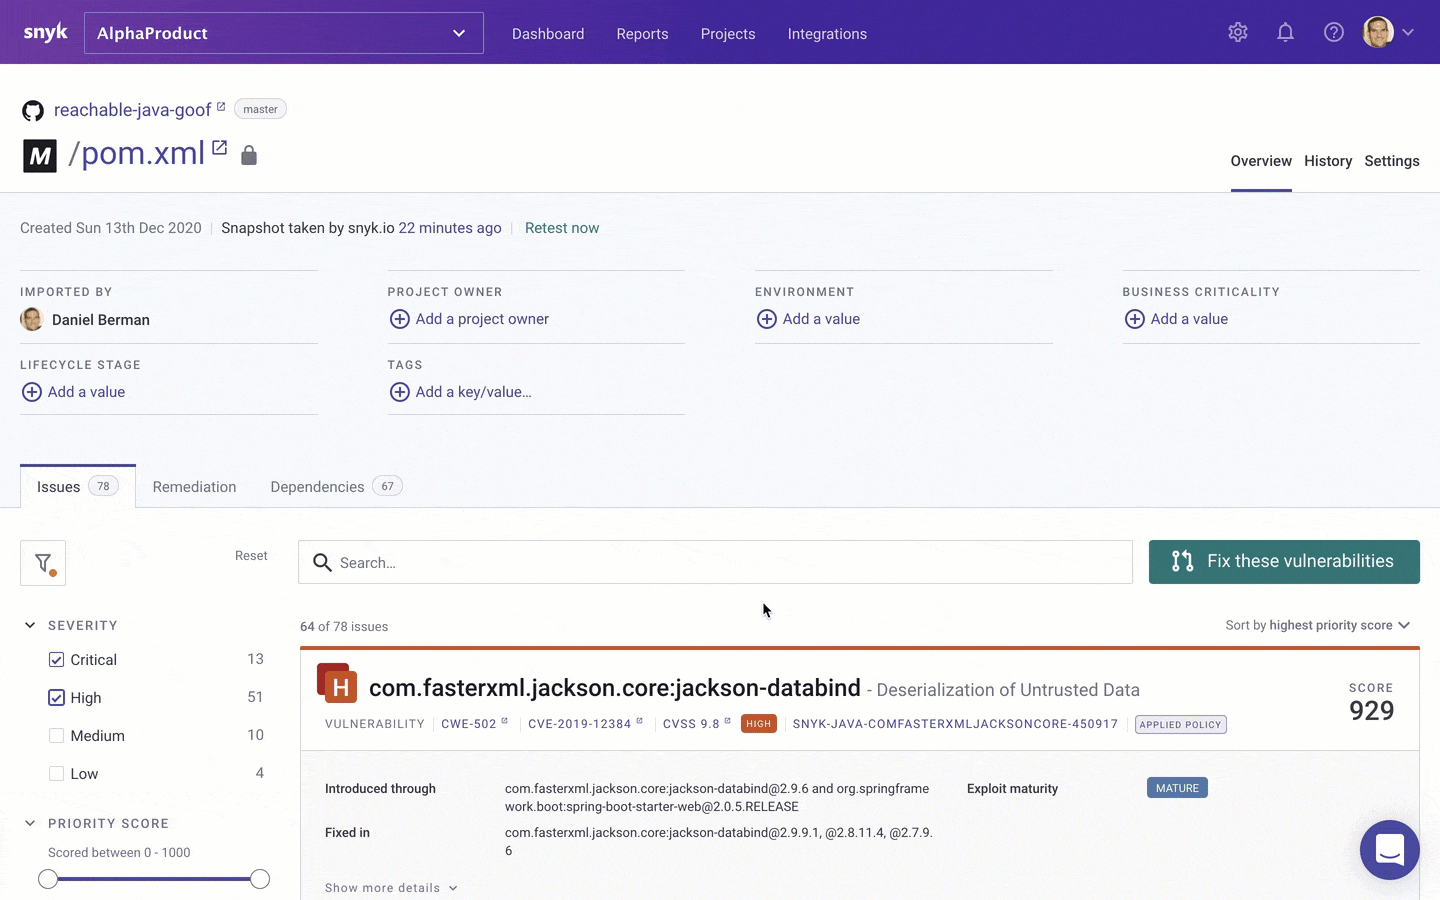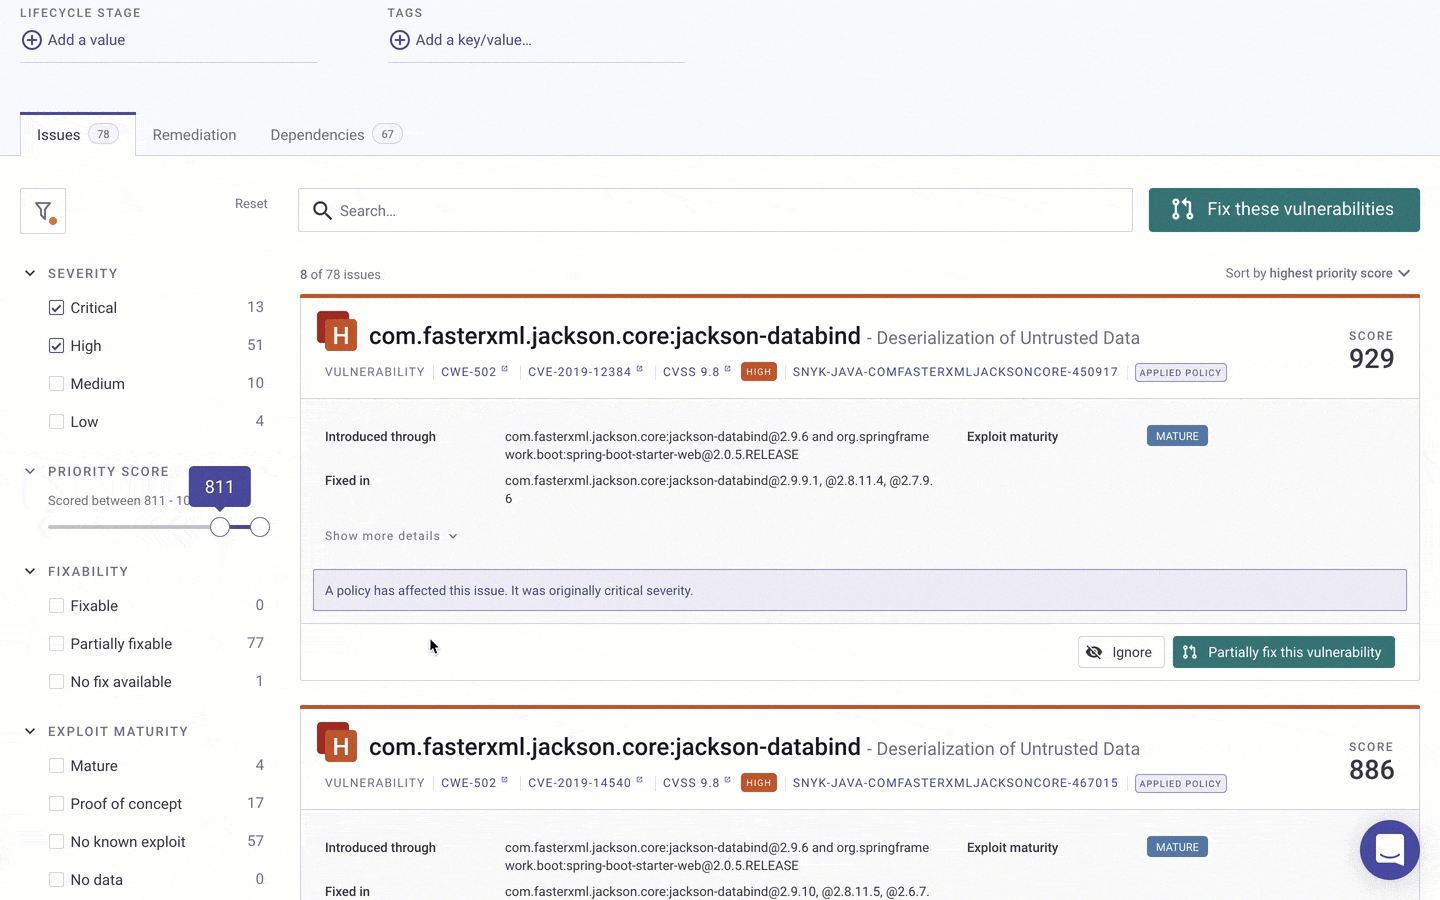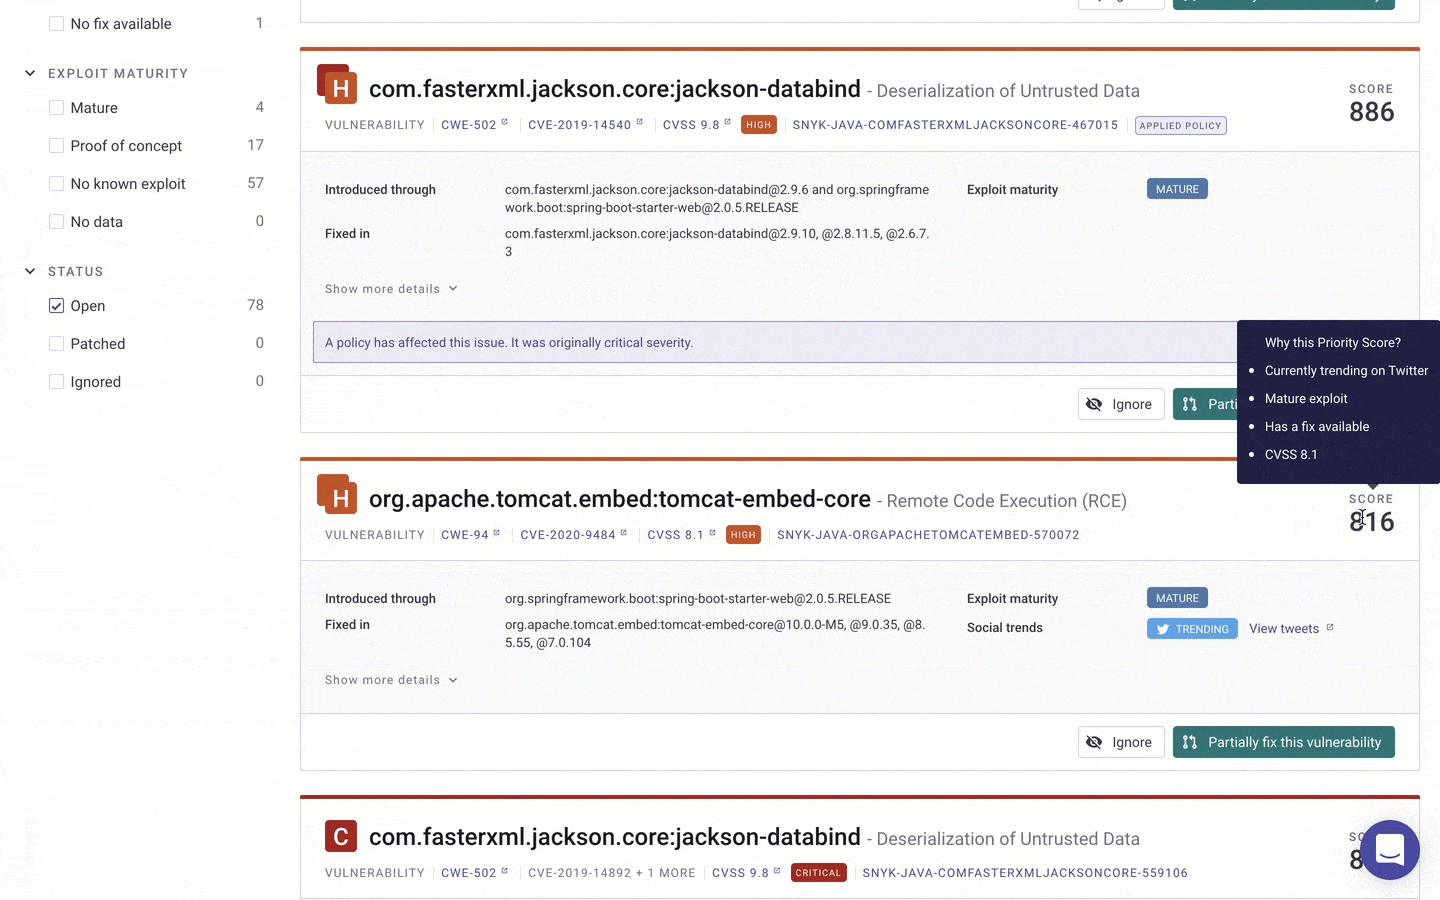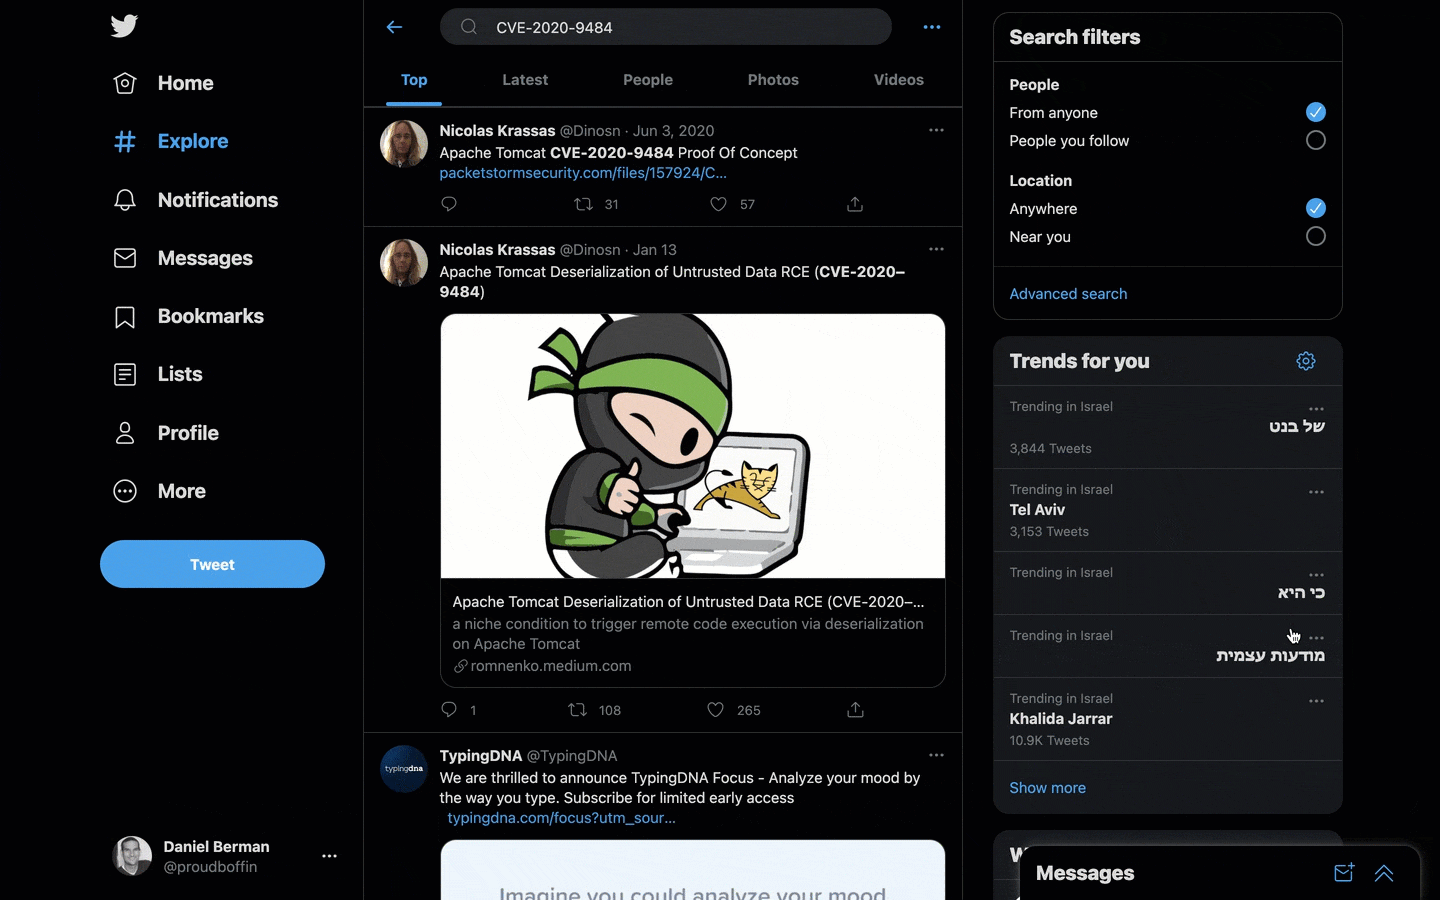
Wenn Sie die Snyk API nutzen, um Snyks Schwachstellendaten einzubinden, können Sie auch Social Trends verwenden. So lassen sich die Informationen in Ihre Berichte und Dashboards übernehmen und Schwachstellen direkt in den bereits eingesetzten Tools und Workflows besser im Blick behalten.
Trends sind nicht von Dauer. Snyk erkennt, wenn eine Schwachstelle nicht mehr im Trend liegt, und entfernt dann das Feld Social Trends aus der Snyk-Benutzeroberfläche.
Einfach richtig priorisieren
Die Qualität der verfügbaren Sicherheitsinformationen wirkt sich unmittelbar auf die Priorisierung aus. Sind die Informationen nicht genau genug, priorisieren Sie womöglich die falschen Schwachstellen. Sind sie nicht benutzerfreundlich zugänglich, fällt es Ihnen schwer, sie in konkrete Maßnahmen umzusetzen. Und sind sie nicht aktuell oder umfassend genug, können Sie Schwachstellen nicht schnell priorisieren.
Das Security-Research-Team von Snyk sorgt gemeinsam mit unserer Technologie und den Beiträgen der Community dafür, dass Sie anhand unserer Sicherheitsinformationen die in Ihrer Anwendung gefundenen Schwachstellen schnell und einfach priorisieren und beheben können. Social Trends ist das neueste Signal in diesen Informationen – aber ganz sicher nicht das letzte. Wir erforschen kontinuierlich neue Wege, um Ihnen dabei zu helfen, in Ihrem Unternehmen noch wirksamer zu priorisieren.
Wie immer freuen wir uns über Ihr Feedback. Social Trends nutzt derzeit Twitter als erste Datenquelle. Wir prüfen aber auch, ob weitere soziale Medien wie Reddit und Discord eingebunden werden können. Ihre Rückmeldung hilft uns dabei, die Weiterentwicklung dieser Funktion zu gestalten. Falls Sie es noch nicht getan haben, melden Sie sich bei Snyk an und probieren Sie Social Trends aus. Da nicht jede Schwachstelle im Trend liegt, wird das Signal Social Trends möglicherweise nicht in Ihren Projekten angezeigt.
Social Trends ist in allen Snyk-Tarifen verfügbar – auch im kostenlosen Tarif – für Schwachstellen in allen unterstützten Programmiersprachen in Snyk Open Source sowie für Linux-Schwachstellen in Snyk Container.
Von Entwicklern geschätzt. Von der Security vertraut.
Die Developer-first-Tools von Snyk bieten integrierte und automatisierte Security, die Ihren Governance- und Compliance-Anforderungen gerecht wird.


