Open-Source-Abhängigkeiten mit der Snyk Visual Studio Code-Erweiterung absichern

23. November 2021
0 Min. LesezeitWir freuen uns, neue Funktionen für die Snyk Vulnerability Scanner-Erweiterung für Visual Studio Code anzukündigen. Damit können Entwickler Sicherheitslücken und Lizenzprobleme in ihren Open-Source-Abhängigkeiten leichter finden und beheben!
Damit Entwickler mehr Verantwortung für die Sicherheit ihrer Anwendungen übernehmen können, müssen sich Sicherheitstools nahtlos in bestehende Workflows und die Tools integrieren lassen, die Entwickler täglich nutzen. 71 % der Entwickler nutzen Visual Studio Code – eines dieser Tools.
Eine Erweiterung zum Auffinden von Sicherheitslücken in den Open-Source-Abhängigkeiten eines Projekts und eine weitere zum Erkennen von Sicherheits- und Qualitätsproblemen im Code der Entwickler zu verwenden, führt zu Kontextwechseln und kostet Zeit. Durch die Kombination von Software Composition Analysis (SCA) und Static Application Security Testing (SAST) bietet die Snyk Vulnerability Scanner-Erweiterung für Visual Studio Code Entwicklern einen einheitlichen Überblick über alle verschiedenen Sicherheits- und Qualitätsprobleme in ihrem Code. So können sie die Sicherheit frühzeitig während der Entwicklung in ihrer gesamten Codebasis berücksichtigen.
Die neue Erweiterung basiert auf der Snyk CLI und unterstützt alle von Snyk Open Source unterstützten Programmiersprachen, darunter JavaScript, Java, .NET, Python, Go, Ruby, PHP, Swift und Objective-C.
Wie legen Sie also los? Ganz einfach. Sie können die Erweiterung in Visual Studio Code mit zwei schnellen und einfachen Schritten einrichten: installieren und verbinden!
In diesem Blog gehen wir auf all das ein. Wenn Sie noch mehr erfahren möchten, empfehlen wir Ihnen, am 29. November um 14:00 Uhr UTC die Livestreams zu Building Secure Apps in VS Code auf YouTube oder Twitch anzusehen.
Installieren Sie die Snyk-Erweiterung in Visual Studio Code
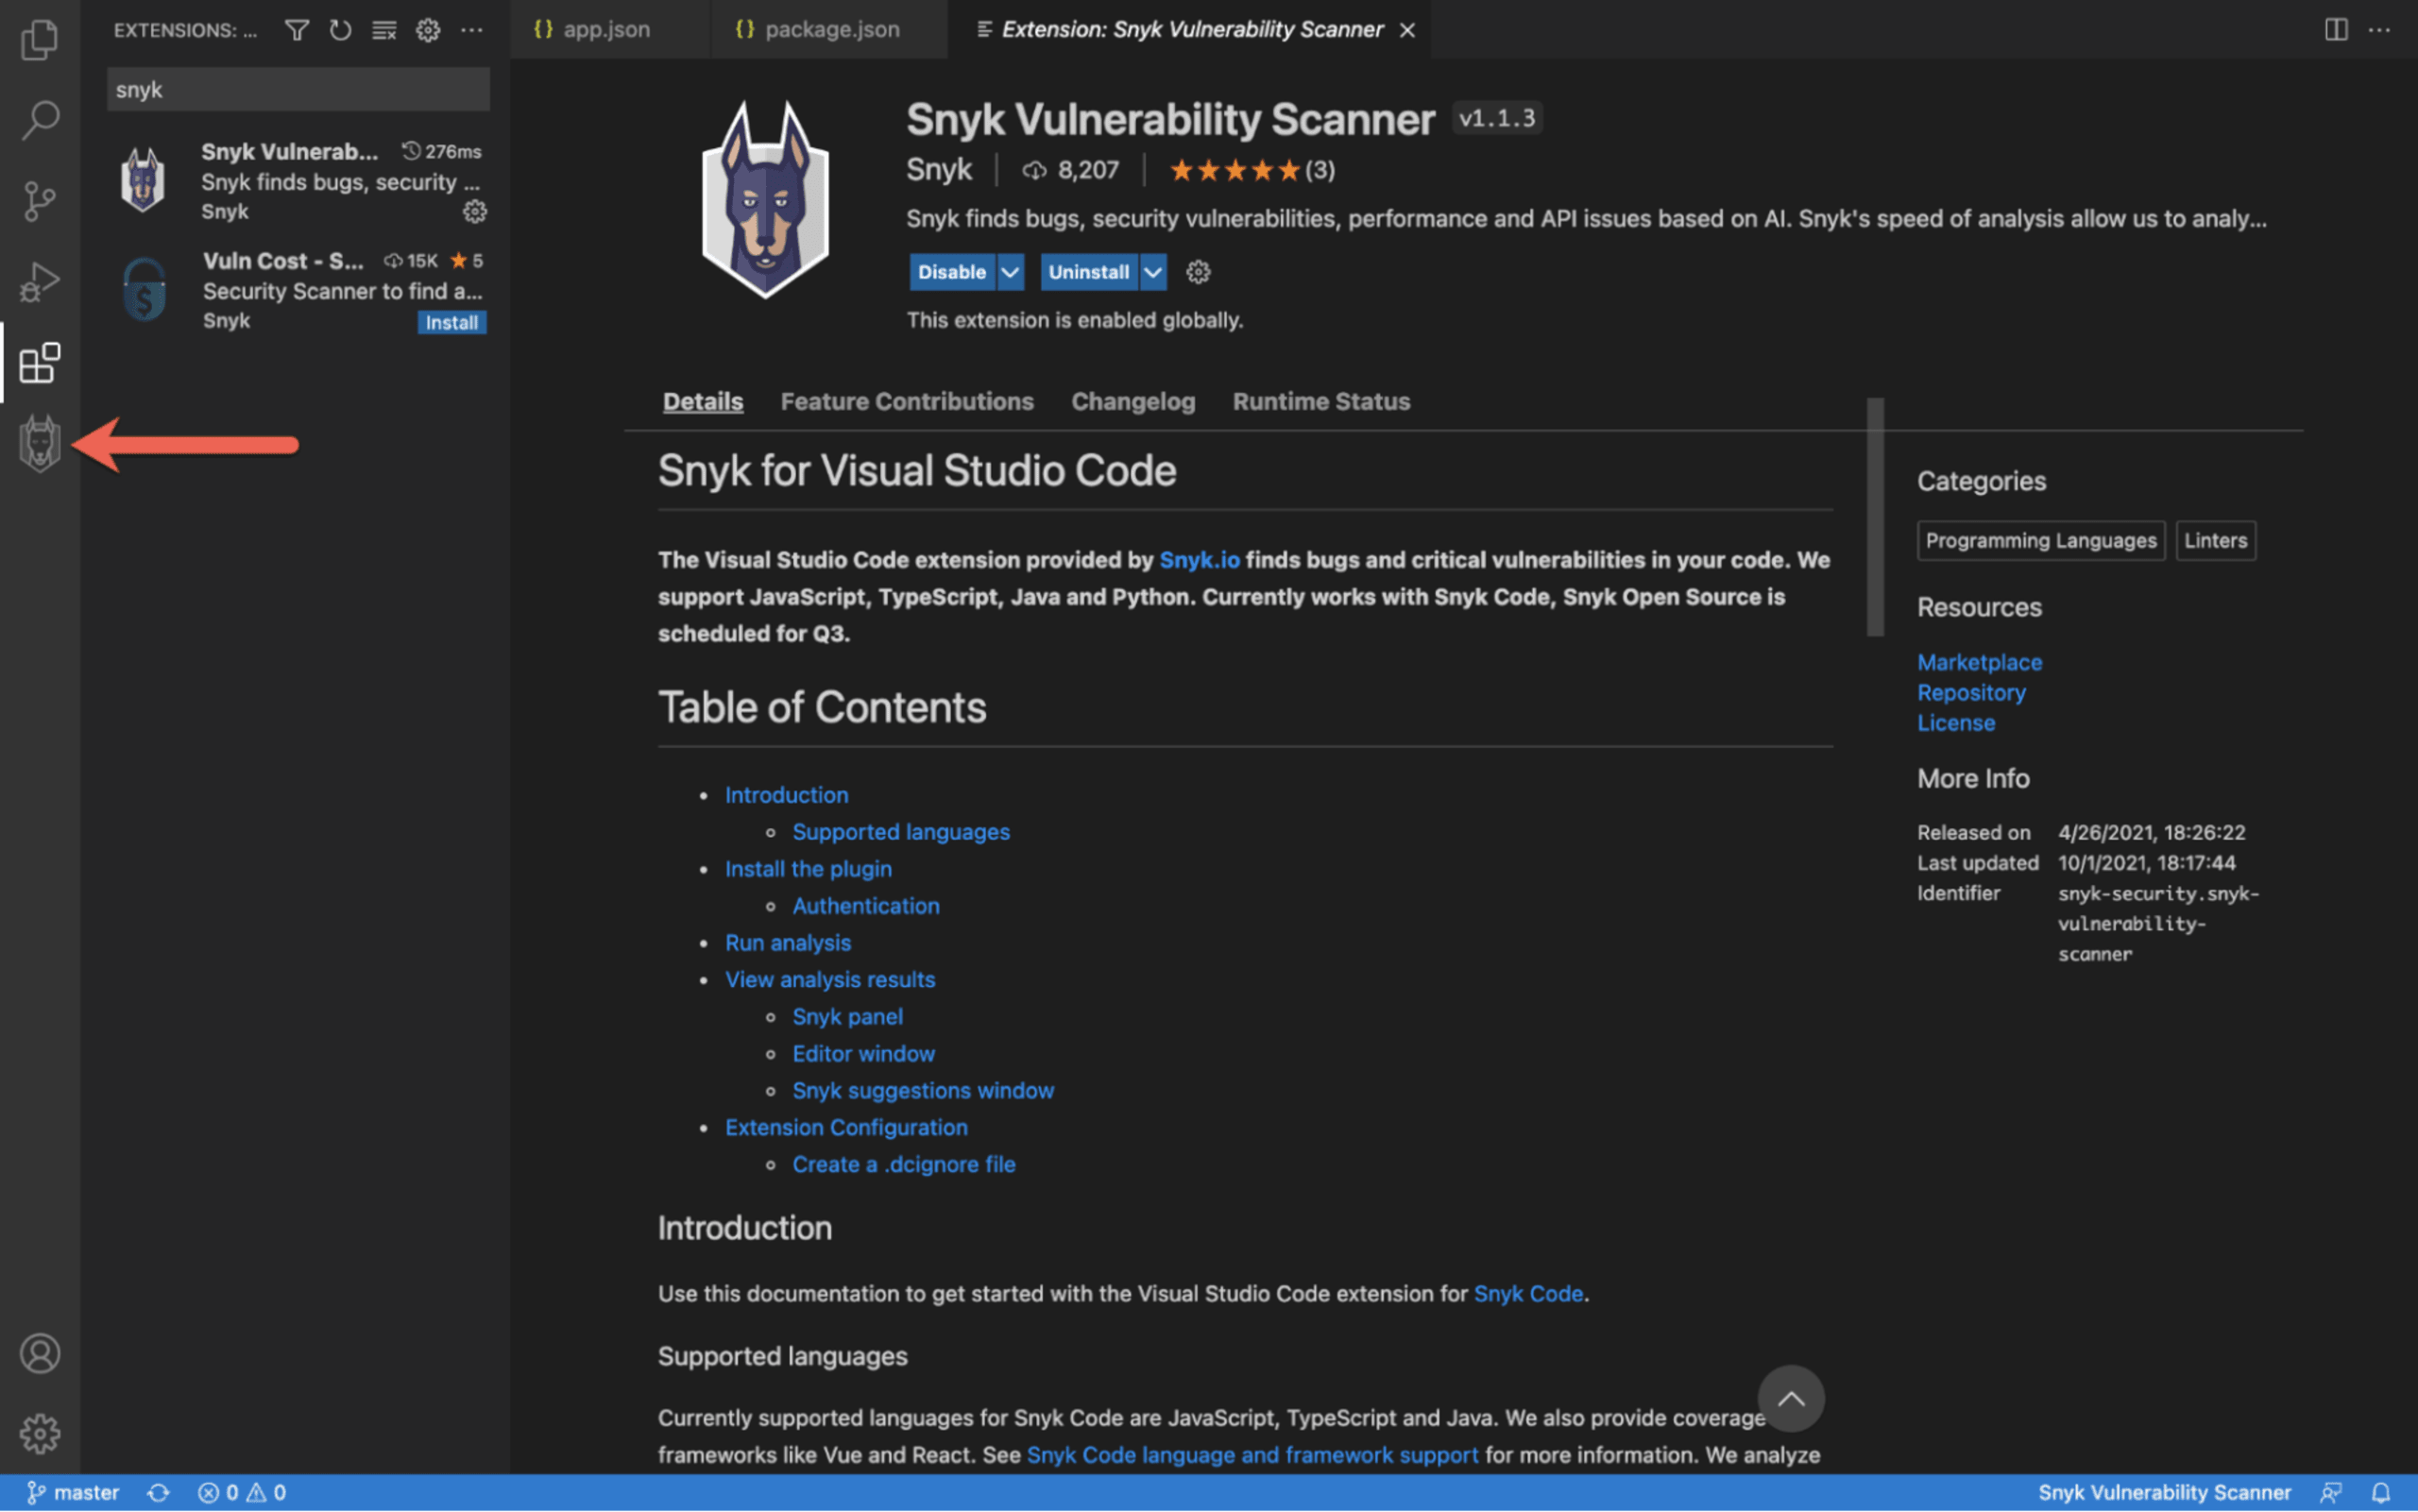
Öffnen Sie zunächst Einstellungen, Erweiterungen (in Ihrer IDE), suchen Sie im Visual Studio Code Marketplace nach Snyk und klicken Sie auf Installieren, um die Erweiterung herunterzuladen und zu installieren. Das dauert nur wenige Sekunden. Anschließend wird die Erweiterung Ihrer Seitenleiste hinzugefügt.
Verbinden Sie Visual Studio Code mit Snyk
Als Nächstes müssen Sie die Erweiterung mit Ihrem Snyk-Konto verbinden. Falls Sie noch keines haben, erstellen Sie ein kostenloses Snyk-Konto .
Klicken Sie dazu in der Seitenleiste auf das Snyk-Symbol und anschließend in der Ansicht der Erweiterung auf die Schaltfläche Connect VS Code with Snyk.
Daraufhin wird automatisch ein Browserfenster geöffnet, in dem Sie zur Authentifizierung aufgefordert werden.
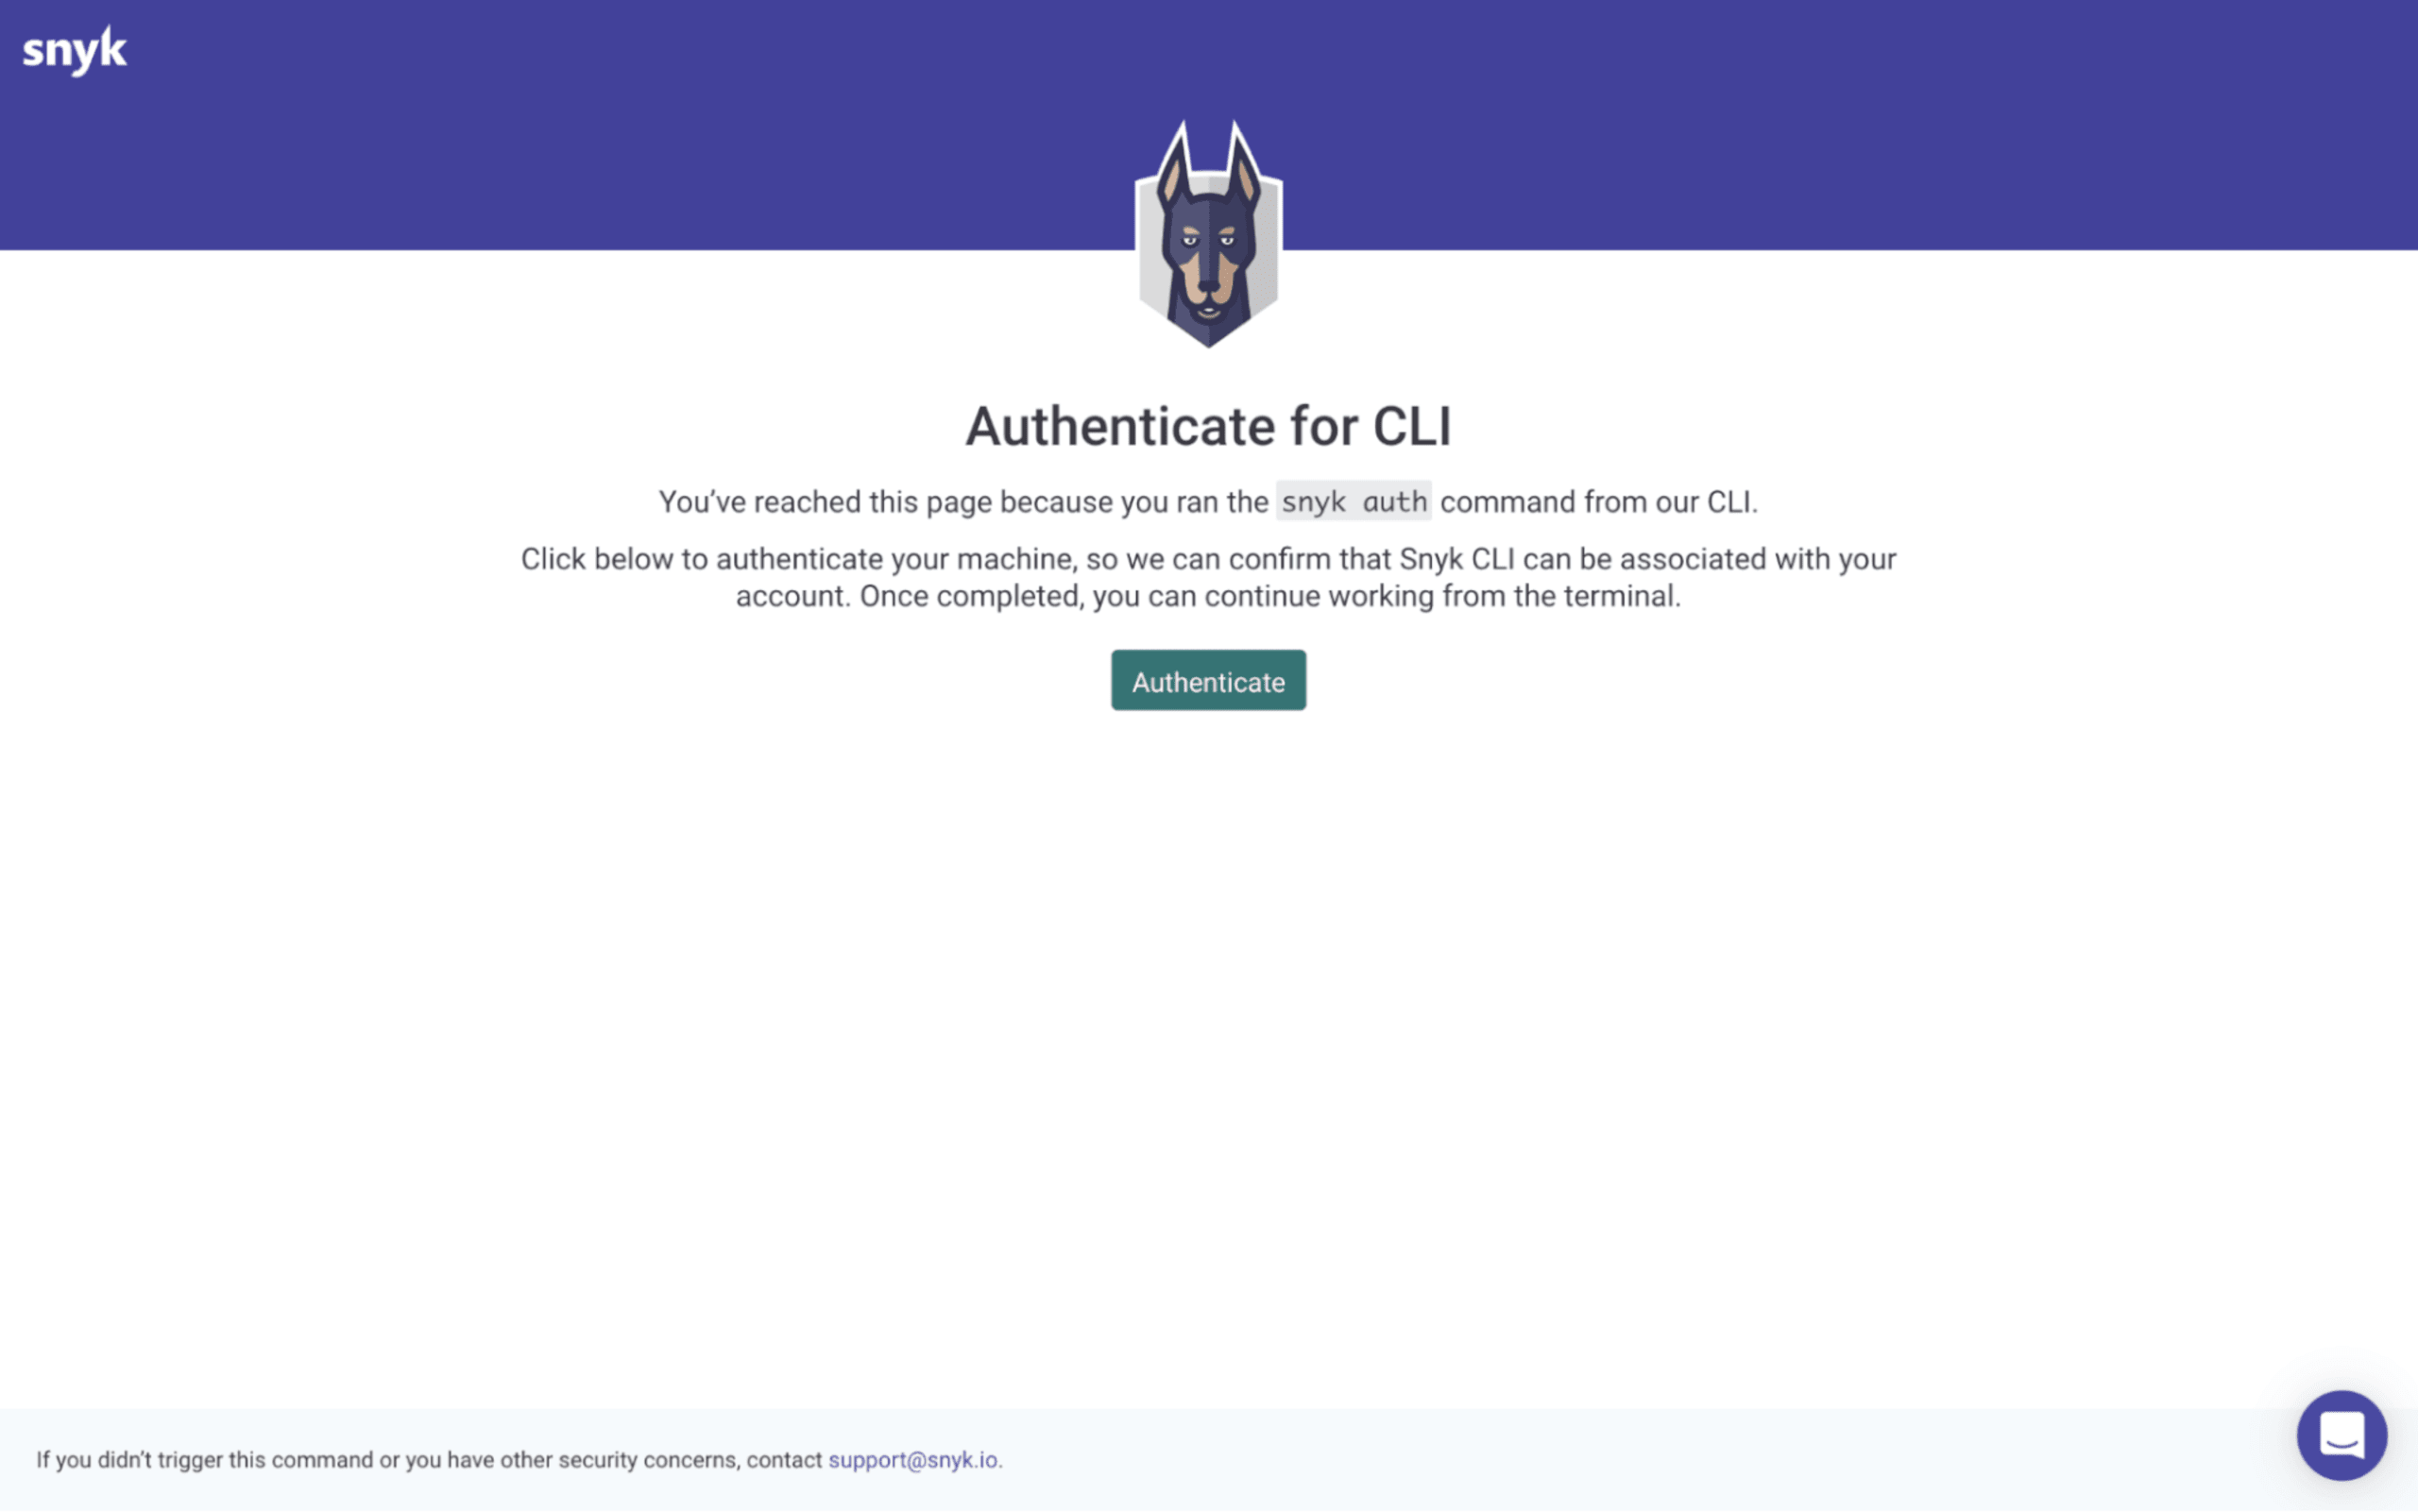
Klicken Sie auf Authenticate, um den Vorgang abzuschließen. Sobald die Verbindung hergestellt wurde, startet die Erweiterung automatisch Ihren ersten Snyk-Scan in Visual Studio Code:
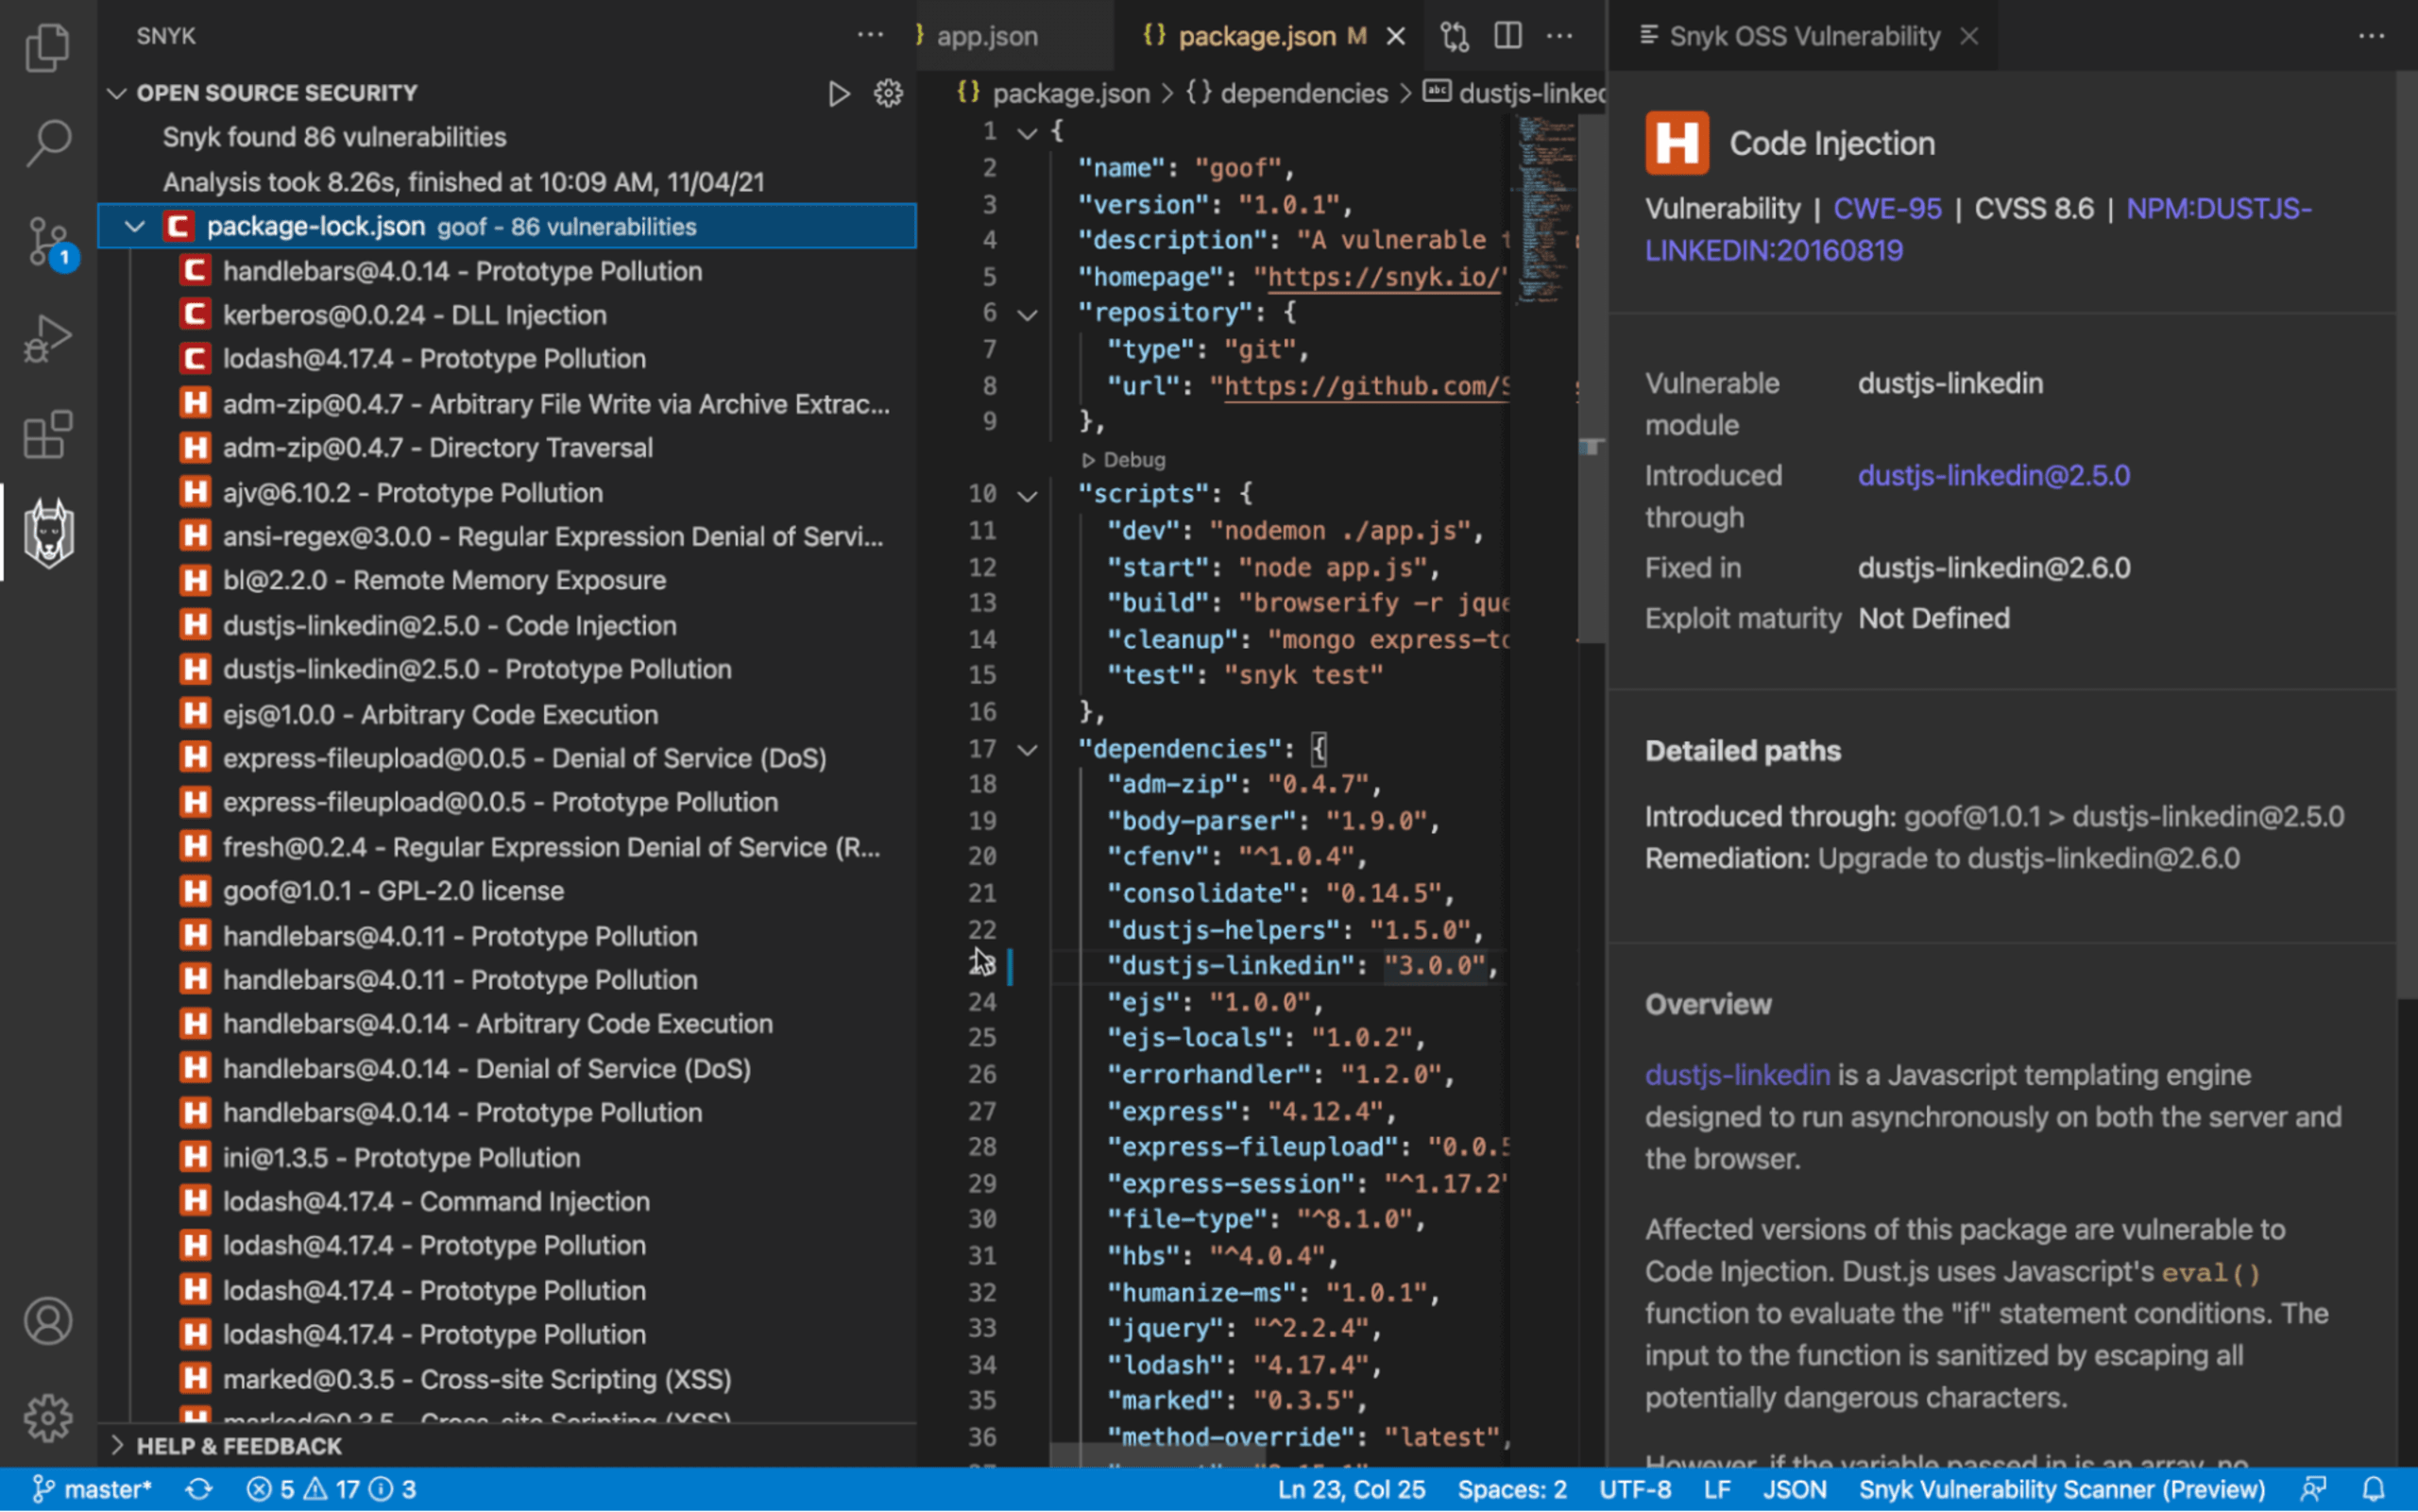
Der gesamte Vorgang sollte vom Anfang bis zum Ende nicht länger als eine Minute dauern.
Probleme in Open-Source-Abhängigkeiten beheben
Die neue Erweiterung listet alle verschiedenen von Snyk erkannten Problemtypen auf, unterteilt in drei Kategorien:
Open-Source-Sicherheit Neu! – Bekannte Sicherheitslücken in direkten und indirekten (transitiven) Open-Source-Abhängigkeiten, die Sie in Ihr Projekt einbinden
Code-Sicherheit – Sicherheitslücken in Ihrem eigenen Code
Codequalität – Qualitätsprobleme in Ihrem eigenen Code
Über … in der oberen rechten Ecke der Erweiterungsansicht können Sie sich auf eine einzelne Problemkategorie beschränken.
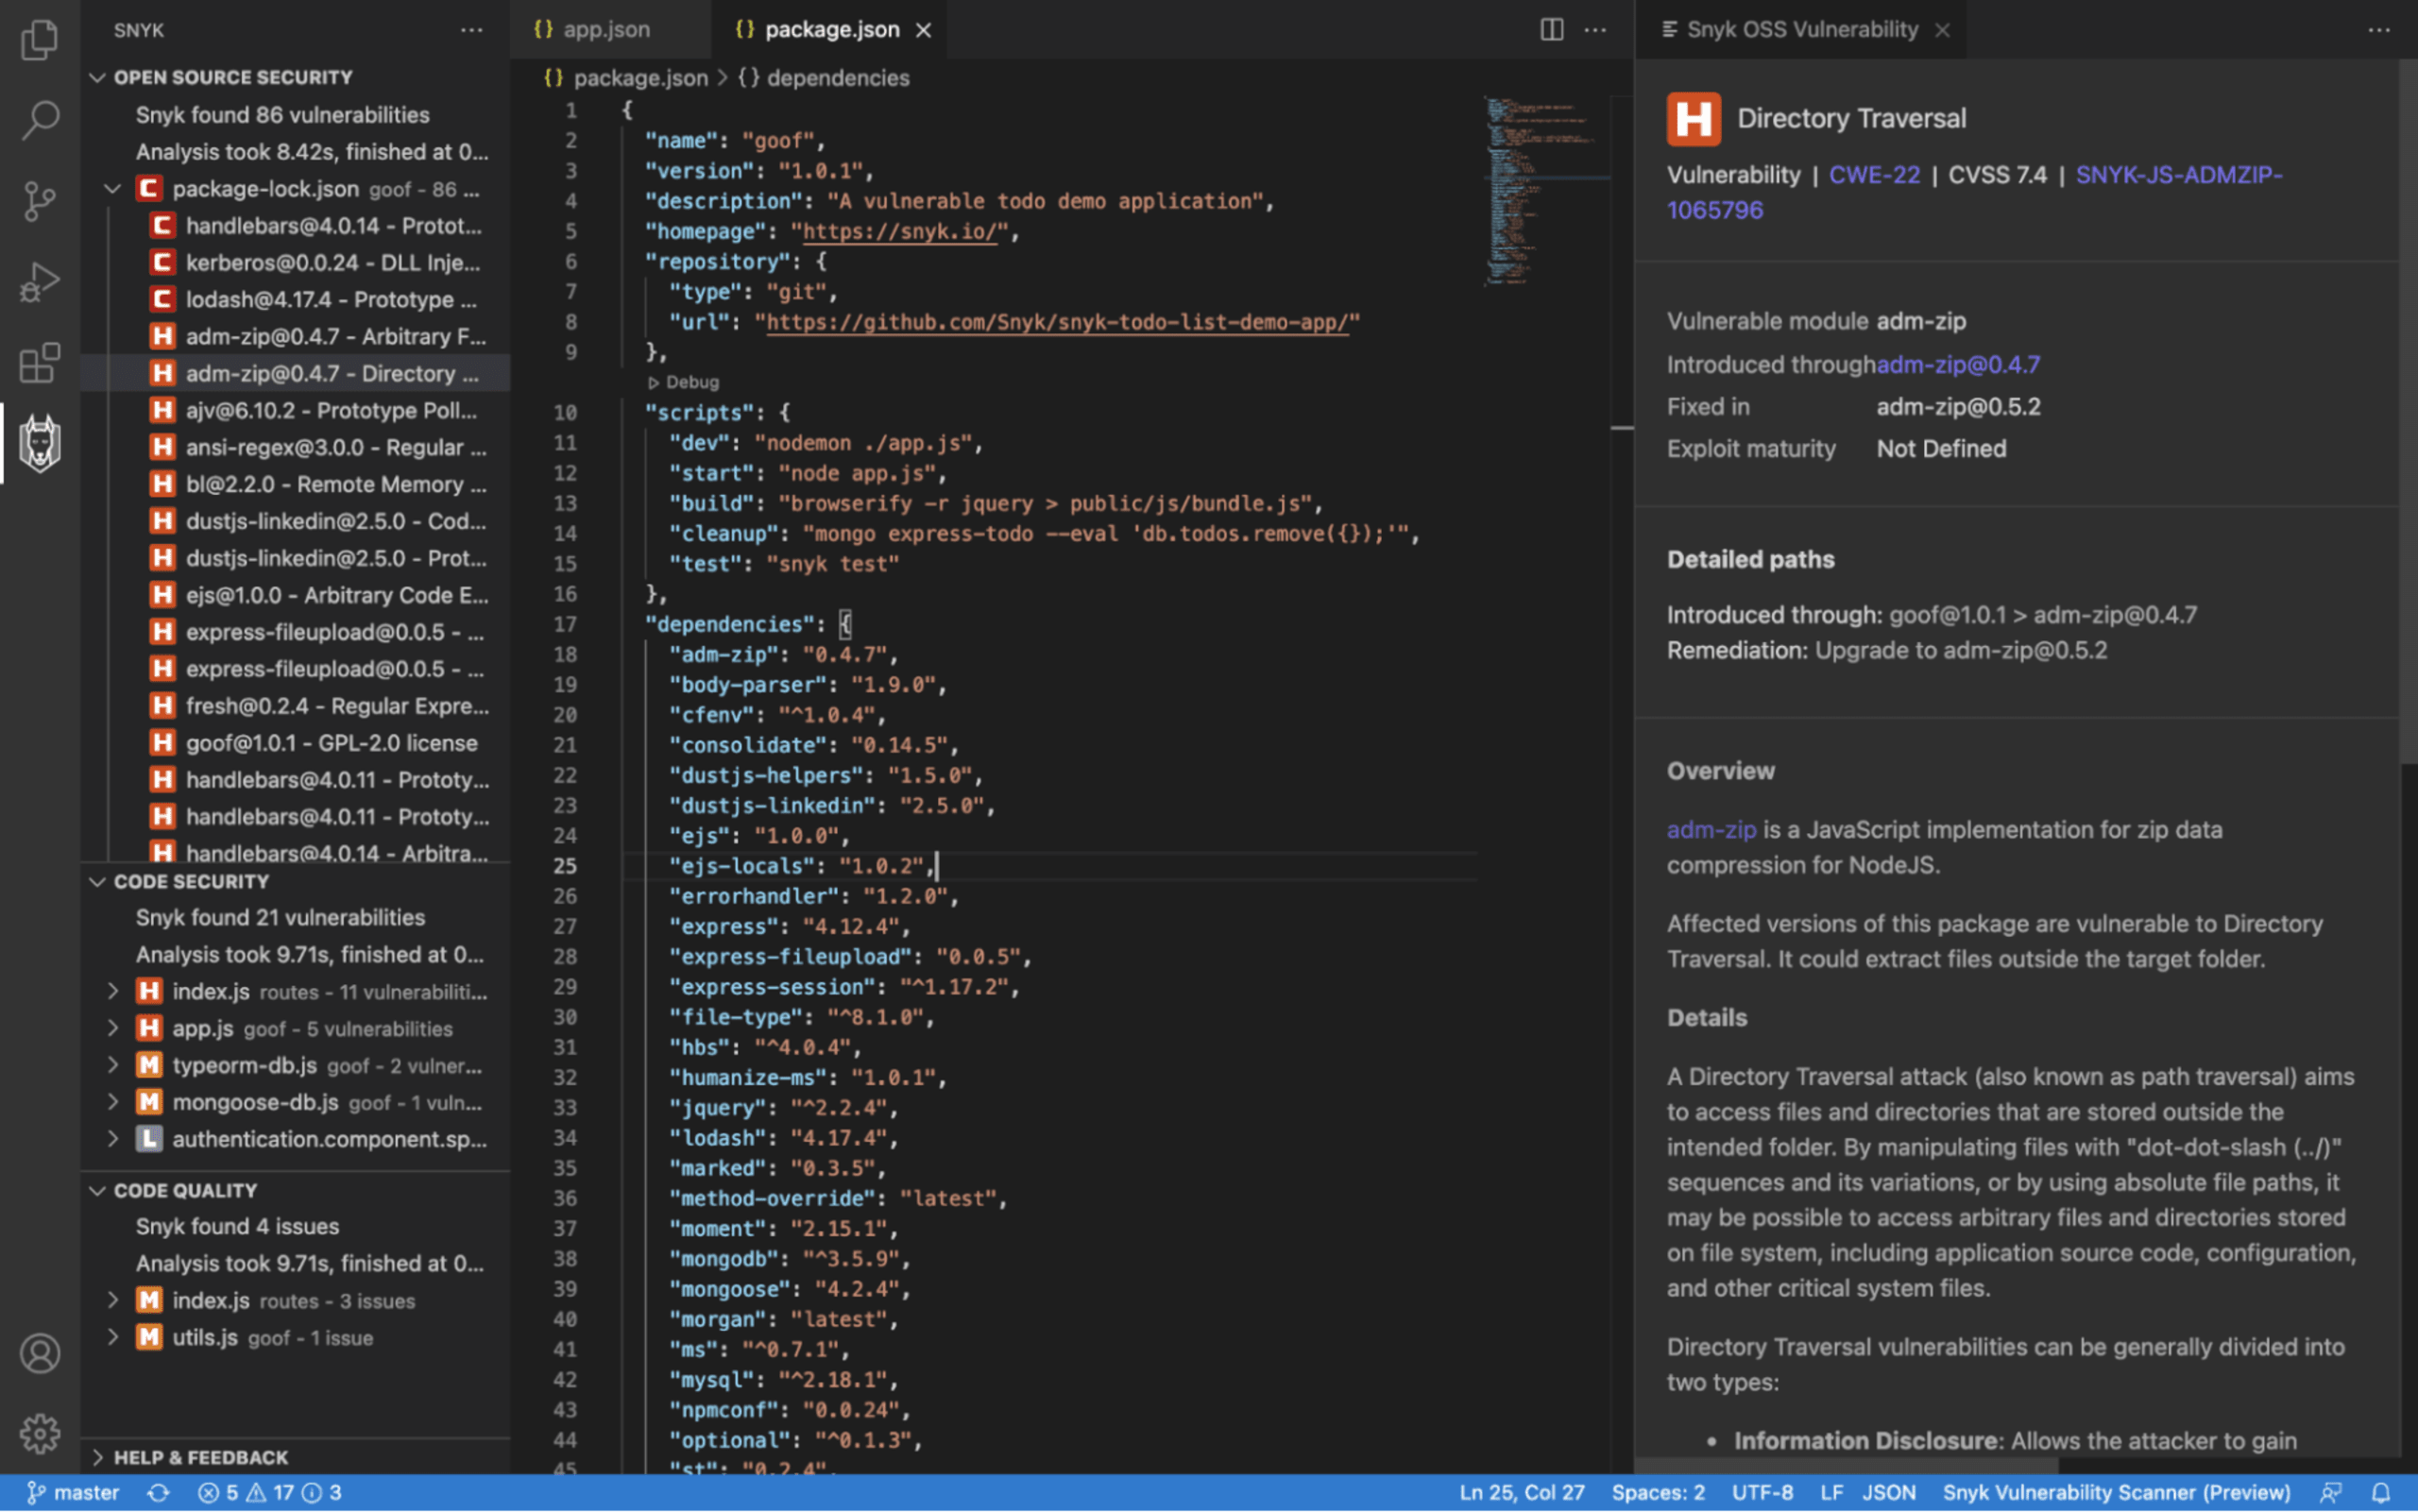
Wir konzentrieren uns auf die neue Kategorie, die von der Erweiterung unterstützt wird: Open-Source-Sicherheit. Sie zeigt Sicherheitslücken in Open-Source-Abhängigkeiten an. Für jede erkannte Sicherheitslücke zeigt die Erweiterung zahlreiche Informationen an, mit deren Hilfe Sie sie schnell beheben können.
Wählen Sie eine der Sicherheitslücken aus, um diese Informationen aufzurufen.
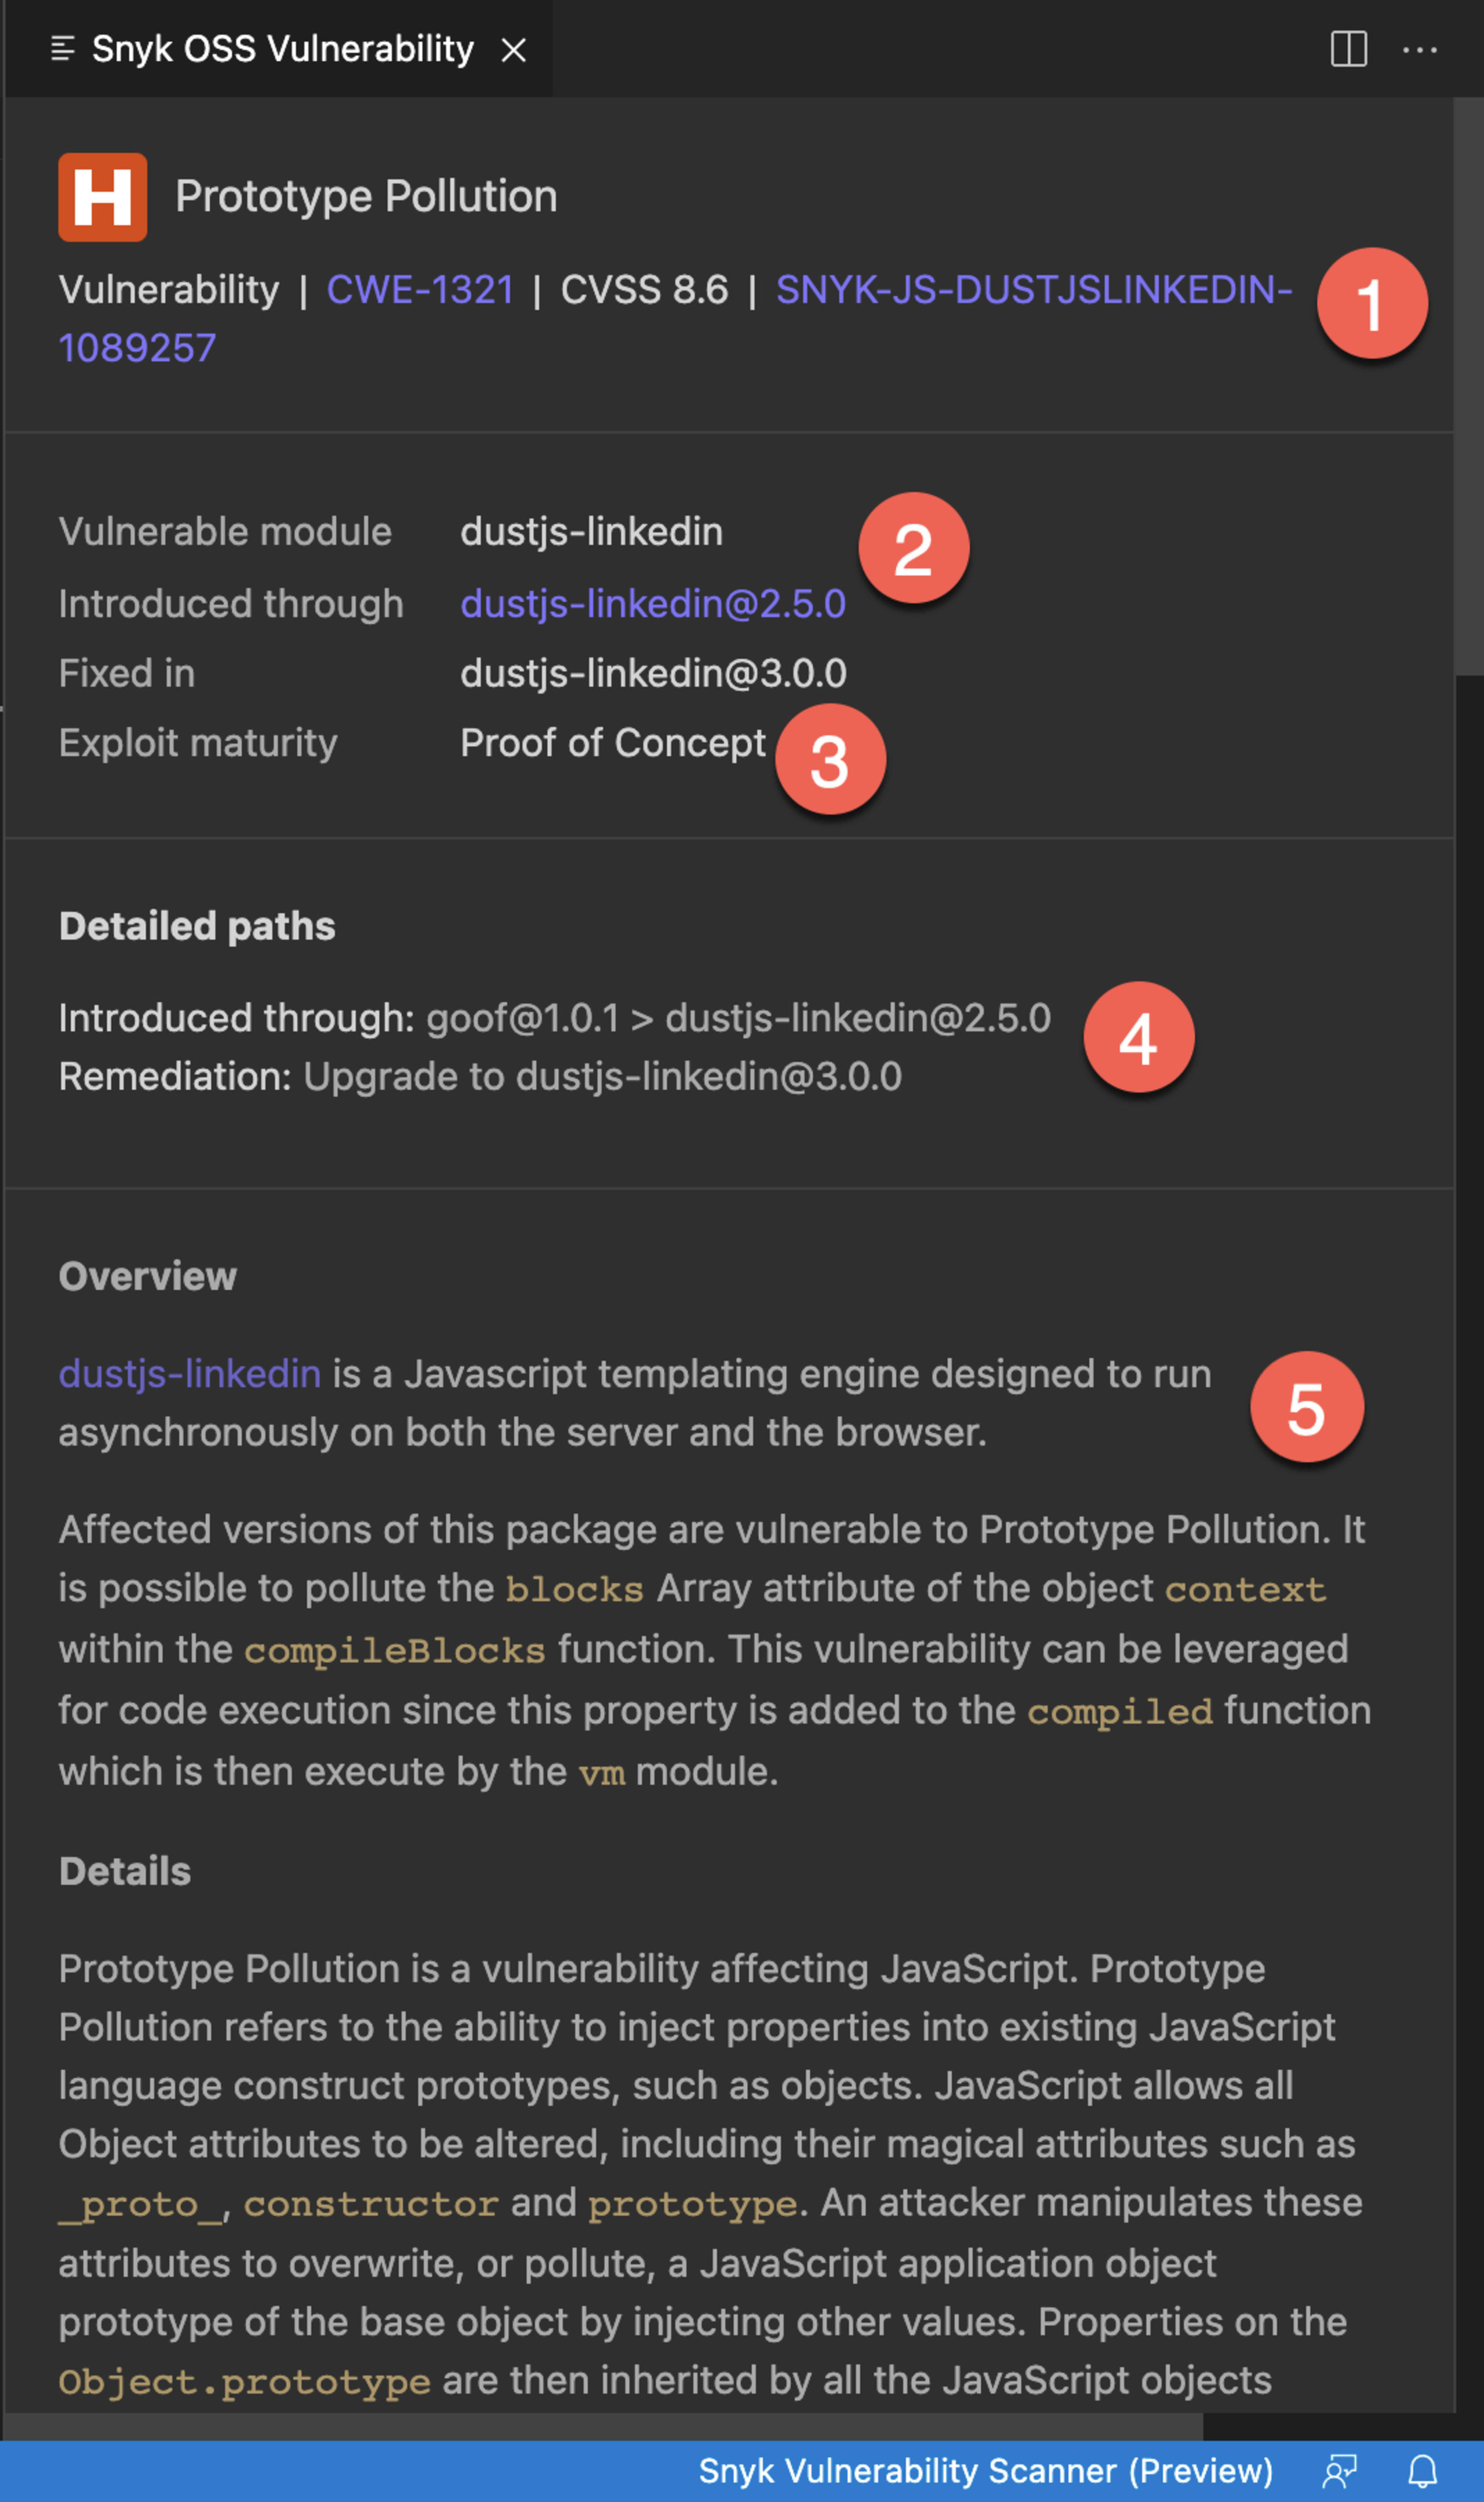
Oben in der geöffneten Ansicht der Sicherheitslücke sehen Sie allgemeine Sicherheitsmetadaten zur Schwachstelle (1), darunter ihre CWE, ihren CVSS-Score und ihre Snyk-ID.
Die Erweiterung erklärt außerdem, wie die Sicherheitslücke eingeführt wurde, und zeigt einen Weg zur Behebung auf, indem sie eine Version der Abhängigkeit empfiehlt, auf die Sie aktualisieren sollten (2).
Die Erweiterung zeigt auch an, ob es einen öffentlich bekannten Exploit für die Sicherheitslücke gibt und ob dieser ausgereift ist (3). Im obigen Beispiel gibt es einen Proof-of-Concept-Exploit für das Problem Prototype Pollution in der Abhängigkeit dustjs-linkedin. Sicherheitslücken mit Exploits bergen ein größeres Risiko, da sie sich leichter für Angriffe einsetzen lassen.
Unterhalb dieser Informationen zeigt die Erweiterung detaillierter, wie eine Abhängigkeit in das Projekt gelangt ist und wie das Problem behoben werden kann (4).
Zu guter Letzt enthält die Erweiterung eine ausführliche Beschreibung der Sicherheitslücke selbst (5), einschließlich der Angriffsarten und ihrer Abwehr.
Jetzt müssen Sie nur noch die Version der Abhängigkeit in der Manifestdatei aktualisieren. Bei der hier verwendeten JavaScript-Anwendung ist das die Datei package.json.
Sichern Sie Ihren gesamten Code – von Anfang an
Wie bereits erwähnt, bietet Ihnen die Snyk-Erweiterung für Visual Studio Code einen ganzheitlichen Überblick über alle Probleme in Ihrer Anwendung und deckt auch Sicherheits- und Qualitätsprobleme in Ihrem eigenen Code auf. Die Erweiterung hebt bestimmte Datenflüsse hervor und verweist auf die relevanten Dateien und Codezeilen, die zum Problem führen. Neben der Anzeige von Codefehlern liefert das Plugin auch Beispiele dafür, wie andere das Problem behoben haben. So können Sie schneller handeln. Weitere Informationen zur Verwendung der Erweiterung finden Sie in unserer Dokumentation.
Wenn Sie Code direkt in einer IDE testen, werden Probleme frühzeitig in der Entwicklung erkannt – noch bevor Sie Code in ein Quellcodeverwaltungssystem übertragen. Statt später im Softwareentwicklungsprozess eine kritische Sicherheitslücke zu entdecken und den Code immer wieder überarbeiten zu müssen, ist es deutlich effizienter und produktiver, den Code gleich beim Hinzufügen zu testen.
Schnelle Entwicklung ist eine geschäftliche Anforderung. Ebenso wichtig ist es jedoch, weder Entwickler noch ihre Organisation einem Sicherheitsrisiko auszusetzen. Die neue Visual Studio Code-Erweiterung von Snyk hilft Entwicklern, beide Anforderungen zu erfüllen, ohne Abstriche bei einer von ihnen zu machen. Installieren Sie noch heute die Snyk Vulnerability Scanner-Erweiterung für Visual Studio Code.
Wenn Sie mehr über die Verwendung der Snyk Visual Studio Code-Erweiterung erfahren möchten, sehen Sie sich am 29. November um 14:00 Uhr UTC die Livestreams zu Building Secure Apps in VS Code auf YouTube oder Twitch an.
Starten Sie mit Capture-the-Flag
Erfahren Sie in unserem virtuellen On-Demand-Workshop für Einsteiger, wie Sie Capture-the-Flag-Challenges lösen.


