Snyk erhält den AWS Security Competency-Status

30. November 2021
0 Min. LesezeitWir freuen uns sehr, bekannt geben zu können, dass Snyk den Status AWS Security Competency erreicht hat. Damit wird unser Engagement für herausragende Sicherheit in der Partnerschaft mit AWS weiter bestätigt!
Von AWS geprüft und als vertrauenswürdig bestätigt
AWS Competency-Programme wie AWS Security Competency bestätigen, dass Partner wie Snyk technische Kompetenz und nachweisliche Kundenerfolge in Bereichen wie Sicherheit, DevOps, Containern und weiteren Bereichen vorweisen können. Um diese Auszeichnung zu erhalten, durchlief Snyk ein strenges Verfahren zur technischen und kommerziellen Validierung im Hinblick auf die Absicherung von Anwendungen über den gesamten Softwareentwicklungslebenszyklus (SDLC) hinweg. Diese AWS Security Competency-Validierung gibt AWS-Kunden ein hohes Maß an Sicherheit bei der Wahl von Sicherheitslösungen aus den Zehntausenden Angeboten im AWS Partner Network.
Die Auszeichnung AWS Security Competency würdigt Snyks umfassendes technisches Know-how und die nachweisliche Kundenzufriedenheit bei der Absicherung von Anwendungen auf AWS. Sie zeichnet Snyk als strategischen Sicherheitspartner aus, der einen agilen Sicherheitsansatz bietet und Unternehmen dabei unterstützt, Anwendungen auf AWS sicher einzuführen, zu entwickeln und bereitzustellen.
Als Advanced Technology Partner mit AWS und Empfänger mehrerer weiterer AWS Competencies und AWS Service Ready-Validierungen arbeitet Snyk eng mit AWS zusammen, um nahtlose Integrationen in AWS-Services über den gesamten Anwendungslebenszyklus hinweg bereitzustellen. So können Kunden Sicherheitskontrollen beim Entwickeln von Anwendungen mit AWS-Services ganz einfach im gesamten SDLC automatisieren.
Moderne Sicherheitsrisiken erfordern moderne Sicherheitslösungen
Bei cloud-nativen Anwendungen macht benutzerdefinierter Code nicht mehr den Großteil des SDLC aus. Stattdessen verlassen sich Entwicklungsteams mehr denn je auf Open-Source-Komponenten, Container, Infrastructure as Code (IaC) und weitere Technologien. Wird Sicherheit nicht im gesamten SDLC implementiert, schaffen diese zusätzlichen Komponenten neue Angriffsvektoren in einer Anwendung.
Kunden entscheiden sich für AWS aufgrund bewährter Technologien, die Innovationen vorantreiben und sich an ihre Geschäftsanforderungen anpassen lassen. Für die Sicherheit ihrer Anwendungen sind sie jedoch weiterhin selbst verantwortlich – einschließlich all dieser Komponenten und weiterer Aspekte.
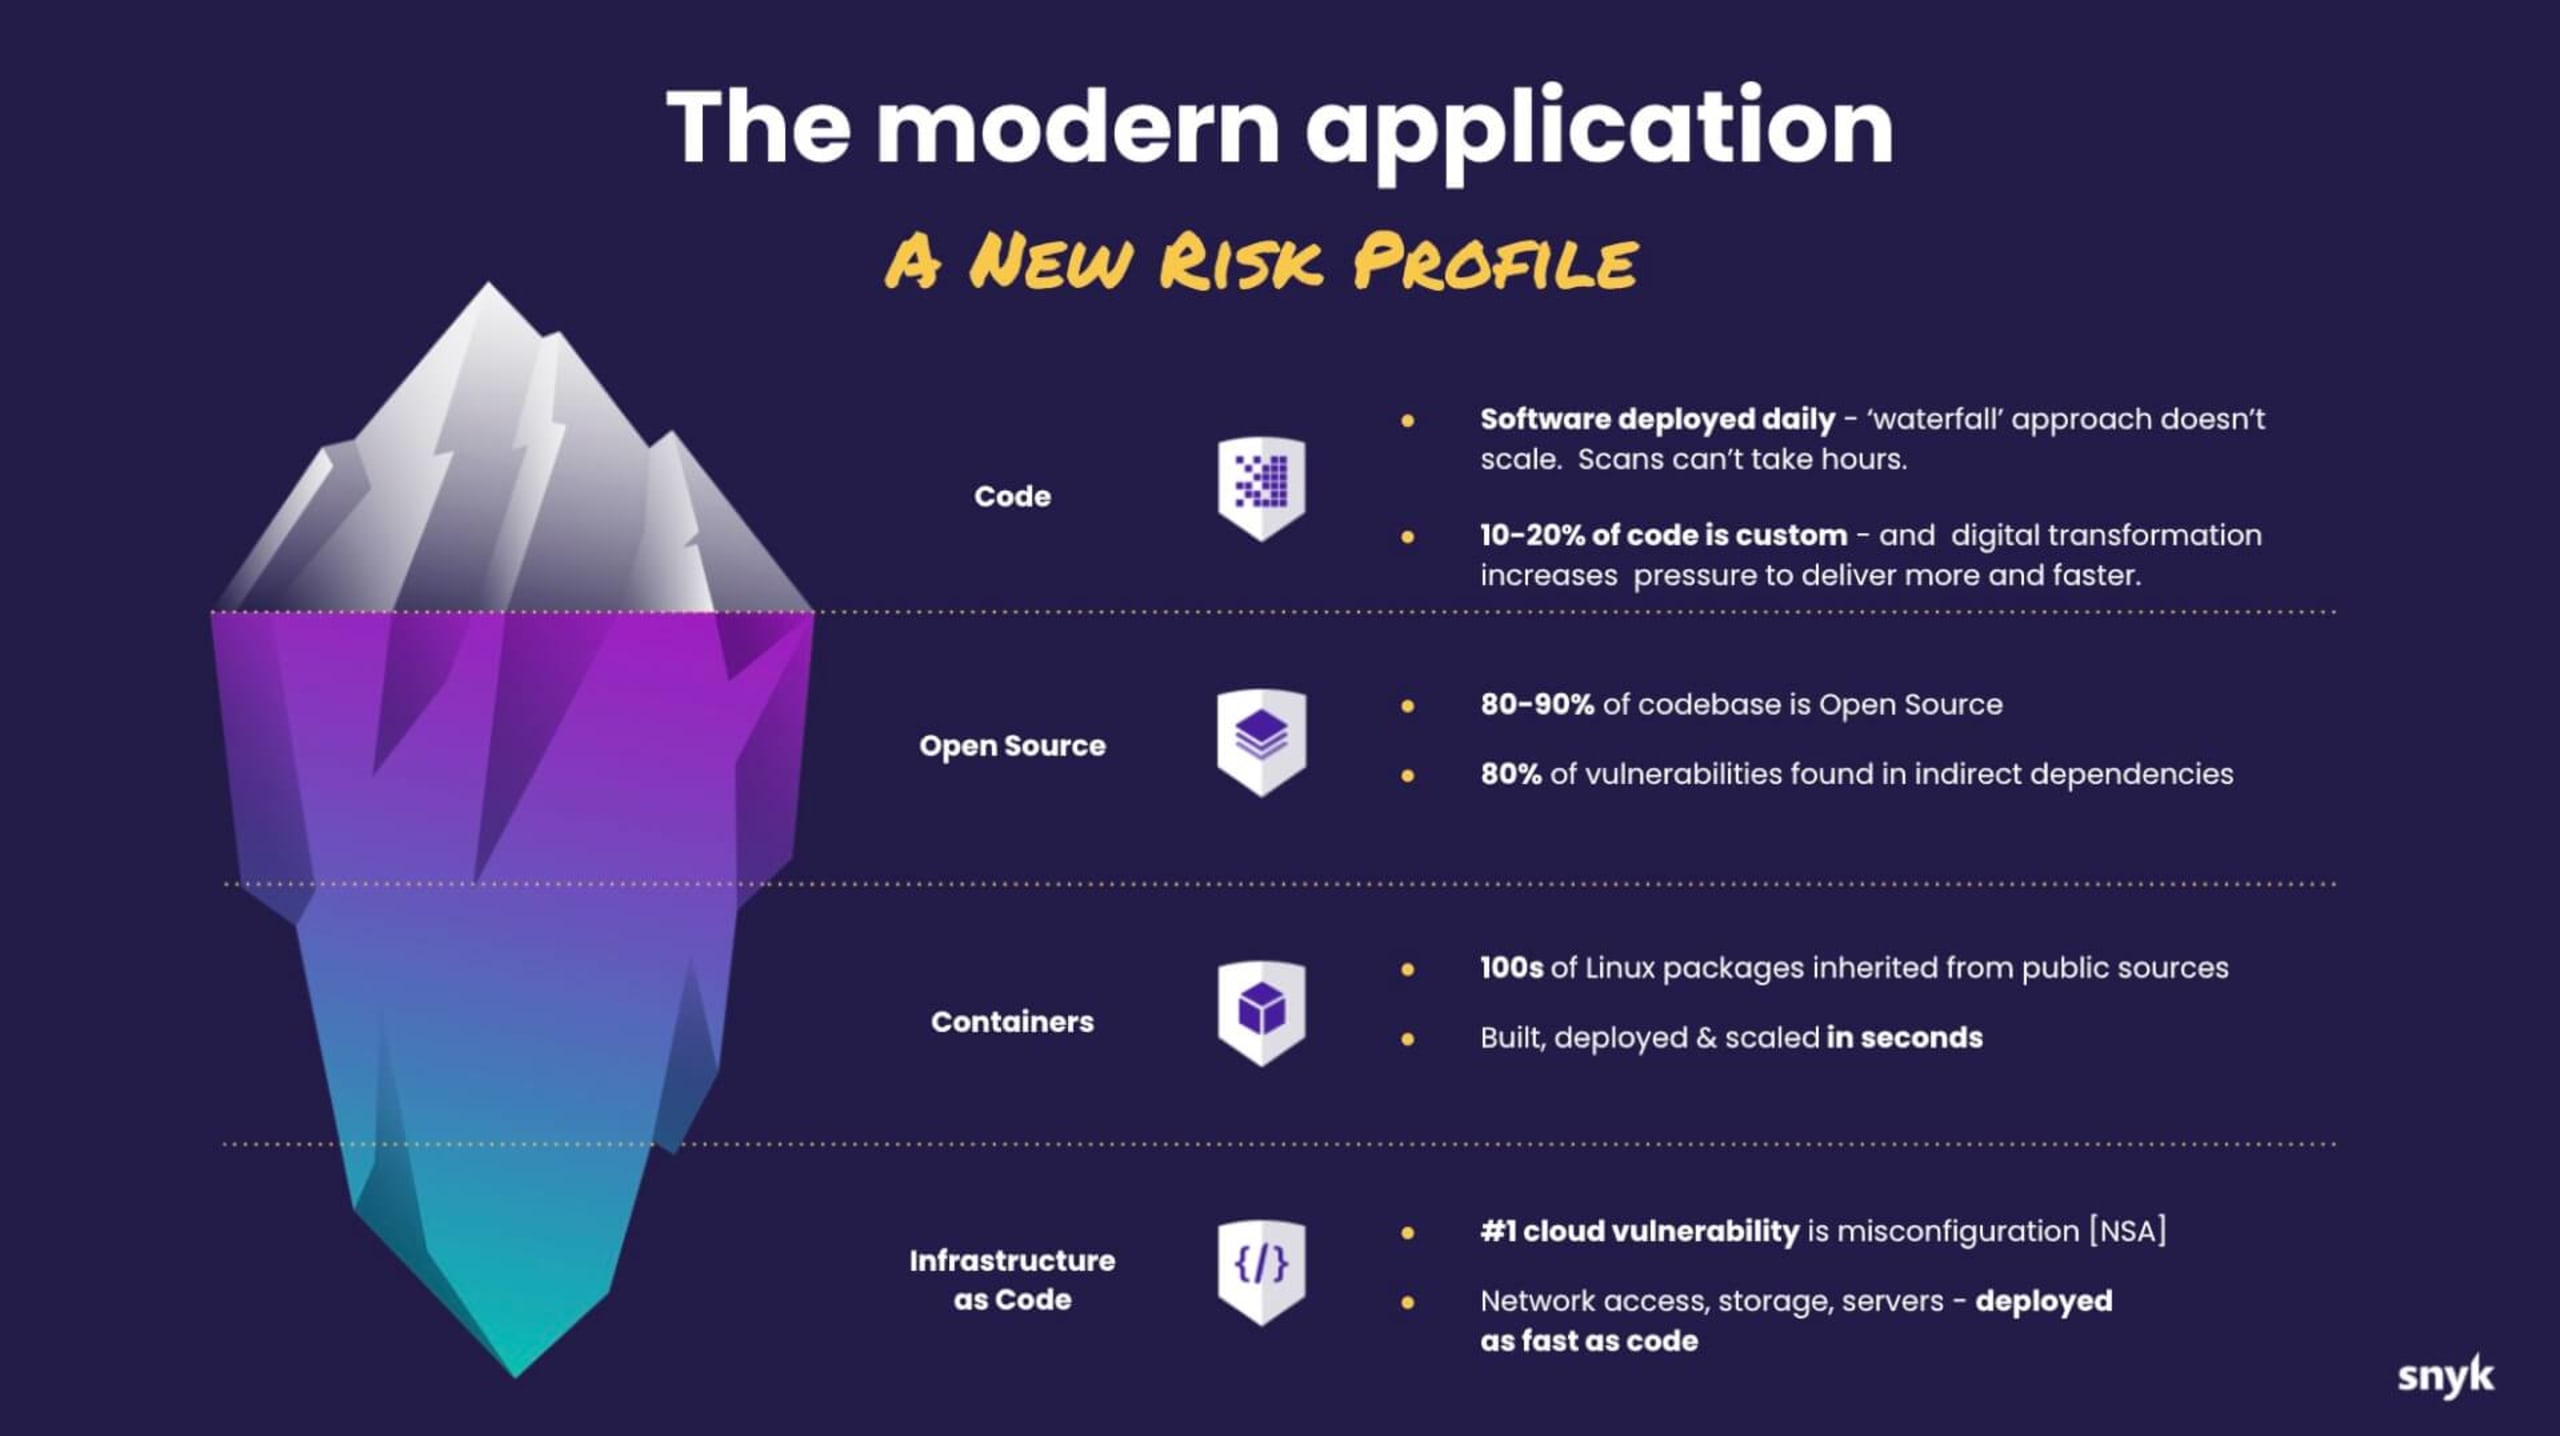
Bei Snyk vergleichen wir Anwendungen gern mit einem Eisberg: Was an der Oberfläche sichtbar ist, etwa proprietärer Code, macht nicht den gesamten Softwareentwicklungslebenszyklus aus. Heute müssen während des Entwicklungsprozesses zahlreiche weitere Komponenten berücksichtigt und abgesichert werden.
Um diese Komponenten abzusichern, arbeitet Snyk nahtlos mit AWS-Services zusammen und bietet umfassenden Schutz für den gesamten Stack cloud-nativer Anwendungen. Dank unserer Integrationen lassen sich Sicherheitsprobleme frühzeitig im Entwicklungsprozess erkennen und in großem Umfang beheben.
Die Integrationen von Snyk mit AWS-Services über den gesamten SDLC hinweg
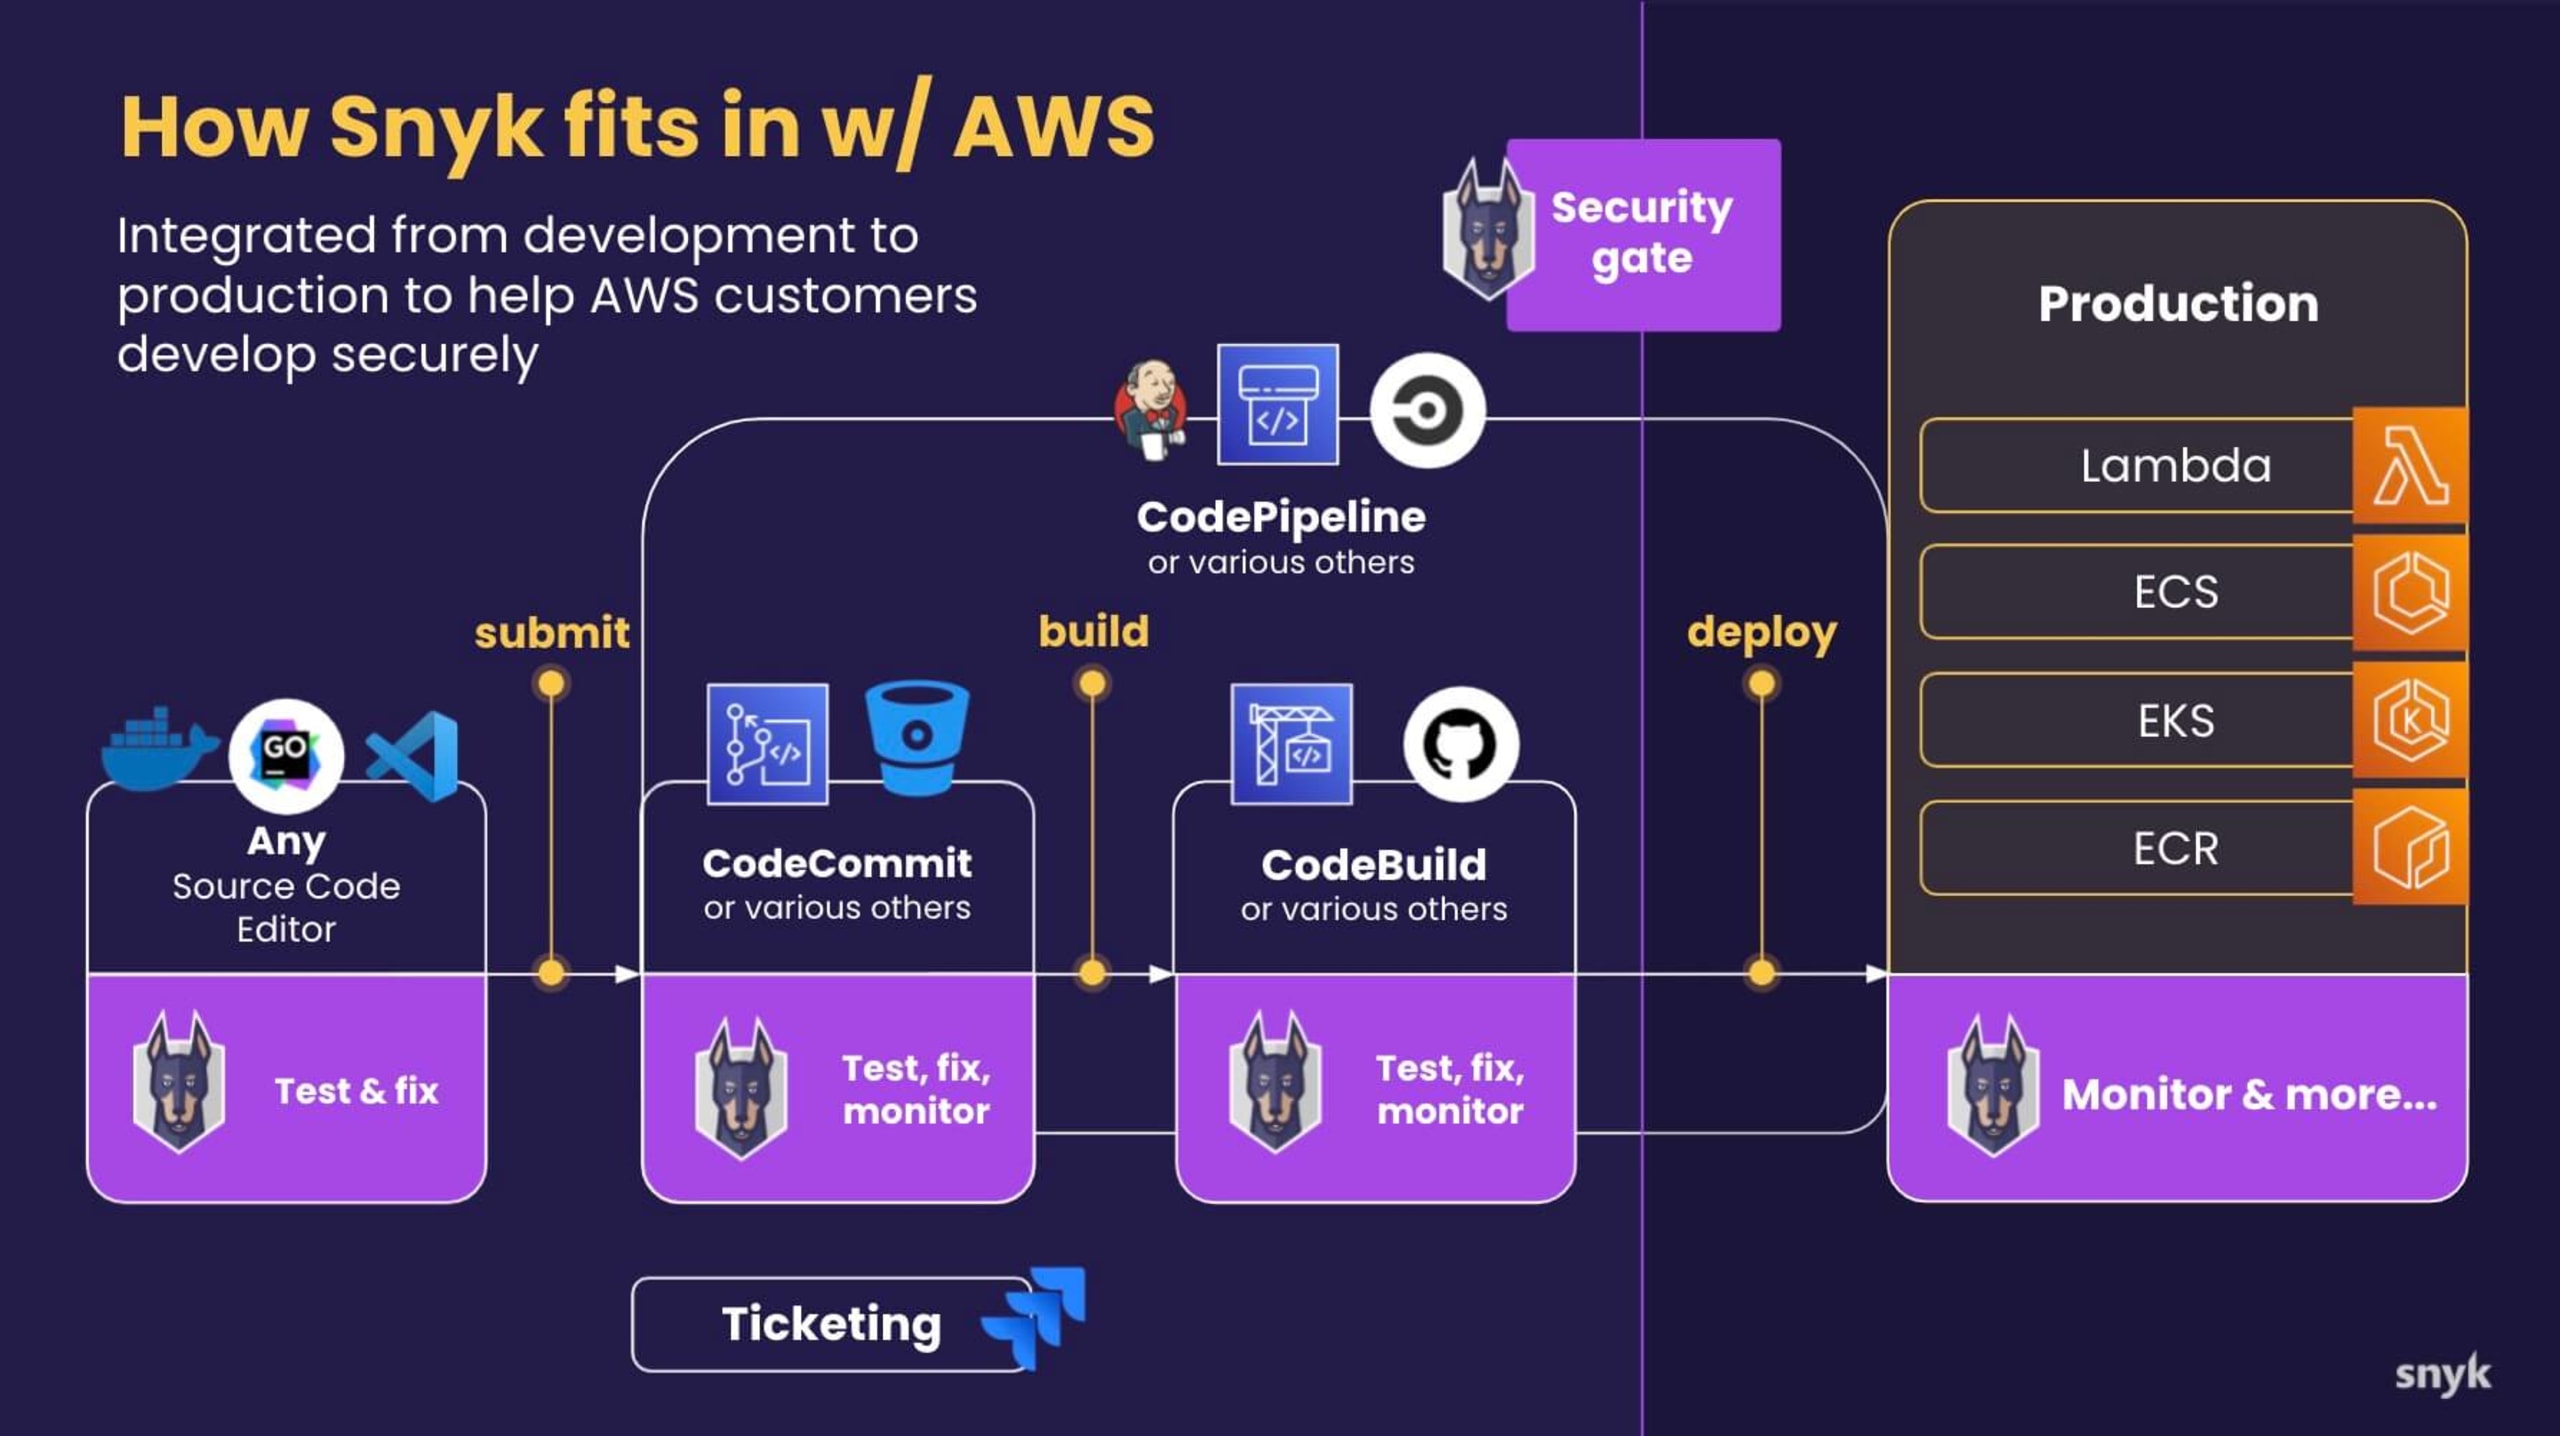
In der cloud-nativen Welt beginnt Sicherheit bei den Entwicklern. Deshalb ist es die Mission von Snyk, Sicherheit für Entwicklungsteams einfacher zu machen. Snyk hat zahlreiche Integrationen mit führenden Entwicklungstools entwickelt, mit denen Entwickler Sicherheit im gesamten SDLC umsetzen können. Neben IDE-Plugins unterstützt Snyk Code-Repositories, CI/CD-Tools und zahlreiche weitere Services über den gesamten Anwendungslebenszyklus hinweg. So lassen sich alle Sicherheitsrisiken von Anfang an minimieren. Die Entwickler-Sicherheitsplattform von Snyk wurde so konzipiert, dass sie aussieht und sich anfühlt wie die Tools, die Entwickler heute verwenden. Sie ist in AWS-Services integriert, damit AWS-Nutzer beim Entwickeln von Anwendungen auf AWS Sicherheitskontrollen nahtlos im gesamten SDLC automatisieren können.
Snyk für AWS CodeCommit-Nutzer
AWS CodeCommit ist ein verwalteter Versionskontrolldienst zum Hosten privater Git-Repositories in der Cloud. Die Unterstützung von AWS CodeCommit durch Snyk hilft Entwicklern, Sicherheitslücken automatisch zu erkennen, bevor neuer Code in das zentrale Quellcode-Repository übernommen wird. So können Entwickler von Anfang an sichere Anwendungen erstellen. AWS-Nutzer können in einem sorgfältig zusammengestellten Workshop praktische Erfahrungen sammeln.
Snyk für AWS CodeBuild-Nutzer
AWS CodeBuild ist ein vollständig verwalteter Continuous-Integration-Service, mit dem sich Code einfacher erstellen und testen lässt. Die Unterstützung von AWS CodeBuild durch Snyk ermöglicht Entwicklungsteams, das Scannen auf Sicherheitslücken während des Build-Prozesses zu automatisieren. So können Entwickler Sicherheitslücken beheben, bevor die Anwendungen bereitgestellt werden.
Snyk für AWS CodePipeline-Nutzer
AWS CodePipeline ist ein automatisierter Continuous-Delivery-Service für alle Phasen des Entwicklungsprozesses. Snyk lässt sich nativ in AWS CodePipeline integrieren, sodass Entwickler Scans auf Sicherheitslücken durchführen können, ohne die AWS-Konsole zu verlassen. So können Entwicklungsteams Sicherheit automatisiert in ihre Build-, Test- und Bereitstellungsphasen integrieren, ohne die AWS-Konsole verlassen zu müssen.
Snyk für Nutzer von AWS Lambda und AWS Fargate
AWS Lambda ist ein serverloser Computing-Service, mit dem Code ausgeführt werden kann, ohne Cloud-Ressourcen bereitstellen oder verwalten zu müssen. Auch AWS Fargate ist ein serverloser Computing-Service, der speziell für Container entwickelt wurde. Die Unterstützung dieser AWS-Services durch Snyk vereinfacht die Verwaltung von Sicherheitslücken in Open-Source-Code, auf den serverlose Bereitstellungen angewiesen sein können.
Snyk für Amazon ECR-Nutzer
Amazon ECR ist eine verwaltete Container-Registry zum Speichern, Teilen und Bereitstellen von Container-Images. Die Integration von Snyk mit Amazon ECR ermöglicht es Entwicklungsteams, in der verwalteten Registry gespeicherte Container auf potenzielle Sicherheitslücken zu überwachen. Dadurch erhalten sie eine zentrale Kontrolle über die Container-Sicherheit und können sicherstellen, dass Entwicklungsteams eine vertrauenswürdige Quelle für Container-Images zur Verwendung in ihren Anwendungen haben.
Snyk für Amazon EKS-Nutzer
Amazon EKS ist ein verwalteter Container-Service zum Ausführen und Skalieren von Kubernetes-Anwendungen in der Cloud oder lokal. Mit dem Snyk-Controller für EKS können Teams Sicherheitslücken in Container-Images und Konfigurationsdateien erkennen. So werden EKS-Workloads auf Sicherheitsprobleme überwacht, wenn neue Images bereitgestellt oder Kubernetes-Konfigurationen geändert werden.
Snyk für AWS CloudFormation-Nutzer
AWS CloudFormation ist ein IaC-Service zur Bereitstellung und Verwaltung von AWS- und Cloud-Ressourcen von Drittanbietern. Die Integration von Snyk mit AWS CloudFormation erkennt Fehlkonfigurationen in YAML- und JSON-Vorlagendateien anhand einer Reihe von AWS-Sicherheitsregeln. So können Unternehmen die Sicherheit nach links verlagern – also früher im Anwendungsbereitstellungsprozess ansetzen – und AWS CloudFormation-Bereitstellungen absichern.
Snyk hat außerdem kürzlich eine offiziell unterstützte Erweiterung in der AWS CloudFormation Registry veröffentlicht. Über die AWS CloudFormation Registry können Sie die Erweiterungen verwalten, die in Ihrem CloudFormation-Konto verfügbar sind. Öffentliche Erweiterungen von Drittanbietern wie Snyk Container stehen allen CloudFormation-Nutzern in der Registry neben den von Amazon veröffentlichten Erweiterungen zur Verfügung.
Snyk für AWS Control Tower
AWS Control Tower bietet Kunden Governance in großem Umfang, indem Sicherheit in Umgebungen mit mehreren Konten gewährleistet wird. Snyk ist jetzt als Lösung für AWS Control Tower verfügbar. Weitere Informationen finden Sie in unserem Implementierungsleitfaden.
Snyk für AWS Service Catalog
AWS Service Catalog bietet Kunden einen genehmigten, sorgfältig zusammengestellten Katalog von Lösungen, deren Bereitstellung auf AWS von ihrer Organisation genehmigt wurde. Snyk-Lösungen sind jetzt im AWS Service Catalog verfügbar. Damit können Kunden Container-Images in Amazon ECR, Kubernetes-Workloads auf Amazon EKS und serverlose Funktionen auf AWS Lambda scannen und beheben. Im Laufe des Jahres 2022 kommen weitere Lösungen hinzu.
Snyk Security Intelligence in Amazon Inspector
Amazon Inspector ist ein automatisierter Sicherheitsbewertungsservice, der die Sicherheit und Compliance von auf AWS bereitgestellten Anwendungen verbessert. Nach der Aktivierung ermittelt Amazon Inspector kontinuierlich und automatisch alle aktiven Amazon-EC2-Instances sowie Container-Images in Amazon ECR. Anschließend erstellt der Service Sicherheitsergebnisse, die an AWS Security Hub und Amazon EventBridge weitergeleitet werden können. So können Kunden Behebungsabläufe weiter automatisieren.
Snyk Security Intelligence ist jetzt die primäre Quelle für Sicherheitslückeninformationen für diesen neuen Amazon-Inspector-Service. So können Entwickler und Sicherheitsteams die Genauigkeit bei Sicherheitslücken in vorübergehenden Abhängigkeiten verbessern: Die Ergebnisse von Inspector werden um zusätzliche Informationen ergänzt, und Sicherheitsexperten können die Behebung von Sicherheitsproblemen priorisieren, um Auswirkungen auf Produktions-Workloads zu vermeiden. Über die Benutzeroberfläche von Amazon Inspector gelangen Nutzer mit einem Klick zur entsprechenden Seite zu einer Sicherheitslücke bei Snyk, auf der sie weitere Informationen zum Problem erhalten und die mittlere Zeit bis zur Behebung (MTTR) verkürzen können.
Snyk mit automatisierten Referenzbereitstellungen auf AWS bereitstellen
Da moderne cloud-native Anwendungen aus so vielen verschiedenen Komponenten und Services bestehen, ist es entscheidend, die Sicherheit im gesamten SDLC zu automatisieren. Deshalb hat Snyk automatisierte Referenzbereitstellungen entwickelt, mit denen Entwickler und DevOps-Teams Snyk-Produkte gemäß den Best Practices von AWS bereitstellen können. So verkürzen sich langwierige manuelle Verfahren auf wenige Schritte.
Ein Beispiel ist der Snyk Security Quick Start. Damit können Sie Snyk bereitstellen, um serverlose Anwendungen oder Container-Images mit AWS Lambda oder Amazon ECR sicher zu erstellen, bereitzustellen und zu warten.
Mit dem Snyk Controller Quick Start können Sie außerdem Sicherheitsrisiken auf Amazon EKS verwalten. Mit dem Snyk Controller für Amazon EKS können Sie Ihre laufenden EKS-Workloads importieren und testen, um Sicherheitslücken in zugehörigen Images und Konfigurationen zu erkennen, die die Workloads weniger sicher machen könnten. Bei der Bereitstellung neuer Images und Änderungen an Workload-Konfigurationen überwacht Snyk die Workloads kontinuierlich auf Sicherheitsprobleme.
Besuchen Sie den Quick Start-Katalog von Amazon, um weitere Bereitstellungsvorlagen von Snyk zu entdecken!
Mit Snyk und AWS sicher innovativ sein
Snyk wurde speziell dafür entwickelt, Unternehmen weltweit bei der Beschleunigung ihrer digitalen Transformation zu unterstützen und Innovationen durch cloud-native Workflows sicher voranzutreiben. Diese AWS Security Competency unterstreicht den Wert der strategischen Partnerschaft von Snyk mit AWS und ist eine von vielen Validierungen, die unsere enge technische Zusammenarbeit mit dem weltweit führenden Cloud-Anbieter belegen.
Als Advanced Technology Partner im AWS Partner Network (APN) wurde Snyk außerdem technisch validiert und erhielt eine AWS DevOps Competency sowie zwei „Service Ready“-Auszeichnungen für AWS Lambda und Amazon Linux 2.
Snyk ist außerdem ein Verkäufer mit aktivierter Private-Offer-Funktion im AWS Marketplace. Kunden können damit über ihre bestehenden Abrechnungsmechanismen mit AWS unsere Software kaufen und zugleich ihre zugesagten Ausgaben bei AWS abbauen, die mitunter als Budget des Enterprise Discount Program (EDP) bezeichnet werden.
Weitere Informationen zum sicheren Entwickeln von Anwendungen über Ihren AWS-Anwendungs-Stack hinweg finden Sie auf unserer AWS-Partnerseite. Oder registrieren Sie sich für ein kostenloses Snyk-Konto!