Eine DevOps-Pipeline mit Snyk, Bitbucket und AWS absichern
Sarah Conway
4. Januar 2022
0 Min. LesezeitEntwicklungsteams stehen häufig unter großem Druck, Software schnell bereitzustellen. Ohne moderne Tools zum effizienten Erstellen, Testen und Bereitstellen von Anwendungen ist das schwierig. Deshalb wurde Atlassians Bitbucket Cloud entwickelt – ein cloudbasierter Git-Quellcode-Repository-Dienst, der die Softwareentwicklung für Teams vereinfacht, die gemeinsam an Projekten arbeiten, und sowohl auf Geschwindigkeit als auch auf Effizienz ausgelegt ist.
Die Herausforderung für nahezu alle Unternehmen besteht darin, Entwicklungsgeschwindigkeit und Sicherheit gleichzeitig zu gewährleisten. Damit Entwickler sichere Anwendungen erstellen und bereitstellen können, ermöglicht die Integration von Snyk und Bitbucket das Erkennen, Beheben und Überwachen von Schwachstellen in Open-Source-Abhängigkeiten und Container-Images. In diesem Beitrag erfahren Sie mehr über die native Integration von Snyk in Bitbucket und wie sie die Absicherung Ihrer DevSecOps-Pipeline vereinfacht.
In Bitbucket von Atlassian können Entwickler über den neuen Tab „Security“ Risiken in Abhängigkeitsdateien, der Codebasis und Container-Images erkennen und beheben, bevor Ihr Sicherheitsteam darauf aufmerksam wird.
Snyk bietet mehrere Integrationen mit AWS-Services für den gesamten Anwendungslebenszyklus. Sie automatisieren Sicherheitskontrollen für AWS CodeBuild, AWS CodePipeline, Amazon ECR, Amazon EKS und verschiedene weitere Cloud-Services. So erhalten die Sicherheitsanalysten in Ihrem Team einen Überblick über vorhandene Schwachstellen und Lizenzprobleme in Open-Source-Komponenten und können besser priorisieren, was behoben werden muss.
Snyk und Bitbucket gemeinsam
Snyk und Atlassian verfolgen dasselbe Ziel: Entwickler dabei zu unterstützen, hochwertige und sichere Software schneller und einfacher als je zuvor bereitzustellen. Mit zahlreichen Funktionen für die Zusammenarbeit unterstützt Bitbucket Cloud Entwicklungsteams dabei, Software schnell zu erstellen, zu testen und bereitzustellen. Snyk sorgt dafür, dass Sicherheit nahtlos in den Entwicklungsworkflow integriert ist.
Im Tab Security von Bitbucket erhalten Entwickler eine zentrale Übersicht über Sicherheitsrisiken und Schwachstellen in ihrem Code. So können Entwicklungsteams Sicherheitskorrekturen bereits während der Entwicklung priorisieren und die Sicherheit früher im Softwarebereitstellungsprozess verankern.
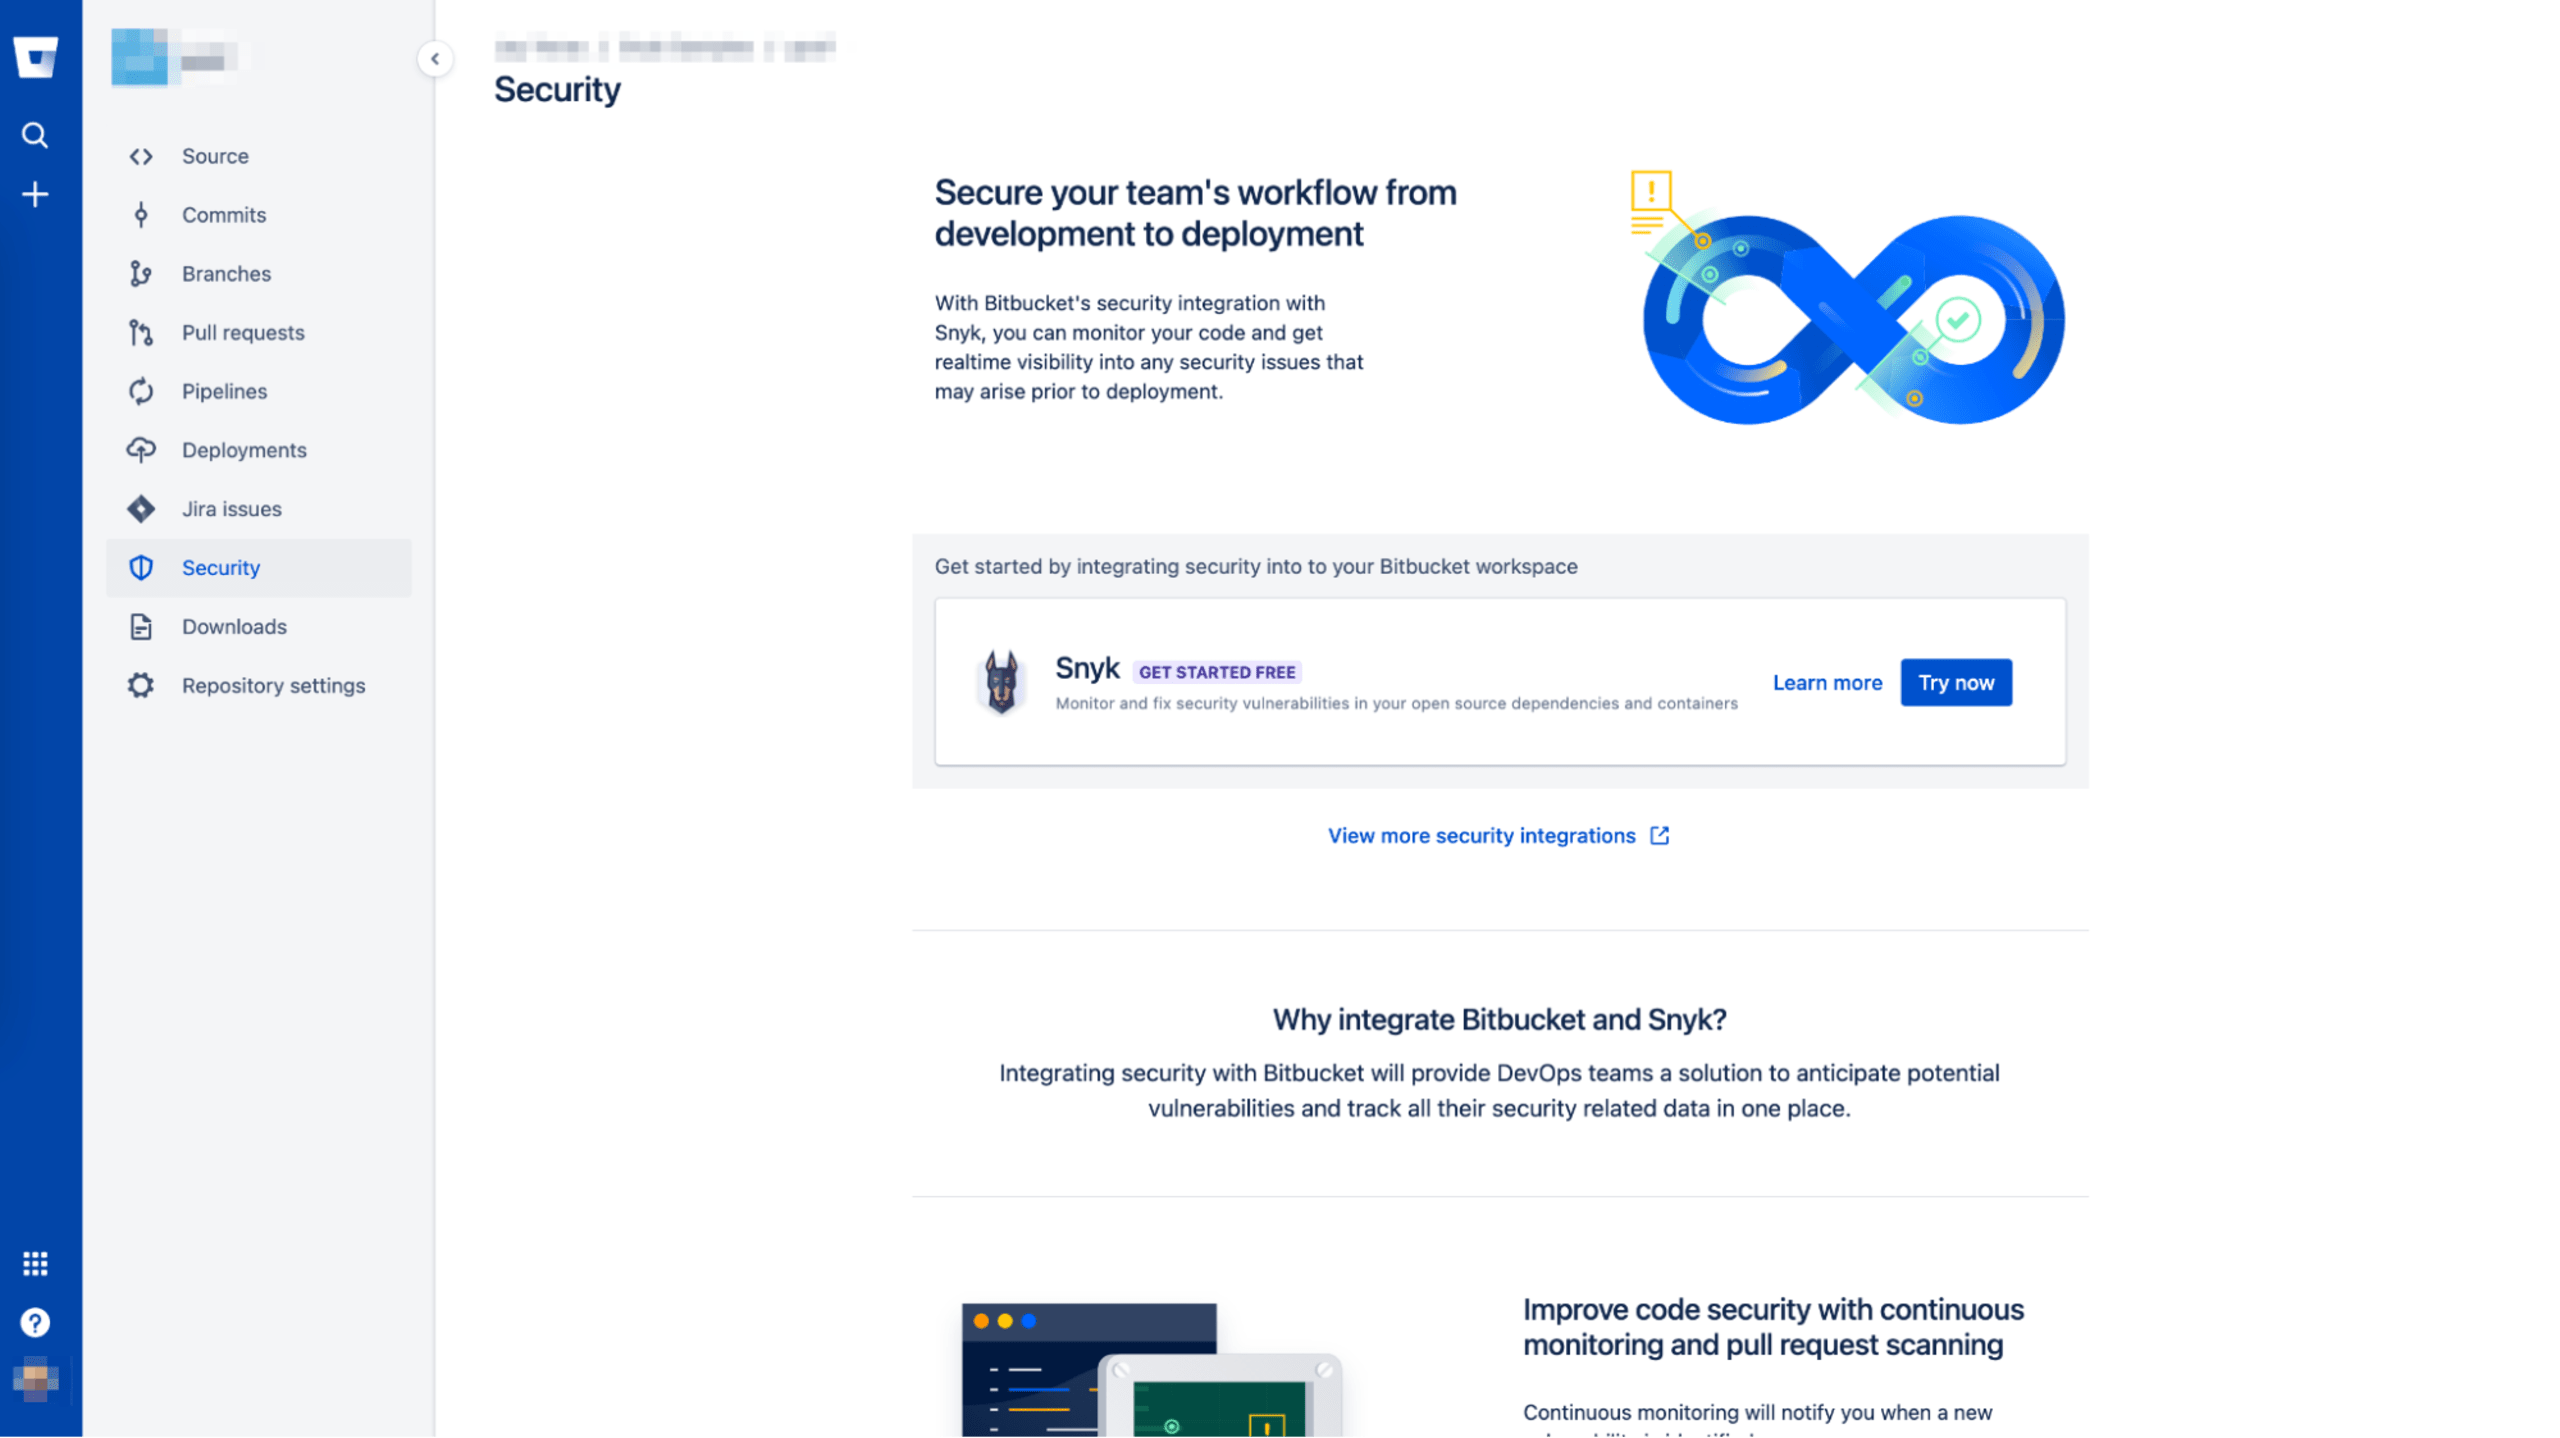
Bitbucket Pipelines ist eine Funktion für Continuous Integration und Continuous Delivery (CI/CD) in Bitbucket Cloud. Die Snyk-Pipe-Integration bietet Entwicklern während des CI/CD-Prozesses Echtzeit-Einblicke in Schwachstellen in Open-Source-Komponenten.
Diese Snyk-Integrationen helfen Unternehmen, die Bitbucket nutzen, bei der Umstellung auf einen DevSecOps-Ansatz für die Softwarebereitstellung und verbessern so die Sicherheitslage ihrer Anwendungen.
Bitbucket-Sicherheit mit Snyk
Durch die Integrationen von Snyk mit Bitbucket und AWS erhalten Entwicklungsteams in Echtzeit Einblick in Sicherheitsprobleme in ihrem Code und ihren Containern. So können sie Schwachstellen frühzeitig während der Entwicklung beheben und neue Risiken nach der Bereitstellung von Anwendungen auf AWS überwachen.
Mit dieser Integration können Sie Cloud-Sicherheit selbstbewusst in die Hand nehmen: Nutzen Sie Bitbucket, AWS und Snyk gemeinsam, um während des gesamten Softwareentwicklungslebenszyklus eine sicherheitsorientierte Denkweise zu etablieren.


