Sicherheit mit DevSecOps und Developer-First-Security skalieren


21. Januar 2020
0 Min. LesezeitSnyk schließt eine Finanzierungsrunde über 150 Mio. US-Dollar ab! Lesen Sie mehr von unserem CEO.
Die digitale Transformation ist kein Schlagwort, sondern eine treibende Kraft. Praktisch alle Unternehmen, ob groß oder klein, wollen Technologie zum Kern ihres Geschäfts machen und ihre Fähigkeit beschleunigen, sich an den Markt anzupassen. Und doch bleibt die Sicherheit zurück, während ganze Unternehmen sich neu aufstellen, um diesen neuen Herausforderungen zu begegnen.
Die Sicherheitspraktiken sind noch immer dieselben wie vor zwei Jahrzehnten. Sie halten Sicherheitsteams getrennt und außen vor, sodass unsichere Anwendungen entstehen, während andere an ihnen vorbeiziehen. Sie machen Sicherheitsteams zum kritischen Pfad und bremsen alles aus, während alle anderen versuchen, schneller zu werden. Und sie setzen voraus, dass Cybersecurity-Fachkräfte wie von Zauberhand verfügbar sind, wenn das digitale Geschäft wächst – trotz des seit über einem Jahrzehnt gravierenden Fachkräftemangels.
Das ist kein Weg in die Zukunft. Wir brauchen einen neuen Sicherheitsansatz, der auf der neuen Realität basiert und nicht nur eine geringfügige Anpassung dessen ist, was wir letztes Jahr getan haben. Ich bin überzeugt, dass dieser Ansatz Developer-First-Security ist, und hoffe, dass dieser Beitrag Sie ebenfalls zum Nachdenken anregt.
Wenn wir unseren Ansatz an der neuen digitalen Realität ausrichten wollen, müssen wir sie zunächst verstehen: Was sind die wichtigsten Veränderungen im Zuge der digitalen Transformation und wie wirken sie sich auf die Sicherheit aus? Wir betrachten drei zentrale Veränderungen: Digital Business, Cloud und DevOps.
Digital Business: mehr Software = mehr Software-Risiken
Im Kern bedeutet digitale Transformation, dass immer größere Teile Ihres Geschäfts auf Technologie basieren. Das heißt, Technologie wird eingesetzt, um Mehrwert und Innovation zu schaffen, die Sie zuvor auf physischem oder manuellem Weg erbracht haben. Beispiele gibt es viele: der Wechsel vom Ladengeschäft zum Online-Shopping, Roboter, die Waren im Lager statt Menschen bewegen, oder Algorithmen, die den Handel steuern statt Broker.
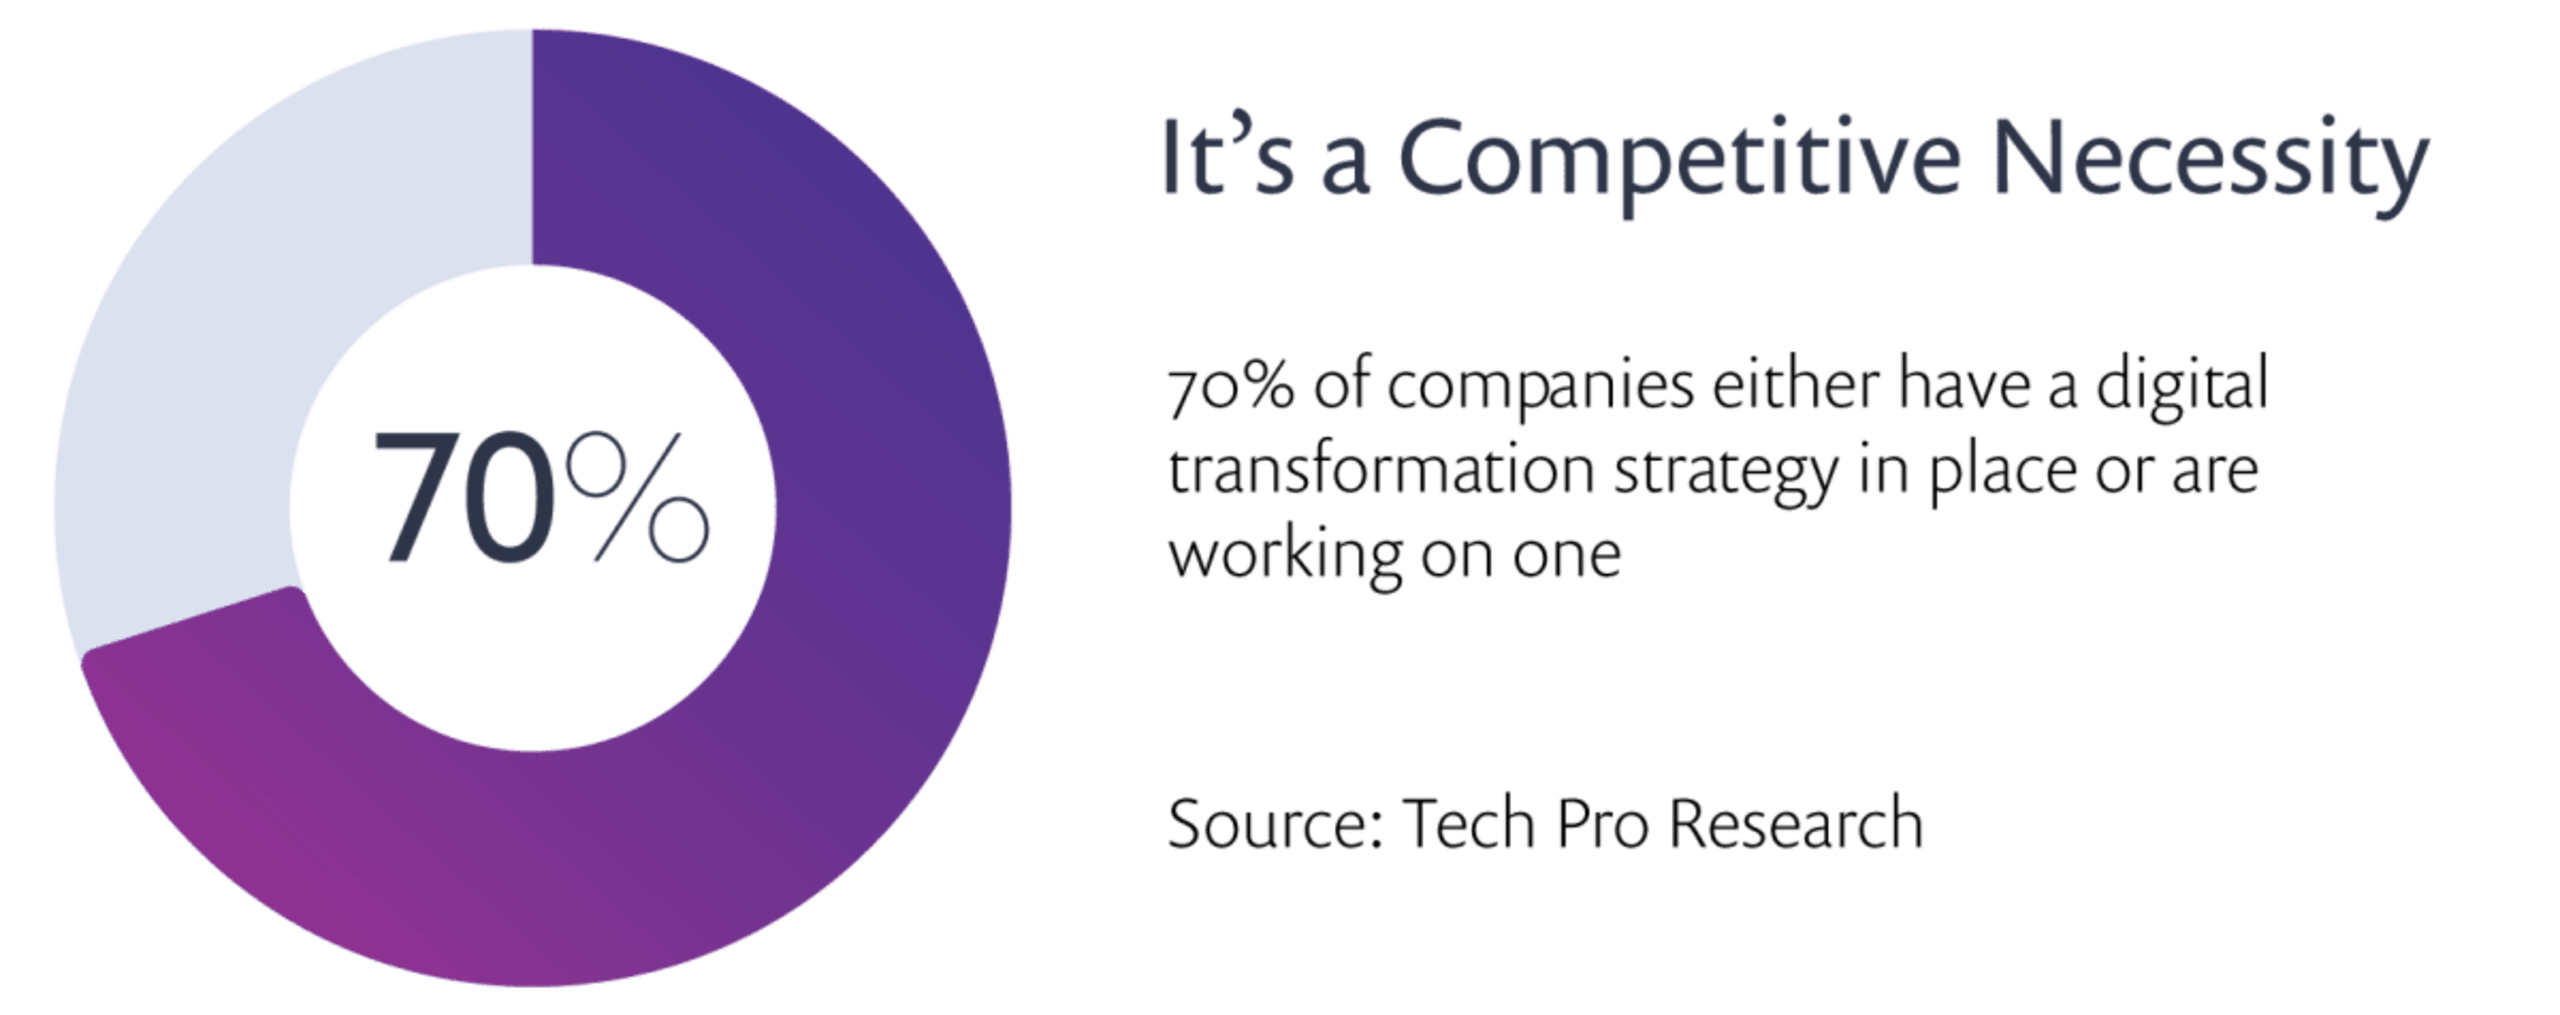
Wenn immer größere Teile Ihres Geschäfts digital werden, werden auch immer größere Teile Ihres Geschäftsrisikos digital. Die Daten Ihrer Kunden werden von Software verwaltet, Ihre Umsatzkanäle setzen laufende Systeme voraus und Ihre Alleinstellungsmerkmale sind in Code-Repositories gespeichert.
Kurz gesagt: Mehr Software bedeutet mehr Software-Risiken.
Für die Sicherheit bedeutet diese Veränderung, zu erkennen, dass der Schutz eines digital transformierten Unternehmens einen stärkeren Fokus auf Softwaresicherheit erfordert. Andere Risiken bestehen weiterhin, doch je digitaler das Unternehmen wird, desto mehr muss sich auch die Sicherheit daran anpassen. Eine solche Veränderung betrifft die gesamte Sicherheitsorganisation: unter anderem, wem der CISO unterstellt ist, wie das Sicherheitsbudget aufgeteilt wird und wie die Sicherheitsorganisation strukturiert ist.
Cloud: Die Infrastruktur wird Teil der Anwendung
Wirtschaftliche Umwälzungen beruhen häufig auf disruptiven Innovationen – in diesem Fall auf der Cloud. Indem Hardware in bedarfsgerecht verfügbare Software verwandelt wurde, machte die Cloud es einfacher und kostengünstiger denn je, neue Technologien in Ihr Unternehmen einzubringen und sie an die Kundennachfrage anzupassen. Dank neuer Technologien, die auf diesen Cloud-Anfängen aufbauen, etwa Container und Serverless, wurde auch die Entwicklung neuer Apps immer einfacher.
Dieser Wandel warf die Frage auf, wem dieser virtuelle Infrastruktur-Stack gehört. Zunächst wurden die Teams, die Ihre eigene Hardware verwalteten, auch für die virtuelle Infrastruktur zuständig. Viele Vorgehensweisen waren ähnlich – etwa offene Ports zu verwalten und Server zu patchen – und hätten theoretisch einfach unverändert fortgesetzt werden können.
In der Praxis bot die Cloud jedochmehr. Dank elastischer Skalierung können Sie eine Maschine hochfahren, ohne zuvor einen Prozess zur Kapazitätsverwaltung einzurichten. Eine VPC (Virtual Private Cloud) sorgt dafür, dass ein bereitgestelltes System von einem anderen isoliert ist. Dadurch muss es nicht in das Routing-Schema des gesamten Rechenzentrums eingebunden werden. Die Cloud ermöglicht es, Abhängigkeiten zwischen Anwendungen aufzulösen, sodass jede Anwendung schneller Infrastrukturentscheidungen treffen kann. Die Cloud macht die Infrastruktur nicht nur softwaredefiniert, sondern auch zu einem Teil der Anwendung.
Aus Sicht der Sicherheit erfordert dies ein Umdenken beim Schutz vor Bedrohungen der Infrastruktur. Die Risiken sind nicht verschwunden: Ein Container kann ungepatchte, verwundbare Komponenten enthalten, genau wie ein Server in Ihrem Besitz. Der Netzwerkzugriff auf vertrauliche Daten kann in beiden Umgebungen zu weit gefasst sein und vieles mehr. Doch die Menschen, die die Infrastruktur erstellen und warten, sind nicht länger die zentrale IT – sondern die Anwendungsentwickler.
DevOps: eigenständige Teams mit mehr Handlungsspielraum
Der Wandel bei der Verantwortung für die Infrastruktur wirkt sich auf den Betrieb mindestens ebenso stark aus wie auf die Sicherheit und spielte eine entscheidende Rolle beim Aufstieg von DevOps. DevOps setzt darauf, dass Entwickler- und Betriebsteams gemeinsam dafür verantwortlich sind, Anwendungen verfügbar und leistungsfähig zu halten. Dieses neue Mindset wirkt lang etablierten Verhältnissen entgegen: Entwickler „werfen Code über die Mauer“, damit andere ihn betreiben, während der Betrieb Veränderungen ausbremst, um die damit verbundenen Risiken zu minimieren.
Die Vorteile von DevOps-Praktiken, die zunächst nur theoretisch waren, sind inzwischen statistisch belegt. Unternehmen, die DevOps einführen, erzielen eine höhere Verfügbarkeit und Leistung, senken Betriebskosten, liefern Anwendungen schneller aus und gewinnen bessere Fachkräfte. Dadurch können sie sich schneller an Markt- und Kundenbedürfnisse anpassen und schneiden besser ab als ihre Wettbewerber.
Ein Unternehmen auf DevOps umzustellen ist nicht einfach und ein wesentlicher Bestandteil der digitalen Transformation. Die Umstellung beruht maßgeblich auf dem Konzept eigenständiger Anwendungsteams, die ihre Anwendungen über den gesamten Lebenszyklus hinweg verantworten und sich ohne externe Abhängigkeiten schnell bewegen können. Viele Betriebsteams haben sich parallel zu DevOps- oder SRE-Teams entwickelt, die als Kompetenzzentren für den Betrieb fungieren. Diese Teams betreiben die Software nicht mehr selbst, sondern unterstützen Entwickler mit Tools, Wissen und Fachkenntnissen, damit diese eigenständig arbeiten können.
Die Sicherheit wurde jedoch nicht mitgenommen. Sicherheitsteams blieben außerhalb der DevOps-Gruppen, waren meist einer anderen Führungskraft unterstellt und arbeiteten mit völlig anderen Prozessen. Sie bleiben vom Informationsfluss ausgeschlossen, sodass unsichere Anwendungen ausgeliefert werden, weil den Fachleuten die nötigen Informationen fehlen. Wenn Sicherheitsteams außerdem Audits durchführen, bremsen sie die Auslieferung und machen damit das ursprüngliche Geschäftsziel zunichte. Als wäre das nicht schon genug, sind Sicherheitsteams stark unterbesetzt – eine Situation, die durch den gravierenden Fachkräftemangel in der Cybersecurity-Branche noch verschärft wird.
Developer-First-Security und DevSecOps
Hoffentlich ist inzwischen klar, dass wir in dieser digital transformierten Welt aus Cloud und DevOps einen neuen Sicherheitsansatz brauchen. Dieser Ansatz, manchmal auch DevSecOps genannt (ein kraftvolles, aber überstrapaziertes Schlagwort), muss auf diesen neuen Technologien und Methoden aufbauen und Sicherheit von Anfang an integrieren. Er muss eigenständige Teams fördern und das Geschäft beschleunigen, statt es auszubremsen. Mit anderen Worten: Er muss Developer First sein.
Bei Developer-First-Security erledigen Entwickler den Großteil der Sicherheitsarbeit. Dazu gehören insbesondere Sicherheitsdesign, Sicherheitstests, Sicherheits-Backlogs und natürlich die Behebung von Schwachstellen. Anwendungsteams müssen eigenständig sein und diese Verantwortung übernehmen können. Die Organisation – und das Sicherheitsteam – muss ihnen dabei vertrauen. Mit dieser Verantwortung können Entwickler ihre Anwendungen während der Entwicklung und in ihrem eigenen Tempo absichern.
Sicherheitsteams spielen bei diesem Wandel eine entscheidende Rolle. Wie zuvor die Betriebsteams müssen auch sie sich anpassen: von Umsetzern zu Mentoren, von Verantwortlichen zu Unterstützern. Entwickler verfügen naturgemäß über weniger Sicherheitsexpertise. Daher müssen Sicherheitsteams Wege finden, Wissen zu vermitteln, Tools bereitzustellen und Entwickler auf vielfältige Weise dabei zu unterstützen, ihre Apps erfolgreich abzusichern. Außerdem müssen sie die Sicherheit weiterhin steuern und überwachen, um den aktuellen Sicherheitsstatus zu kennen und beiden Seiten dabei zu helfen, sich kontinuierlich zu verbessern.
Das ist ein tiefgreifender Wandel, der nicht nur eine Änderung der Einstellung, sondern auch neue Kompetenzen in den Sicherheitsteams erfordert. Justin Somaini, ein moderner Sicherheitsverantwortlicher und ehemaliger CISO von Yahoo!, Box, SAP und weiteren Unternehmen, rechnet damit, dass bis zu ein Drittel oder sogar die Hälfte der Sicherheitsfachkräfte wechseln wird. Die neuen Teams können ihre Expertise jedoch häufiger sinnvoll einsetzen, statt einen aussichtslosen Rückstand aufzuholen.
Nicht zuletzt müssen auch die Sicherheitstools grundlegend überarbeitet werden. Wir brauchen Sicherheitslösungen, für die Entwickler die wichtigste Nutzergruppe sind – selbst wenn die Unterschrift auf dem Scheck von der Sicherheitsabteilung kommt. Solche Lösungen sollten weniger den Legacy-Anwendungen heutiger Anbieter für Anwendungssicherheit ähneln und mehr den Tools von Unternehmen, die Entwickler-Tools anbieten. Mit der Zeit werden diese Lösungen die Platzhirsche verdrängen, wie es auch in der DevOps-Welt geschehen ist.
Zusammenfassung
Die digitale Transformation ist eine treibende Kraft, die Unternehmen dazu antreibt, immer schneller zu werden. Unternehmen, die sie annehmen, DevOps erfolgreich umsetzen und die Cloud nutzen, verschaffen sich einen Wettbewerbsvorsprung. Wer zurückbleibt, kann möglicherweise nie wieder aufholen.
Doch der Wandel ist erst abgeschlossen, wenn die Sicherheit mitzieht. Wie schon bei DevOps werden Unternehmen, die vorausschauend handeln und DevSecOps sowie einen Developer-First-Sicherheitsansatz einführen, bessere Geschäftsergebnisse erzielen als ihre Mitbewerber. Momentan ist das noch ein Vertrauensvorschuss – doch in wenigen Jahren wird es wissenschaftlich belegt sein.
Starten Sie mit Capture the Flag
Erfahren Sie in unserem virtuellen On-Demand-Workshop für Einsteiger, wie Sie Capture-the-Flag-Herausforderungen lösen.