Azure Repos: SSH-Schlüssel und persönliche Zugriffstoken rotieren

Artikel von

Edward Thompson

Azure Blog

6. Mai 2019

0 Min. Lesezeit

In diesem Beitrag geht es um Best Practice Nr. 8 – das Rotieren von SSH-Schlüsseln und persönlichen Zugriffstoken – aus unserer Reihe mit 8 Sicherheits-Best-Practices für Azure Repos.

Azure Repos: SSH-Schlüssel und persönliche Zugriffstoken rotieren

Der Zugriff auf Azure Repos erfolgt in der Regel über SSH-Schlüssel oder persönliche Zugriffstoken (anstelle eines Passworts). Was aber, wenn diese Token gestohlen werden und Sie es nicht bemerken? Erneuern Sie Ihre Schlüssel und Token regelmäßig, um mögliche Schäden durch offengelegte Schlüssel zu begrenzen.


Lesen Sie weiter und erfahren Sie mehr über die 8 Sicherheits-Best-Practices für Azure Repos:

  1. Speichern Sie Zugangsdaten niemals als Code oder Konfiguration in Azure Repos

  2. Entfernen Sie vertrauliche Daten aus Ihren Dateien und dem Azure-Repos-Verlauf

  3. Beschränken Sie den Zugriff konsequent

  4. Fügen Sie eine SECURITY.md-Datei hinzu

  5. Verwenden Sie persönliche Zugriffstoken

  6. Weisen Sie Benutzern detaillierte Berechtigungen und Gruppen zu

  7. Integrieren Sie Sicherheitstests in Pull Requests

  8. Rotieren Sie SSH-Schlüssel und persönliche Zugriffstoken

Falls Sie es noch nicht getan haben, laden Sie jetzt diesen Spickzettel herunter und hängen Sie ihn gut sichtbar auf, damit Sie auch künftig sichere Entscheidungen treffen.


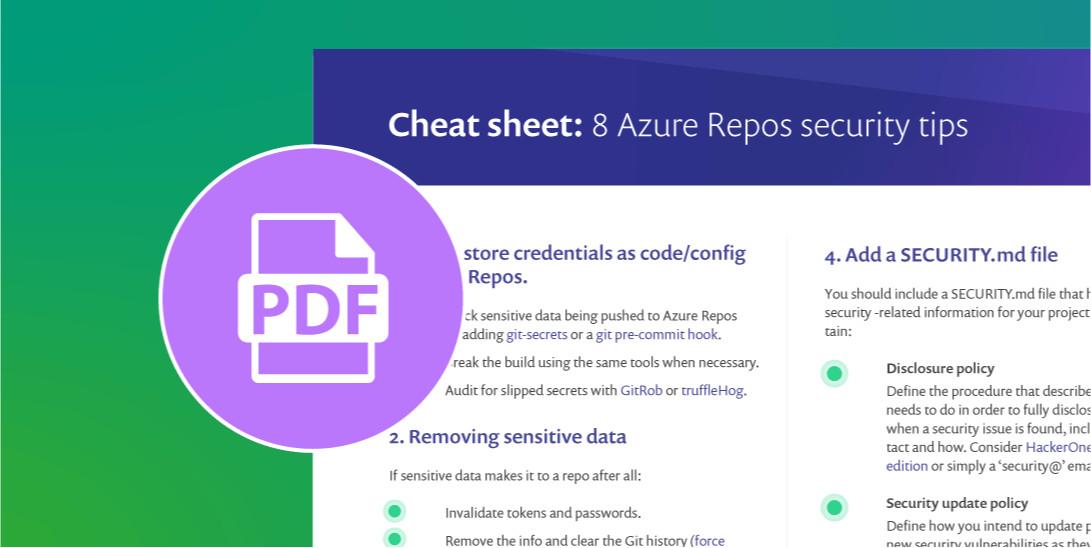
Spickzettel mit dem Titel „8 Best Practices für die Sicherheit von Azure Repos“ und Tipps zu Anmeldedaten, Zugriffskontrolle, Sicherheitstests und SSH-Schlüsseln.

Gepostet in:

Weiterlesen

Blog

JPMorgan veröffentlicht Cyber-To-do-Liste: Snyk deckt 8 von 10 Punkten ab. Wie gut sind Sie aufgestellt?

JPMorganChase hat eine Checkliste mit 10 Maßnahmen zur Cyber-Resilienz veröffentlicht. Erfahren Sie, wie Snyk 8 der 10 Maßnahmen abdeckt und wie es in Ihren Security-Stack passt.

feature datacenters black
Blog

Wie Snyk Bundesbehörden auf das Zeitalter KI-gestützter Wissenschaft im Rahmen der Genesis Mission vorbereitet

Snyk unterstützt Bundesbehörden dabei, Software für die Genesis Mission des Weißen Hauses abzusichern und so KI-gestützte Wissenschaft voranzubringen. Setzen Sie Secure by Design für die Supply Chain, die Cloud und Pipelines um.

feature red team blue team
Blog

Umfassende Sicherheitstests in DevOps-Pipelines sicherstellen

Erfahren Sie, wie Sie umfassende Sicherheitstests in DevOps-Pipelines integrieren, um Ihren gesamten Softwareentwicklungszyklus zu schützen.