Sicherheitstests zu Pull Requests in Azure Repos hinzufügen

Edward Thompson
6. Mai 2019
0 Min. LesezeitIn diesem Beitrag stellen wir Best Practice Nr. 7 vor – Sicherheitstests für PRs –, aus unserer Reihe mit 8 Best Practices für die Sicherheit in Azure Repos.
Sicherheitstests zu Pull Requests in Azure Repos hinzufügen
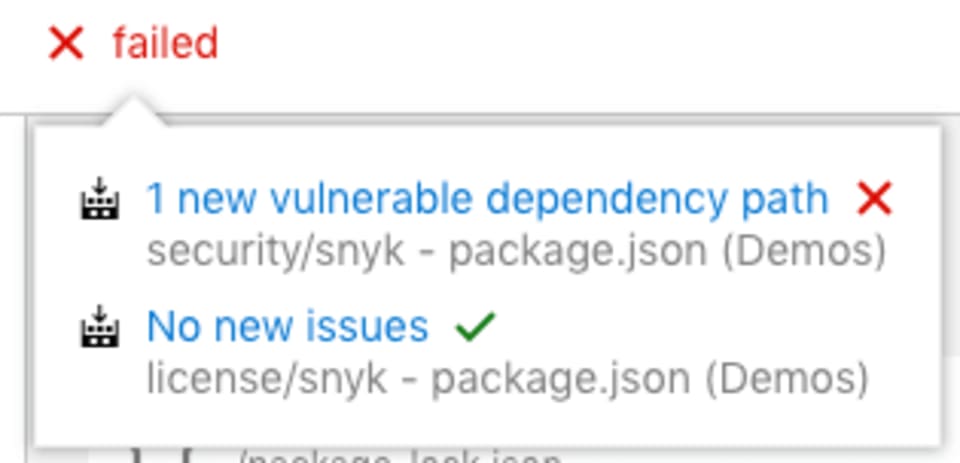
Durch die native Integration von Snyk in Azure Repos wird jeder Pull Request getestet, damit keine neuen Schwachstellen in die Codebasis gelangen. Mit Richtlinien lässt sich der Schweregrad festlegen, ab dem eine Schwachstelle das Zusammenführen verhindert. Das folgende Bild zeigt einen fehlgeschlagenen PR, weil durch ihn neue Schwachstellen eingeführt worden wären:
Wenn Snyk eine Schwachstelle findet, stellt es Entwicklerinnen und Entwicklern die erforderlichen Tools zur Verfügung, um die Schwachstellen zu bewerten und zu beheben. Snyk ermittelt die erforderlichen Korrekturen für direkte und transitive Abhängigkeiten und erstellt automatisch einen Fix-PR mit den benötigten Upgrades oder Patches – direkt im Azure-Repos-Workflow. Das folgende Bild zeigt einen von Snyk erstellten Fix-PR.
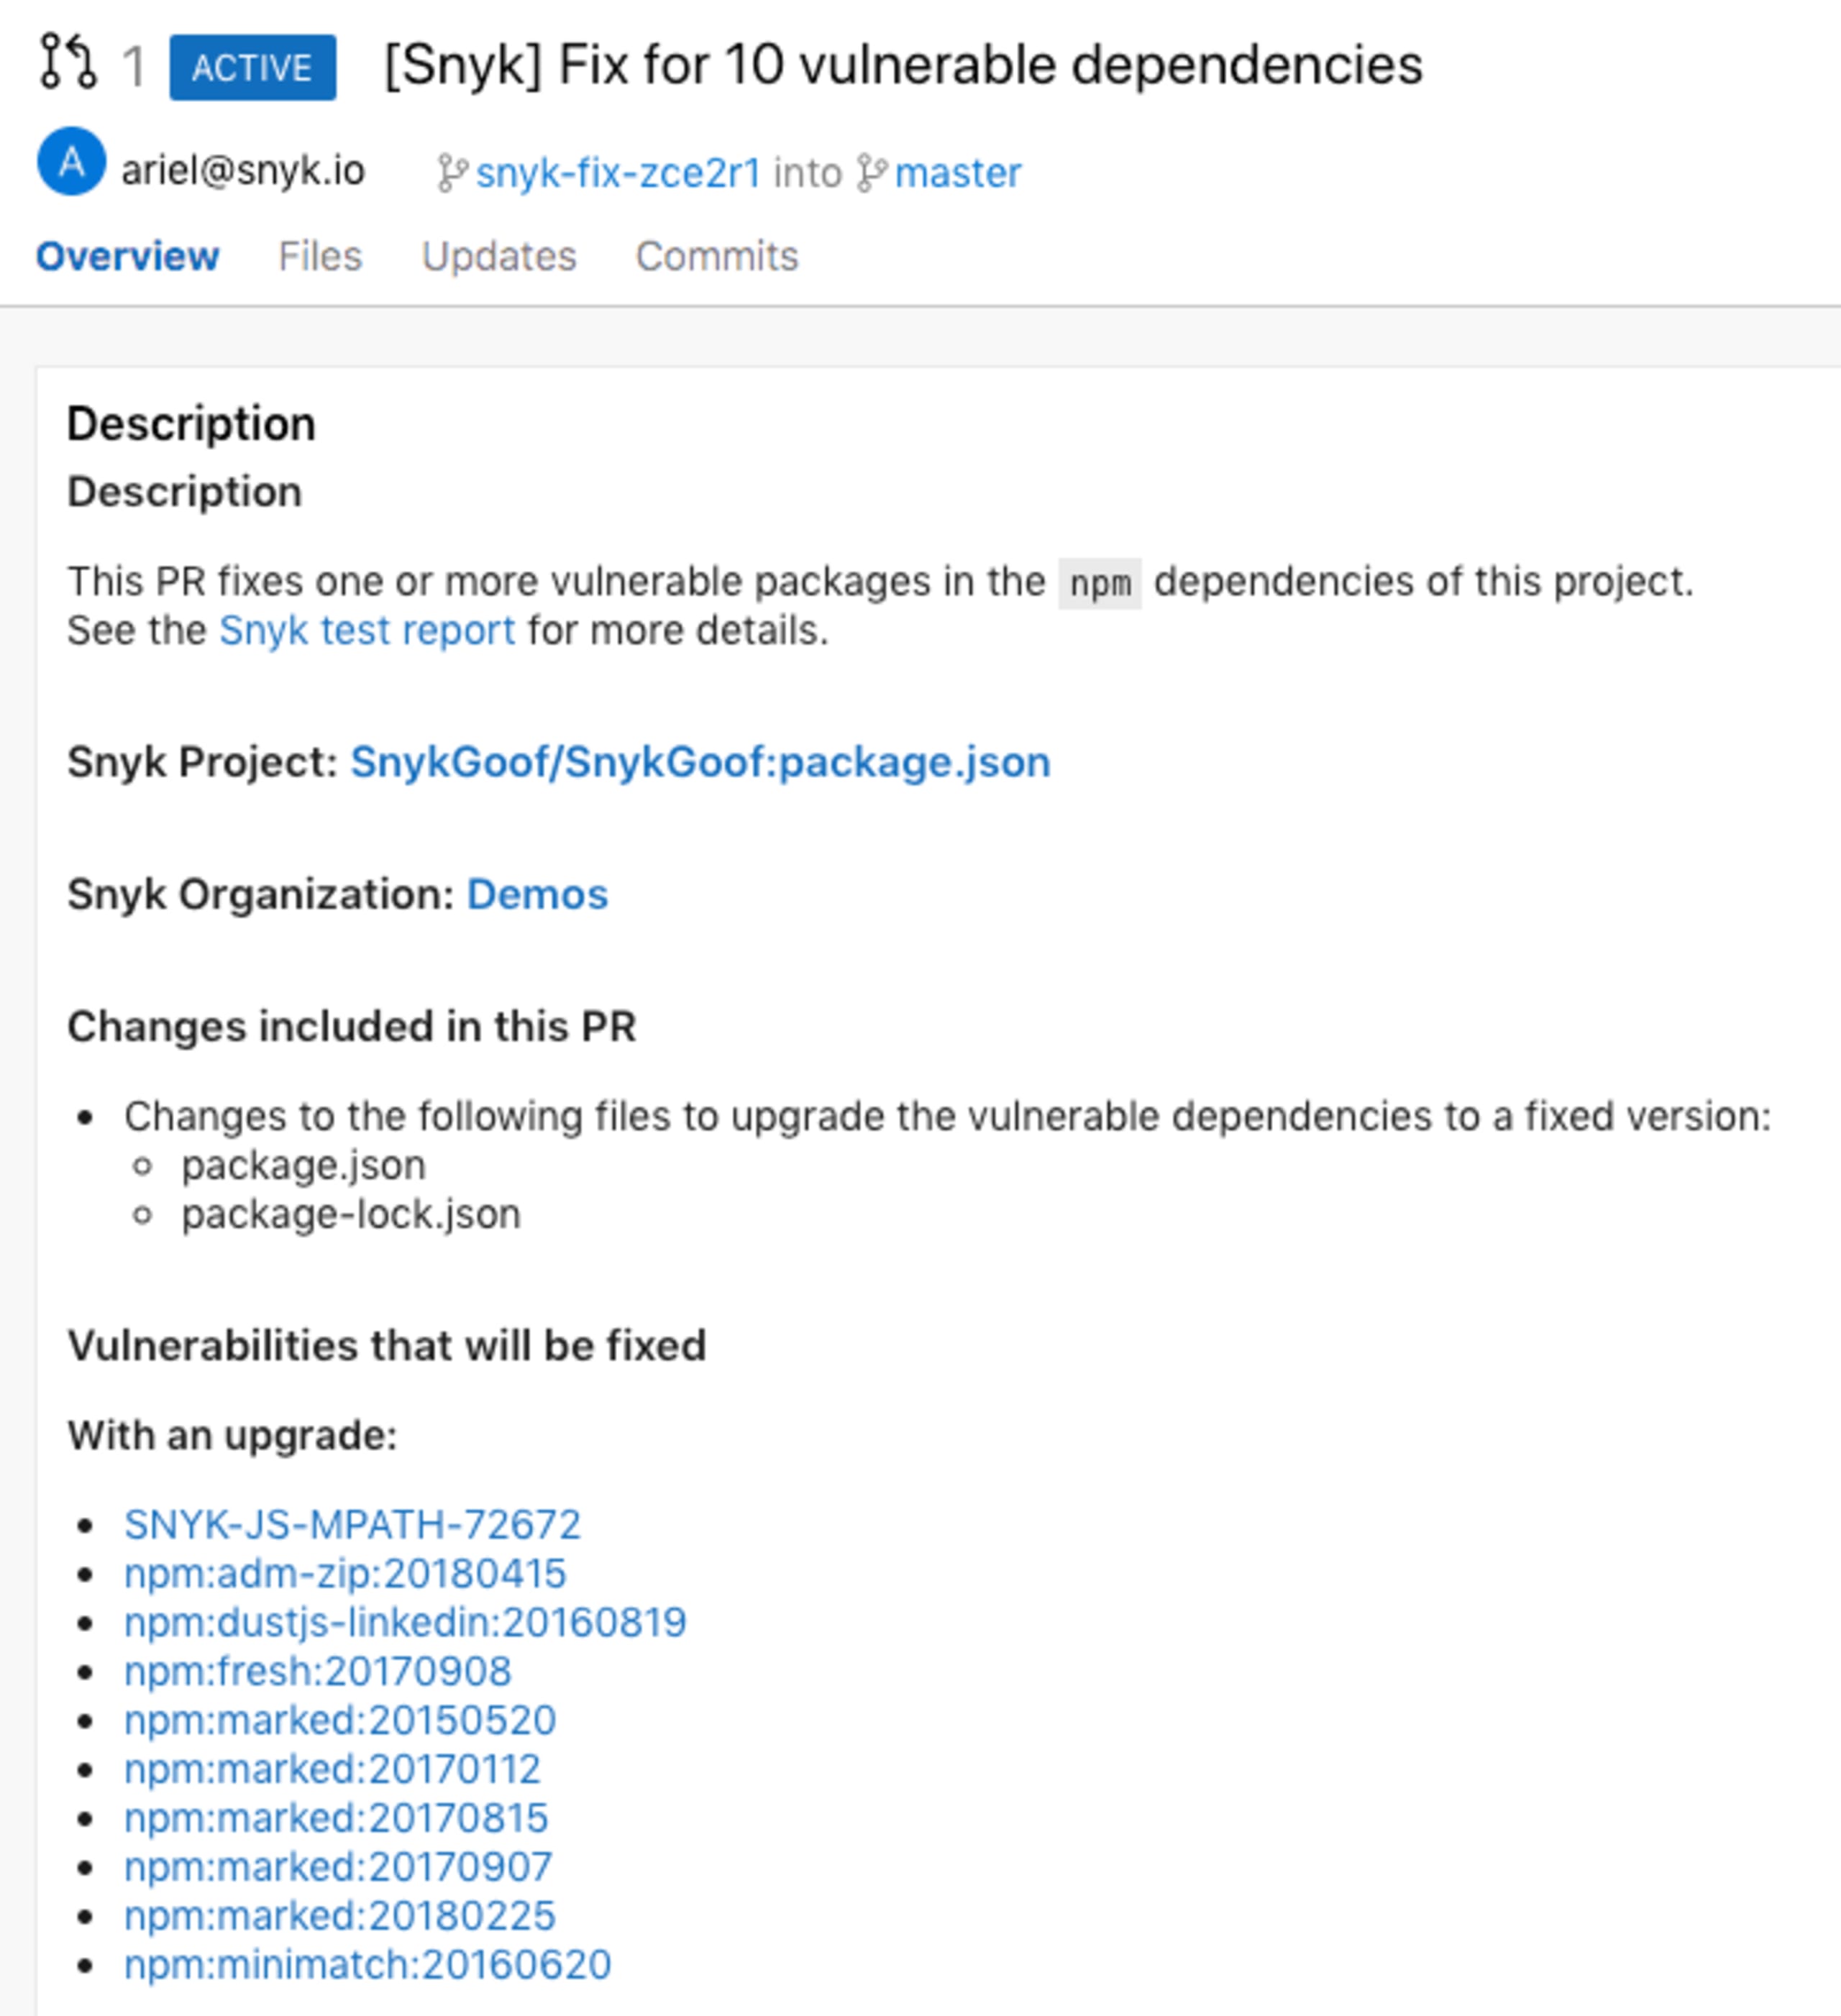
* Die Funktionen zum Erstellen von Fix-PRs und zum Testen neuer PRs befinden sich in der geschlossenen Betaphase. Kontaktieren Sie uns, wenn Sie daran teilnehmen möchten.
Lesen Sie weiter und entdecken Sie die 8 Best Practices für sicheres Arbeiten mit Azure Repos:
Speichern Sie keine Zugangsdaten als Code oder in Konfigurationsdateien in Azure Repos
Entfernen Sie vertrauliche Daten aus Ihren Dateien und dem Verlauf von Azure Repos
Weisen Sie Nutzerinnen und Nutzern differenzierte Berechtigungen zu und ordnen Sie sie Gruppen zu
Falls Sie es noch nicht getan haben: Laden Sie jetzt diesen Spickzettel herunter und hängen Sie ihn gut sichtbar auf, damit Sie auch künftig sichere Entscheidungen treffen.