Speichern Sie niemals Zugangsdaten als Code oder Konfiguration in Azure Repos

Edward Thompson
6. Mai 2019
0 Min. LesezeitDieser Beitrag stellt Best Practice Nr. 1 aus unserer Reihe mit 8 Best Practices für die Sicherheit in Azure Repos vor: Speichern Sie niemals Zugangsdaten als Code.
Speichern Sie niemals Zugangsdaten als Code oder Konfiguration in Azure Repos
Es gibt viele hilfreiche Tools wie git-secrets, die Ihre Commits statisch analysieren können – über einen Git-Pre-Commit-Hook –, um sicherzustellen, dass Sie keine Passwörter oder vertraulichen Informationen in Ihr Azure-Repos-Repository pushen. Commits werden abgelehnt, wenn das Tool eines der konfigurierten regulären Ausdrücke erkennt, die darauf hinweisen, dass vertrauliche Informationen unsachgemäß gespeichert wurden. Das kann Push-Vorgänge geringfügig verlangsamen, lohnt sich aber auf jeden Fall. Außerdem kann CredScan, ein Plugin für Azure Pipelines, während des PR-Validierungs-Build-Prozesses Zugangsdaten erkennen, die in Pull Requests eingefügt werden. Beachten Sie, dass sich dieses Tool derzeit in der Vorschau befindet.
Teamweite Regeln, die verhindern, dass Zugangsdaten als Code gespeichert werden, sind eine gute Möglichkeit, problematisches Verhalten im bestehenden Entwickler-Workflow einzudämmen. Mit internen Tools wie Azure KeyVault können Sie Ihre Schlüssel in einem Vault speichern. Wenn Sie einen sicheren Variablenspeicher in Azure Pipelines verwenden möchten, können Sie Ihre Secrets während der Bereitstellung sicher in Ihre Pipeline einfügen.
Es gibt viele Möglichkeiten, Zugangsdaten gar nicht erst in Ihr Repository aufzunehmen. Sie sollten möglichst viele davon umsetzen. Trotzdem besteht immer die Möglichkeit, dass vertrauliche Informationen unbemerkt hineingelangen. Sie sollten Ihre Repositories daher auch regelmäßig überprüfen und Tools wie GitRob oder truffleHog verwenden. Beide durchsuchen Ihre Codebasis mithilfe von Musterabgleichen nach vertraulichen Informationen.
Lesen Sie weiter und entdecken Sie die 8 Best Practices für die Sicherheit in Azure Repos:
Speichern Sie niemals Zugangsdaten als Code oder Konfiguration in Azure Repos
Entfernen Sie vertrauliche Daten aus Ihren Dateien und dem Verlauf von Azure Repos
Weisen Sie Benutzern granulare Berechtigungen und Gruppen zu
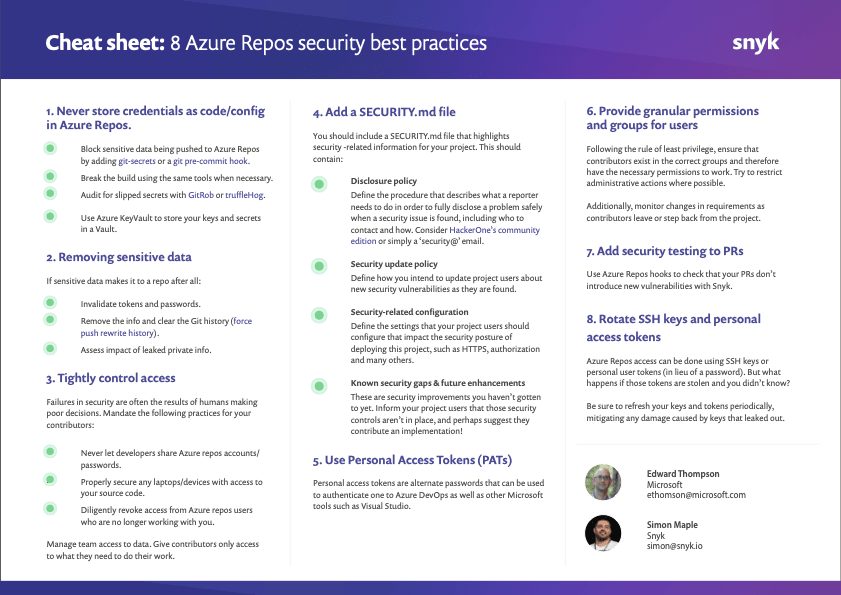
Falls Sie es noch nicht getan haben: Laden Sie jetzt diesen Spickzettel herunter und hängen Sie ihn auf, damit Sie auch künftig sichere Entscheidungen treffen.