AppSec-Risiken an Ihren CISO berichten


13. Februar 2024
0 Min. LesezeitFür Security-Verantwortliche hängt eine gute Zusammenarbeit mit dem CISO oft davon ab, ob Sie klare Berichte und prägnante Risikoübersichten liefern können. So können CISOs eine wichtige Aufgabe erfüllen: hoch technisches Security-Fachjargon in umsetzbare Empfehlungen übersetzen, die Risiken senken und den Security-Reifegrad im gesamten Unternehmen verbessern. Und im Falle eines Sicherheitsvorfalls oder Zero-Day-Ereignisses sind CISOs möglicherweise diejenigen, die schlechte Nachrichten überbringen.
Die zunehmende Komplexität, Größe und Dynamik moderner Anwendungen erschweren es Security-Teams jedoch, den Überblick über ihre Anwendungen zu behalten und aussagekräftige Risikoberichte für das Unternehmen bereitzustellen. Stattdessen konzentrieren sie sich oft darauf, die Zahl der erkannten und behobenen Sicherheitsprobleme zu messen. Dieser reaktive Ansatz lässt viele Transparenzlücken entstehen. Er hilft CISOs weder dabei, die Fortschritte ihres Application-Security-Programms einzuschätzen, noch wichtige Verbesserungsbereiche zu erkennen.
Damit AppSec-Teams priorisierte Risiken angemessen an einen CISO berichten können, benötigen sie einen ganzheitlichen Überblick über ihre Application-Security-Landschaft – einschließlich aller verschiedenen codebasierten Assets, aus denen sie besteht.
Sorgen Sie für mehr Transparenz in Ihrer Application Security
Transparenz ist entscheidend, um fundierte Entscheidungen zu Risiken und zur Ressourcenzuweisung zu treffen. Die meisten Application-Security-Tools richten ihre Berichte heute auf erkannte und behobene Probleme aus, oft mit einer integrierten, nicht ganzheitlichen Priorisierung. Dieser Ansatz für das Risikomanagement hat früher funktioniert, aber einfache Schwachstellenbewertungen und Problemzahlen reichen heute nicht mehr aus.
Bedenken Sie, dass Unternehmen heute Hunderte von Anwendungen und ebenso viele Entwicklungsteams haben können – jedes mit seiner eigenen Software-Supply-Chain. Diese Supply-Chain umfasst alle Tools, die zum Erstellen, Bauen, Verpacken und Bereitstellen der Anwendung eingesetzt werden. Sie ist ein komplexes Netz direkter und transitiver Abhängigkeiten, das Ihre Anwendung lahmlegen kann, wenn eine Schwachstelle ausgenutzt wird.
Kurz gesagt: Ein angemessenes Risikomanagement braucht Kontext. Ein höheres Risiko geht für Unternehmen von Anwendungen aus, die:
aktiv bereitgestellt werden
öffentlich zugänglich sind
geschäftskritisch sind
leicht ausnutzbare Schwachstellen enthalten, die jemandem Kontrolle oder Zugriff auf Daten ermöglichen
Und im schlimmsten Fall handelt es sich um unbekannte Anwendungen (das heißt, wir haben gar keinen oder nur teilweisen Einblick in sie). Shadow IT ist ein Beispiel für eine Art unbekannter Anwendung.
Auch wenn sich die Reihenfolge oder Priorität dieser Risikofaktoren von Team zu Team unterscheiden kann, sind wir uns einig, dass wir diese kontextbezogenen Daten benötigen, um fundierte Entscheidungen zur Priorisierung von Schwachstellen zu treffen. Sobald wir Risiken angemessen messen können, lautet die Frage: „Was tun wir im Rahmen eines koordinierten Programms gegen Risiken?“ – statt einfach auf jeden Bericht über ein kritisches Problem zu reagieren.
Wenn wir von Transparenz sprechen, meinen wir zwei Dinge. Erstens benötigen AppSec-Teams eine Lösung, die ihnen vollständigen Einblick in ihre Codebasis gewährt und neue Assets erkennt, sobald sie hinzukommen. Zweitens muss die Lösung alle erkannten Schwachstellen in den Kontext eines aussagekräftigen Risikomodells setzen, das den vollständigen Überblick über ihre Assets nutzt. CISOs können effektiver arbeiten, wenn AppSec-Teams umfassende, kontextbezogene Transparenz schaffen.
Wie Risiken entstehen
Wenn Sie wissen, woher Risiken kommen, können Sie Investitionen in ein AppSec-Programm besser einordnen und priorisieren. Auditoren und Angreifer interessiert es nicht, wie ein Problem in ein Produktionssystem gelangt ist. Ist ein ausnutzbares Problem für Angreifer zugänglich, muss man als AppSec-Fachkraft davon ausgehen, dass jemand versucht, es auszunutzen. Wenn es jedoch um die Verwaltung Ihres AppSec-Programms geht, ist es sehr aufschlussreich, wie Risiken entstehen.
Eine steigende Zahl offener Probleme kann zunächst alarmierend wirken. Ein genauerer Blick darauf, wo sich in den folgenden Kategorien Trends abzeichnen, vermittelt jedoch ein klareres Bild:
Ausgangsbestand: Probleme im Ausgangsbestand sind Probleme, die erkannt werden, wenn der Code erstmals auf Sicherheitsprobleme überwacht wird. Im Idealfall enthält neu importierter Code keine Probleme. Wir wissen jedoch, dass dies selten der Fall ist. Ein Anstieg der Probleme im Ausgangsbestand steht für mehr Transparenz und zeigt, dass die Abdeckung zugenommen hat (dazu später mehr).
Vermeidbar: Diese Probleme hätten Entwickler vermeiden können, wenn das Unternehmen Shift-Left-Tools und -Prozesse in den SDLC integriert hätte. Dazu können Tests in der lokalen Entwicklung, im PR-Workflow oder beim Build gehören. Gibt es jedoch keine Security-Gates oder werden sie umgangen, können riskante Probleme in die Produktion gelangen. Dann gehen viel Zeit und Energie der Entwickler dafür verloren, Probleme zu beheben, statt mehr Mehrwert für das Unternehmen zu schaffen. Vermeidbare Probleme bieten Security-Teams eine große Chance, gezielt dort in Tools und Prozesse zu investieren, wo sie am dringendsten gebraucht werden.
Nicht vermeidbar: Nicht vermeidbare Probleme entstehen durch neu veröffentlichte Schwachstellen. Ihr Code muss sich dafür nicht geändert haben: Externe Faktoren können dazu führen, dass der vorhandene Code in Ihrem Stack einem Risiko ausgesetzt ist. Die Bekanntgabe einer schwerwiegenden Zero-Day-Schwachstelle kann Dutzende oder Hunderte neuer kritischer Probleme aufdecken, die Aufmerksamkeit erfordern.
Aus Sicht des absoluten Risikos ist keine dieser Kategorien wichtiger als die anderen. Wenn AppSec-Teams Risiken jedoch diesen drei Kategorien zuordnen, können sie Muster im Zeitverlauf erkennen und an CISOs weitergeben. Das hilft dabei, Verhaltensweisen zu fördern, mit denen Teams das AppSec-Programm strategisch verbessern und letztlich Risiken reduzieren können.
Ihr AppSec-Programm messen
Transparenz ist für AppSec-Teams und die Priorisierung von Risiken unerlässlich, erzählt aber nur einen Teil der Geschichte. CISOs möchten auch Informationen erhalten, die ihnen strategische Entscheidungen zu ihrem AppSec-Programm erleichtern. Zu wissen, wie einzelne Teams bei ihren Zielen für Security-Reife und Risikoreduzierung vorankommen, kann einem CISO beispielsweise helfen, fundierte Entscheidungen zu Schulungen und Ressourcen zu treffen.
Bei der Erstellung von Berichten für CISOs und Security-Verantwortliche sollten Teams vier zentrale Kategorien berücksichtigen. Dieses Framework hilft ihnen, ein ganzheitliches Bild ihres Application-Security-Programms zu erstellen und sowohl Erfolge als auch Optimierungsmöglichkeiten mit klaren, umsetzbaren nächsten Schritten aufzuzeigen.
Risikoexposition
Die Risikoexposition beschreibt die potenziellen Risiken für Ihre Anwendungsoberflächen. Dazu gehören offene Probleme, die zu Sicherheitsvorfällen oder Datenschutzverletzungen führen könnten. Die Risikoexposition steigt, wenn neue Probleme in Ihren Code gelangen, der Schweregrad oder die Ausnutzbarkeit von Schwachstellen zunimmt oder neue Schwachstellen entdeckt werden. Sie lässt sich steuern oder minimieren, indem Probleme behoben und Bewertungen durchgeführt werden, um festzustellen, ob das Risiko für das Unternehmen relevant oder akzeptabel ist. Die Risikoexposition kann zu einem bestimmten Zeitpunkt bewertet werden (etwa für Audits) oder als Trend im Zeitverlauf, der idealerweise Verbesserungen zeigt.
Management
Risiken verschwinden nicht von selbst. Selbst wenn Sie die modernsten und leistungsfähigsten Scanner implementieren und Security- und Engineering-Teams mit Tools ausstatten: Wird nicht gegen bestehende Risiken vorgegangen, wächst die Risikoexposition. Wenn Sie messen, wie Sie Ihre Probleme verwalten, erkennen Sie, wie effektiv Ihr Unternehmen Risiken priorisiert, bewertet und behebt, die Ihre Anwendungen erreichen.
Wenn Sie wissen, bei welchen Anwendungen am konsequentesten und effektivsten Risiken behoben oder akzeptiert werden, können Sie erkennen, was gut funktioniert. Vielleicht liegt es an einer engen Zusammenarbeit mit Security oder daran, dass eine Führungskraft im Engineering-Team einen festen Anteil der Sprintzeit für die Behebung von Sicherheitsproblemen einplant. Wo es an Konsequenz fehlt oder Risiken nicht behoben werden, besteht eine klare Investitionsmöglichkeit. Verschiedene Unternehmensbereiche benötigen möglicherweise unterschiedlich viel Aufmerksamkeit. Vielleicht müssen Sie auch bewerten, ob sie Risiken auf unterschiedliche Weise verwalten sollten.
Prävention
Prävention zeigt, wie erfolgreich Ihr Unternehmen dabei ist, Probleme von Ihren Produktionssystemen fernzuhalten. Wie bereits erwähnt, sind nicht alle Probleme vermeidbar. Wenn die Tools, mit denen Sie Ihren SDLC absichern, an einem bestimmten Datum jedoch eine bestimmte Schwachstelle kennen, sollte ein Entwickler sie nutzen können, um das Problem zu erkennen und zu beheben, bevor es überhaupt in die Produktion gelangt. Bleibt die Prävention aus, steigt dadurch nicht nur die Risikoexposition, sondern es geht auch wertvolle Entwicklerzeit verloren.
Abdeckung
Die Abdeckung ist einer der grundlegendsten Aspekte der Security, und Ihr CISO legt großen Wert darauf. Wie viele der Assets, aus denen Ihre Anwendungen bestehen – also Komponenten, Entitäten oder Aktivitäten innerhalb der Application-Security-Umgebung, die Sicherheitskontrollen erfordern –, sind abgesichert und wie umfassend? Dazu können verschiedene Arten von Scans (SCA, SAST, DAST usw.), die Überwachungshäufigkeit, die Robustheit der Kontrollen im gesamten SDLC und vieles mehr gehören. Sind Sie mit der Risikoexposition, der Effektivität Ihrer Teams bei der Behebung von Problemen und dem Erfolg Ihrer Präventionsmaßnahmen zufrieden, haben aber nur Einblick in zwei Drittel Ihrer Anwendungen – sind Sie dann wirklich gut aufgestellt?
Die richtigen Fragen stellen
Bislang konzentrierte sich das Reporting von Snyk darauf, Unternehmen dabei zu helfen, Probleme anhand wichtiger Kennzahlen wie Risiken zu erkennen und zu priorisieren. Dieser taktische Ansatz ermöglicht es Teams, schnell gegen Probleme mit dem höchsten Bedrohungspotenzial vorzugehen. Mit Enterprise Analytics erhalten Snyk-Kunden jetzt auch strategische Unterstützung, um ihr AppSec-Programm zu messen und auszubauen.
Einblicke über Gruppen hinweg
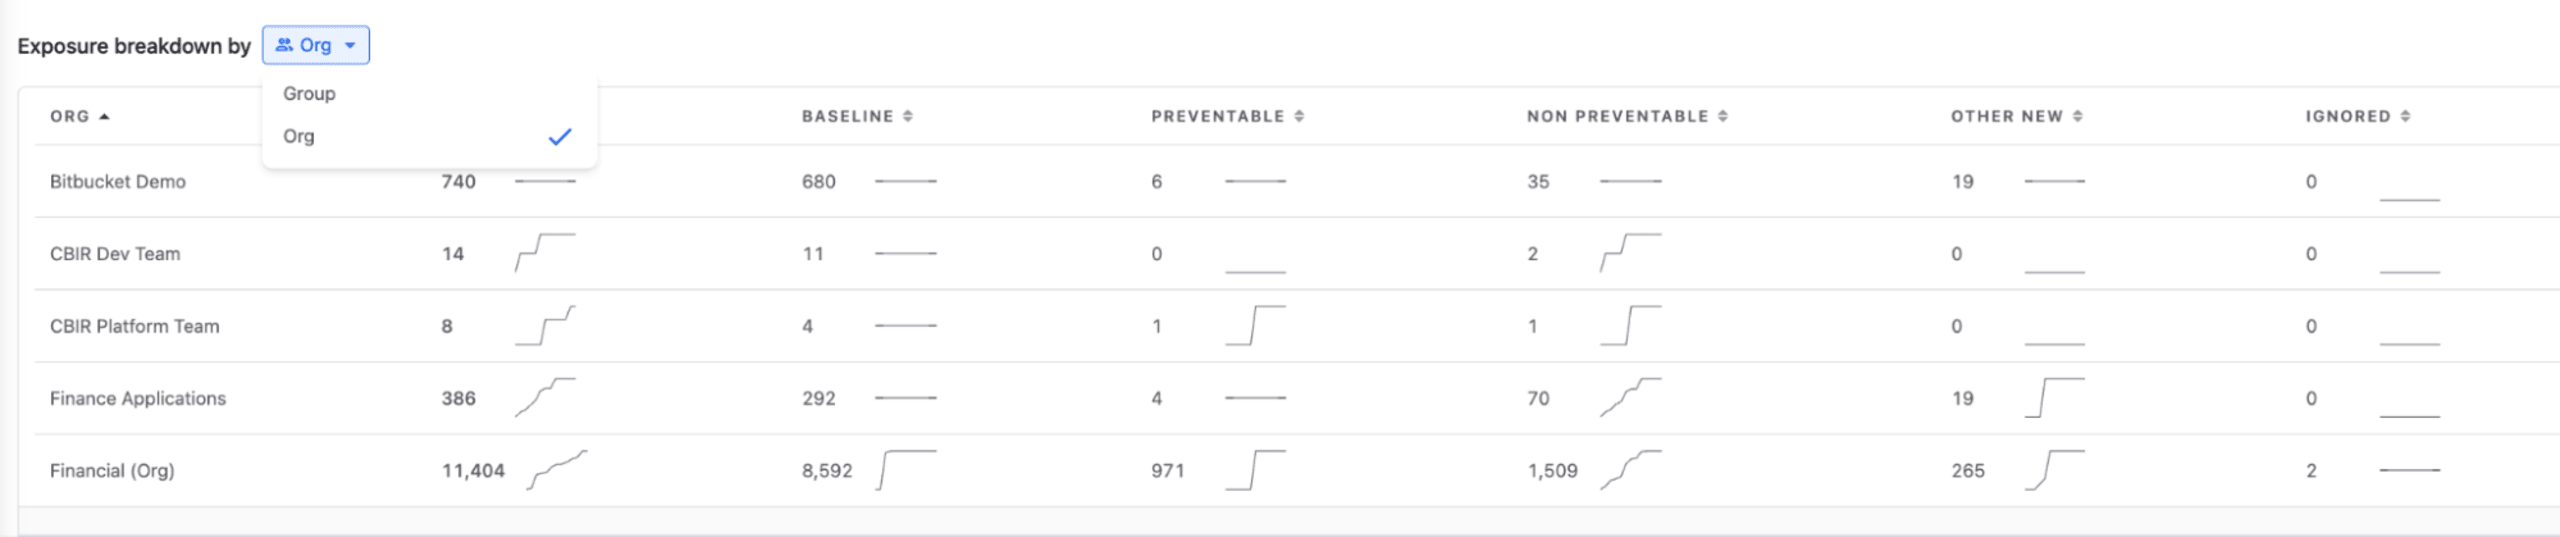
Mit Enterprise Analytics können Sie erstmals gruppenübergreifend Einblicke in Snyk erhalten. Dank dieser erweiterten Reporting-Funktion können Nutzer die Aktivitäten in ihrer gesamten Snyk-Implementierung überwachen – unabhängig von der Gruppe. Wenn Security-Verantwortliche Informationen nach Gruppen aufschlüsseln, können sie gezielt die Teams unterstützen, die am dringendsten Maßnahmen zur Behebung von Problemen und Schulungen benötigen.
Einblicke mit Stakeholdern teilen
Ein angemessenes Risikomanagement nachzuweisen, ist für Investoren und Stakeholder im Unternehmen entscheidend. CISOs und Security-Verantwortliche sind dafür verantwortlich, über Risiko-KPIs und Trends zu berichten und aufzuzeigen, wie ihre Maßnahmen bestehende Risiken angehen und sie im Zeitverlauf reduzieren.
Mit Enterprise Analytics können CISOs jetzt einfach über Risikotrends wie Risikoexposition, Management, Prävention und Abdeckung berichten und sowohl Erfolge als auch Verbesserungspotenziale hervorheben. Ein Anstieg vermeidbarer Probleme kann beispielsweise darauf hindeuten, dass bestimmte Teams die Best Practices von Snyk noch nicht vollständig übernommen haben.
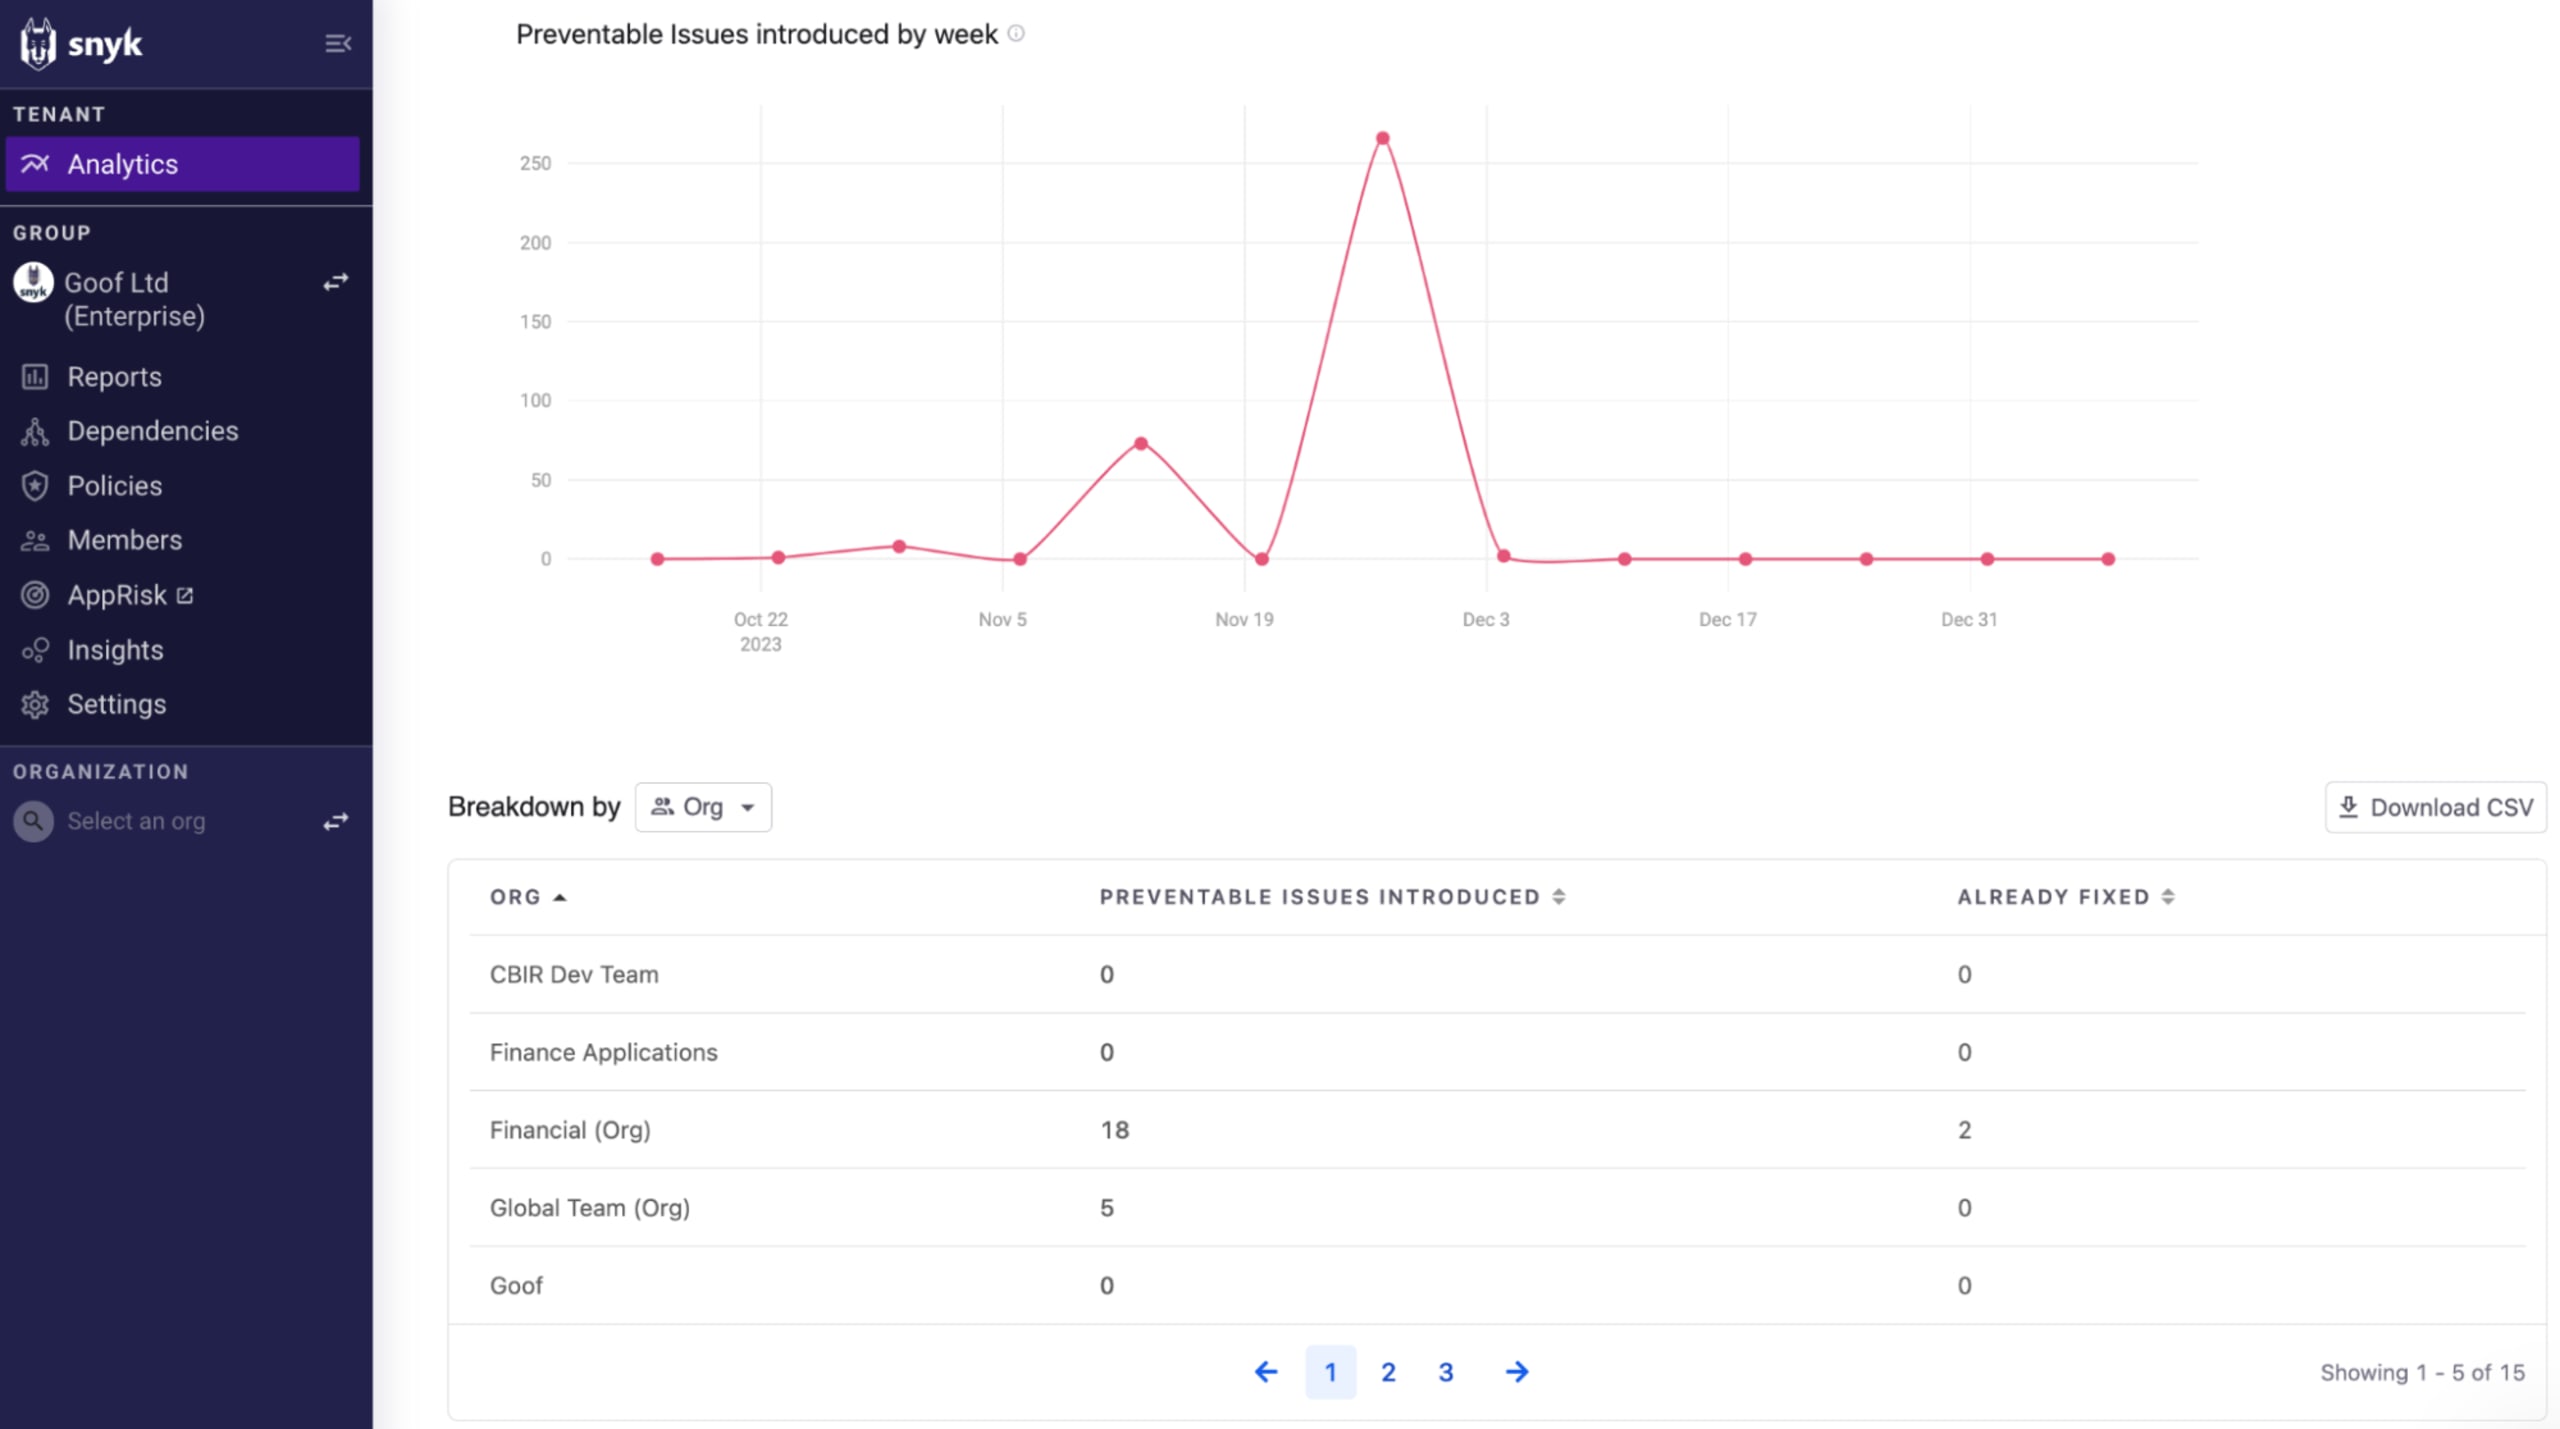
Hier sehen wir, dass die Zahl vermeidbarer Probleme Ende November stark angestiegen ist und sich bis zum 3. Dezember wieder stabilisiert hat. Im Bericht an den CISO können wir zeigen, wie schnell das Team Folgendes erreicht hat:
Das Team ermitteln, das zusätzliche Unterstützung bei der Einführung von Snyk benötigte (Financial Org)
Produktschulungen anbieten, damit das Team Fix-PRs und Snyk-Automatisierungen zur Reduzierung vermeidbarer Schwachstellen einsetzen kann
Den Anstieg letztlich wieder auf den Ausgangswert zurückführen (keine Probleme)
Mit der Schaltfläche Copy URL oben rechts auf der App-Seite oder durch den Export von Berichten als formatiertes PDF- oder CSV-Dokument können Sie Erkenntnisse ganz einfach mit Stakeholdern teilen.
„Mit Snyk können wir bei Applied Systems unsere Security- und Entwicklungsziele aufeinander abstimmen und unseren Kunden dadurch mehr Mehrwert bieten. Snyk beschleunigt unseren Entwicklungsprozess und stellt sicher, dass unsere Engineers bestmöglich informiert sind, um die Sicherheit unseres Produktportfolios zu verbessern.“
— Tanner Randolph, CISO bei Applied Systems
Beginnen Sie, Risiken zu berichten
Wenn Sie Ihrem CISO über Risiken berichten, müssen Sie 1) einen umfassenden Überblick über die Sicherheit Ihrer Anwendungen haben, 2) verstehen, wie und wo Risiken entstehen können, 3) wissen, wie Sie die Risikoexposition, das Management, die Prävention und die Abdeckung Ihres AppSec-Programms messen, und 4) diese Informationen für Führungskräfte zusammenführen können. Dafür benötigen Sie die passenden Tools.
Enterprise Analytics ist die jüngste in einer Reihe von Ankündigungen, die Snyks Engagement für erstklassige Einblicke und Analysen der Anwendungsdaten unserer Kunden unterstreichen. Enterprise Analytics ist als Beta-Version für alle Snyk-Kunden mit dem Snyk Enterprise-Tarif verfügbar. Um diese neuen Analysefunktionen zu nutzen, bitten Sie einfach Ihre Snyk-Ansprechperson um Zugang.
Wenn Sie ganz neu bei Snyk sind, fordern Sie eine Demo an, um mit einer technischen Fachkraft loszulegen.