OWASP Top 10-Schwachstellen mit dem neuen Snyk Learn-Lernpfad verhindern

17. Januar 2023
0 Min. LesezeitDie Feiertage sind vorbei, aber die Geschenke hören nicht auf! Wir stellen die Lernpfade von Snyk Learn vor! Unser kostenloses Angebot für Entwickler im Bereich Security-Schulungen ist jetzt noch besser! Snyk Learn bietet Entwicklern von Sicherheitsexperten erstellte, hochwertige und kostenlose Lerninhalte.
Draußen ist es kalt. Und nach den Feiertagen kommen wir vielleicht auch etwas langsamer in die Gänge. E-Mails? Der Posteingang ist längst nicht mehr leer. Slack-Nachrichten? Zu viele, um sie zu zählen. Auch wenn das Wetter und Ihr Posteingang also wenig einladend sind: Snyk Learn hat etwas Erfreuliches für Sie!
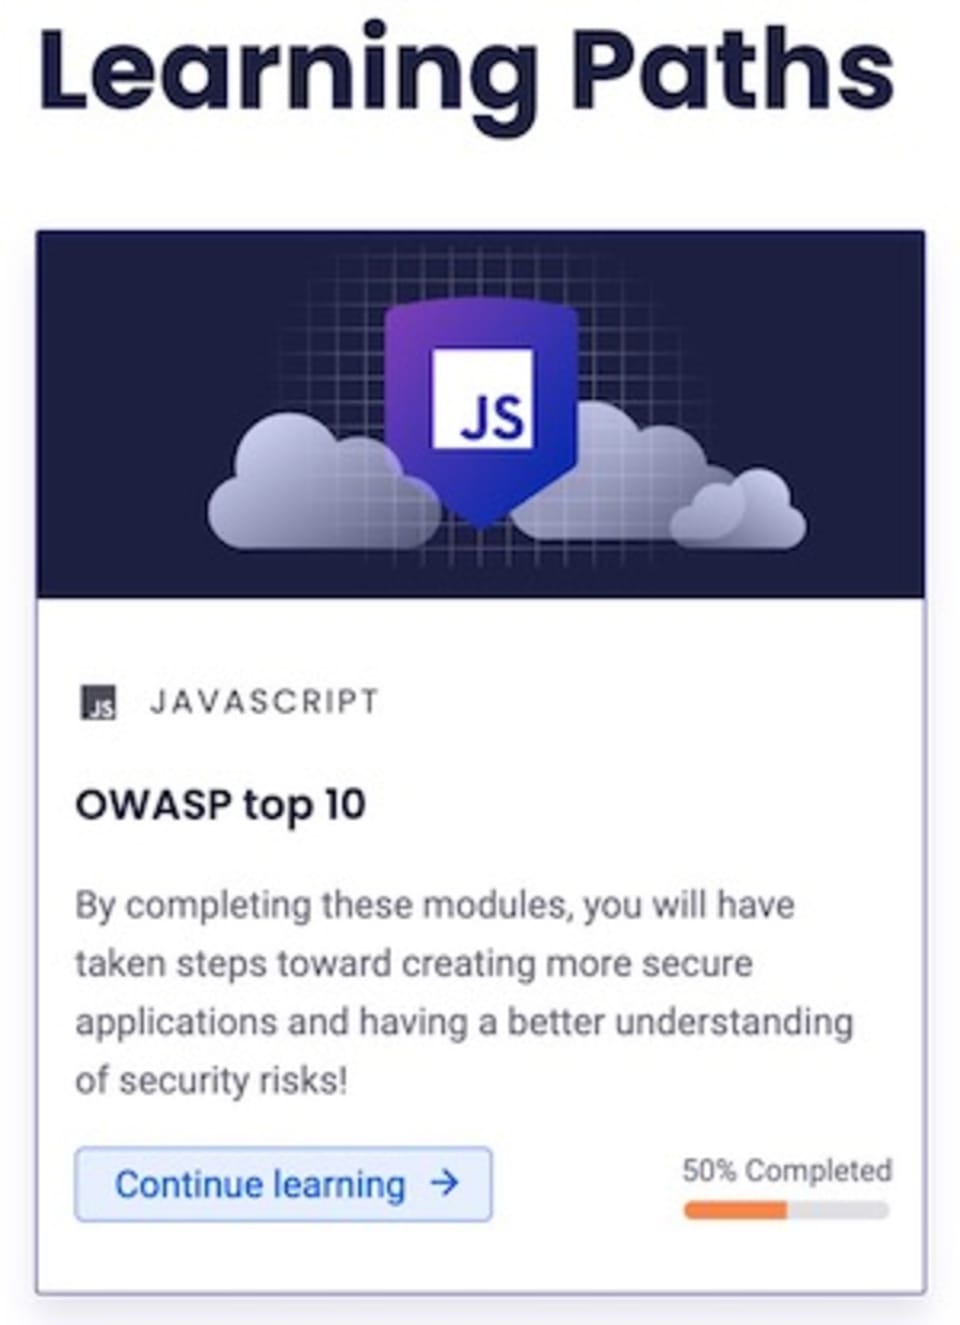
Die Snyk Learn-Lernpfade sind eine großartige Ressource für Entwickler, die ihre Fähigkeiten und ihr Wissen erweitern möchten. Sie führen Sie auf einer strukturierten Lernreise durch die Themen. Wir bieten viele Lektionen, doch jetzt geben wir Ihnen einen guten Einstiegspunkt.
Einer der großen Vorteile unserer Lektionen: Sie können in Ihrem eigenen Tempo lernen. Wir wissen, dass Sie neben der Arbeit keinen 40-stündigen Kurs absolvieren können, und möchten auch nicht, dass Sie Ihre Urlaubstage opfern, um mehr über Schwachstellen zu erfahren. Unsere Themen sind in kurze, leicht verdauliche Lektionen unterteilt, die sich problemlos in Ihren vollen Terminkalender integrieren lassen.
Der erste Lernpfad: OWASP Top 10
Unser erster Lernpfad dreht sich um die OWASP Top 10 – eine weithin anerkannte Liste der kritischsten Sicherheitsrisiken für Webanwendungen. Wir haben mit den OWASP Top 10 begonnen, da sie eine weithin anerkannte Liste der kritischsten Sicherheitsrisiken für Webanwendungen sind. Sie bieten Unternehmen einen Rahmen, um Maßnahmen zur Behebung dieser Risiken zu priorisieren, und helfen ihnen dabei, die Sicherheit ihrer Anwendungen zu gewährleisten. Indem Unternehmen die Risiken aus den OWASP Top 10 angehen, können sie die Wahrscheinlichkeit erfolgreicher Cyberangriffe verringern und sensible Daten schützen.
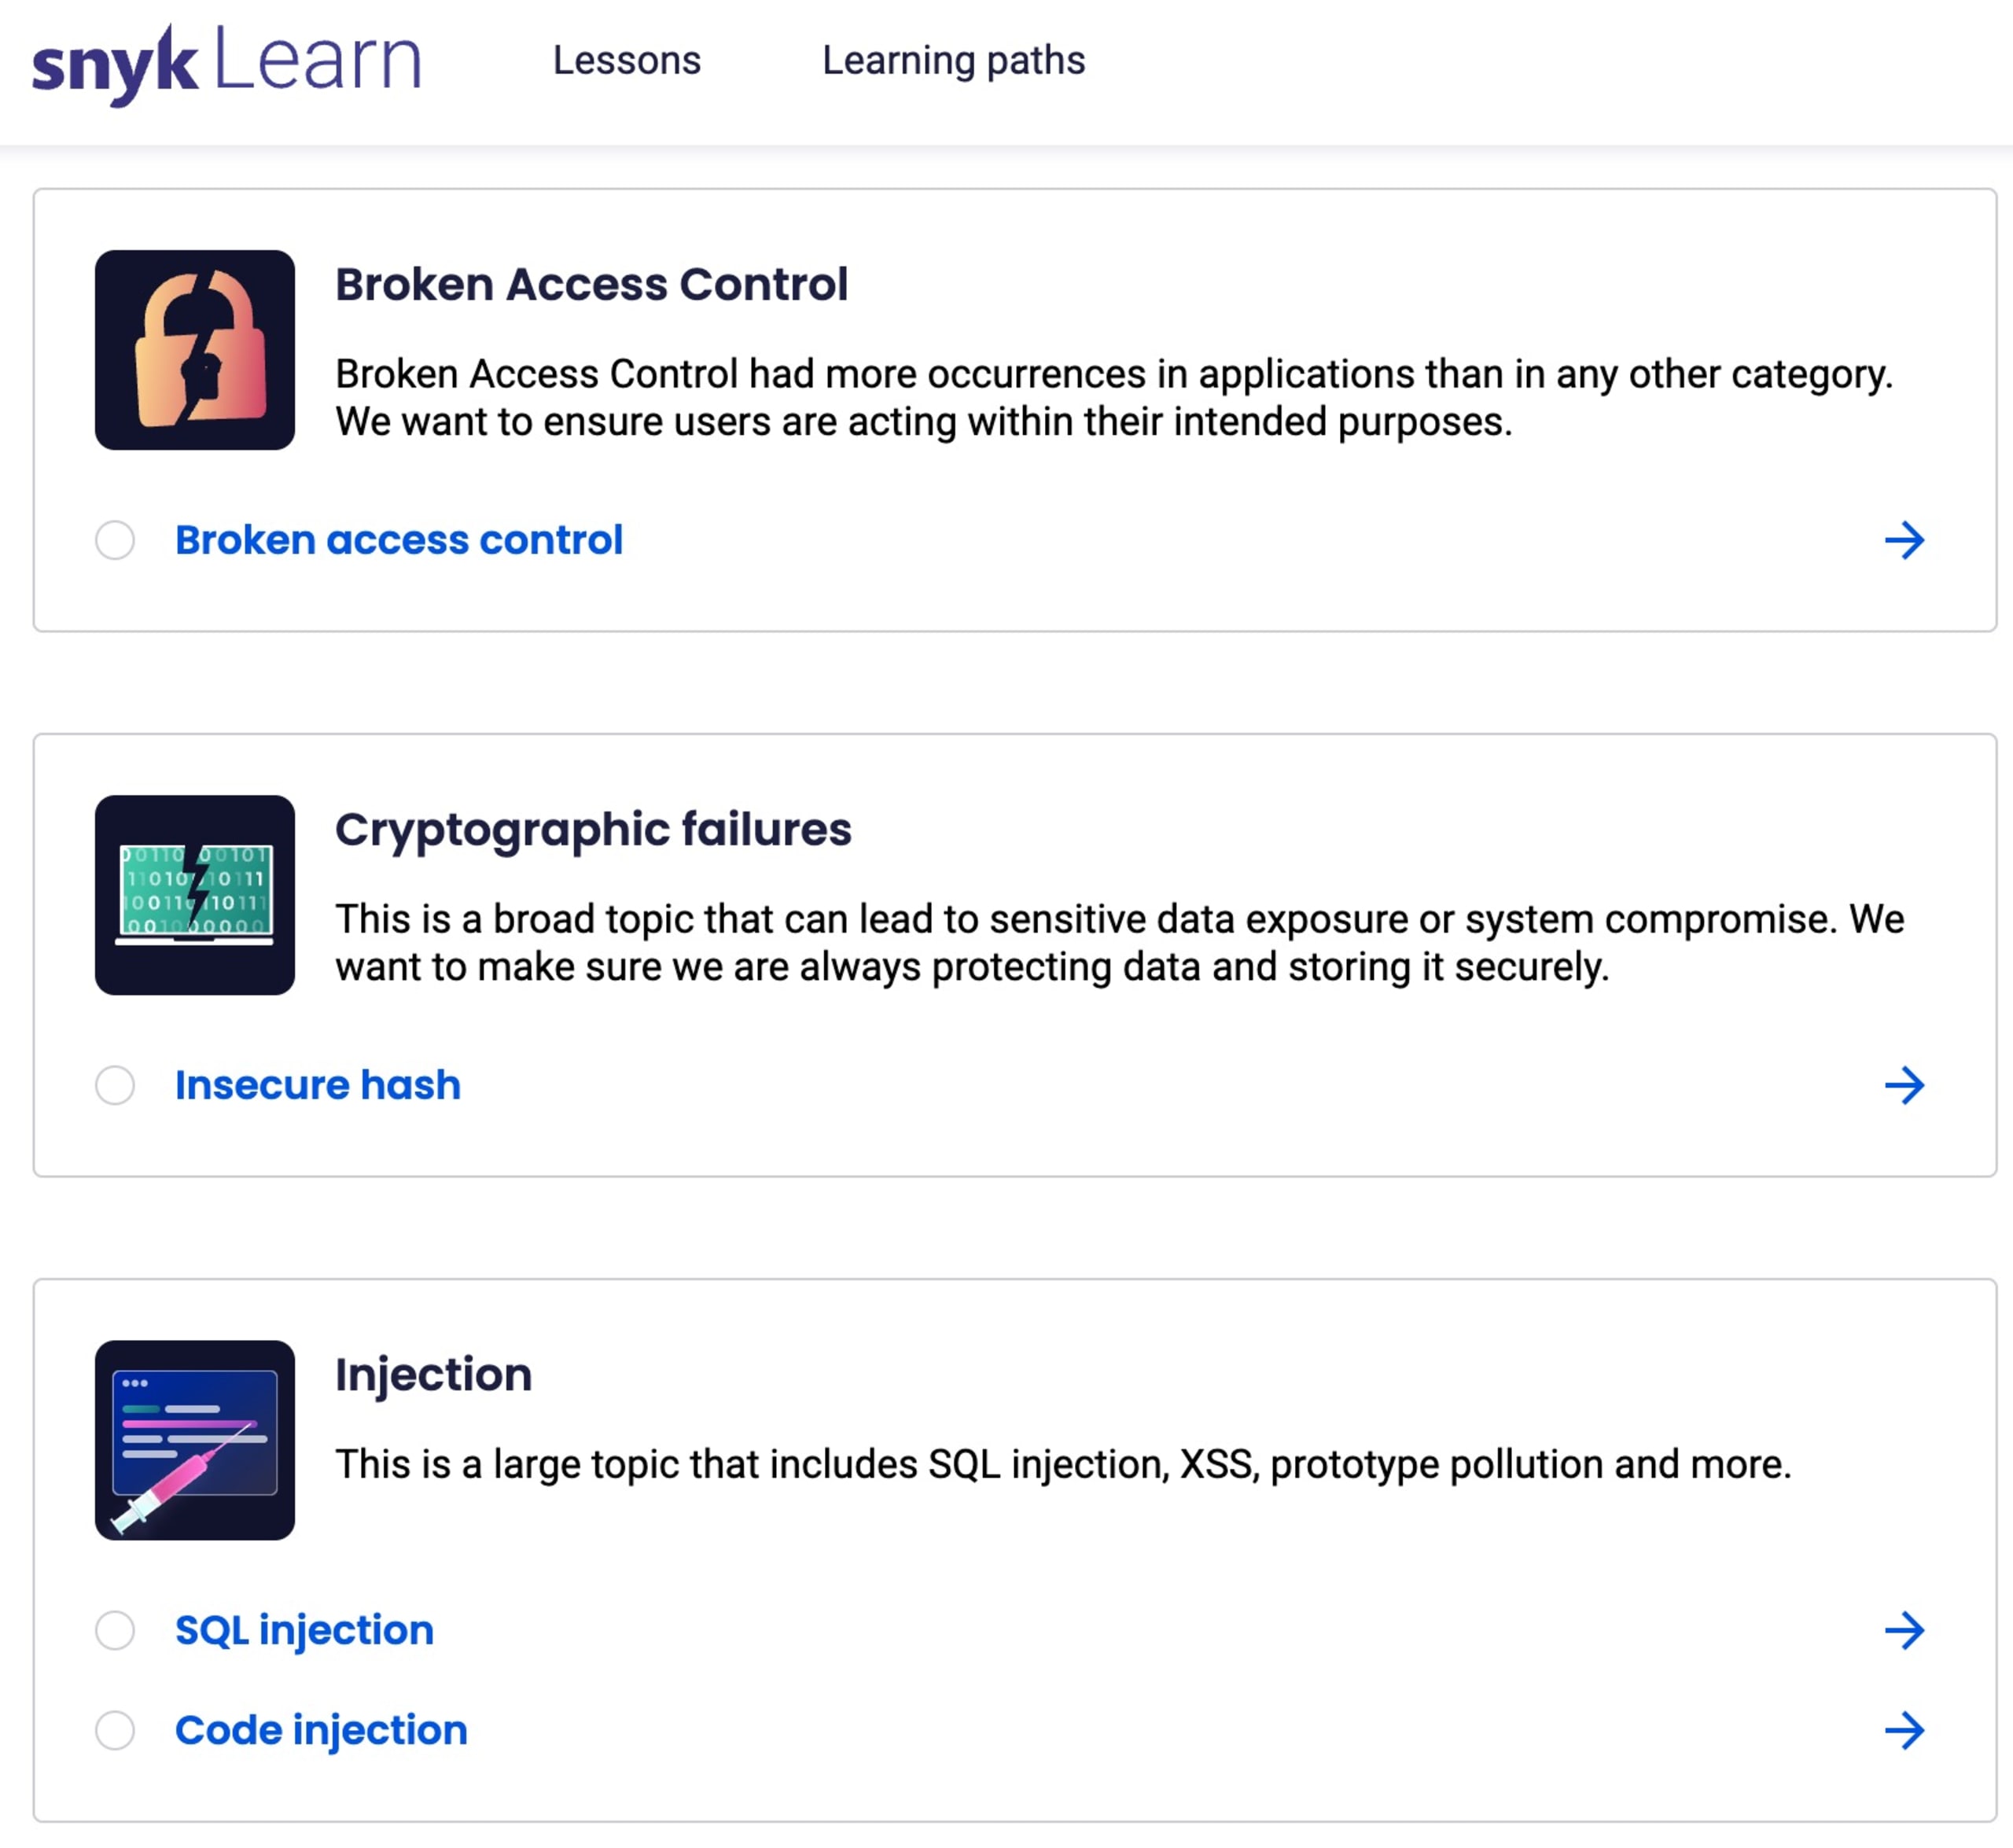
In diesem Lernpfad behandeln wir alle Schwachstellen: fehlerhafte Zugriffskontrollen, kryptografische Fehler, Injection, unsicheres Design, fehlerhafte Sicherheitskonfigurationen, anfällige und veraltete Komponenten, Fehler bei Identifizierung und Authentifizierung, Fehler bei Software- und Datenintegrität, unzureichende Sicherheitsprotokollierung und -überwachung sowie serverseitige Request Forgery.
In jeder Lektion erfahren Sie ausführlich, worin die jeweilige Schwachstelle besteht, wie ein Angriff erfolgreich sein kann und – am wichtigsten – wie Sie sie beheben.
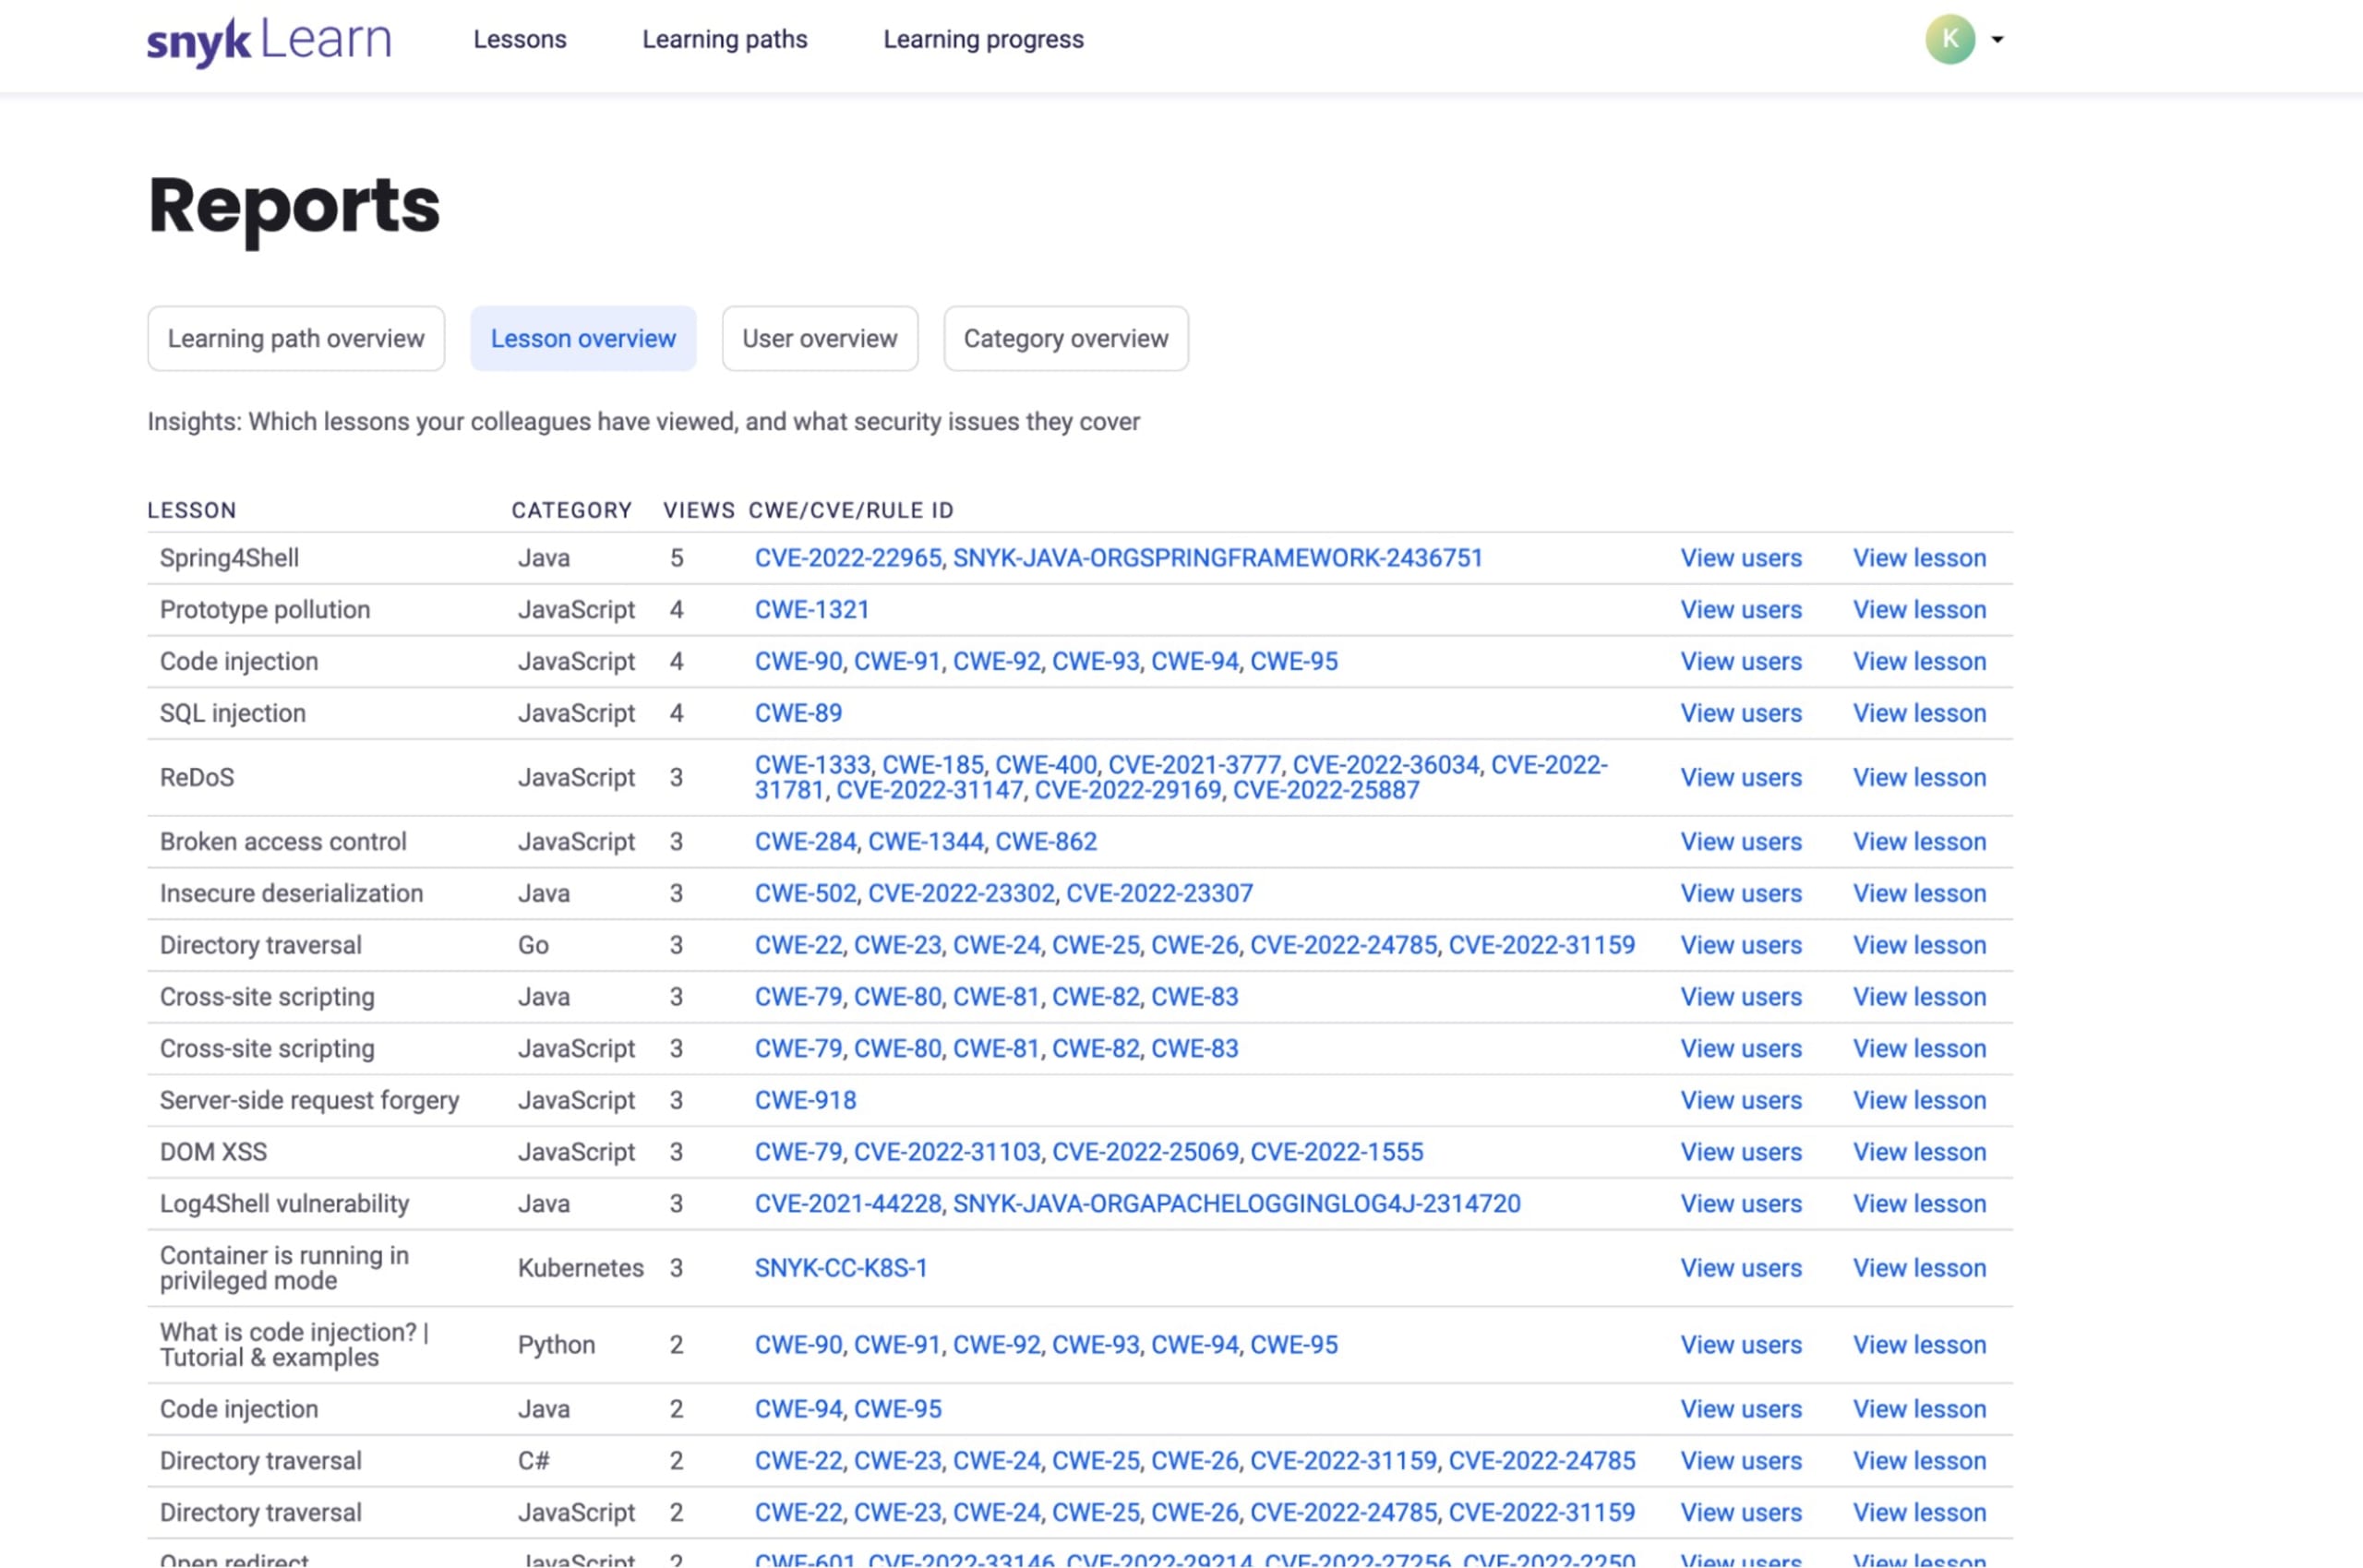
Für alle, die den Fortschritt ihres Teams verfolgen möchten (oder einfach Berichte lieben), haben wir außerdem eine Berichtsfunktion für Admins hinzugefügt. Damit können Sie nachverfolgen, wer einen Lernpfad abgeschlossen hat. Mit unserem Berichtstool sehen Sie, welche Lektionen Ihre Kollegen aufgerufen haben und welche Sicherheitsthemen darin behandelt werden. Außerdem können Sie sehen, ob Ihre Kollegen mit den Lernpfaden begonnen oder sie abgeschlossen haben.
Starten Sie noch heute Ihren Lernpfad
Probieren Sie doch die Snyk Learn-Lernpfade aus, während Sie Ihren Kaffee oder Tee trinken und sich aufwärmen! Mit ihrem flexiblen, anpassungsfähigen Ansatz und einer Fülle wertvoller Informationen sind Lernpfade die ideale Ressource für alle Entwickler, die ihre Kenntnisse und Fähigkeiten im Bereich Security verbessern möchten.
Und schauen Sie sich bei dieser Gelegenheit auch die weiteren Inhalte von Snyk Learn an. Dort können Sie Schwachstellen in den unterschiedlichsten Ökosystemen kennenlernen, zum Beispiel:
Cross-Site-Scripting in C#
LDAP-Injection in Python
Log4Shell-Schwachstelle in Java
Code-Injection in PHP
Directory Traversal in Go


