Risikobewertung mit EPSS-Scores in Snyk verbessern

22. Mai 2023
0 Min. LesezeitAnzahl und Komplexität von Softwaresicherheitslücken nehmen kontinuierlich zu. Wie gut Entwicklungs- und Sicherheitsteams die Bedrohung durch eine bestimmte Sicherheitslücke einschätzen und ihre Behebungsmaßnahmen entsprechend priorisieren können, hängt maßgeblich davon ab, wie viele Kontextinformationen zur Sicherheitslücke verfügbar sind.
Snyk hat es sich stets zur Aufgabe gemacht, Nutzerinnen und Nutzern die nötigen Sicherheitsinformationen bereitzustellen, damit sie potenzielle Sicherheitslücken in ihren Anwendungen nicht nur erkennen, sondern auch mit möglichst umfassendem Kontext priorisieren und beheben können. Deshalb freuen wir uns, EPSS (Exploit Prediction Scoring System) in die Sicherheitsinformationen von Snyk für Sicherheitslücken in Snyk Open Source und Snyk Container aufzunehmen.
Informationen zum neuesten EPSS-Modell (EPSS v3) sind ab heute in der Snyk Vulnerability Database verfügbar. Im Laufe des Jahres werden sie schrittweise auch in weiteren Snyk-Workflows bereitgestellt, etwa in der Snyk App UI, der API und in Berichten.
Was ist EPSS?
Die von FIRST unterstützte EPSS SIG (Special Interest Group) wurde 2020 offiziell mit dem Ziel gegründet, „Netzwerkverteidigern dabei zu helfen, Maßnahmen zur Behebung von Sicherheitslücken besser zu priorisieren“. Die Gruppe aus freiwilligen Forschenden und Praktikerinnen und Praktikern, die das Projekt betreut, stellte fest, dass bestehende Branchenstandards wie CVSS zwar die Schwere einer Sicherheitslücke messen können, sich aber nur bedingt zur Einschätzung der tatsächlichen Bedrohung eignen, die von ihr ausgeht.
Was sagt der EPSS-Score aus?
EPSS schätzt die Wahrscheinlichkeit, dass eine Schwachstelle ausgenutzt wird, und weist ihr einen Wahrscheinlichkeitswert zwischen 0 % und 100 % zu. Je höher der Wert, desto wahrscheinlicher wird die Schwachstelle innerhalb der nächsten 30 Tage in freier Wildbahn ausgenutzt. Zusätzlich ordnet EPSS den Wert ein, indem ein Perzentil angegeben wird. Dieses gibt den Anteil der Schwachstellen an, deren Score höchstens so hoch ist wie der der jeweiligen Schwachstelle, und zeigt damit auch das von ihr ausgehende Bedrohungsniveau an.
Die EPSS-Scores und -Perzentile werden täglich für alle veröffentlichten CVEs ermittelt. Derzeit lassen sich die Scores als CSV über eine direkte HTTP-Anfrage von der EPSS-Webseite mit Daten und Statistiken herunterladen. Außerdem gibt es eine API, über die sich die Daten abrufen lassen.
Wie unterscheidet sich EPSS von CVSS?
Das Common Vulnerability Scoring System (CVSS) ist ein Rahmenwerk, das die Merkmale einer Sicherheitslücke erfasst und daraus einen numerischen Score für ihren Schweregrad ableitet (Niedrig, Mittel, Hoch oder Kritisch).
Beide Rahmenwerke sollen Unternehmen dabei helfen, dieselbe Herausforderung zu bewältigen: die Priorisierung. Beide sind offene Rahmenwerke, deren Daten kostenlos öffentlich zugänglich sind. Der entscheidende Unterschied liegt in ihrem Ansatz. Diesen zu verstehen, ist wichtig, wenn Sie beurteilen möchten, ob sich die beiden Ansätze gegenseitig ausschließen.
CVSS soll den Schweregrad einer Sicherheitslücke anhand von drei Metrikgruppen standardisiert erfassen: Basis-, zeitliche und Umgebungsmetriken. Diese Metriken sollen nacheinander gemeinsam berechnet werden, um einen Score von 1 bis 10 zu ermitteln, der den Schweregrad einer Sicherheitslücke bestimmt. In der Praxis verzichten die meisten Unternehmen jedoch darauf, zeitliche und Umgebungsmetriken in das Modell aufzunehmen, da dies komplex ist, und verwenden stattdessen den Basis-Score. Wie die CVSS-Dokumentation jedoch betont, reicht dieser nicht aus, um das tatsächliche Risiko zu bewerten:
Der CVSS-Basis-Score sollte durch eine kontextbezogene Analyse der Umgebung sowie durch Attribute ergänzt werden, die sich im Laufe der Zeit ändern können. Dazu können die zeitlichen und Umgebungsmetriken von CVSS herangezogen werden. Für eine umfassende Risikobewertung sollte ein System eingesetzt werden, das mehr Faktoren als nur den CVSS-Basis-Score berücksichtigt. Solche Systeme beziehen häufig auch Faktoren ein, die nicht vom CVSS abgedeckt werden, etwa Exposition und Bedrohung.
Das ist der Hauptgrund, warum viele Sicherheitsanalystinnen, Sicherheitsanalysten und Praktikerinnen und Praktiker CVSS nicht uneingeschränkt vertrauen. Sie wissen, dass zusätzliche Kontextinformationen nötig sind, um das von einer Sicherheitslücke ausgehende Risiko besser einzuschätzen und Behebungsmaßnahmen zu priorisieren.
EPSS wurde, wie oben erläutert, entwickelt, um diese Einschränkung des CVSS-Rahmenwerks zu beheben. Es basiert auf einem datengestützten Machine-Learning-Modell, das aktuelle Bedrohungsinformationen aus der CVE-Datenbank mit realen Exploit-Daten aus mehreren Quellen kombiniert, um die Wahrscheinlichkeit eines Angriffs vorherzusagen.
CVSS | EPSS | |
Betreiber | FIRST | FIRST |
Wertebereich | 0–10 | 0 %–100 % |
Bedeutung des Scores | Schweregrad einer Sicherheitslücke | Wahrscheinlichkeit, dass eine Sicherheitslücke in den nächsten 30 Tagen ausgenutzt wird |
Datenquellen | Basis-, zeitliche und Umgebungsmetriken fließen in die Berechnung des Scores ein | Verschiedene Quellen dienen zum Trainieren eines ML-gestützten Modells, darunter historische Daten zu Sicherheitslücken und täglich erfasste Exploit-Daten |
Aktualisierungen | Neueste Version: CVSS 3.1 (veröffentlicht im Juni 2019) | Die Scores werden täglich durch einen ML-gestützten Prozess aktualisiert. Das Modell selbst wird in regelmäßigen Abständen aktualisiert. |
Wie funktioniert EPSS?
EPSS nutzt ein Machine-Learning-Modell, um den Score zu ermitteln. Zum Trainieren dieses Modells sammelt EPSS Daten aus verschiedenen Quellen. Dazu gehören Informationen zu bekannten Sicherheitslücken, zugehörigen Exploits und weiteren Faktoren, die sich auf die Ausnutzbarkeit auswirken können. Zu den Datenquellen zählen die MITRE-CVE-Liste, NVD (National Vulnerability Database) und verschiedene Threat-Intelligence-Feeds wie Metasploit und ExploitDB.
Diese Daten werden anschließend zusammengeführt, um das EPSS-Vorhersagemodell zu trainieren und sicherzustellen, dass es die Wahrscheinlichkeit einer Ausnutzung bei neuen, bislang unbekannten Sicherheitslücken zuverlässig vorhersagen kann. Sobald neue Daten zu Sicherheitslücken und Exploits verfügbar sind, wird das Modell aktualisiert, damit es präzise und relevant bleibt.
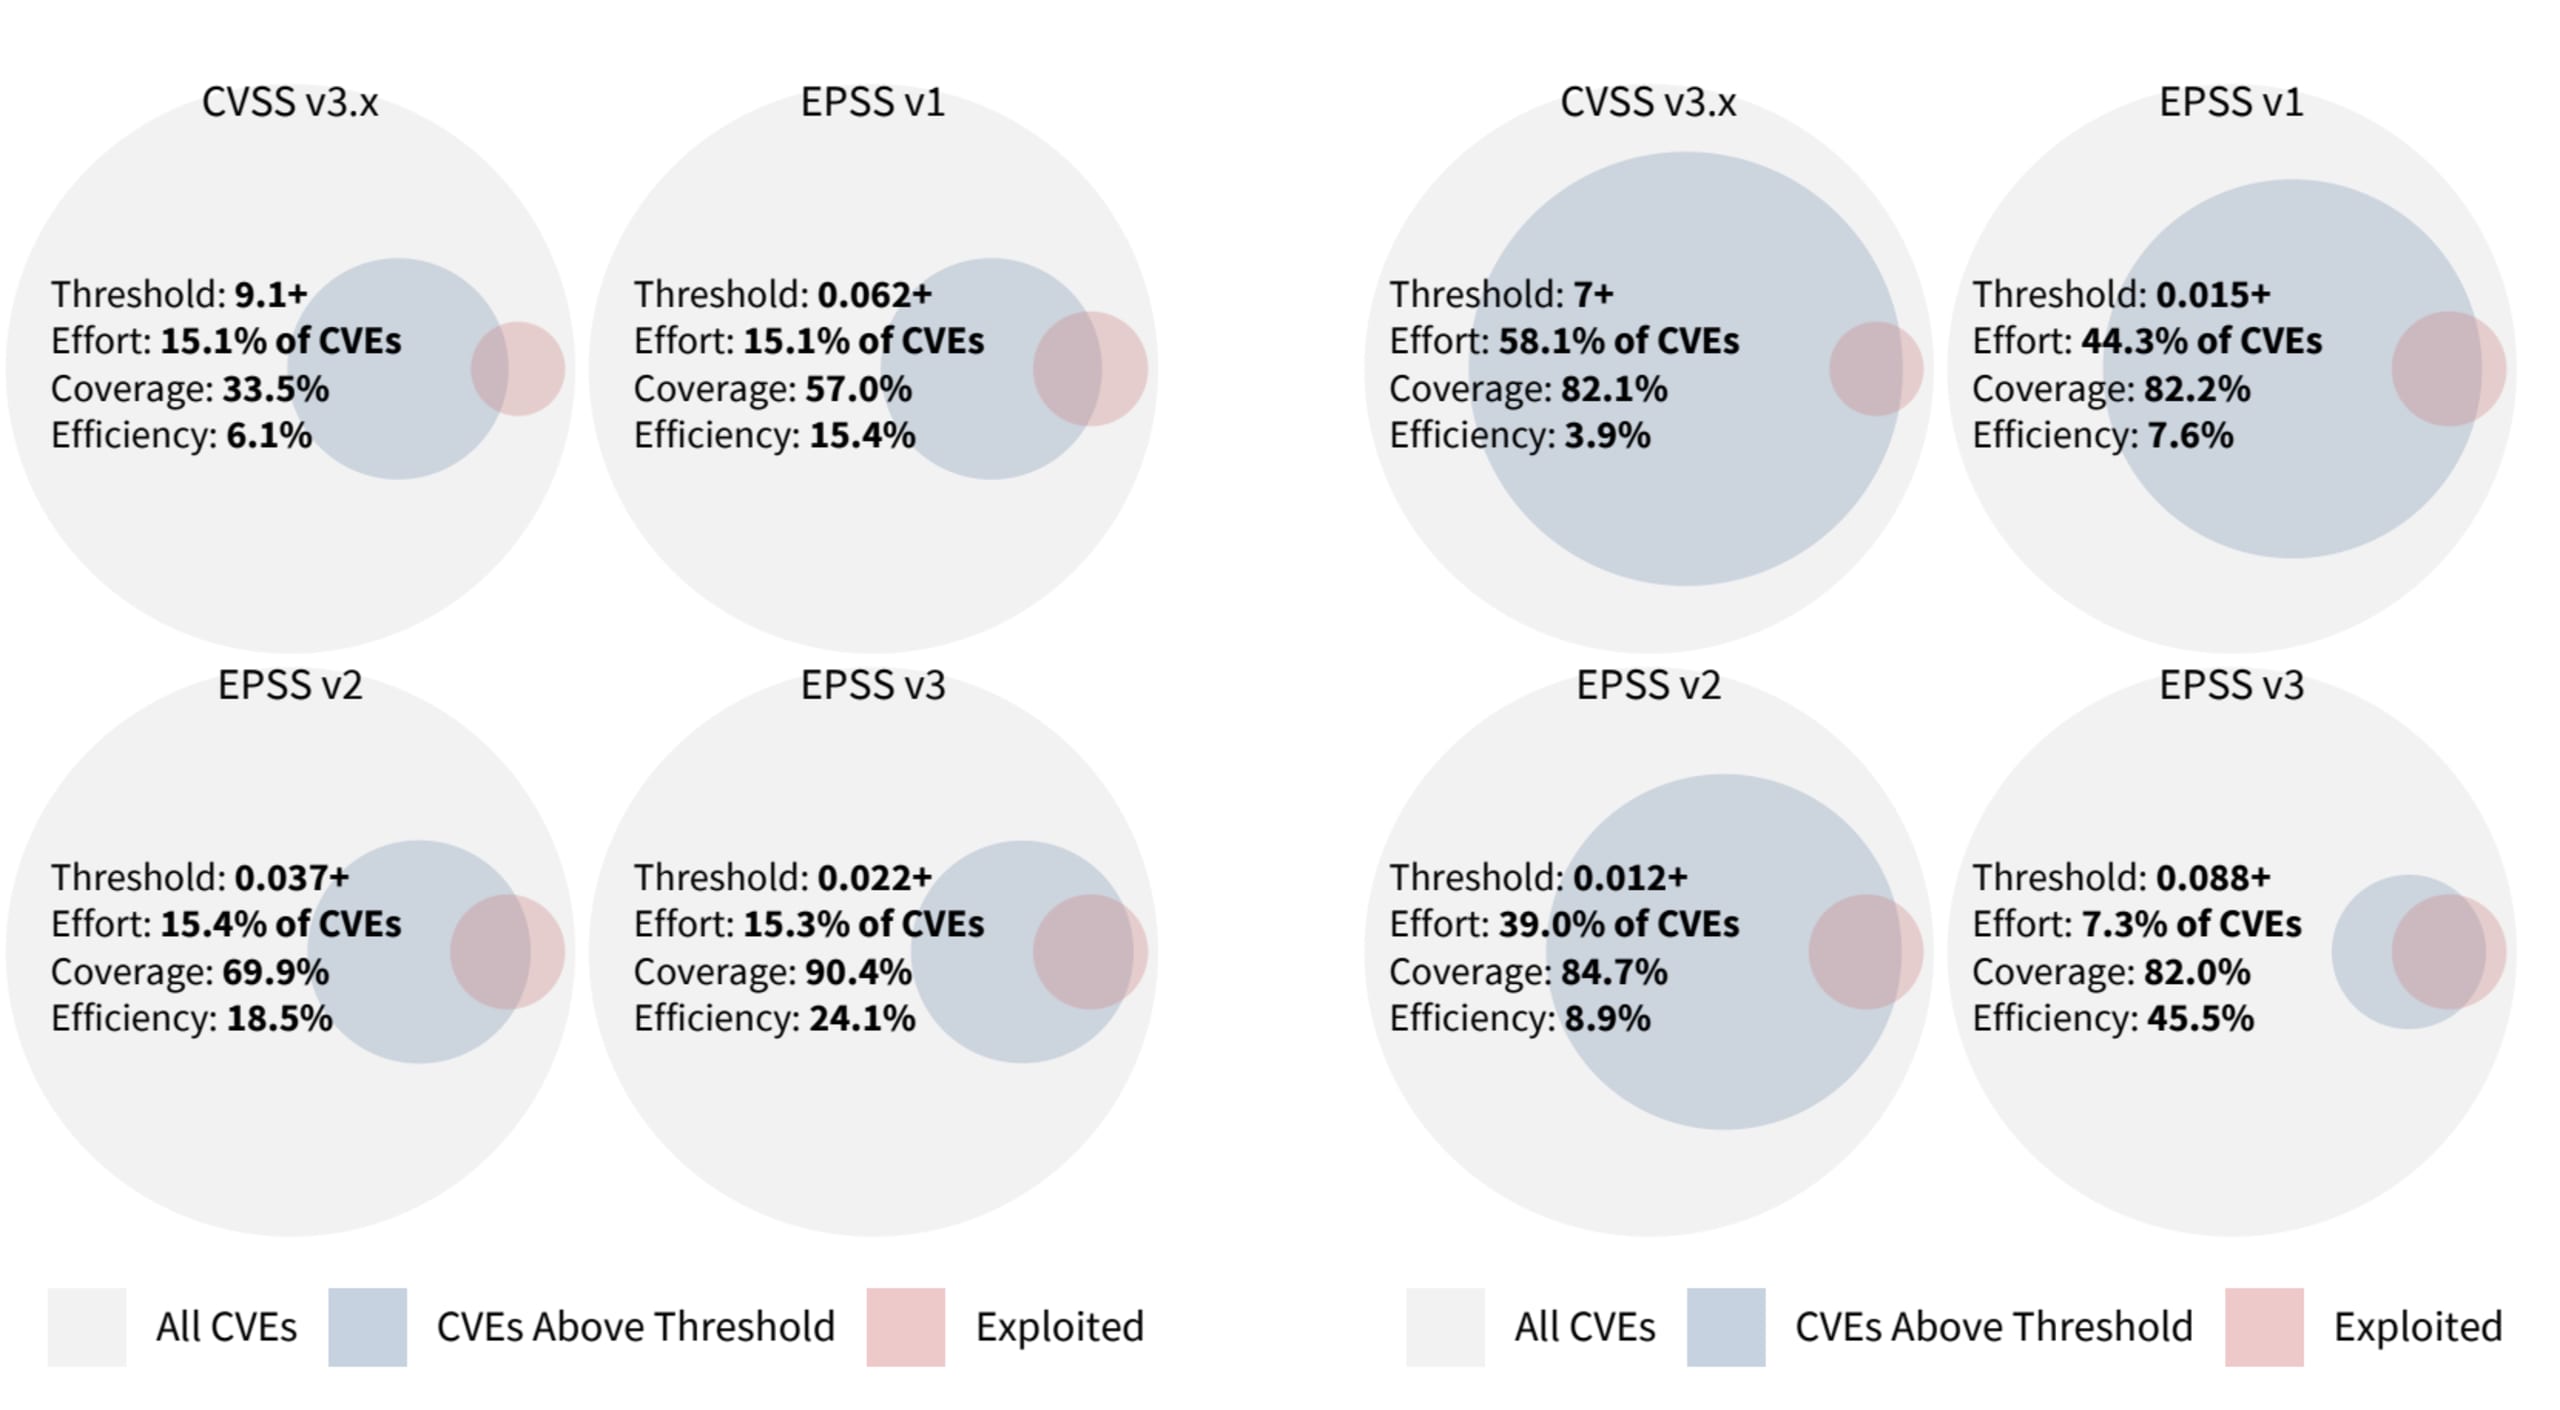
Die erste Modellversion wurde 2021 veröffentlicht. Das neueste EPSS-Update erschien im März 2023 (EPSS v3 oder v2023.03.01). Das neueste Modell liefert deutlich bessere Vorhersagen und arbeitet effizienter.
EPSS mit Snyk nutzen
Wie oben erwähnt, wurden EPSS-Scores zu Open-Source-Sicherheitslücken in der Snyk Intel Vulnerability Database hinzugefügt. Wenn Sie eine bestimmte CVE aufrufen, wird der EPSS-Score im Kasten Threat Intelligence rechts auf der Seite angezeigt:

Wie im obigen Beispiel zu sehen ist, zeigt Snyk neben dem zentralen EPSS-Messwert, der Wahrscheinlichkeit (hier 0,04 %), auch das Perzentil (6. Perzentil) an. Es gibt die Wahrscheinlichkeit im Verhältnis zu allen anderen Scores wieder.
Wenn Sie Anwendungen auf Basis der Snyk CLI entwickeln, können Sie EPSS-Scores auch beim Anzeigen von Sicherheitslücken in einer JSON-Datei sehen.
Auf dem Weg zu einem ganzheitlicheren Risikobewertungsmodell
EPSS schätzt die Wahrscheinlichkeit, dass eine Sicherheitslücke ausgenutzt wird. Neben dem Verständnis davon, was EPSS ist, ist es jedoch ebenso wichtig zu wissen, was EPSS nicht ist.
EPSS berücksichtigt keine zusätzlichen Umgebungsfaktoren und schätzt auch nicht die Auswirkungen einer Sicherheitslücke ein, falls diese ausgenutzt wird. Daher gilt laut der EPSS SIG selbst: EPSS „ist kein vollständiges Bild des Risikos und sollte auch nicht als solches betrachtet werden“. Erwähnenswert ist auch, dass die EPSS SIG zwar hervorragende Arbeit bei der Dokumentation des Projekts geleistet hat, das Modell selbst jedoch nicht vollständig transparent ist und daher nur eingeschränkt bewertet werden kann. Dennoch kann und sollte EPSS bei der Risikobewertung und Priorisierung als einer von mehreren Risikofaktoren berücksichtigt werden. Deshalb haben wir beschlossen, EPSS schrittweise in unsere Daten zu Sicherheitslücken aufzunehmen.
Snyk arbeitet an einem neuen Risikobewertungsmodell, das deutlich umfassender und differenzierter sein wird. Es bezieht sowohl CVSS und EPSS als auch eine lange Liste weiterer kontextbezogener Risikofaktoren ein. Zusammen liefern diese Faktoren Informationen zur Wahrscheinlichkeit einer Ausnutzung und zu den möglichen Auswirkungen, falls es tatsächlich dazu kommt. So entsteht ein ganzheitlicherer, risikobasierter Ansatz für die Priorisierung und das Management von Problemen.
Bleiben Sie dran – weitere Neuigkeiten folgen!
Von Entwicklern geschätzt. Von der Security vertraut.
Die Developer-first-Tools von Snyk bieten integrierte und automatisierte Security, die Ihren Governance- und Compliance-Anforderungen gerecht wird.