Open-Source-Schwachstellen direkt in Ihrer Eclipse-IDE beheben


25. Juli 2019
0 Min. LesezeitWir freuen uns, Ihnen mitteilen zu können, dass Entwickler ihre Projekte jetzt direkt in ihrer Eclipse-IDE (Integrated Development Environment) auf Open-Source-Schwachstellen testen und überwachen können.
Softwareentwickler arbeiten in der Regel hauptsächlich in ihrer bevorzugten IDE. Diese ist meist diejenige, die sich gut in ihren bestehenden Workflow integriert. Auch bei Snyk sind wir überzeugt, dass sich Tools nahtlos in Ihren bestehenden Softwareentwicklungsprozess einfügen sollten, um möglichst effizient zu sein.
Deshalb haben wir ein Snyk-Plugin veröffentlicht, das Sie direkt in Eclipse installieren können. Nach der Installation analysiert Snyk beim Ausführen des Sicherheitsscans die direkten und indirekten Abhängigkeiten Ihrer Projekte, erkennt Sicherheitslücken und Lizenzprobleme und liefert Ihnen wichtige Details, damit Sie diese schneller und einfacher beheben können.
Die Leistungsfähigkeit der Snyk CLI
Für die Implementierung des Eclipse-IDE-Plugins haben wir unsere bestehenden CLI-Funktionen genutzt, um die Projekte in Ihrem Workspace zu scannen. So erhalten Sie umfassende Scans, Empfehlungen zur Behebung und Unterstützung für Ihre Projekte – unabhängig von Programmiersprache oder Paketmanager.
Das Kerngeschäft von Snyk ist es, Schwachstellen in den Abhängigkeiten Ihrer Projekte zu finden und zu beheben. Über unsere CLI scannt Snyk Ihre verschiedenen Projekte, die in unterschiedlichen Ökosystemen erstellt wurden, direkt in Ihrer lokalen Entwicklungsumgebung. Snyk erkennt dann automatisch den Projekttyp (Programmiersprache und Paketmanager), erstellt einen Abhängigkeitsbaum, um alle direkten und indirekten Abhängigkeiten zu analysieren, und gleicht diese anschließend mit unserer proprietären Schwachstellendatenbank ab. Auf Grundlage dieser Analyse zeigen wir, ob eine direkte oder transitive Abhängigkeit eine Schwachstelle enthält, und empfehlen Ihnen die am besten geeignete verfügbare Lösung.
Eclipse nahtlos mit dem Snyk-Plugin einrichten
Die Installation des Snyk-Schwachstellenscanners für Eclipse ist ganz einfach. Suchen Sie im Eclipse Marketplace nach Snyk, klicken Sie auf „Installieren“ und folgen Sie den Anweisungen. Schon kann es losgehen.
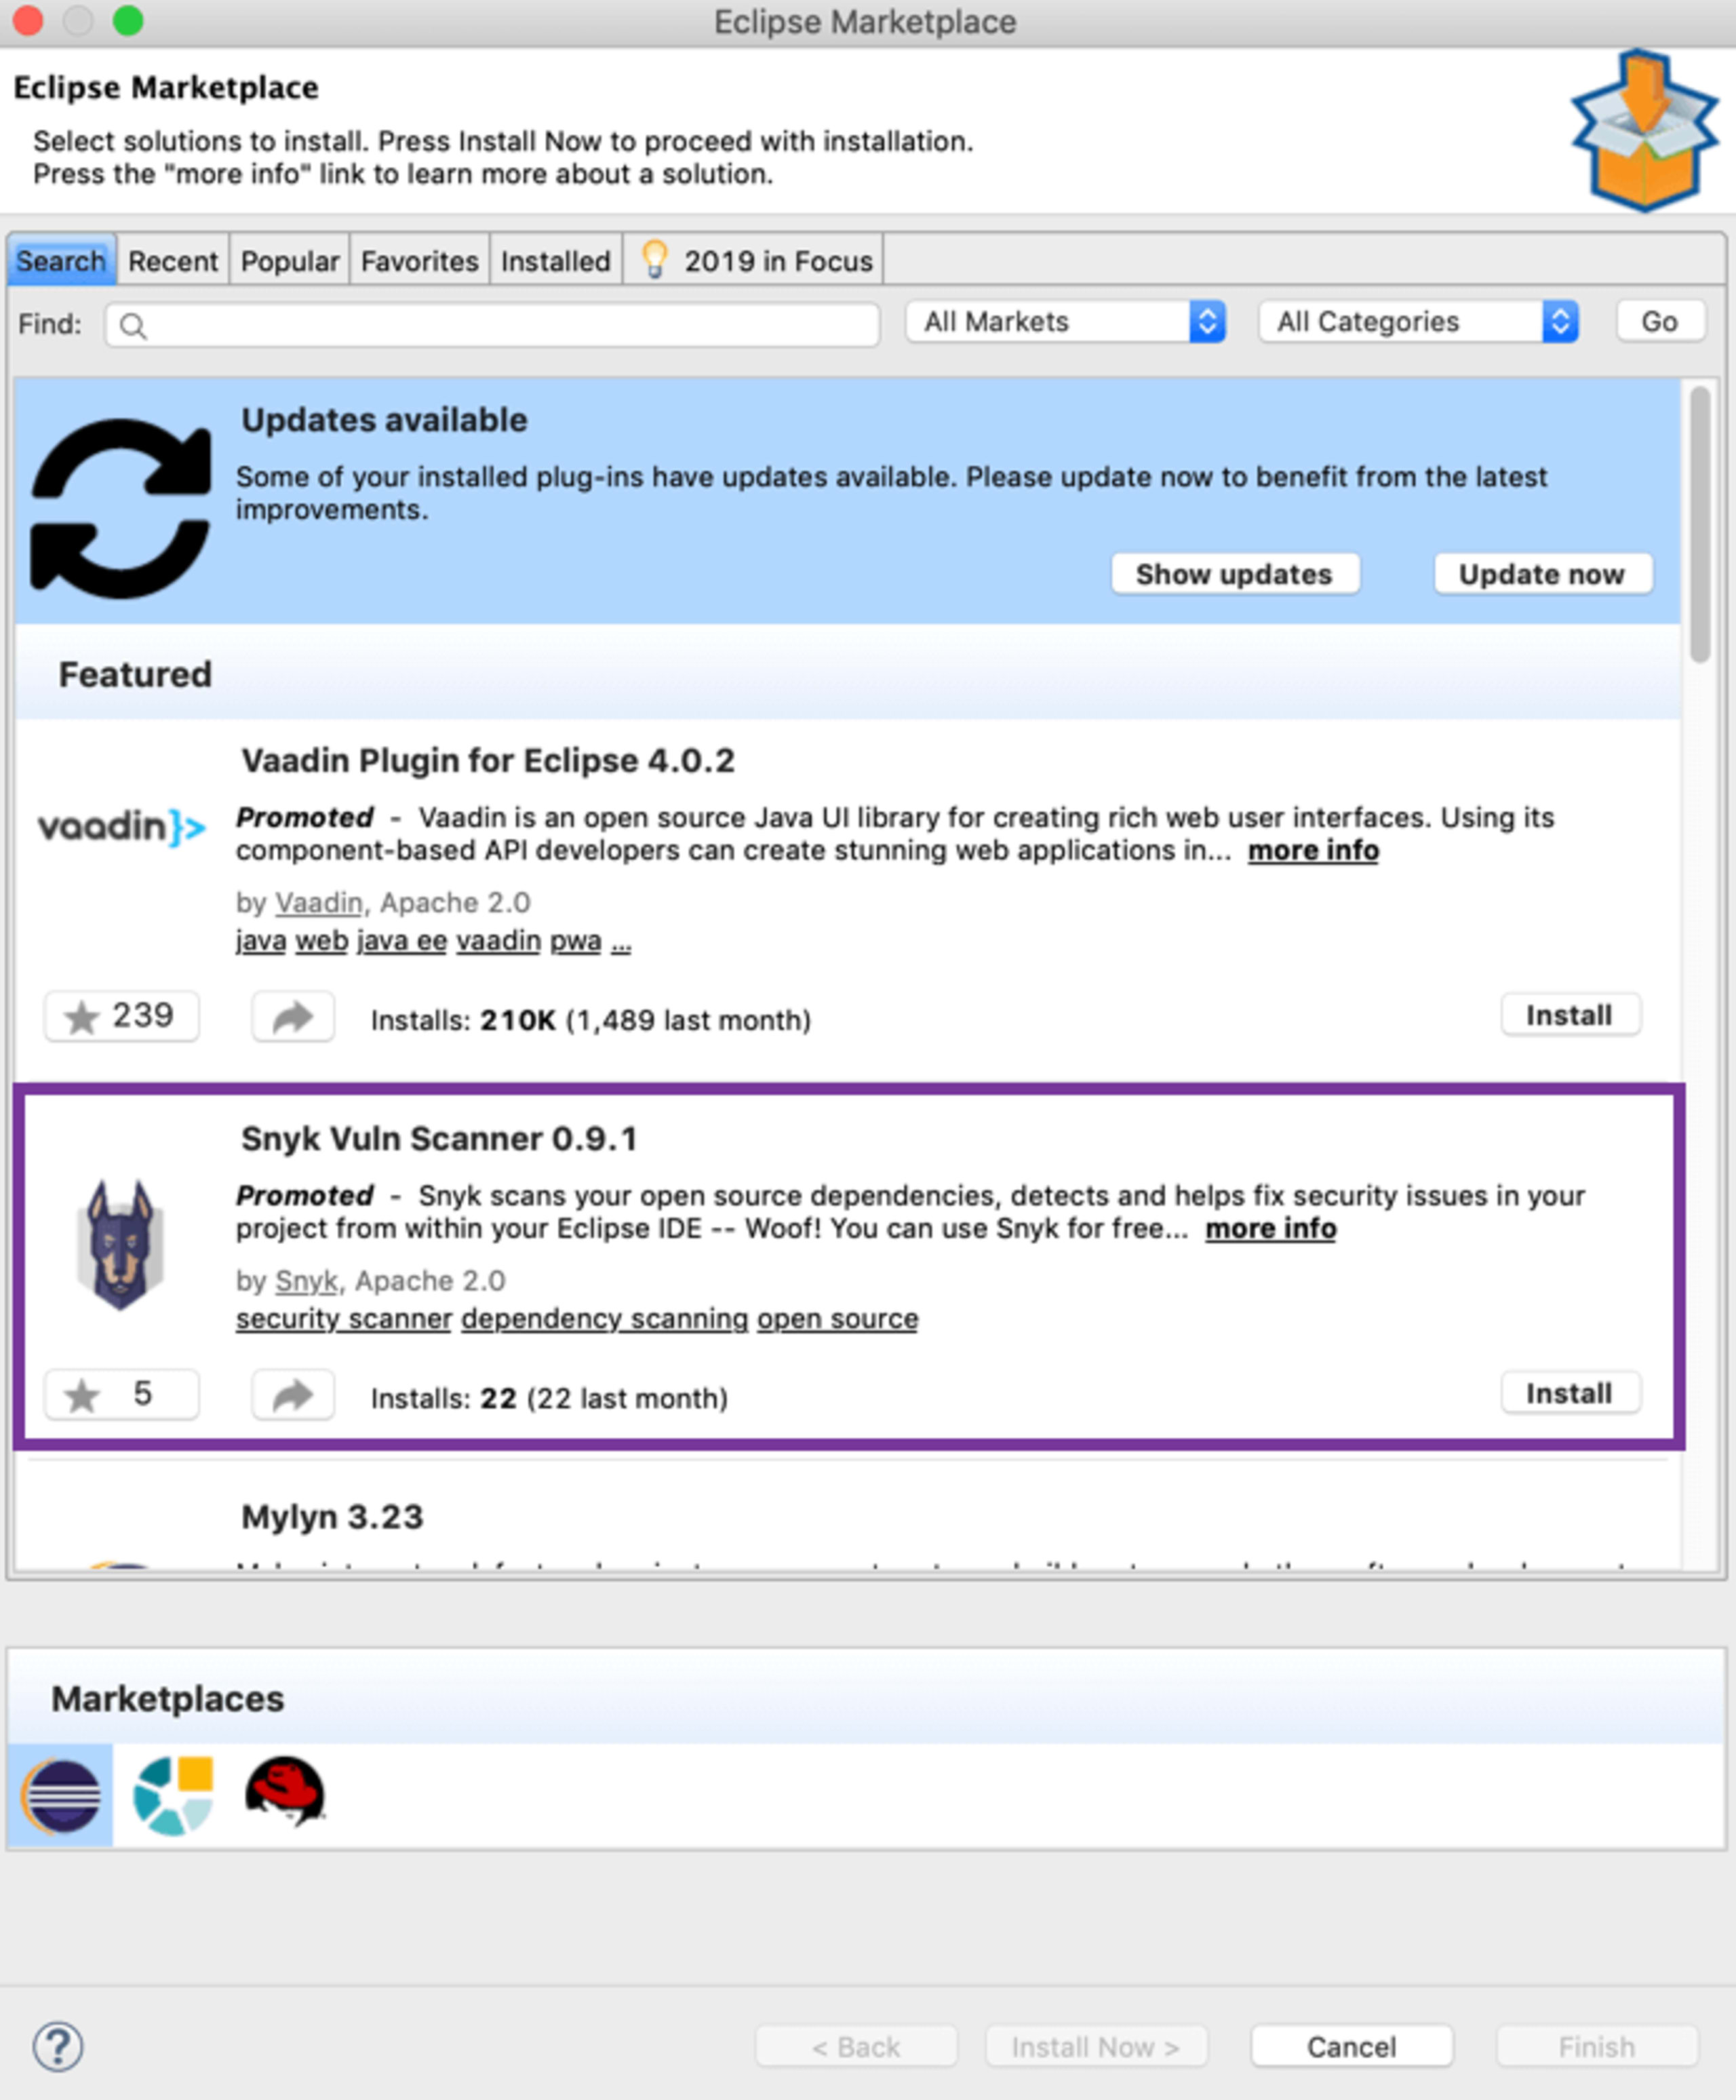
Öffnen Sie nach der Installation des Plugins die Snyk-Ansicht:
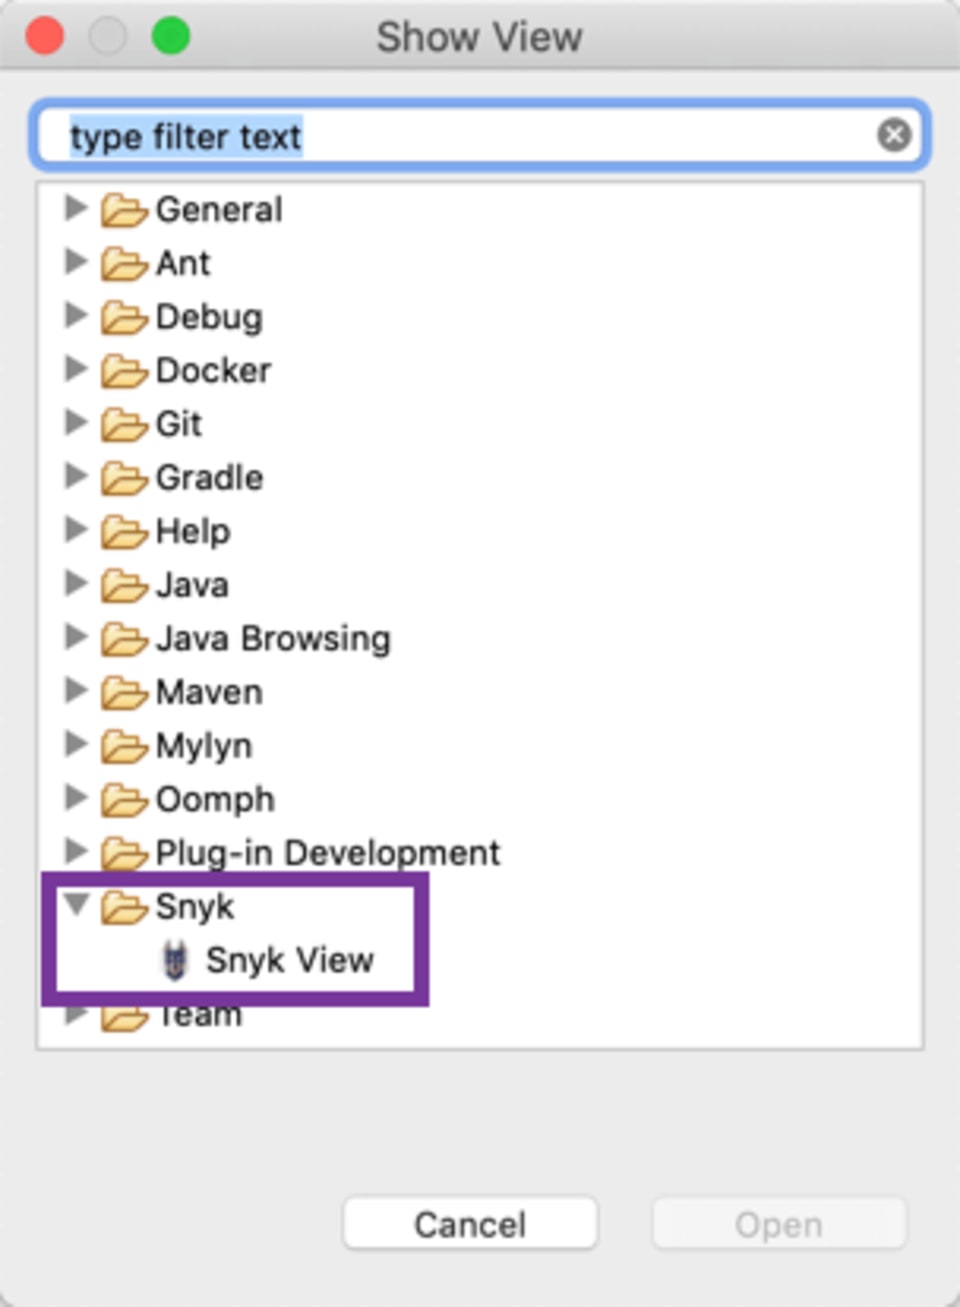
Authentifizieren Sie anschließend die Installation Ihres Eclipse-Snyk-Plugins über Ihr Snyk-Konto im Fenster Snyk-Einstellungen:
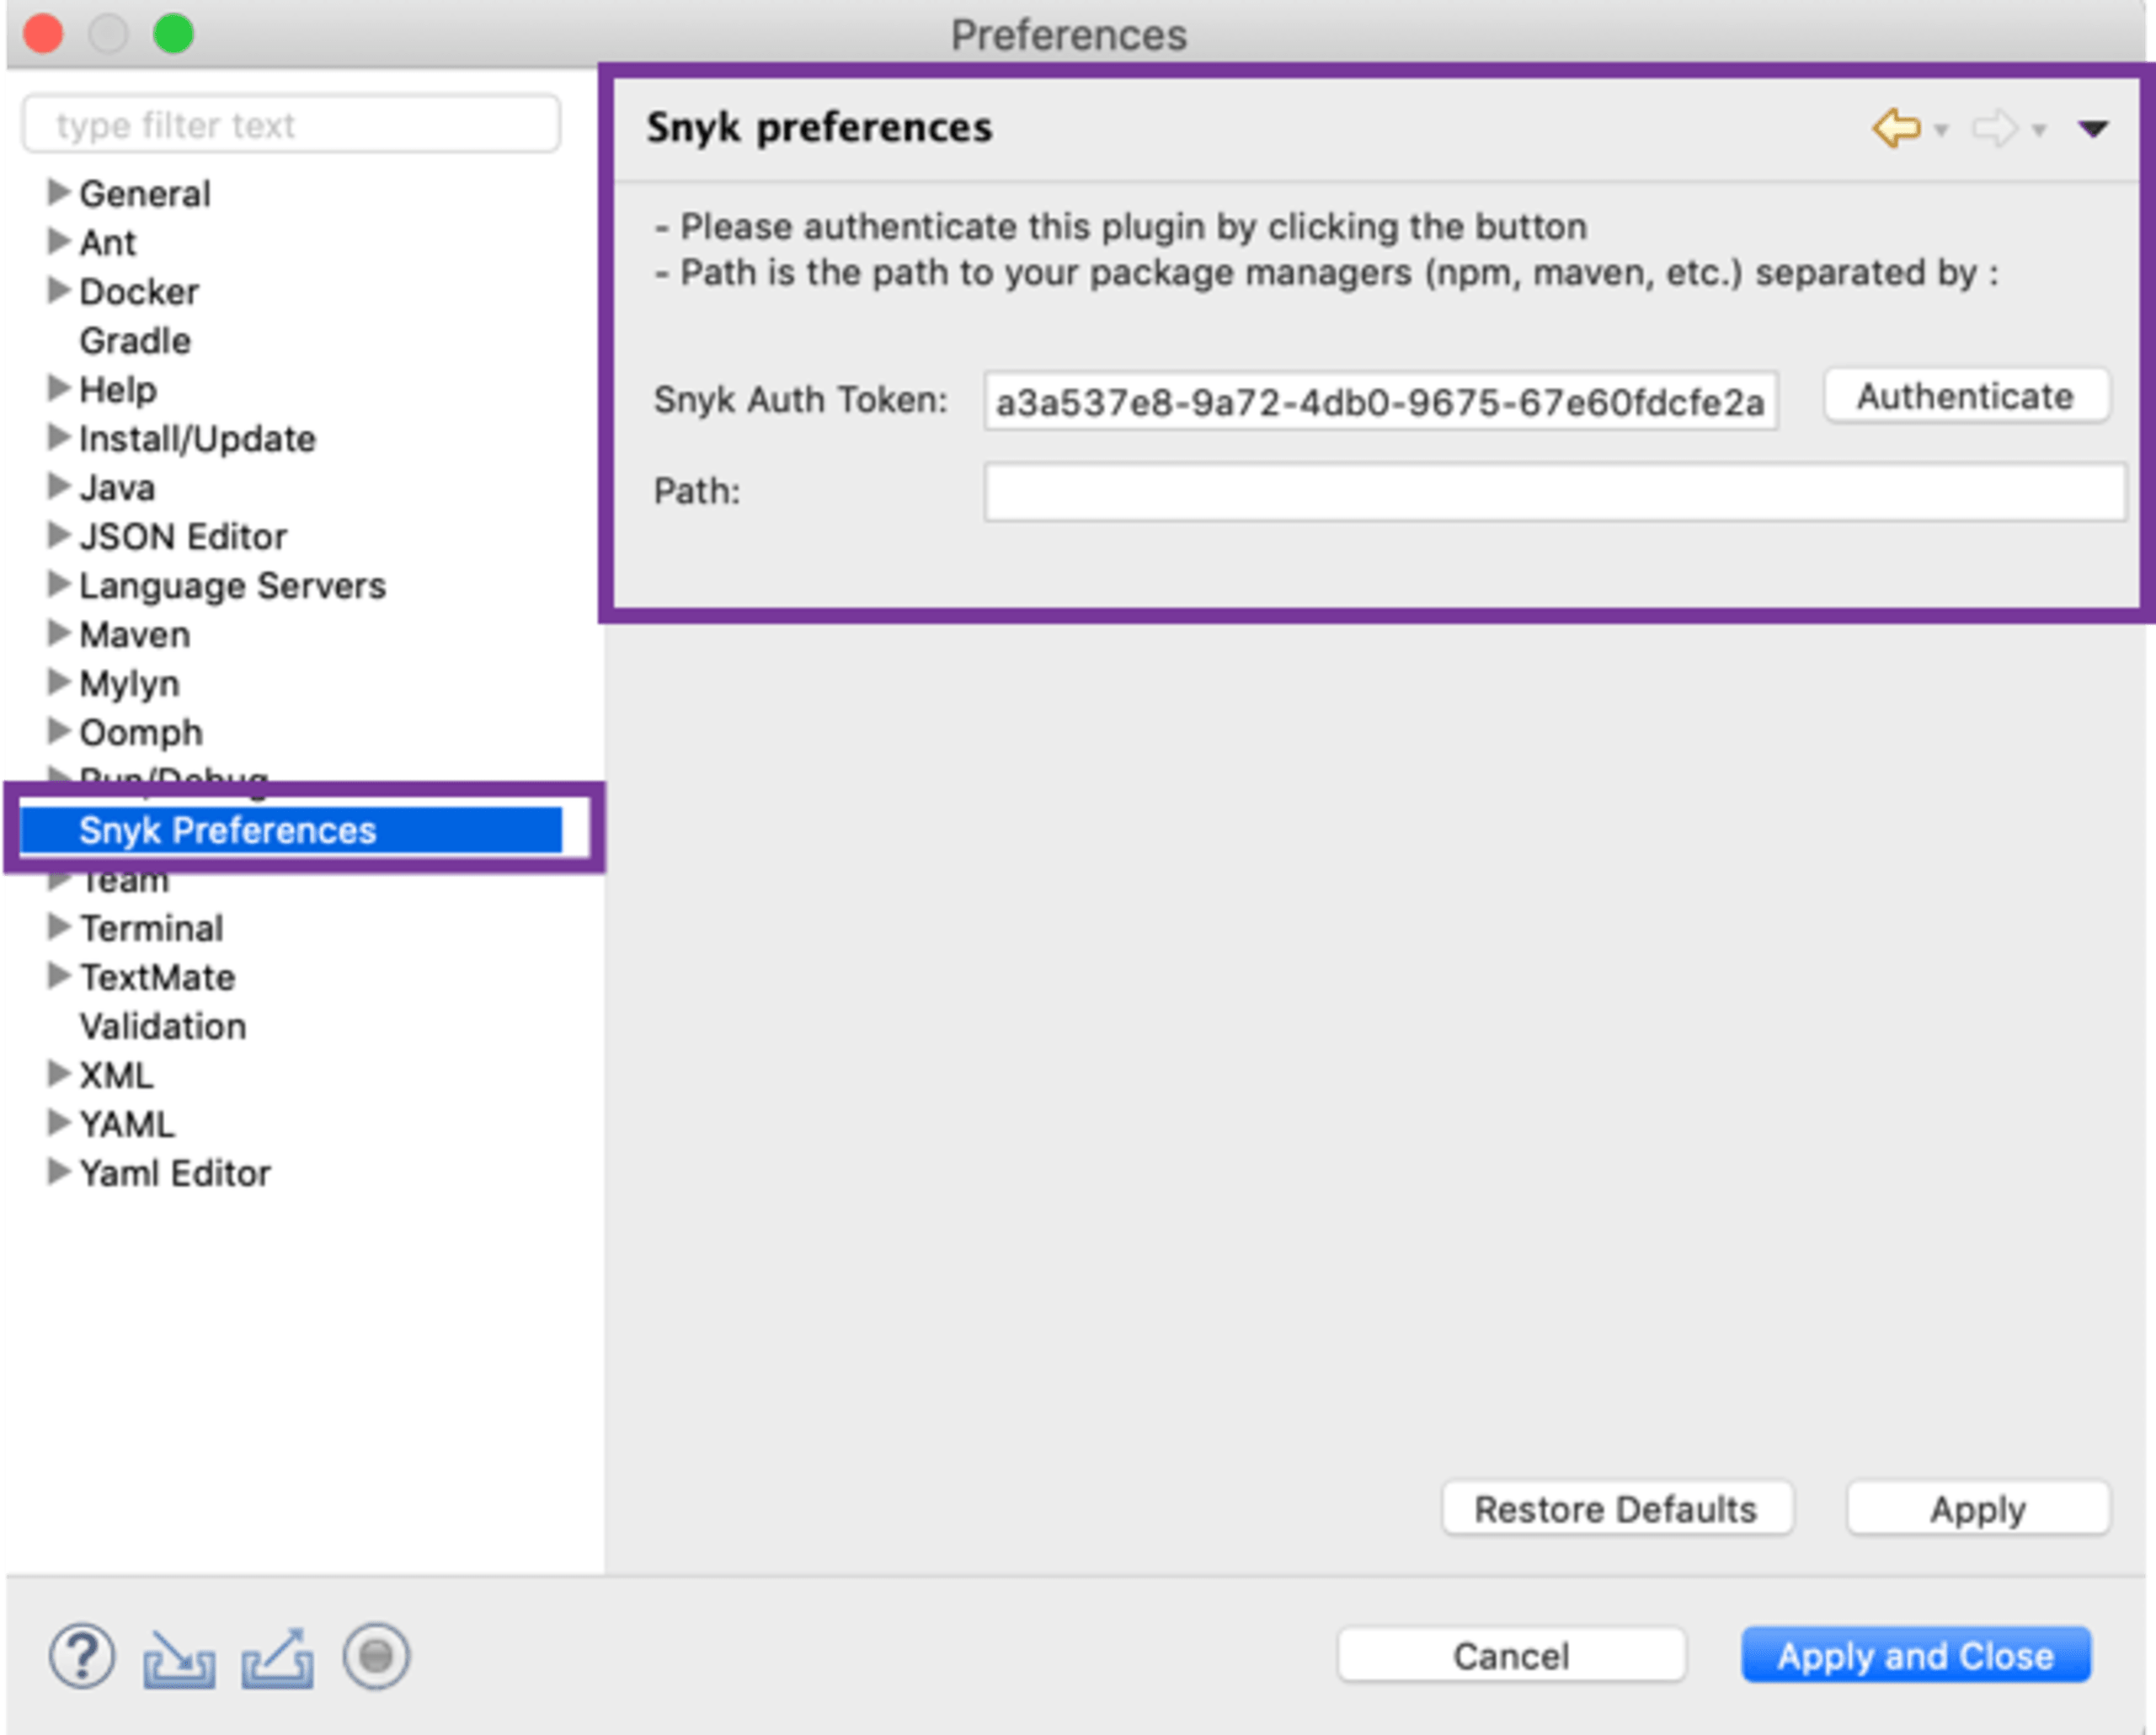
Optional können Sie dem Pfad weitere Verzeichnisse hinzufügen, wenn der Paketmanager Ihres Projekts nicht Teil des Systempfads ist.
Schwachstellen direkt in Eclipse erkennen
Klicken Sie nach der Konfiguration auf die Wiedergabeschaltfläche in der Snyk-Ansicht, um Ihren gesamten Workspace zu scannen und Ergebnisse für alle derzeit geöffneten Projekte zu erhalten. Alternativ können Sie mit der rechten Maustaste auf ein einzelnes Projekt im Stammordner des Projekts klicken und dann Snyk-Test auswählen.
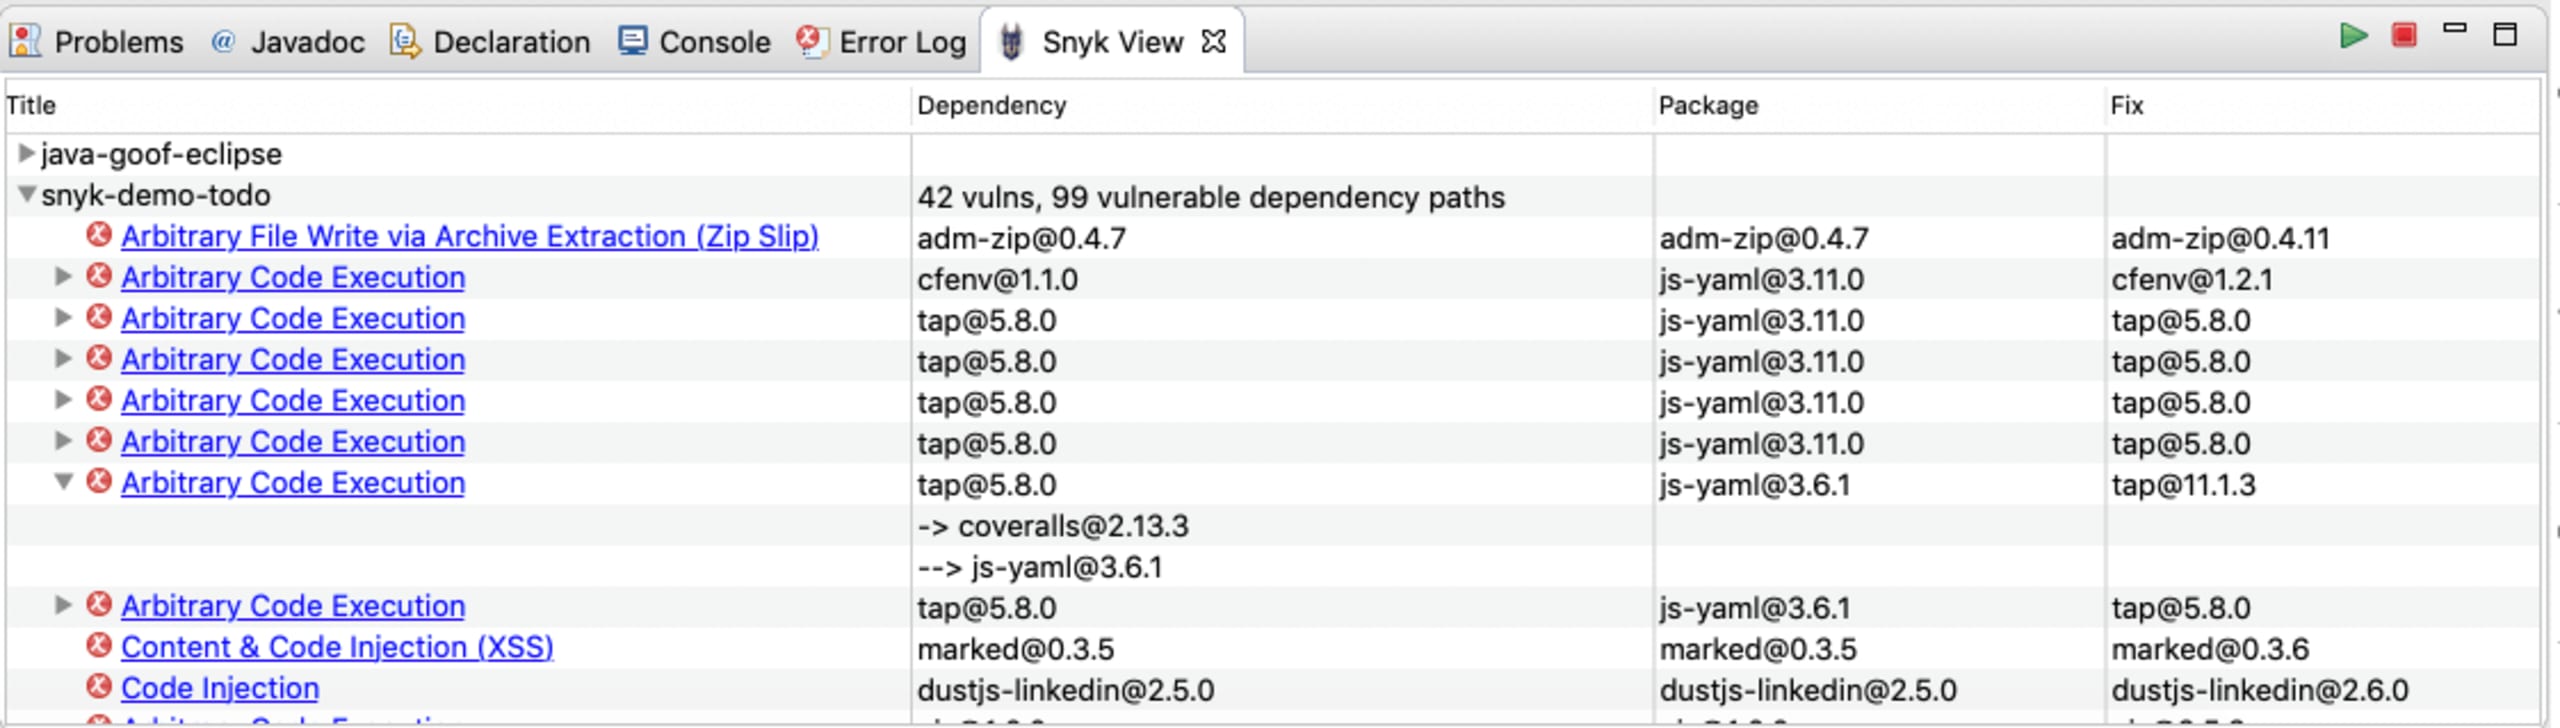
Für jedes gescannte Projekt werden gefundene Schwachstellen im Tab Snyk-Ansicht angezeigt. Die Ergebnisse sind nach Projekten gruppiert. Darunter wird jedes Auftreten einer Schwachstelle einzeln aufgeführt und die betroffene direkte Abhängigkeit in Ihrem Projekt angezeigt.
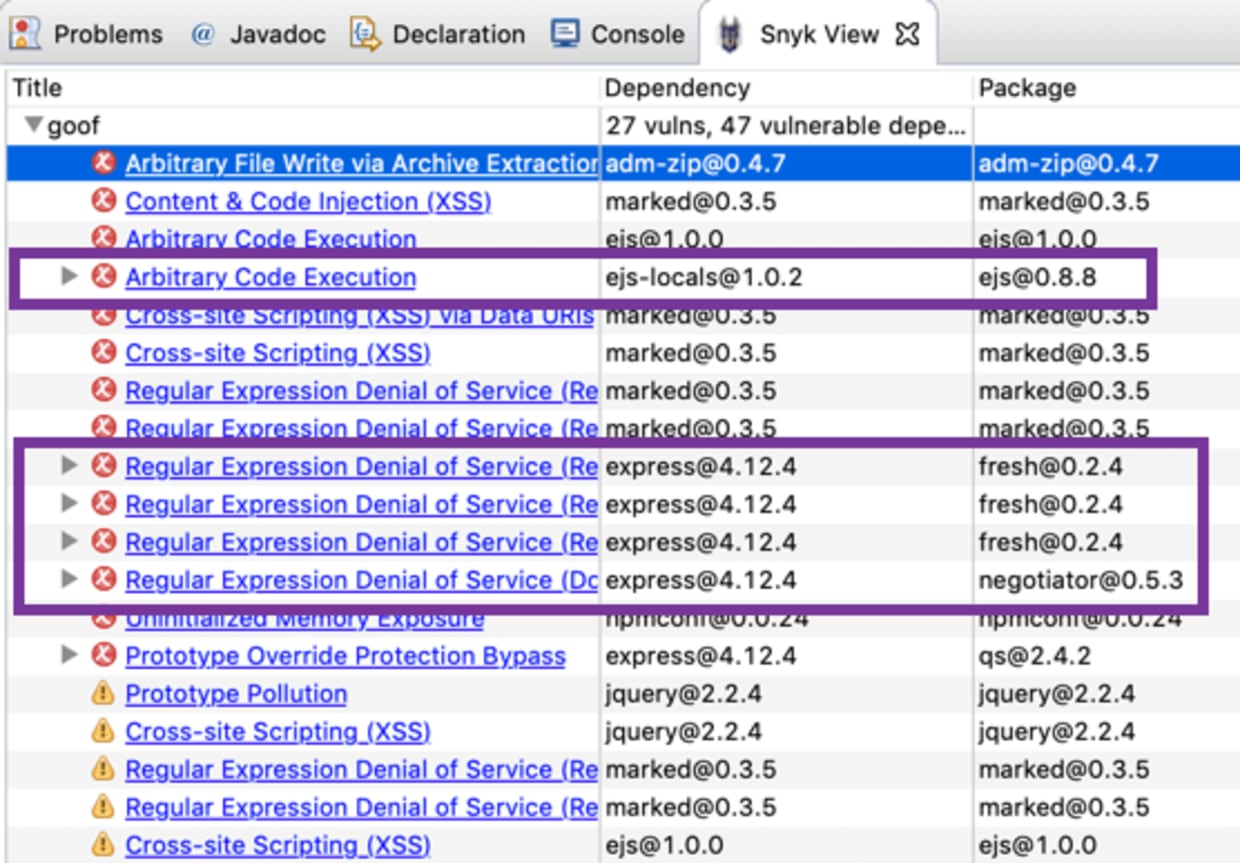
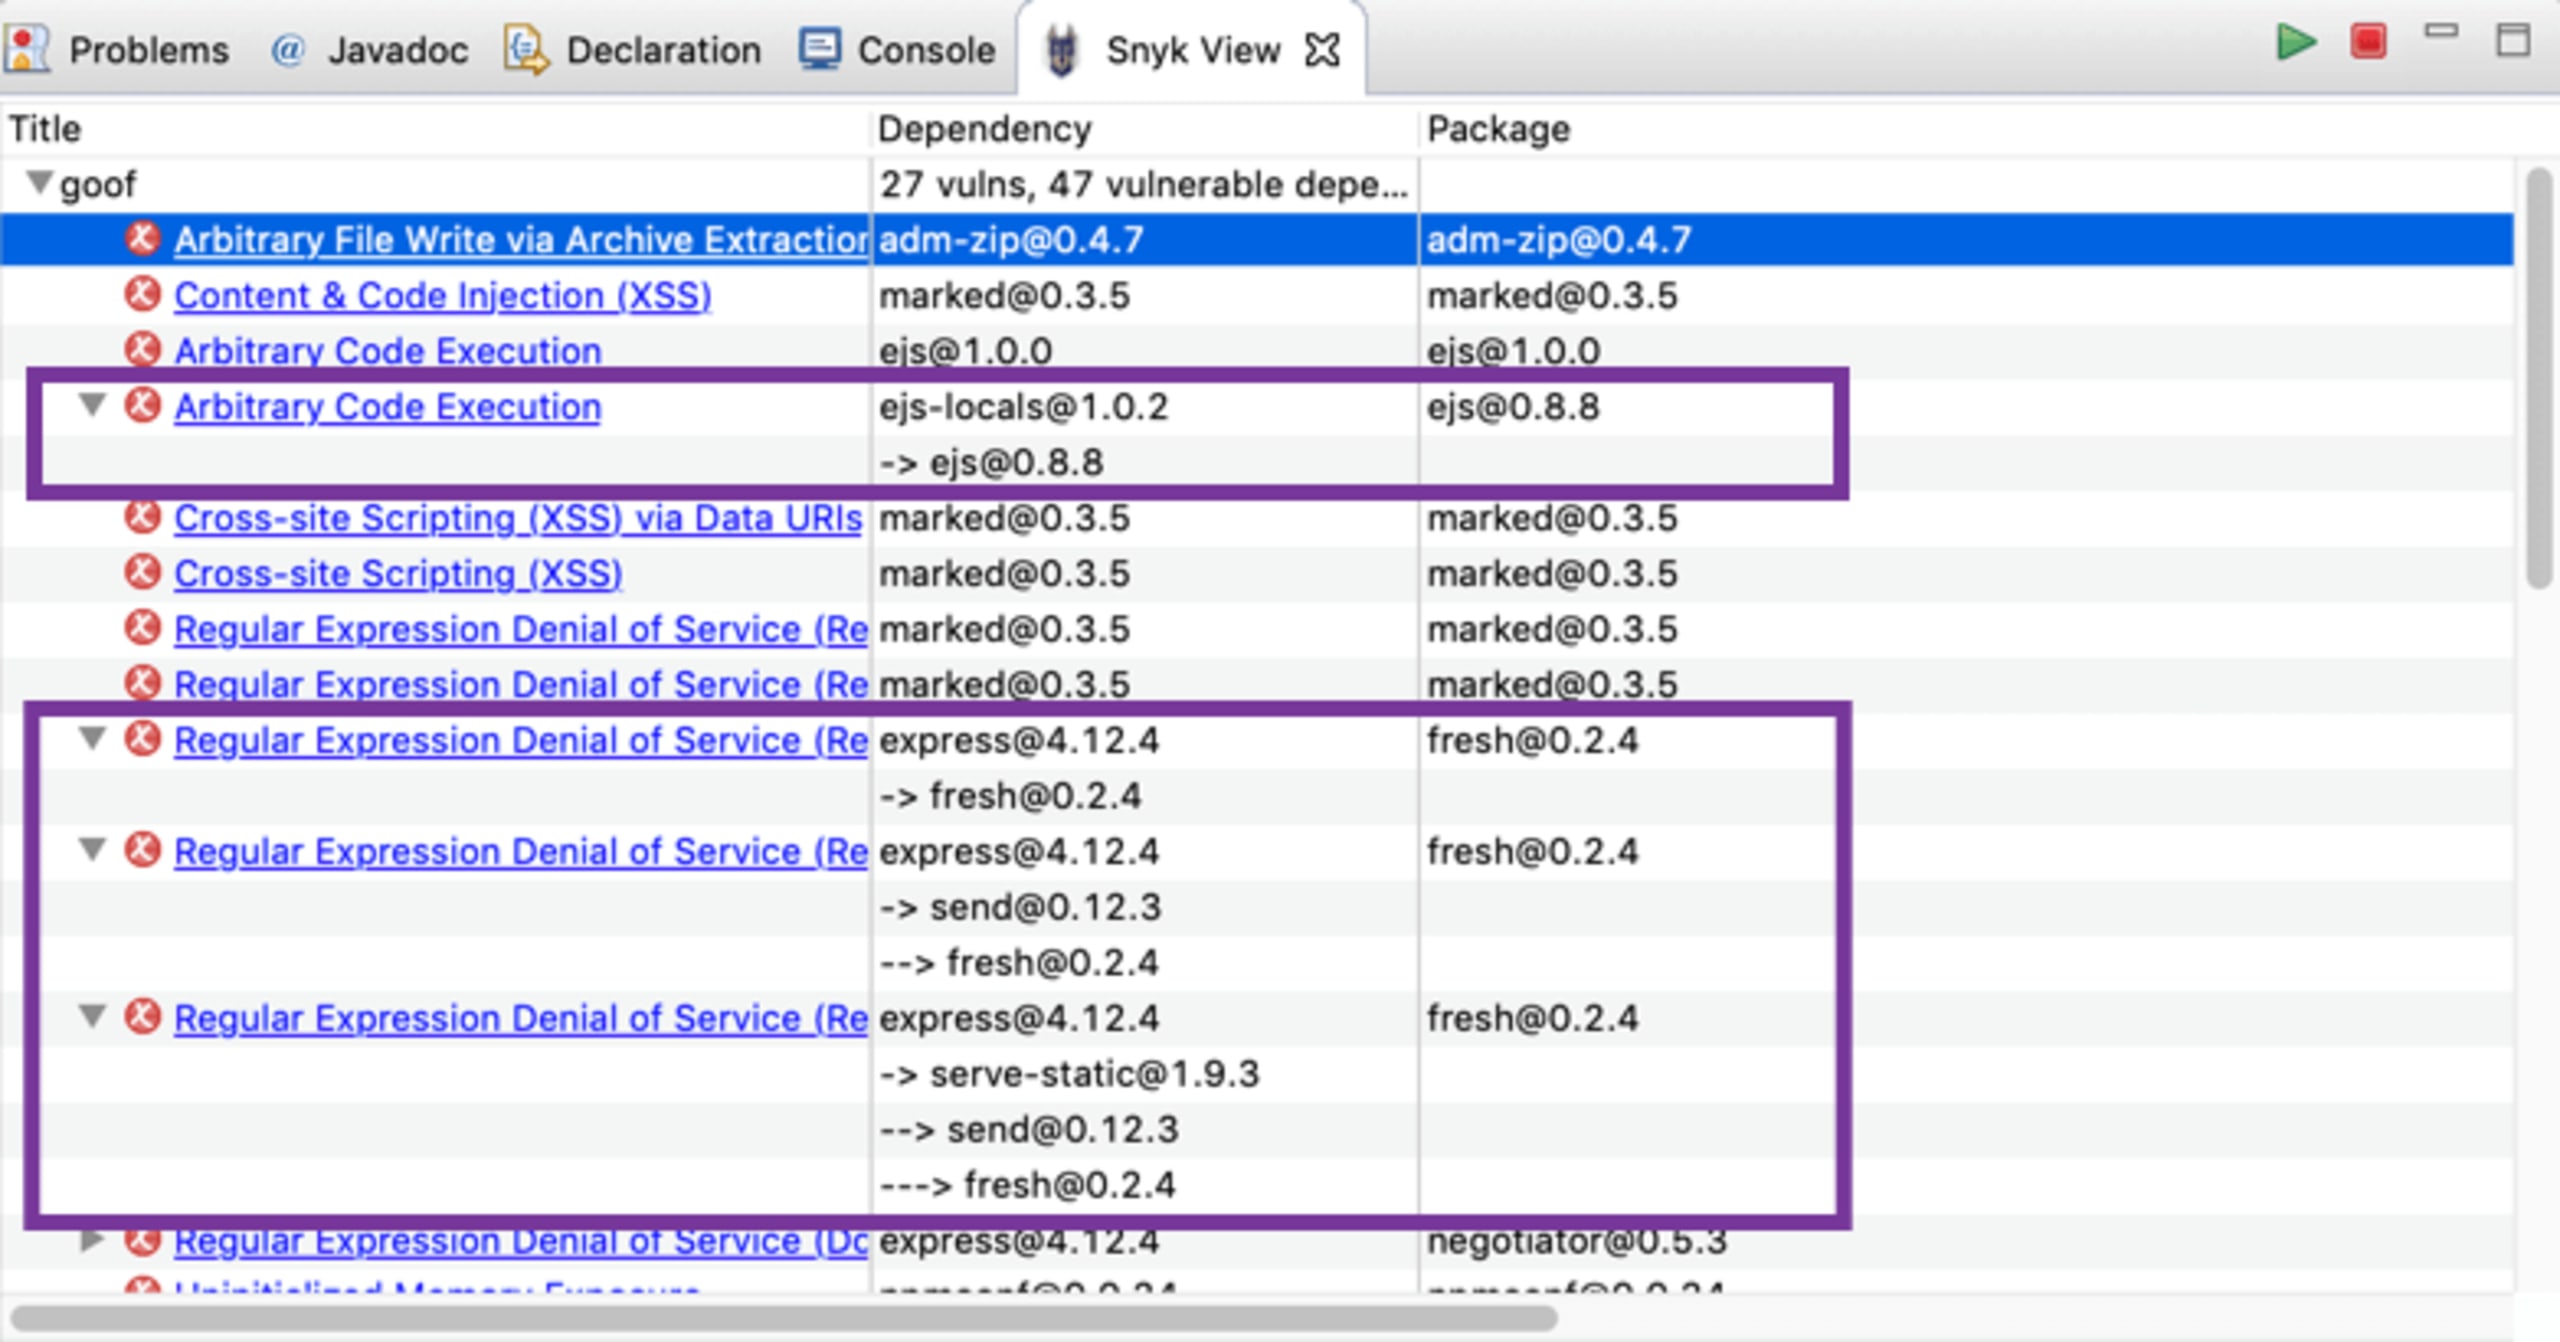
Bei indirekten Abhängigkeiten wird außerdem der vollständige Abhängigkeitspfad angezeigt, über den die Schwachstelle oder das Problem eingeführt wurde.
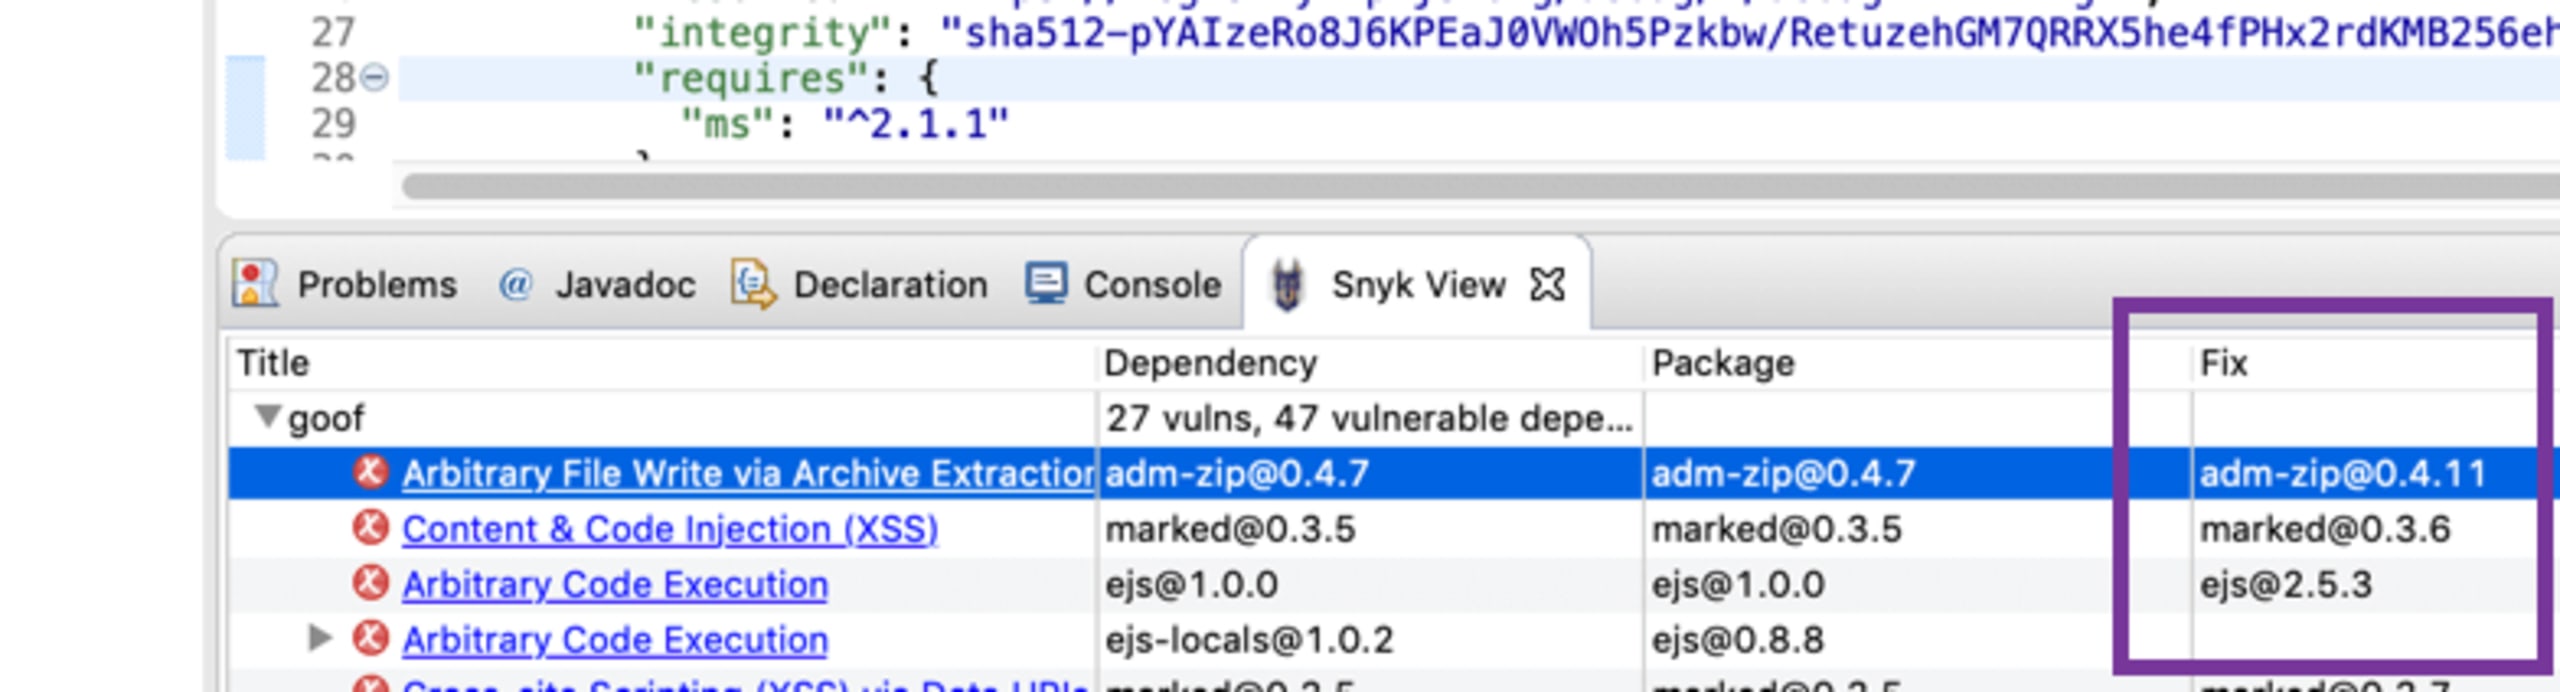
In der Spalte Behebung wird schließlich ein empfohlenes Upgrade angezeigt, sofern eines verfügbar ist. Snyk empfiehlt stets das kleinstmögliche Upgrade der direkten Abhängigkeit, um die Schwachstelle mit möglichst geringem Risiko zu beheben.
Sicherheit in Ihren Workflow integrieren
So wie Plugins für Unit-Tests und Codequalität Ihren Workflow direkt in Eclipse nahtlos integrieren und erleichtern, ist auch das Snyk-Plugin ein leistungsstarkes Tool, mit dem Entwickler sicherere Software erstellen können. Indem Sie anfällige Abhängigkeiten direkt in der Eclipse-IDE während der Entwicklung erkennen und vermeiden, verlagern Sie die Sicherheit „nach links“, ohne Ihre Arbeitsweise ändern zu müssen!
Erste Schritte
Fügen Sie das neue Snyk-Plugin in Eclipse hinzu. Weitere Informationen finden Sie in unserer Übersicht zum Eclipse-Snyk-Plugin.
Wie geht es weiter?
Als Nächstes planen wir – wie bei vielen unserer Integrationen – auch für Eclipse eine Funktion zur automatischen Behebung auf Basis empfohlener Lösungen, wenn Schwachstellen gefunden werden.
Starten Sie mit Capture the Flag
Erfahren Sie in unserem virtuellen On-Demand-Workshop für Einsteiger, wie Sie Capture-the-Flag-Herausforderungen lösen.