Cloud-Security-Updates von der re:Invent 2022, die Sie kennen sollten
Shilpi Bhattacharjee
21. Dezember 2022
0 Min. LesezeitNach einer zweijährigen Pause (2020 virtuell und 2021 hybrid) fand die AWS re:Invent dieses Jahr wieder in voller Pracht vor Ort statt. Über 52.000 Menschen nahmen teil – mehr als bei RSA (26.000) und Blackhat USA (21.000) zusammen in diesem Jahr.
Die re:Invent bot über 2.000 Sessions mit Keynotes, Leadership-Sessions, Chalk Talks, Breakout-Sessions, Workshops und weiteren Aktivitäten, die alle Teilnehmenden unterhielten und ihnen Wissen vermittelten (einige davon haben wir bereits in unserem Blog zu den wichtigsten Erkenntnissen von der re:Invent 2022 behandelt). Die meisten Sessions können Sie sich auf YouTube ansehen, mit Ausnahme der Chalk Talks und Workshops. Wenn Sie nächstes Jahr also Ihre Zeit optimal nutzen möchten, besuchen Sie die Chalk Talks und Workshops, die Sie interessieren, und holen Sie die anderen Sessions anschließend online nach.
Und unserer Meinung nach (die übrigens auch Corey Quinn teilt) sollten Sie die Gelegenheit nutzen, Menschen kennenzulernen! Jetzt ist der perfekte Zeitpunkt, Kontakte zu knüpfen und Neues zu lernen – schließlich bringt diese Konferenz Entwickler, Security-Fachleute, Führungskräfte, Unternehmer und viele mehr zusammen, die sich alle für AWS interessieren.
Keynotes der re:Invent
Anders als bei anderen Konferenzen gibt es bei der re:Invent nicht nur eine oder zwei Keynotes. Nein, es gibt sechs. Wenn Sie also zu den Teilnehmenden gehören, die sich aus Keynotes davonschleichen, um einen Kaffee zu holen, werden Sie bestens mit Koffein versorgt sein.
Die Veranstaltung begann am Montagabend mit der Keynote von Peter DeSantis, Senior Vice President, AWS Utility Computing, in der er darüber sprach, wie AWS beim Tauziehen zwischen niedrigen Kosten, hoher Leistung und Sicherheit keine Kompromisse eingeht.
Außerdem gab es eine Keynote von Swami Sivasubramanian, Vice President, Data and Machine Learning bei AWS, der darüber sprach, wie AWS Unternehmen dabei unterstützen kann, ihre Daten in aussagekräftige Erkenntnisse und konkrete geschäftliche Maßnahmen umzuwandeln. Wenn Sie sich für die Fortschritte von AWS im Bereich Data und Machine Learning interessieren, sollten Sie sich diese Keynote unbedingt ansehen.
Ruba Borna, Vice President of AWS Worldwide Channels and Alliances, hielt eine Keynote und erläuterte, wie AWS-Partner bestens aufgestellt sind, um die Geschäftstransformation ihrer Kunden zu beschleunigen.
Wenn Sie sich jedoch für die Sicherheitsseite von AWS interessieren, dürften die Keynotes von Adam Selipsky, CEO von AWS, und Dr. Werner Vogels, VP und CTO von Amazon.com, für Sie besonders interessant gewesen sein.
Kurzfassung zur CEO-Keynote
In seiner Keynote sprach Adam Selipsky ausführlich über Nachhaltigkeit, die Cloud als Weg zu Kosteneinsparungen, die zentrale Rolle von Daten – und natürlich über Sicherheit. Adam erklärte, dass AWS sich verpflichtet hat, bis 2025 den Betrieb zu 100 % mit erneuerbarer Energie zu versorgen und dieses Ziel derzeit bereits zu 85 % erreicht hat. AWS möchte bei der Wassereffizienz unter den Cloud-Anbietern führend sein und bis 2030 mehr Wasser zurückgeben, als verbraucht wird.
Adam räumte ein, dass wir in unsicheren Zeiten leben. Er sagte: „Wenn Sie Ihre Ausgaben senken wollen, ist die Cloud der beste Ort dafür“ und führte Airbnb als Beispiel an: Das Unternehmen konnte in schwierigen Zeiten seine Cloud-Ausgaben um 63,5 Millionen US-Dollar reduzieren. Adam erklärte, dass die Cloud schnellere und effizientere Innovationen bei geringeren Ausgaben ermöglicht – denn auch in unsicheren Zeiten muss man innovativ bleiben.
In seiner Keynote wurde auch viel über Daten gesprochen. Es gibt nämlich immer mehr Daten, und ihre Menge wächst weiter. Daher dreht sich Cloud-Sicherheit zunehmend um den Schutz dieser stetig wachsenden Datenmengen.
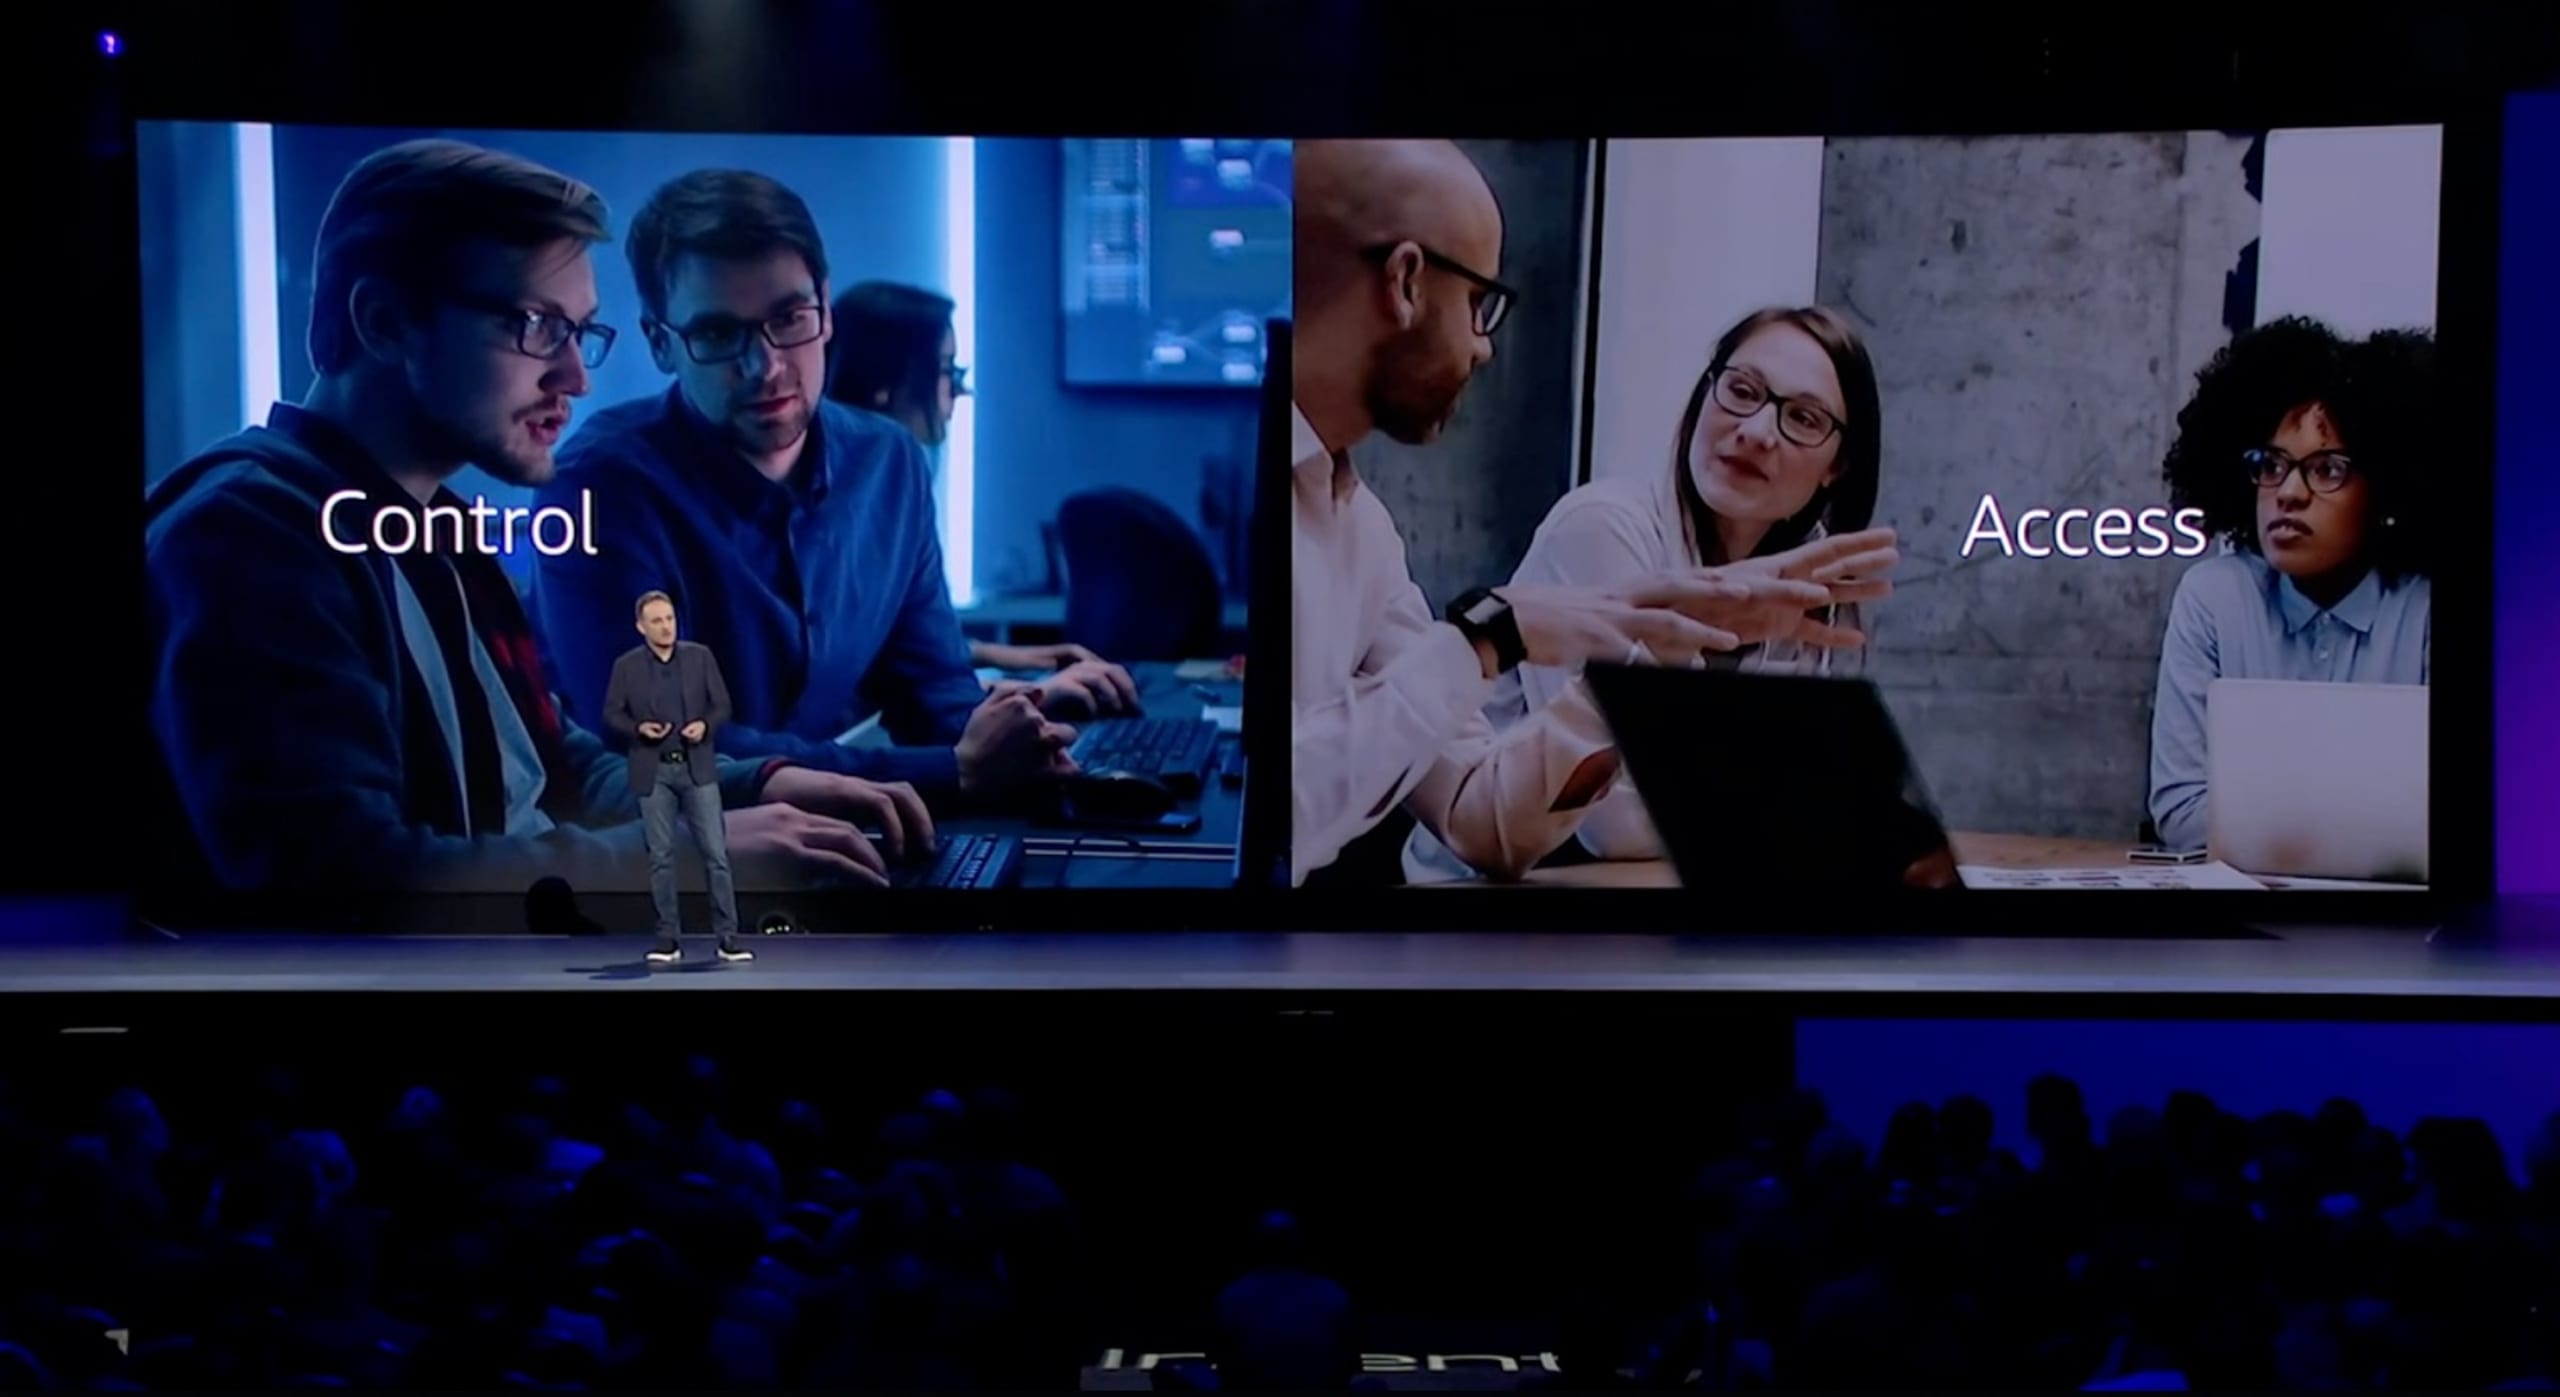
Adam beschrieb Sicherheit als das Finden der richtigen Balance zwischen Kontrolle und Zugriff und betonte, dass Sicherheit für AWS von Anfang an oberste Priorität hatte. Sicherheit sollte uns die Sicherheit geben, Neues zu wagen.In der Keynote erklärte er, dass AWS als hochsichere Umgebung gilt. Ein Beleg dafür ist die Options Clearing Corp (OCC), die als zentrale Clearingstelle für alle börsennotierten Aktienoptionen in den USA dient. Die OCC wird ihre zentralen Workloads in die Cloud verlagern und auf AWS betreiben. Er bezeichnete dies als eine einmalige Technologieentscheidung für eine Generation.
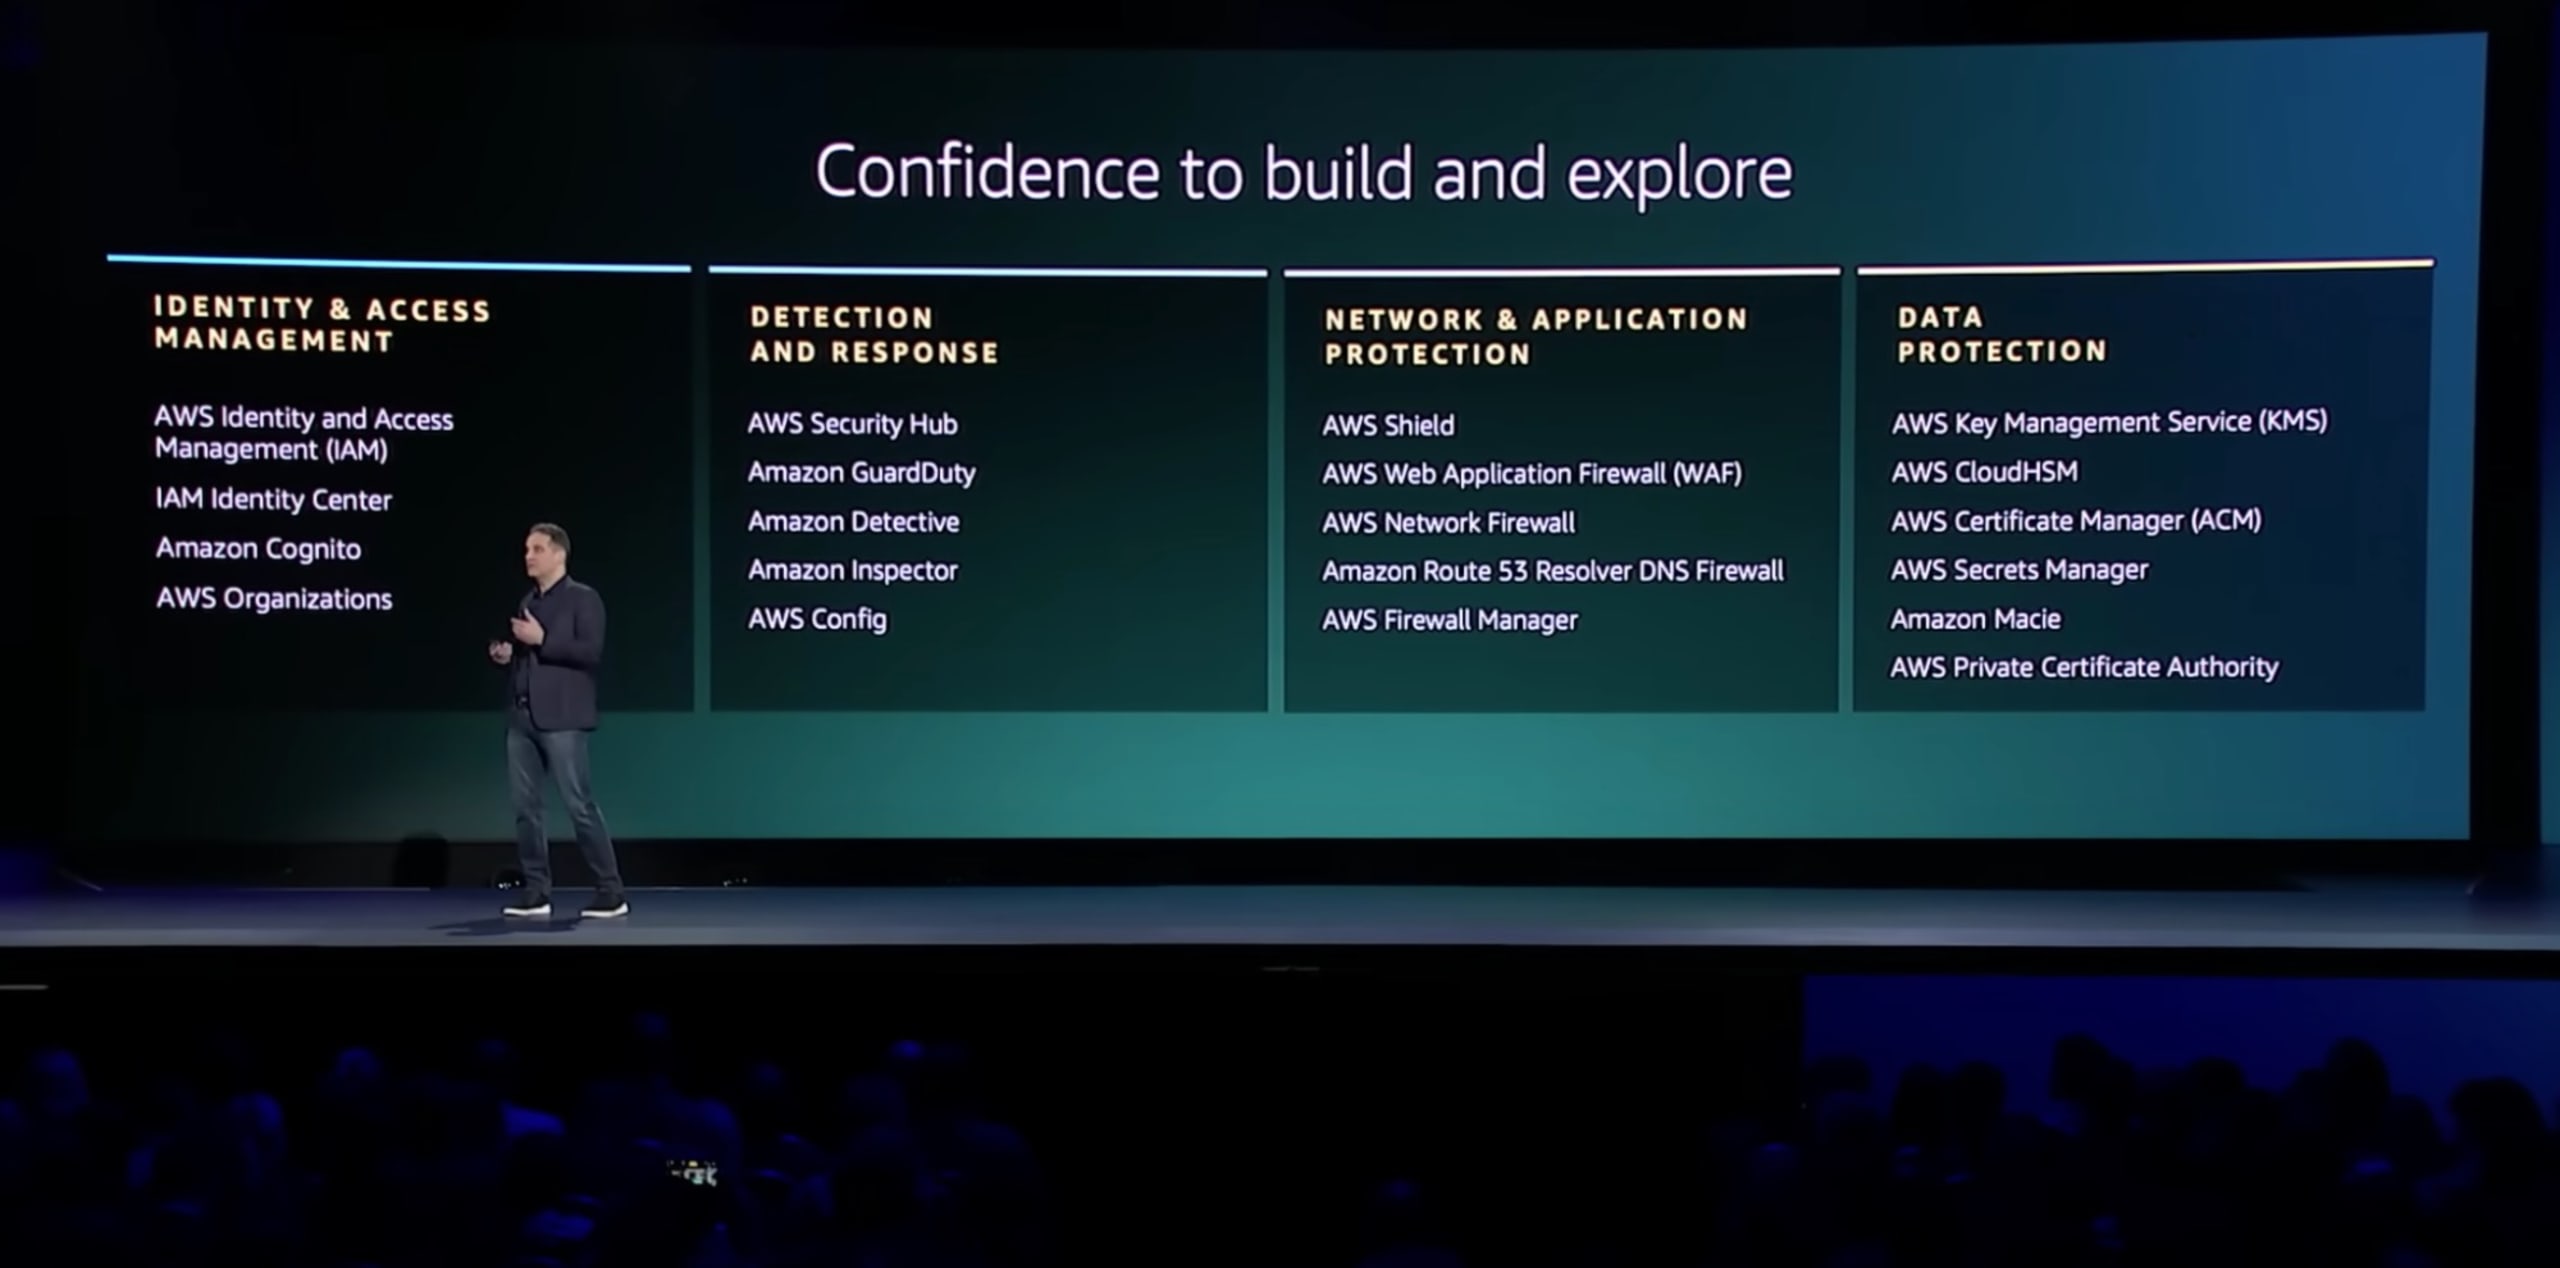
Laut Adam ist sicheres Entwickeln der Weg des geringsten Widerstands. Dazu präsentierte er die vielfältigen Sicherheitsdienste von AWS – ganze 20 an der Zahl.
Adam erwähnte auch die zunehmende Beliebtheit von Containern und sagte, dass man die richtigen Tools braucht, um sie zu schützen. (Dem Blick unseres Editors nach zu urteilen, ist jetzt wohl ein guter Zeitpunkt, Snyk Container zu erwähnen.)
Kurzfassung zur CTO-Keynote
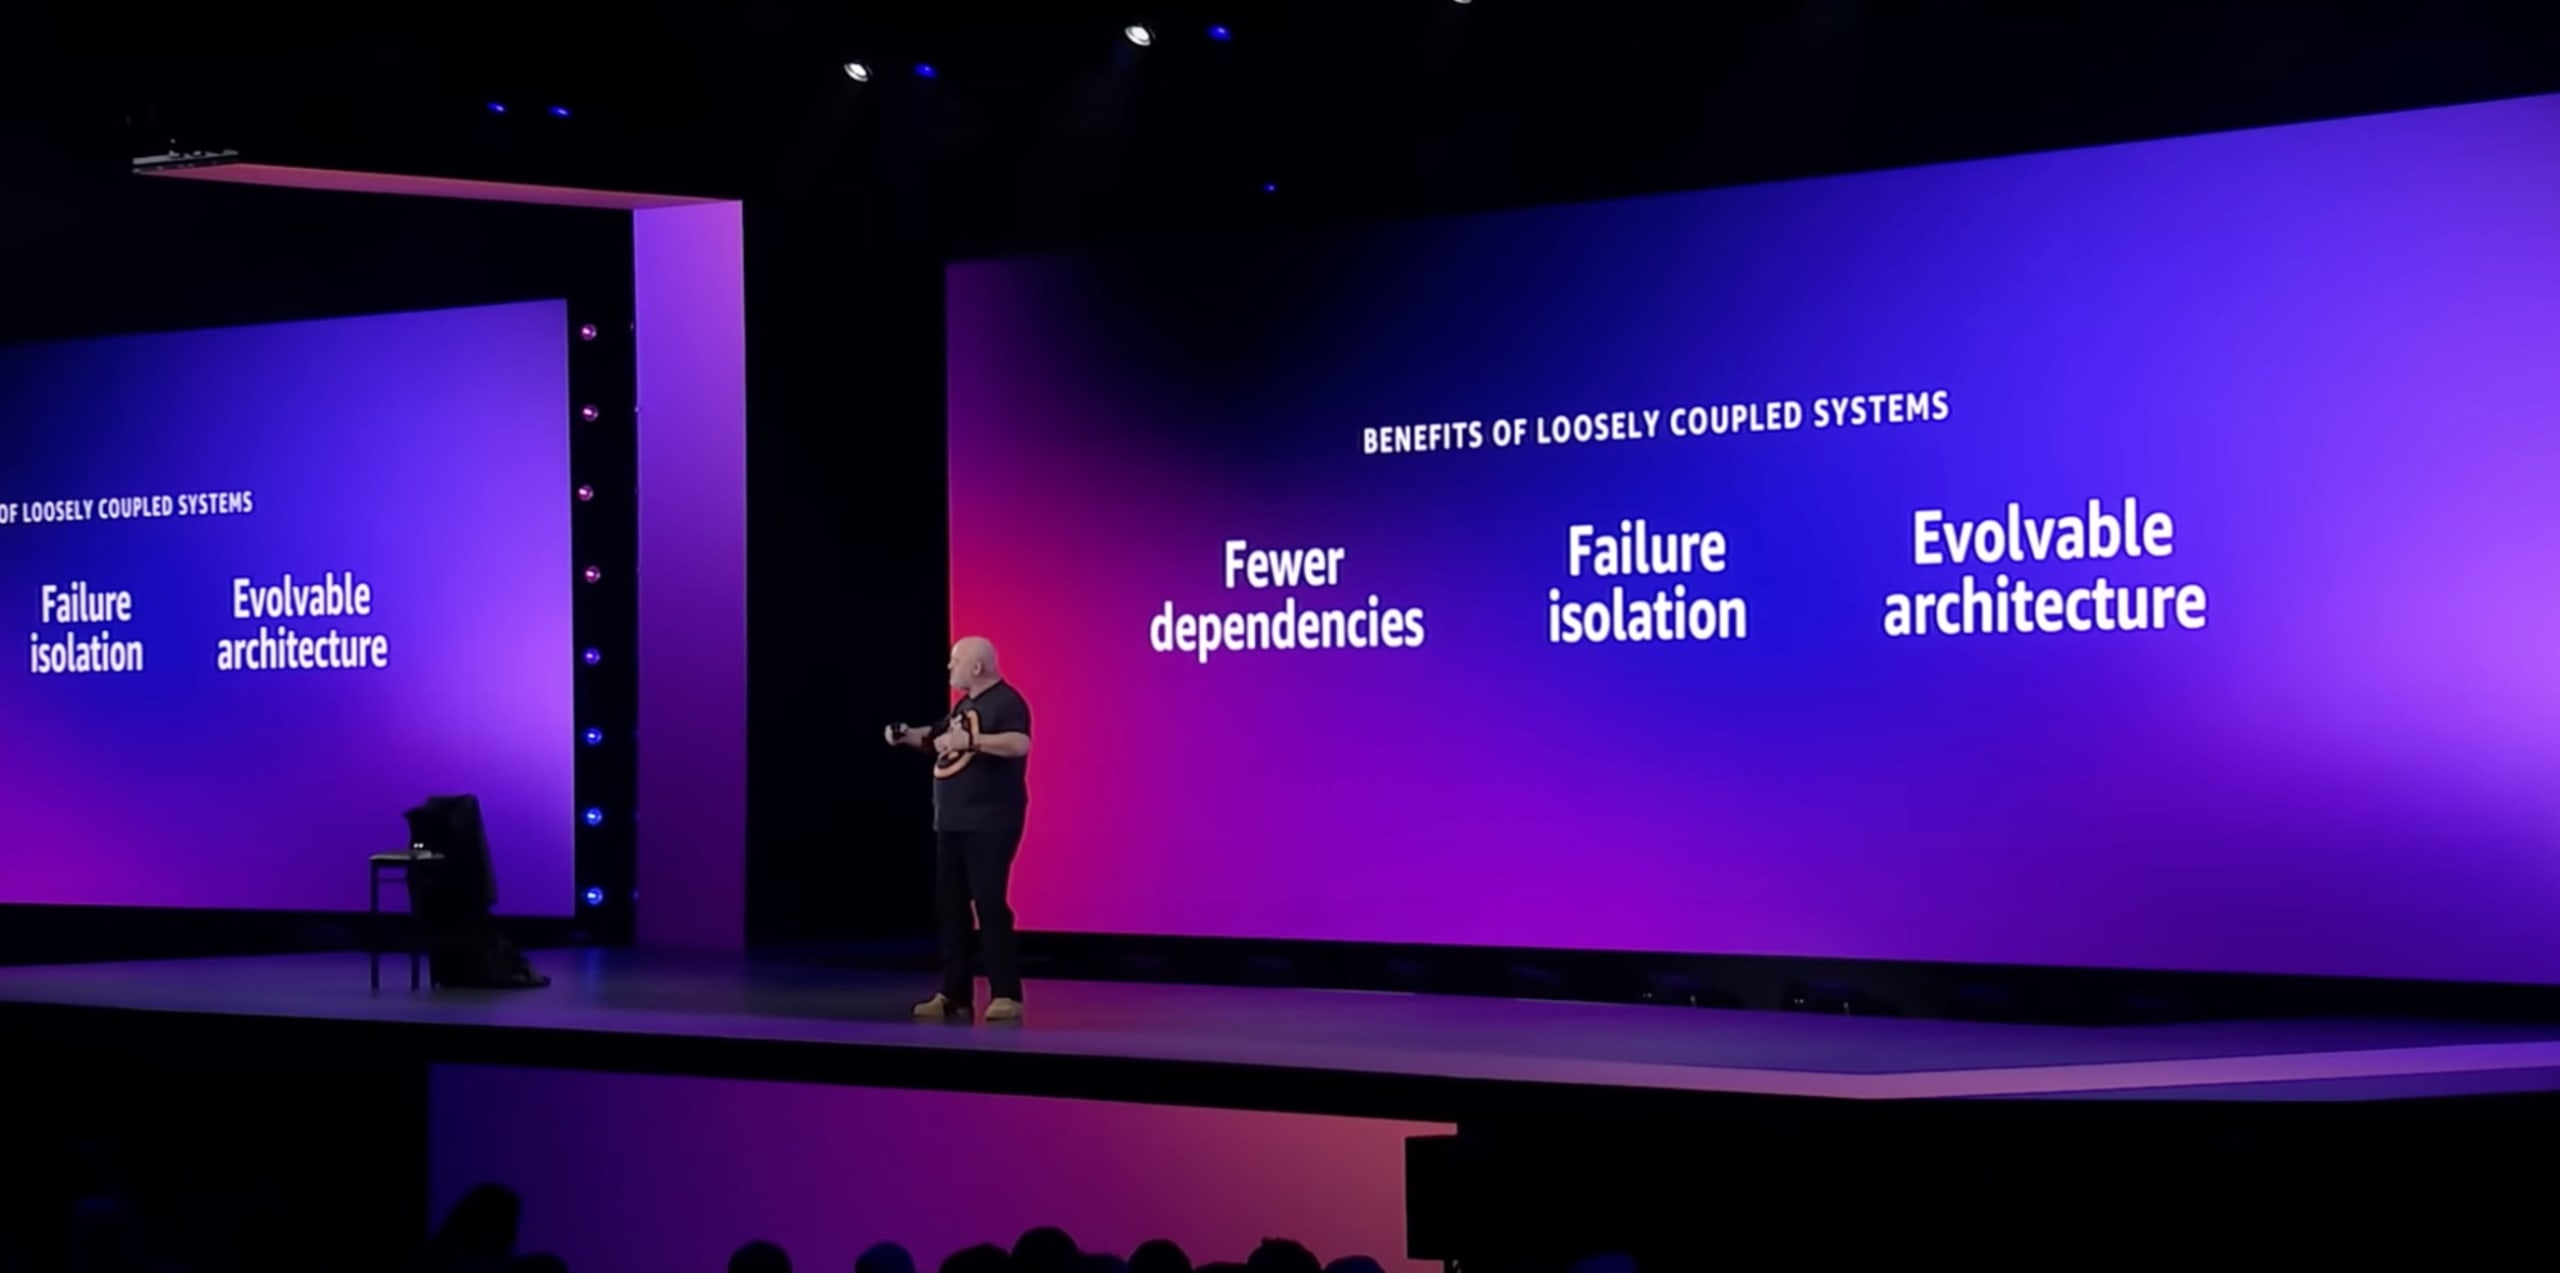
Man kann durchaus sagen, dass Werner Vogel der Steve Jobs von AWS ist – seine Keynotes gehören bei den Teilnehmenden oft zu den beliebtesten. Inspiriert von der Welt des Matrix-Franchise sprach Dr. Vogel über die Vorteile asynchroner, lose gekoppelter Systeme und darüber, wie ereignisgesteuerte Architekturen globale Skalierung ermöglichen.
Er erläuterte, wie die Cloud Kunden dabei unterstützt, mithilfe von 3D immersivere Erlebnisse zu schaffen und wie Simulationen neue Wege zum Experimentieren und Innovieren eröffnen. Er sprach über Amazon EventBridge Pipes, AWS Application Composer und Amazon Code Catalyst, die Auswirkungen auf die Sicherheit haben. Auf diese gehen wir weiter unten bei den Sicherheits-Updates ein.
Sicherheits-Updates von der re:Invent 2022
AWS machte bei der diesjährigen re:Invent mit zahlreichen Ankündigungen zu neuen Sicherheitsprodukten, Updates und Funktionen deutlich, welchen hohen Stellenwert Sicherheit weiterhin hat. Machen Sie sich bereit – hier geht’s los!
Neue AWS-Sicherheitsprodukte
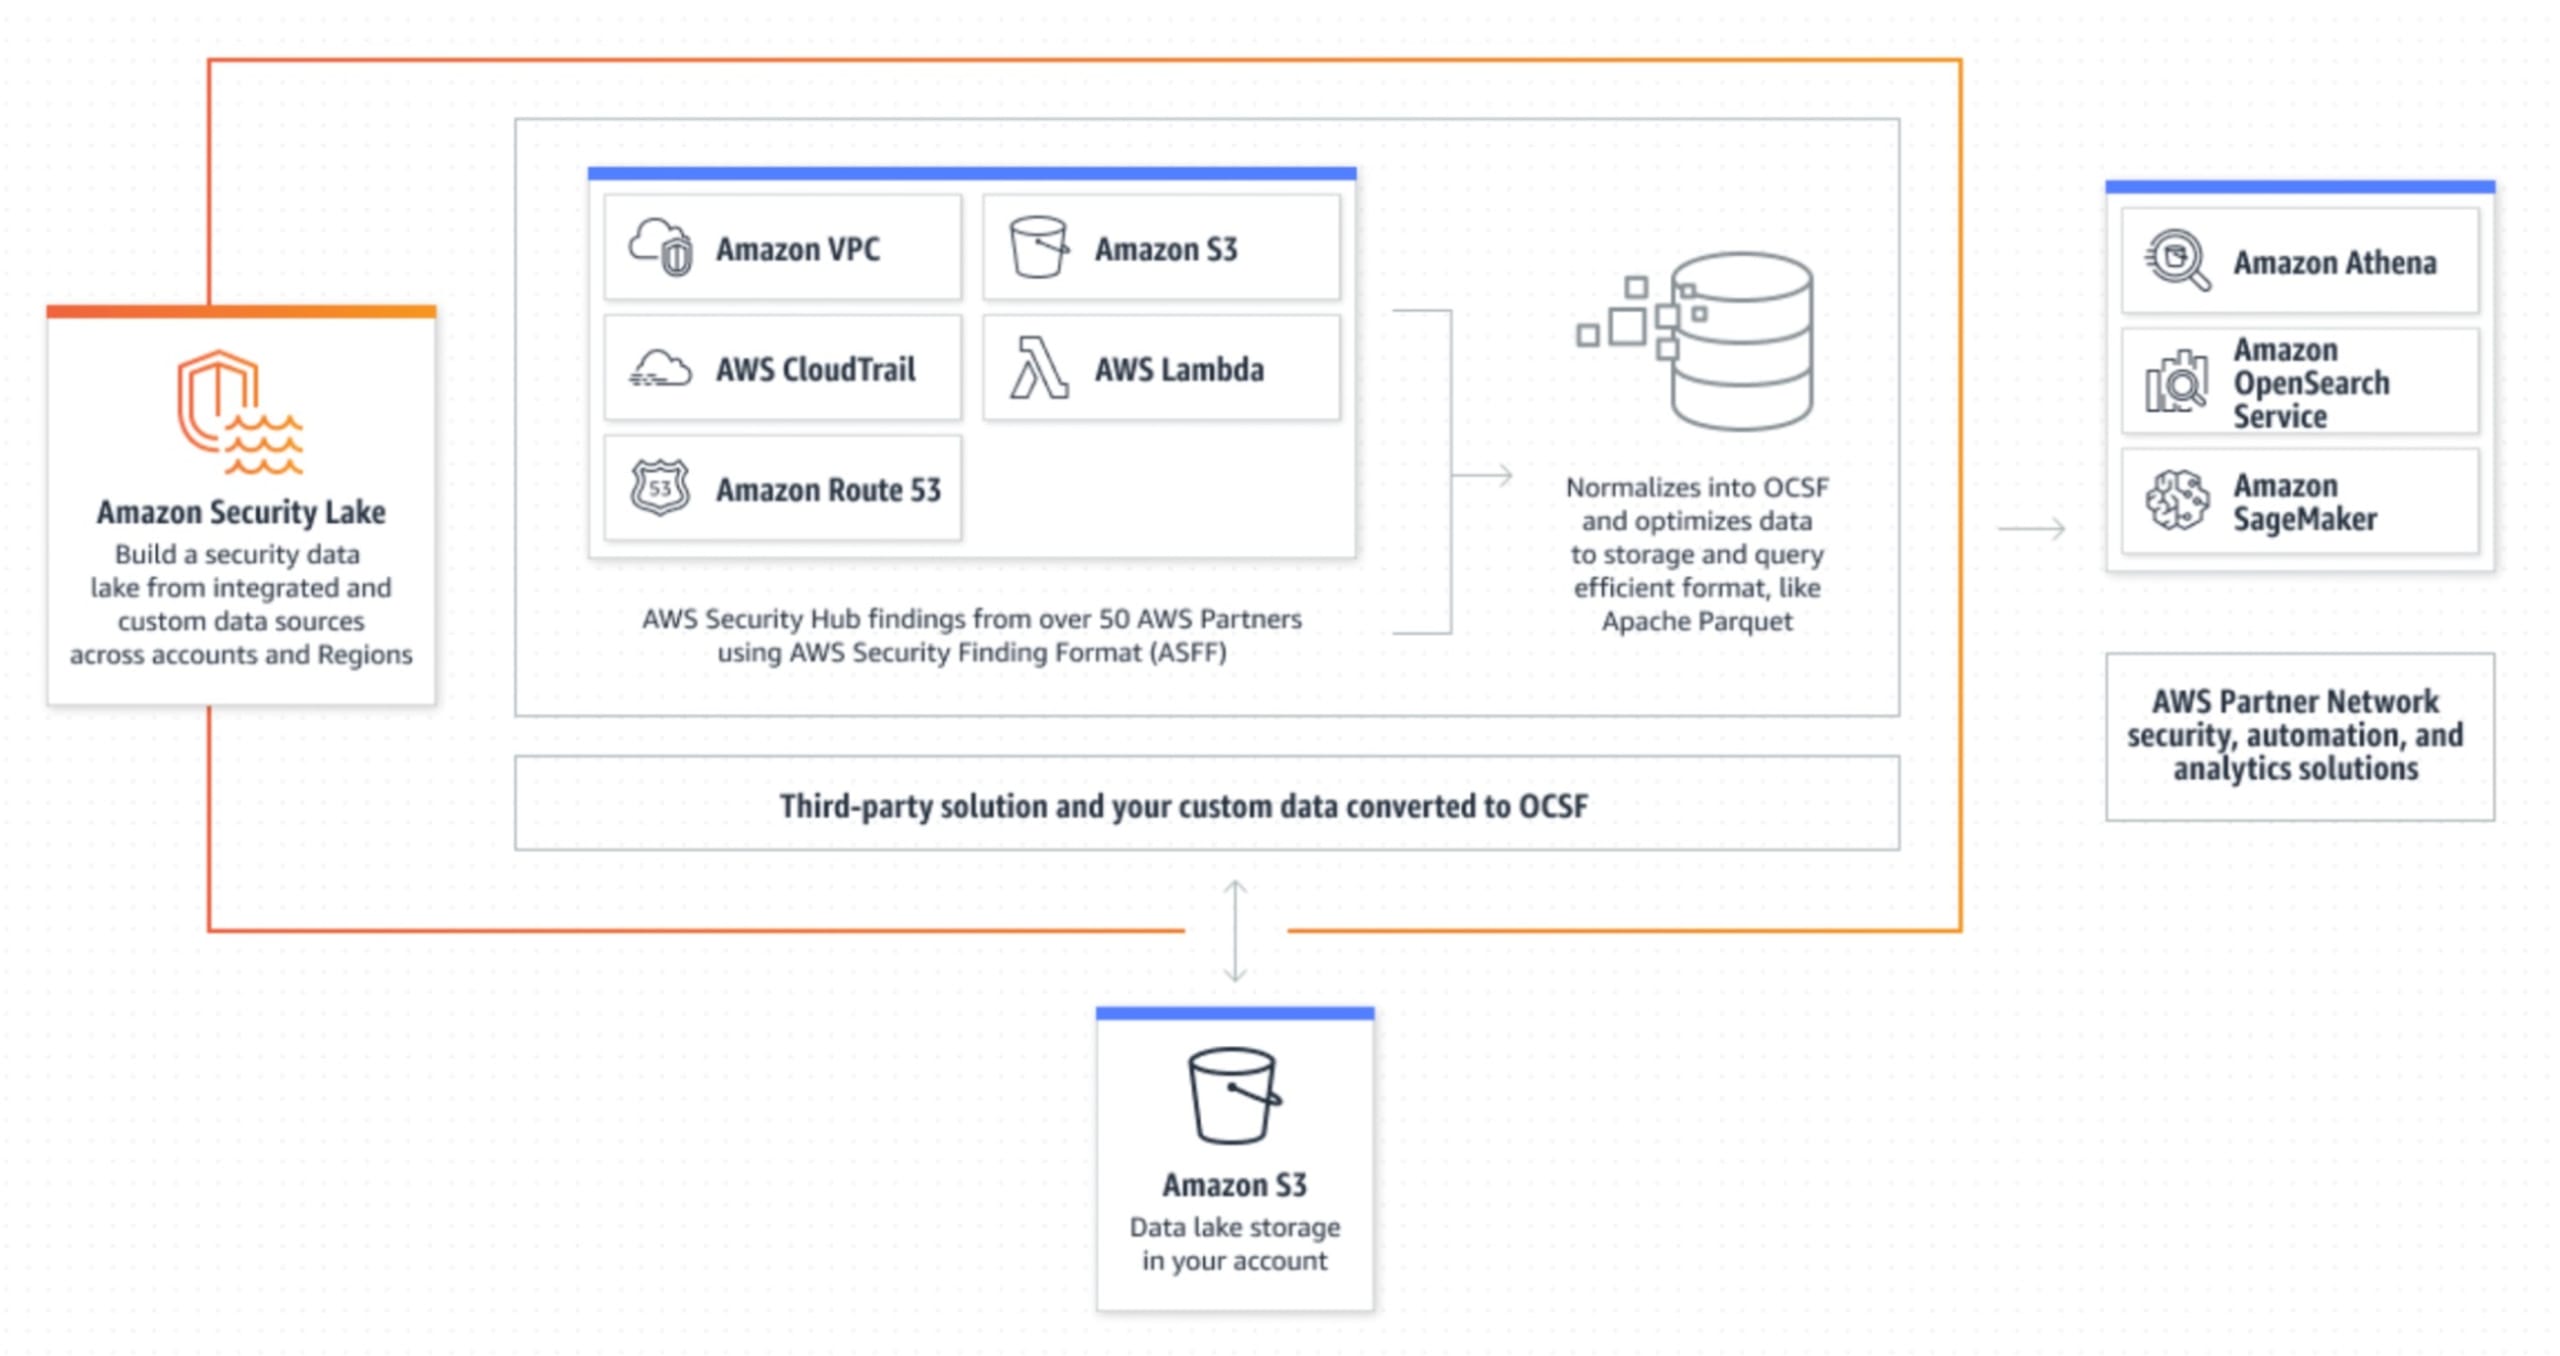
AWS Security Lake wurde als Preview gestartet– Dieser Dienst dürfte zu den am sehnlichsten erwarteten gehören. Es handelt sich um einen verwalteten Security Data Lake, der verschiedene Sicherheitsdatensätze (von AWS oder externen Quellen) zusammenführt, steuert und umwandelt.
Security Lake nutzt das Open Cybersecurity Schema Framework (ein Open-Source-Projekt mit einem erweiterbaren Framework zur Entwicklung von Schemas sowie einem herstellerneutralen Sicherheits-Kernschema). Es unterstützt AWS-Integrationen mit Security Hub und erfasst Daten direkt aus VPC-Logs, CloudTrail und Route53-Logs.
AWS Verified Access als Preview verfügbar– Dieser neue sichere Konnektivitätsdienst ermöglicht es Ihnen, sicheren lokalen oder Remote-Zugriff auf Anwendungen ohne VPN bereitzustellen.
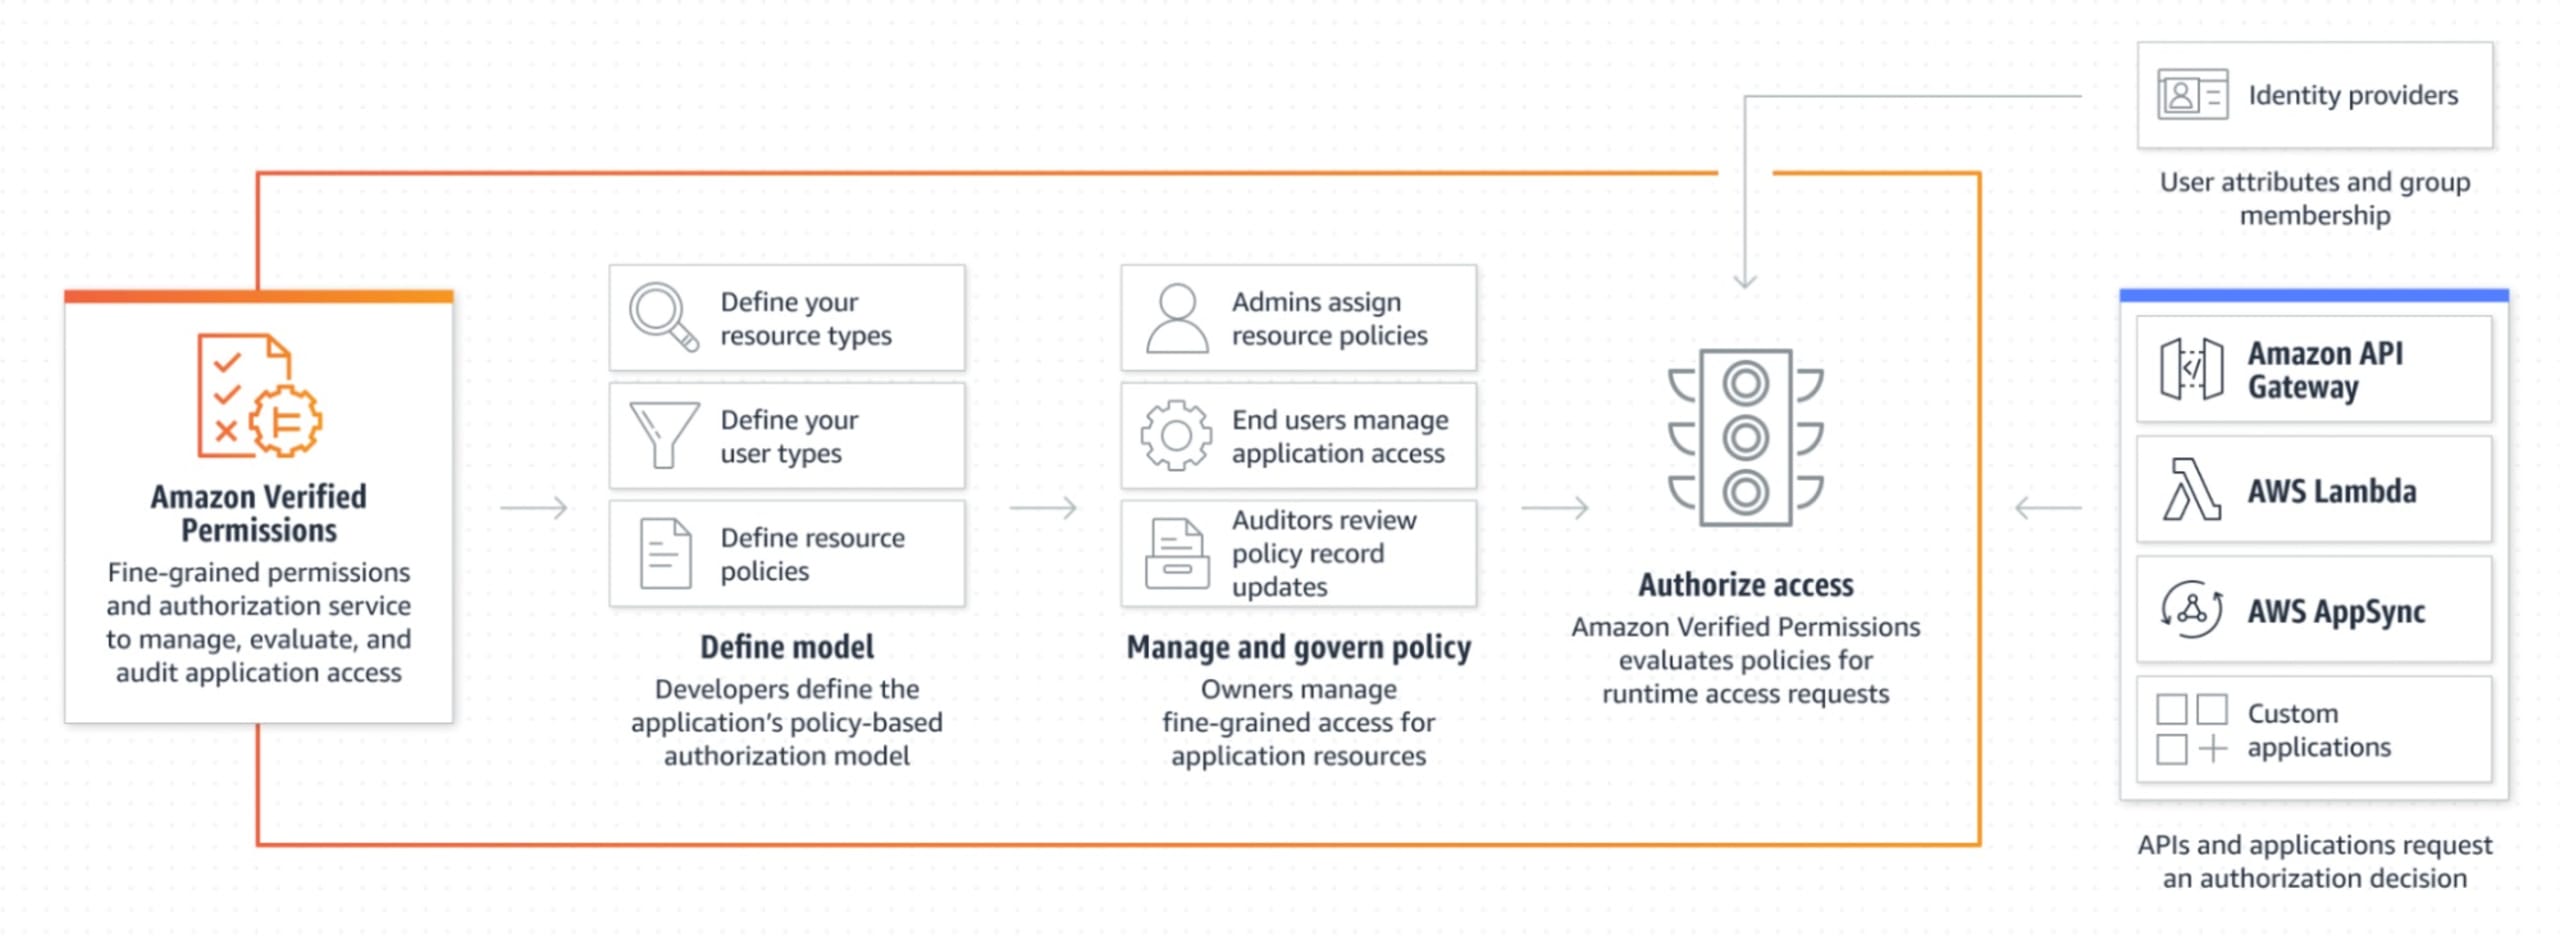
Amazon Verified Permissions als Preview verfügbar –Damit können Nutzer detaillierte Berechtigungen und Autorisierungen in benutzerdefinierten Anwendungen verwalten. Die granulare Kontrolle soll die Vorteile von RBAC und ABAC (rollenbasierter bzw. attributbasierter Zugriffskontrolle) vereinen. Einige halten den Dienst für eine interessante Alternative zu OPA (Open Policy Agent).
Updates für AWS-Sicherheitsprodukte (neue Funktionen für bestehende Sicherheitsprodukte)
Amazon Inspector scannt jetzt AWS-Lambda-Funktionen auf Schwachstellen – Amazon Inspector ist der automatisierte Schwachstellenmanagement-Dienst von AWS für Anwendungen und Konfigurationen wie EC2. Bisher analysierte der Dienst gemischte Workloads (darunter EC2-Instances, Container-Images und Lambda-Funktionen) auf bekannte Schwachstellen, wobei AWS- und Drittanbieter-Tools zum Einsatz kamen. Jetzt lässt sich alles in AWS erledigen und Schwachstellen können nahezu in Echtzeit gescannt werden. In der Security-Community wird diese Änderung begrüßt.
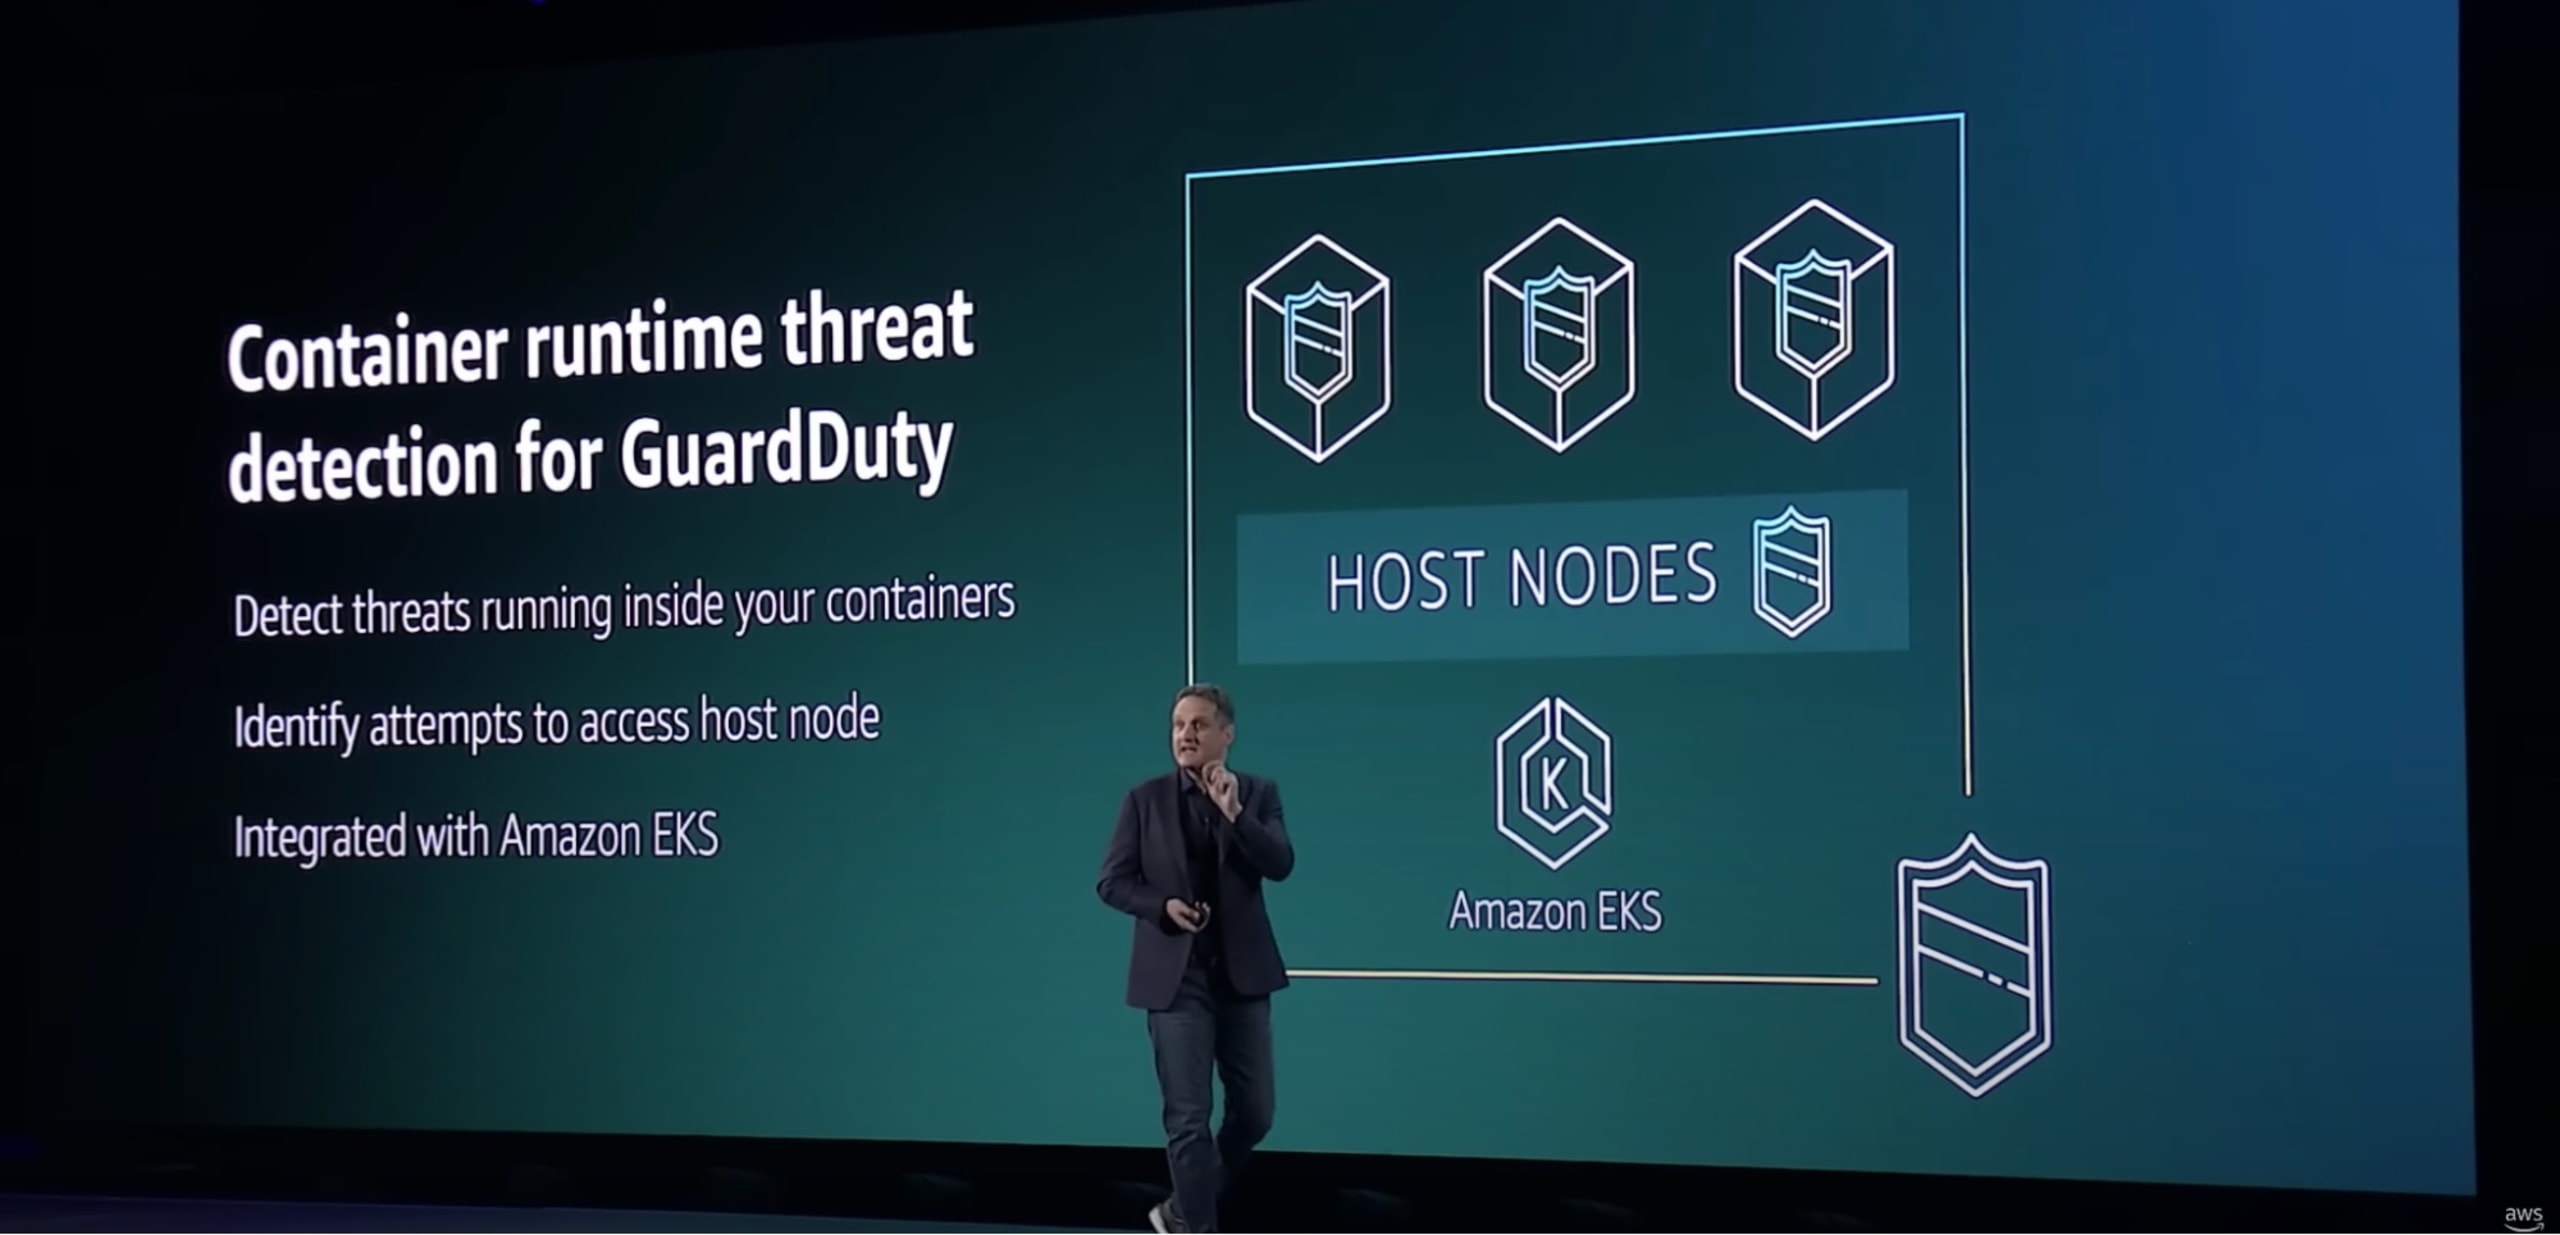
Amazon GuardDuty RDS Protection (als Preview verfügbar), Erkennung von Bedrohungen zur Container-Laufzeit folgt in Kürze –Amazon GuardDuty ist der Bedrohungserkennungsdienst, der Ihre gesamte AWS-Umgebung scannt. Er überwacht Zugriffsaktivitäten auf Datenbanken in Ihrem Konto und nutzt Machine Learning, um verdächtige Anmeldungen zu erkennen. Jetzt kann der Dienst auch Bedrohungen für Amazon Aurora erkennen (mit integrierter Sicherheit, kontinuierlichen Backups und Serverless Compute) und Bedrohungen in den dort gespeicherten Daten finden. Es wurden einige zusätzliche Befundtypen hinzugefügt, allerdings werden nur bestimmte Versionen von RDS Aurora unterstützt
Mit der Erkennung von Bedrohungen zur Container-Laufzeit können Sie Bedrohungen direkt in Ihren Containern erkennen (mit Amazon GuardDuty Runtime Threat Detection). Dieser leichtgewichtige, vollständig verwaltete Sicherheits-Agent überwacht das Verhalten des Host-Betriebssystems, beispielsweise Dateizugriffe, Prozessausführungen und Netzwerkverbindungen.
Falls Sie sich an unsereZusammenfassung zur AWS re:Inforce 2022erinnern: AWS hat GuardDuty dieses Jahr mehrfach verbessert. Den Anfang machtenAmazon GuardDuty EKS Protection +Amazon GuardDuty Malware Protection für EBS-Volumes. Außerdem wurden bereits bei der re:Inforce Integrationen mit Security Hub angekündigt.
Automatische Datenerkennung für Amazon Macie– Amazon Macie ist der Datensicherheitsdienst von AWS. Mit diesem Update können Sie kostengünstiger erkennen, wo sich Ihre sensiblen Daten in Amazon S3 befinden. Auch Amazon Macie erhielt bei der re:Inforce ein weiteres Update: die Einführung derneuen Funktion zur Validierung von Amazon-S3-Objekten.
Neue Kontrollen in AWS Control Tower (als Preview verfügbar) – Mit AWS Control Tower können Sie Governance-Regeln in Ihrer Konsole durchsetzen und verwalten. Ein neuer Bereich mit einer Kontrollbibliothek bietet nun über 300 Kontrollen, mit denen verwaltete präventive, detektive und proaktive Kontrollen angewendet werden können. Außerdem können Sie jetzt detektive Kontrollen von Security Hub über AWS Control Tower aktivieren. Falls Sie die Updates von der re:Inforce Anfang dieses Jahres verfolgt haben:AWS Control Tower hat außerdem AWS CloudTrail Organisation Logging eingeführt.
AWS Config Rules unterstützen jetzt proaktive Compliance – In der Konsole können Sie für die standardmäßige Ressourcenvorlage den proaktiven Modus auswählen, um die Compliance vor der Bereitstellung zu testen. Das ergänzt das Update fürAWS Config, mit dem bereits Anfang des Jahres Compliance-Scores eingeführt wurden.
AWS KMS (Key Management Service) External Key Store (XKS) – Wenn Sie aufgrund regulatorischer Vorgaben Ihre Verschlüsselungsschlüssel lokal oder außerhalb von AWS verwenden und speichern müssen, können Sie dies jetzt tun.
Amazon VPC (Virtual Private Cloud) bietet VPC Lattice als Preview– Damit können Sie die Kommunikation zwischen Ihren Services einheitlich verbinden, sichern und überwachen.
Amazon CloudWatch bietet jetzt kontoübergreifende Beobachtbarkeit – Mit Amazon CloudWatch können Sie Ihren gesamten Stack überwachen und mithilfe von Alarmen, Logs und Events automatisierte Aktionen auslösen. Mit diesem Update können Sie jetzt Ressourcen und Anwendungen in AWS, On-Premises-Umgebungen und anderen Clouds beobachten und überwachen sowie kontoübergreifende Telemetriedaten durchsuchen, analysieren und korrelieren.
Sicherheitsfunktionen für bestehende AWS-Produkte (Sicherheitsfunktionen für bestehende Produkte ohne Sicherheitsfokus)
Delegierter Administrator für AWS Organization– Sie können jetzt die Verwaltung der Governance-Richtlinien Ihrer Organisation delegieren und so mehr Agilität und Dezentralisierung ermöglichen.
AWS Backup unterstützt jetzt das Verknüpfen eines AWS-CloudFormation-Stacks mit Ihren Datenschutzrichtlinien. (einschließlich zustandsloser Ressourcen im Stack wie AWS IAM und Amazon VPC) und unterstützt Amazon Redshift (Schutz Ihrer Daten durch automatische und manuelle Snapshots).
Amazon EventBridge Pipes ist jetzt allgemein verfügbar – Damit können Sie Punkt-zu-Punkt-Integrationen zwischen Ereigniserzeugern und -verbrauchern einfacher, einheitlicher und kostengünstiger erstellen. EventBridge kann jetzt also mehr als nur Event-Busse und Zeitplanung. Der Dienst wird oft als „Pipes auf Steroiden“ bezeichnet und ermöglicht es Ihnen, AWS-Services einfach miteinander zu verbinden und schnell erweiterte Integrationen zu erstellen.
Neue AWS-Produkte außerhalb des Sicherheitsbereichs mit Auswirkungen auf die Sicherheit
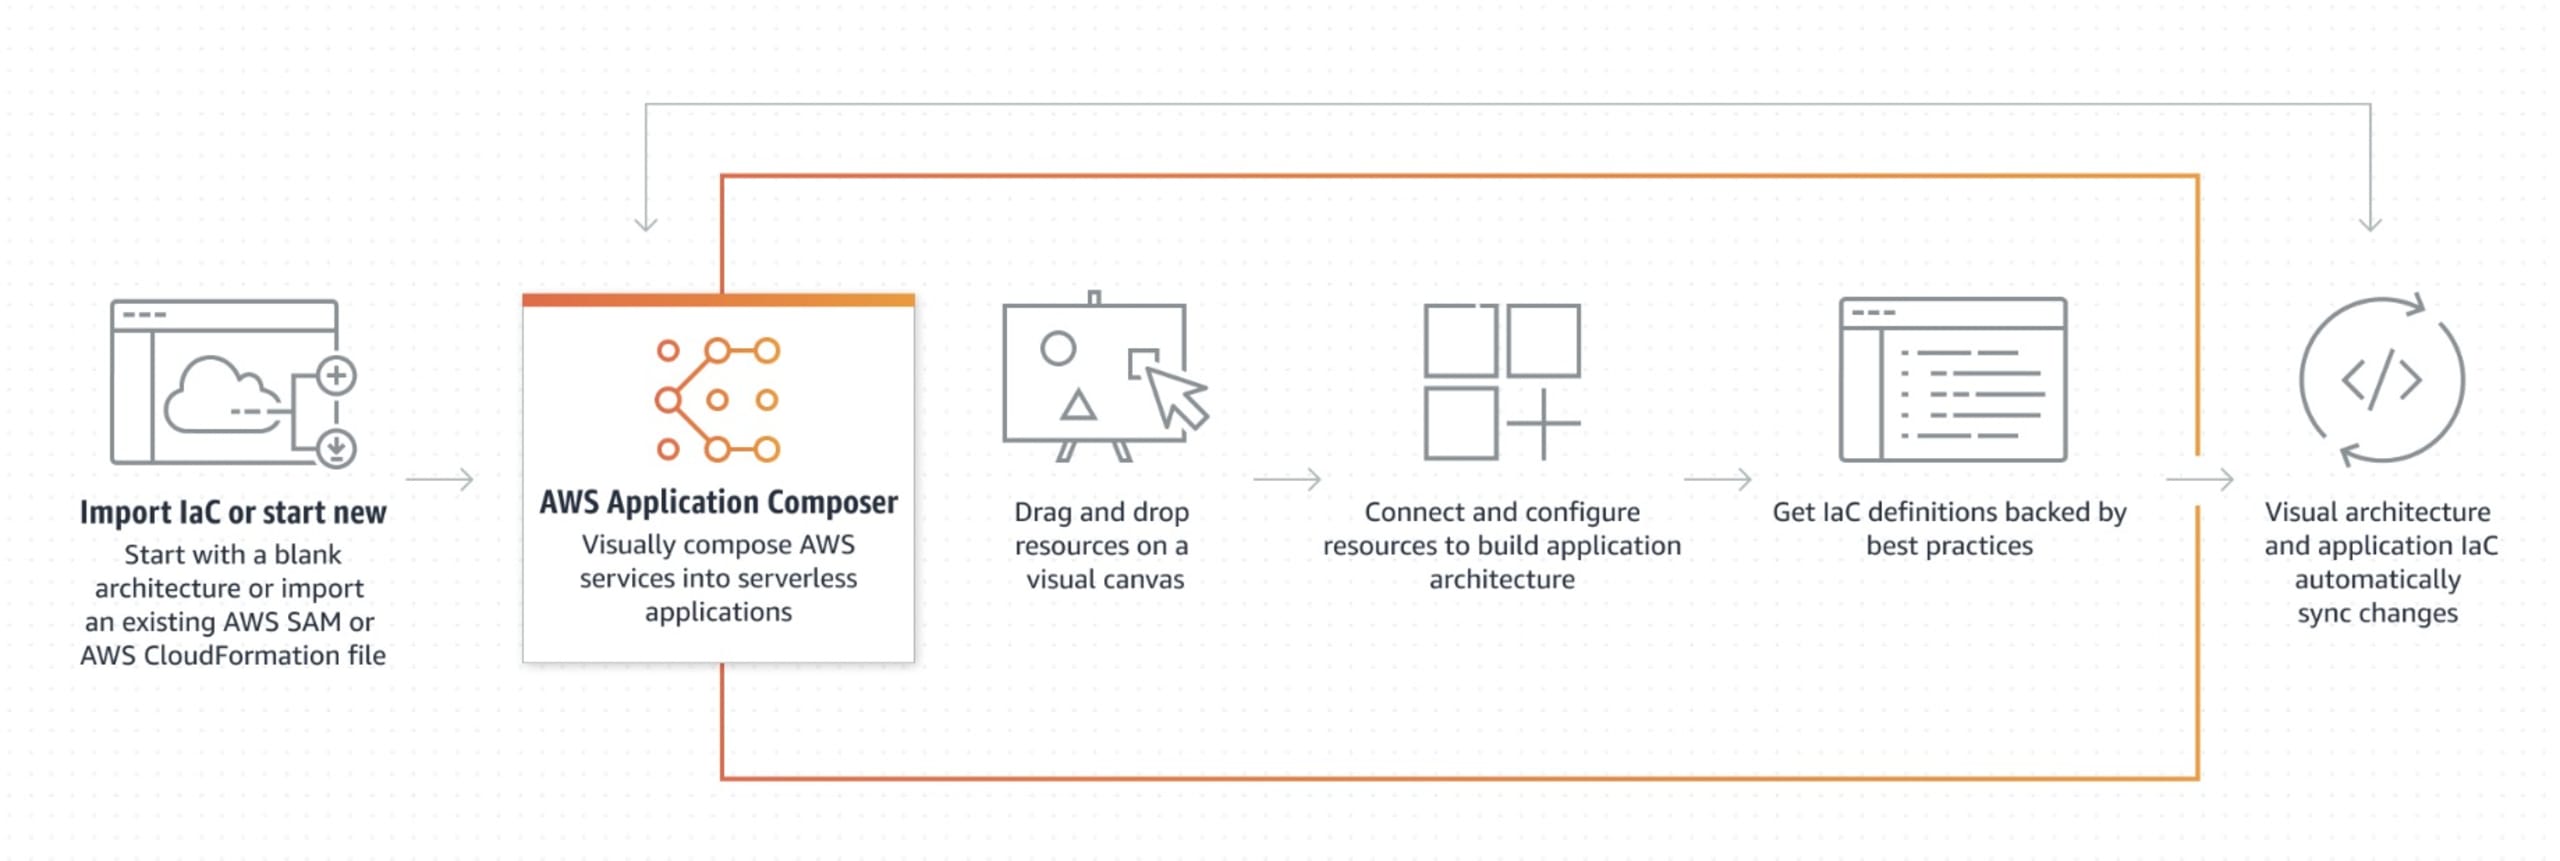
AWS Application Composer (in der Vorschau) – Application Composer ist eine browserbasierte Anwendung, mit der sich serverlose Anwendungen visuell per Drag-and-drop erstellen lassen. Sie können dafür vorhandene IaCs (SAM- oder CloudFormation-Dateien) verwenden oder eine neue Architektur entwerfen. Im Browser können Sie die verschiedenen Komponenten Ihrer neuen Anwendung per Drag-and-drop hinzufügen und miteinander verknüpfen. Das Ergebnis ist eine deploymentbereite Infrastruktur als Code (IaC).Das Tool soll das Rätselraten beim Zusammensetzen von Anwendungen aus serverlosfähigen AWS-Services überflüssig machen und Nutzerinnen und Nutzern helfen, für jeden Service ihrer Architektur deploymentbereite Konfigurationen und IaC zu generieren.
Es gibt nur wenige Informationen zu Integrationen mit gängigen Source-Code-Management-Tools und Terraform – insbesondere dazu, wie sich das Tool eignet, wenn ein Unternehmen bereits Terraform-Vorlagen für das Deployment von Anwendungen verwendet.
Amazon CodeCatalyst (Vorschau) – Amazon CodeCatalyst ist ein einheitlicher Softwareentwicklungsservice, der Softwareentwicklungsteams eine integrierte Projekterfahrung bietet. Er bündelt die Tools, die benötigt werden, um Anwendungen auf AWS zu planen, zu programmieren, zu erstellen, zu testen und bereitzustellen.
Der Service bietet Integrationen mit vorhandenen GitHub-Repositories, GitHub Actions, Jira und vielem mehr. Möglicherweise versucht AWS damit, zur zentralen Anlaufstelle für alles rund um Code zu werden, statt für die CI/CD-Pipeline einer Anwendung durchgängig individuelle Tools einzusetzen. Es gibt eine kostenlose Stufe, der Service ist jedoch nicht kostenlos.
Wenn Sie jedoch bereits Services nutzen, die gut funktionieren, ist das möglicherweise nicht sinnvoll – für neue Projekte könnte es sich aber lohnen. Das Angebot hat das Potenzial, alles rund um die Anwendungsentwicklung und das Deployment zu vereinfachen: vom Code-Management bis hin zu den eigentlichen Pipelines und Anwendungs-Deployments.
Unsere Lieblingssessions von der AWS re:Invent 2022
Nachdem Sie nun über alle Sicherheitsupdates auf dem Laufenden sind, möchten wir Ihnen einige unserer bisherigen Lieblingssessions vorstellen. „Einige“ deshalb, weil es zu viele waren, um sie alle hier aufzuzählen, und wir noch einige der insgesamt 2.000 Sessions nachholen müssen. Lassen Sie die Eindrücke auf sich wirken – es gibt viel zu lernen und zu teilen.
Eine Modernisierungsstrategie entwickeln und skalieren (ENT214) – Baker Tilly US, LLP
Ausgehenden Datenverkehr in Produktionsumgebungen kontrollieren (SEC312) – Robinhood
Multi-Account-Deployments für mehr Sicherheit und Geschwindigkeit neu denken (NFX305) – Netflix
Security mit Entwicklerfokus: Vom Code zur Cloud und zurück zum Code (PRT291) – Neiman Marcus
Anwendungen über mehrere Accounts hinweg überwachen (COP316) – JP Morgan Chase
Sicher auf AWS entwickeln: Einblicke aus der Chefetage (SEC332) – Delta Airlines, Asurion
Von der Idee zur Produktion mit Amazon SageMaker – mit Thomson Reuters (AIM208)
Wie NAB das Self-Service-Erlebnis mit Amazon Connect und ML transformiert hat (BIZ207)
Wie Commonwealth Bank den Weg zur Compliance vereinfacht hat (COP312)
Services ohne Zugriff auf Daten betreiben (SEC327) – AWS Talk
Zusätzlich zu unseren Favoriten gibt es mehrere Playlists mit „Lieblingsvorträgen“ von Speakerinnen und Speakern, die Sie sich ansehen können. Und wenn Sie noch mehr möchten, hören Sie sich die Folge des Cloud Security Podcast zur Cloud Security Edition.
Verpassen Sie auch nicht die Cloud Security Villains, die bei der re:Invent ihren ersten Auftritt hatten!
Wenn Sie dieses Jahr bei der re:Invent dabei waren, hoffen wir, dass Sie viel Spaß hatten. Und falls nicht, können Sie über die Links oben mit dem Streaming loslegen. Es gab einfach so viele spannende Einblicke in die Security, die Sie nicht verpassen sollten!