Rückblick auf die AWS re:Inforce 2022
Shilpi Bhattacharjee
8. August 2022
0 Min. LesezeitSie möchten erfahren, was bei der diesjährigen AWS re:Inforce passiert ist? Dann ist dieser Blogbeitrag genau das Richtige für Sie. In diesem Jahr gab es viele wichtige Ankündigungen, darunter spannende Neuigkeiten rund um Cloud-Sicherheit.
In diesem Beitrag werfen wir zunächst einen kurzen Blick auf die Ziele der Konferenz und darauf, für wen sie sich eignet. Anschließend gehen wir auf die Highlights der Keynotes, Software-Updates und hilfreiche Ressourcen ein.
Was ist die AWS re:Inforce?
2019 gab es einige spannende Entwicklungen im Bereich Cloud-Sicherheit. Der Cloud Security Podcast startete, und AWS entschied, dass eine eigene AWS-Cloud-Security-Konferenz – die AWS re:Inforce nötig war. Bei dieser zweitägigen Veranstaltung kamen Security-Praktiker zusammen, um AWS-Services, -Funktionen und -Tools zu diskutieren. Sie diente außerdem als Plattform für die Vorstellung neuer Sicherheitsprodukte, -services und -funktionen von AWS. 2020 wurde die Konferenz aufgrund der Pandemie abgesagt, 2021 fand sie virtuell statt und 2022 kehrte sie als Präsenzveranstaltung zurück.
Diese Woche waren wir bei der AWS re:Inforce 2022 in Boston. Da AWS zu den führenden Public-Cloud-Anbietern zählt, konnten wir aus den Keynote-Highlights und Updates hilfreiche Erkenntnisse für die Zukunft der Cloud-Sicherheit gewinnen.
Für wen eignet sich die Konferenz?
Sie fragen sich, ob Sie an der nächsten re:Inforce teilnehmen sollten? Die Konferenz richtet sich an Teilnehmende mit Kenntnissen auf Level 200–400 (vom mittleren bis zum Expertenniveau) und bietet eine gute Gelegenheit, unterschiedlichste Cloud-Security-Praktiker kennenzulernen. Dazu gehören Engineers und Architekten ebenso wie CISOs, die AWS bereits im Rahmen ihrer Cloud-Strategie einsetzen oder dies planen.
Die Konferenz bietet eine hervorragende Gelegenheit, mit AWS-Experten ins Gespräch zu kommen und zu erfahren, welche Entwicklungen sie in der Branche beobachten und mit welchen gemeinsamen Trends und Herausforderungen ihre Kunden an sie herantreten. Manchmal werden diese Themen auch in Vorträgen auf der Veranstaltung behandelt. Dabei gibt es garantiert interessante Momente, in denen Sie merken, dass Sie in der Security-Welt nicht allein sind.
Wenn Sie sich also für Security begeistern, mit AWS arbeiten oder mehr darüber erfahren möchten, wie AWS Sie bei der Bewältigung von Security-Herausforderungen unterstützen kann, lohnt sich die Teilnahme an dieser Konferenz. Die Vorträge werden zwar direkt nach der Veranstaltung online bereitgestellt, doch schon die Gespräche mit Experten auf den Gängen und die Chalk Talks vor Ort sind ein guter Grund für die Teilnahme.
Außerdem findet fwd:cloudsec – eine der größten und bekanntesten unabhängigen Konferenzen der Cloud-Security-Community – üblicherweise am Tag vor der AWS re:Inforce statt. Eine ideale Woche also, um jede Menge Cloud-Security-Wissen und Erkenntnisse mitzunehmen. Vielleicht gibt es auch noch ein Cloud Security Meetup.
Nachdem Sie nun wissen, was die AWS re:Inforce ist, und wir Sie vielleicht von einer Teilnahme überzeugt haben, kommen hier die wichtigsten Erkenntnisse und Updates, die Sie in diesem Jahr möglicherweise verpasst haben.
Die wichtigsten Erkenntnisse aus den AWS-re:Inforce-Keynotes
Security muss von Anfang an integriert sein
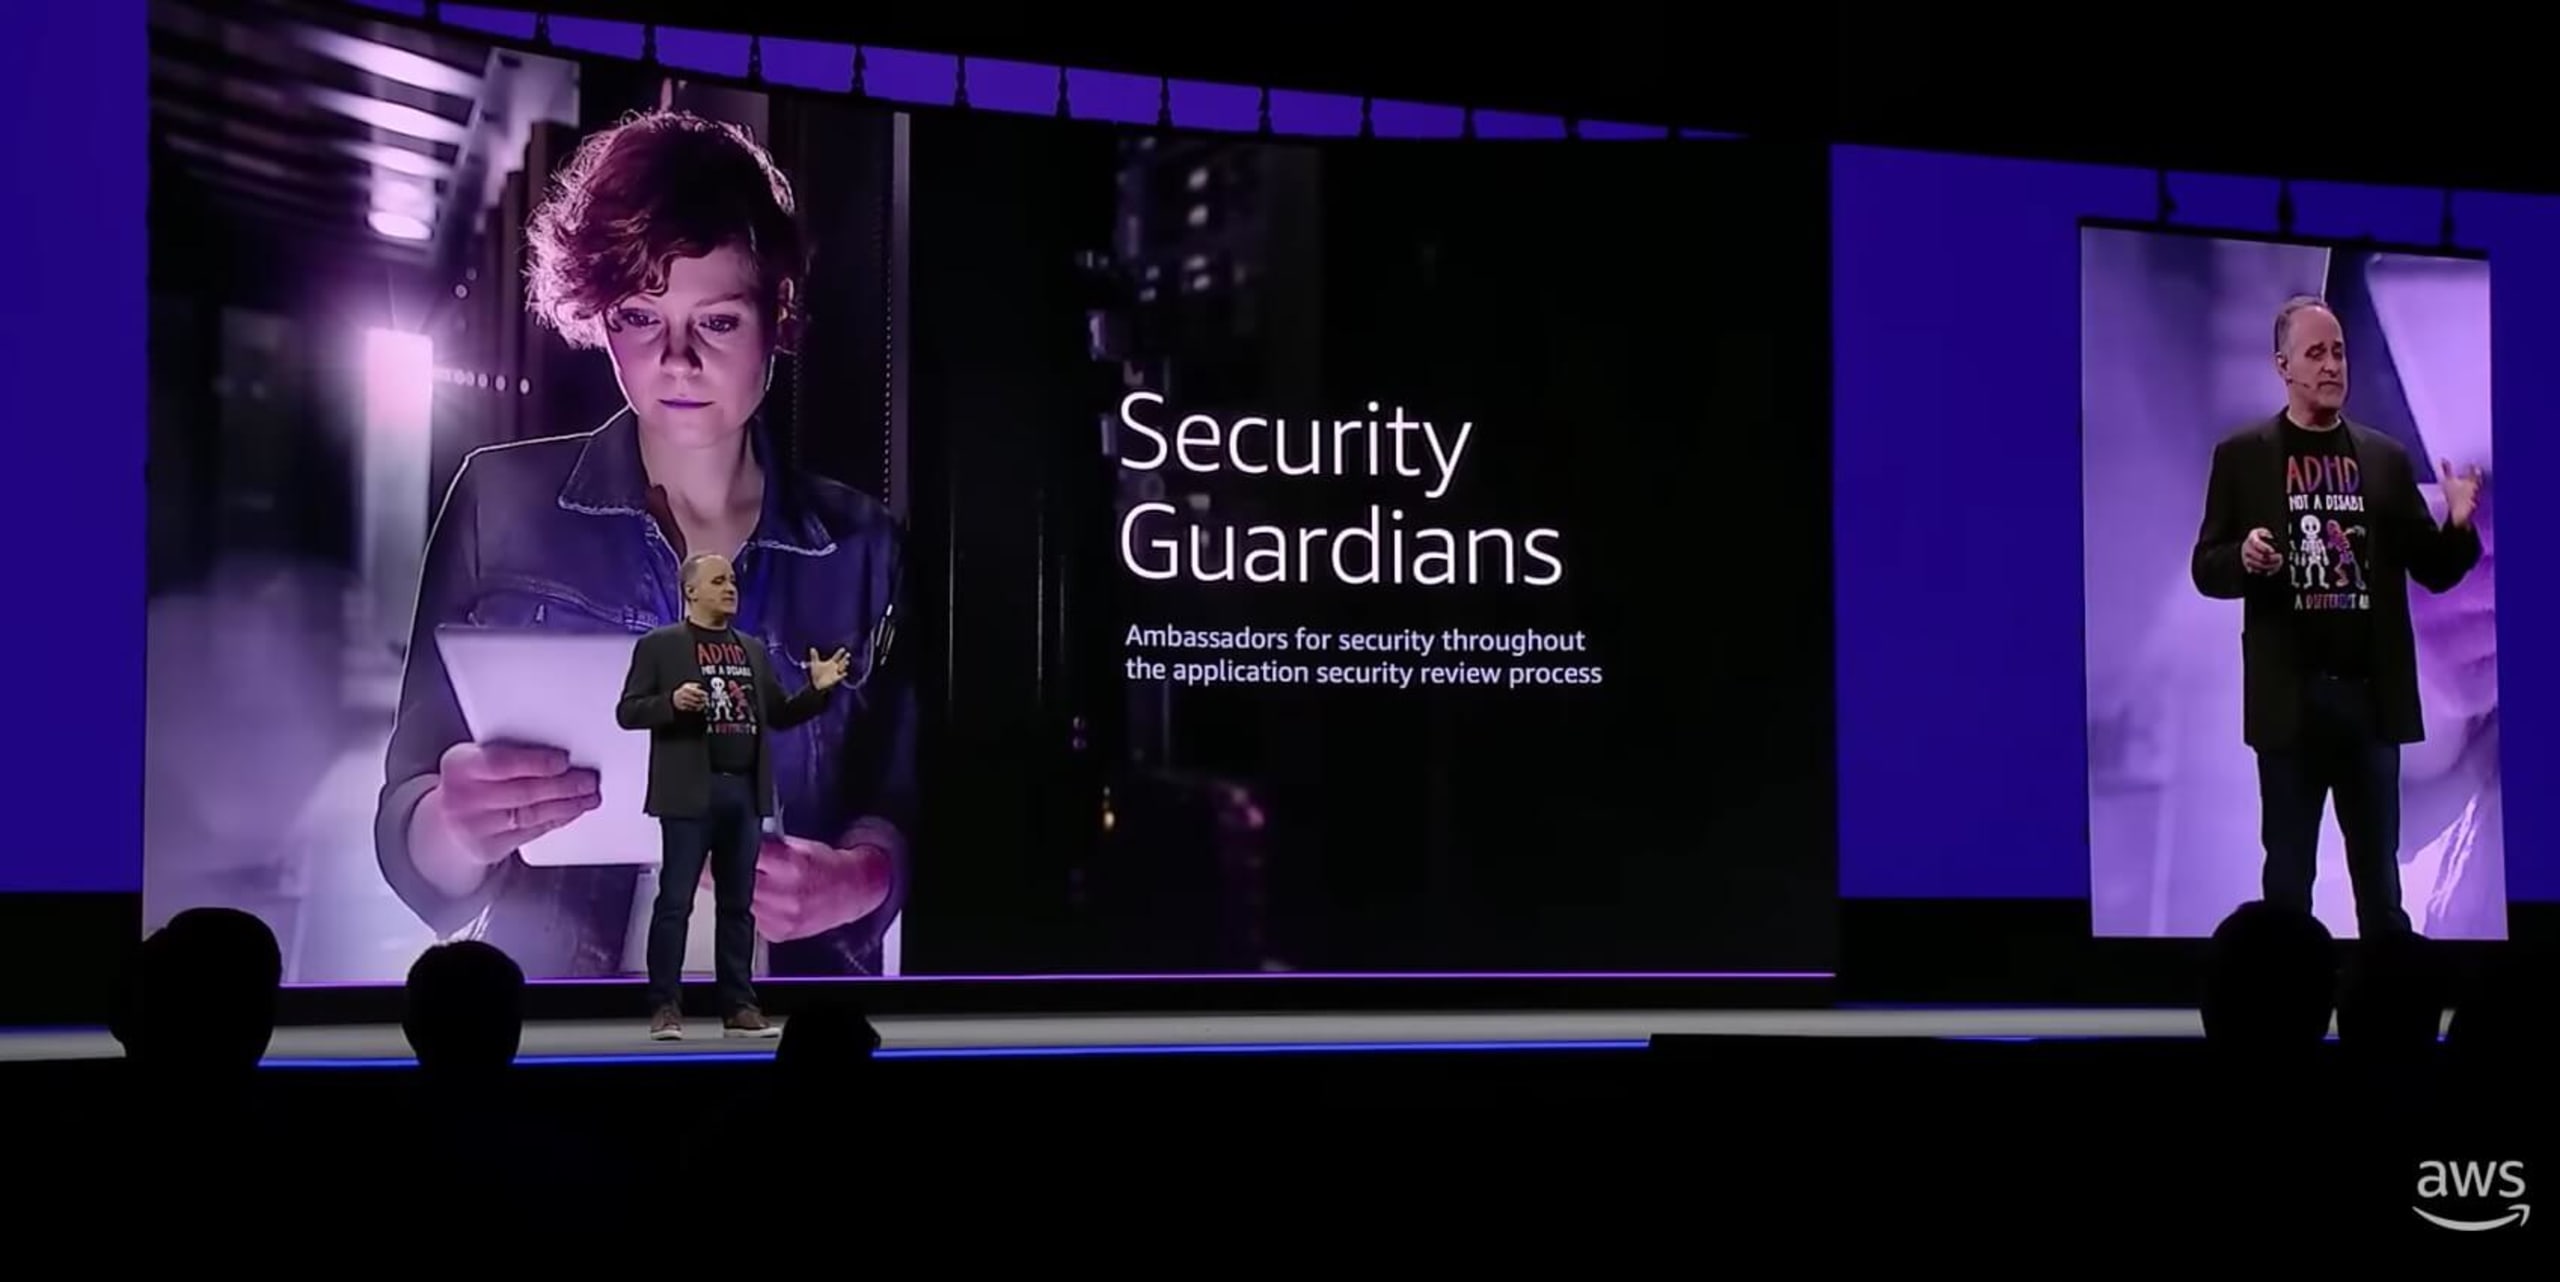
Stephen Schmidt, Chief Security Officer bei Amazon, betonte, dass Sicherheit von Anfang an in Produkte und Services integriert werden sollte. Themen wie Infrastructure-as-Code-Sicherheit (IaC), Developer-First-Security, Software Composition Analysis und Secret Scanning werden in den kommenden Jahren für die Cloud-Security-Branche besonders wichtig sein. Umfassende Sicherheit wird nicht nachträglich an etwas angebaut, das bereits entwickelt wurde. Sie muss von Beginn des Prozesses an Priorität haben – deshalb empfiehlt AWS seinen Kunden diese Best Practice.
Er sprach darüber, Softwareentwickler als Security Guardians einzusetzen, die nicht den Security-Teams des Unternehmens unterstellt sind. Das ähnelt dem Programm für Security Champions, dessen Einführung Snyk empfiehlt und das Teil der bestehenden DevSecOps- oder Developer-First-Application-Security-Programme Ihres Unternehmens sein kann.
In Gesprächen mit Cloud-Security-Praktikern und Experten auf der Veranstaltung sowie anschließend in verschiedenen Foren, etwa im Twitter Space zum Rückblick auf die AWS re:Inforce 2022, wurde deutlich: ClickOps und der Wechsel von dezentraler zu zentralisierter Security sind eine natürliche Weiterentwicklung im Cloud-Bereich – ebenso wie Automatisierung, um zeitaufwendige Aufgaben zu reduzieren.
Leena Smart von MongoDB berichtete ebenfalls von den Erfahrungen mit einem erfolgreichen Security-Champions-Programm, das seit über zwei Jahren läuft, und gab Tipps dazu, wie andere Teams von ähnlichen Vorteilen profitieren können.
Identitätsbasierte Richtlinien und angemessene Berechtigungen
Fragen zu Identity and Access Management (IAM) und dem Prinzip der geringsten Berechtigungen – also dazu, wer worauf Zugriff hat und warum – waren im Cloud-Kontext schon immer wichtig.
Schmidt brachte es auf den Punkt: „Eine übermäßig großzügige Berechtigungsumgebung bereitet Ihnen garantiert Kopfzerbrechen.“ Auf der Veranstaltung stieß Graphtechnologie auf Interesse, ebenso wie die Möglichkeit, mit Cloud-Security-Lösungen komplexe Identitätsberechtigungen übersichtlich und verständlich darzustellen. CJ Moses, Vice President und Chief Information Security Officer bei AWS, griff Schmidts Gedanken in seiner Keynote auf: Wenn Security in die CI/CD-Pipeline und den SDLC integriert ist, werden Security-Reviews schneller und reibungsloser.
Welche meiner Daten sind sensibel – und wie finde ich sie?
Nach den Sicherheitsverletzungen und Schwachstellen, die in diesem Jahr bekannt wurden (Log4J, wir meinen Sie), fragen sich viele, welche ihrer Daten sensibel sind, wie sie diese finden und sicherstellen können, dass sie angemessen geschützt sind. Schmidt erklärte – und wir stimmen ihm zu –, dass gespeicherte Daten gezielt kontrolliert und verschlüsselt werden sollten.
Angesichts knapper Ressourcen und Alarmmüdigkeit durch eine Flut von Warnmeldungen und Dashboards braucht die Branche dringend mehr Kontext zu Schwachstellen. Unternehmen wünschen sich mehr Automatisierung und Priorisierung, damit sie erkennen können, was gerade kritisch ist und welche Ressourcen gefährdet sind, wenn sie die Sicherheitsrichtlinien ihres Unternehmens nicht einhalten.
Gemeinsam stärker und mehrschichtige Verteidigung
Das Thema, als Unternehmen und Community gemeinsam stärker zu sein, zog sich deutlich durch die Keynote. CJ Moses ergänzte, dass wir gemeinsam gewinnen und verlieren und eine Sicherheitskultur deshalb vermitteln sollte, dass alle Verantwortung tragen. Security sollte nicht das „Nein-Büro“ sein, sondern ein Partner, der sagt: „Ja, aber …“.
Das gilt wahrscheinlich auch für Cloud-Security-Anbieter. Doch wie mir einmal jemand sagte: Wenn bei einer geteilten Verantwortung die Rollen nicht klar definiert sind, übernimmt am Ende möglicherweise niemand Verantwortung.
Zudem wurde ein wirklich ganzheitlicher Ansatz gefordert. Unternehmen brauchen eine mehrschichtige Verteidigungsstrategie, denn jede einzelne Schutzmaßnahme kann versagen. Bei der Einführung von Cloud-Security können Unternehmen auf mehrere Verteidigungsebenen und ein gutes Verständnis der geteilten Verantwortung setzen.
Die Updates und was sie für Cloud-Security-Praktiker bedeuten
Es gibt viele gute Gründe für einen Besuch der AWS re:Inforce. Außerdem werden dort neue AWS-Security-Produkte und -Funktionen angekündigt.
Was stand in diesem Jahr auf dem Programm, und was bedeuten die Neuerungen konkret? Zwar wurden keine größeren neuen Services vorgestellt, doch einige wurden umbenannt und neu aufgelegt. Darüber hinaus gab es zahlreiche Erweiterungen bestehender Services. Auf einige Einschränkungen wurde zwar hingewiesen (beispielsweise scannt die Malware-Erkennung von GuardDuty erst nach der Erkennung eines Problems und führt keine laufenden Seitenscans durch), insgesamt wurden die Änderungen jedoch begrüßt. Sie sind ein Schritt dahin, Security auch Unternehmen zugänglich zu machen, die nicht über umfassendes Cloud-Security-Fachwissen verfügen.
Amazon GuardDuty Malware Protection für EBS-Volumes und Integrationen mit Security Hub
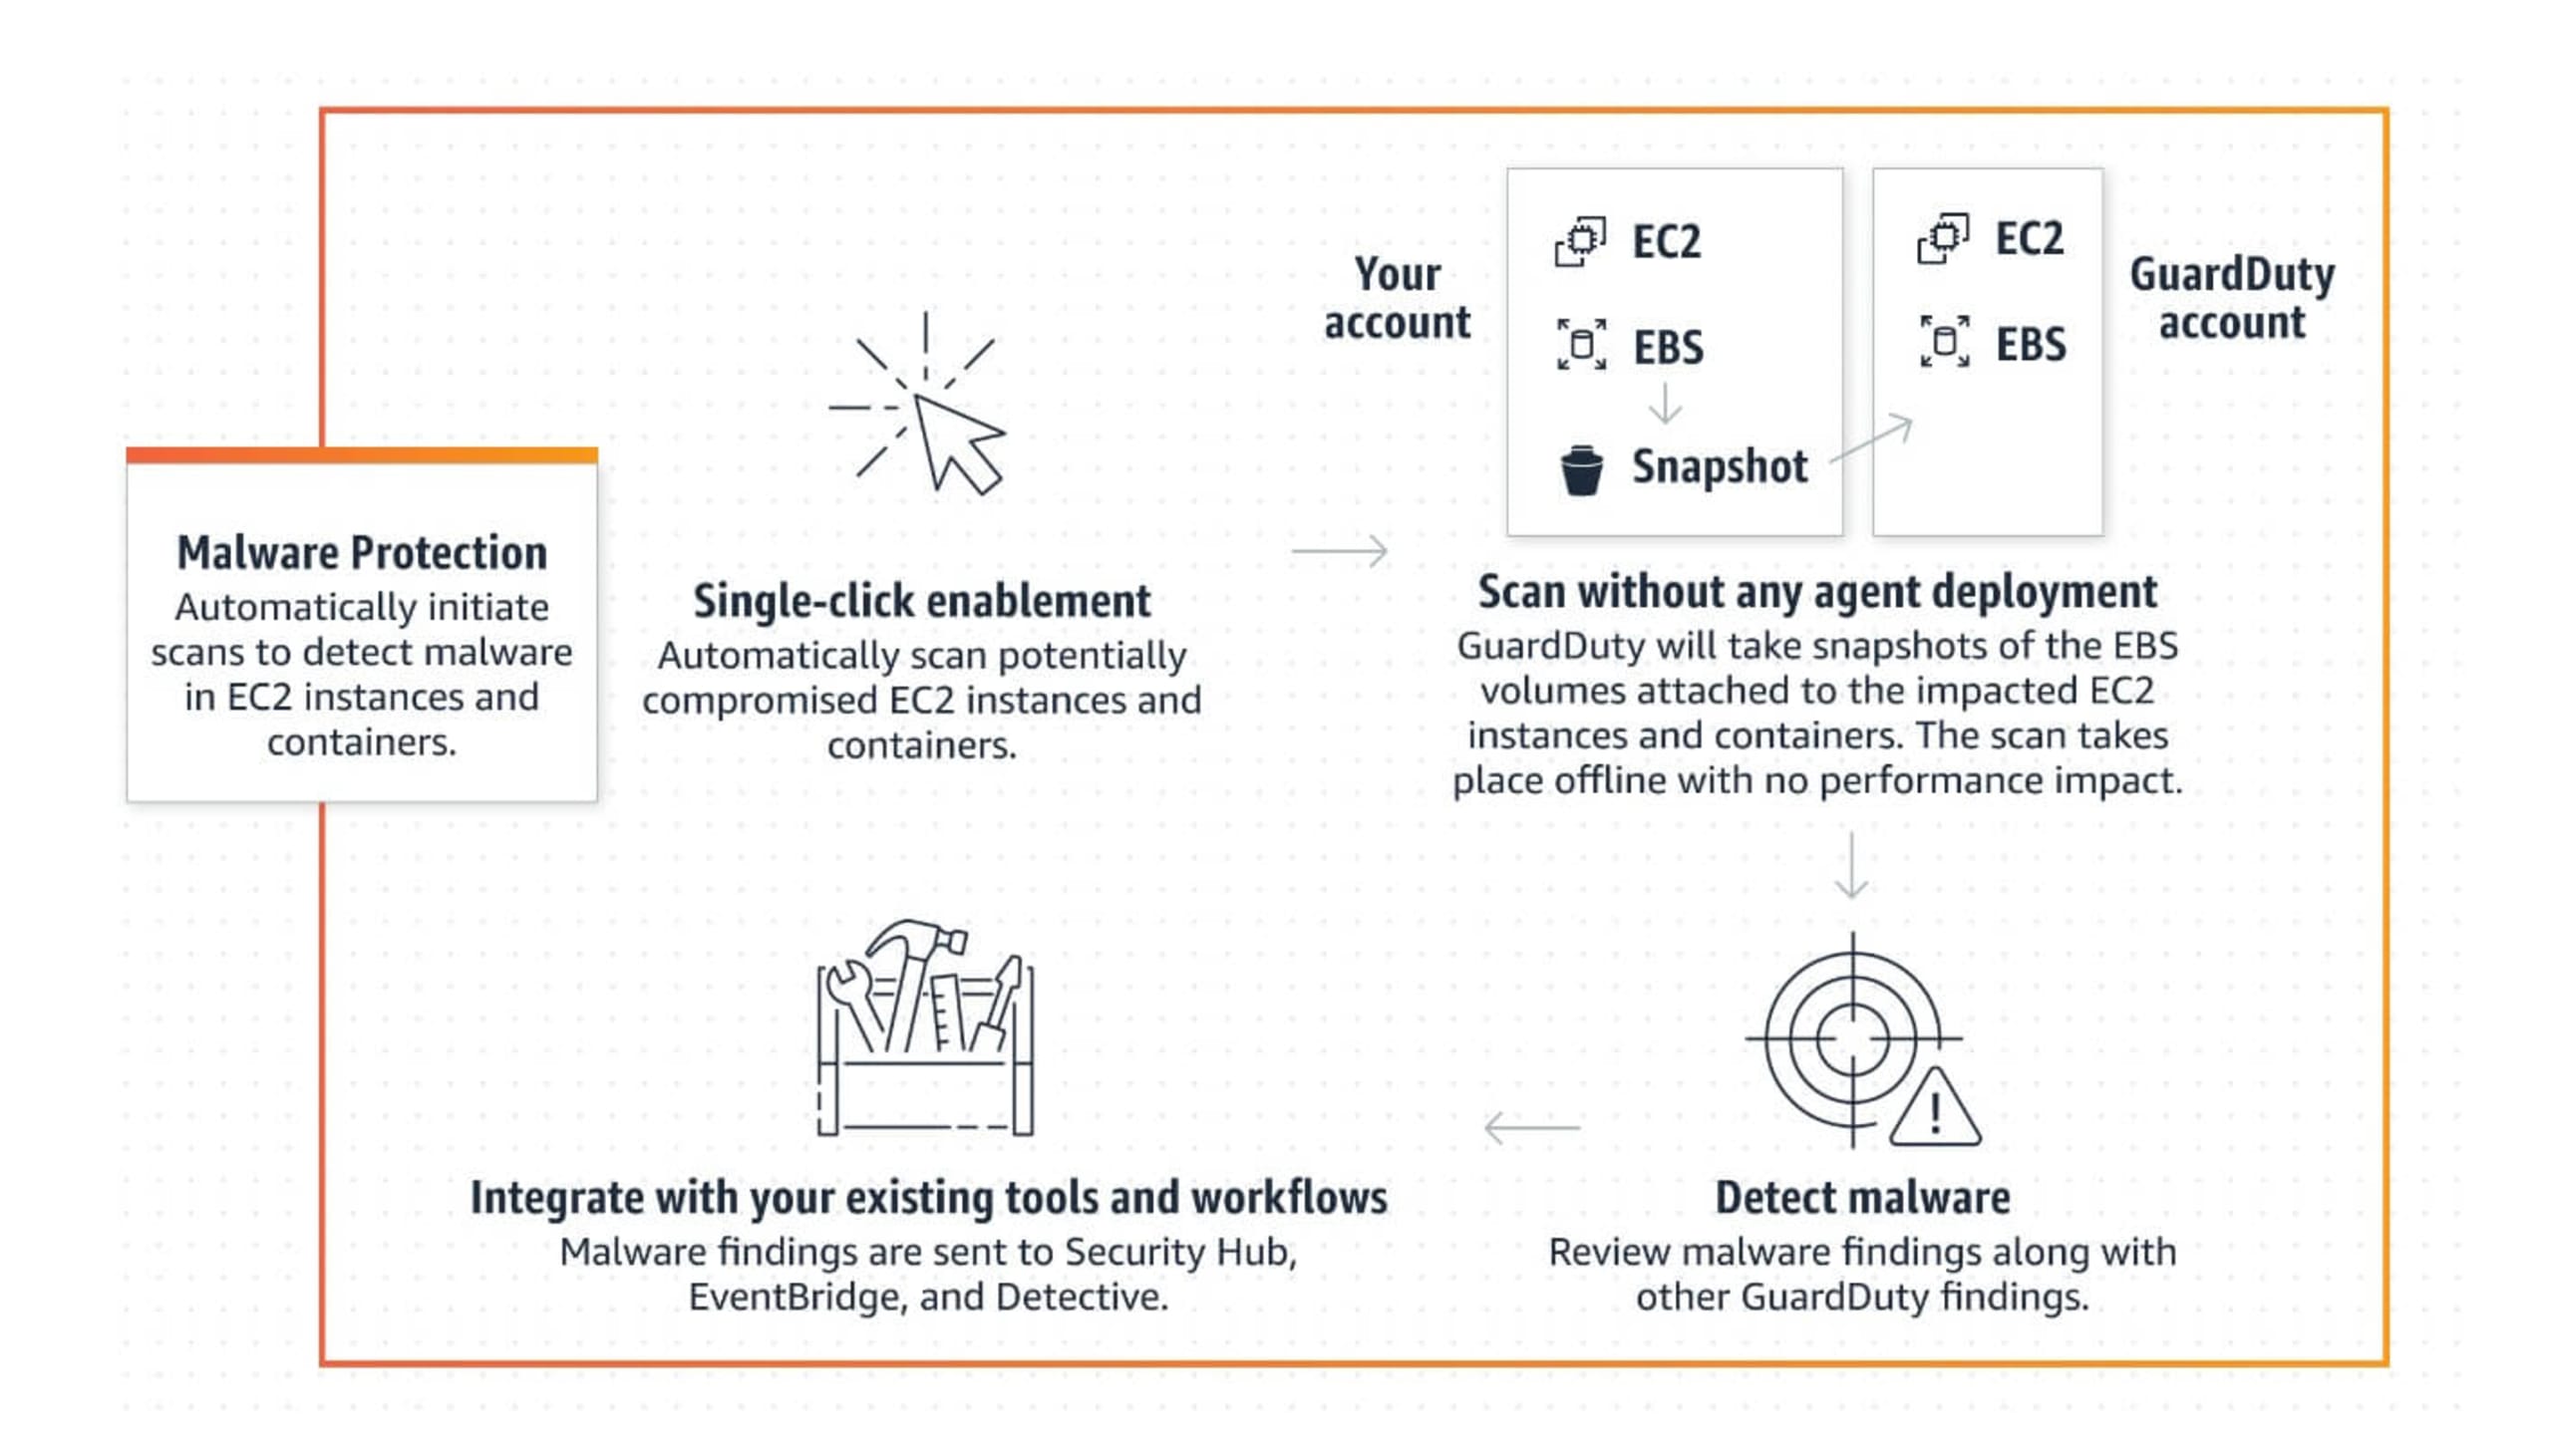
Amazon GuardDuty gibt es seit 2017. Der Service wurde entwickelt, um Bedrohungen in Ihren AWS-Konten intelligent zu erkennen. Er überwacht Ihre AWS-Konten und Workloads kontinuierlich auf schädliche Aktivitäten und stellt Security-Ergebnisse bereit, damit Sie Bedrohungen erkennen und beheben können. Nicht zu verwechseln mit Amazon Inspector, dem Tool zum Schwachstellenscanning, das potenzielle Sicherheitsprobleme in Ihren EC2-Instances identifiziert. Amazon kündigte die Ergänzung von Amazon GuardDuty um agentenlosen Malware-Schutz an. Amazon GuardDuty überwachte bereits auf schädliche Aktivitäten. Nun kann der Service auch erkennen, wenn EC2-Instances oder Container-Workloads auf EC2 bösartige Aktivitäten ausführen. Die Ergebnisse werden automatisch an Ihre GuardDuty-Konsole und anschließend über Amazon EventBridge (einen serverlosen Event-Service) an AWS Security Hub (einen Service für Cloud Security Posture Management) und AWS Detective zur Untersuchung von Sicherheitsvorfällen gesendet.
Sie fragen sich, worin sich das von AWS Inspector unterscheidet? Damit sind Sie nicht allein. Die beiden Services sollen sich ergänzen und Schutz auf unterschiedlichen Ebenen bieten. AWS Inspector schützt vor Schwachstellen, die Angreifer als Einstiegspunkt nutzen können. Amazon GuardDuty Malware Protection schützt dagegen vor Malware auf aktiv laufenden Workloads.
Perspektive aus der Praxis:
In manchen Unternehmen übernehmen Entwickler häufig Security-Aufgaben, um Compliance-Anforderungen zu erfüllen. Ankündigungen zu Updates wie diesem können die breitere Einführung von Services wie AWS GuardDuty fördern.
Amazon Detective für Elastic Kubernetes Service (EKS)
Zur Erinnerung: Die Preview von Amazon Detective wurde 2019 bei der allerersten re:Inforce gestartet und der Service wurde später, im März 2020, allgemein verfügbar gemacht. Es handelt sich um einen vollständig verwalteten AWS-Service, der AWS CloudTrail, VPC Flow Logs und Amazon GuardDuty zusammenführt.
Diese drei Services protokollieren, was in Ihrem AWS-Konto passiert. Tritt jedoch ein Sicherheitsproblem auf, müssen Sie die Logs erst auswerten, um zu verstehen, was tatsächlich vorgefallen ist. Genau hier kommt Amazon Detective ins Spiel. Der Service kombiniert die Logs dieser drei Services und ergänzt sie um maschinelles Lernen, statistische Analysen und Graphentheorie, um aussagekräftige Antworten zu liefern.
AWS CloudTrail zeigt Ihnen im Wesentlichen, wer in Ihrer Umgebung was getan hat, indem der Service Kontoaktivitäten, API-Nutzung und Aktionen in Ihrer Infrastruktur protokolliert.
VPC Flow Logs erfassen Informationen zum IP-Datenverkehr, der zu und von Netzwerkschnittstellen in Ihrer Virtual Private Cloud fließt.
Nun wurde der Service auf EKS ausgeweitet. Damit können Sie dieselben Tools nutzen, um die Ursache von Sicherheitsproblemen und verdächtigen Aktivitäten in Ihren EKS-Clustern zu ermitteln – auch angesichts der zunehmenden Nutzung von Kubernetes bei der Bereitstellung von Workloads in AWS.
Perspektive aus der Praxis:
EKS-Nutzer müssen sich nun nicht mehr mit Behelfslösungen behelfen, um Logs aus ihren Kubernetes-Umgebungen zu untersuchen. Außerdem können sie AWS Detective für ihre EKS-Instances nutzen, um zusätzliche Metriken zu erhalten.
AWS SSO (Single Sign-On) wird in IAM Identity Center umbenannt
Mit Blick auf die Bedeutung des Prinzips der geringsten Berechtigungen ist diese Änderung nachvollziehbar. Als IAM-Best Practice gilt, Workloads und Umgebungen auf separate AWS-Konten aufzuteilen. Bisher fehlten uns jedoch die nötigen Tools dafür, weshalb einige Nutzer auf AWS SSO zurückgegriffen haben.
Mit der Umbenennung lenkt AWS mehr Nutzer in diese Richtung und macht das neu benannte IAM Identity Center zum zentralen Ort, um den Zugriff auf AWS zu verwalten.
Identity Center unterstützt jetzt auch Berechtigungen, Berechtigungsgrenzen und kundenverwaltete IAM-Richtlinien. Außerdem unterstützt AWS Lambda jetzt eine tagbasierte Autorisierung. Dadurch lässt sich der Zugriff auf bestimmte Konten zuschneiden und die Verwaltung von Berechtigungen im großen Maßstab verbessern.
Perspektive aus der Praxis:
Diese kleine Änderung ist für den Aufbau des Identity and Access Management dennoch bedeutsam. Wenn Single Sign-On als zentrale Identitätslösung dient, werden weniger AWS-IAM-Benutzer und offengelegte Zugriffsschlüssel verwendet, die häufig die Ursache von Sicherheitsverletzungen sind.
Neue Funktion zur Validierung von Amazon-S3-Objekten für Amazon Macie
Amazon Macie ist der vollständig verwaltete Dienst von Amazon für Datensicherheit und Datenschutz. Mithilfe von maschinellem Lernen und Mustererkennung findet und schützt er Ihre sensiblen Daten in AWS. Jetzt können Sie mit nur einem Klick vorübergehend bis zu 10 Beispiele sensibler Daten abrufen, die in Amazon Simple Storage Service gefunden wurden.
Perspektive aus der Praxis:
Bisher konnten Sie nur den Speicherort sensibler Daten sehen. Jetzt werden Ihnen sowohl der Speicherort als auch der Inhalt Ihrer S3-Objekte angezeigt, die als sensibel eingestuft wurden.
AWS Config unterstützt jetzt Compliance-Scores
AWS hat außerdem angekündigt, dass AWS Config als Erweiterung von Conformance Packs jetzt Compliance-Scores unterstützt. Damit sehen Sie, welche Ihrer Ressourcen eine Reihe von Anforderungen im Geltungsbereich eines Conformance Packs erfüllen. Die Compliance-Scores werden als Amazon CloudWatch-Metriken ausgegeben und können so im Zeitverlauf nachverfolgt werden.
Perspektive aus der Praxis:
Wenn Sie AWS Config bereits nutzen und kein CSPM- oder ähnliches Tool zur Messung von Compliance-Scores einsetzen, ist das eine willkommene Neuerung.
AWS Control Tower führt AWS CloudTrail-Organisationsprotokollierung ein
AWS Control Tower umfasst jetzt die AWS CloudTrail-Organisationsprotokollierung als Bestandteil der Landing-Zone-Version 3.0. Die vorherige Version, die 2019 auf der re:Inforce vorgestellt wurde, bot eine Landing Zone, mit der Sie eine sichere AWS-Umgebung mit mehreren Konten einrichten und verwalten konnten. Jetzt wird ein AWS CloudTrail-Trail in Ihrem Verwaltungskonto eingerichtet, um die Aktionen aller Mitgliedskonten in Ihrer Organisation automatisch zu protokollieren.
Perspektive aus der Praxis:
Viele glauben nach wie vor, dass Control Tower mit den Best Practices für Sicherheit nicht Schritt gehalten hat. Für manche Unternehmen – insbesondere kleine und mittlere Organisationen mit begrenzten Ressourcen und Fachkenntnissen – bietet es jedoch die Möglichkeit, die eigenen Konten und Leitplanken zu kontrollieren.
AWS Wickr (in der Vorschau)
Amazon hat Wickr im Juni letzten Jahres übernommen und die Vorschauversion von AWS Wickr angekündigt. Der Dienst bietet Unternehmen Ende-zu-Ende-verschlüsselte Kommunikation und ermöglicht sichere Zusammenarbeit über Nachrichten, Sprach- und Videoanrufe, Dateiaustausch und Bildschirmfreigabe.
Perspektive aus der Praxis:
Das könnte in der sich rasant entwickelnden Welt der Remote-Arbeit ein interessanter Schachzug sein. Auf der Landingpage wird Wickr für Militär, Behörden, Unternehmen und Privatpersonen beworben – möglicherweise genau in dieser Reihenfolge.
AWS Marketplace Vendor Insights (in der Vorschau)
Um die komplexe Risikobewertung von Drittanbieter-Software zu vereinfachen, können Verkäufer jetzt Sicherheits- und Compliance-Informationen über AWS Marketplace bereitstellen. AWS Marketplace Vendor Insights prüft insgesamt 150 Sicherheitsnachweise und zeigt Sicherheitszertifizierungen sowie weitere Informationen in Echtzeit an.
Perspektive aus der Praxis:
Die Sicherheitszertifizierungen der Marketplace-Anbieter werden alle 7 Tage aktualisiert. Das ist eine willkommene Ergänzung, um dem stetig wachsenden Risiko einer kompromittierten digitalen Supply Chain entgegenzuwirken.
AWS Security Competency für Partner wird neu gestartet
Die AWS Security Competency für Partner gibt es schon seit Langem. Nun hat AWS das Programm mit acht neuen, zusammengefassten Kategorien neu gestartet. Diese Kategorien orientieren sich an den häufigsten Sicherheitsproblemen von Unternehmen. Daher überrascht es nicht, dass sie Bereiche wie IAM, Datenschutz, Reaktion auf Bedrohungen und Anwendungssicherheit umfassen.
Perspektive aus der Praxis:
Fachleute können potenzielle Partner mit bestimmten Kompetenzen identifizieren, statt sich auf die breit gefasste Competency verlassen zu müssen, die viele AWS-Kunden bisher verwirrt hat.
Rückblick auf die re:Inforce
Die AWS re:Inforce 2022 ließ lange auf sich warten – ein wichtiges Ereignis für AWS-Security-Begeisterte und Fachleute, die sich mit anderen austauschen wollten, die AWS zur Bewältigung von Sicherheitsherausforderungen einsetzen.
Sicherheit von Anfang an umzusetzen und Least Privilege, IAM, Datentransparenz sowie Sicherheit zu priorisieren – das waren die wichtigsten Erkenntnisse der Konferenz. Diese Themen spiegelten sich auch im Rebranding, im Neustart und in den neuen Funktionen wider. Große Ankündigungen gab es zwar nicht, doch wer die Entwicklung genau verfolgt, sieht Schritte in die richtige Richtung. Der eingeschlagene Weg soll Sicherheit demokratisieren und erneut betonen, dass sie von mehr als nur einigen wenigen Personen in einer Organisation verantwortet werden muss.
Wenn Sie mehr zu AWS Security erfahren möchten, hören Sie sich die AWS-Serie im Cloud Security Podcast oder unsere Folge mit Rückblick und Highlights zur AWS re:Inforce 2022 an.
Wussten Sie schon? Snyk arbeitet eng mit AWS zusammen und nutzt nahtlose Integrationen mit AWS-Services wie AWS CodePipeline, Amazon ECR und Amazon EKS, um skalierbare Sicherheitslösungen in Ihren Entwicklungsworkflow einzubinden. Erfahren Sie hier mehr.