Snyk integriert Amazon EventBridge für sicheres AppDev in großem Maßstab

David Schott

12. Juni 2023
0 Min. LesezeitIm heutigen dynamischen Anwendungsökosystem haben Anzahl und Umfang der Sicherheitsprobleme, mit denen Entwicklerinnen und Entwickler umgehen müssen, stark zugenommen. Daher benötigen moderne Entwicklungsteams unbedingt ein automatisiertes System, das Sicherheitsereignisse in allen Komponenten einer Anwendung verarbeitet.
Ereignisbasierte Benachrichtigungen ermöglichen es Entwicklerinnen und Entwicklern, die Snyk-Plattform zu erweitern und Integrationen sowie Reaktions-Workflows zu erstellen. So können Unternehmen auf Sicherheitsprobleme in ihren Anwendungen reagieren, ohne dafür umfangreiche Entwicklungsarbeit leisten zu müssen.
Aus diesem Grund hat Snyk eng mit AWS zusammengearbeitet, um eine Integration mit Amazon EventBridge zu entwickeln. Damit können Entwicklungsteams Audit-Logs und Sicherheitsprobleme aus Snyk agiler verwalten, indem sie über den EventBridge-Service Benachrichtigungs- und Reaktions-Workflows erstellen.
Snyk wurde von Gartner als führendes Unternehmen im Magic Quadrant™ 2023 für Application Security Testing ausgezeichnet und belegte 2022 Platz 20 auf der Forbes Cloud-100-Liste. Die entwicklerfreundliche Sicherheitsplattform von Snyk unterstützt Entwicklungs- und Sicherheitsteams dabei, Schwachstellen in proprietärem Code, Open-Source-Abhängigkeiten, Containern und Infrastructure as Code (IaC) im gesamten SDLC zu finden und zu beheben. Sie lässt sich in die Services integrieren, die Entwicklerinnen und Entwickler zum Erstellen ihrer Anwendungen nutzen.
Die Vorteile von Snyk und Amazon EventBridge
Echtzeitbenachrichtigungen zu Schwachstellen
Mit dieser Integration erhalten Sicherheitsteams Echtzeitbenachrichtigungen, sobald Snyk neue Schwachstellen erkennt. Die EventBridge-Integration lässt sich so konfigurieren, dass sie E-Mail- oder Chat-Benachrichtigungen auslöst oder sogar eine AWS-Lambda-Funktion aufruft, um Behebungsmaßnahmen automatisch auszuführen.
Überwachung von Audit-Trails
Die Snyk-Plattform generiert Audit-Ereignisse, wenn Konfigurationseinstellungen geändert oder Mitglieder zu Snyk hinzugefügt beziehungsweise daraus entfernt werden. Durch die Integration von Snyk mit EventBridge können Sicherheitsteams einen Audit-Trail erstellen, indem sie alle Snyk-Audit-Ereignisse für Compliance- oder forensische Analysen in einem S3-Bucket protokollieren.
Automatisierte Behebungs-Workflows
Sicherheitsteams können mit EventBridge individuelle Workflows für von Snyk ausgelöste Sicherheitsereignisse erstellen. Wird beispielsweise ein neues Behebungsereignis erkannt, kann automatisch eine AWS-Lambda-Funktion aufgerufen werden, um die Behebungsschritte auszuführen oder ein Jira-Ticket zur Nachverfolgung des Behebungsprozesses zu erstellen.
Die Konfiguration der Snyk-Integration mit Amazon EventBridge dauert höchstens 15 Minuten und umfasst nur wenige einfache Schritte:
In AWS:
„Amazon EventBridge“ aktivieren.
Snyk als Partner aktivieren, der Findings senden darf.
In Snyk:
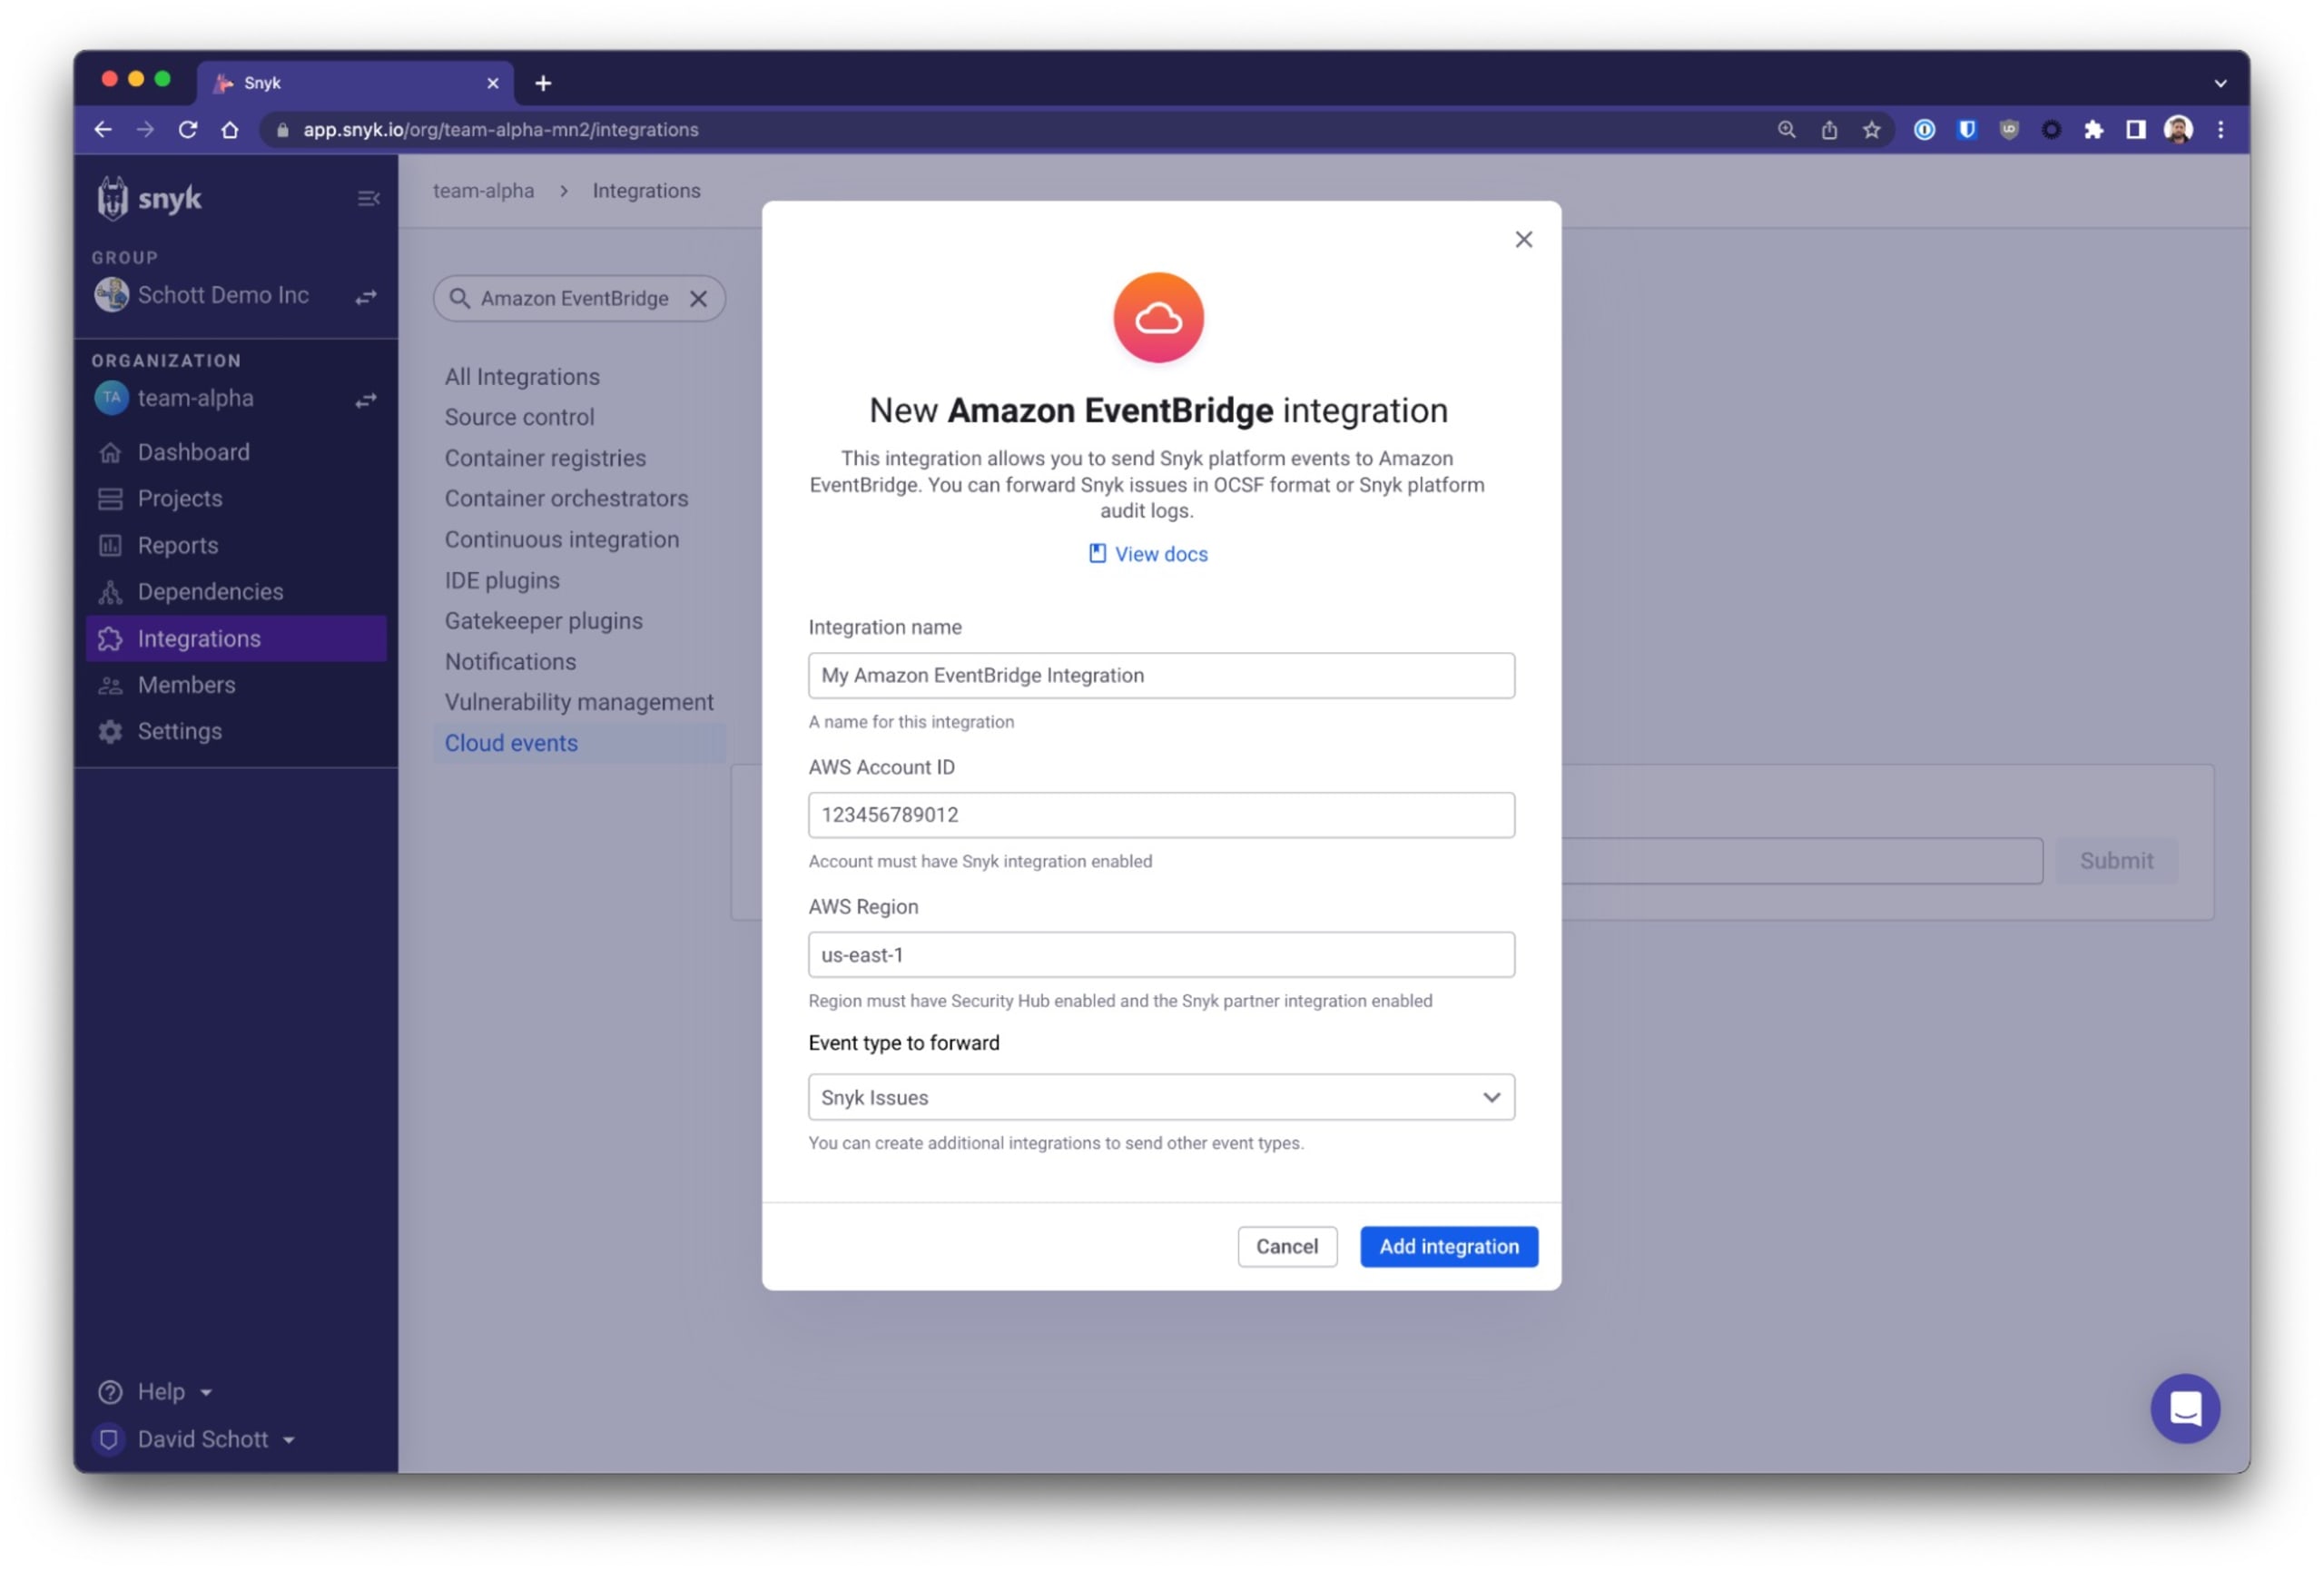
Rufen Sie die Snyk-Integrationsseite auf und suchen Sie nach „Amazon EventBridge“.
Fügen Sie Ihrer Snyk-Organisation eine EventBridge-„Registrierung“ hinzu und geben Sie dazu folgende Informationen an:
AWS-Region
AWS-Konto-ID
Name der Registrierung
Wählen Sie entweder Snyk Audit Logs oder Snyk Issues aus.
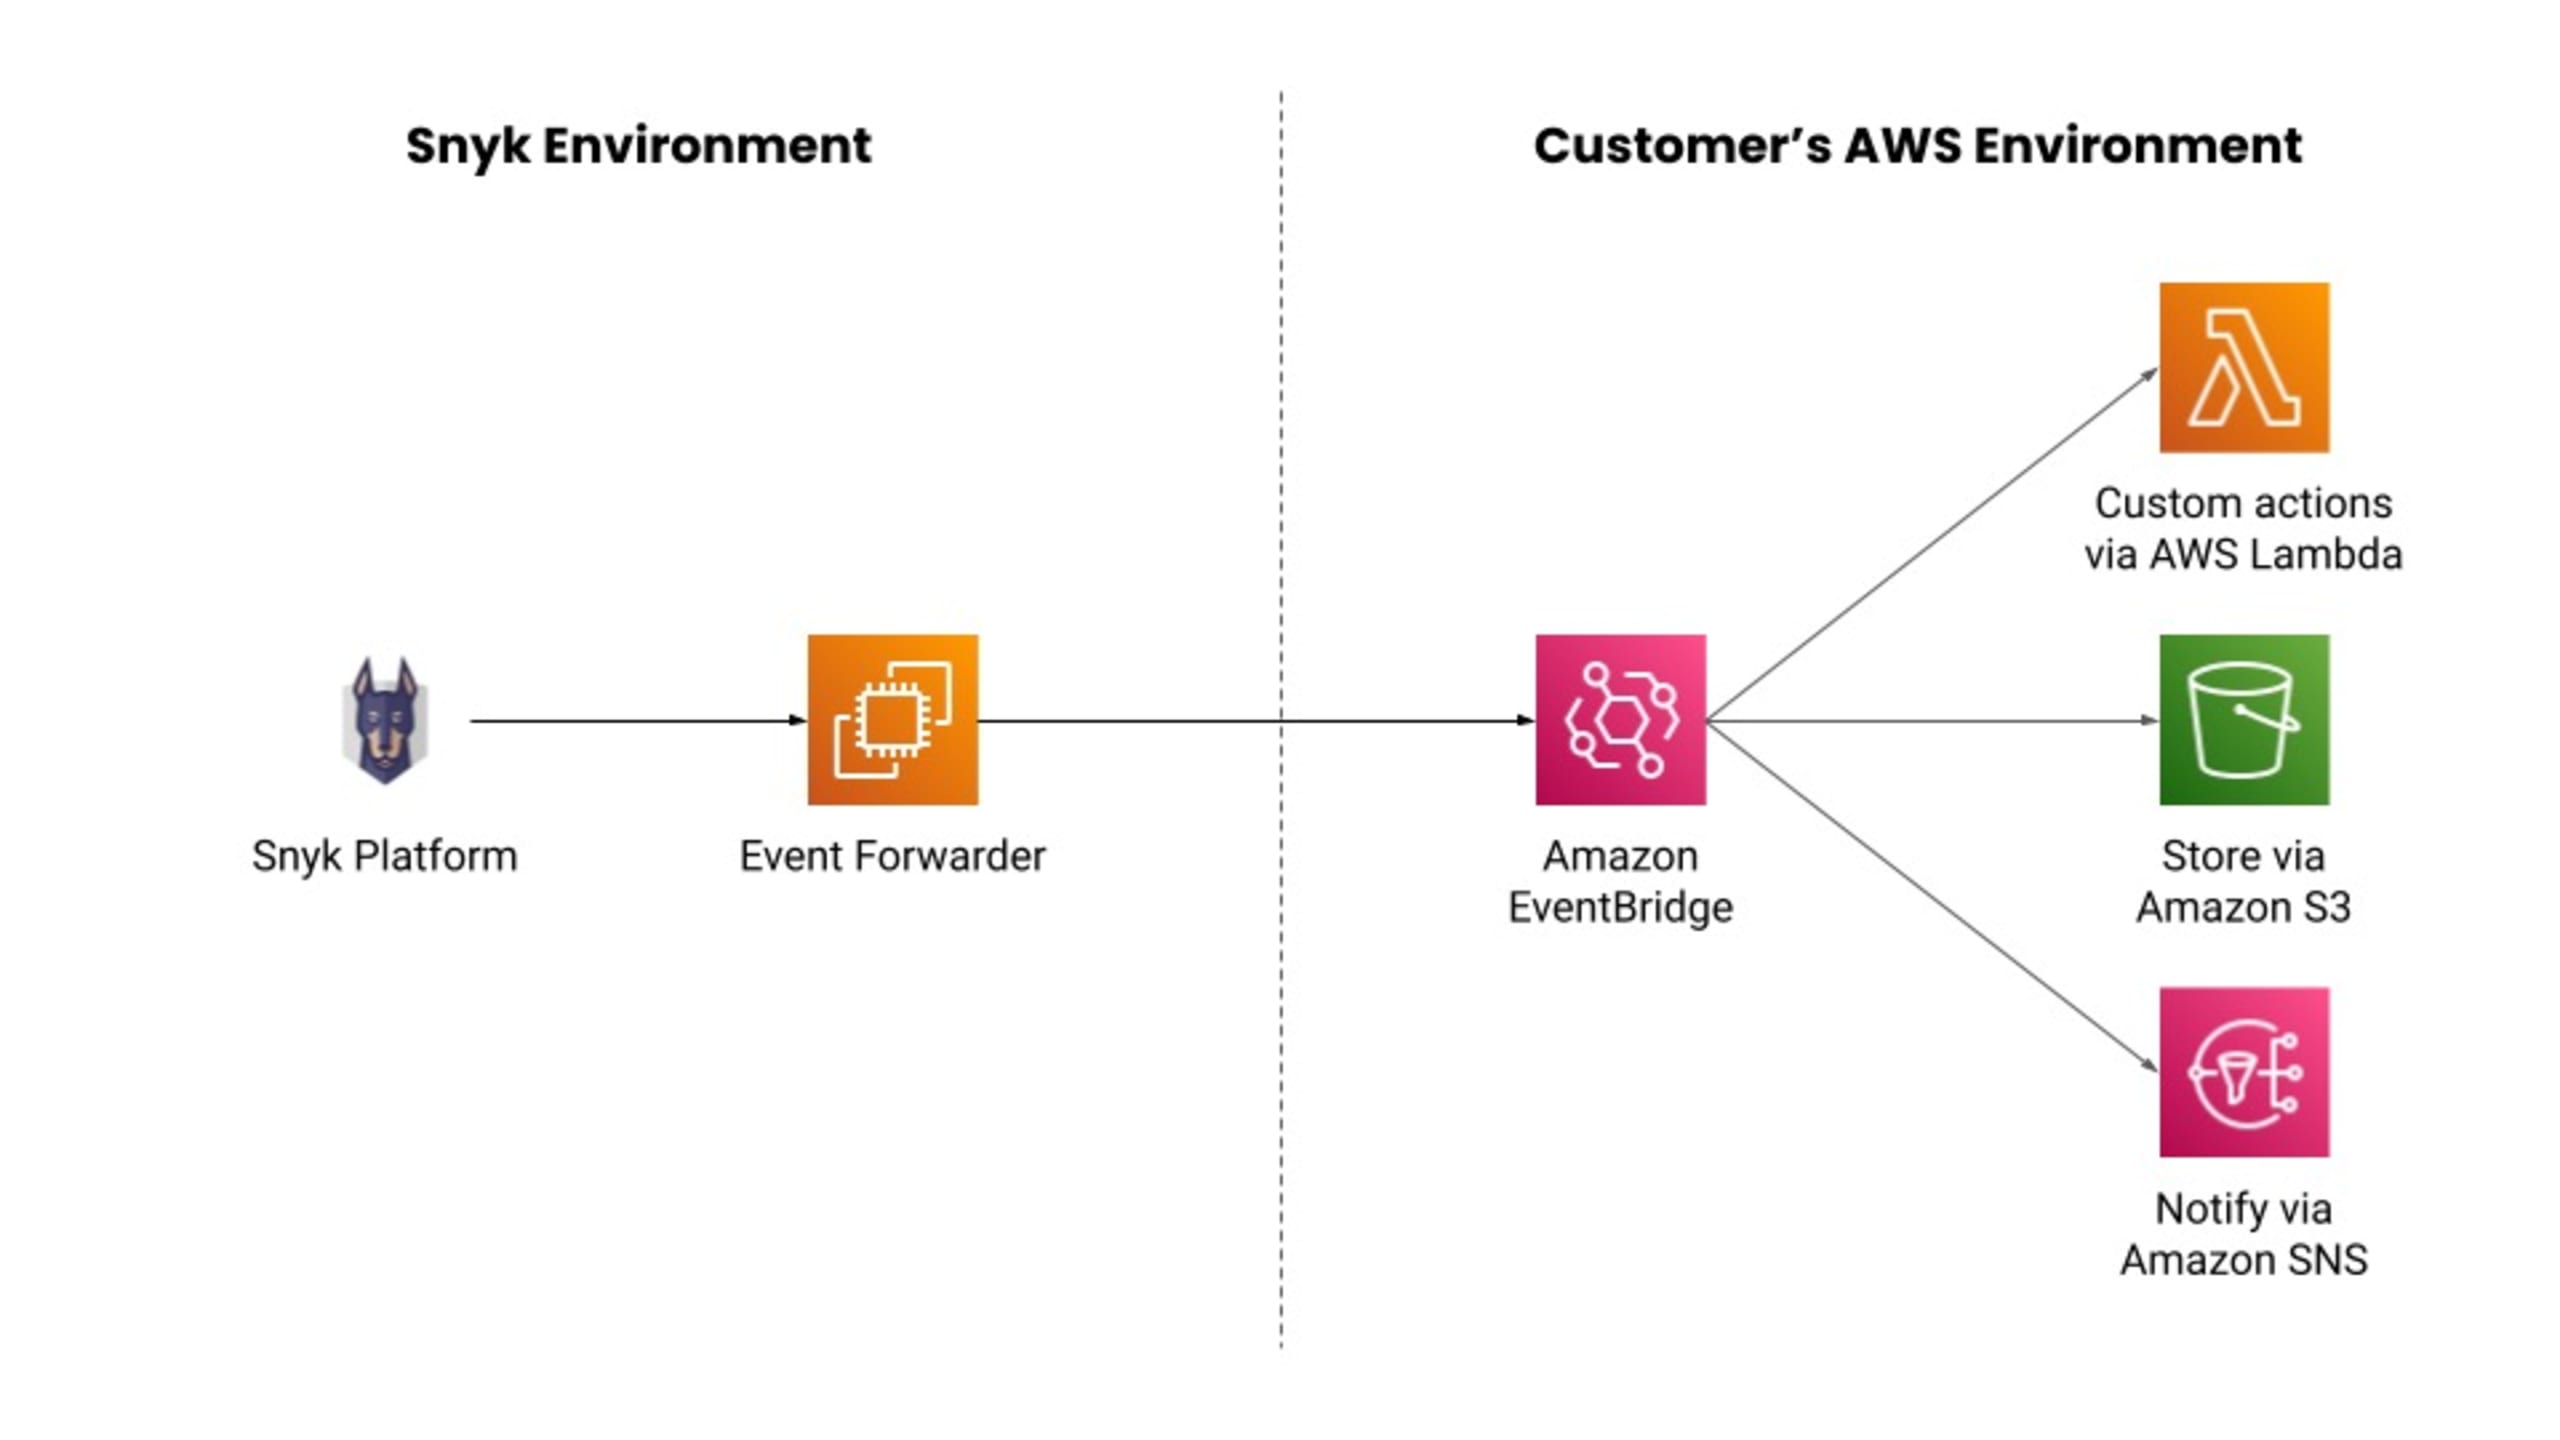
Sobald die Registrierung konfiguriert ist, sendet Snyk Audit-Logs oder Sicherheitsprobleme an Amazon EventBridge. So können Entwicklungsteams Ereignisse wie die folgenden erfassen:
Änderungen an Snyk-Sicherheitsrichtlinien, Einstellungen und Mitgliedschaften
Ein ignoriertes Sicherheitsproblem
Kritische Schwachstellen in einer Produktions-Workload
Neue Behebungsmaßnahmen für Anwendungsschwachstellen
Amazon EventBridge empfängt Sicherheitsprobleme von Snyk im Format des Open Cybersecurity Schema Framework (OCSF). So lassen sich Daten aus Findings verschiedener Anbieter einfach in einem gemeinsamen Format miteinander korrelieren. Das vereinfacht Datenabfragen für Kundinnen und Kunden und ermöglicht ihnen, auf Grundlage von Sicherheits-Findings aus mehreren Quellen unkompliziert individuelle Datenmodelle und Berichte zu erstellen.
Kundinnen und Kunden können anschließend mit EventBridge Ereignisse abgleichen und an verschiedene AWS- und Drittanbieter-Ziele senden, um die Daten zu speichern und Benachrichtigungen oder individuelle Workflows über Services wie Amazon Simple Storage Service (S3), Amazon Simple Notification Service (SNS) und AWS Lambda hinweg zu erstellen.
Snyk und AWS
Snyk ist eine entwicklerfreundliche Sicherheitsplattform, die AWS-Kundinnen und -Kunden dabei unterstützt, Sicherheitsrisiken in Code, Open-Source-Abhängigkeiten, Containern und IaC-Konfigurationen zu finden und zu beheben. Dank der engen Integration in verschiedene IDEs, Quellcodeverwaltungstools und CI/CD-Pipelines ist Snyk überall dort verfügbar, wo Entwicklerinnen, Entwickler und Sicherheitsexpertinnen und -experten arbeiten – unter anderem in AWS CodePipeline, Amazon EKS, AWS Security Hub, AWS CloudTrail Lake, Amazon Inspector und zahlreichen weiteren AWS-Services!
Gemeinsam ermöglichen Snyk und AWS moderne DevSecOps-Verfahren: Sie sichern Code bereits während seiner Erstellung sowie das Design cloudnativer Infrastruktur und Container und die laufende Cloud-Umgebung. Als strategischer AWS-Partner ist Snyk technisch für den nahtlosen Einsatz in öffentlichen und privaten AWS-Umgebungen validiert. Die Plattform ist in die AWS-Services integriert, die Kundinnen und Kunden zum Erstellen und Ausführen ihrer Anwendungen nutzen.
Möchten Sie mehr über die entwicklerorientierten Sicherheitskontrollen von Snyk erfahren und darüber, wie diese Ihnen helfen können, die betriebliche Effizienz in der Cloud zu steigern und gleichzeitig Sicherheitsrisiken zu senken? Sehen Sie sich unsere plattformweite AWS-Demo an und erleben Sie die Plattform in Aktion, oder vereinbaren Sie einen Termin mit Ihrer Snyk-Ansprechperson!


