Snyk integriert AWS CloudTrail Lake, um Sicherheitsprüfungen zu vereinfachen


David Schott
1. Februar 2023
0 Min. LesezeitSeit Unternehmen auf der ganzen Welt verstärkt in ihre digitale Transformation investieren und Anwendungen in die Cloud migrieren und modernisieren, hat der Wert von Audit-Logging an Bedeutung gewonnen. Es ist nicht mehr nur in Branchen wie dem Finanz- und Gesundheitswesen relevant, sondern für nahezu jedes Unternehmen mit einer digitalen Strategie. Umfassendes Audit-Logging hilft modernen Unternehmen, interne und branchenspezifische Vorschriften einzuhalten, Sicherheitsereignisse zu überprüfen, Systemprobleme zu beheben und sogar neue Verwaltungsverfahren zu empfehlen.
Aus diesem Grund hat AWS den Dienst AWS CloudTrail Lake entwickelt: einen verwalteten Data Lake für Sicherheits- und Auditdaten, in dem Nutzer Ereignisse von Drittanbietern wie Snyk zusammenführen, unveränderlich speichern und abfragen können. Eine standardmäßige Aufbewahrungsfrist von sieben Jahren hilft ihnen dabei, interne und externe Compliance-Anforderungen zu erfüllen.
Wir bei Snyk freuen uns, unsere Integration mit AWS CloudTrail Lake vorzustellen. Sie hilft unseren Kunden, Audit-Ereignisse einfacher und effizienter zusammenzuführen. Auditoren und Sicherheitsexperten erhalten dadurch einen umfassenderen Überblick über die Audit-Aktivitäten in all ihren Umgebungen und Anwendungen.
Mit AWS CloudTrail Lake können Kunden Ereignisse aus AWS und Drittanbieterquellen wie Snyk aufnehmen und analysieren. Das vereinfacht Audits, Sicherheitsuntersuchungen und notwendige Maßnahmen zur Behebung betrieblicher Probleme.
Snyk bietet bereits einen Audit-Log-Endpunkt, über den Nutzer ihre Audit-Logs per HTTP und über die Snyk API abrufen können. Kunden können diese API nutzen, um unerwartete Aktivitäten nachträglich zu untersuchen, nachzuvollziehen, wann ein neuer Nutzer hinzugefügt wurde, oder Änderungen an der Rolle eines Nutzers zu überwachen und so ungewöhnliches Verhalten frühzeitig zu erkennen. Snyk protokolliert außerdem Ereignisse, wenn ein Dienstkonto erstellt, geändert oder gelöscht wird, und auch, wenn jemand die Lizenzrichtlinie von Snyk ändert.
Mit der neu eingeführten PutAuditEvents API für CloudTrail Lake können Kunden nun sämtliche Nutzeraktivitäten und Audit-Ereignisse aus Snyk erfassen und zusammenführen. Separate Datenverarbeitungspipelines über Teams und Produkte hinweg sind damit nicht mehr nötig. Die API bietet zudem eine integrierte SQL-Umgebung, in der Nutzer Daten aus AWS CloudTrail einfacher abfragen können. CloudTrail Lake stellt auch Beispielabfragen bereit, mit denen Kunden schnell Abfragen für häufige Szenarien erstellen und Audits beschleunigen können.
Gemeinsame Kunden von Snyk und AWS können die Integration ganz einfach aktivieren: Rufen Sie dazu die AWS CloudTrail Lake-Konsole auf. Dort erfahren Sie Schritt für Schritt, wie Sie Ereignisse aus Snyk streamen und so einen zusammengeführten Überblick über Sicherheitsaktivitäten in Ihrer gesamten Anwendungslandschaft analysieren und darauf reagieren können.
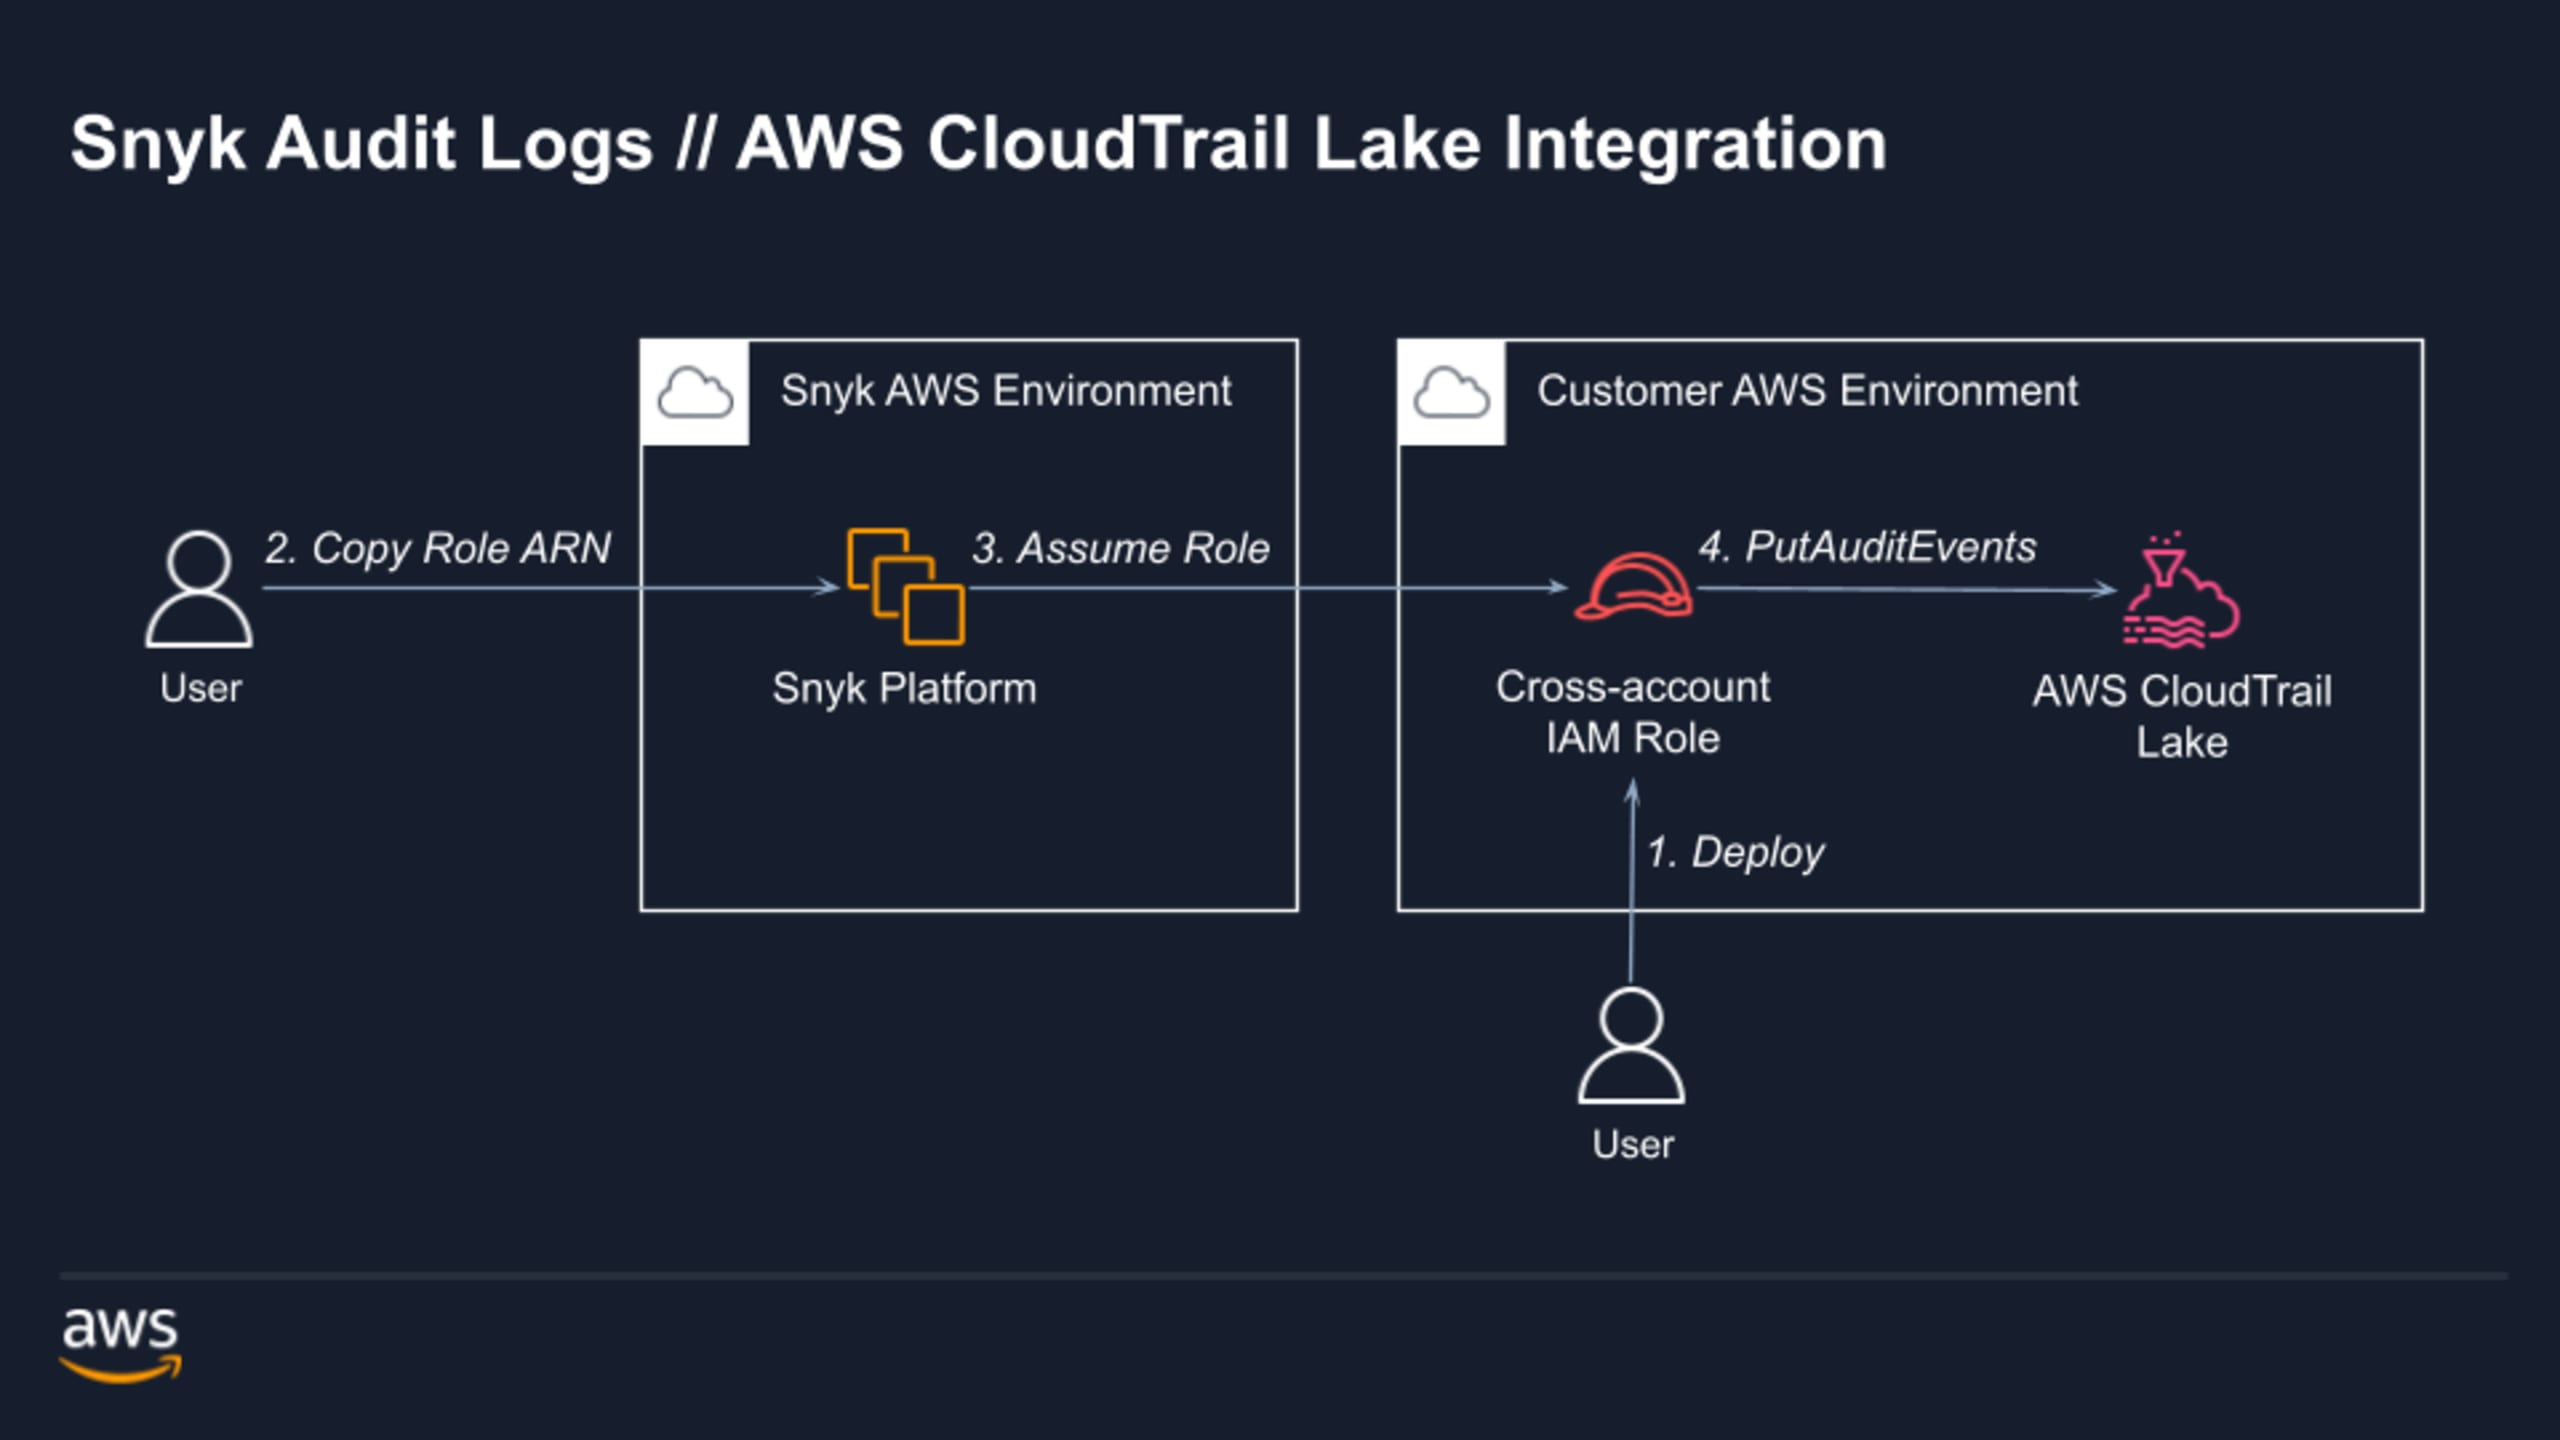
Das folgende Diagramm bietet einen Architekturüberblick.
Snyk und AWS
Als Advanced Technology Partner mit AWS und Empfänger mehrerer AWS-Kompetenzen, darunter die AWS Security Competency, sowie von AWS Service Ready-Auszeichnungen arbeitet Snyk eng mit AWS zusammen. Gemeinsam ermöglichen wir nahtlose Integrationen in AWS-Services über den gesamten Anwendungslebenszyklus hinweg. So können Kunden Sicherheitskontrollen im SDLC automatisieren, wenn sie Anwendungen mit AWS-Services entwickeln.
Buchen Sie noch heute eine Expertendemo und erfahren Sie, wie Snyk Ihren AWS-gestützten SDLC von der Codeentwicklung bis zur Cloud absichern kann!
IaC-Sicherheit für Entwickler
Snyk schützt Ihre Infrastructure as Code vom SDLC bis zur Laufzeit in der Cloud mit einer einheitlichen Policy-as-Code-Engine, damit jedes Team sicher entwickeln, bereitstellen und betreiben kann.