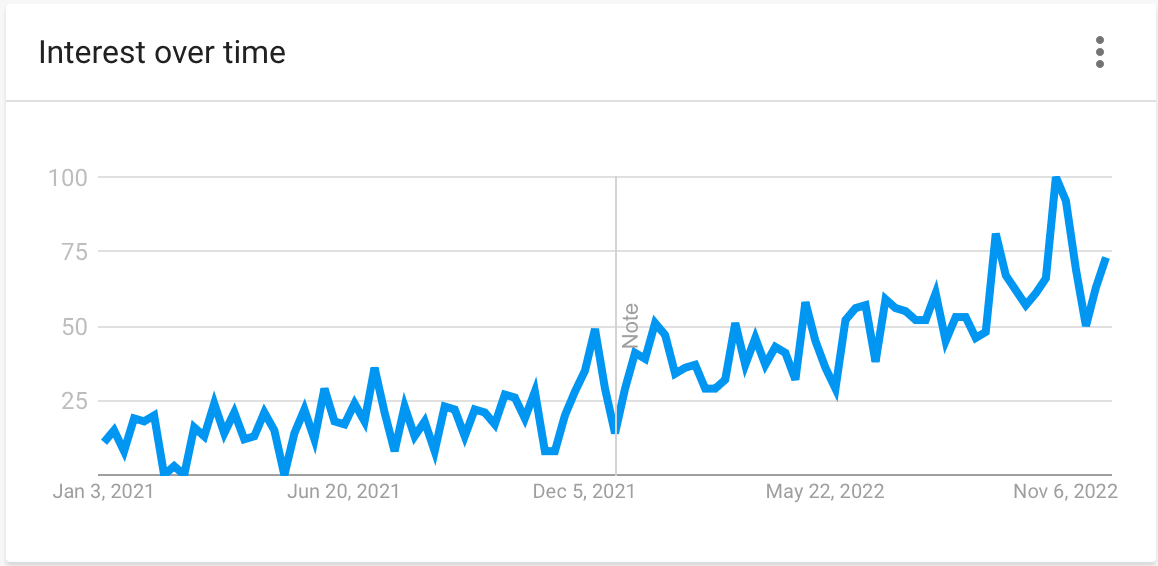
Snykは2022年を、ソフトウェアサプライチェーンのセキュリティを確保するための強固な基盤とともに迎えました。対象となるのは、自社で記述するコード、コードが利用するオープンソースのライブラリやパッケージ、ビルドプロセスのコンポーネント、そしてアプリケーションの実行環境となるシステムのInfrastructure as Code(IaC)構成です。過去1年間で、ソフトウェアサプライチェーンセキュリティへの注目が高まりました。2021年末に発生したLog4Shellのような脅威を受け、米国政府がベンダーに対し、ソフトウェアが安全に構築されていることの証明を求める大統領令を発令したためです。
ソフトウェアサプライチェーン検索のトレンド。出典:Google トレンド
このブログにたどり着いたものの、Snykが何をしている会社なのか、ソフトウェアサプライチェーンのセキュリティにどう関わるのか分からない方のために、簡単にご紹介します。Snykは、SDLC全体のセキュリティを確保するツールを備えた、開発者ファーストのセキュリティプラットフォームを提供しています。静的アプリケーションセキュリティテスト(SAST)製品のSnyk Codeは、従来のSASTソリューションより10~50倍速く、リスクを軽減するための実践的なアドバイスを開発者に提供します。IDE内でコードをチェックできるため、開発者の生産性を損ないません。Snyk Open Sourceは、オープンソースソフトウェアのパッケージに含まれる脆弱性の特定と優先順位付けを支援し、実践的な修正方法を提案します。Snyk Containerは、安全で最新のベースイメージを開発者が選べるよう支援し、コンテナの構築中に脆弱性が追加される箇所を特定します。脆弱性の長い一覧を出力するだけという業界標準を超える機能です。そして、アプリケーションを実際に稼働させる段階では、Snyk Cloudが開発者ファーストかつアプリケーション中心のアプローチで、クラウドインフラの脆弱性を発見して修正します。インフラがコード(IaC)で定義された時点から、リソースがクラウドで稼働するデプロイ後まで対応し、両者に差異が生じた場合はクラウドインフラ全体のドリフトを検出します。
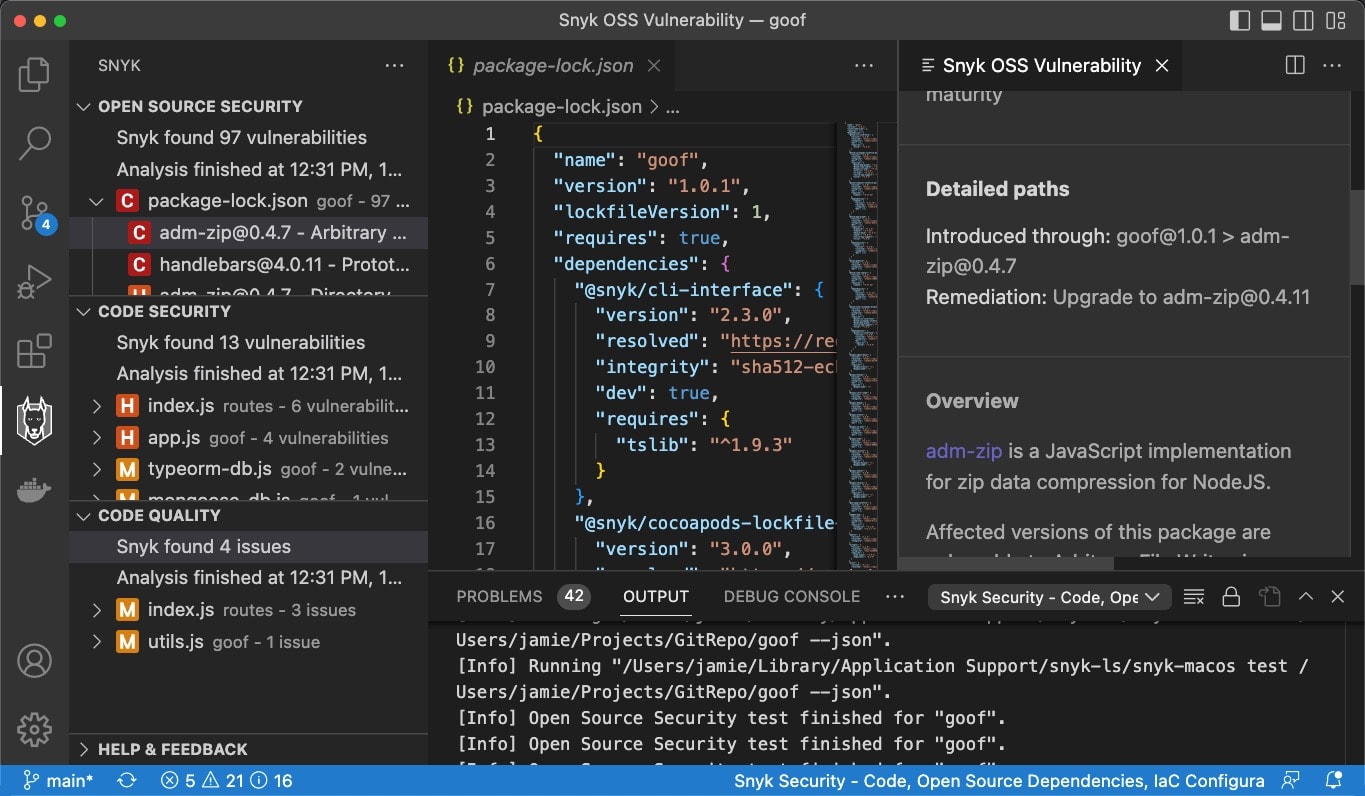
組織や構築するソリューションの種類によって異なりますが、アプリケーションのコードの70~90%はオープンソースのライブラリやパッケージに由来することも珍しくありません。これは、SnykとLinux Foundationによる「2022年オープンソースセキュリティの現状」レポートでも示されています。つまり、開発者が利用するコードの大半は自分たちで管理できないため、アプリケーションに何が含まれているかを組織が正確に把握することが、いっそう重要になります。Snyk Open Sourceは、すでにコマンドラインやCI/CDパイプラインから脆弱なライブラリやパッケージを特定する機能を備えていました。2022年にはVisual Studio CodeへのIDEサポートを追加し、IDE内で問題を可視化できるようにしました。これにより開発者は、状況に即した分かりやすい修正方法を簡単に確認できます。
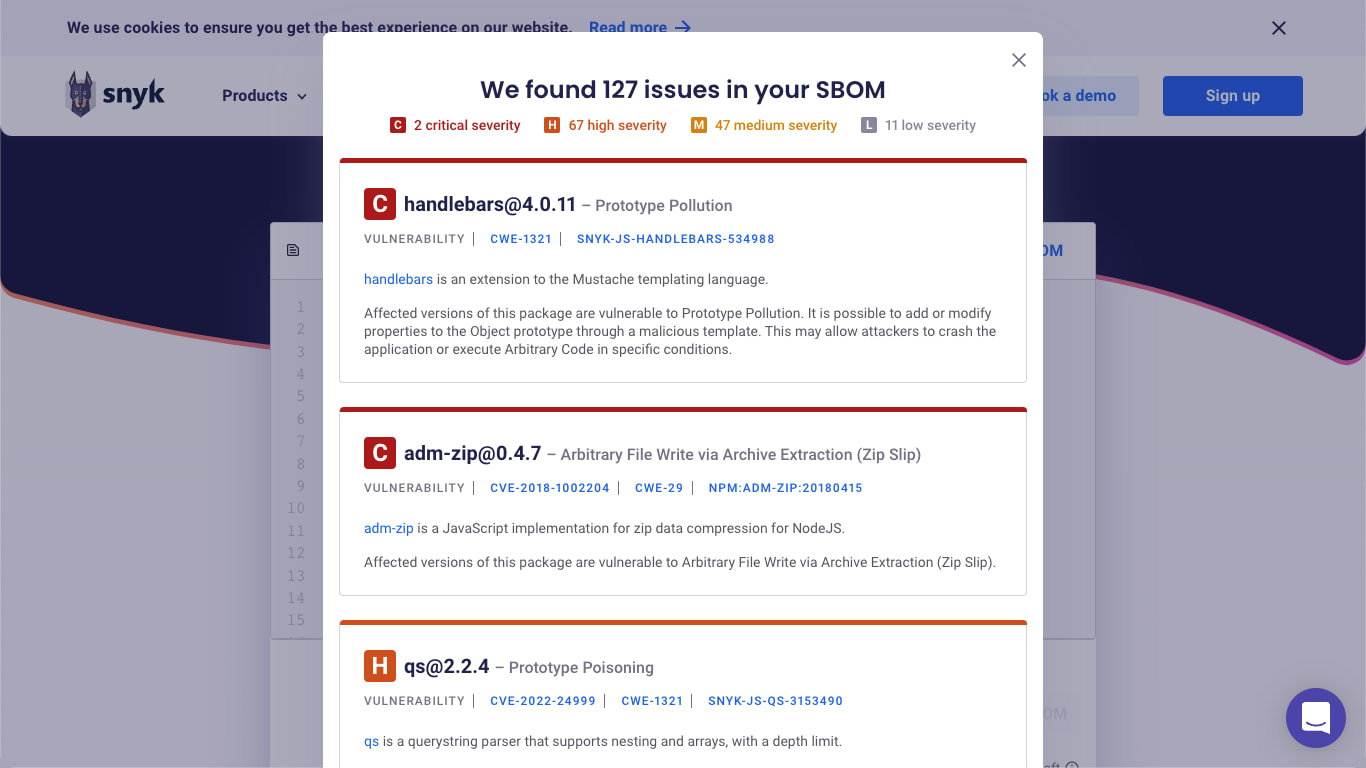
SBOMは、アプリケーションの構成要素を階層的に示したものです。Snyk Open Sourceは、開発者が最初から安全なオープンソースパッケージを選び、SDLC全体を通じてコードに含まれる脆弱なパッケージをテストし、新たな脆弱性がないかアプリケーションを継続的に監視できるよう、当初からソフトウェアサプライチェーンのセキュリティ確保を支援してきました。Snyk Open Sourceでは、CLIからSBOMをエクスポートできるようにし、脆弱性や修正情報の確認機能を拡張しました。新しいsnyk sbomコマンドを使うと、オープン標準のCycloneDX形式でSBOMをエクスポートできます。推移的なソフトウェア依存関係も含め、アプリケーションの構成要素をすべて把握できます。SBOMのサポートは基本的なエクスポート機能にとどまりません。SBOMのセキュリティを確認できるSBOMチェッカーも追加しました。
現代のアプリケーションがオープンソースのライブラリやパッケージに大きく依存するのと同じように、開発者は構築・デプロイするソフトウェアコンテナの基盤として、公開ベースイメージをよく利用します。その多くはDocker Hubの「Official Images」に由来します。人気のコンテナイメージで、そのいくつかはDockerが公開・メンテナンスしています。開発者はこうしたベースイメージをもとに、自分のコードやコンパイル済みアプリケーション、依存パッケージを追加します。2022年には、Red Hat Universal Base Image(UBI)バージョン8と9のベースイメージ検出機能とアップグレードの推奨を追加しました。
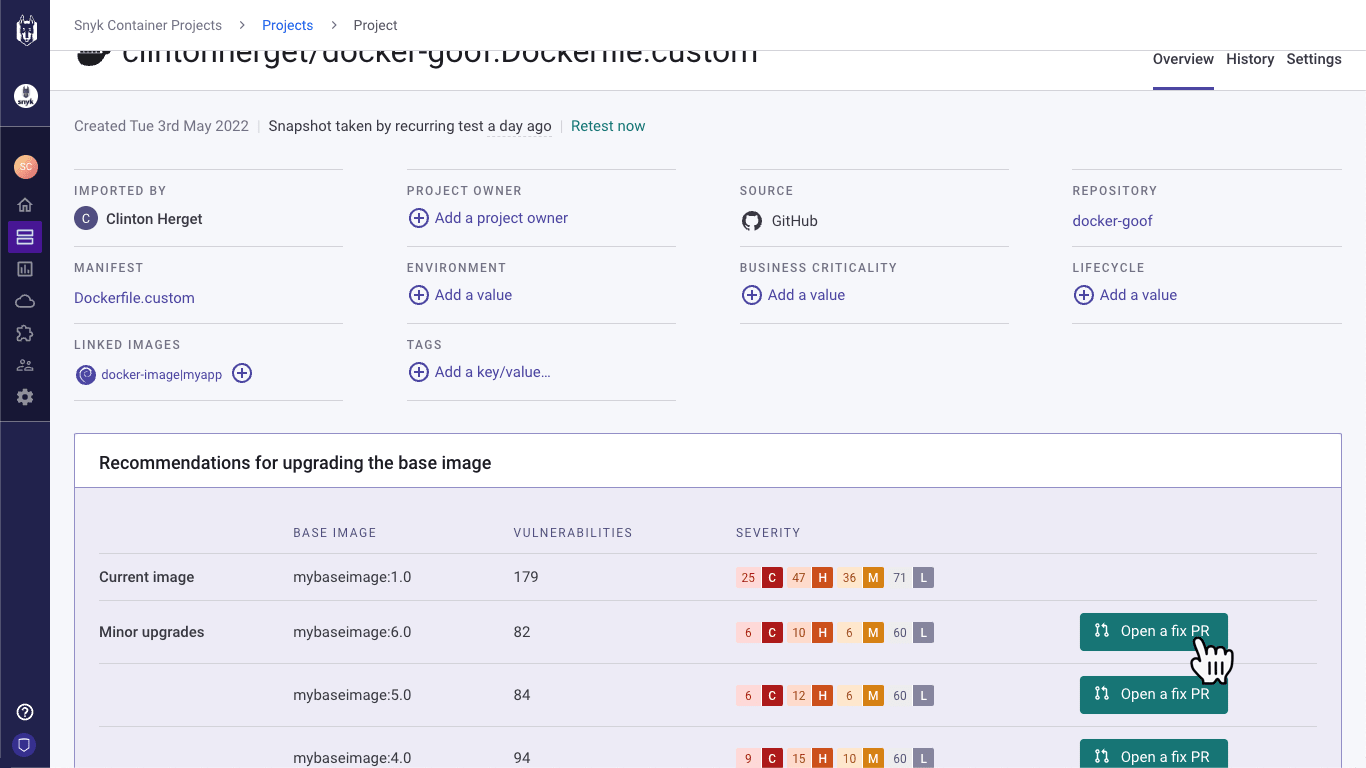
Snyk Containerは、広く使われるDockerイメージを追跡してベースイメージを推奨するほか、ワンクリックでプルリクエスト(PR)を生成する自動修正機能も開発者に提供します。チームはこれにより、公開イメージのより安全なバージョンへすばやく簡単に移行できます。2022年には、厳選した「ゴールデン」イメージに「Custom Base Images」のラベルを付け、推奨ロジックに組み込む機能を追加しました(オープンベータ版)。多くの企業で採用されているこの方法は、コンテナパッケージの大半について開発者が心配する必要をなくします。新しいSnyk Container機能を使えば、Docker Official Imagesにのみ提供されていたのと同じ自動修正ロジックを活用し、ポリシーを守りながら最適な出発点を選べます。組織独自のベースイメージを定義・選定できるため、ソフトウェアサプライチェーンのセキュリティをさらに細かく管理できます。