ドリフト管理
インフラストラクチャはデプロイ後に変更されることがあり、実際に変更されるケースも少なくありません。その結果、IaCで定義された内容とクラウド上の実態に差異(「ドリフト」)が生じます。Snyk IaCは、管理されていないインフラストラクチャのドリフトを検出して可視化し、コードからクラウドまで安全を守ります。
IaCとクラウドを同期
開発者とクラウドセキュリティチームが、Terraformをコードからクラウドまで安全に保護できるよう支援します。Snyk IaCは、管理対象外のクラウドリソースを開発者に直接報告することで、より迅速なセキュリティ対策を実現します。
構成のドリフトを検知
Terraformの構成がセキュアでコンプライアンスに準拠した標準から逸脱していないかを特定します。
管理されていないリソースを可視化
構成ドリフトが発生したリソースや管理されていないリソースを、プラットフォームチームやDevOpsチームに直接報告します。
IaCを大規模に活用
管理されていないリソースや手動で作成されたリソースを特定し、クラウド全体をIaCで網羅しましょう。
Terraformのデプロイ後も主導権を握る
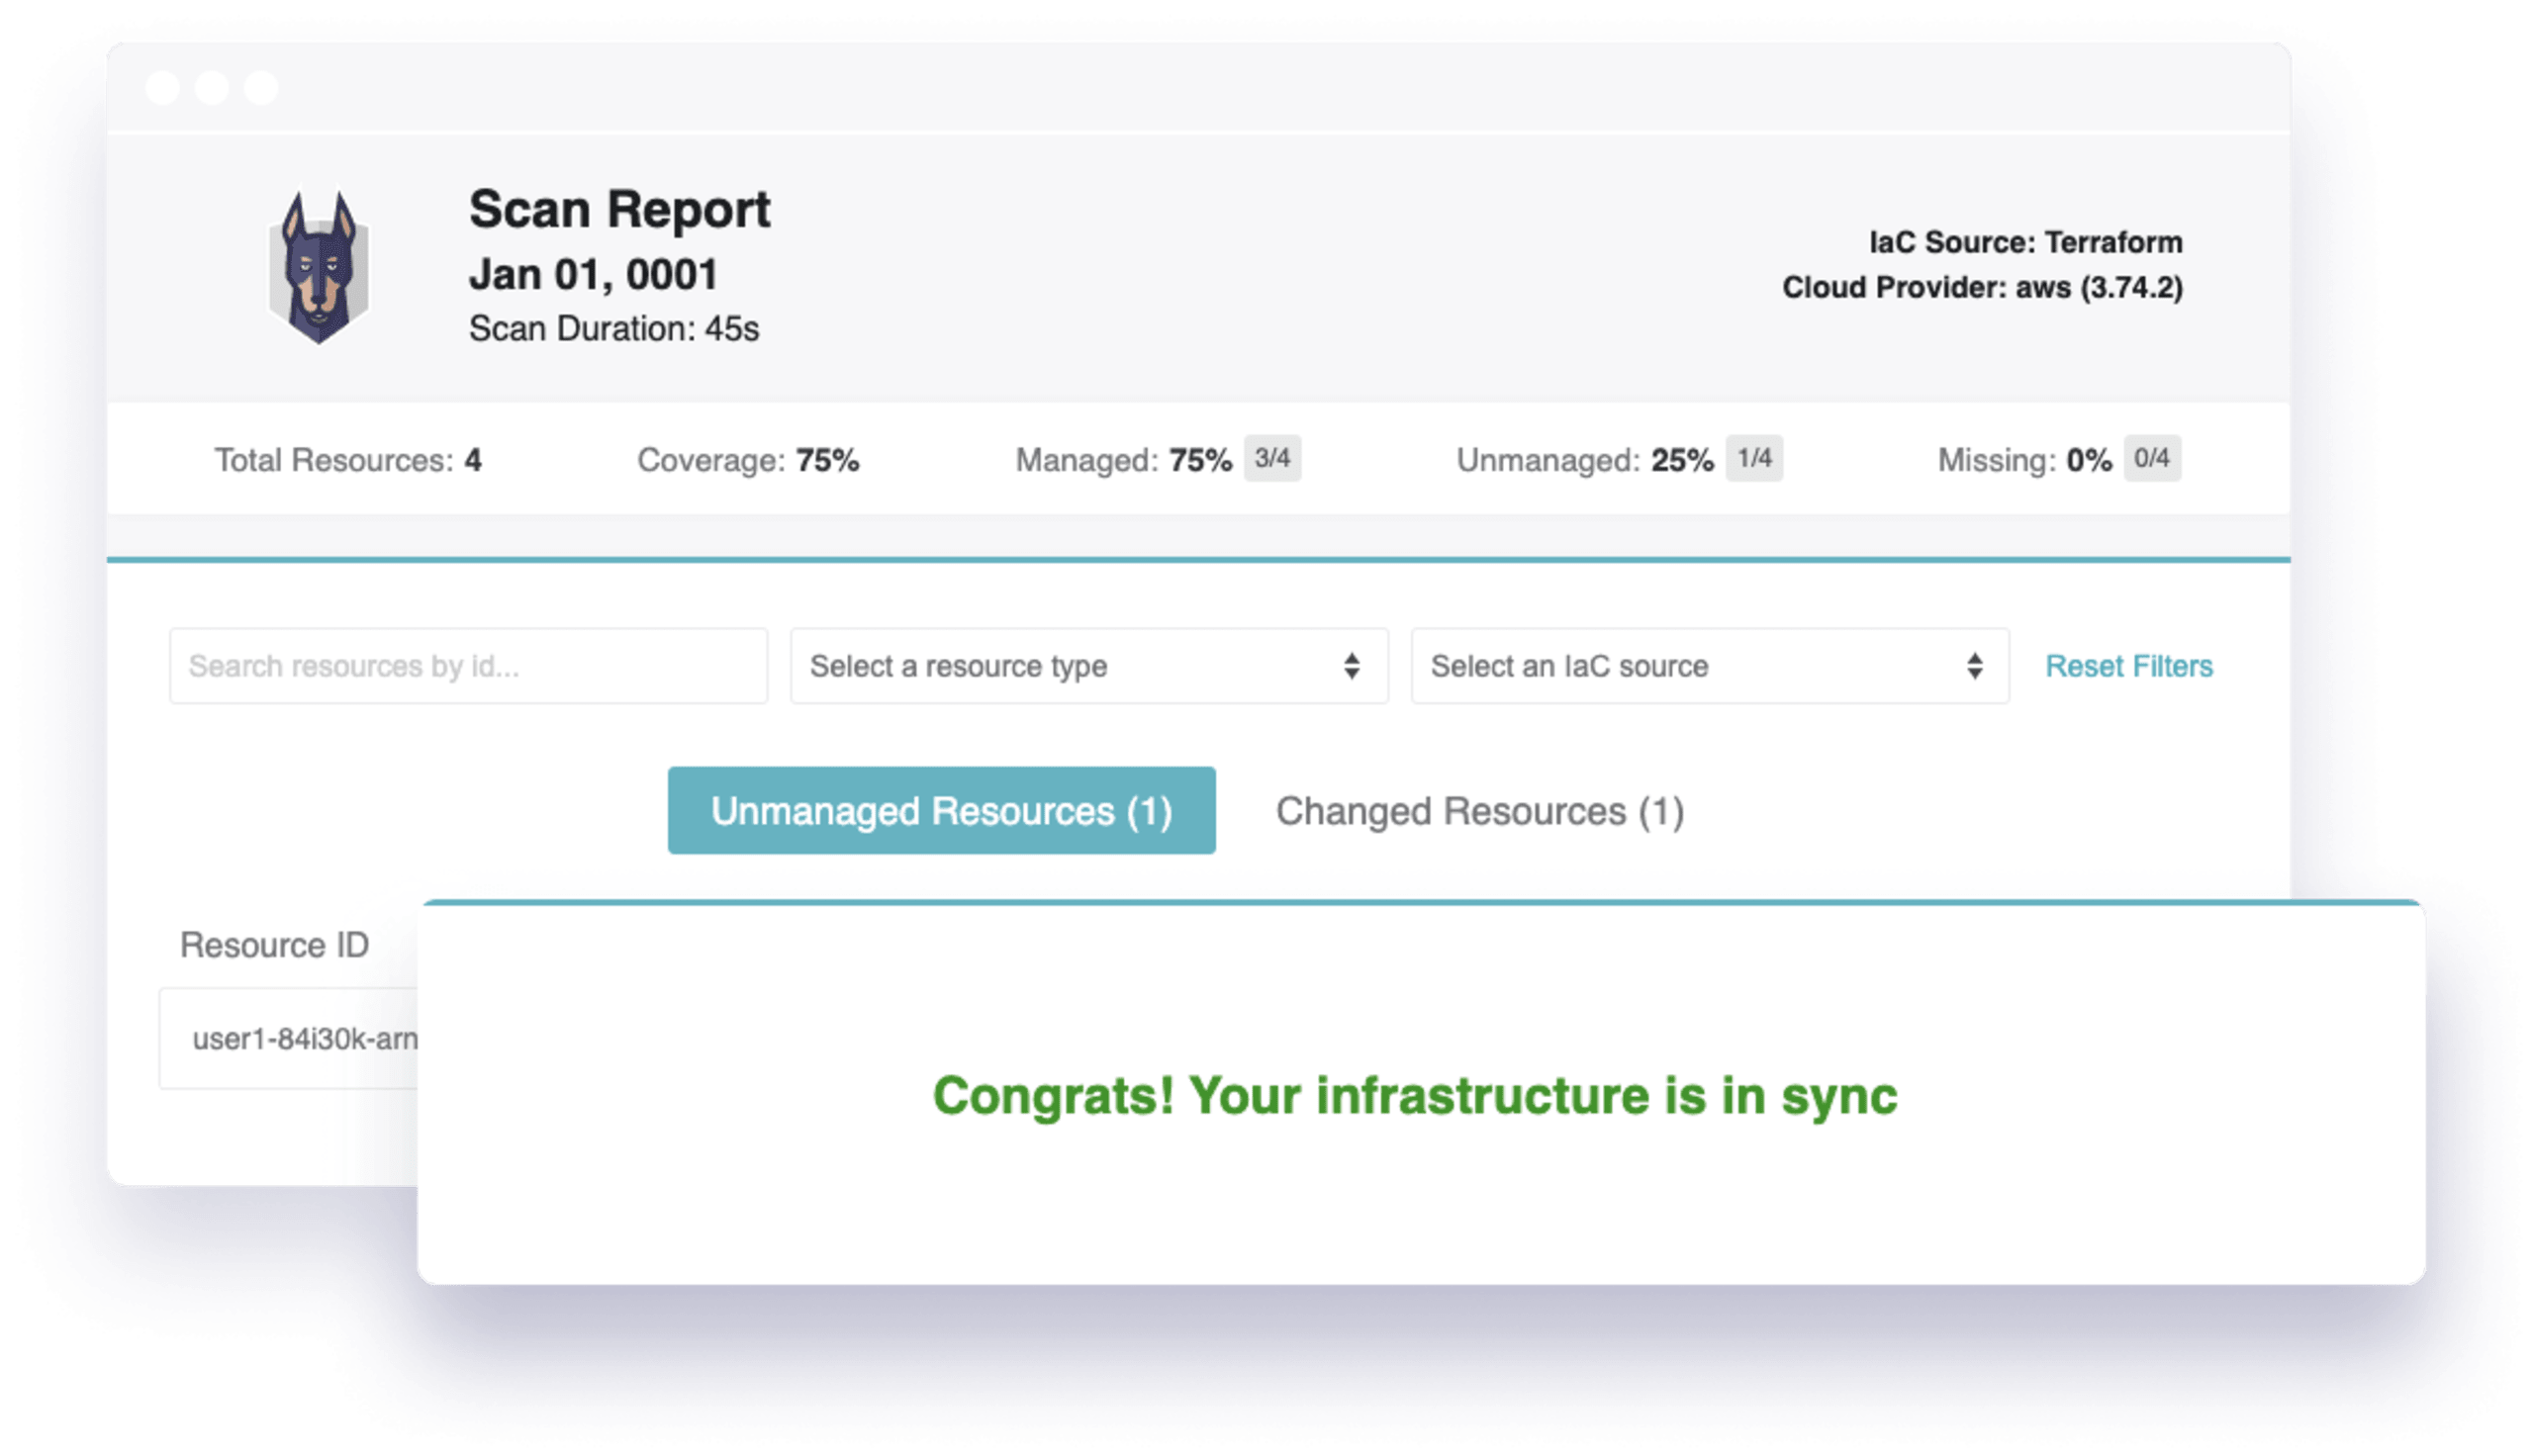
管理されていないリソースを検出
クラウド内の管理されていないリソースを検出し、IaCとしてコード化します。
CLIから構造化されたドリフト結果を取得
リソースタイプごとの分類と使いやすい出力で、問題をすばやく把握できます。
設定ミスをスキャンして対処
デプロイ前に、IaC構成に含まれるセキュリティ上の問題を検出します。
何百万人もの開発者がSnykで安全な開発を実現




その他のリソース