Renforcer la plateforme de sécurité des développeurs de Snyk en 2022

9 janvier 2023
0 minutes de lecture2022 a été une nouvelle année record pour la plateforme Snyk.
En aidant toujours plus de clients à détecter et à corriger les problèmes dans tous les composants de leurs applications, la plateforme Snyk a permis à plus de 2 500 clients, en 2022, d’importer plus de 6,7 millions de projets, d’exécuter plus de 3 milliards de tests et de corriger plus de 5 millions de problèmes !
En coulisses, les équipes R&D de la plateforme Snyk ont continué à développer et à renforcer sa modularité, son extensibilité, sa cohérence, son évolutivité et, bien sûr, sa sécurité. Ces fondations permettent de déployer rapidement de nouvelles fonctionnalités sur l’ensemble de la plateforme Snyk, sans compromettre ses performances ni sa résilience.
2022 a également été une année d’innovation pour la plateforme Snyk. Une série de nouvelles fonctionnalités témoigne de notre engagement continu à offrir aux utilisateurs une expérience optimisée et cohérente dans tous les éléments de la plateforme de sécurité des développeurs de Snyk, tout en permettant aux clients et aux partenaires d’étendre et de personnaliser Snyk afin de l’adapter à leurs workflows.
Examinons de plus près quelques-uns des temps forts de la plateforme en 2022.
Rendre l’utilisation de Snyk incroyablement simple
Offrir une expérience utilisateur optimisée est essentiel à notre vision de la sécurité des développeurs. C’est pourquoi nous avons continué à en faire un axe prioritaire en 2022.
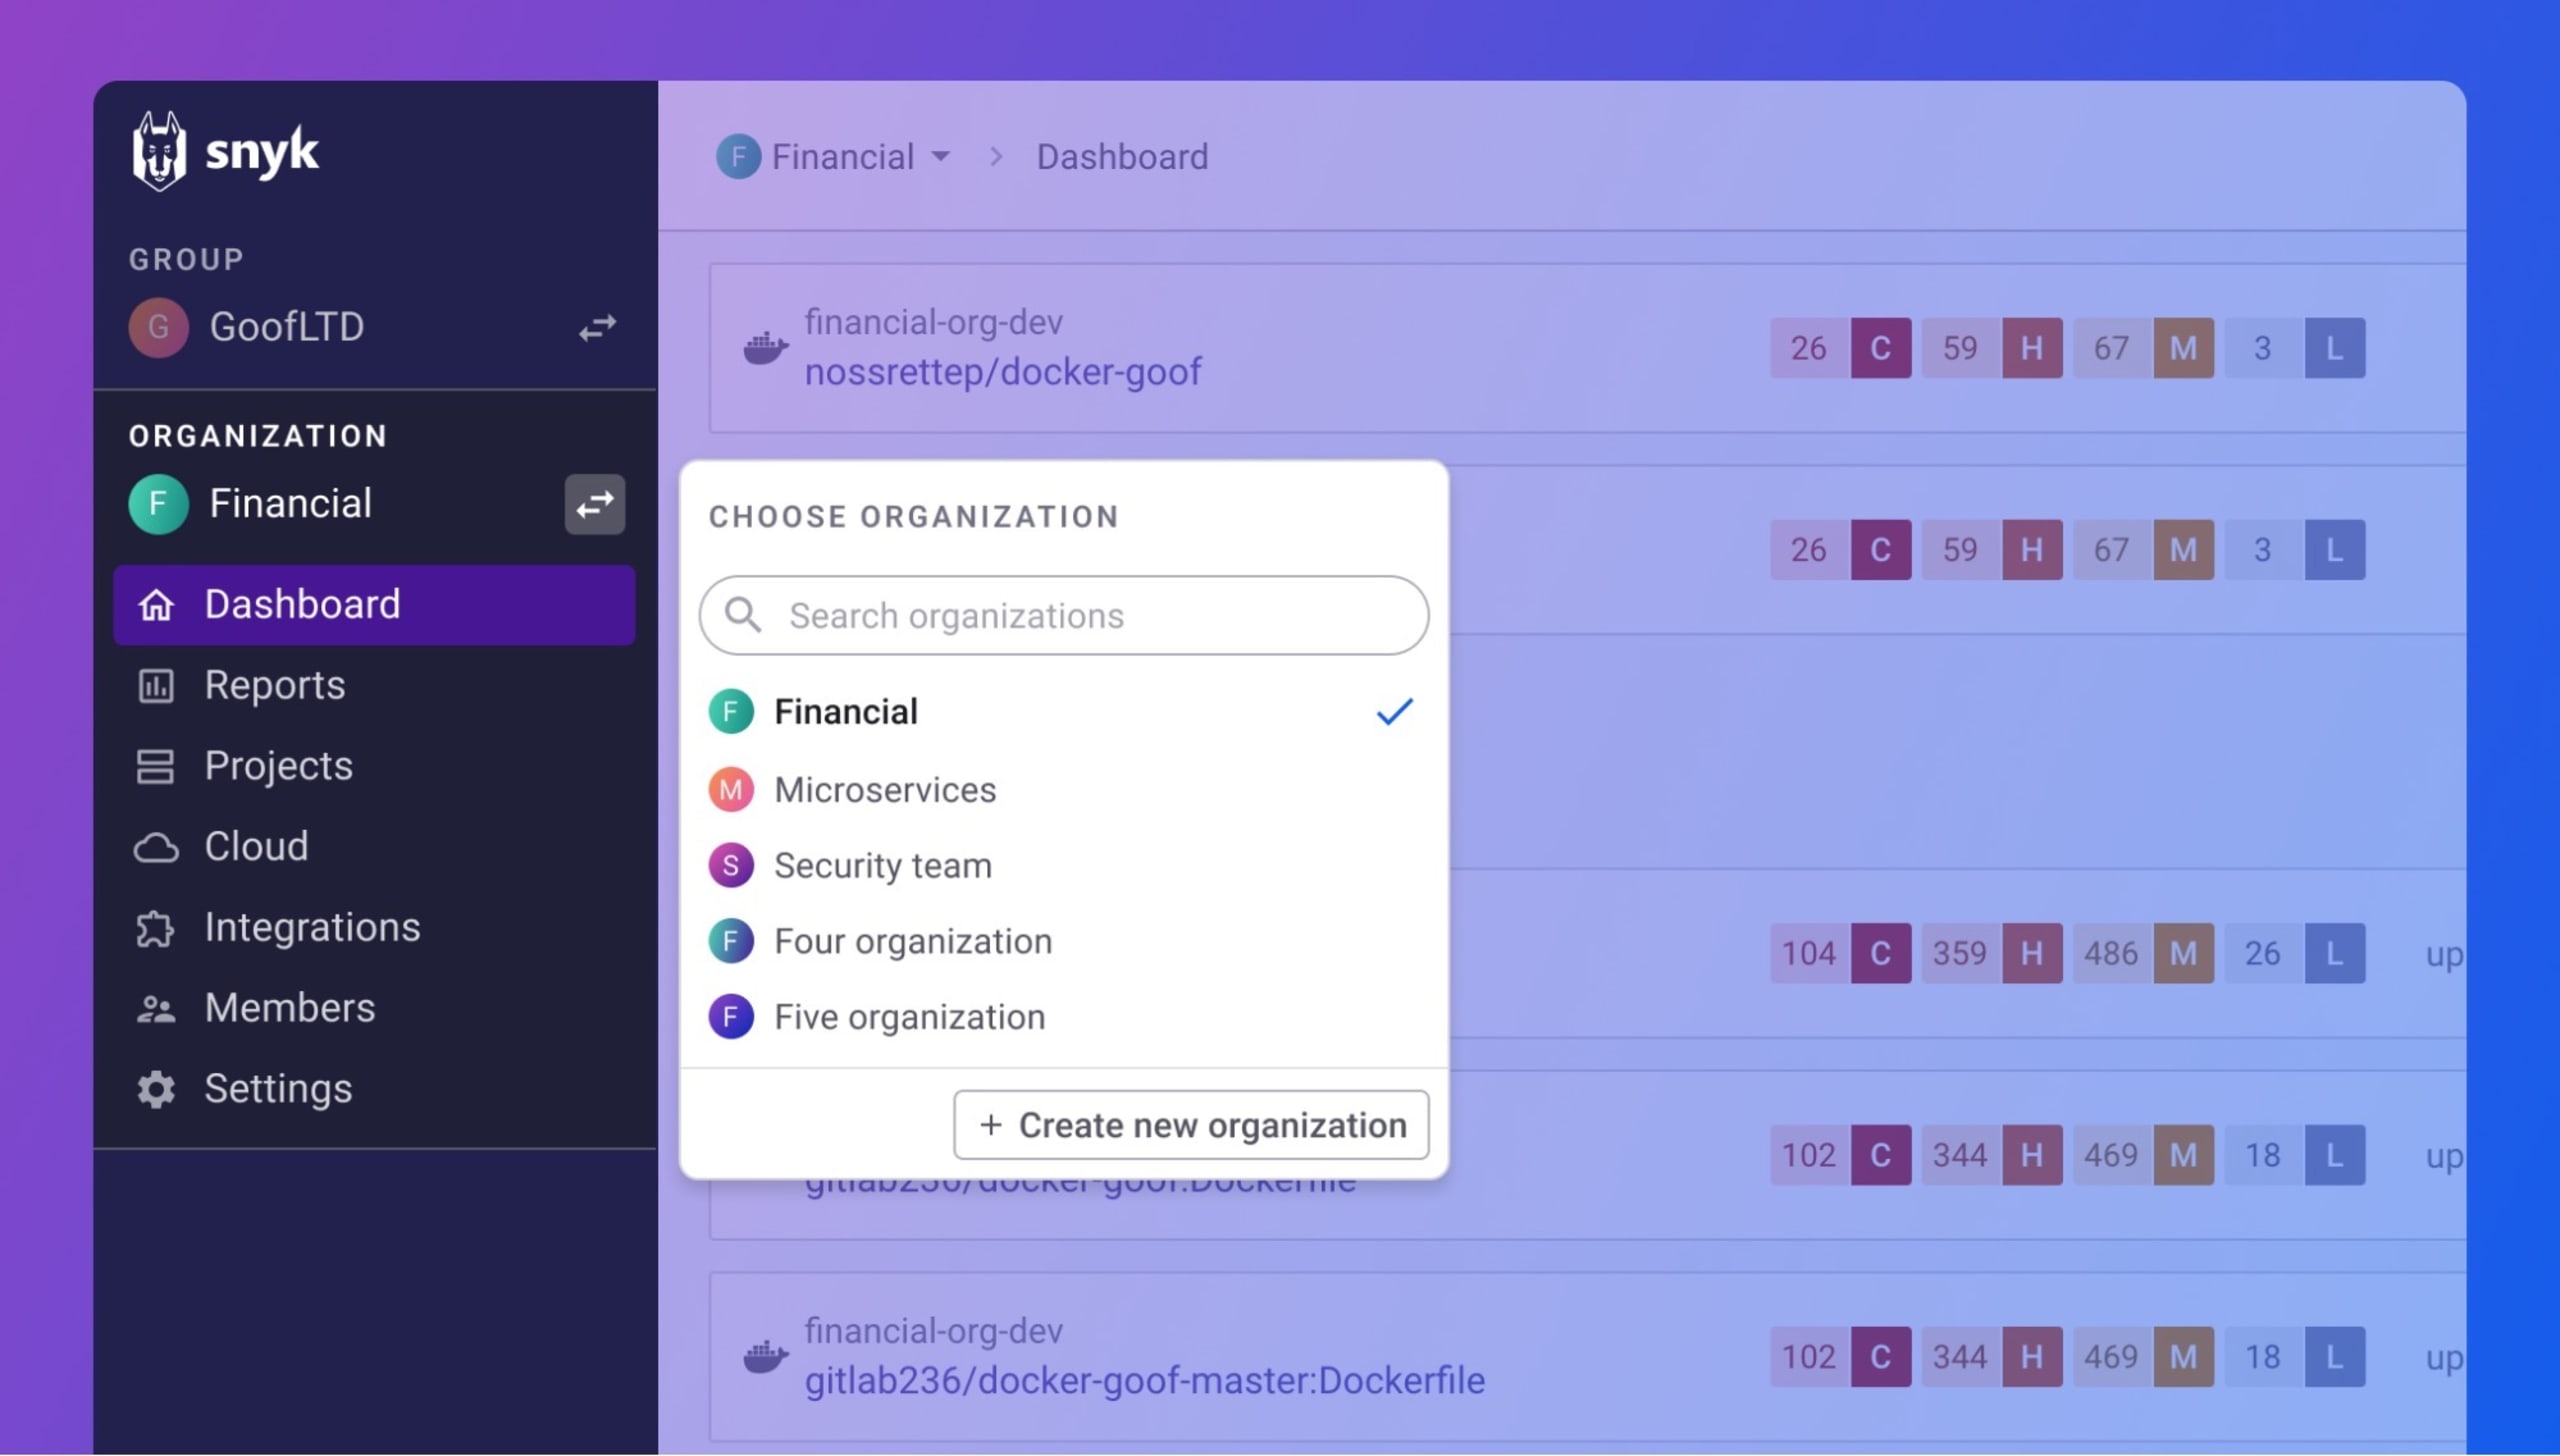
Pour permettre aux équipes de développement et de sécurité d’utiliser aussi facilement que possible la plateforme Snyk dans leurs processus de sécurité quotidiens, nous avons lancé une toute nouvelle interface utilisateur, avec des composants d’interface standardisés, une palette de couleurs actualisée et d’autres éléments destinés à aider nos utilisateurs à tirer encore davantage parti de Snyk. Parmi les changements notables : une nouvelle barre latérale verticale, une navigation par fil d’Ariane et de nouveaux sélecteurs de groupes et d’organisations.
Des améliorations majeures des performances ont été apportées à certaines parties de l’interface Snyk, qui étaient auparavant une source de frustration pour certains clients. Par exemple, pour accélérer la page Projects, nous avons ajouté la pagination et facilité l’organisation des projets, réduisant ainsi le temps de chargement de la page jusqu’à 90 % !
Du côté de la gestion des utilisateurs, nous avons facilité l’adoption du principe du moindre privilège par les grandes organisations grâce à l’introduction de rôles personnalisés basés sur le RBAC. Les administrateurs de groupe Snyk peuvent désormais créer leurs propres rôles utilisateur et leur attribuer des autorisations spécifiques. Ainsi, les bonnes personnes disposent des accès appropriés aux bonnes ressources, au bon moment, conformément à la structure interne et aux politiques d’accès de l’organisation.
Améliorer la visibilité sur la sécurité
L’accès aux données de sécurité, ainsi que la capacité à les analyser et à en rendre compte, sont essentiels pour obtenir la visibilité nécessaire à un programme de sécurité efficace, fondé sur la confiance entre les équipes de développement et de sécurité. Les nouvelles fonctionnalités de reporting annoncées récemment par Snyk ont été conçues pour offrir ce type de visibilité à nos utilisateurs. Elles ne sont que le début d’une refonte majeure des services de données de Snyk.
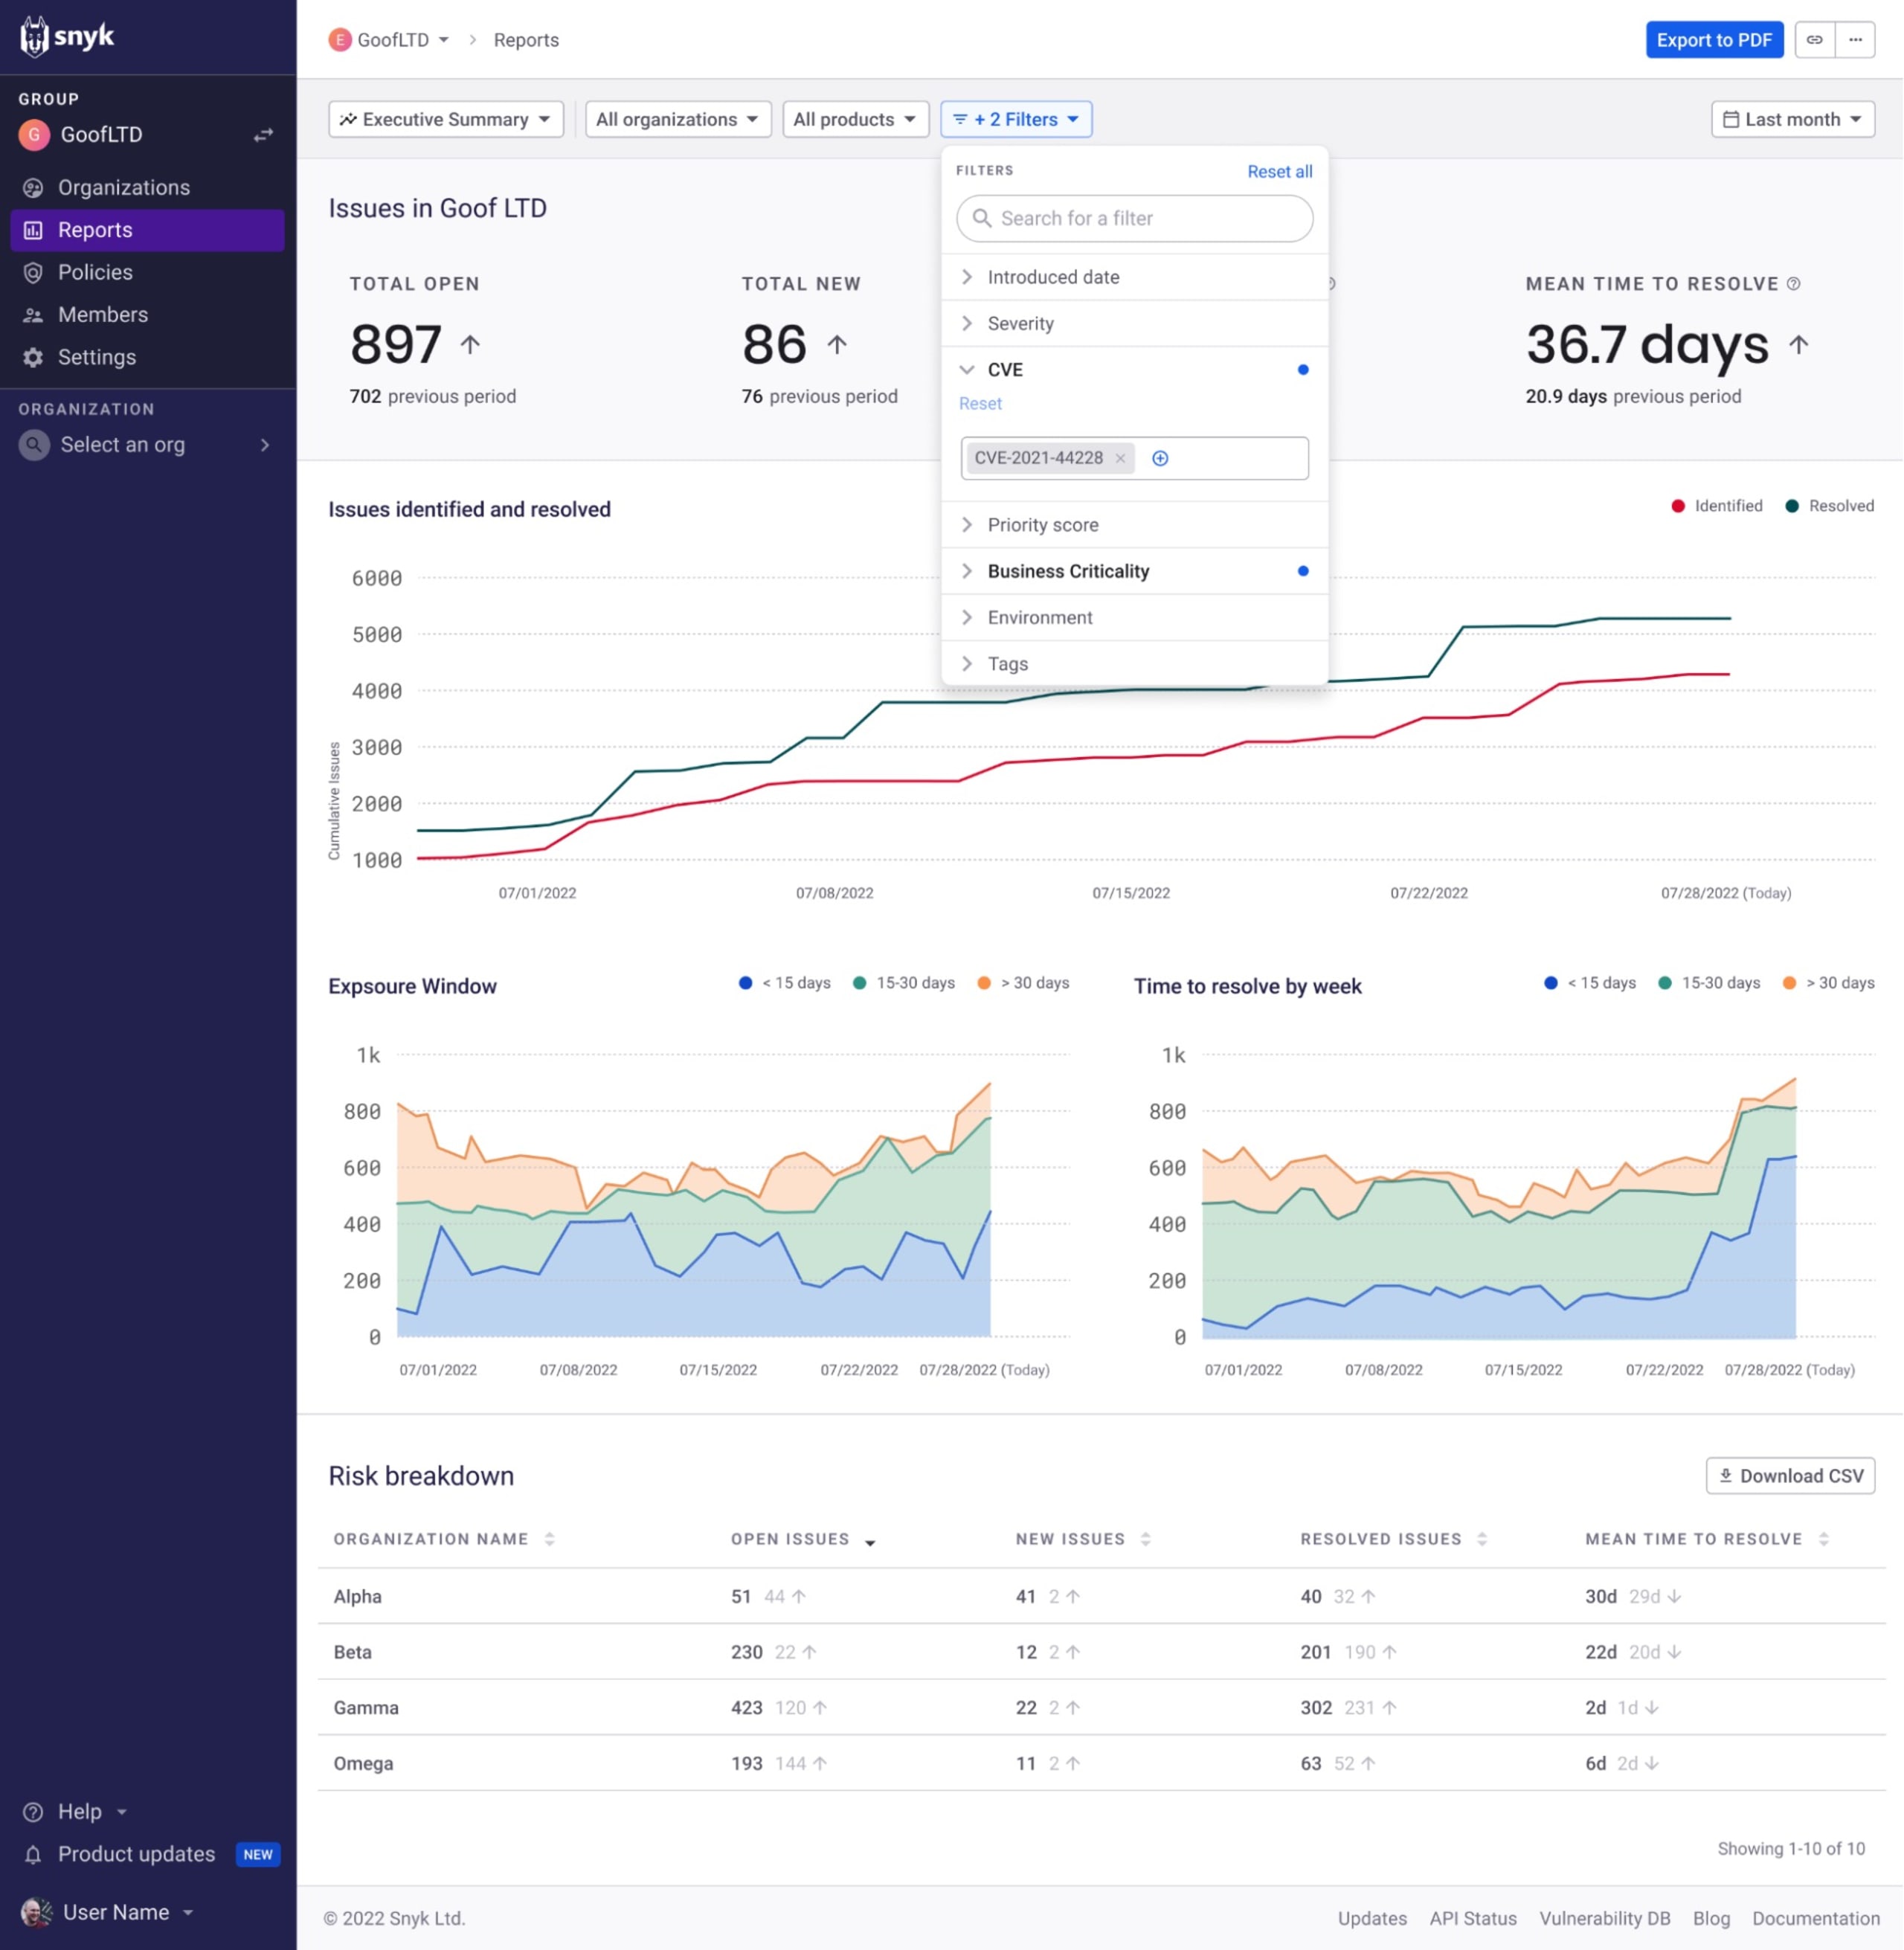
Pour celles et ceux qui auraient manqué l’annonce, ces nouvelles fonctionnalités comprennent avant tout une toute nouvelle interface de reporting, ainsi que des performances et une latence des données améliorées. Il est ainsi très facile d’accéder aux données de sécurité de Snyk, de les analyser et de les partager. Point important : le nouveau reporting inclut les données de Snyk Code (vulnérabilités SAST propriétaires), ce qui permet désormais aux utilisateurs de bénéficier d’une couverture complète de tous les composants des applications modernes depuis un emplacement centralisé. Les nouvelles capacités d’analyse, avec leurs nombreuses options de filtrage et de tri des données ainsi que leurs rapports intégrés, permettent aux différents intervenants et équipes d’obtenir les réponses à leurs questions de sécurité.
Depuis leur annonce, ces fonctionnalités ont été largement adoptées par nos clients. Nous découvrons également de nouvelles façons d’exploiter les données de sécurité de Snyk pour renforcer la sécurité des développeurs. Pour en savoir plus sur ces cas d’usage et les bonnes pratiques, consultez cet article de blog.
Fournir des renseignements de sécurité parmi les meilleurs du marché
En 2022, Snyk a renforcé les méthodes de recherche de son équipe dédiée d’experts en sécurité, amélioré les processus automatisés basés sur l’IA qui alimentent la sélection des renseignements et poursuivi sa collaboration étroite avec la communauté et le milieu universitaire pour divulguer et enrichir les informations sur les vulnérabilités.
Tout cela a permis de découvrir plus de 1 100 vulnérabilités zero-day. Parmi elles, 90 % étaient des packages malveillants pouvant servir à des attaques de la chaîne d’approvisionnement, détectés à l’aide du moteur d’identification des packages malveillants de Snyk. Notre collaboration avec la communauté et le milieu universitaire a également contribué à révéler 180 vulnérabilités distinctes dans des packages open source populaires.
Pour aider nos clients à prioriser plus efficacement les corrections, nous avons également enrichi les vulnérabilités avec des métadonnées supplémentaires. Nous avons ajouté des informations sélectionnées et vérifiées manuellement sur la priorisation et la remédiation de vulnérabilités spécifiques, fréquentes chez nos clients :
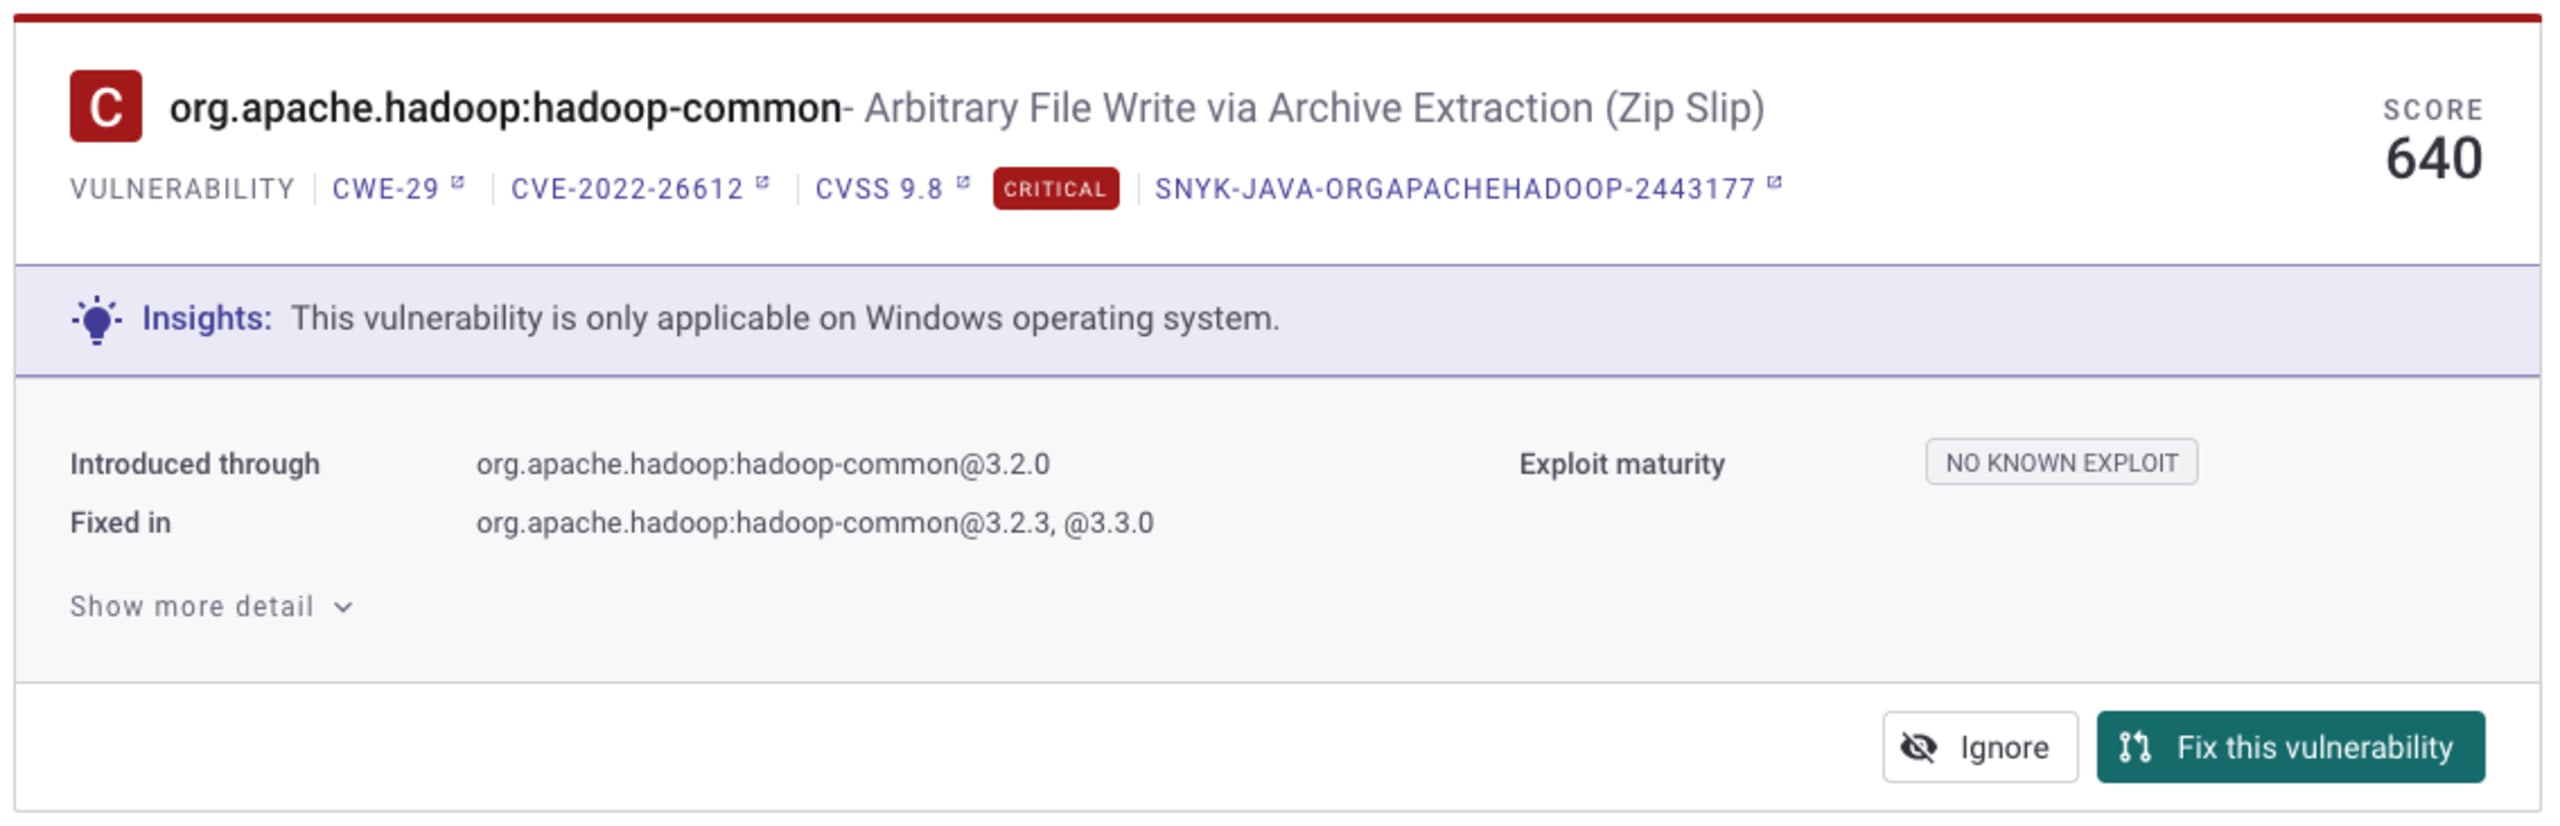
Les prérequis de vulnérabilité désignent les caractéristiques de l’environnement ou de la configuration qui déterminent si une vulnérabilité peut être exploitée. Dans l’exemple ci-dessous, une vulnérabilité critique ne peut être exploitée que si elle est déployée sur un serveur Windows. Sur un serveur Linux, elle ne peut pas être exploitée et sa priorité peut donc être réduite.
Les conseils de mesures d’atténuation alternatives donnent un exemple de la manière d’atténuer une menace lorsqu’il n’est pas possible de mettre à jour les packages ou les images de conteneurs.
Enfin, sachant que les organisations utilisent différentes méthodes d’analyse CVSS, nous avons ajouté plusieurs évaluations CVSS aux vulnérabilités, notamment celles du NVD et de Red Hat. D’autres scores CVSS de fournisseurs de logiciels et de groupes de recherche seront ajoutés tout au long de 2023.
Intégrer Snyk à davantage de workflows
Permettre à nos clients et partenaires d’intégrer facilement la plateforme Snyk à leurs outils et workflows personnalisés fait partie intégrante de notre vision de la sécurité des développeurs. Au cours de l’année écoulée, nous avons renforcé les éléments fondamentaux de l’extensibilité de Snyk en lançant une nouvelle API REST, en améliorant notre modèle de création d’applications Snyk et en annonçant le programme TAPP de Snyk.
Les fonctionnalités de la plateforme Snyk s’appuient sur l’API de Snyk, qui permet de personnaliser, d’intégrer et d’automatiser la sécurité Snyk dans les workflows des clients et des partenaires. En 2022, nous avons poursuivi le déploiement d’une nouvelle version de notre API. Basée sur la spécification OpenAPI 3, cette nouvelle API REST a été conçue pour fournir un framework d’API cohérent, convivial et facile à utiliser. Elle apporte des améliorations majeures par rapport à la version précédente, notamment une gestion cohérente des versions, la pagination et la mise en cache, ainsi que des performances considérablement améliorées. Nous ajoutons progressivement de nouveaux endpoints à cette API et prévoyons de migrer la majorité des endpoints existants vers la nouvelle version d’ici fin 2023. Les utilisateurs, les clients et les partenaires pourront ainsi étendre, personnaliser et automatiser plus facilement les workflows Snyk.
S’appuyant en partie sur cette nouvelle API REST, Snyk Apps, le modèle de Snyk pour créer des intégrations avec la plateforme, a été amélioré. De nouvelles intégrations Snyk, comme l’application Bitbucket Cloud, ont été développées dans le respect de ce framework. Actuellement disponibles en version bêta, les applications Snyk étendent les fonctionnalités de la plateforme et permettent à nos partenaires de créer une expérience Snyk adaptée aux besoins de leurs clients. Par exemple, une application Snyk peut automatiser les tests de sécurité des applications de Snyk dans un outil de build. Une autre peut transmettre les résultats des tests de sécurité Snyk à un outil de gestion des incidents.
Snyk Apps est également au cœur du nouveau Snyk Technology Alliance Partner Program (TAPP), annoncé en avril. Celui-ci permet aux éditeurs de logiciels axés sur les applications et les développeurs de créer et d’intégrer des solutions Snyk, puis de les commercialiser avec nous. Découvrez les dernières entreprises à avoir rejoint l’initiative Snyk TAPP, notamment des leaders technologiques comme MongoDB, la Linux Foundation, Trend Micro, Rapid7, VMware et bien d’autres. Si vous souhaitez en savoir plus sur Snyk TAPP et devenir partenaire, remplissez ce court questionnaire TAPP pour lancer le processus.
Aider les organisations à respecter les exigences de résidence des données
La plateforme Snyk est proposée en tant que logiciel en tant que service (SaaS), ce qui permet aux clients de maximiser leur retour sur investissement, d’obtenir rapidement des résultats et d’accéder immédiatement aux innovations de Snyk. Notre architecture mutualisée s’appuie sur des technologies cloud de pointe et est conçue et exploitée selon des normes très strictes de traitement des données. Elle répond ainsi aux préoccupations de sécurité et de conformité de la grande majorité des clients de Snyk.
Nous savons toutefois que certaines organisations ont des exigences plus strictes en matière de sécurité, de résidence des données et de fiabilité. Tout au long de 2022, nous avons introduit de nouvelles options de déploiement pour les aider à utiliser la plateforme Snyk tout en respectant leurs exigences de gouvernance des données. Nous avons commencé par un nouveau centre de données dans l’UE (Francfort), puis ouvert un nouveau centre de données à Sydney, en Australie. Ces nouvelles options de déploiement garantissent que les données des clients restent dans ces régions géographiques précises. Snyk a également lancé Private Cloud, une option de déploiement à locataire unique destinée aux organisations qui ont besoin d’une isolation complète des données.
Ces nouvelles options de déploiement témoignent de l’engagement continu de Snyk en faveur d’une sécurité et d’une conformité de niveau entreprise. Snyk investit continuellement dans le respect de mesures de sécurité strictes et se conforme au règlement général sur la protection des données de l’UE, aux normes ISO 27001 et ISO 27017, ainsi qu’à la norme SOC 2 Type II. Nous nous engageons pleinement à répondre aux nouvelles exigences de gouvernance et de protection des données à mesure qu’elles apparaissent et que nos clients en ont besoin.
Investir davantage dans la formation des développeurs et les ressources pédagogiques
On ne peut pas attendre des développeurs qu’ils soient des experts en sécurité. Il faut leur donner les moyens d’agir grâce à des outils pédagogiques intégrés au développement et faciles à utiliser.
Snyk Learn, l’outil de formation en ligne de Snyk destiné aux développeurs, a bénéficié d’améliorations majeures en 2022, avec l’ajout de nouveaux cours couvrant davantage d’écosystèmes et de vulnérabilités. Les 10 principaux risques de l’OWASP sont désormais entièrement couverts par plusieurs leçons dans de nombreux modules OWASP. Cette évolution a donné naissance à une nouvelle fonctionnalité appelée parcours de formation. Ces ressources sont idéales pour les développeurs qui souhaitent améliorer leurs compétences et leurs connaissances en sécurité. Les parcours vous guident étape par étape, et le premier porte sur les 10 principaux risques de l’OWASP. D’autres arriveront en 2023 !
Snyk Training a lancé en 2022 un site primé proposant des cours courts à suivre à votre rythme, afin d’aider les développeurs et les équipes de sécurité à apprendre à mettre en œuvre, configurer et utiliser Snyk. Les clients potentiels et les nouveaux clients peuvent préparer les étapes de mise en œuvre en découvrant les façons d’intégrer Snyk, les bonnes pratiques relatives à la structure des comptes et la configuration de l’authentification unique et du provisionnement des utilisateurs, ainsi que d’autres décisions importantes. Les administrateurs d’organisation peuvent apprendre à configurer et gérer une organisation ou découvrir comment utiliser le test Snyk par défaut dans l’automatisation des demandes de tirage (PR).
La formation destinée aux développeurs aborde également l’utilisation de Snyk dans un IDE ou via la CLI, ainsi que les parcours de formation qui les aident à détecter et à corriger les problèmes avec Snyk Open Source et Snyk Code.
Démystifier l’analyse des vulnérabilités pour la conformité réglementaire
Cette année, nous avons constaté une forte hausse du nombre d’entreprises qui cherchent à se conformer à des normes réglementaires telles que SOC 2, PCI DSS et ISO 27001. En particulier, de nombreux clients issus de secteurs fortement réglementés (services financiers, santé, etc.) nous ont indiqué qu’ils utilisent régulièrement les rapports d’analyse des vulnérabilités de Snyk comme justificatifs de conformité. Nous avons été ravis d’apprendre que Snyk aide nos clients à répondre plus facilement aux audits. Nous en avons donc profité pour créer un guide pratique sur la conformité. Cette ressource classe les fonctionnalités de Snyk en cinq catégories clés (rapports, gestion de la conformité des licences OSS, Snyk Learn et gestion des politiques cloud) afin de mettre en correspondance les fonctionnalités de Snyk et les contrôles de conformité courants.
Par ailleurs, Snyk a annoncé un partenariat avec Vanta, le leader de l’automatisation de la conformité, pour aider les équipes en croissance à se conformer encore plus facilement aux exigences. Après l’analyse de vos applications par Snyk, qui détecte des milliers de vulnérabilités connues, les clients de Vanta peuvent facilement connecter leur API Snyk pour intégrer les résultats des analyses aux rapports de conformité prêts à l’emploi. Ces rapports peuvent servir de justificatifs pour les normes les plus recherchées du secteur, telles que SOC 2, HIPAA, le RGPD, ISO 27001 et bien d’autres.
Cap sur 2023
Nous sommes ravis d’aborder 2023. Les fondations de la plateforme Snyk ayant été renforcées, nous sommes convaincus que l’année à venir aura un impact considérable pour nos clients.
En 2023, nous continuerons notamment à améliorer l’expérience utilisateur commune à tous les produits Snyk, ainsi qu’à apporter des améliorations significatives à tous les aspects de l’utilisation de la plateforme Snyk à grande échelle : importation et gestion des projets, ainsi que création de rapports. Nous savons que la hiérarchisation des priorités reste un défi pour nos clients. Nous prévoyons donc des changements qui vous aideront à distinguer plus facilement les problèmes présentant un risque de ceux que vous pouvez écarter.
Côté intégrations, nous continuerons à investir pour permettre à nos clients et partenaires d’intégrer plus facilement Snyk à leurs outils et à leurs workflows. Nous proposerons de nouvelles intégrations passionnantes avec des partenaires technologiques nouveaux et existants, et continuerons d’investir dans notre nouvelle API.
Restez à l’écoute et bonne année !