Présentation des contrôles d’accès personnalisés selon les rôles pour Snyk

29 juin 2022
0 minutes de lectureNous sommes ravis d’annoncer les nouvelles fonctionnalités de gestion des accès par rôle de Snyk, qui offrent aux administrateurs davantage de flexibilité pour gérer les accès à Snyk au sein de votre organisation !
À mesure que vos équipes de développement et de sécurité s’agrandissent, il devient essentiel que chaque membre de l’équipe qui utilise Snyk dispose uniquement des autorisations nécessaires à ses tâches. Vous devez veiller à ce que chacun puisse travailler facilement, tout en évitant les problèmes de sécurité et de conformité. Un développeur, par exemple, doit pouvoir détecter et corriger les vulnérabilités dans son code, mais ne devrait pas pouvoir modifier les informations de facturation de Snyk.
Snyk propose déjà des rôles utilisateur prêts à l’emploi qui définissent les actions que les utilisateurs auxquels ils sont attribués peuvent effectuer sur la plateforme Snyk : Group Admin, Group Member, Org Admin et Org Collaborator. Ces rôles sont prédéfinis et ne peuvent pas être modifiés. Comme chaque organisation a une structure différente, ce modèle peut s’avérer trop rigide. Certains clients peuvent trouver un rôle particulier trop permissif, tandis que d’autres souhaitent élargir les autorisations associées à ce même rôle.
Alors, quoi de neuf ?
À la demande générale et dans le respect du principe du moindre privilège, Snyk adopte un modèle de contrôle d’accès basé sur les rôles (RBAC) plus personnalisable. Les Group Admins Snyk peuvent désormais accorder aux utilisateurs les autorisations nécessaires à leur travail sur la plateforme Snyk — et uniquement celles-ci — en créant leurs propres rôles personnalisés et en leur attribuant des autorisations précises. Ainsi, les bonnes personnes disposent du bon accès aux bonnes ressources, au bon moment, conformément à la structure interne et aux politiques d’accès de l’organisation.
Principales fonctionnalités actuellement prises en charge :
Facile à utiliser - Les Group Admins peuvent gérer eux-mêmes leurs rôles personnalisés dans l’interface Snyk, en quelques clics seulement.
Flexible - Limitez les privilèges des rôles personnalisés à l’aide d’une liste complète d’autorisations prédéfinies au niveau de l’organisation.
Prise en charge des comptes de service - Les Group Admins peuvent attribuer des rôles personnalisés aux comptes de service de l’organisation, ainsi qu’à ses membres.
Prise en charge du SSO personnalisé - Les nouveaux rôles personnalisés peuvent être utilisés avec votre configuration SSO personnalisée, sans configuration supplémentaire.
Important !Cette version permet de personnaliser les rôles des organisations et de les attribuer aux membres et aux comptes de service de l’organisation. Dans une prochaine phase, Snyk prendra en charge les accès au niveau des groupes (par exemple, les politiques, la gestion des membres du groupe, les rapports, etc.).
Créez des rôles personnalisés selon vos besoins
Créer un rôle dans Snyk est simple.
En tant que Group Admin, vous pourrez accéder à une nouvelle page Rôles des membres dans les paramètres du groupe.
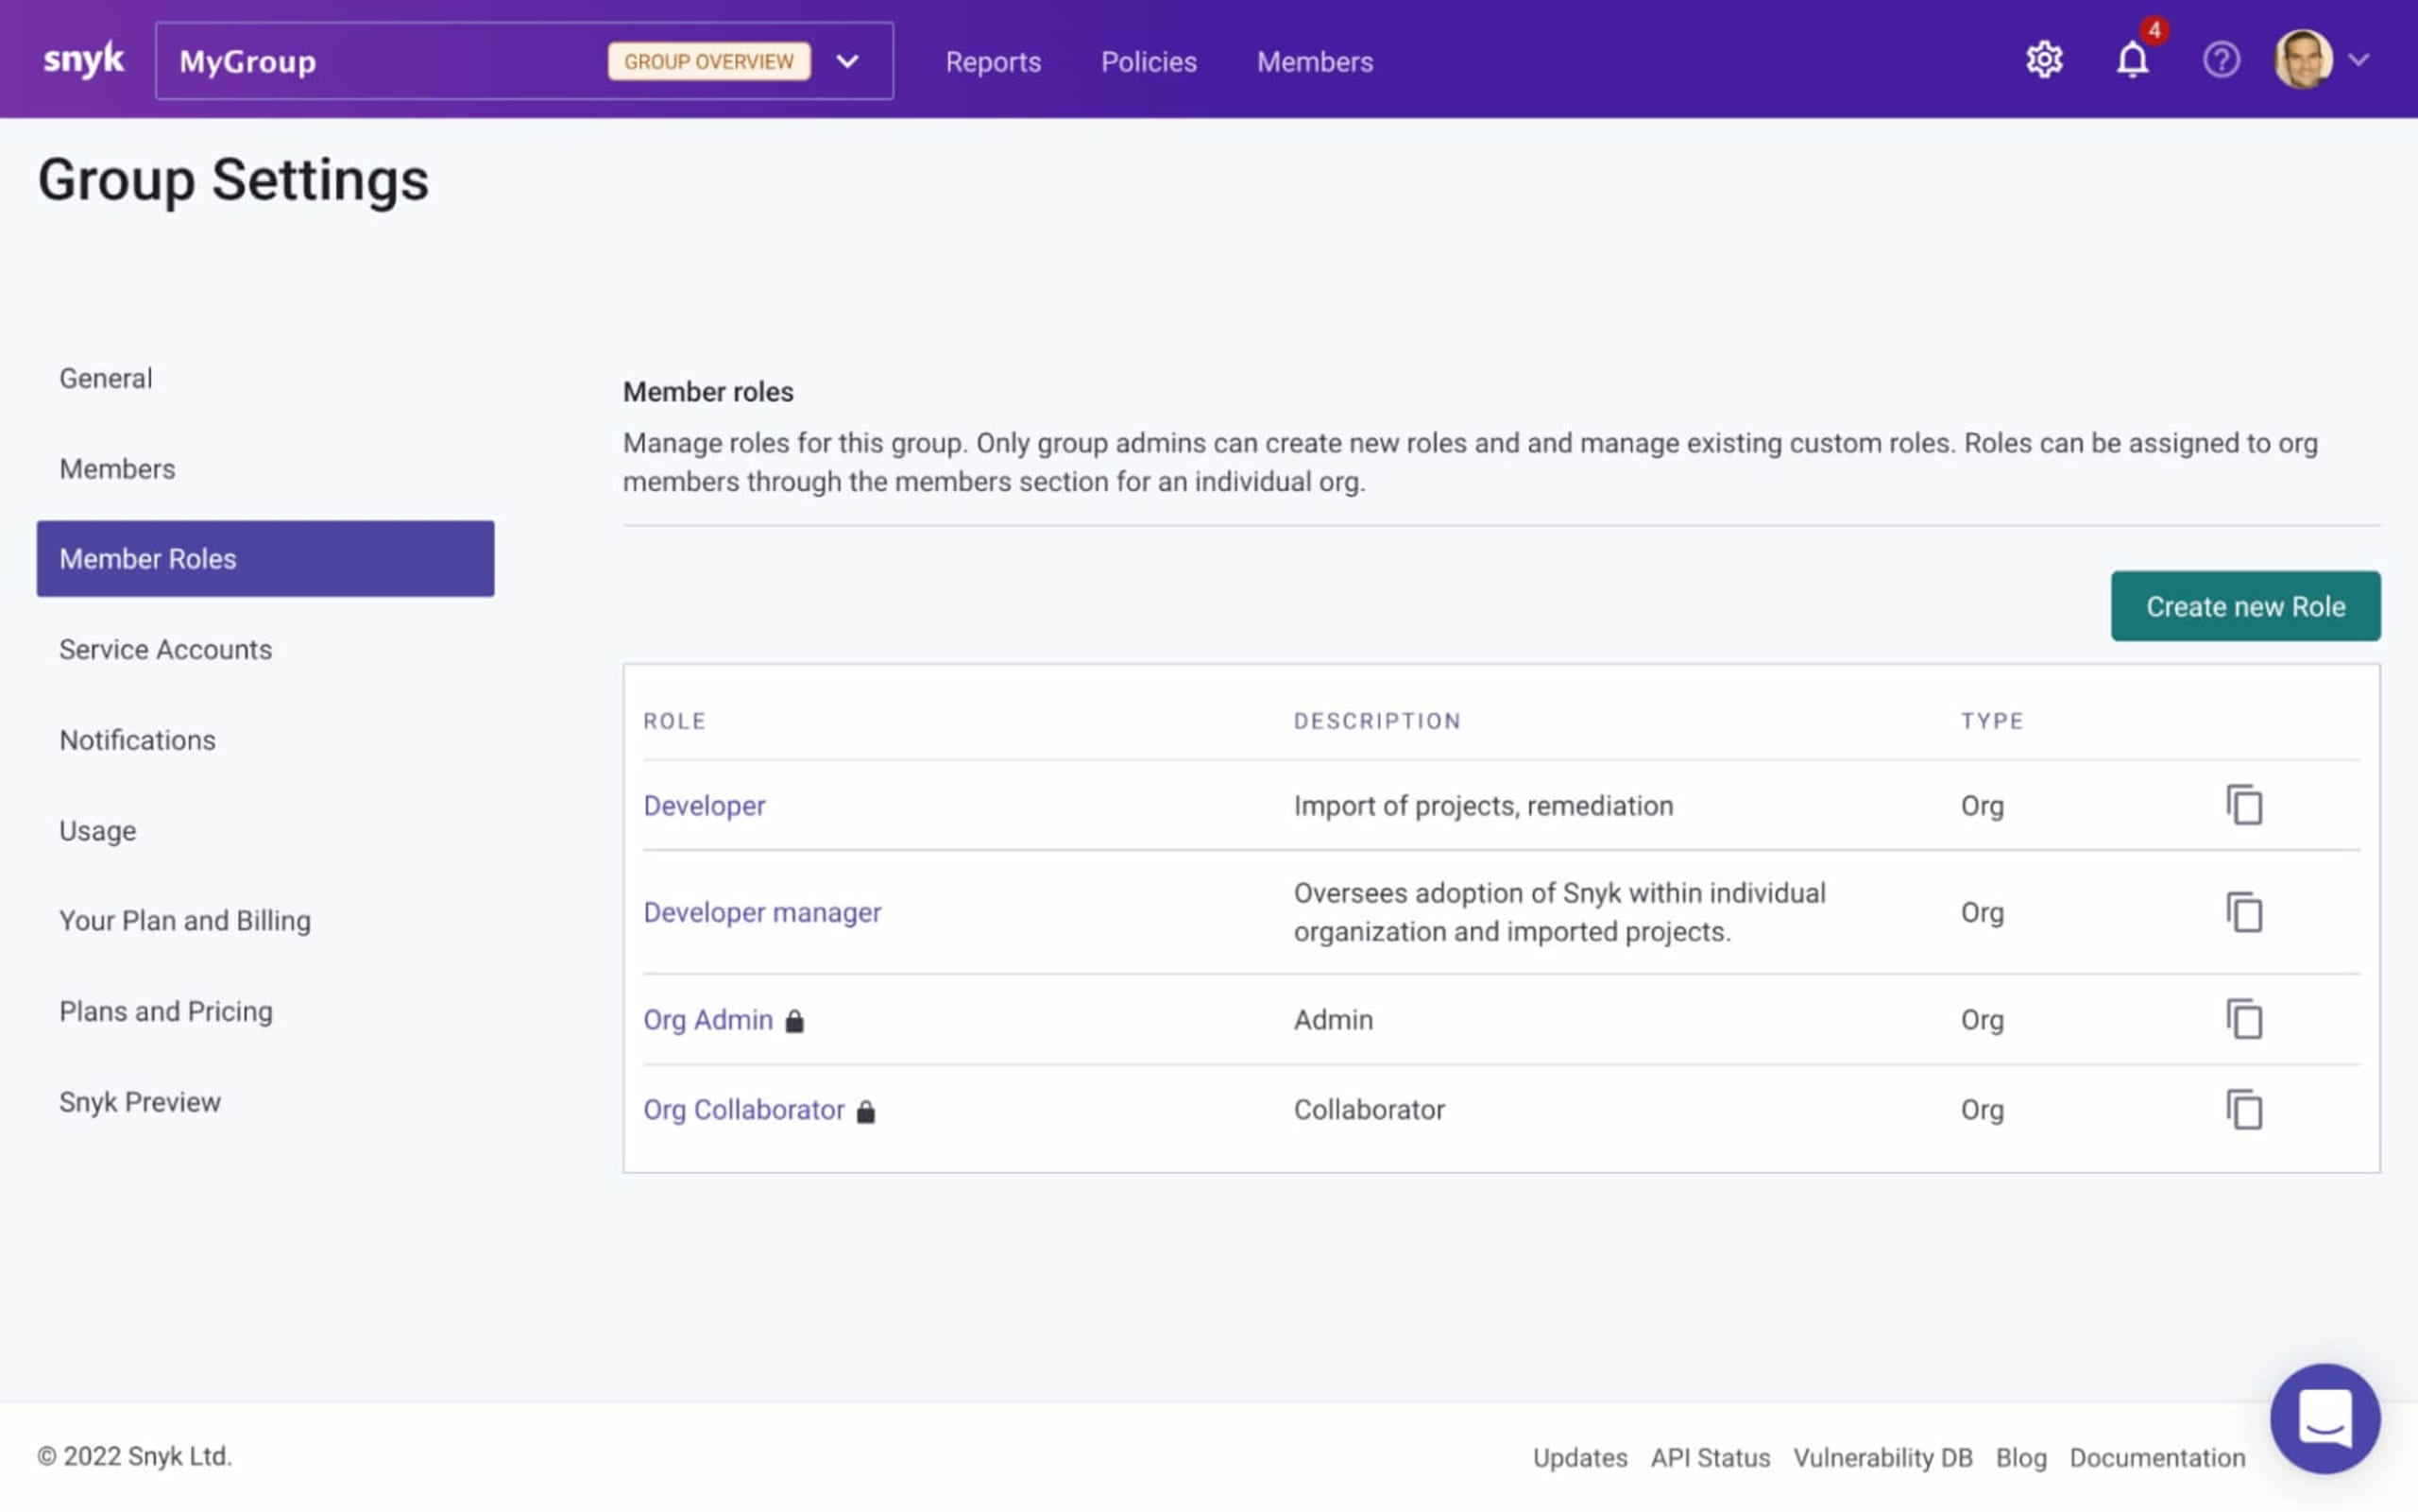
Vous y trouverez la liste des rôles par défaut de Snyk : Org Admin et Org Collaborator. Cliquez sur l’un de ces rôles pour ouvrir une autre page présentant la liste des autorisations qui lui sont attribuées. Celles-ci ne peuvent pas être modifiées.
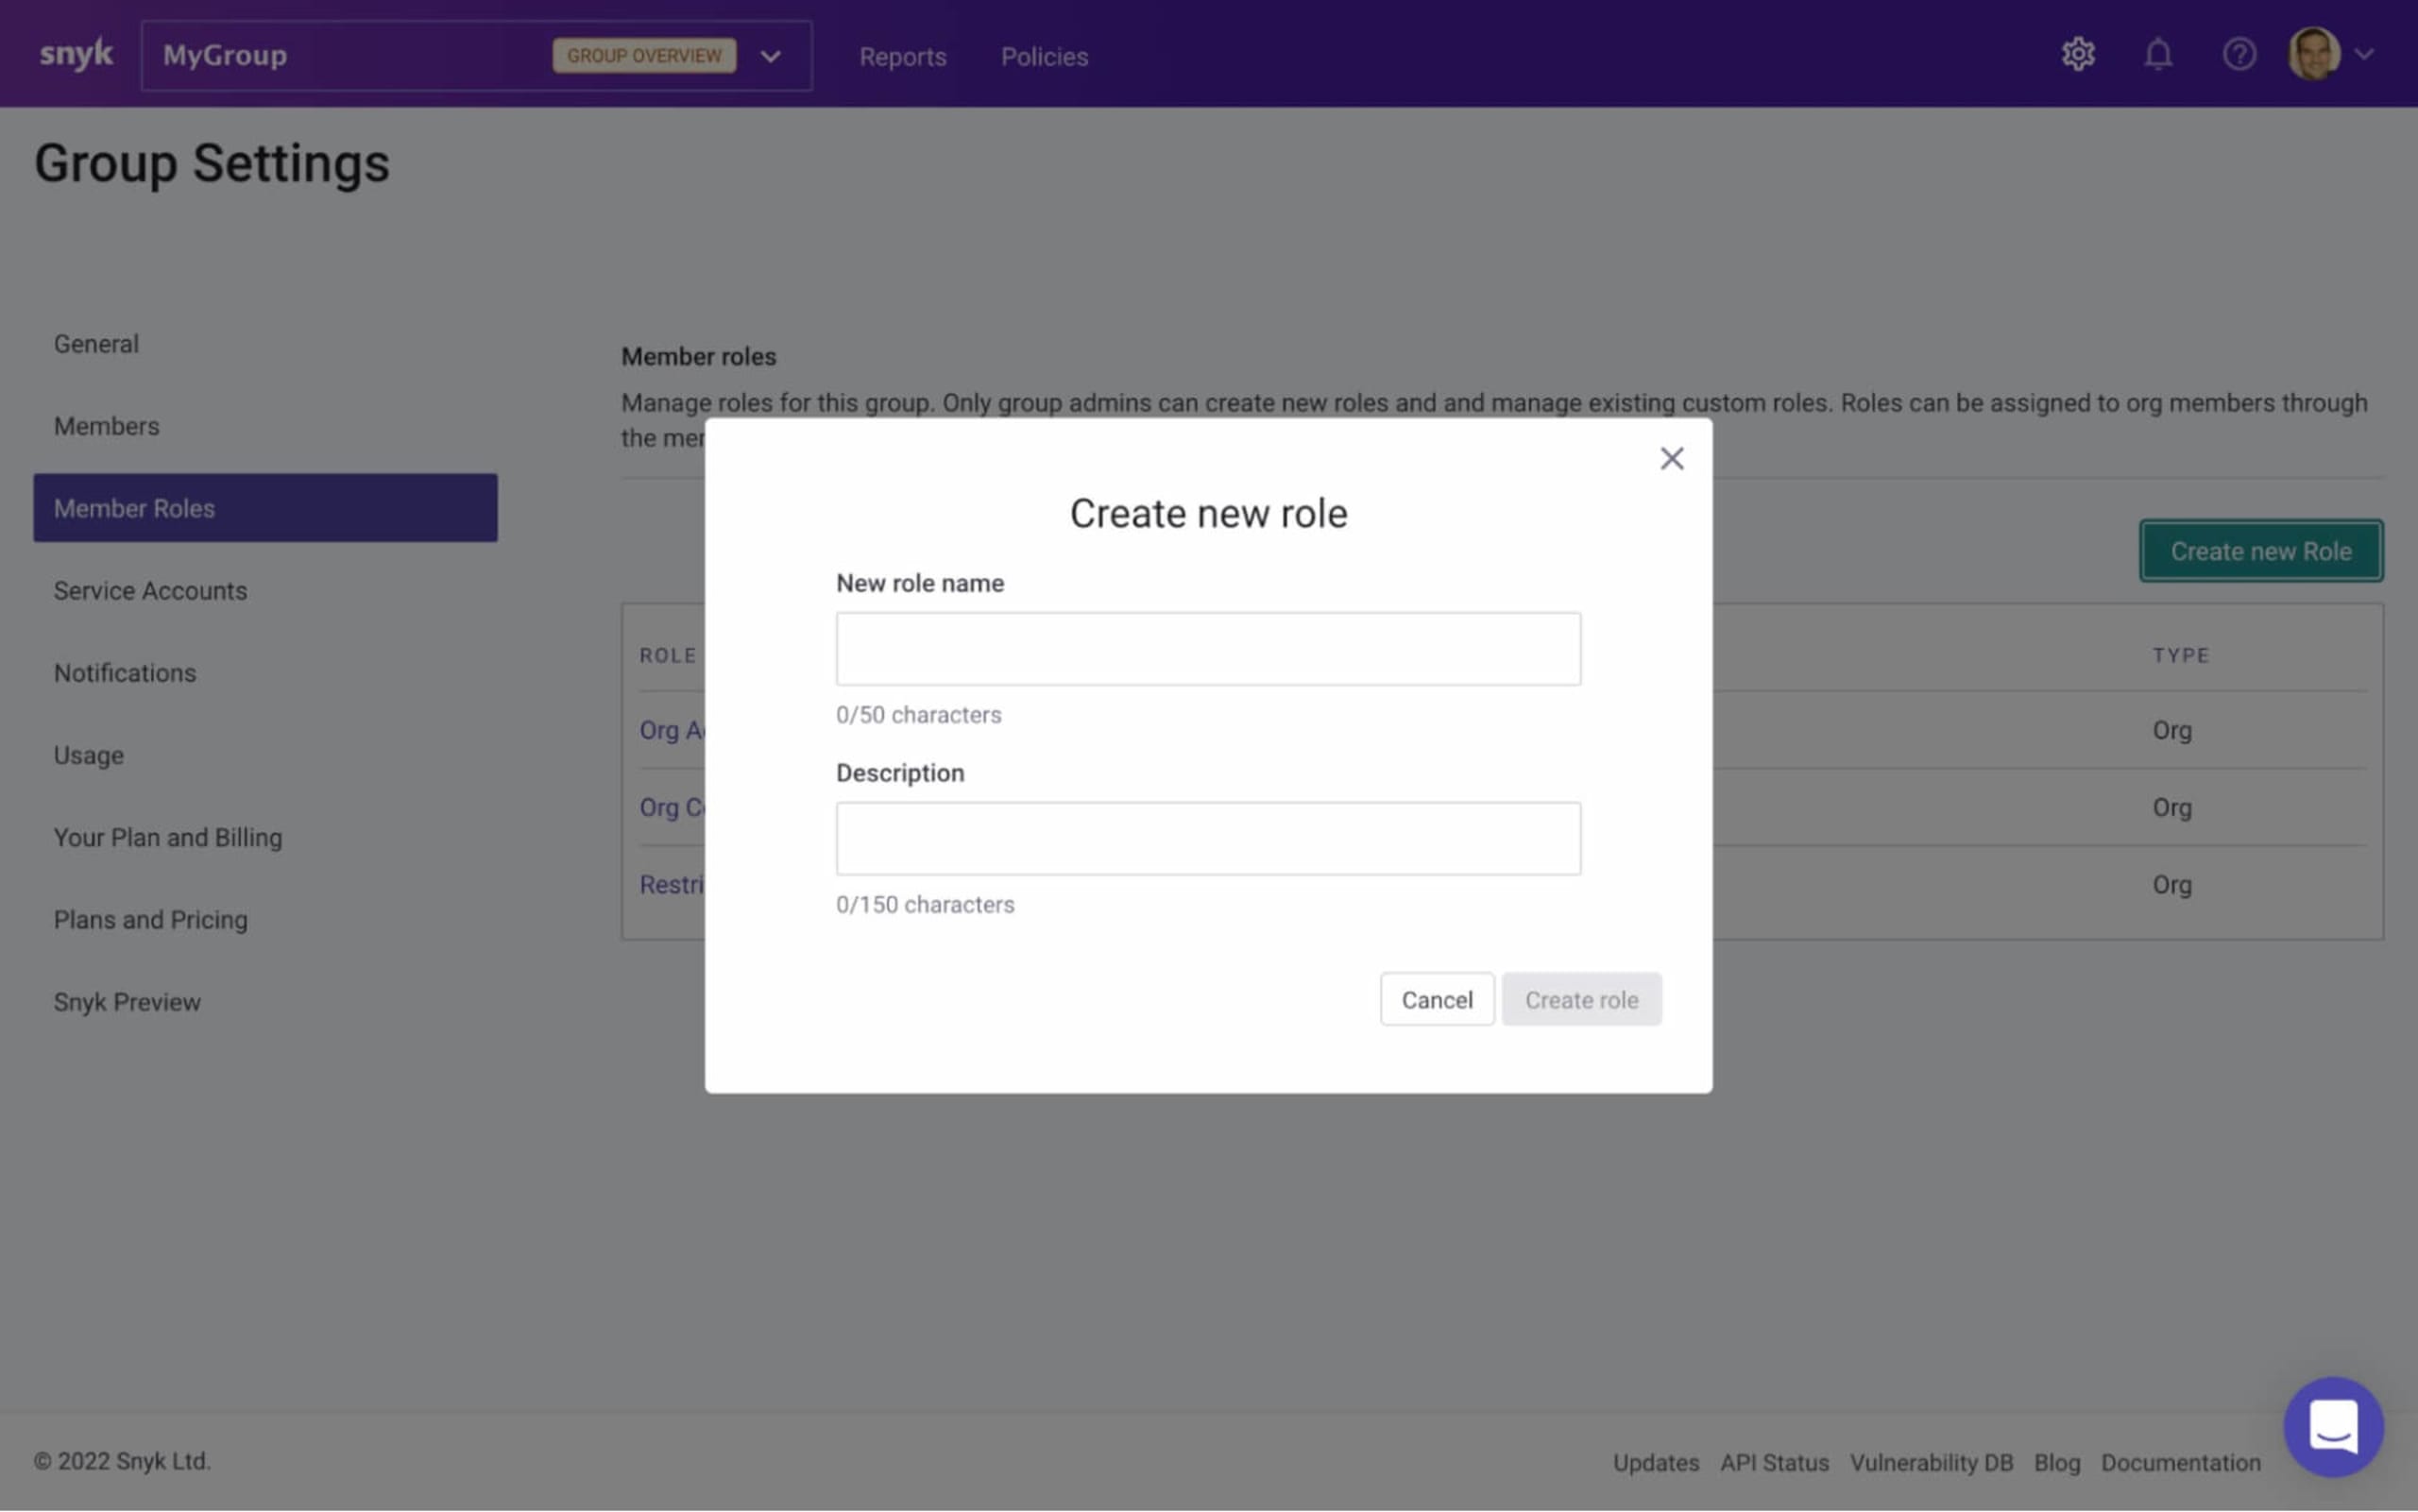
Pour créer votre propre rôle, cliquez simplement sur le bouton Créer un rôle, puis donnez-lui un nom et une description dans la fenêtre qui s’affiche (les noms de rôle doivent être uniques) :
Sélectionnez ensuite les autorisations à attribuer au rôle.
Les autorisations sont regroupées par catégories. Par exemple, dans la catégorie Gestion de l’organisation, vous trouverez les autorisations permettant de créer, modifier et supprimer une organisation. Dans la catégorie Gestion des exclusions de projets, vous trouverez les autorisations donnant accès aux fonctionnalités de Snyk permettant d’ignorer des problèmes.
Par défaut, conformément au principe du moindre privilège, aucune catégorie ni autorisation imbriquée n’est sélectionnée. Pour associer des autorisations précises à votre nouveau rôle, sélectionnez-les simplement :
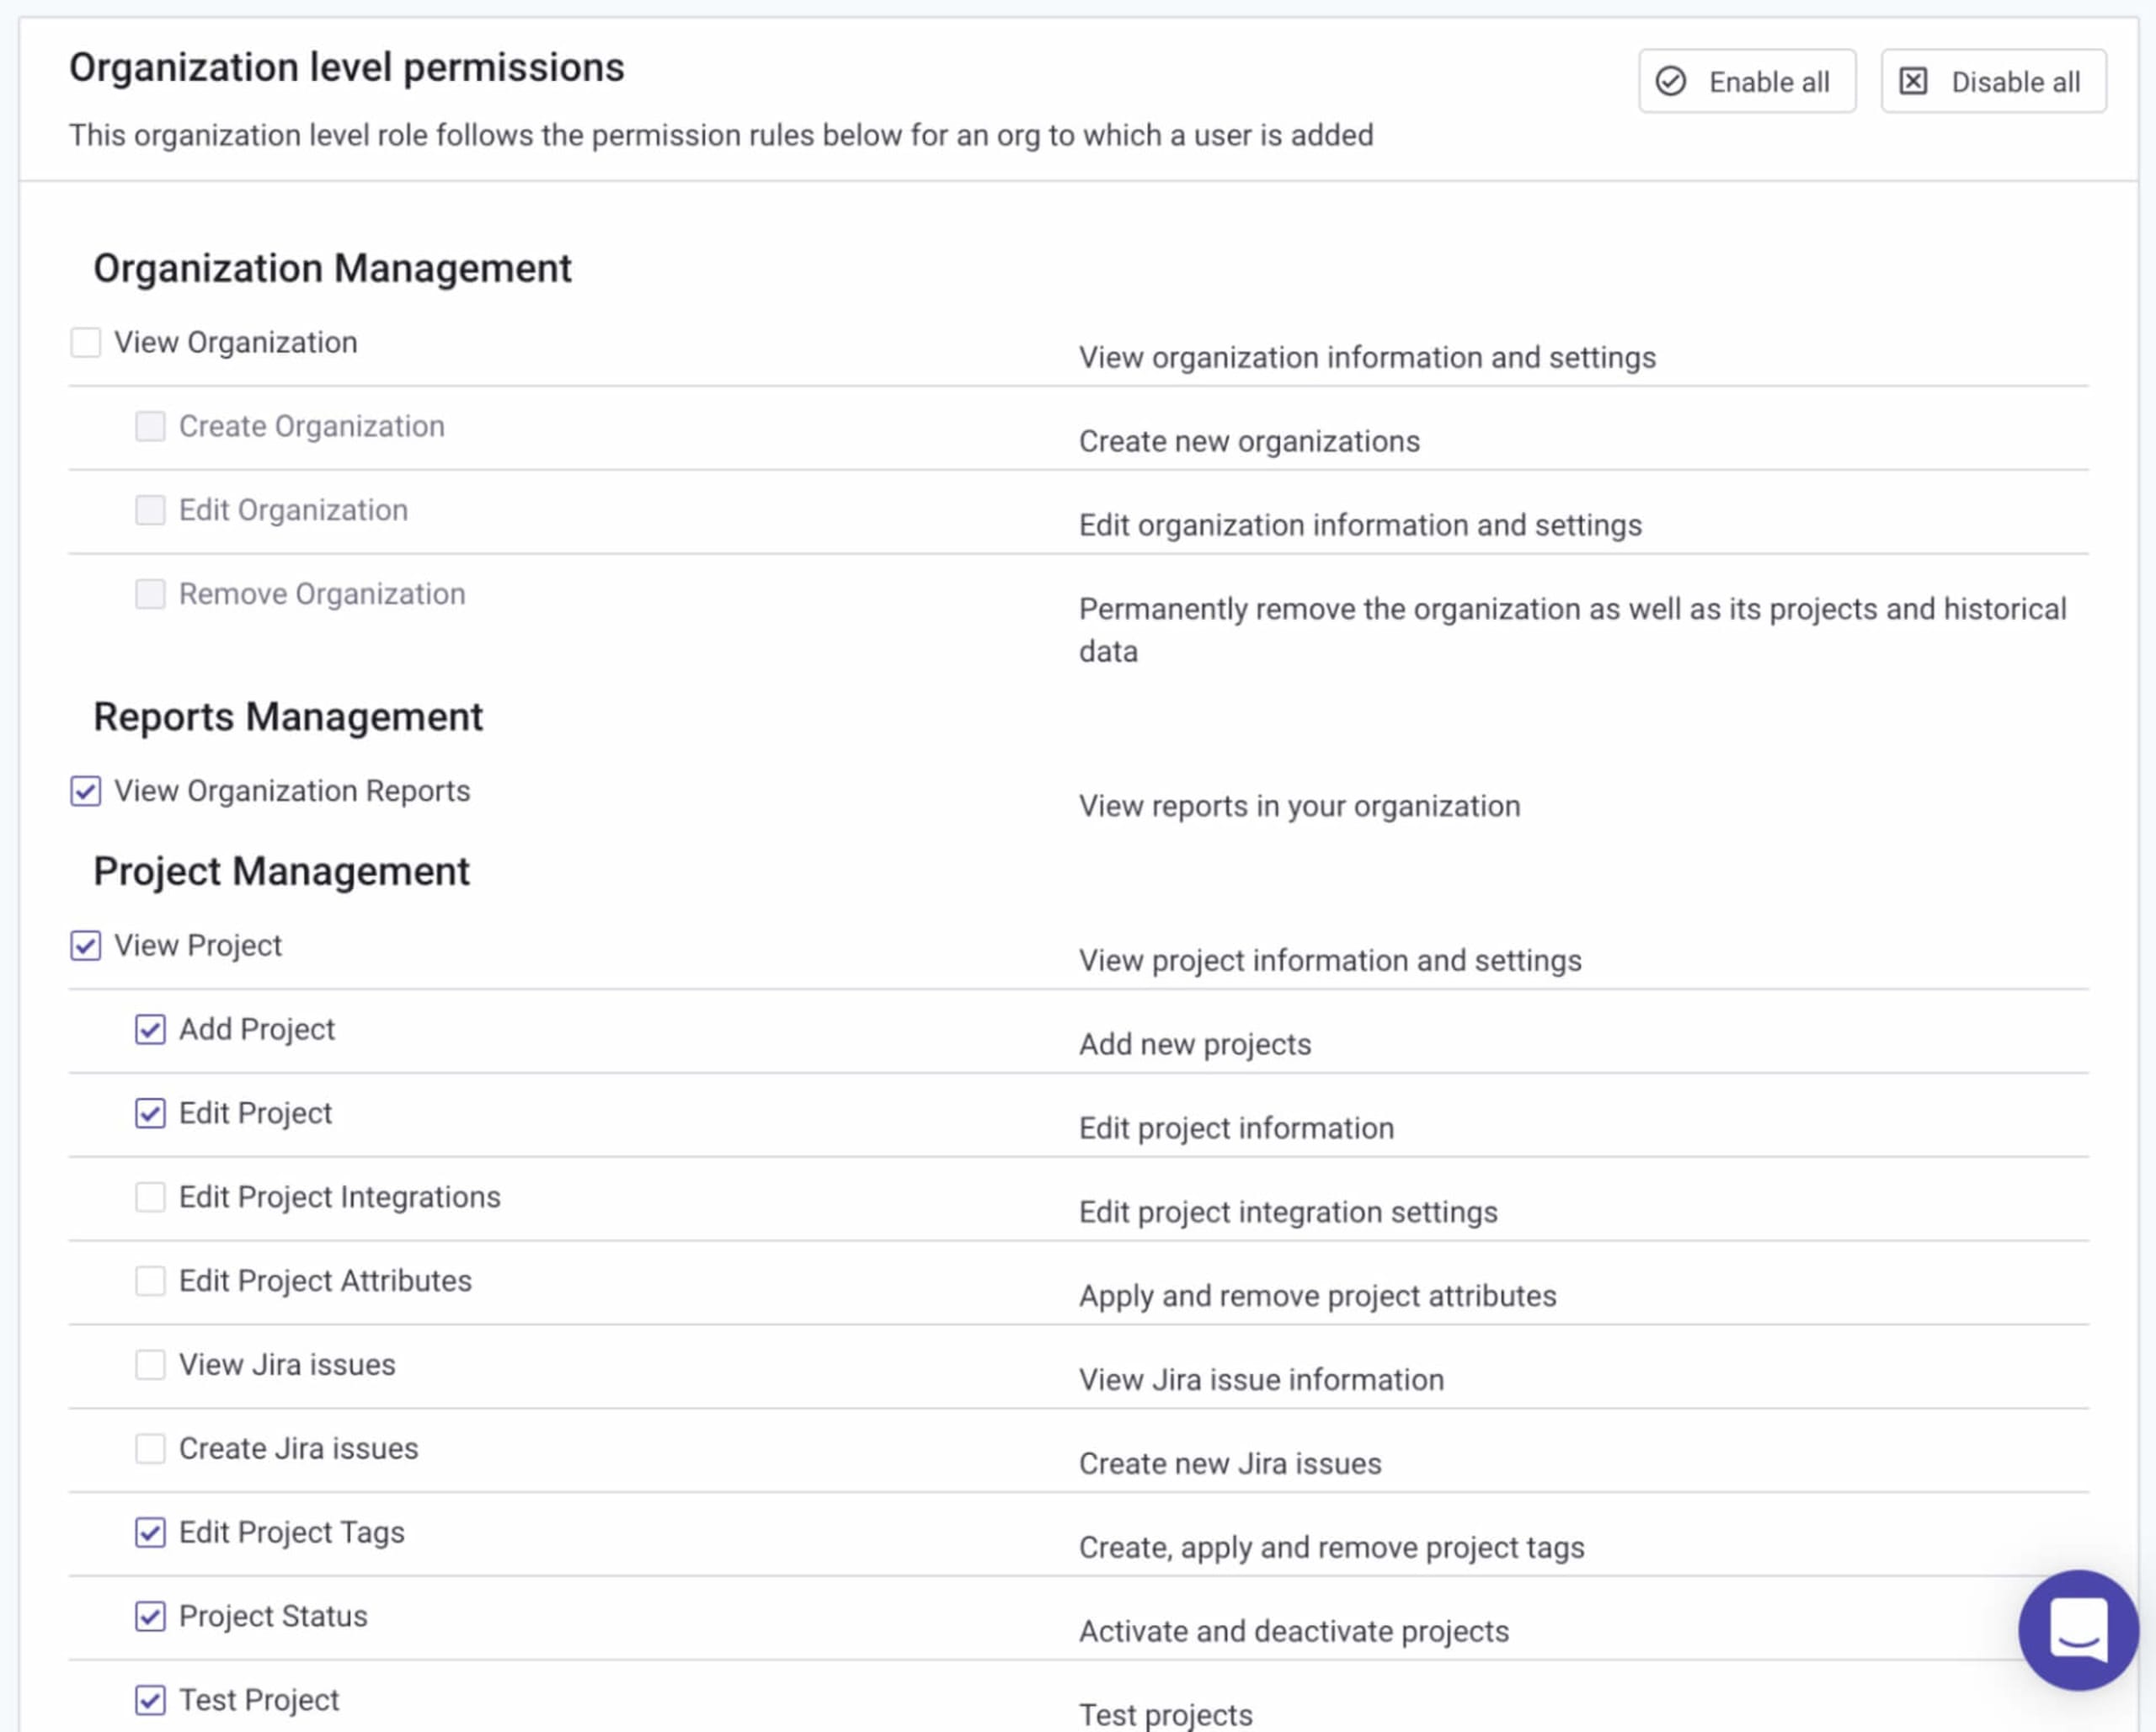
Il ne vous reste plus qu’à cliquer sur Mettre à jour les autorisations du rôle en bas de la page. Le nouveau rôle est créé avec les autorisations sélectionnées et apparaît dans la page Rôles des membres.
Vous pouvez modifier ce rôle à tout moment pour lui attribuer de nouvelles autorisations ou révoquer celles qui lui ont déjà été attribuées.
Attribuer des rôles personnalisés aux utilisateurs
Une fois votre rôle personnalisé créé, vous pouvez l’attribuer à un membre d’une organisation Snyk de plusieurs façons.
Dans l’interface Snyk, sélectionnez l’organisation pour laquelle vous souhaitez attribuer des rôles, puis ouvrez l’onglet Membres.
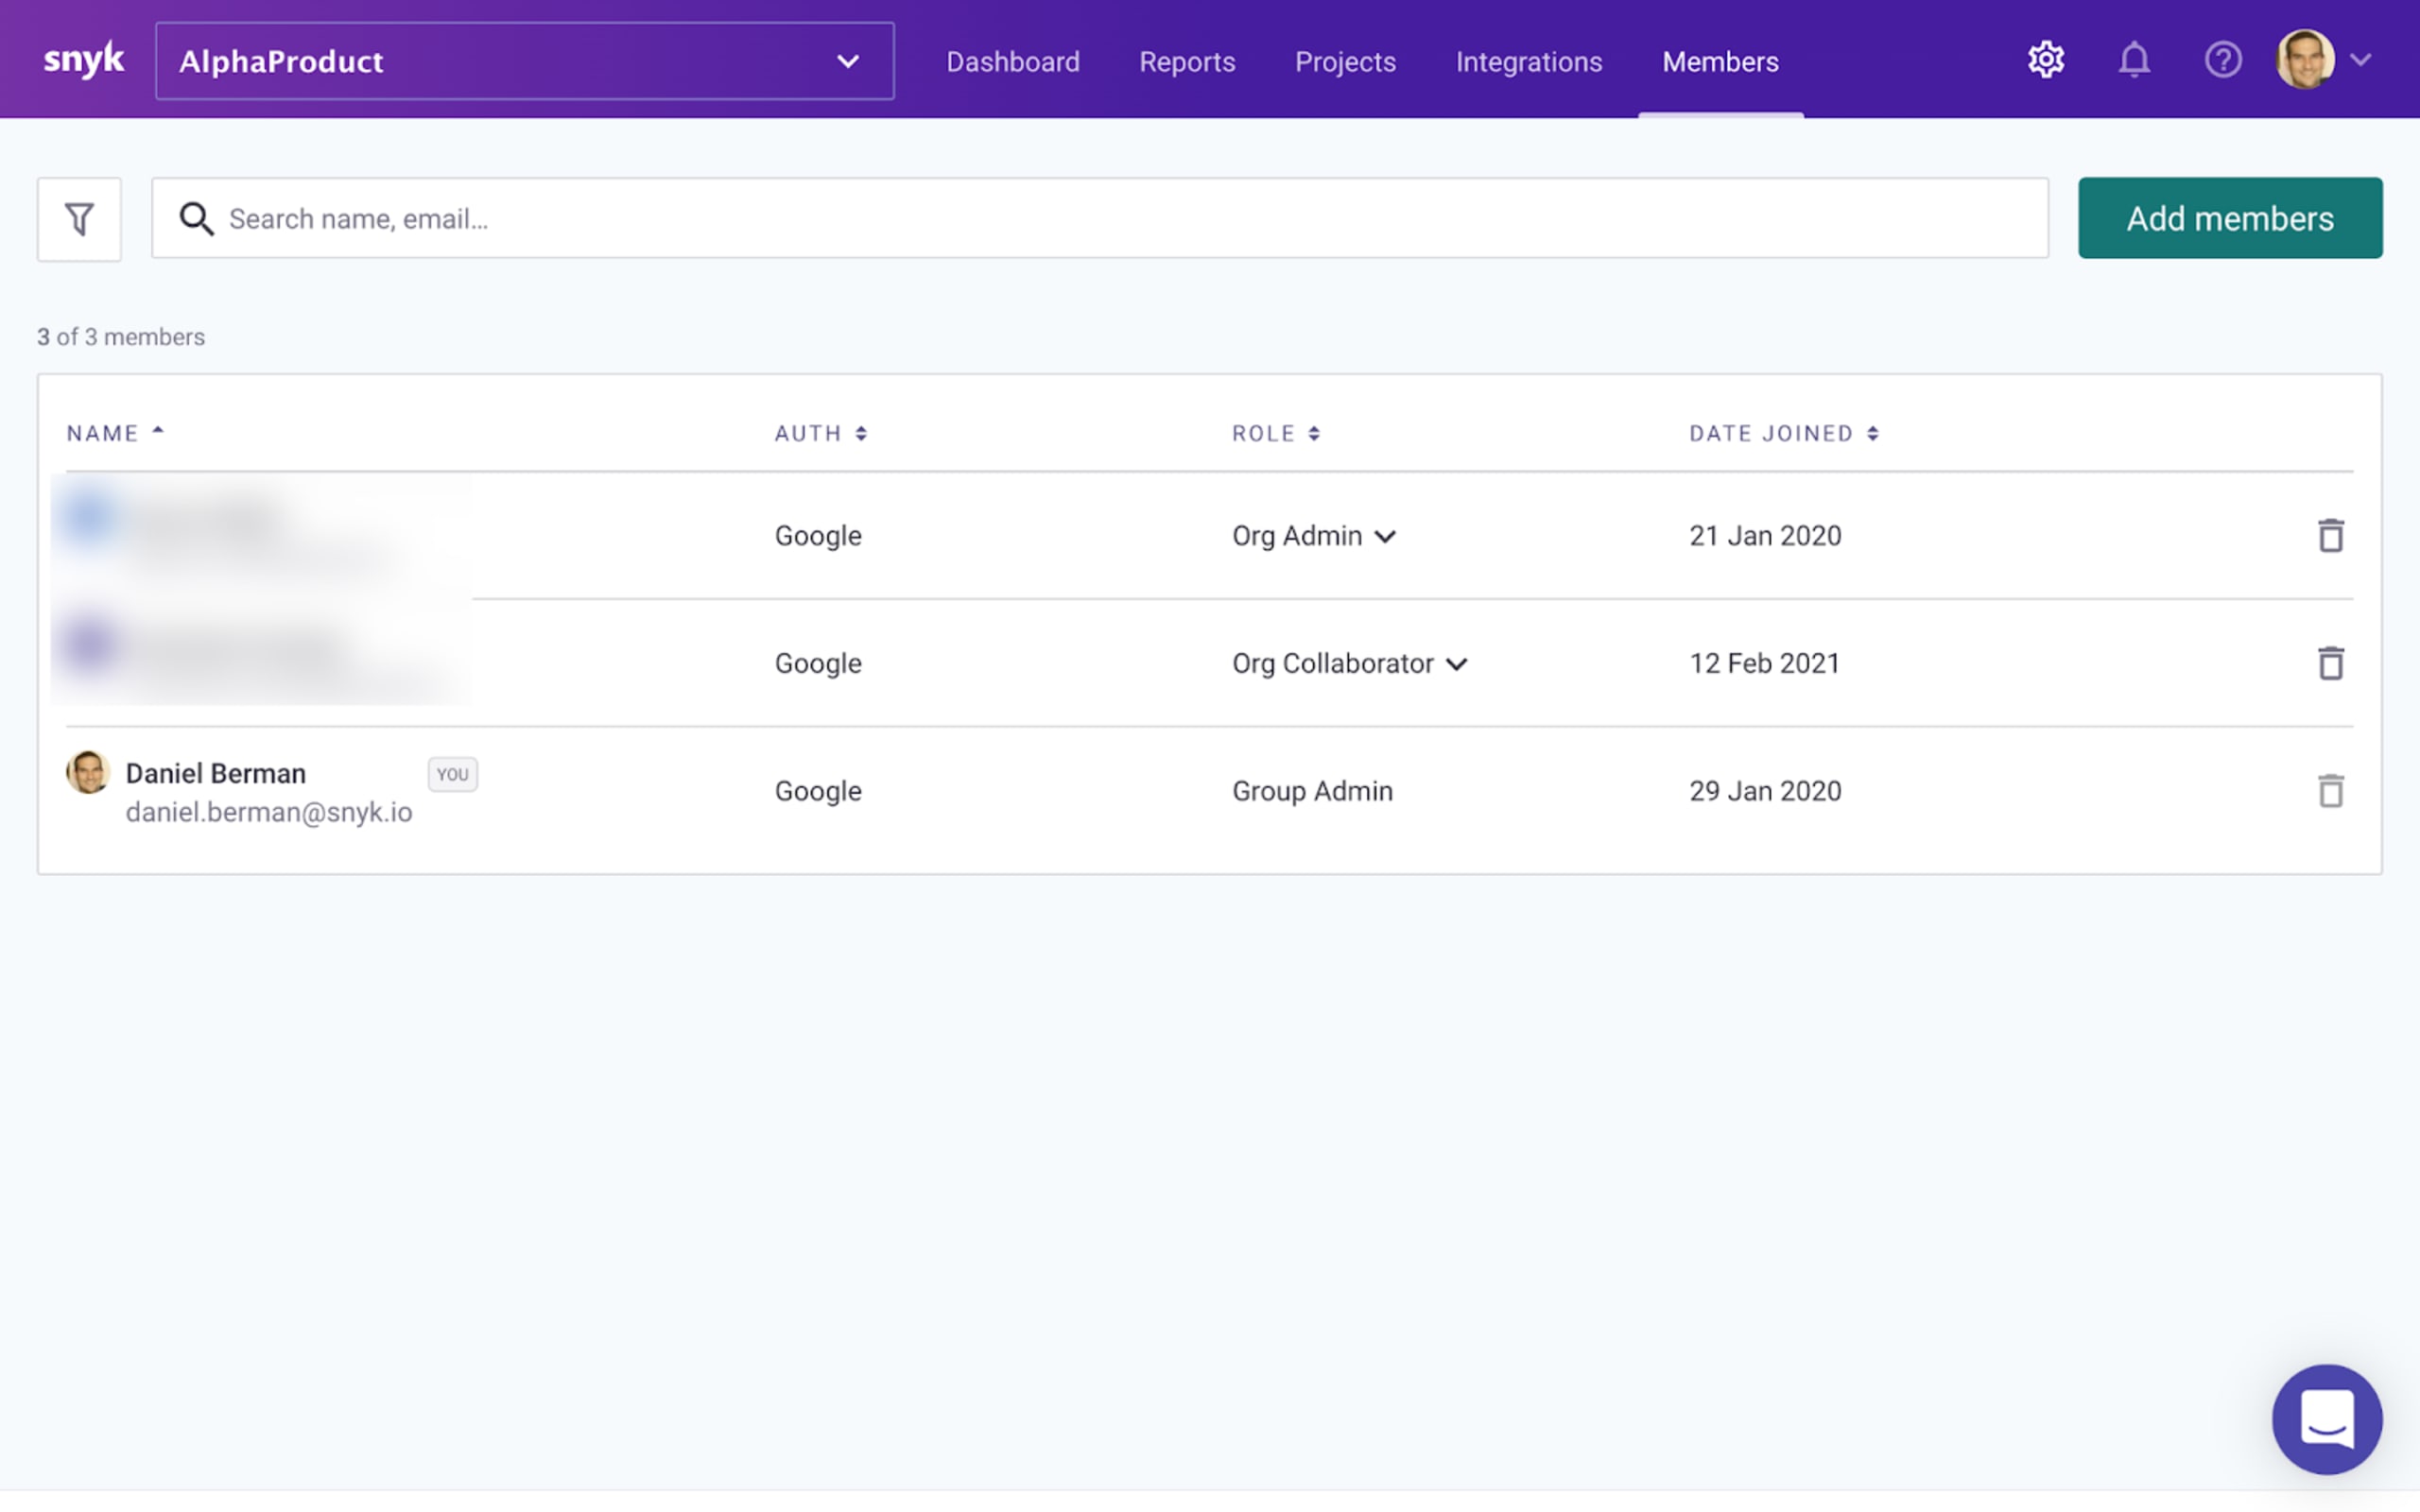
Pour modifier le rôle d’un membre existant, cliquez simplement sur le rôle qui lui est actuellement attribué dans la colonne Rôle, puis sélectionnez votre rôle personnalisé dans le menu déroulant.
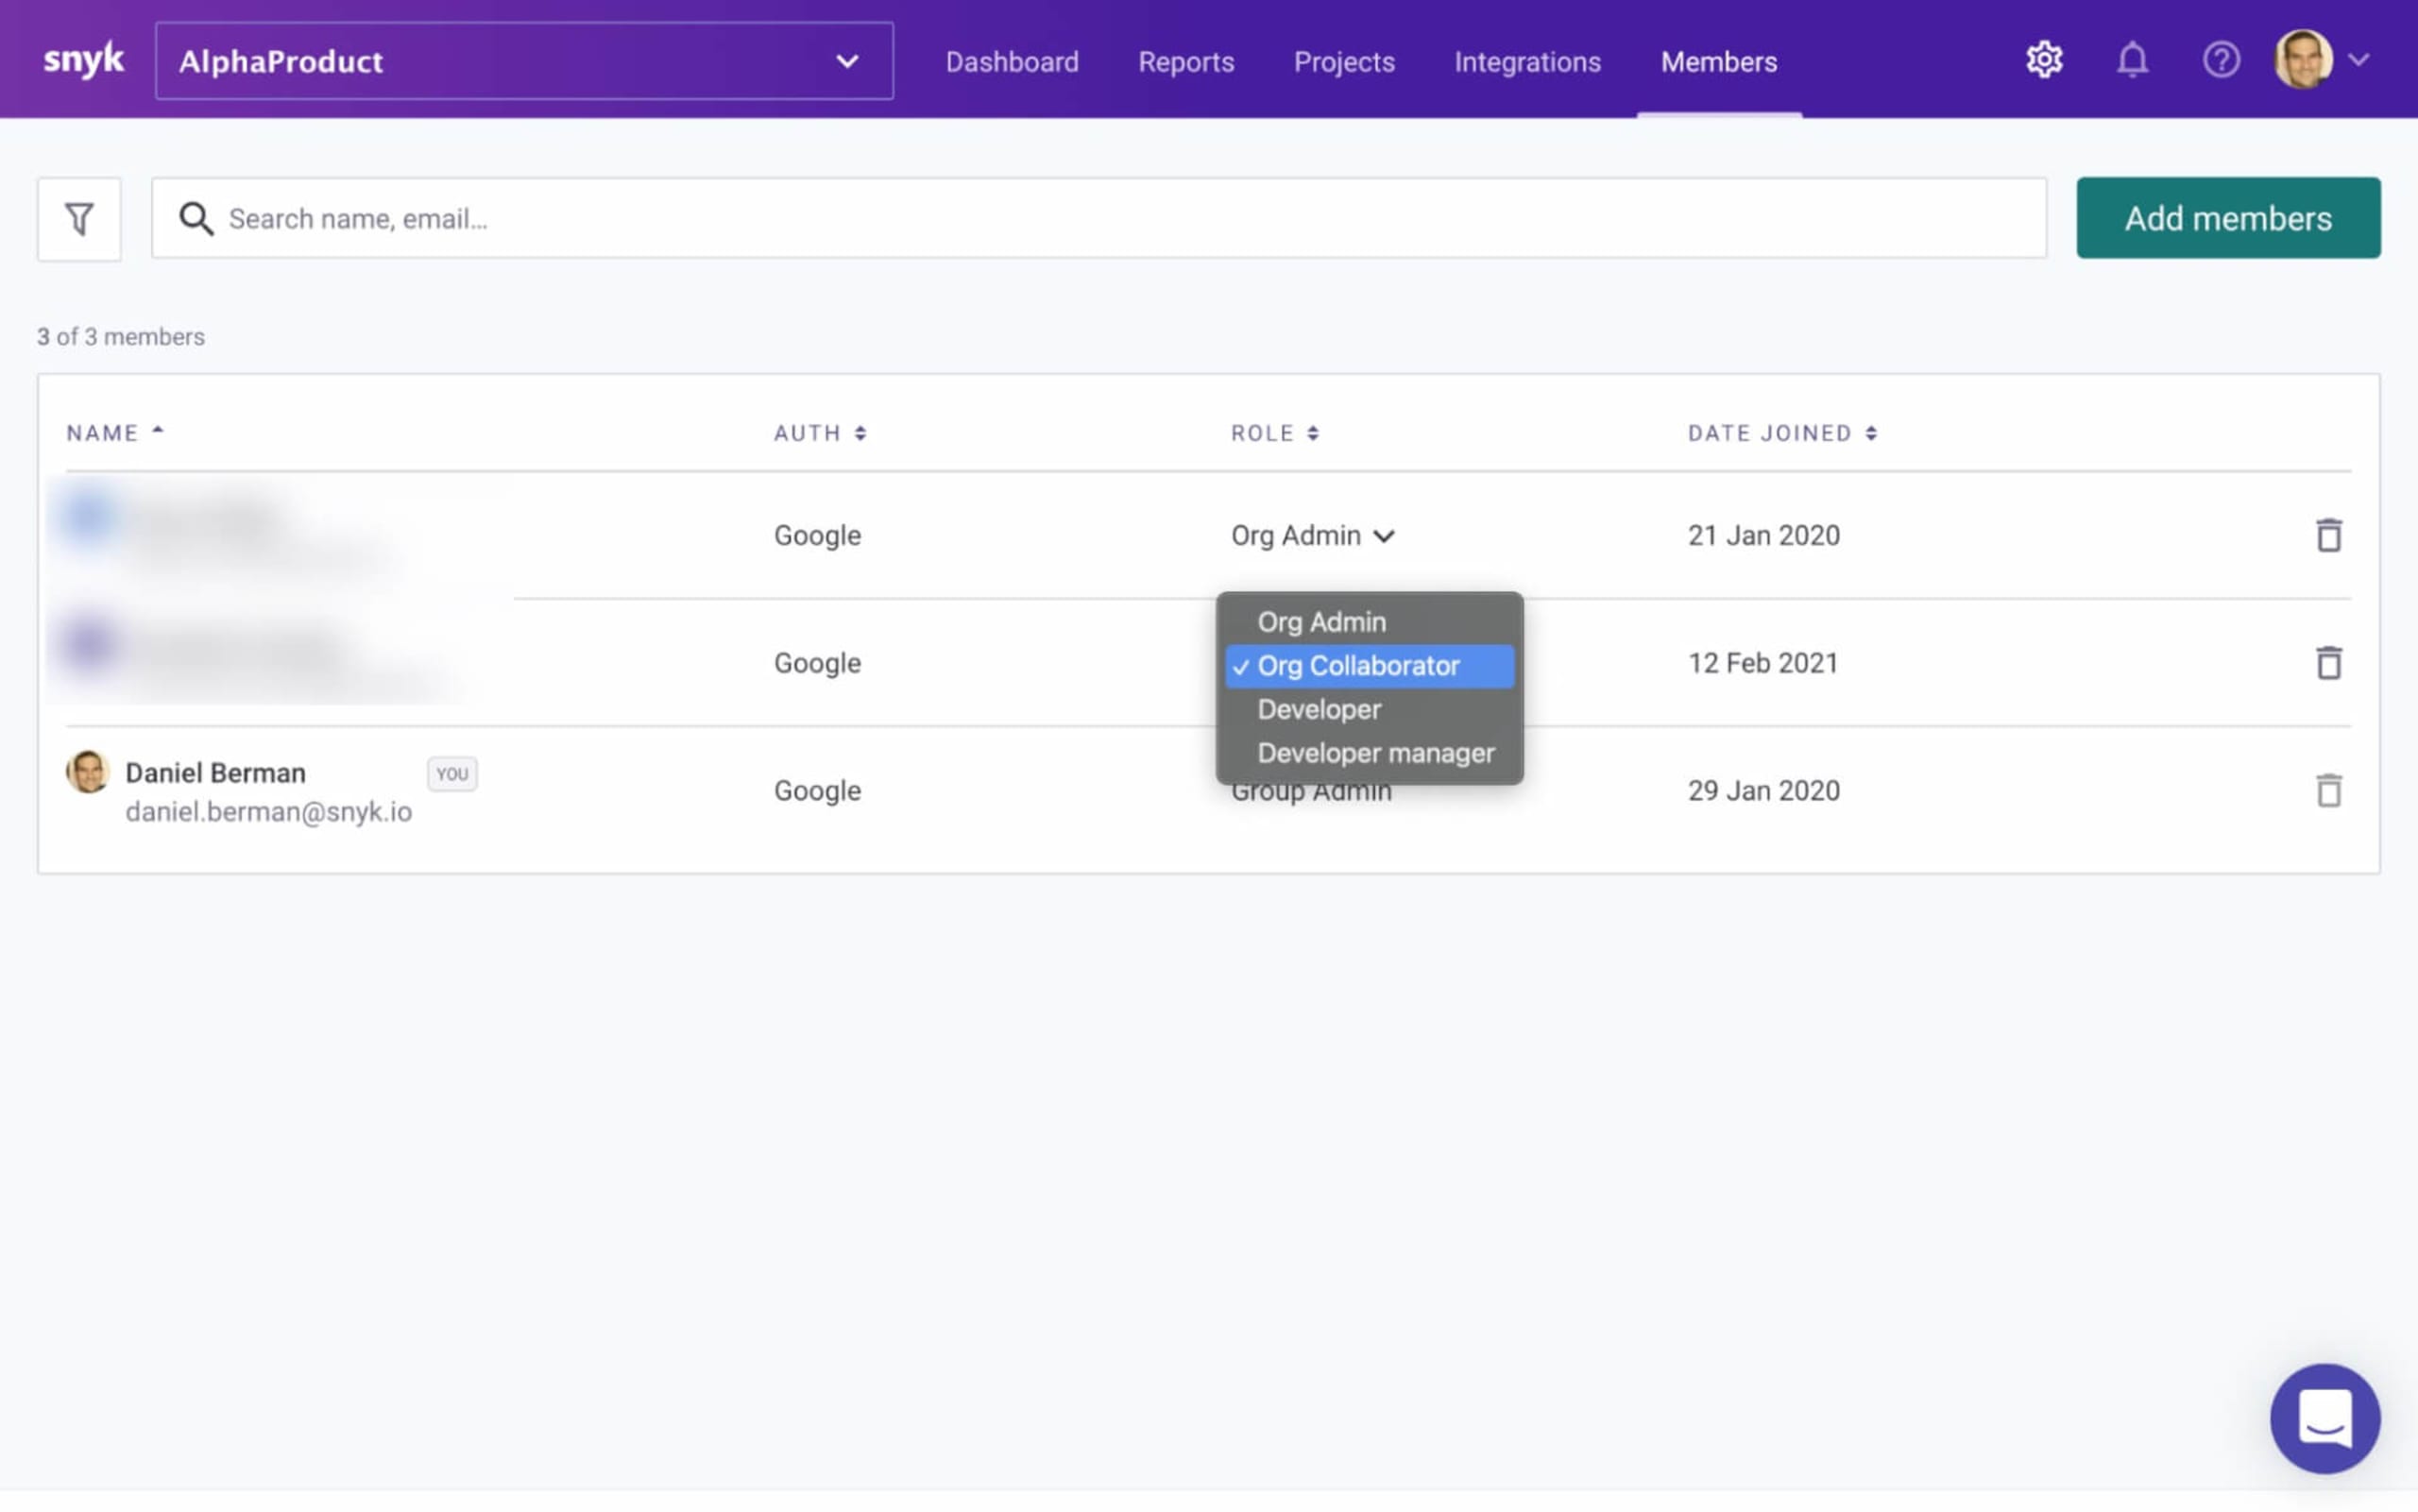
Vous pouvez également modifier le rôle d’un membre existant via l’API Snyk.
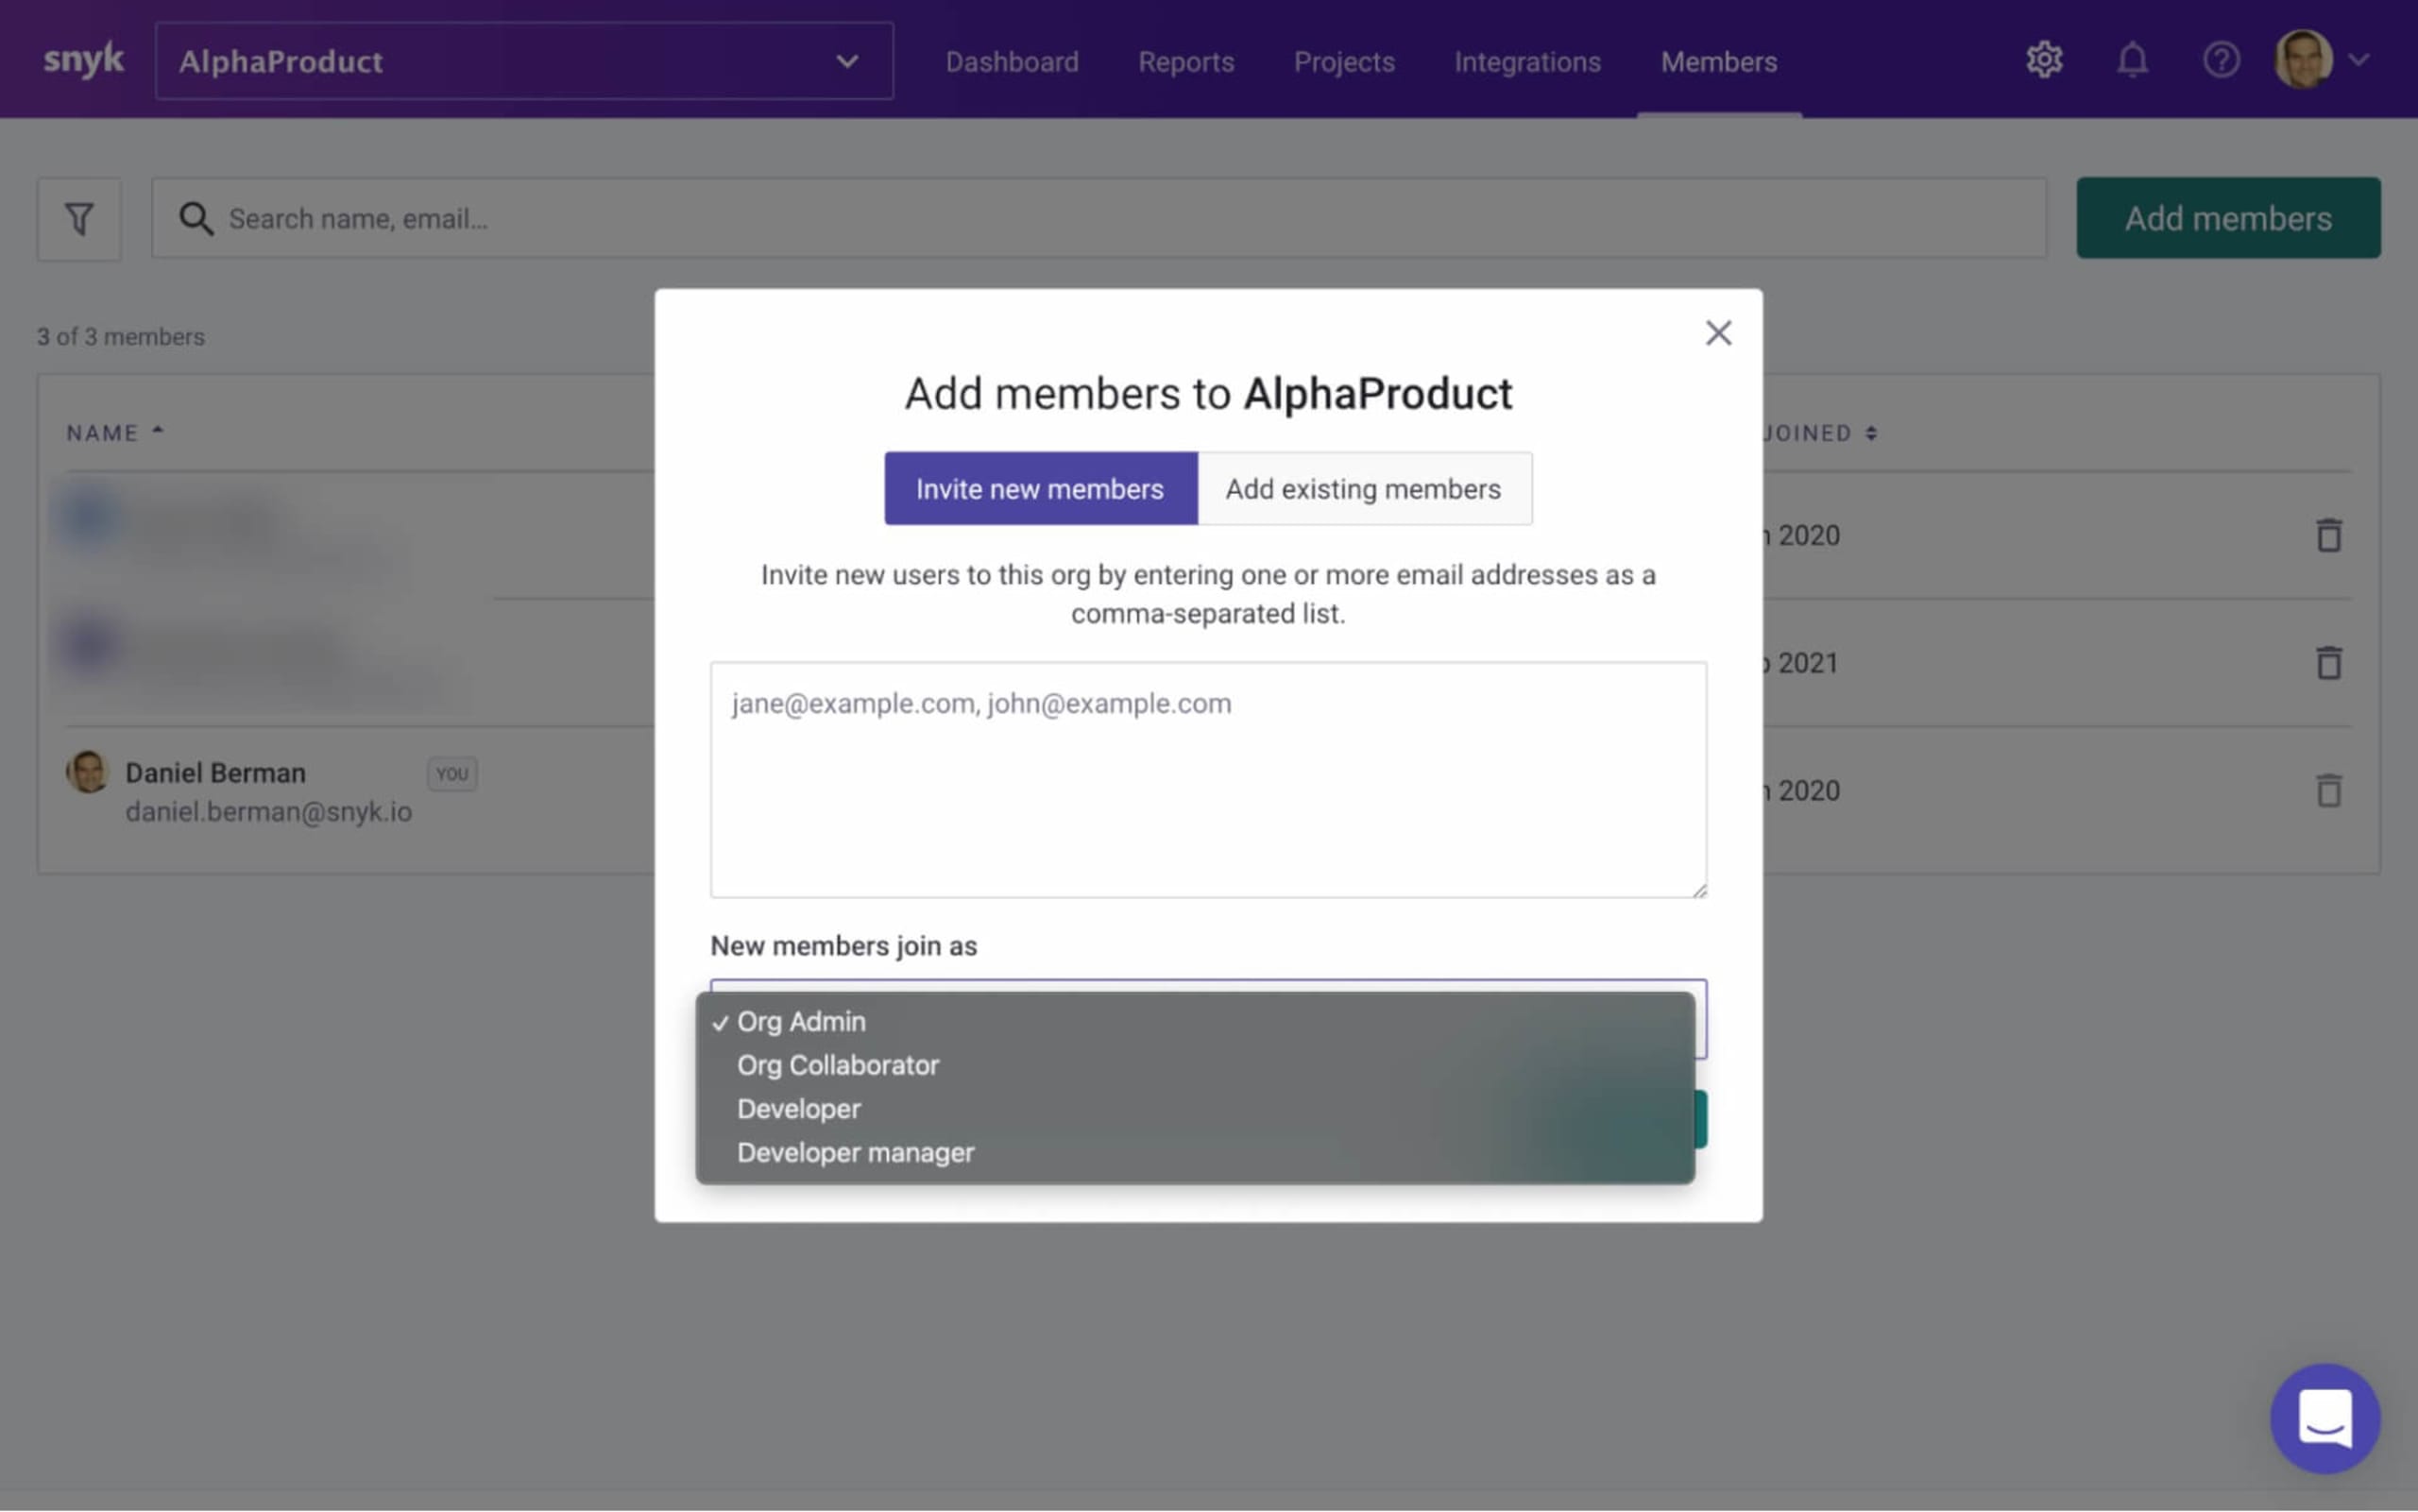
Et pour les nouveaux membres ? Vous pouvez facilement attribuer votre nouveau rôle personnalisé à tout membre au moment de son ajout à une organisation.
Cliquez sur Ajouter des membres, puis utilisez le menu déroulant Les nouveaux membres rejoignent en tant que pour attribuer votre rôle personnalisé.
Exemples de rôles utilisateur personnalisés
Chaque organisation a sa propre structure, avec différents types d’équipes, d’utilisateurs et de responsabilités. C’est ce qui rend cette nouvelle possibilité de créer des rôles personnalisés si puissante : en tant que Group Admin, vous pouvez adapter les rôles des utilisateurs à la structure de votre organisation. Voici quelques exemples, mais n’oubliez pas qu’il ne s’agit que d’exemples. En définitive, vous êtes libre de définir ces rôles et leurs autorisations comme vous le souhaitez !
Le rôle de développeur
Pour permettre aux développeurs de détecter, de prioriser et de corriger les problèmes, ils doivent disposer d’un accès complet à leurs projets et aux problèmes détectés par les tests de Snyk. Cependant, dans certaines organisations, les développeurs ne sont pas autorisés à ignorer des problèmes. Mais ils n’ont certainement pas besoin de consulter les informations de facturation de Snyk, n’est-ce pas ? Vous pouvez donc créer un rôle de développeur qui regroupe ces autorisations précises, afin que les développeurs disposent du niveau d’accès à la plateforme Snyk dont ils ont besoin pour travailler.
Le rôle de responsable du développement
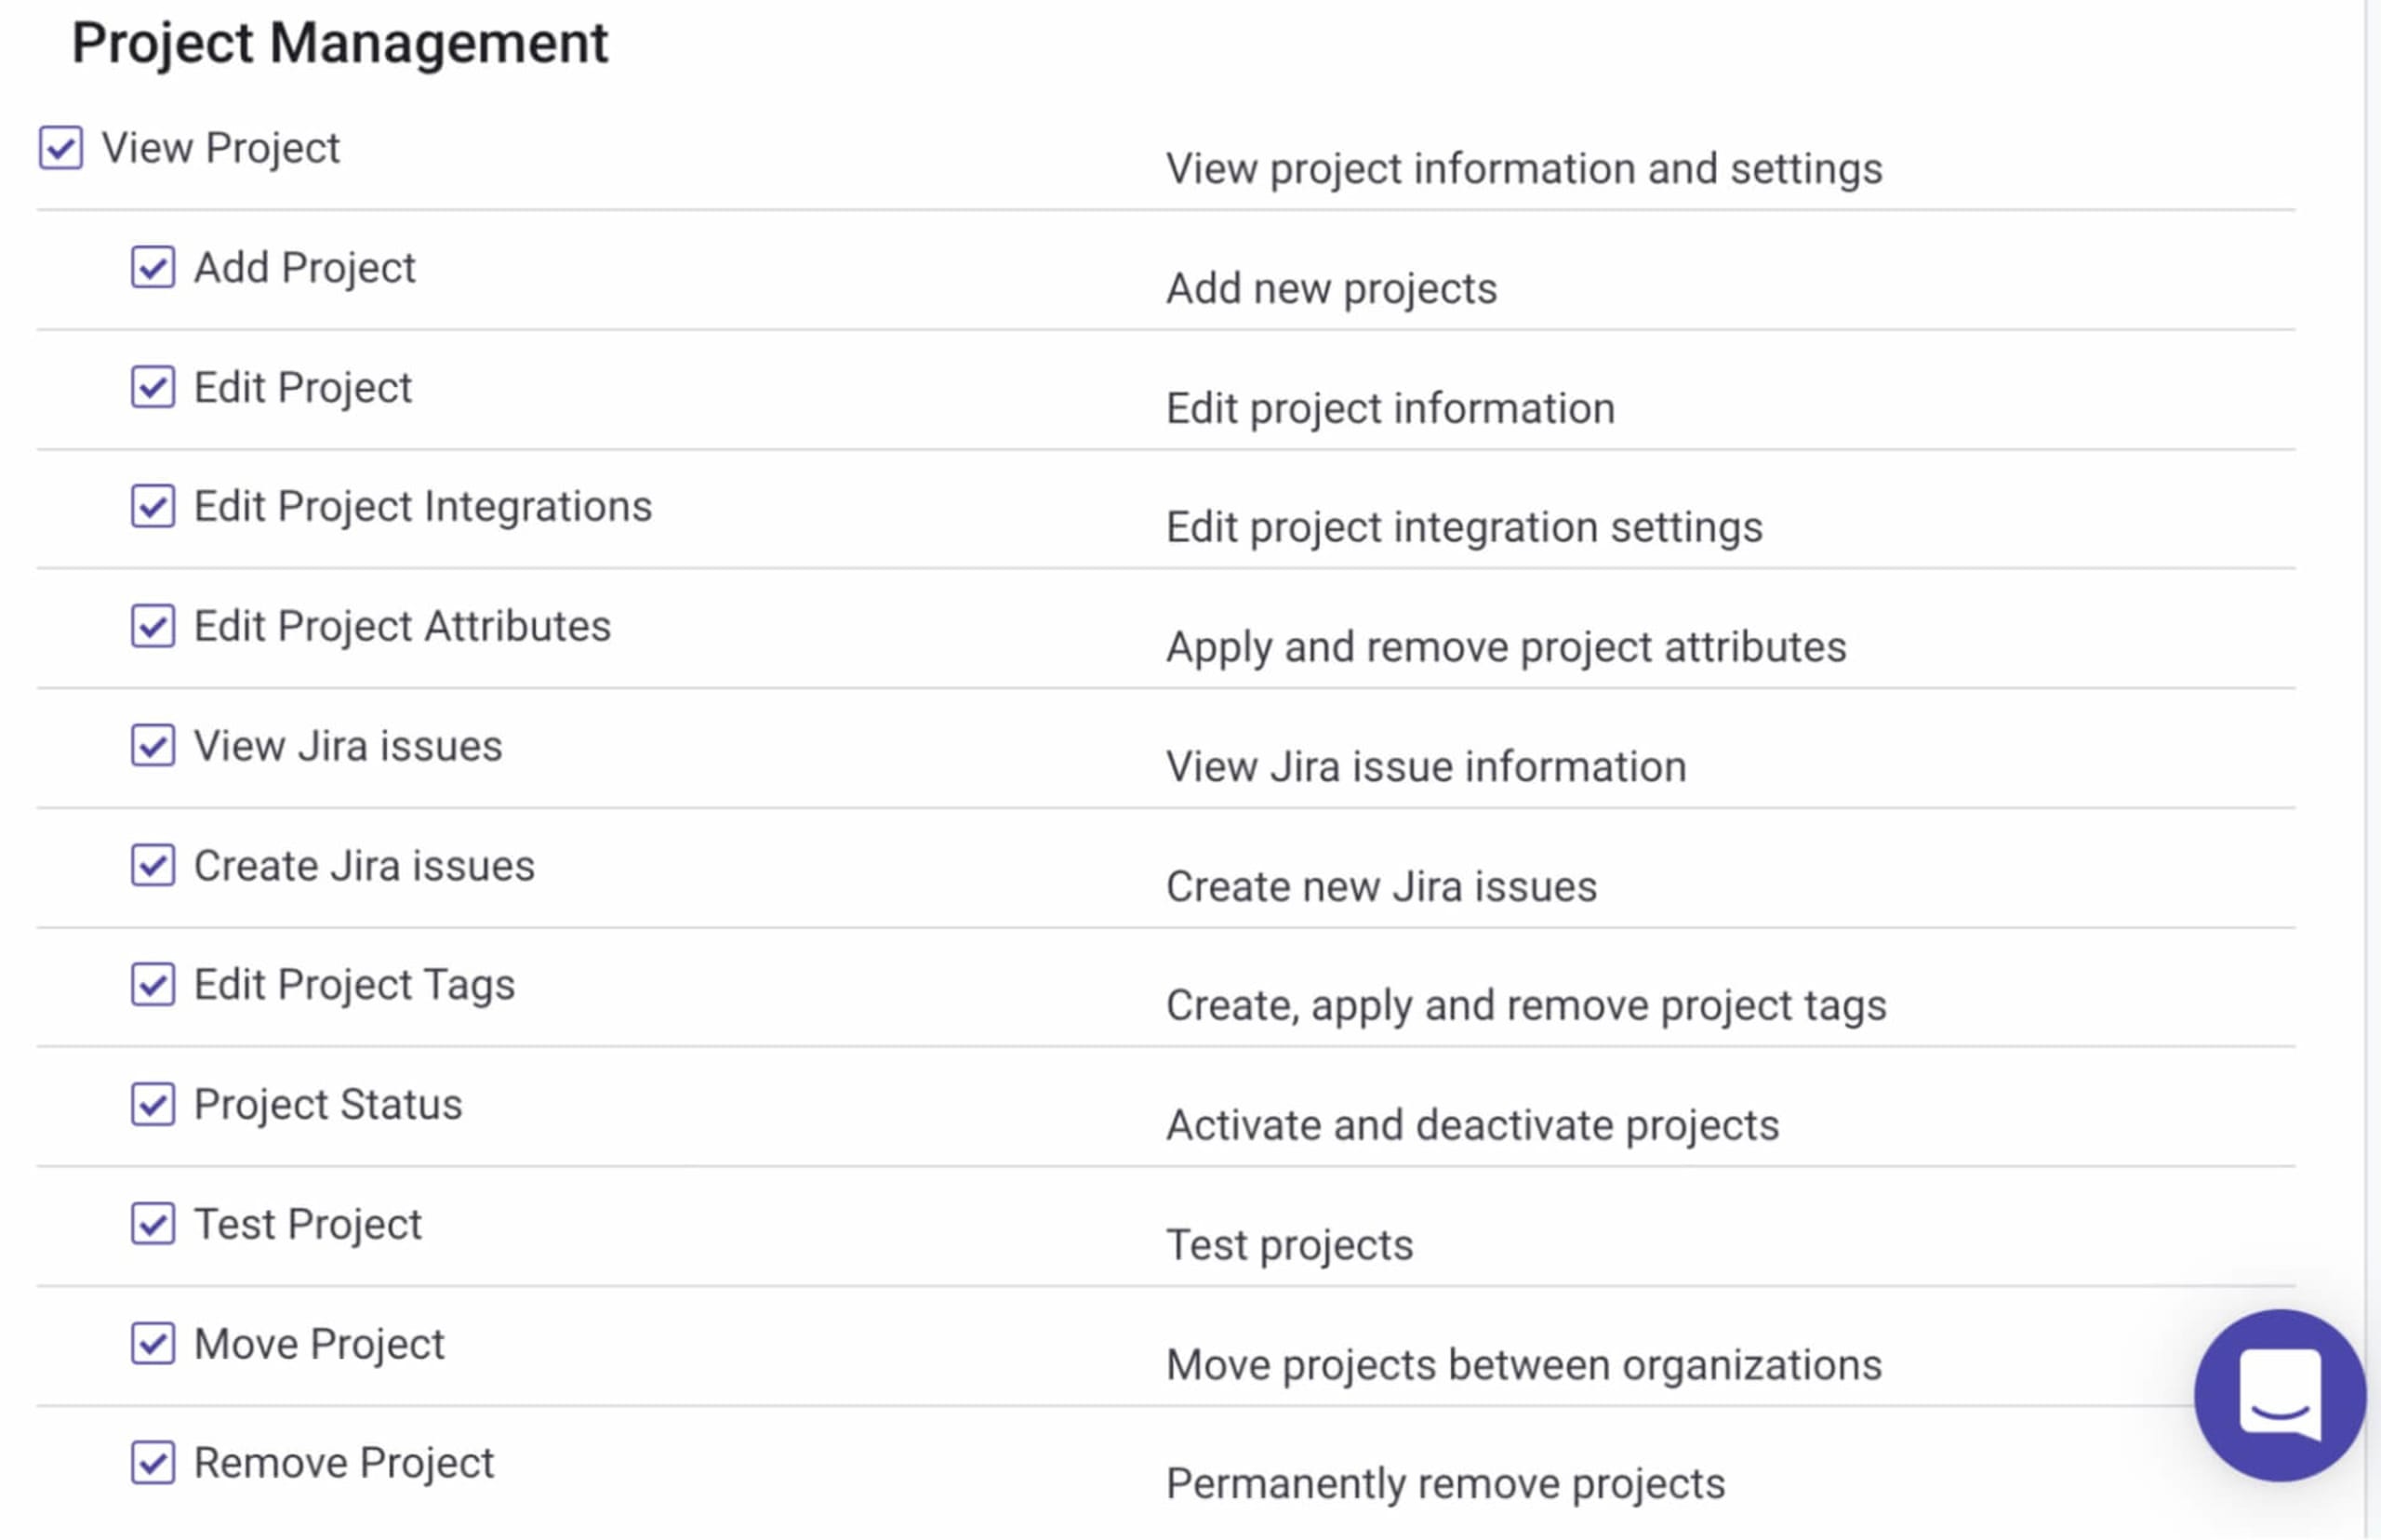
Pour un responsable d’une équipe de développeurs, l’éventail des autorisations nécessaires sera probablement plus large. Cela varie bien sûr d’une entreprise à l’autre et dépend de la maturité et de la structure du programme de sécurité des applications, mais des autorisations plus détaillées de gestion des projets seront probablement nécessaires. La possibilité de modifier des projets et de créer des tickets Jira, par exemple, ne sera pas forcément attendue d’un développeur, mais fera probablement partie du rôle de responsable du développement.
Le rôle de sécurité des applications
Dans les organisations où l’équipe de sécurité des applications supervise le déploiement de Snyk, des autorisations liées à la gestion des organisations, des projets et des utilisateurs peuvent être nécessaires. Ce rôle doit également permettre de superviser la manière dont les équipes de développement utilisent Snyk et de suivre l’avancement global du programme de sécurité des applications. Il est probable que des autorisations liées aux rapports et à l’application d’exclusions aux problèmes détectés par Snyk soient attribuées à ce rôle.
Assurer la gouvernance à grande échelle
Depuis le premier jour, la vision de Snyk est de permettre aux développeurs de prendre davantage en charge la sécurisation de leurs applications, tout en donnant aux équipes de sécurité les moyens de les guider tout au long du processus.
Les fonctionnalités telles que les politiques, les rapports et, désormais, la personnalisation des rôles utilisateur permettent aux équipes de sécurité de disposer du contrôle et de la visibilité nécessaires pour s’assurer que les développeurs utilisent efficacement la plateforme Snyk afin de détecter et de corriger les problèmes dans leurs applications, dans le respect des limites établies et des exigences internes de l’organisation.
Il n’est pas facile de trouver le juste équilibre, mais c’est précisément pour vous y aider que la plateforme de sécurité des développeurs de Snyk a été conçue.
Comme toujours, nous comptons sur vos commentaires. Les améliorations à venir incluent la prise en charge des autorisations au niveau des groupes, de plusieurs groupes et de l’API. Si vous avez besoin d’une fonctionnalité en particulier, n’hésitez pas à nous le faire savoir via les canaux de communication habituels de Snyk.
Les nouvelles fonctionnalités RBAC personnalisées de Snyk sont disponibles pour les clients de notre offre Enterprise. Essayez-les dès maintenant !