Aide-mémoire : respecter les normes de conformité en matière de sécurité

15 septembre 2022
0 minutes de lectureLa sécurité et la conformité jouent un rôle majeur dans toutes les organisations. Les entreprises ne sont rien sans la confiance et la fidélité de leurs clients. Pour beaucoup d’entre elles, des jeunes pousses aux multinationales, gagner cette confiance commence par la mise en place de contrôles de sécurité adaptés.
Les normes de conformité reconnues à l’échelle internationale, telles que ISO 27001, PCI-DSS et SOC 2, constituent des objectifs de référence que la plupart des entreprises et organisations cherchent à atteindre. Cet aide-mémoire vous guide pour lancer votre programme de conformité et présente les contrôles conformes à différentes normes.
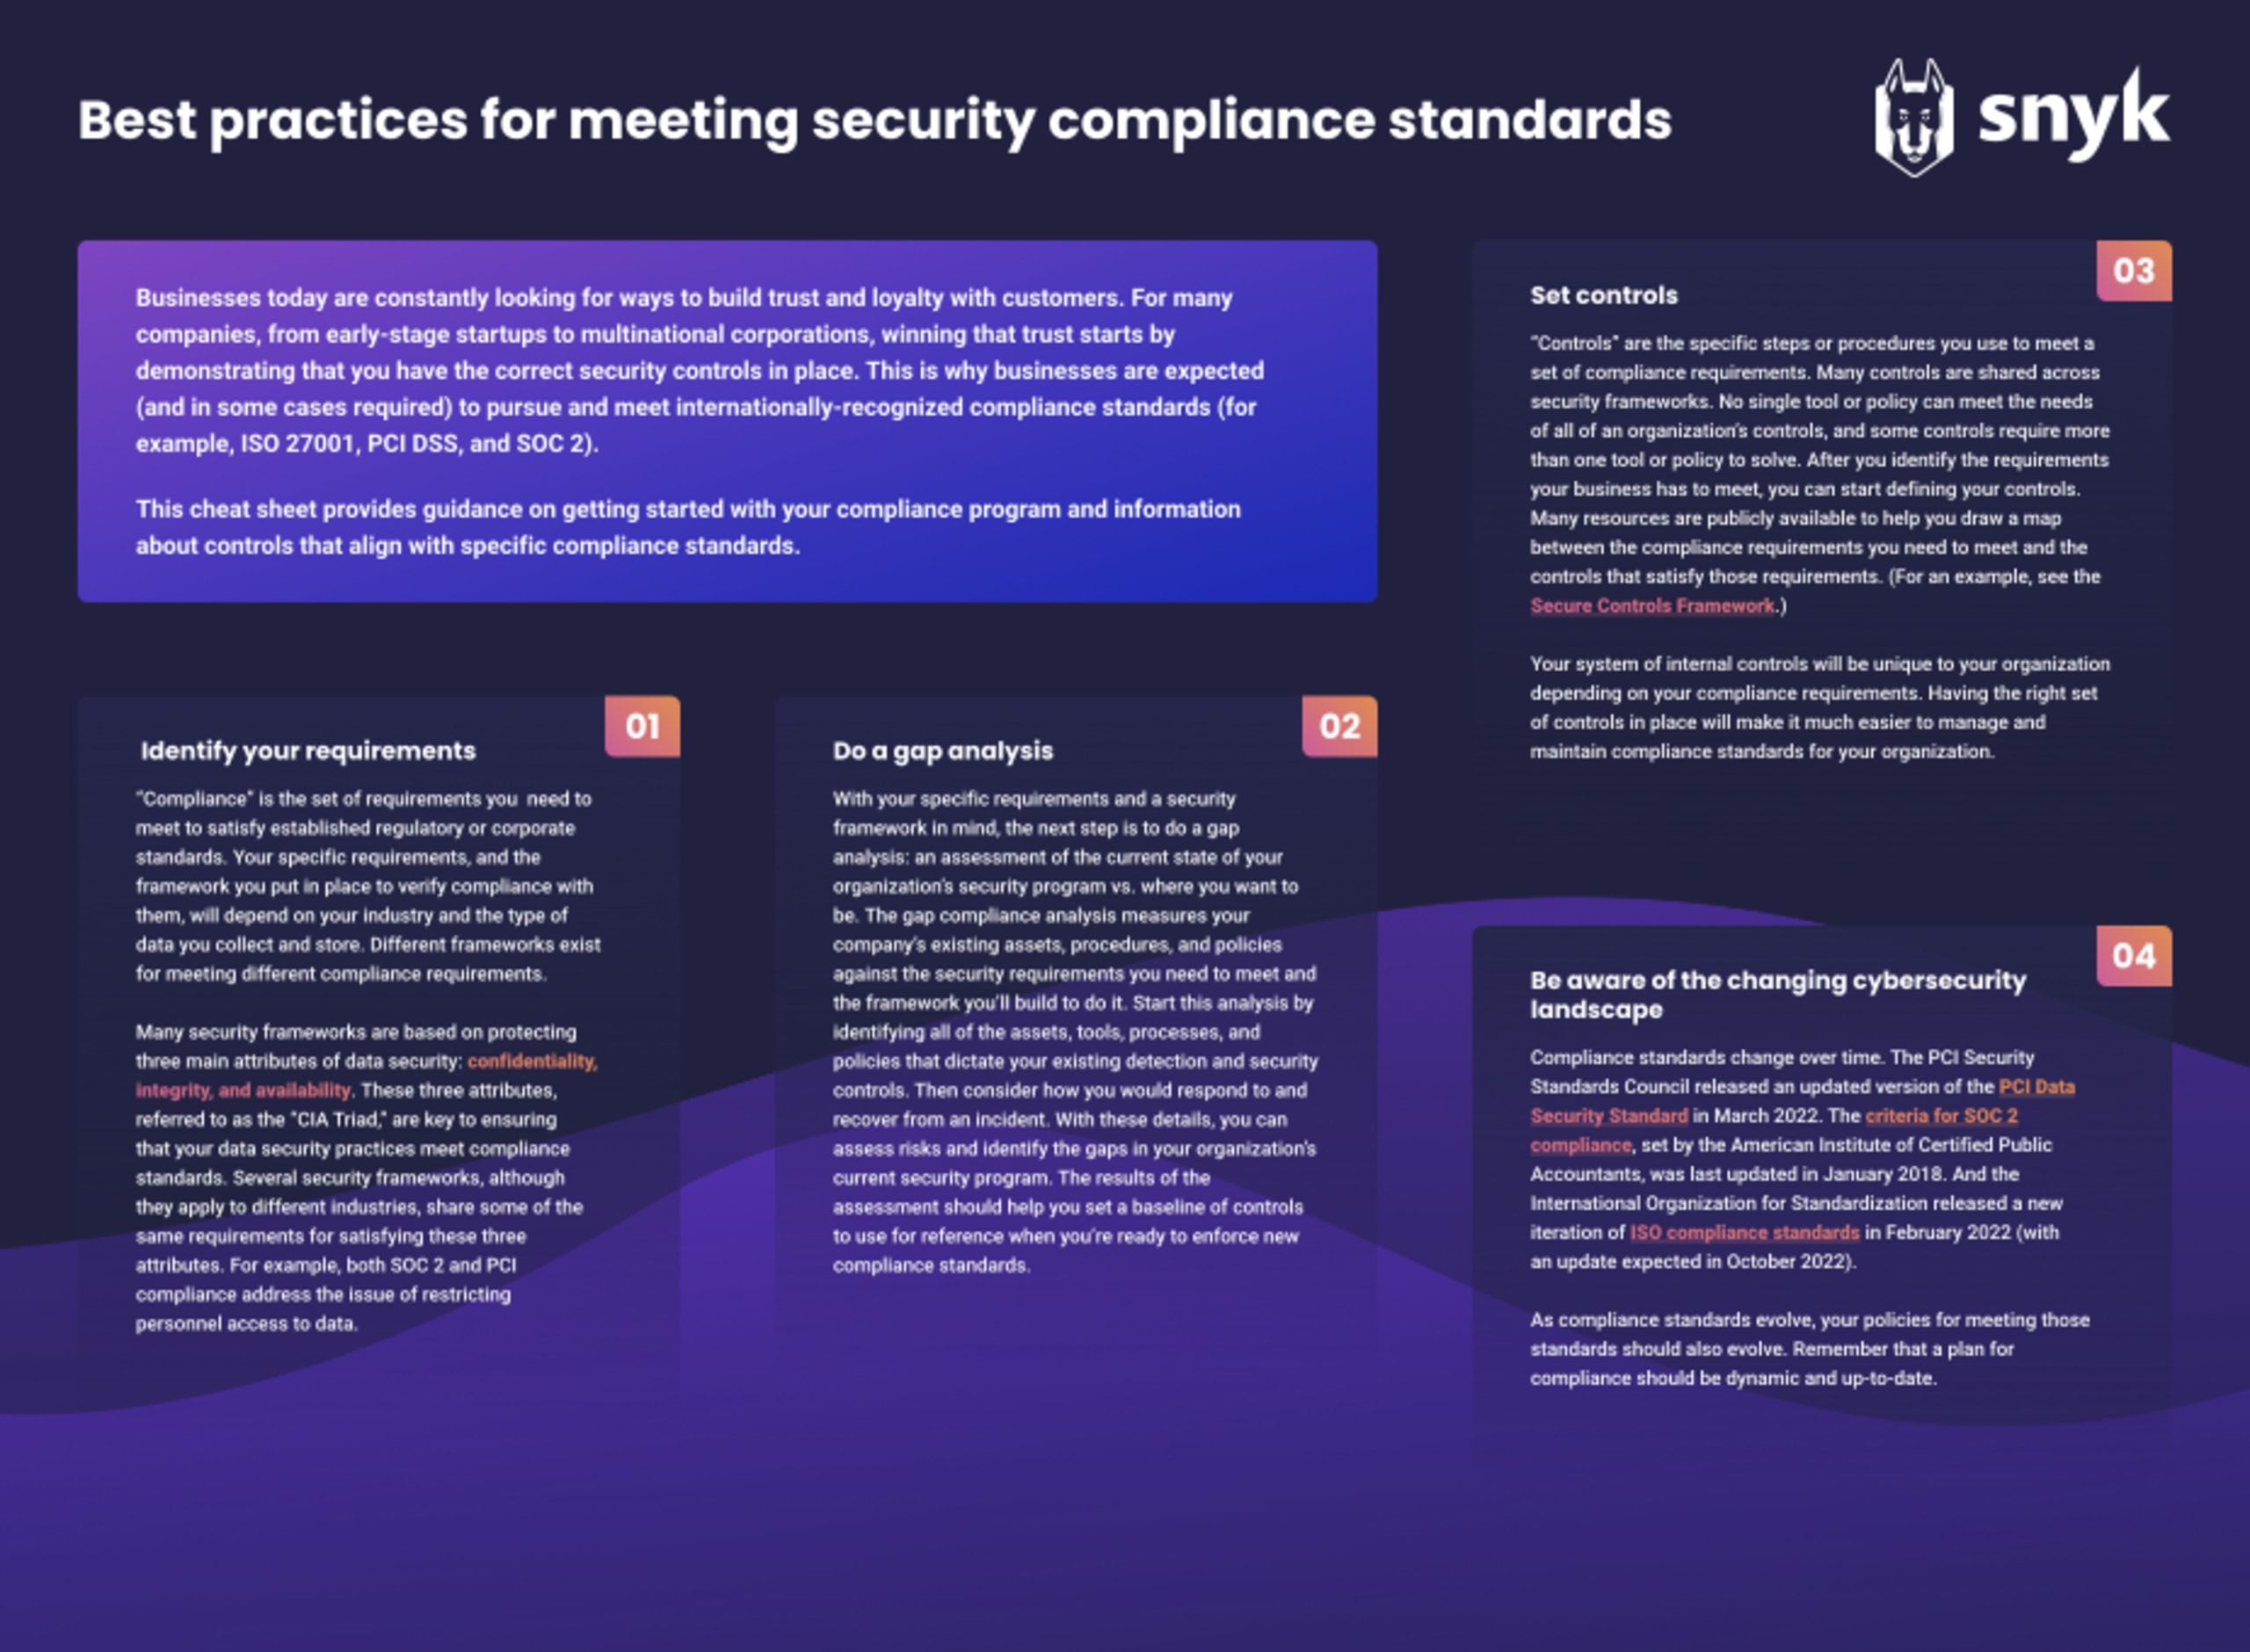
Suivez les étapes ci-dessous pour mettre en place votre programme de conformité et consultez l’aide-mémoire ci-dessus pour en savoir plus sur la façon dont Snyk peut vous aider à instaurer des contrôles répondant aux exigences de conformité SOC 2, ISO et PCI.
1) Définir vos exigences
La conformité en matière de sécurité commence par la détermination des exigences auxquelles votre organisation doit répondre pour respecter les normes réglementaires ou d’entreprise en vigueur. La liste de ces exigences et la façon dont vous les mettez en œuvre dépendent de votre secteur d’activité, des priorités de votre organisation, du type de données que vous collectez et de la manière dont elles sont stockées. Il n’existe pas de solution universelle en matière de conformité de sécurité, d’où l’existence de plusieurs cadres.
Même s’il n’existe pas de formule exacte pour établir un cadre de sécurité, les trois grands principes de la sécurité des données — confidentialité, intégrité et disponibilité — constituent un excellent point de départ. Ces trois principes, connus sous le nom de « triade CIA », sont essentiels pour garantir que vos pratiques de sécurité des données respectent les normes de conformité. Les cadres de sécurité courants partagent souvent certaines exigences visant à assurer la confidentialité, l’intégrité et la disponibilité. Par exemple, SOC 2 et PCI imposent tous deux de restreindre l’accès du personnel aux données.
2) Analyser les écarts
Maintenant que vous connaissez vos exigences et avez choisi le cadre de sécurité que vous souhaitez adopter, il est temps d’analyser les écarts. Cette analyse consiste à évaluer la situation actuelle de votre programme de sécurité par rapport à l’objectif visé. Elle compare les actifs, procédures et politiques existants de votre entreprise aux exigences de sécurité à respecter et au cadre que vous allez mettre en place. Vous pourrez ainsi déterminer les étapes déjà franchies et celles qu’il vous reste à accomplir.
Commencez par répertorier tous les actifs, outils, processus et politiques qui définissent vos pratiques actuelles de détection des vulnérabilités et vos contrôles de sécurité. Servez-vous ensuite de ces informations pour évaluer la réaction de votre organisation face à un incident de sécurité hypothétique. Elles vous aideront à évaluer les risques avec précision et à repérer les lacunes de votre programme de sécurité actuel. Cette mesure de référence vous servira à mettre en œuvre et à évaluer de nouvelles normes de conformité.
3) Définir les contrôles
Les contrôles sont les mesures ou procédures spécifiques que vous appliquez pour répondre à un ensemble d’exigences de conformité. De nombreux contrôles courants, comme la restriction de l’accès aux données personnelles, sont communs aux principaux cadres de sécurité. Il est important de noter qu’aucun outil ni aucune politique ne peut, à lui seul, répondre à l’ensemble des besoins de contrôle d’une organisation — d’autant que certains contrôles nécessitent plusieurs outils ou politiques.
Maintenant que vous avez défini vos exigences et analysé les écarts, vous pouvez commencer à établir les contrôles nécessaires dans les domaines concernés. Heureusement, de nombreuses ressources vous aident à associer vos exigences de conformité aux contrôles correspondants. Nous vous recommandons le Secure Controls Framework.
4) Suivre l’évolution du paysage de la cybersécurité
Comme dans la plupart des domaines liés à la cybersécurité et au développement logiciel, les normes de conformité évoluent constamment. En mars 2022, le PCI Security Standards Council a publié une version mise à jour du PCI Data Security Standard. Les critères de conformité SOC 2, établis par l’American Institute of Certified Public Accountants, ont été mis à jour pour la dernière fois en janvier 2018. Enfin, l’International Organization for Standardization a publié une nouvelle version des normes de conformité ISO en février 2022 (une mise à jour étant prévue en octobre 2022).
À mesure que les normes de conformité évoluent, vos politiques visant à les respecter doivent elles aussi évoluer. N’oubliez pas qu’un plan de conformité doit rester dynamique et à jour.
Mettre en place des normes de sécurité et de conformité avec Snyk
Nous espérons que ce guide vous a aidé à simplifier la mise en place d’un programme de conformité. Les auditeurs chargés de la conformité veulent constater une gestion des risques au sein de votre SDLC. Pour en savoir plus sur la façon dont les fonctionnalités de Snyk peuvent vous aider à mettre en place des contrôles répondant aux exigences de conformité SOC 2, ISO et PCI, téléchargez dès aujourd’hui l’aide-mémoire sur la conformité et réservez une démo pour découvrir Snyk en action.
Apprécié par les développeurs. Les équipes de sécurité lui font confiance.
Les outils Snyk, conçus pour les développeurs, offrent une sécurité intégrée et automatisée qui répond à vos exigences de gouvernance et de conformité.