Découvrez la bêta ouverte des rapports de sécurité repensés de Snyk

9 novembre 2022
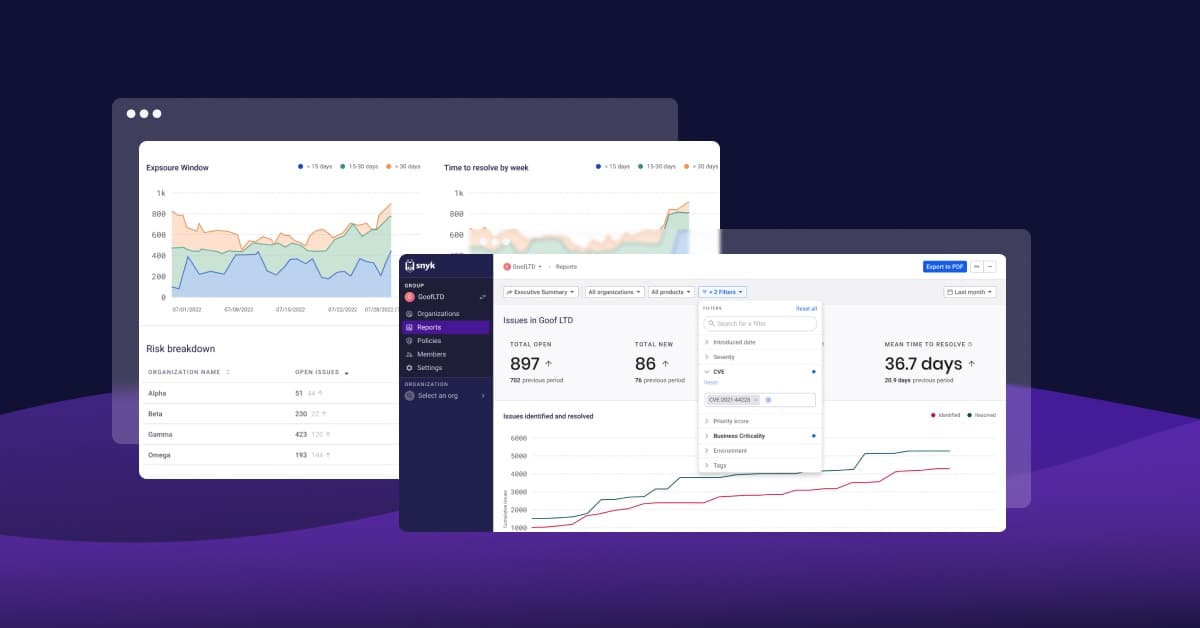
0 minutes de lectureNous sommes ravis d’annoncer la bêta ouverte des nouvelles fonctionnalités de reporting repensées de Snyk, qui offrent aux équipes de développement et de sécurité une visibilité complète, précise et facile à exploiter sur les risques liés à leurs applications.
Il s’agit de la première étape d’un effort à plusieurs volets visant à refondre et à améliorer en continu les services de données de Snyk. Plus tôt cette année, Snyk a acquis la société d’analyse de données TopCoat pour contribuer à mener cet effort. Les nouvelles fonctionnalités de reporting de sécurité annoncées aujourd’hui constituent la première étape — et certainement pas la dernière — pour faire de l’analyse de données une fonctionnalité centrale de la plateforme Snyk. Nous annoncerons prochainement d’autres moyens de tirer parti des données de sécurité de Snyk.
Les clients Snyk disposant d’une offre Business ou Enterprise peuvent dès à présent accéder à ces nouvelles fonctionnalités dans l’interface Snyk. Pour les activer, cliquez sur Settings, puis sur Snyk Preview.
L’importance d’une bonne visibilité
Dans une culture DevSecOps, toutes les équipes qui développent une application sont également responsables, collectivement, de sa sécurisation. Il est difficile de mettre en place et de maintenir cette culture dans la durée sans disposer d’une visibilité adéquate sur les risques. Sans cette visibilité, les équipes et les responsables de la sécurité ne peuvent ni suivre ni évaluer précisément le niveau de risque global de l’organisation. Ils ne peuvent pas non plus prioriser efficacement les efforts de correction des équipes de développement, qui perdent un temps précieux à résoudre des problèmes qui n’auraient pas dû être prioritaires. La confiance dans les processus de sécurité peut alors s’en trouver affaiblie.
Obtenir une bonne visibilité n’est toutefois pas une mince affaire. Les applications modernes cloud natives sont exposées à des risques provenant de nombreux composants : bien sûr, le code personnalisé écrit en interne par les développeurs, mais aussi, de plus en plus, les packages open source, les conteneurs et l’infrastructure as code. Les outils de sécurité traditionnels utilisés pour analyser ces composants à la recherche de vulnérabilités sont souvent déployés de manière inégale, ce qui crée des angles morts ou des données de reporting disparates. De plus, les données de sécurité générées par ces outils sont souvent difficiles à gérer et à exploiter, et ne fournissent pas d’informations permettant d’agir.
Les rapports repensés de Snyk
Les fonctionnalités de reporting repensées de Snyk offrent aux équipes de développement et de sécurité la visibilité nécessaire pour mener des discussions fondées sur les données, favoriser la responsabilité partagée et individuelle, et assurer des corrections efficaces dans toute l’organisation.
Les fonctionnalités de reporting repensées de Snyk s’appuient sur des outils de traitement des données de pointe afin d’optimiser les performances et la fiabilité. Elles offrent également une couverture complète de tous les composants des applications modernes depuis un emplacement centralisé, et permettent aux utilisateurs de toute l’organisation d’accéder aux données en fonction de leur rôle. Et elles sont faciles à utiliser !
Grâce aux nouvelles fonctionnalités de reporting de Snyk, vous pouvez :
Identifier et signaler les risques les plus importants, et définir les priorités de correction.
Décrire le type, le volume et la criticité des vulnérabilités détectées, ainsi que les applications concernées.
Suivre le rythme et l’avancement des corrections.
Présenter des indicateurs à long terme et de haut niveau.
Mettre en évidence les tendances et communiquer aux dirigeants, aux conseils d’administration, aux clients et aux partenaires les priorités, les progrès et les risques.
Examinons de plus près quelques-unes des principales nouveautés proposées dans le cadre de la bêta ouverte.
Accédez facilement aux données de reporting de sécurité, analysez-les et partagez-les
Snyk s’est toujours attaché à permettre aux utilisateurs de développer rapidement tout en assurant leur sécurité. La facilité d’utilisation et la fluidité des workflows sont essentielles pour mieux comprendre les risques ; nos fonctionnalités de reporting repensées ont été conçues dans cette optique.
Filtrer et trier
Vous pouvez découper et filtrer les rapports Snyk pour obtenir la vue précise dont vous avez besoin afin de répondre à vos questions de sécurité.
Vous pouvez trier les tableaux et choisir les colonnes à afficher. De nouveaux filtres sont également disponibles pour explorer plus facilement les données qui vous intéressent.
Vous pouvez filtrer par produit Snyk (notamment Snyk Code — nous y reviendrons !). Vous pouvez ainsi vous concentrer rapidement sur un type de problème particulier. Par exemple, vous pouvez afficher uniquement les problèmes liés à vos dépendances open source ou à votre infrastructure as code.
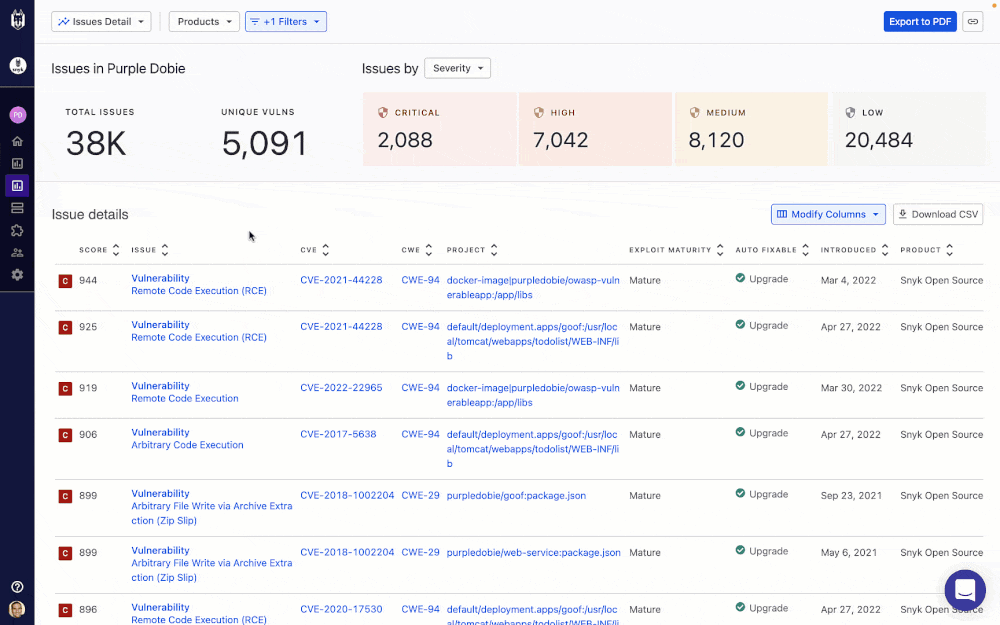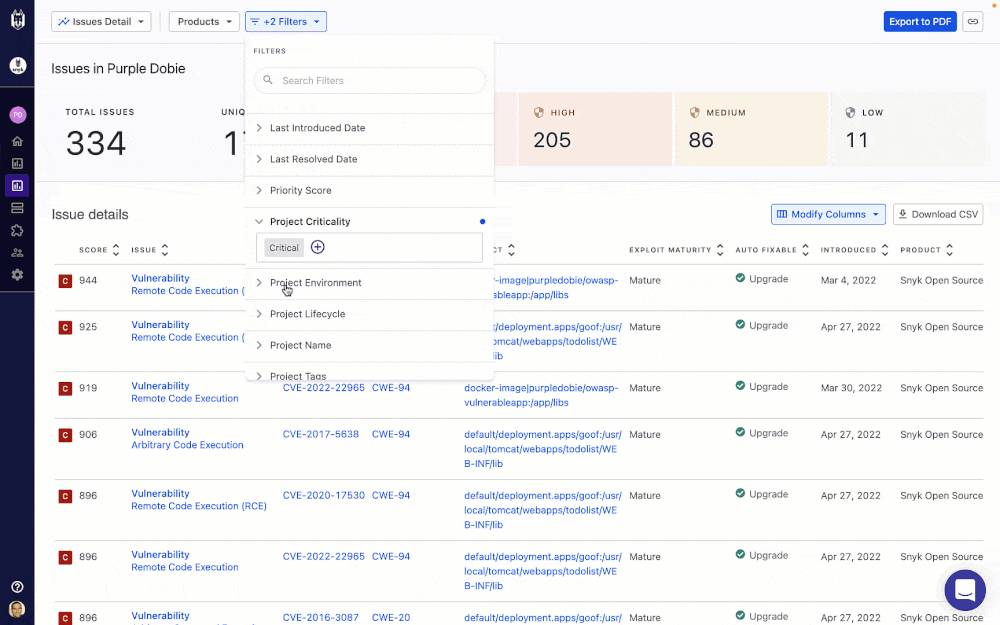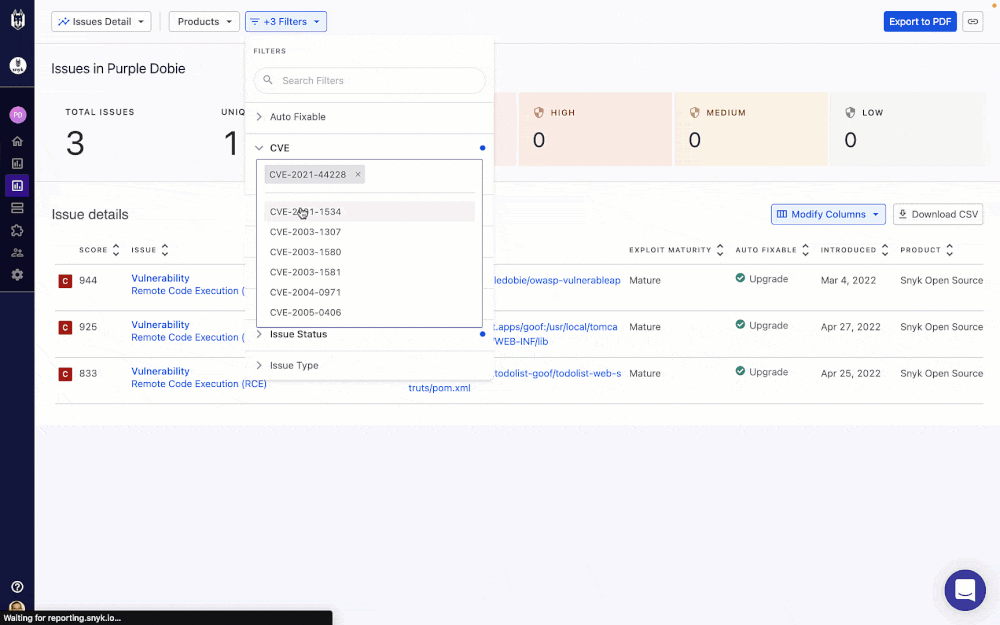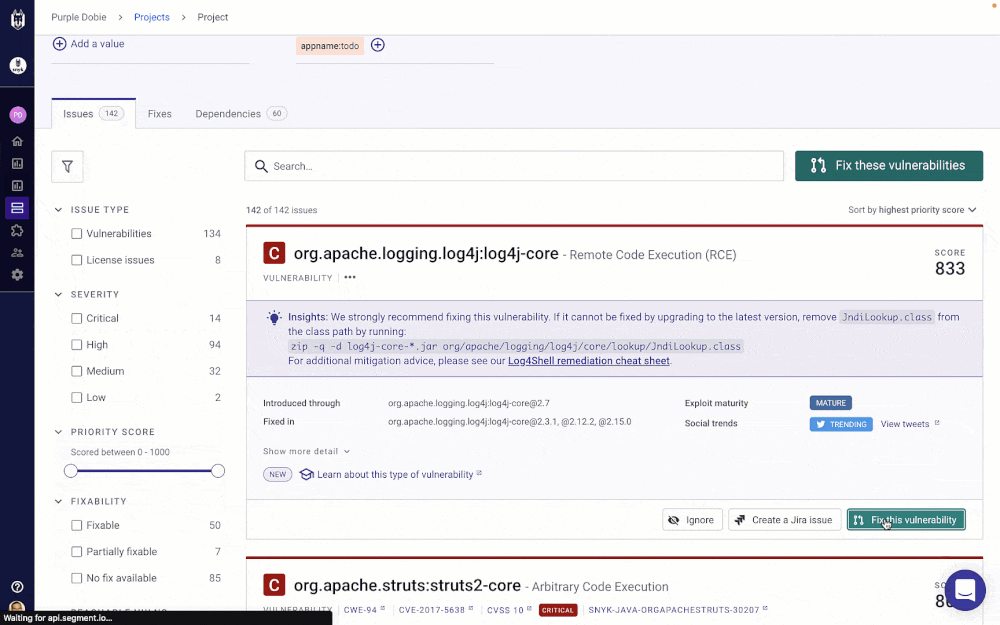
Les nouveaux filtres incluent le nom du package, le CVE, le CWE, la date de dernière introduction, la date de dernière résolution, les balises de projet, les attributs de projet, et bien plus encore.
Ces filtres sont particulièrement utiles pour repérer rapidement des types de problèmes précis dans certains projets. Dans l’exemple ci-dessous, nous avons identifié la vulnérabilité Log4Shell dans trois projets critiques :
Partager les données
Le partage a également été amélioré. Les filtres sont désormais conservés dans l’URL. Cliquez sur le bouton Copy URL, en haut à droite de la page, pour partager facilement l’URL de la vue avec vos collègues. Vous pouvez aussi exporter les rapports au format PDF (ou CSV) pour les partager plus facilement avec les parties prenantes de l’entreprise.
Une vue unifiée des risques dans toutes vos applications
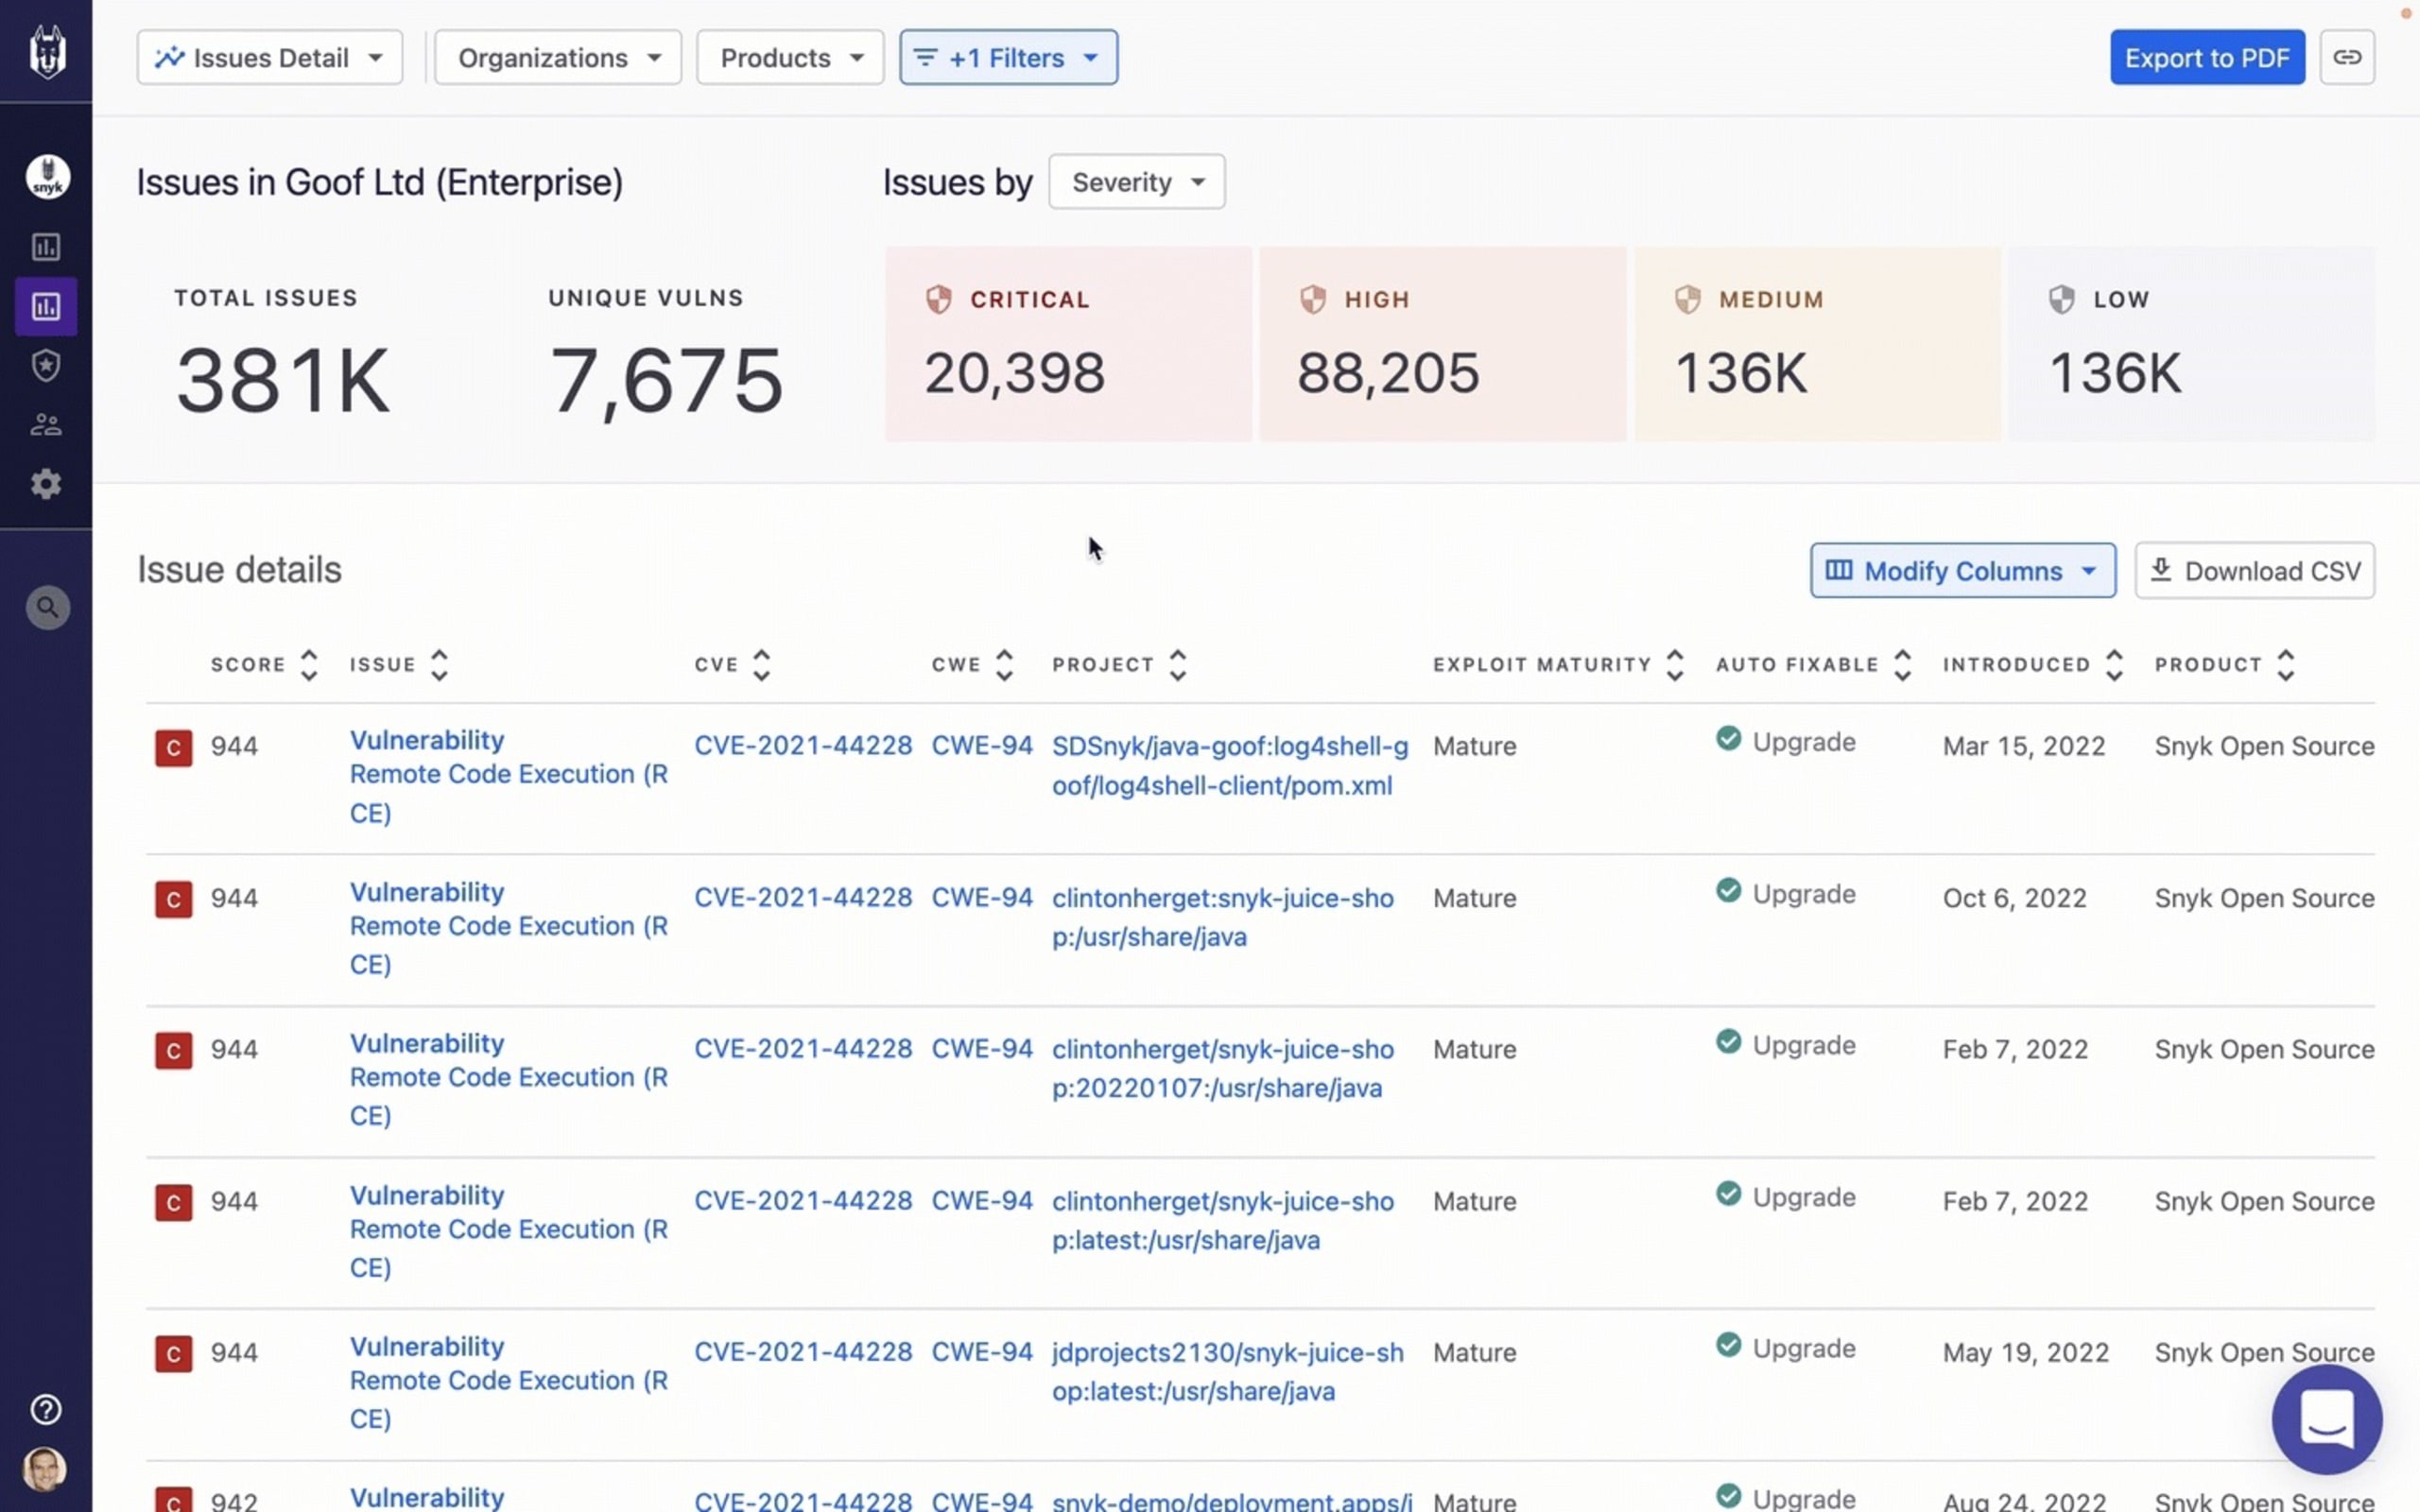
Comme indiqué, chaque composant du code source d’une application peut introduire des risques. Les rapports Snyk couvrent également Snyk Code. Vous pouvez donc désormais suivre et signaler les problèmes de sécurité liés au code développé en interne par vos développeurs, en plus de ceux liés à vos dépendances open source, à vos conteneurs et à vos configurations d’infrastructure as code. Vous disposez ainsi d’une visibilité complète sur les risques dans toutes vos applications, depuis un emplacement centralisé, ce qui simplifie considérablement vos workflows de reporting.
Répondez à différents types de questions de sécurité
Que vous compariez les efforts de correction entre équipes, vérifiiez votre conformité à la liste OWASP Top 10, réagissiez à une vulnérabilité zero-day critique ou partagiez une synthèse avec votre conseil d’administration, les rapports repensés de Snyk répondent à vos questions spécifiques en vous fournissant les données dont vous avez besoin et les outils pour les analyser.
Les rapports repensés comprennent également des rapports intégrés adaptés à de nombreux cas d’usage.
Détail des problèmes
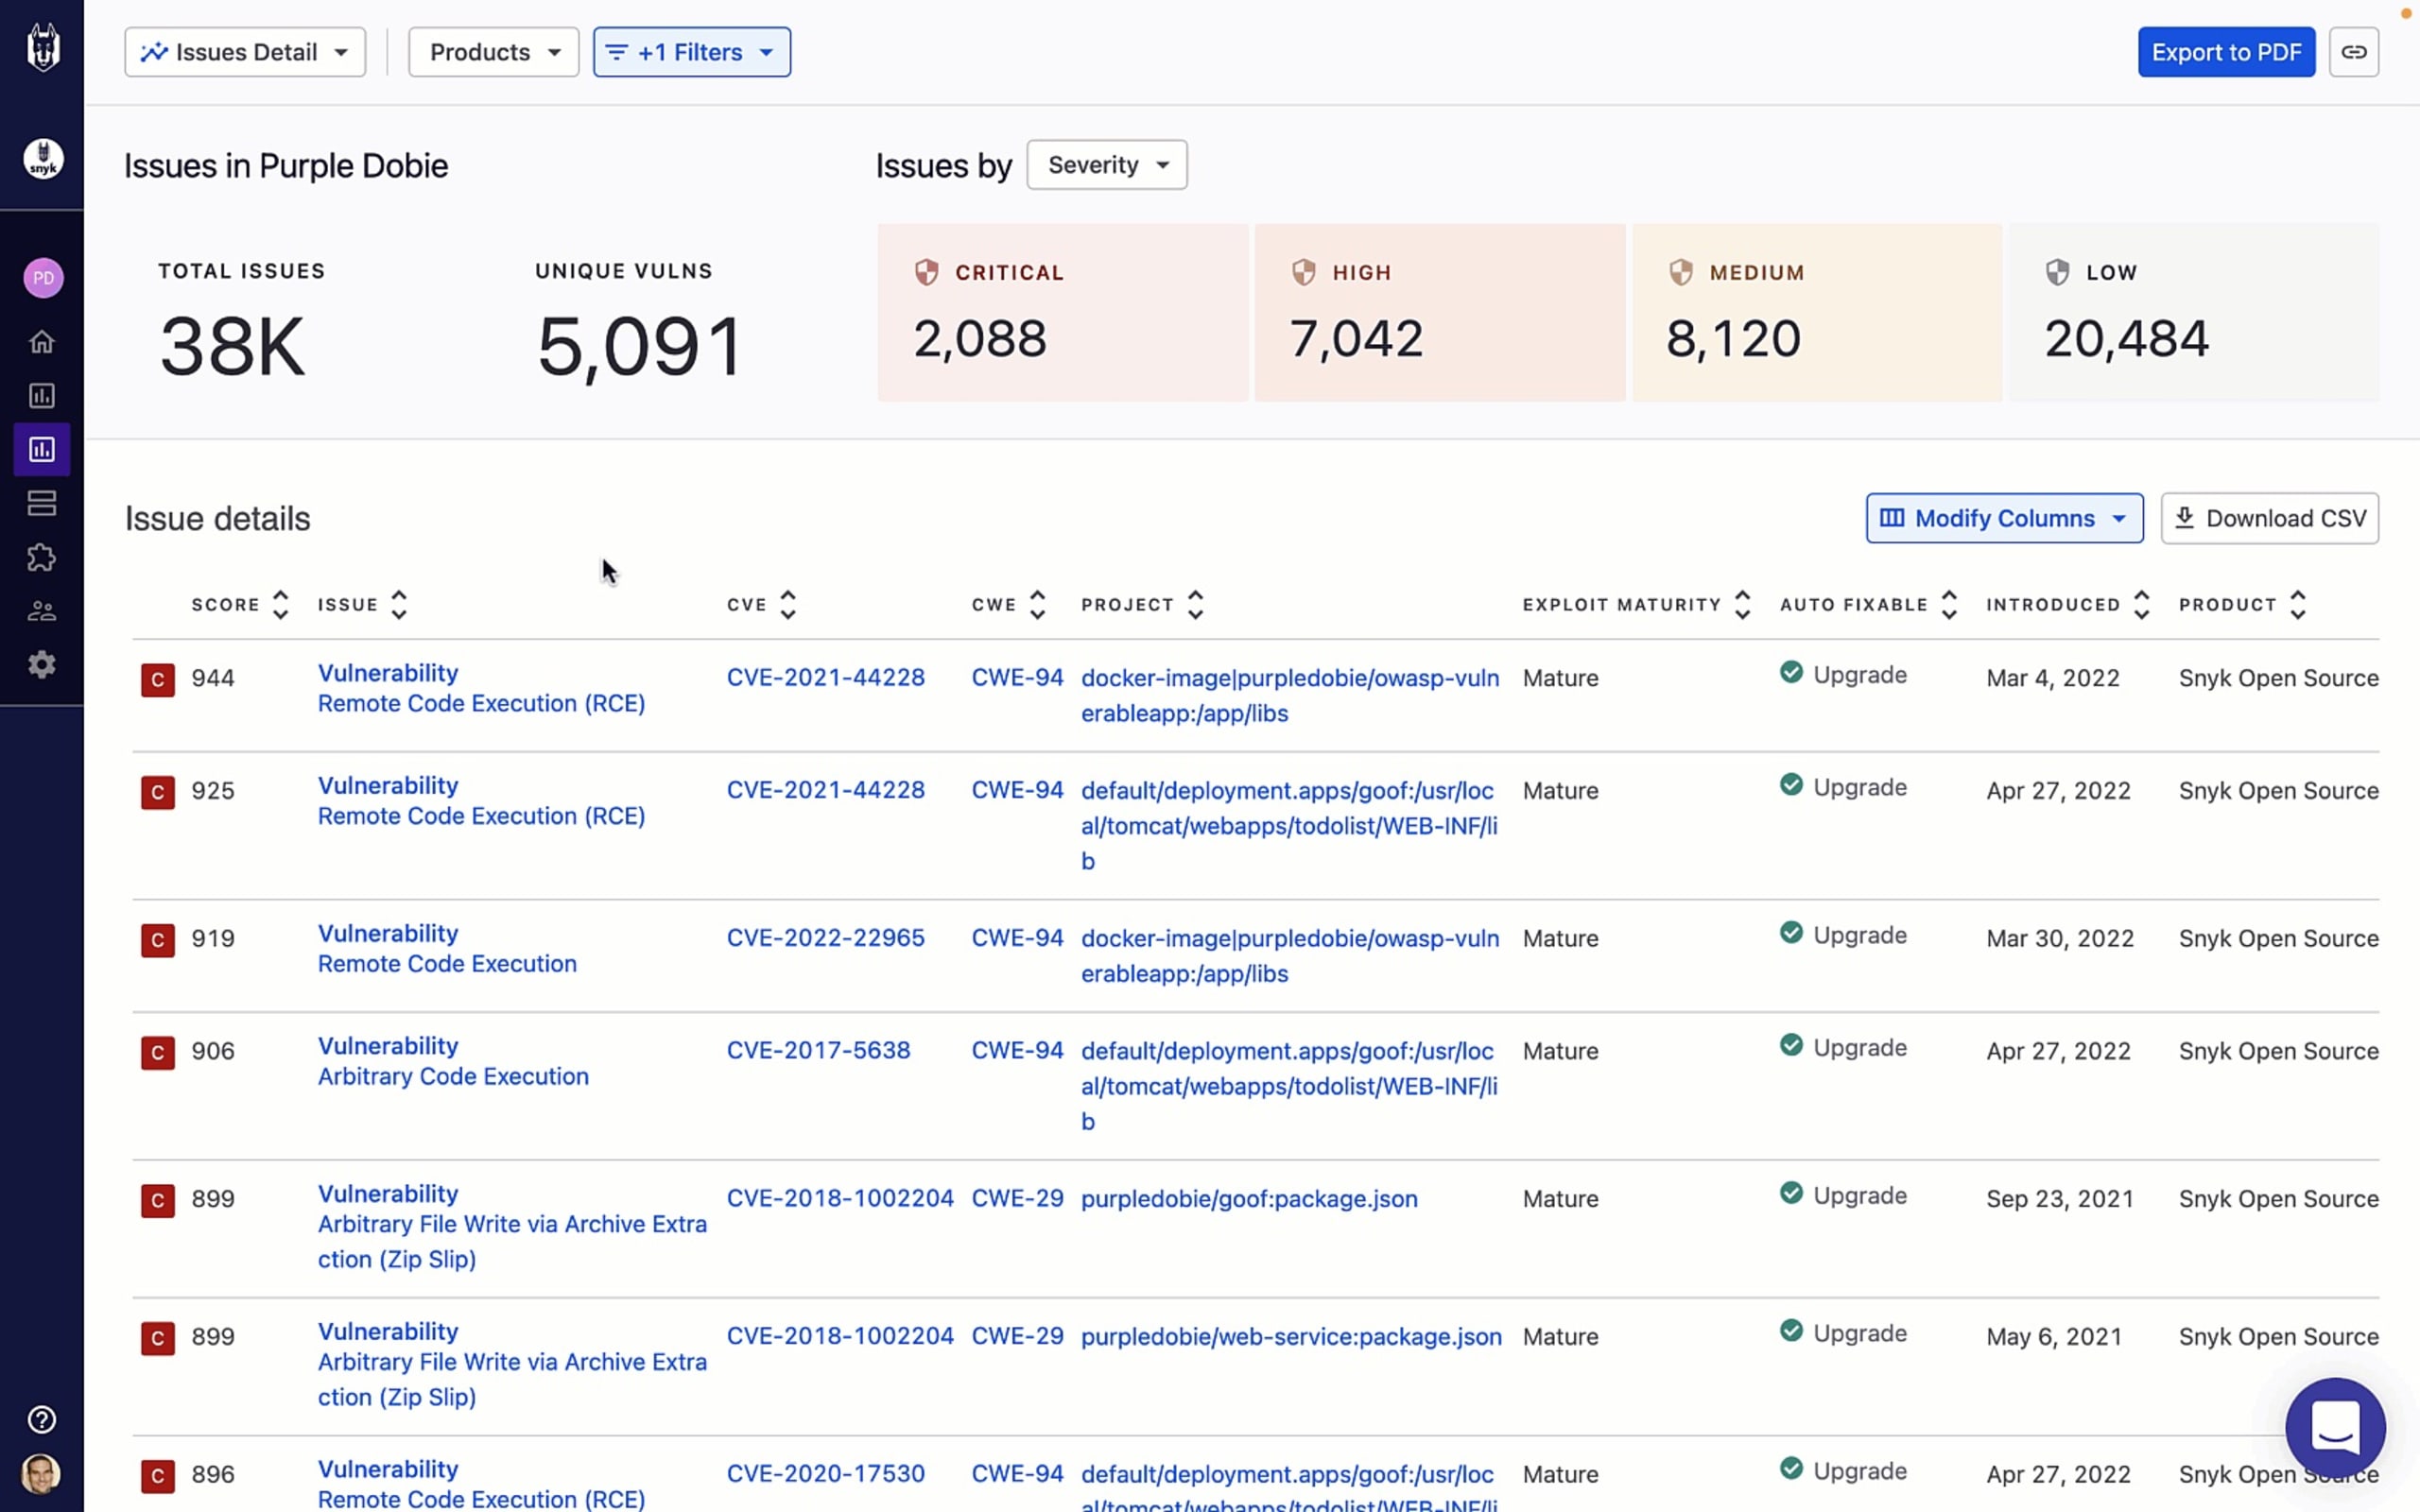
Fournit une liste complète et détaillée de tous les problèmes détectés par Snyk dans vos applications. Ce rapport aide les équipes à prioriser les corrections en fonction de leur stratégie de gestion des problèmes — par exemple, selon leur gravité, la criticité ou le type de projet, ou encore un CVE/CWE spécifique. Il peut également vous aider à déterminer si vous respectez certaines normes du secteur, telles que l’OWASP Top 10.
Détail des vulnérabilités
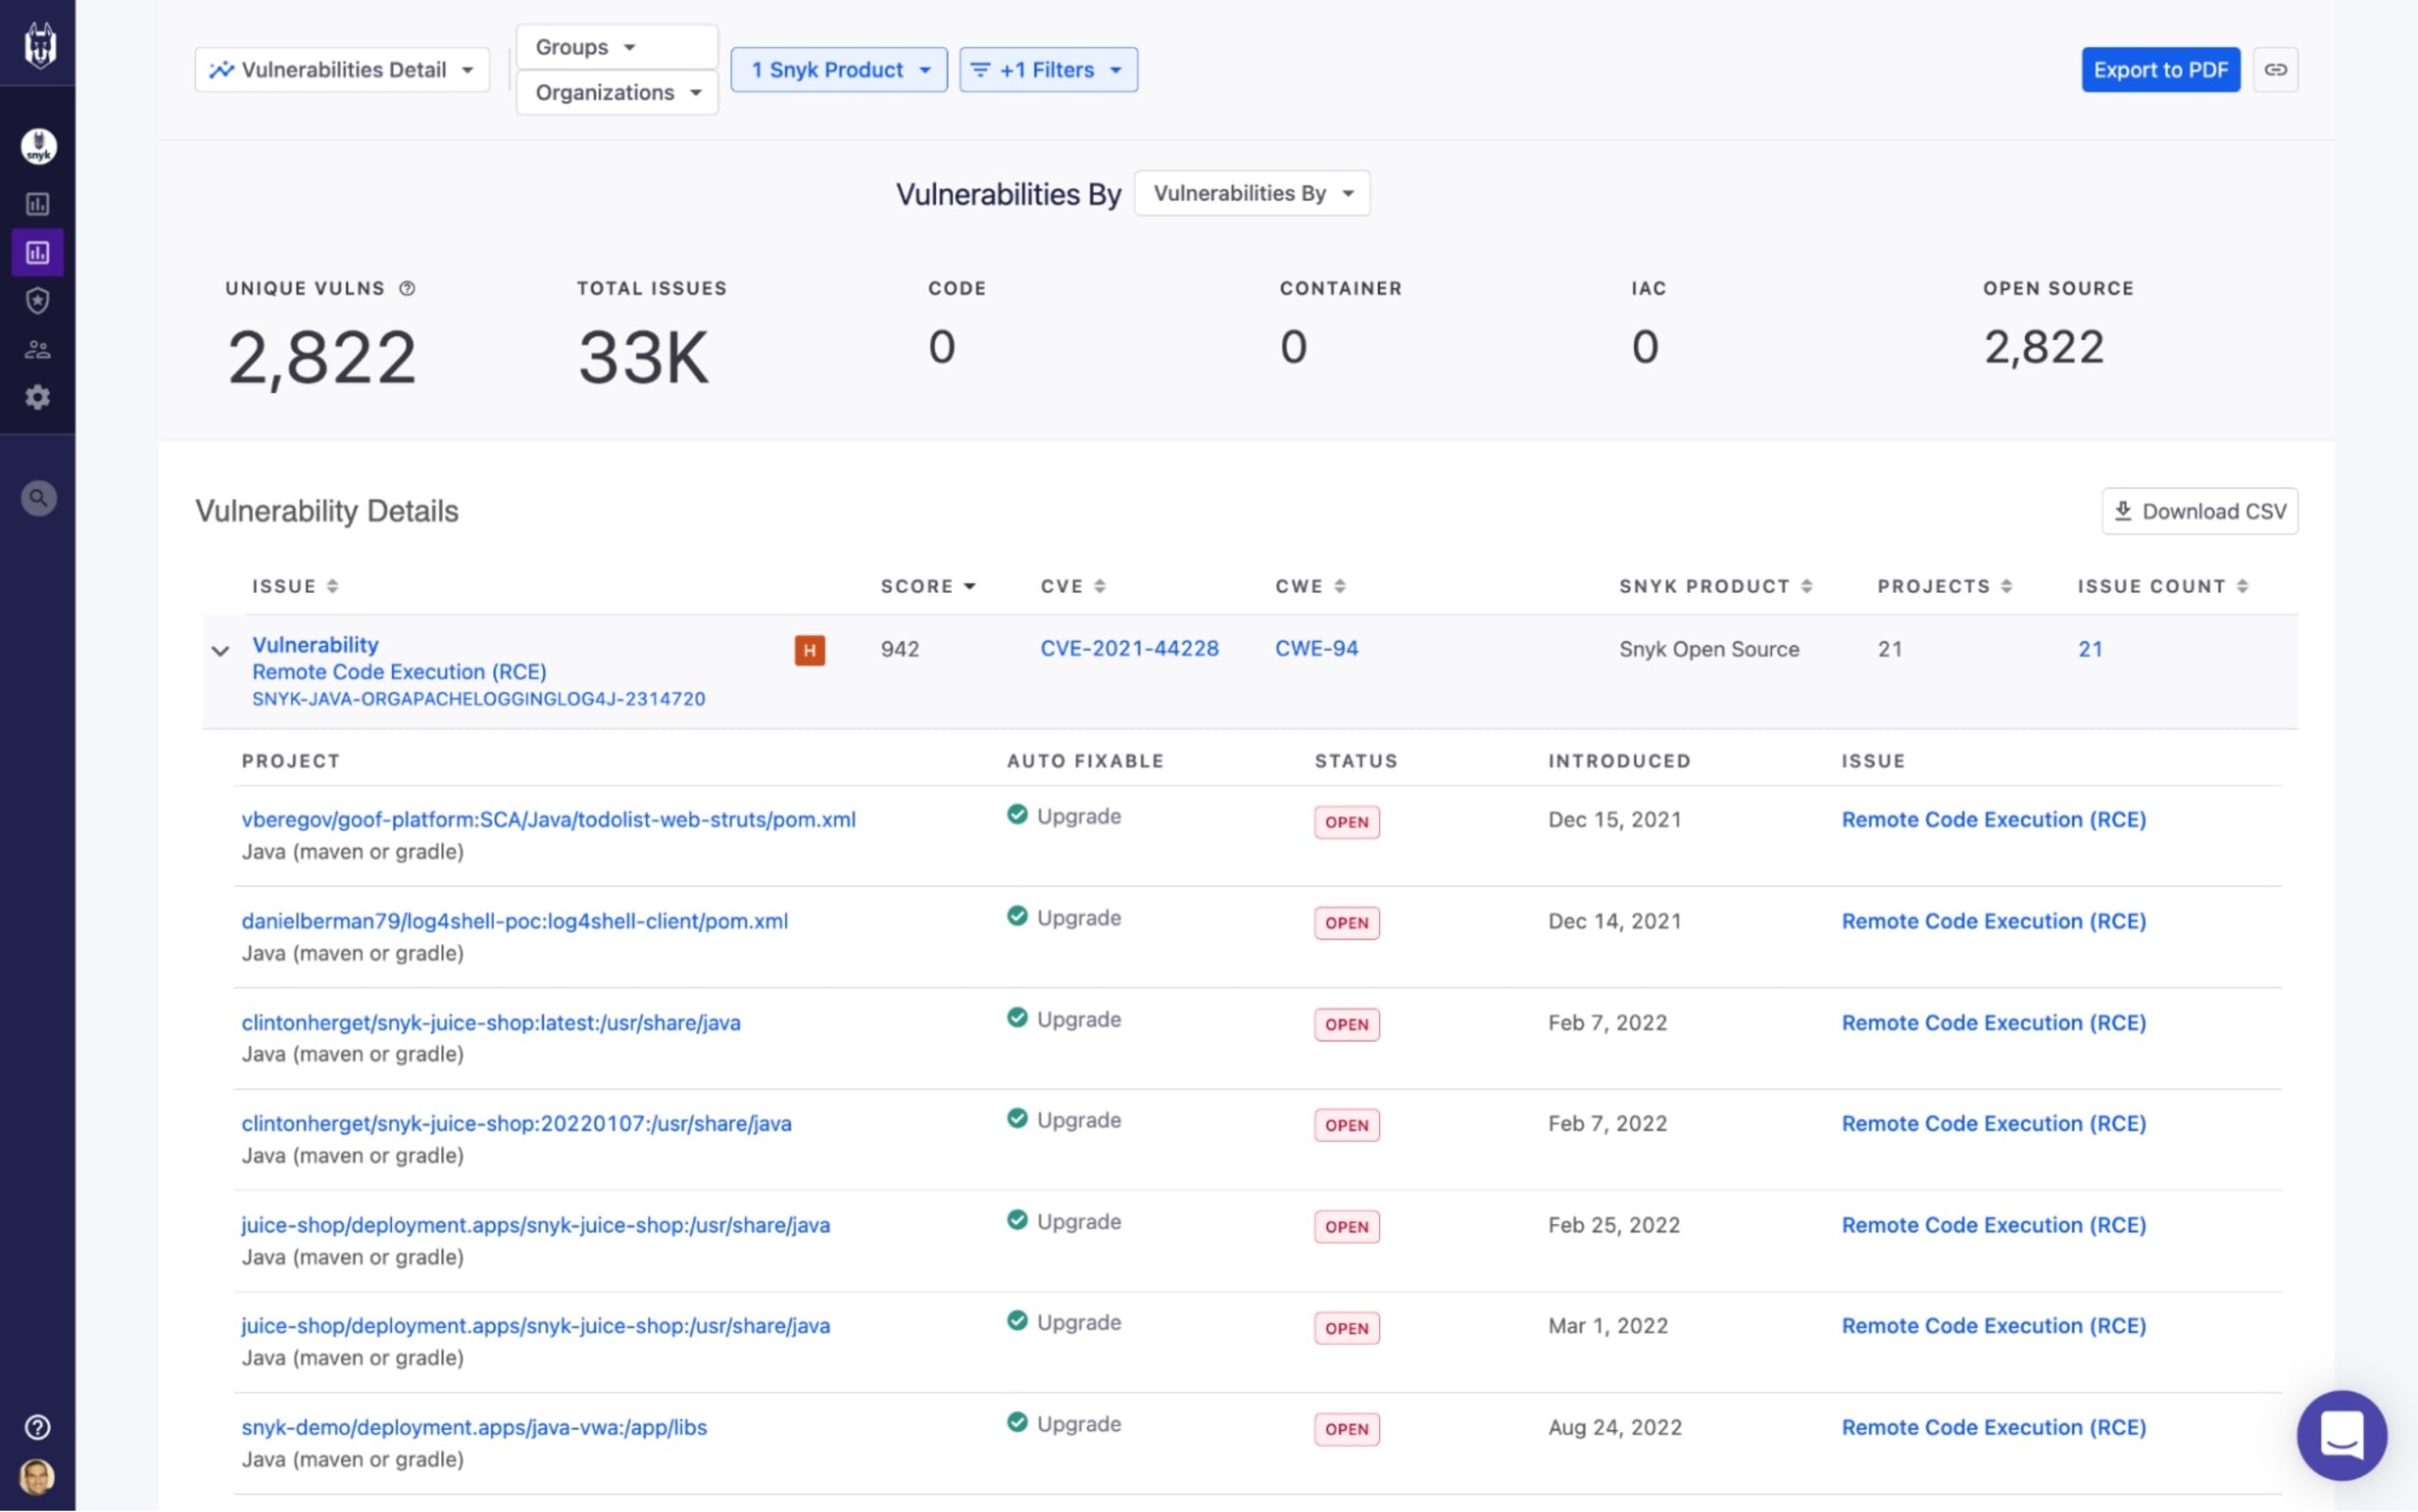
Fournit une liste complète et détaillée de toutes les vulnérabilités uniques détectées par Snyk dans vos applications. Comme le rapport Détail des problèmes, il aide les équipes à prioriser les corrections, mais aussi à auditer leurs applications et à identifier leur exposition à des vulnérabilités spécifiques.
Dans l’exemple ci-dessous, nous avons filtré le rapport pour identifier toutes les occurrences de la vulnérabilité Log4Shell (CVE-2021-44228) dans l’ensemble de nos projets open source.
Synthèse des problèmes
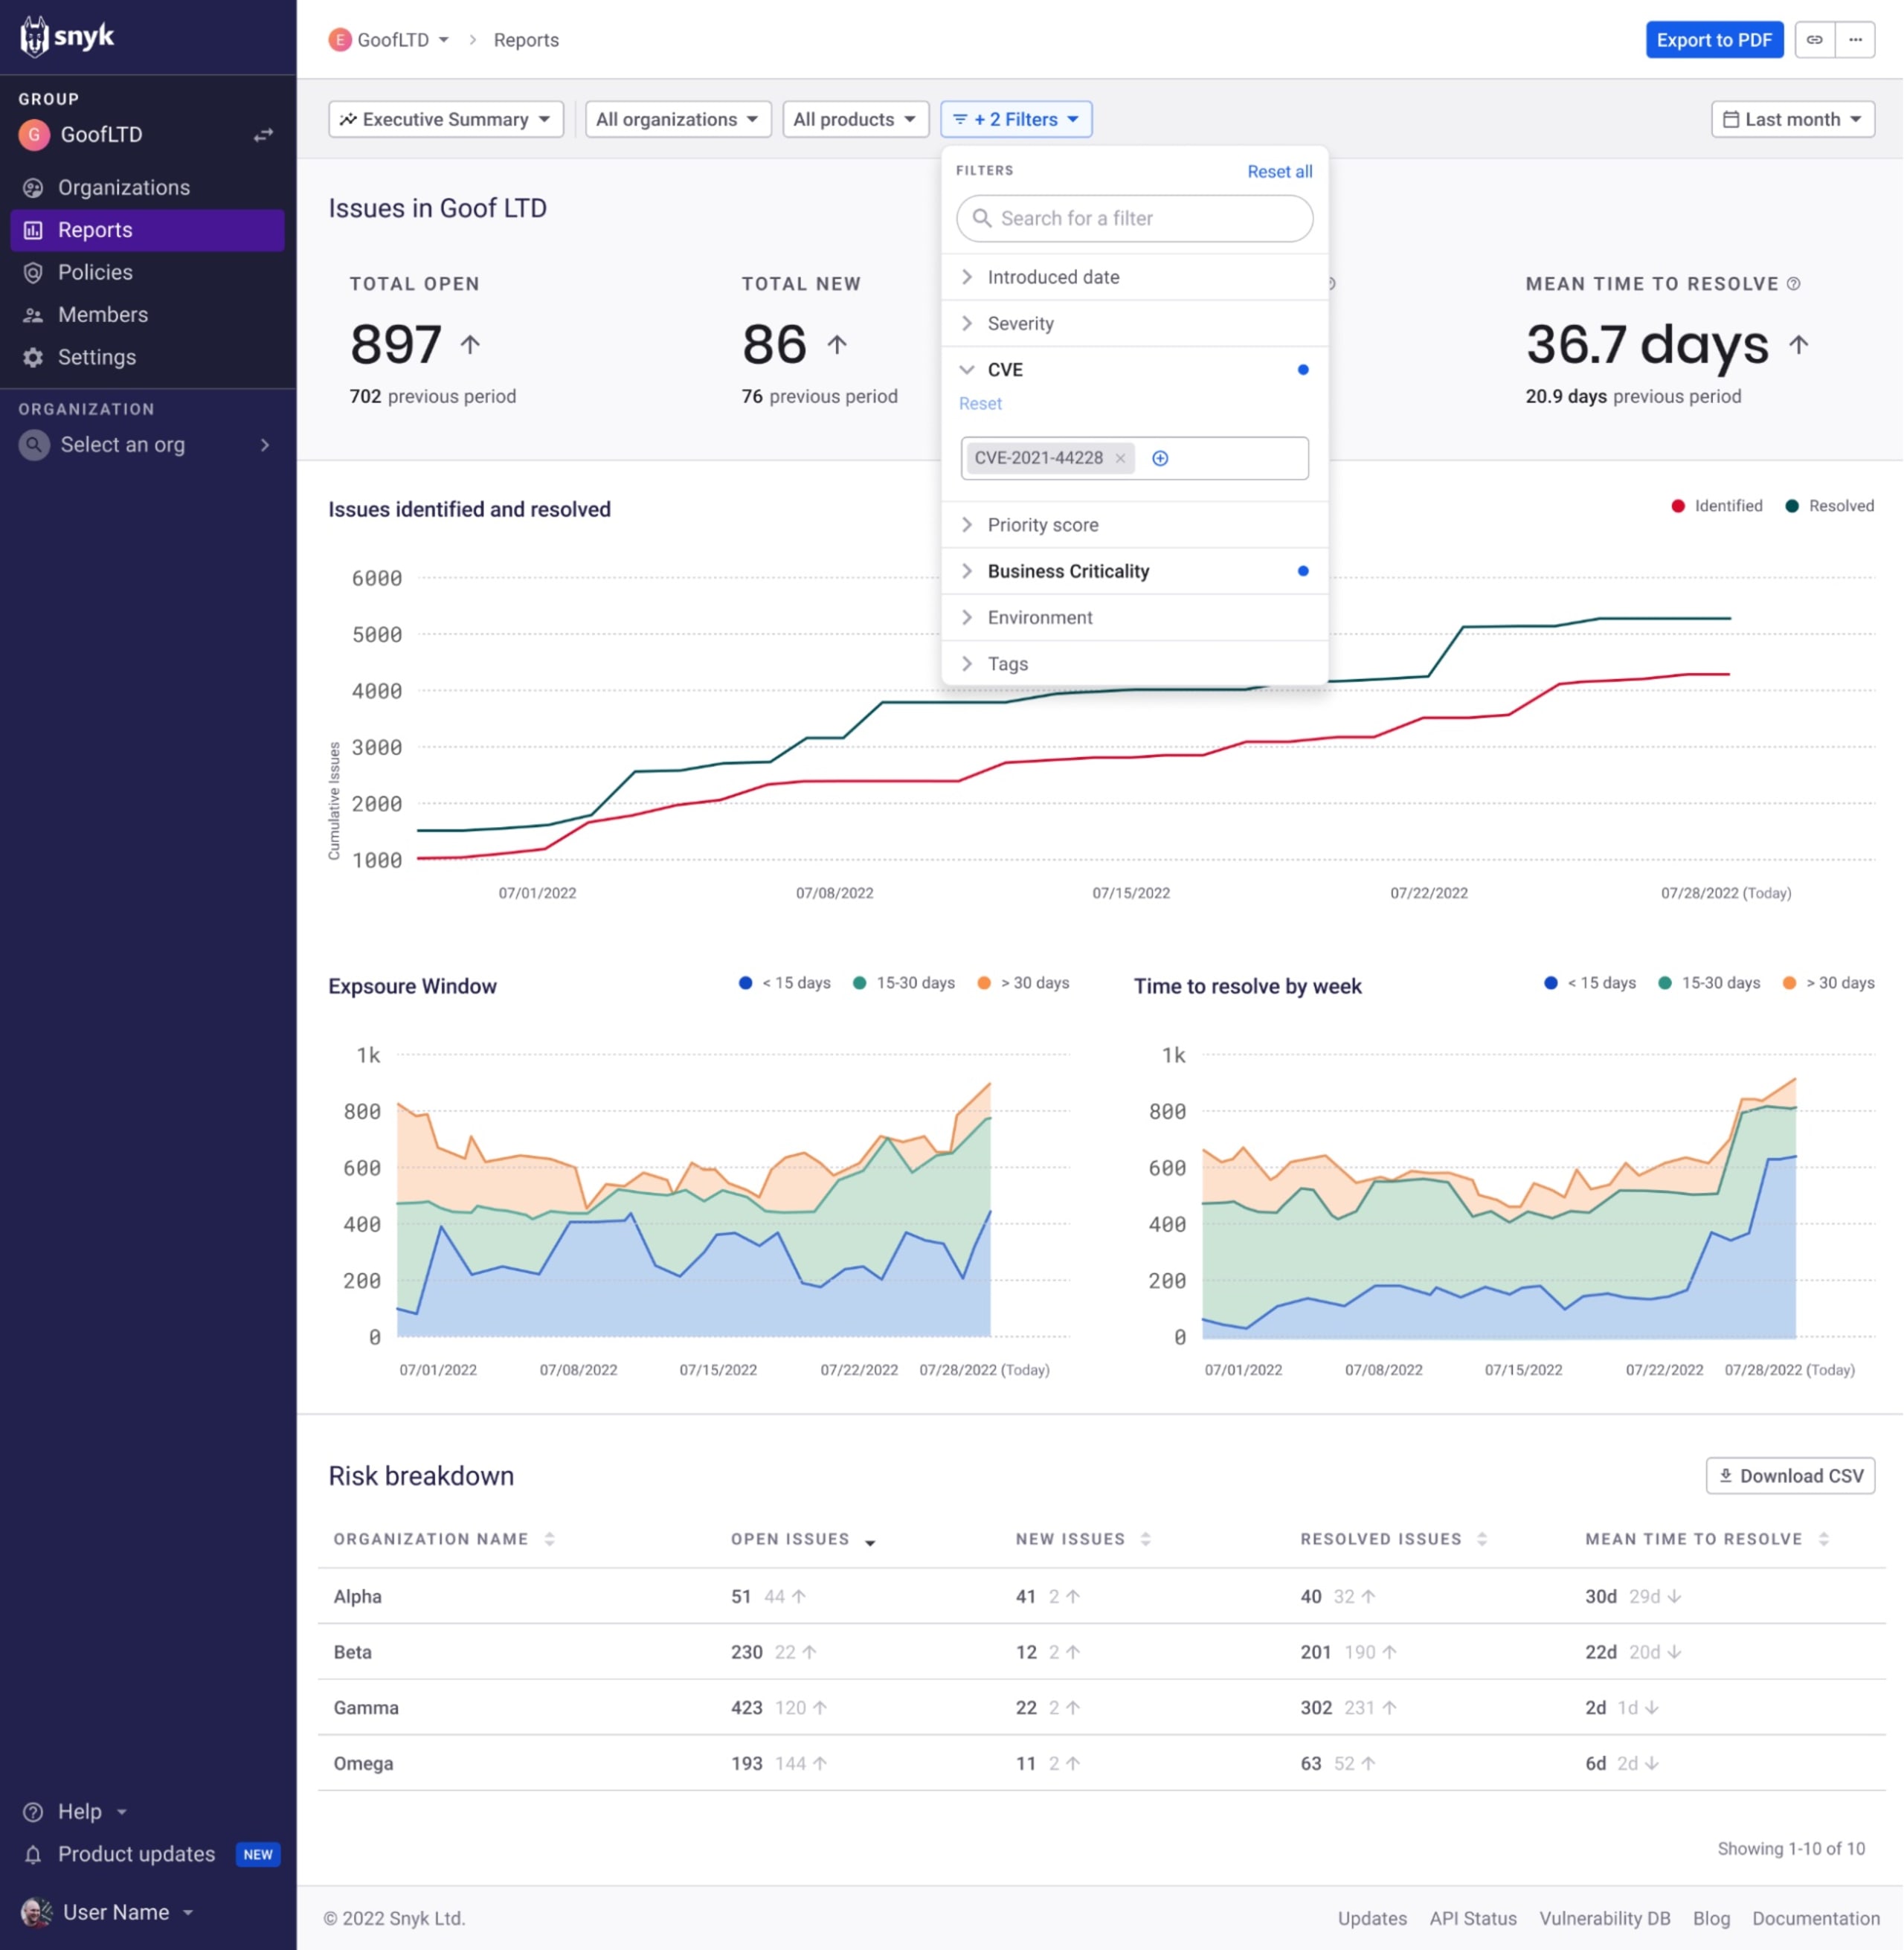
Fournit une vue d’ensemble agrégée des risques dans vos applications, avec des indicateurs tels que le nombre de problèmes détectés et résolus et le délai moyen de résolution. Ce rapport comprend également des graphiques sur les périodes d’exposition, les délais de résolution sur une période donnée et une répartition des risques. Il est idéal pour mesurer les progrès et rendre compte aux dirigeants et aux parties prenantes de l’entreprise.
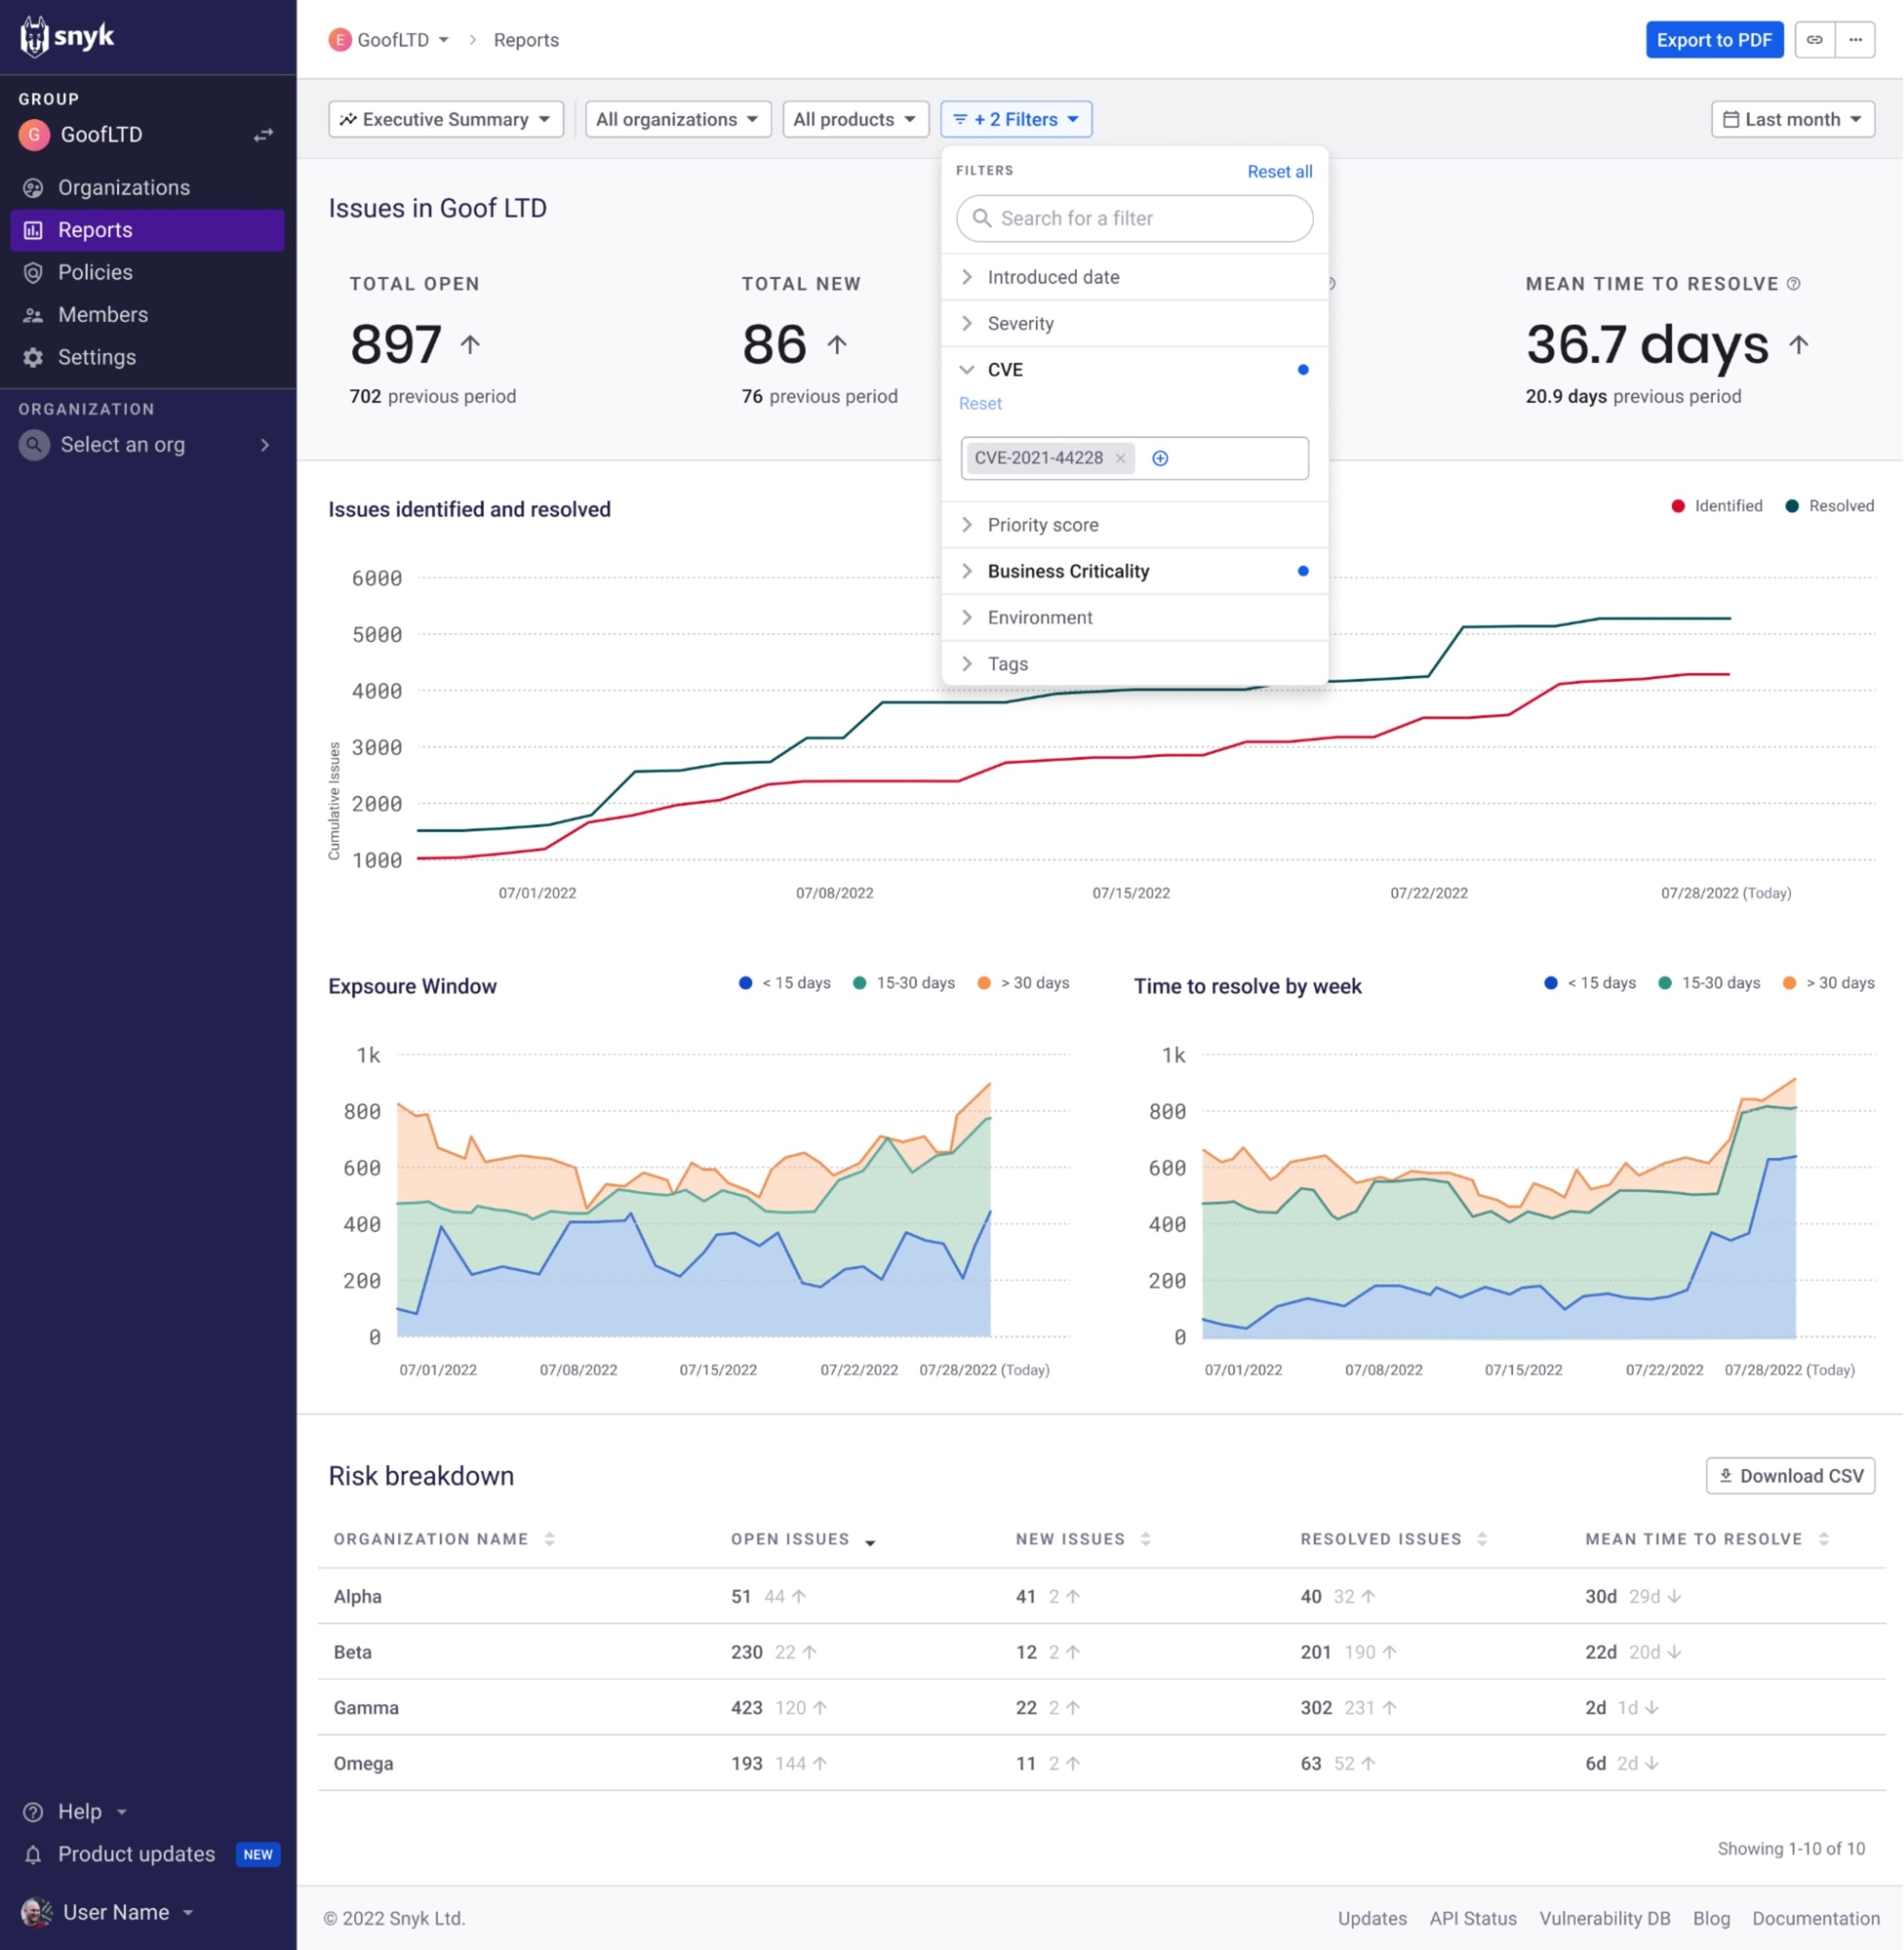
Grâce aux nouvelles options de tri et de filtrage présentées ci-dessus, vous pouvez explorer les données de ces rapports afin d’obtenir le niveau de détail nécessaire pour répondre à vos questions de sécurité.
L’engagement de Snyk en faveur de services de données améliorés
L’accès aux données de sécurité et la capacité à les analyser et à en rendre compte sont essentiels pour obtenir la visibilité nécessaire à un programme de sécurité efficace, fondé sur la confiance entre les équipes de développement et de sécurité.
Ces dernières améliorations sont importantes pour offrir ce niveau de visibilité à nos clients, mais elles ne constituent en aucun cas l’étape finale de l’évolution des fonctionnalités de reporting de Snyk et de ses services de données dans leur ensemble. Nous prévoyons de déployer progressivement d’autres améliorations, notamment de nouvelles façons de découper et d’analyser les données, ainsi que de nouveaux rapports intégrés pour répondre à des cas d’usage spécifiques. Restez à l’écoute !
Les fonctionnalités décrites ci-dessus sont disponibles en bêta ouverte pour tous les clients Snyk disposant d’une offre Snyk Business ou Snyk Enterprise. Pour commencer à les utiliser, il vous suffit de les activer sur la page Snyk Preview dans l’interface Snyk (cliquez sur Settings, puis sur Snyk Preview).
Cette bêta ouverte fait suite à une bêta fermée et à une période de tests approfondis. Si vous rencontrez toutefois des problèmes, n’hésitez pas à nous faire part de vos commentaires.
Apprécié par les développeurs. Les équipes de sécurité lui font confiance.
Les outils Snyk, conçus pour les développeurs, offrent une sécurité intégrée et automatisée qui répond à vos exigences de gouvernance et de conformité.


