Cheatsheet
Anzeige 697 - 720 von 755 ressourcen
Cheat Sheet
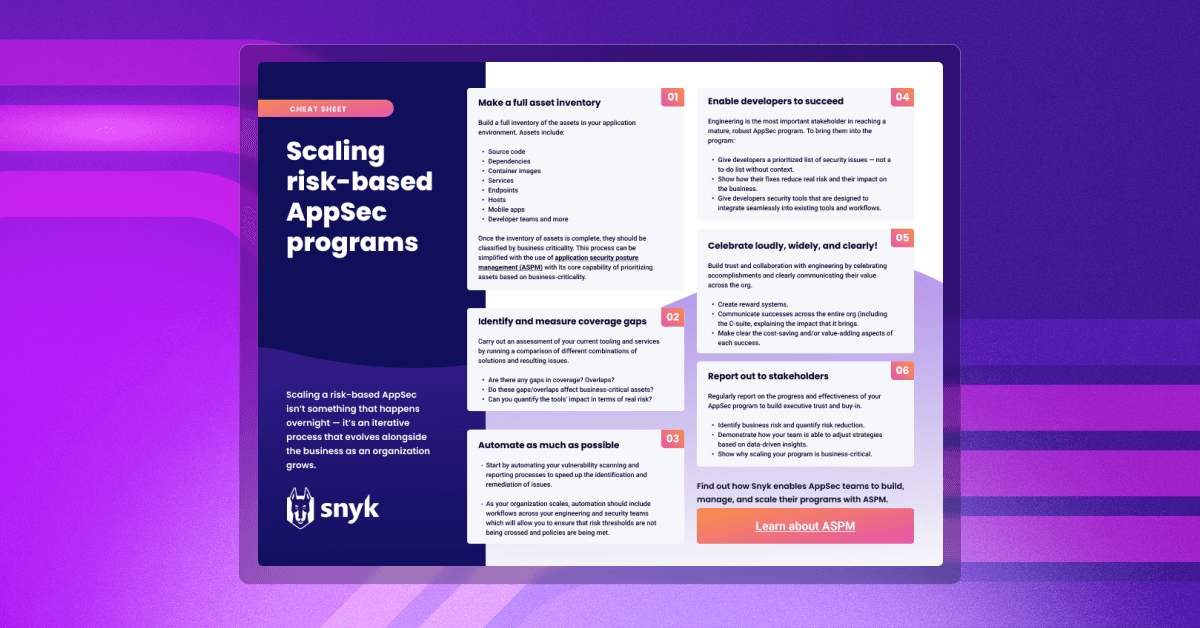
6 Steps for Scaling Risk-Based AppSec Programs
Möchten Sie Ihre Anwendungssicherheit in großem Maßstab stärken? Erfahren Sie in diesen 6 wichtigen Schritten, wie Sie Ihr Application-Security-Programm mit durchgängiger Transparenz über Ihre Anwendungen, die Abdeckung und Governance definieren, verwalten und skalieren.

White Paper
How to Perform an Application Security Gap Analysis
Möchten Sie erfahren, wie eine Application-Security-Gap-Analyse Ihnen dabei helfen kann, Schwachstellen in Ihrem AppSec-Programm aufzudecken? In diesem Leitfaden zeigen wir Ihnen Schritt für Schritt, wie Sie eine Application-Security-Gap-Analyse durchführen.
Report
Reporting AppSec Risk up to Your CISO
Verbessern Sie Ihr Security-Reporting mit aussagekräftigen Einblicken in den Zustand und die Entwicklung Ihres Application-Security-Programms. So stellen Sie sicher, dass Risiken mit der größten Bedrohung für Ihr Unternehmen schnell behoben werden, ohne die Workflows Ihrer Entwickler zu beeinträchtigen.
Cheat Sheet
Top Considerations for Addressing Risks in the OWASP Top 10 for LLMs
In diesem Spickzettel sehen wir uns die zehn größten Risiken an, die OWASP für Anwendungen beim Einsatz dieser neuen Technologie identifiziert hat.
White Paper
Zero-Day Vulnerability Playbook
In diesem Leitfaden erklären wir die Grundlagen von Zero-Day-Schwachstellen und stellen Ihnen anschließend einen Maßnahmenplan vor, mit dem sich Ihr Team auf bevorstehende Zero-Day-Schwachstellen vorbereiten kann.
Cheat Sheet
Driving Developer Adoption of Security Tools
Laden Sie diesen Spickzettel herunter und erfahren Sie, wie Sie die Akzeptanz von Sicherheitstools bei Entwicklern fördern.
Buyer's Guide
Buyer's Guide for Generative AI Code Security
Laden Sie diesen Leitfaden herunter und erfahren Sie, welche Prozesse und Tools nötig sind, um KI-generierten Code effektiv zu nutzen und abzusichern.
White Paper
CISOs Guide to Cultivating Developer Security
Dieses Whitepaper fasst unsere Erkenntnisse aus Gesprächen mit verschiedenen Unternehmen zusammen, deren DevSecOps-Programme unterschiedlich weit entwickelt sind.
White Paper
The Importance of DevSecOps
Ist Ihr Unternehmen bereit, DevSecOps einzuführen? Erfahren Sie, mit welchen Schlüsseltechniken Sie eine DevSecOps-Kultur etablieren.
White Paper
How to build a security champions program
Laden Sie unser Playbook herunter und erfahren Sie, wie Sie ein Security-Champions-Programm erstellen, das zu Ihrer Organisation passt.
Buyer's Guide
Developer Security Tools Buyer’s Guide
Dieser Leitfaden behandelt alle Aspekte von Developer-Security-Tools, die Sie bei der Suche nach einem neuen, auf Entwickler ausgerichteten Sicherheitstool berücksichtigen sollten.
Analyst Report
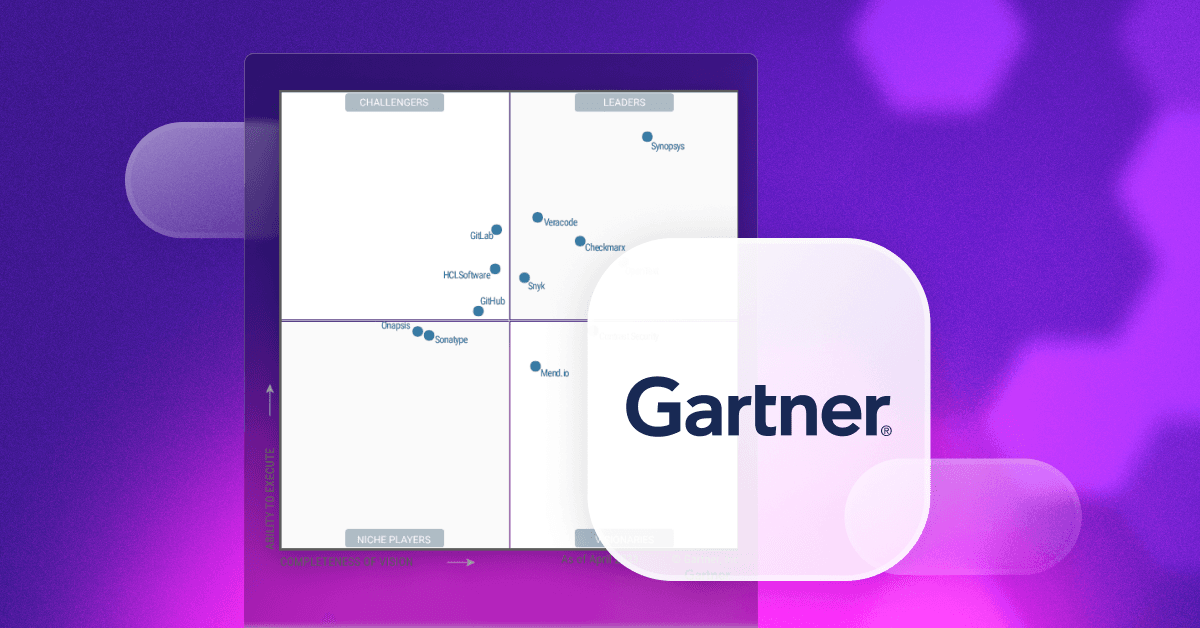
Gartner Magic Quadrant für AST 2023
Erhalten Sie kostenlosen Zugang zum Bericht und erhalten Sie einen Überblick über den Markt für Anwendungssicherheitstests – und erfahren Sie, warum Snyk als Leader eingestuft wird.

Cheat Sheet
10 Sicherheitsaspekte bei der Migration zu AWS: Spickzettel
Erfahren Sie mehr über 10 AWS-Sicherheitsaspekte, die Sie berücksichtigen sollten, damit der Umstieg reibungslos und sicher gelingt.
Buyer's Guide
DevSecOps ist erst der Anfang: Warum moderne Sicherheitsteams eine Transformation brauchen (und wie sie diese umsetzen können)
Dieses Playbook beleuchtet die aktuellen Ungleichgewichte zwischen Entwicklung und Sicherheit und erläutert, warum moderne Sicherheitsteams ihre Rolle und ihren Ansatz zur Integration von Sicherheit ändern müssen.
Cheat Sheet
Top considerations when evaluating SAST tools
Download this guide to learn about the key aspects to look out for when choosing your SAST solution.
Buyer's Guide
Leitfaden zur Auswahl einer SAST-Lösung
Laden Sie diesen Leitfaden herunter und erfahren Sie mehr über den empfohlenen vierphasigen Prozess zum Testen und Auswählen eines Code-Sicherheitstools.
White Paper
Sicherheit nach links verlagern: Ihr Weg in die sichere Cloud
In diesem gemeinsam mit Accenture verfassten Paper helfen wir Ihnen, Ihr Application-Security-Programm (AppSec) und Ihre Prozesse aus der Perspektive von Entwicklungsteams neu zu betrachten, die auf Cloud-native-Technologien setzen. Außerdem zeigen wir Ihnen, wie die Behebung von Problemen, die von AppSec-Tools erkannt wurden – ein Bereich, in dem viele Entwickler in der Vergangenheit schlechte Erfahrungen gemacht haben –, Ihnen dabei hilft, neue Sicherheitsprozesse aufzubauen und so Ihre Cloud-Reise zu beschleunigen. Lesen Sie weiter – es wird sich lohnen.