Cheatsheet
Anzeige 673 - 696 von 755 ressourcen

White Paper
Whitepaper: Einstieg in CTFs


White Paper
npm-Tutorial
Cheat Sheet
Spickzettel: 10 Best Practices für Java

White Paper
5 Schritte zur AppSec-Bewertung
Cheat Sheet
Spickzettel zu AWS-Fehlkonfigurationen
Cheat Sheet
Supply-Chain-Spickzettel
Cheat Sheet
Secure your container supply chain with your existing workflows
Erfahren Sie, wie Teams mit Snyk Container Schwachstellen in Code, Abhängigkeiten, Container-Images und IaC finden und beheben können.
Cheat Sheet
Secure your software supply chain
Erfahren Sie, wie Snyk das Management der Software-Supply-Chain-Sicherheit unterstützt – von sicherem Design über das Nachverfolgen von Abhängigkeiten bis hin zur Behebung von Schwachstellen.

Buyer's Guide
Optimizing AppSec in the financial services sector
Erfahren Sie, wie Ihr Anwendungssicherheitsprogramm mit dem Tempo einer innovativen Entwicklungsumgebung im Finanzdienstleistungssektor Schritt halten kann.
Buyer's Guide
Future-proof your development: The SAST/SCA buyer’s guide for the AI era
Erfahren Sie, worauf es bei der Auswahl von AppSec-Tools, der frühzeitigen Integration von KI, dem Risikomanagement und der Wahl der besten AppSec-Plattform ankommt – dieser Einkaufsratgeber vermittelt Ihnen die Grundlagen für die Technologielandschaft von heute.
White Paper
How security teams can engage developers in security programs
Erfahren Sie, wie Sie Entwickler in Sicherheitsprogramme einbinden, um widerstandsfähige Anwendungen zu entwickeln. Dieses Whitepaper zeigt, wie Sie Sicherheit in die Entwicklung integrieren und typische Herausforderungen bewältigen.
eBook
From basics to best practices: Building a strong AppSec program
Erfahren Sie, wie Sie ein starkes AppSec-Programm aufbauen – mit Einblicken in SAST- und SCA-Tools, der Förderung einer sicherheitsorientierten Kultur und der Integration von KI-Strategien für eine moderne, sichere und innovative Entwicklung.
White Paper
Navigating the Software Supply Chain
Der neue Leitfaden von Snyk zur Software-Supply-Chain-Sicherheit behandelt den Schutz von Open-Source-Bibliotheken, KI-generiertem Code und mehr.
White Paper
Building a security champions program
Dieser technische Leitfaden beschreibt sieben entscheidende Schritte zum Aufbau eines erfolgreichen Security-Champions-Programms.
White Paper
Zero to hero: A blueprint for establishing a security champions program
Laden Sie unser neues Playbook herunter und erfahren Sie, wie Sie ein effektives Security-Champions-Programm entwickeln, das auf die besonderen Anforderungen von KMU zugeschnitten ist.
White Paper
Discover the path to trusted software
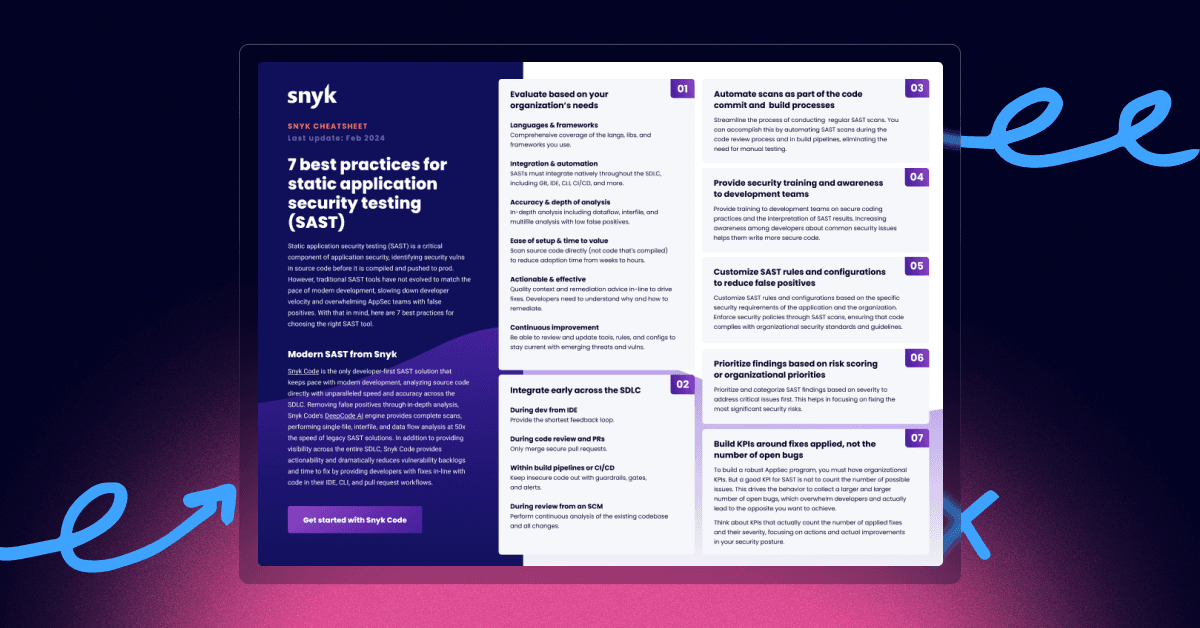
Cheat Sheet
7 Best Practices for Static Application Security Testing
Statische Anwendungssicherheitstests (SAST) spielen eine zentrale Rolle für die Anwendungssicherheit, da sie Schwachstellen im Quellcode vor der Kompilierung und Bereitstellung erkennen. Laden Sie dieses Cheat Sheet herunter und erfahren Sie, wie Sie Ihren Sicherheitsworkflow optimieren.
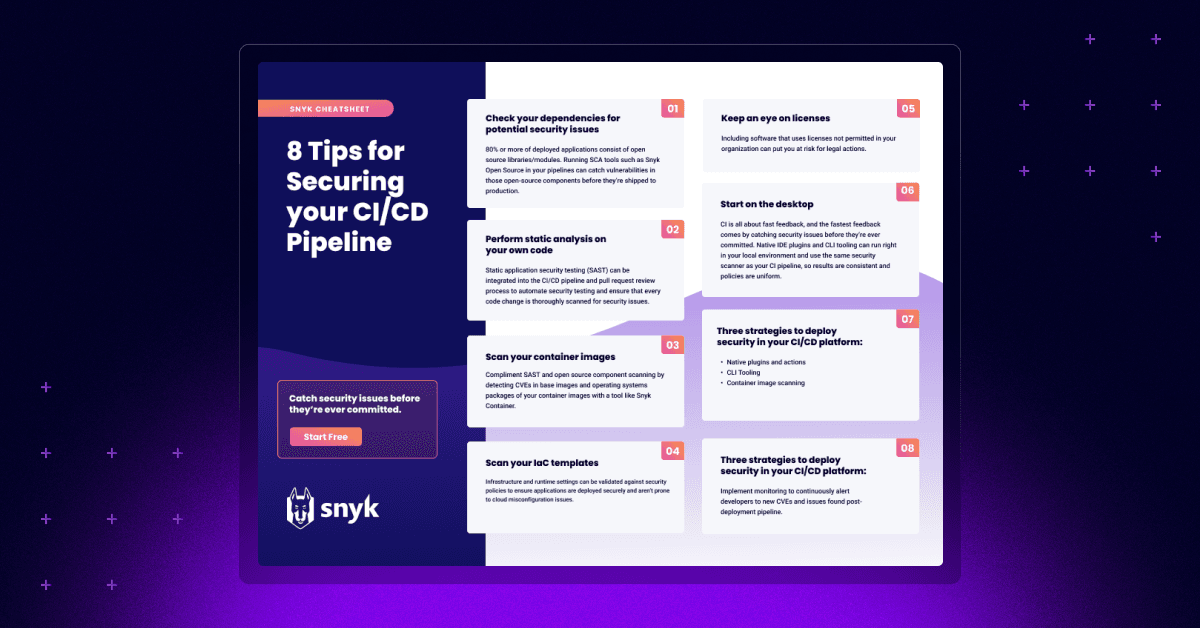
Cheat Sheet
8 Tips for Securing Your CI/CD Pipeline
In diesem Cheat Sheet erhalten Sie Tipps zu verschiedenen Arten von Scans, die Sie einsetzen können, sowie Implementierungsbeispiele für zwei der heute beliebtesten CI/CD-Plattformen: Jenkins und GitHub Actions.
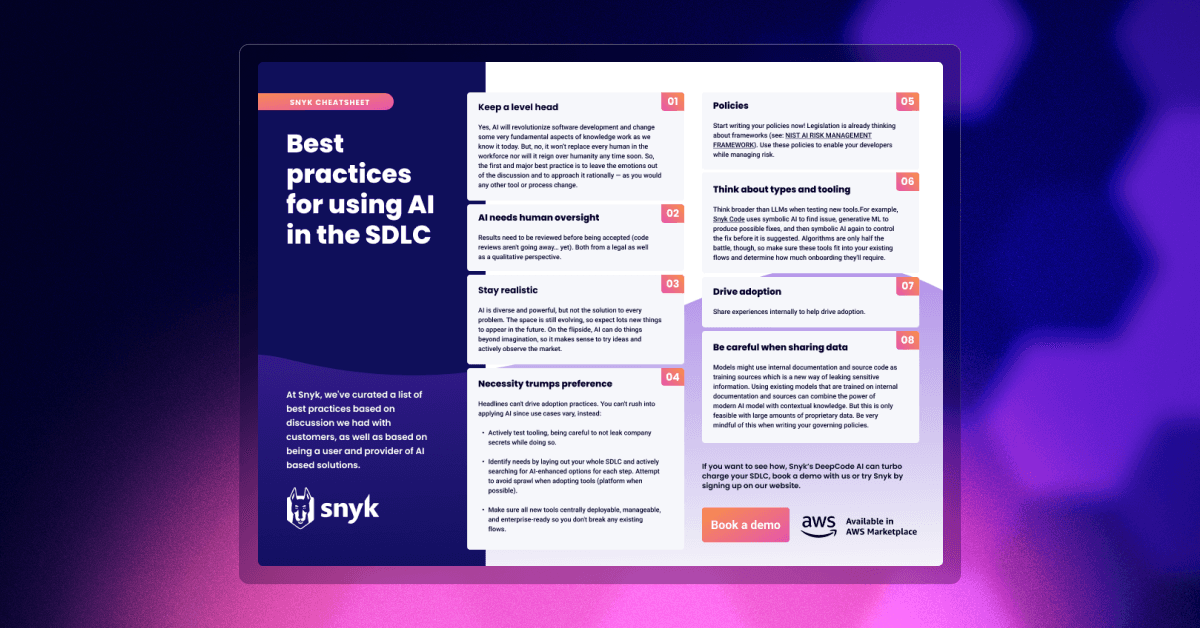
Cheat Sheet
Best Practices for AI in the SDLC
KI ist dank der aktuellen Schlagzeilen rund um ChatGPT, eine leicht zugängliche KI auf Basis eines Large Language Models (LLM), in aller Munde. Der Einsatz von KI im Entwicklungsprozess bringt zwar viele Effizienzgewinne mit sich, schafft aber auch neue Sicherheitsrisiken. Laden Sie noch heute dieses Cheat Sheet herunter und erfahren Sie, wie Sie KI sicher in Ihrem SDLC einsetzen.
White Paper
Expert Insights for Tackling Software Supply Chain Security in 2023
In diesem Whitepaper beleuchten wir einige der wichtigsten Themen aus dem Podcast und zeigen Security-Experten und Entwicklern, wie sie sich in einem oft verwirrenden und einschüchternden Umfeld zurechtfinden.
White Paper
Top SAST and SCA Considerations for Security Professionals
Laden Sie diesen Leitfaden herunter und erfahren Sie mehr über die entscheidenden Aspekte eines umfassenden AppSec-Programms, die Sicherheitsexpertinnen und -experten bei der Auswahl von SAST- und SCA-Tools berücksichtigen sollten.