Cheatsheet
Anzeige 625 - 648 von 755 ressourcen
Article
Erste Schritte mit Practical Rego
Dieser Leitfaden führt Sie in Rego ein, eine deklarative Policy-Sprache für Programmiererinnen und Programmierer, die mit imperativen Sprachen wie Python oder Java vertraut sind. Er behandelt zentrale Konzepte, häufige Fallstricke und Best Practices für das Schreiben effektiver Rego-Policies.
Article
JavaScript-Static-Analyse mit ESLint und Biome
Biome, ein neues Tool im JavaScript-Ökosystem, vereint Code-Formatierung und Qualitäts-Linting. Es bietet Geschwindigkeits- und Performancevorteile gegenüber herkömmlichen Tools wie ESLint und Prettier und ist damit eine überzeugende Alternative. Dank der Integration in Entwicklungsumgebungen wie VS Code und der möglichen Einführung durch große Projekte könnte Biome die Art und Weise verändern, wie JavaScript-Entwickler die Codequalität und Formatierung angehen.
Article
Ups, ich habe ein Feature entwickelt und eine Open-Redirect-Schwachstelle in einer Deno-App geschaffen
Erstellen Sie Ihre erste Deno-Webanwendung mit einer Schritt-für-Schritt-Anleitung. Erfahren Sie, wie Sie eine Redirect-Funktion implementieren und dabei häufige Sicherheitsrisiken wie Open-Redirect-Schwachstellen vermeiden. Sichern Sie Ihre Deno-App mit Best Practices und erfahren Sie, wie Sie eine Deno-Entwicklungsumgebung in GitHub Codespaces einrichten.
Article
So unterstützt Snyk das OWASP Software Assurance Maturity Model
Erfahren Sie, wie das OWASP Software Assurance Maturity Model (SAMM) und Snyk zusammenwirken können, um einen effektiven Ansatz zur Messung, Steuerung und Verbesserung Ihrer Softwaresicherheit zu bieten. Entdecken Sie die wichtigsten Vorteile, praktische Schritte zur Implementierung und die konkreten Tools von Snyk, die Sie auf Ihrem Weg zu mehr Sicherheit unterstützen.
Video
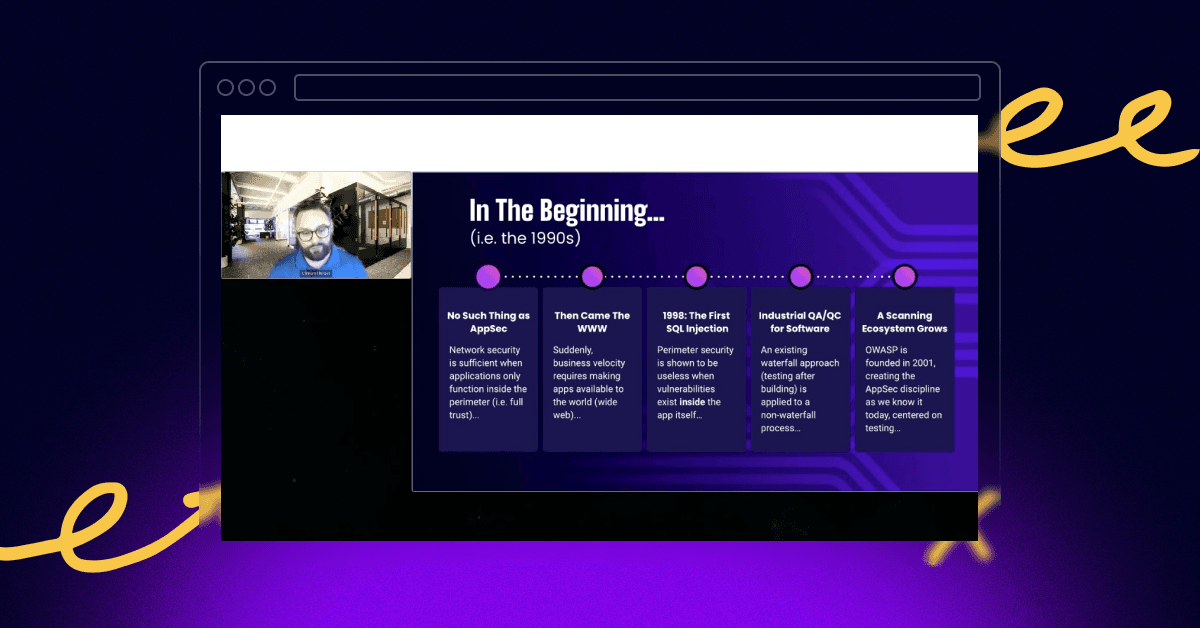
Snyk in 30: AppSec

Video
Snyk in 30: SAST
Cheat Sheet
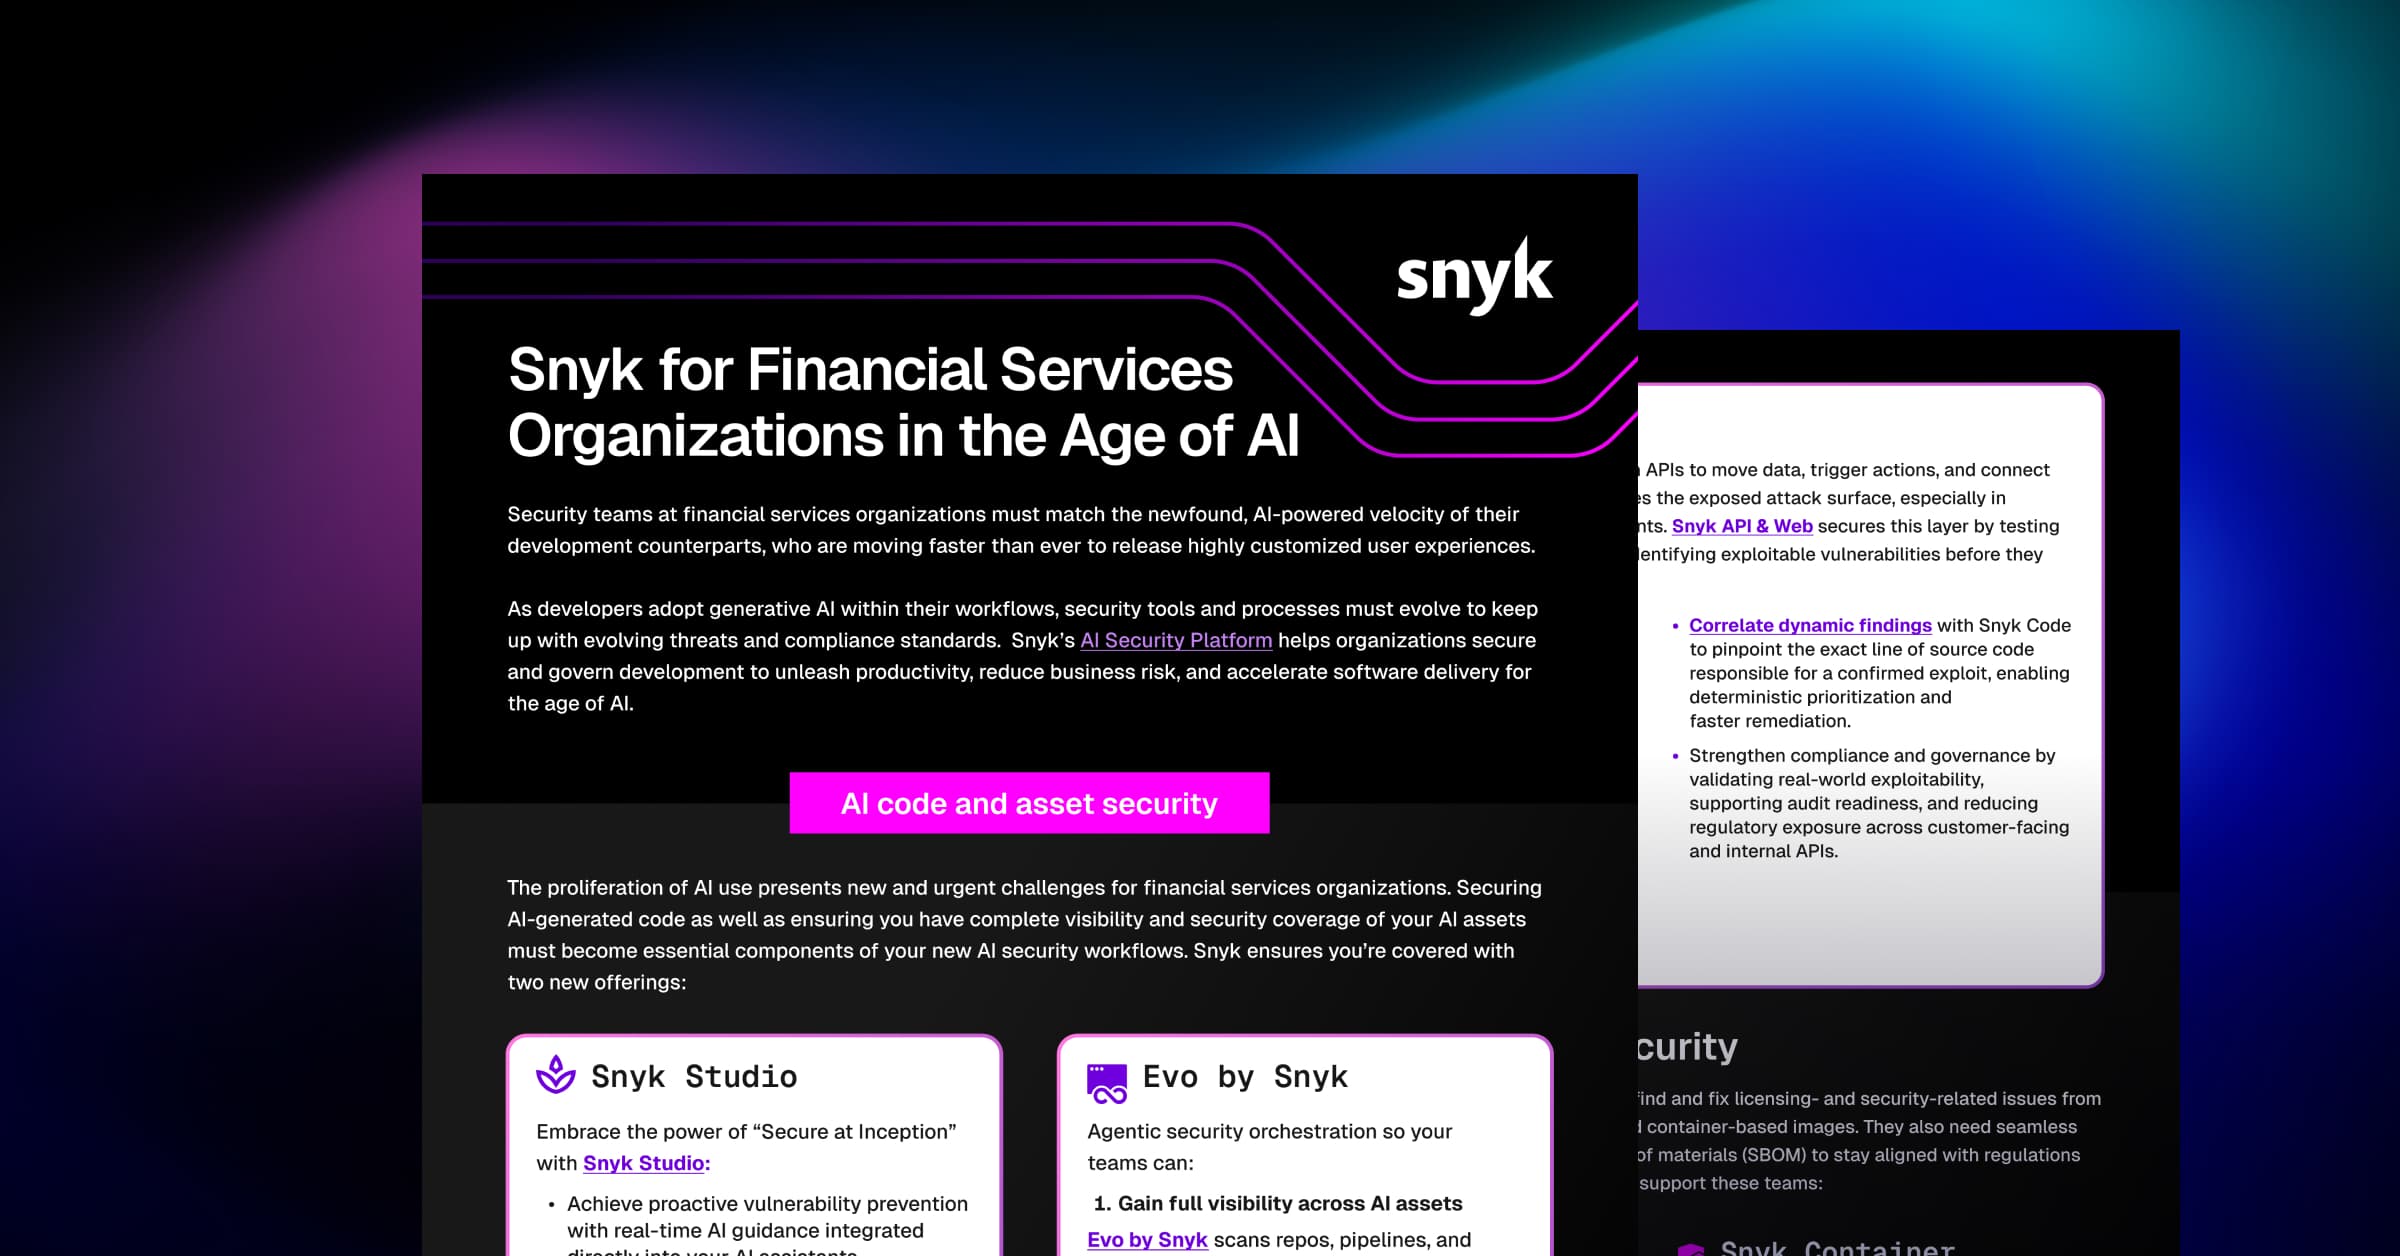
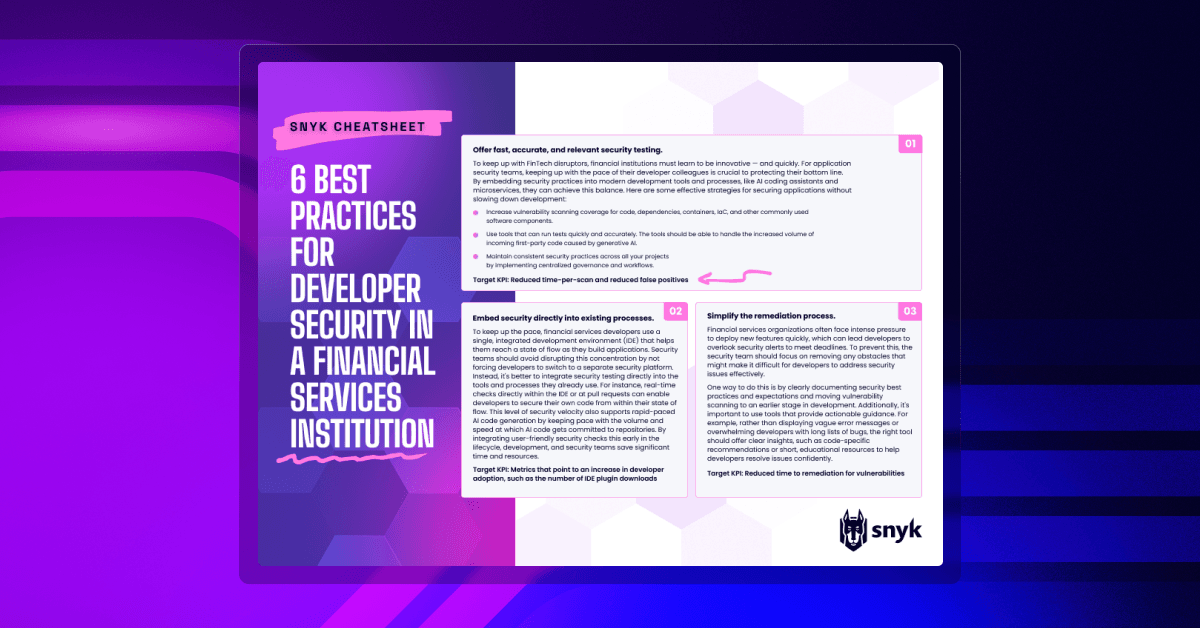
Snyk for FinServ: Secure AI & Maintain Compliance | Cheat Sheet
Erfahren Sie, wie Sie Software für Finanzdienstleistungen mit entwicklerorientierten Tools schützen
Article
Erste Schritte mit der statischen Analyse von JavaScript
Statische Analysetools sind für JavaScript-Entwickler unverzichtbar. Sie durchsuchen Ihren Code automatisch nach Fehlern, Sicherheitslücken und Formatierungsproblemen. So schreiben Sie schneller besseren Code und verbessern Ihren gesamten Entwicklungsprozess.
Cheat Sheet
CI/CD-Java-Tutorial für GitHub Actions
Article
CVE entschlüsseln: Ein praktischer Leitfaden zur Bewertung und Behebung von Sicherheitsrisiken
Entdecken Sie die Welt der Common Vulnerabilities and Exposures (CVEs) anhand von Schritt-für-Schritt-Beispielen, mit denen Sie prüfen können, ob eine CVE Ihr Projekt betrifft, sowie pragmatischen Strategien für eine wirksame Behebung. Dieser Leitfaden hilft Ihnen, Sicherheitslücken gezielt anzugehen. Lassen Sie CVE-Warnungen nicht unbeachtet – erfahren Sie, wie Sie souverän und effizient darauf reagieren.
Article
Die 10 wichtigsten npm-Befehle für JavaScript-Entwickler
Beherrschen Sie wichtige npm-Befehle, um Ihre JavaScript-Entwicklung effizienter zu gestalten. Ob Abhängigkeitsverwaltung oder Sicherheitsverbesserungen – steigern Sie Ihre Effizienz und schützen Sie Ihre Projekte. Erfahren Sie, wie Sie npm ls, npm why, npm run und weitere Befehle nutzen, um Ihre npm-Kenntnisse noch heute auszubauen.

Article
Wie Snyk SSRF-Schwachstellen in libuv (CVE-2024-24806) im Node.js-Projekt aufdeckt
Node.js ist eine leistungsstarke und weit verbreitete Laufzeitumgebung, mit der Entwickler skalierbare und hochperformante Anwendungen mit JavaScript erstellen können. Vielen Entwicklern ist jedoch möglicherweise nicht bewusst, dass Node.js für seine Funktion auf mehrere Open-Source-Komponenten von Drittanbietern angewiesen ist. Dazu gehören insbesondere libuv, OpenSSL und V8.
Article
So verhindern Sie Prototype-Pollution-Schwachstellen in JavaScript
Schützen Sie Ihre JavaScript-Anwendungen vor Prototype-Pollution-Schwachstellen. Erfahren Sie, wie Sie verhindern, dass Angreifer mit schädlichem Code Objektprototypen manipulieren und so Ihre Daten und die Sicherheit Ihrer Anwendungen gefährden. Lesen Sie mehr über wirksame Strategien, nutzen Sie die leistungsstarken Tools von Snyk und schützen Sie Ihre JavaScript-Projekte vor dieser kritischen Bedrohung.

Article
So schützen Sie Node.js-Anwendungen vor Open-Redirect-Schwachstellen
Schützen Sie Ihre Node.js-Anwendungen vor Open-Redirect-Schwachstellen. Erfahren Sie, wie Sie bösartige Weiterleitungen verhindern, Nutzerdaten schützen und eine starke Sicherheitslage aufrechterhalten. Entdecken Sie Best Practices, Tools wie Snyk und praktische Tipps zum Schutz Ihrer Node.js-Apps.
Cheat Sheet
Scaling AppSec with Snyk AppRisk
Erfahren Sie, warum Snyk für AppSec-Teams die erste Wahl ist, um Software-Risiken zu verwalten.