So unterstützt Snyk das OWASP Software Assurance Maturity Model
Artikel von 

Oliver Dombai
Mathias Conradt
0 Min. Lesezeit
Das OWASP Software Assurance Maturity Model (SAMM) ist für Unternehmen, die ihre Application-Security-Programme (AppSec) messen und verbessern möchten, zu einem wichtigen Maßstab geworden. Als weithin anerkanntes Framework hilft OWASP SAMM Unternehmen dabei, ihre Sicherheitsmaßnahmen zu strukturieren und zu bewerten, und bietet einen Leitfaden für kontinuierliche Verbesserungen. Seine Bedeutung und Umsetzung zu verstehen, ist für jedes Unternehmen entscheidend, das seine Softwaresicherheit ernst nimmt.
Das OWASP-SAMM-Framework wurde 2009 ursprünglich als OpenSAMM eingeführt und 2016 aktualisiert. Seitdem hat es sich zu einem Vorzeigeprojekt im OWASP-Umfeld entwickelt. Sein Schwerpunkt ist die Application Security. Dabei bietet es einen konkreten Ansatz für den Aufbau, die Steuerung und die Verbesserung von Softwaresicherheitspraktiken. Anders als beschreibende Modelle wie BSIMM, die bestehende Praktiken beobachten, soll OWASP SAMM Unternehmen dabei unterstützen, konkrete, umsetzbare Sicherheitsmaßnahmen einzuführen.
Die Mission von OWASP SAMM ist klar: Es soll das führende Reifegradmodell für Software Assurance sein und Unternehmen jeder Größe und Art eine messbare und effektive Möglichkeit bieten, ihre Softwaresicherheit zu analysieren und zu verbessern. Das umfassende Modell unterstützt den gesamten Softwarelebenszyklus, einschließlich Entwicklung und Beschaffung, und ist anpassungsfähig sowie risikobasiert. Dank dieser Vielseitigkeit bleibt OWASP SAMM für unterschiedliche Branchen und Technologien relevant.
Doch warum ist ein DevSecOps-Reifegrad-Framework notwendig? In einer Zeit immer ausgefeilterer Sicherheitsbedrohungen können sich Unternehmen einen unorganisierten oder rein reaktiven Ansatz nicht mehr leisten. Ein Reifegrad-Framework wie OWASP SAMM bietet die nötige Struktur für ein wirksames Sicherheitsmanagement. Es ermöglicht Unternehmen, Fortschritte zu messen, Benchmarks festzulegen und bewährte Best Practices aus der Praxis zu nutzen, statt das Rad neu zu erfinden. Indem sie von anderen lernen und auf eine Community setzen, können Unternehmen Praktiken übernehmen, die sich über die Zeit bewährt und weiterentwickelt haben.
OWASP SAMM ist aus mehreren Gründen ein bevorzugtes Framework. Es ist:
Messbar: Definierte Reifegrade für Sicherheitspraktiken ermöglichen Unternehmen, sich kontinuierlich zu verbessern
Umsetzbar: Klare Wege zeigen, wie sich diese Reifegrade verbessern lassen.
Vielseitig: Unabhängig von Technologie, Prozessen und Organisationsform eignet es sich für Start-ups ebenso wie für Großunternehmen.
Offen: Ressourcen sind frei verfügbar und der Wissensaustausch wird von der Community getragen – anders als bei proprietären Frameworks, die Informationen hinter Bezahlschranken verbergen.
Weltweit relevant: Der Fokus liegt gezielt auf Application Security und DevSecOps statt auf Informationssicherheit in Unternehmen im Allgemeinen.
Die Struktur von OWASP SAMM unterstützt mehrere zentrale Aktivitäten:
Bewertung des aktuellen Stands der Softwaresicherheit
Festlegung einer Verbesserungsstrategie
Erstellung einer Roadmap für die Umsetzung
Konkrete Empfehlungen für die Durchführung bestimmter Aktivitäten
Eine erfolgreiche Umsetzung erfordert jedoch mehr als eine klar definierte Strategie. Personal, Prozesse und Tools spielen eine entscheidende Rolle dabei, diese Sicherheitspraktiken in die Tat umzusetzen.
Snyk: eine auf Entwickler ausgerichtete Sicherheitsplattform
Hier kommt Snyk ins Spiel: eine auf Entwickler ausgerichtete Sicherheitsplattform. Snyk bietet Tools, die eng auf die in OWASP SAMM definierten Sicherheitspraktiken abgestimmt sind. So können Unternehmen ihre Sicherheitslage einfacher umsetzen und aufrechterhalten. Snyk umfasst vier Module, die den Codebestand einer Anwendung auf mehreren Ebenen statisch analysieren.
Snyk Code: Ein Tool für statische Anwendungssicherheitstests (SAST), das den eigenen Code von Entwicklern auf Schwachstellen untersucht.
Snyk Open Source: Ein Tool für Software Composition Analysis (SCA), das Open-Source-Abhängigkeiten auf Anwendungsebene auf Schwachstellen untersucht.
Snyk Container: Untersucht Open-Source-Abhängigkeiten auf Ebene des Container-Images und sorgt dafür, dass die Pakete, die in die Image-Registry gelangen, sicher sind.
Snyk IaC: Untersucht Infrastructure-as-Code-Dateien wie Terraform und CloudFormation auf Fehlkonfigurationen und begegnet so möglichen Sicherheitsrisiken in der zugrunde liegenden Infrastruktur.
Snyk verfolgt das Ziel, Entwickler in die Lage zu versetzen, selbst Verantwortung für Sicherheit zu übernehmen. Dazu wird Sicherheit während des gesamten Software Development Lifecycle (SDLC) in die bereits verwendeten Tools integriert. Dieser Shift-Left-Ansatz passt ideal zum konkreten Charakter von OWASP SAMM: Unternehmen können Sicherheitspraktiken früher im Entwicklungsprozess einführen und während des gesamten Ablaufs eine robuste Sicherheitslage aufrechterhalten.
Um Sicherheitsmaßnahmen weiter zu stärken, ermöglicht Snyk AppRisk die Verwaltung und Priorisierung von Risiken über alle Unternehmens-Assets hinweg. So konzentrieren sich die Behebungsmaßnahmen auf die Bereiche, in denen sie am wichtigsten sind. Zusammen mit den strukturierten Leitlinien von OWASP SAMM unterstützt dieser ganzheitliche Sicherheitsansatz Unternehmen dabei, ein ausgereiftes, effektives und messbares Softwaresicherheitsprogramm aufzubauen und aufrechtzuerhalten.
SAMM und Snyk
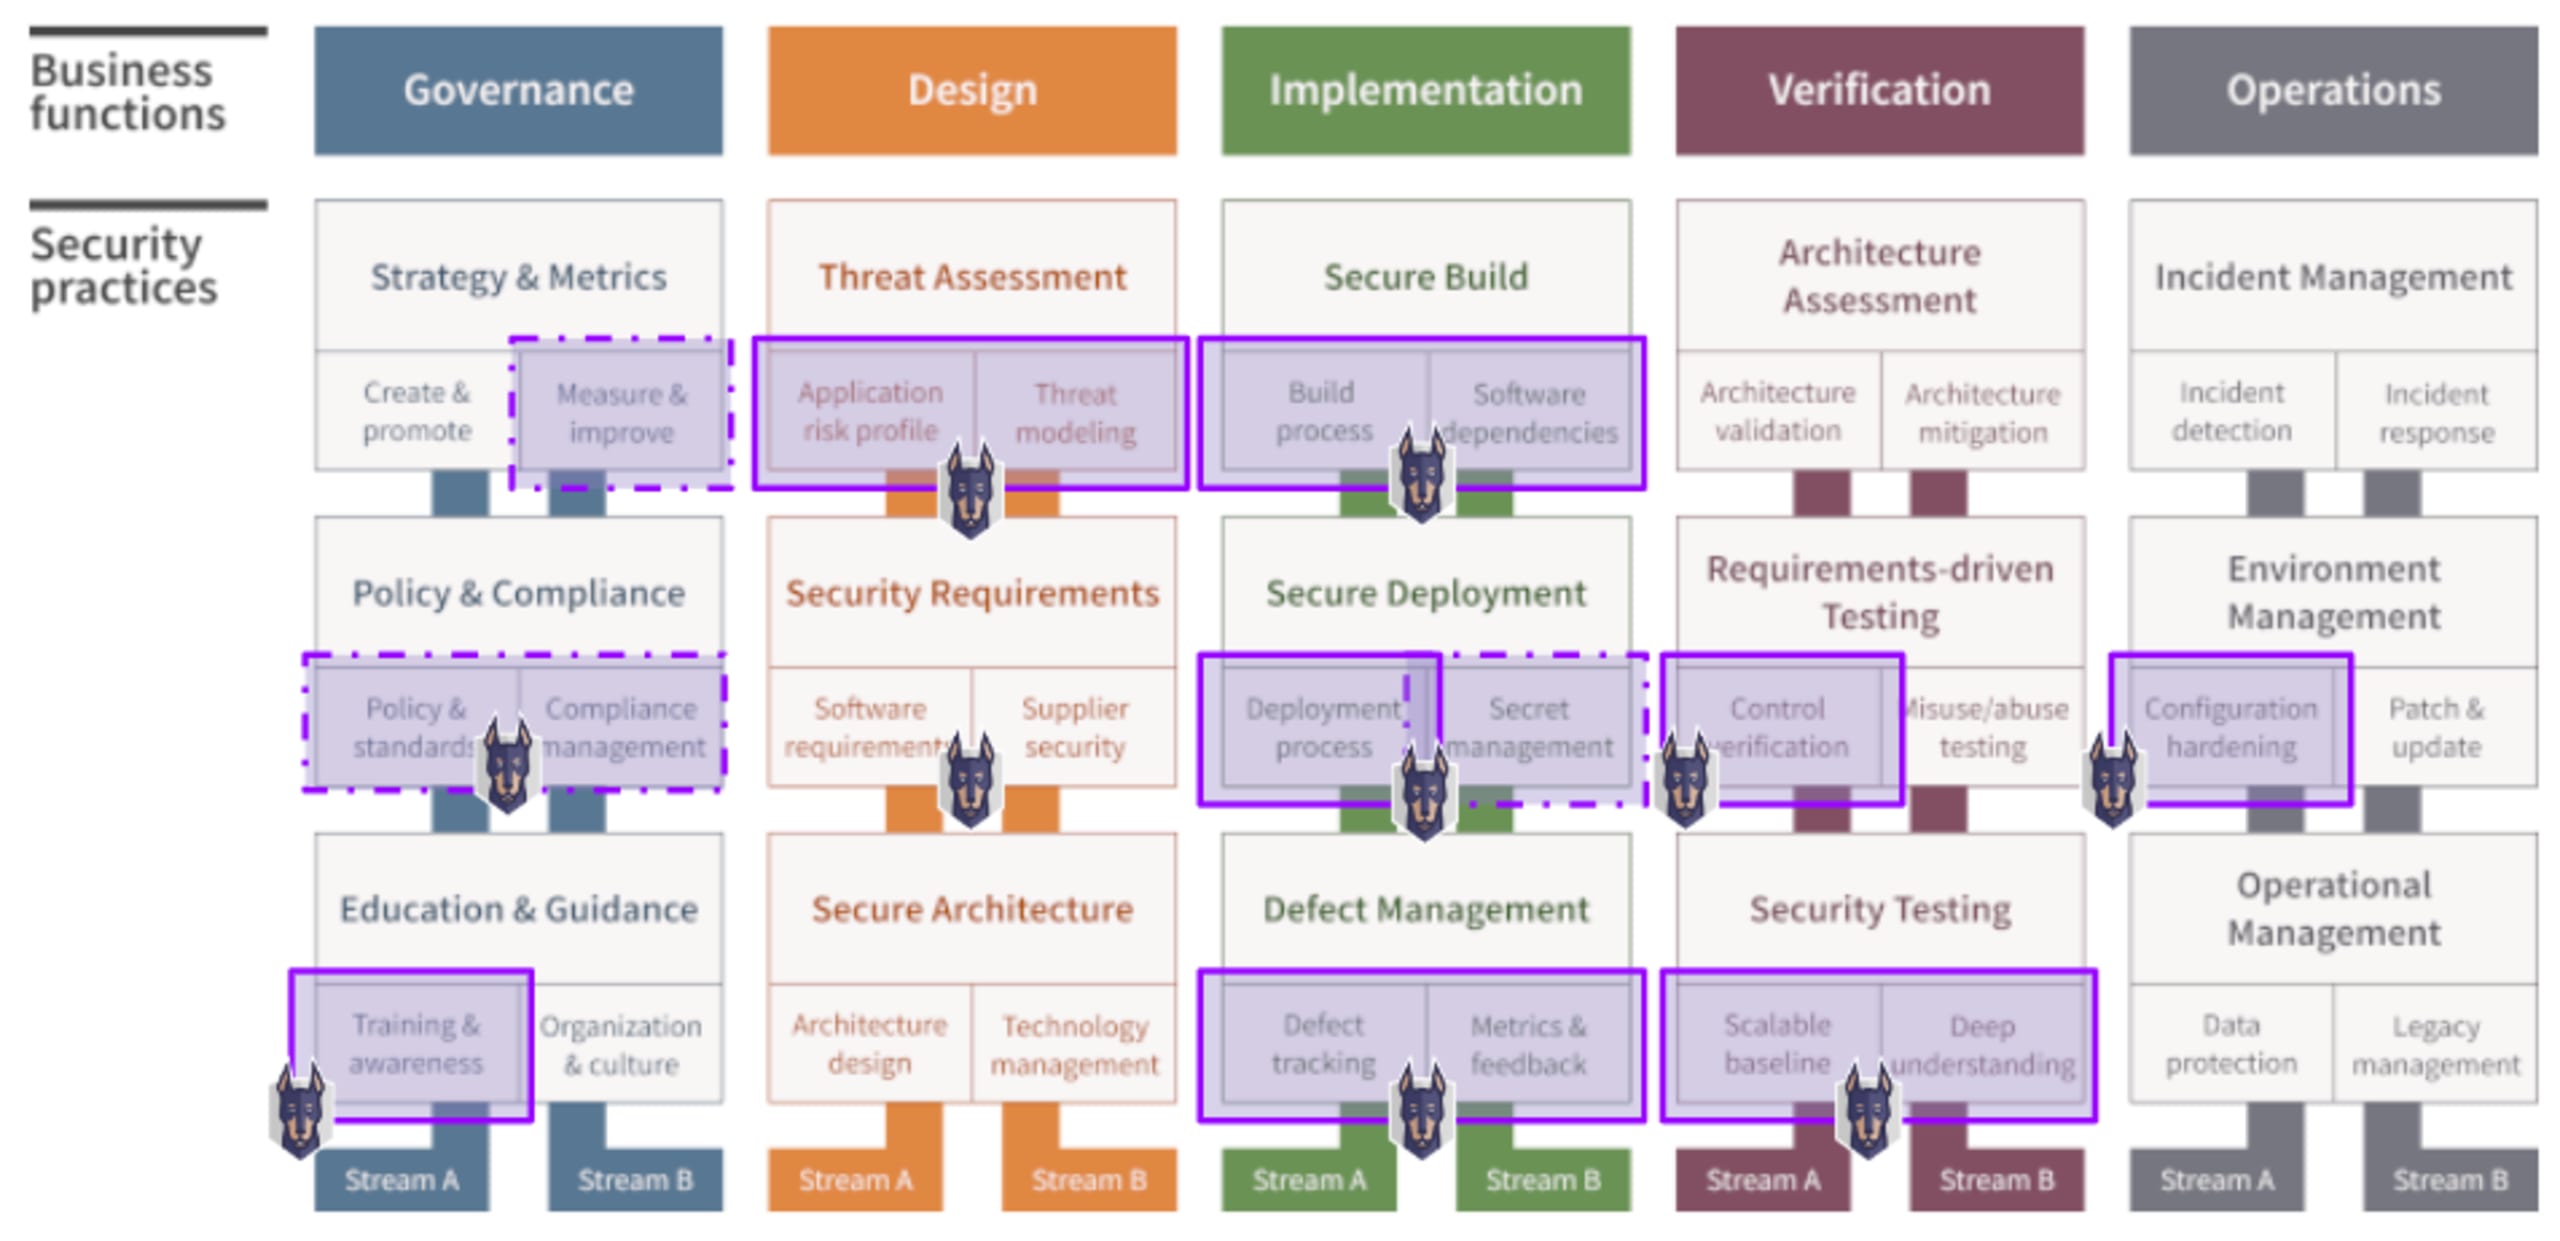
Sehen wir uns die einzelnen Geschäftsfunktionen und Sicherheitspraktiken genauer an und erfahren Sie, wie Snyk Sie dabei unterstützen kann. Die folgende Grafik zeigt die Sicherheitspraktiken, die Snyk unterstützen kann – sie sind violett markiert.
Geschäftsfunktion: Governance
Sicherheitspraktik: Strategie und Kennzahlen
Die Praktik „Strategie und Kennzahlen“ innerhalb der Geschäftsfunktion Governance im OWASP-SAMM-Modell zielt darauf ab, einen schlüssigen und effektiven Plan zu erstellen und aufrechtzuerhalten, mit dem unternehmensweit die Ziele der Softwaresicherheit erreicht werden. Sie stellt sicher, dass alle Sicherheitsaktivitäten auf die Unternehmensziele abgestimmt sind und weder Ineffizienzen noch kontraproduktive Maßnahmen entstehen. Mit einem klar definierten Softwaresicherheitsprogramm hilft diese Praktik dabei, Sicherheitsinitiativen zu priorisieren und Ressourcen effektiv einzusetzen.
Neben der Planung betont die Praktik „Strategie und Kennzahlen“, wie wichtig es ist, die Wirksamkeit des Sicherheitsprogramms anhand von Kennzahlen zu verfolgen. Dazu gehören die Definition und Überwachung zentraler Leistungsindikatoren (KPIs) sowie weiterer Kennzahlen, die zeigen, wie gut die Sicherheitsmaßnahmen die Unternehmensziele erfüllen. So lassen sich kontinuierliche Verbesserungen erzielen und die Sicherheitsstrategie an den übergeordneten Unternehmenszielen ausrichten.
Wie Snyk bei Strategie und Kennzahlen unterstützt
Snyk bietet leistungsstarke Funktionen für Reporting und Enterprise Analytics. Mit diesen Tools können Unternehmen Kennzahlen und KPIs zu ihren Softwaresicherheitsmaßnahmen definieren und verfolgen, insbesondere für statische Anwendungssicherheitstests (SAST) und Software Composition Analysis (SCA). Die Analysen von Snyk liefern detaillierte Einblicke in die Wirksamkeit von Sicherheitsprogrammen und unterstützen fundierte Entscheidungen sowie die kontinuierliche Weiterentwicklung und Verbesserung der Sicherheitsstrategie.
Mit den Reporting-Funktionen von Snyk erhalten Unternehmen einen klaren Überblick über ihre Sicherheitslage, können die Wirkung ihrer Sicherheitsinitiativen messen und sicherstellen, dass ihr Softwaresicherheitsprogramm auf die Unternehmensziele abgestimmt ist.
Sicherheitspraktik: Richtlinien und Compliance
Die Praktik „Richtlinien und Compliance“ innerhalb der Governance-Funktion des OWASP-SAMM-Modells soll sicherstellen, dass ein Unternehmen interne Sicherheitsstandards und externe regulatorische Anforderungen erfüllt. Dazu werden Sicherheitsrichtlinien an den Geschäftszielen des Unternehmens ausgerichtet, anwendungsspezifische Sicherheits-Baselines erstellt und automatisierte Audits eingerichtet, die die Compliance während des gesamten Software Development Life Cycle (SDLC) überwachen.
Stream A konzentriert sich darauf, Sicherheitsrichtlinien und -standards für alle Anwendungen festzulegen und durchzusetzen, um ihre einheitliche Einhaltung und Überwachung sicherzustellen.
Stream B legt den Schwerpunkt auf die Messung und Berichterstattung zur Einhaltung von Anforderungen Dritter. So wird sichergestellt, dass jede Anwendung externe Verpflichtungen erfüllt und diese dokumentiert und eingehalten werden.
Wie Snyk bei Richtlinien und Compliance unterstützt
Mit Snyk Security Policies und License Policies können Unternehmen Richtlinien für die Nutzung von Open-Source-Bibliotheken festlegen und durchsetzen. Das trägt dazu bei, sowohl interne Sicherheitsstandards als auch Anforderungen Dritter einzuhalten.
Darüber hinaus stellt Snyk AppRisk sicher, dass alle in den Governance-Richtlinien des Unternehmens festgelegten Sicherheitskontrollen eingerichtet und wirksam umgesetzt werden. So lassen sich anwendungsspezifische Sicherheitsanforderungen überwachen und dokumentieren. Durch die Integration dieser Tools in den SDLC unterstützt Snyk die automatisierte Durchsetzung von Compliance-Vorgaben. Das senkt das Risiko von Verstößen und stärkt die Sicherheitslage des Unternehmens.
Sicherheitspraktik: Schulung und Anleitung
Die Praktik „Schulung und Anleitung“ innerhalb der Governance-Funktion des OWASP-SAMM-Modells soll allen am Softwareentwicklungslebenszyklus beteiligten Personen das nötige Wissen und die Ressourcen vermitteln, um sichere Software zu entwickeln. Sie unterstreicht die Bedeutung kontinuierlicher Weiterbildung und eines stärkeren Sicherheitsbewusstseins im gesamten Unternehmen. Sie beginnt mit gezielten Schulungen für Entwickler und wird auf weitere Rollen im Unternehmen ausgeweitet. Schließlich entwickelt sie sich zu rollenspezifischen Schulungen weiter, die eine wirksame Umsetzung von Sicherheitspraktiken gewährleisten.
Über Schulungen hinaus fördert diese Praktik Zusammenarbeit und Transparenz. Sie stärkt die Application Security durch den teamübergreifenden Austausch von Wissen und Tools. Ziel ist ein sicherheitsbewusstes Umfeld, in dem alle Beteiligten sichere Entwicklungspraktiken anwenden.
Wie Snyk bei Schulung und Anleitung unterstützt
Snyk Learn ist eine Lernumgebung für sicheres Programmieren, in der Entwickler und andere Teammitglieder interaktive, szenariobasierte Lektionen zur sicheren Entwicklung absolvieren können. Das Tool unterstützt Unternehmen dabei, das Sicherheitsbewusstsein zu stärken und Kompetenzen durch praxisnahes Lernen auszubauen. So lassen sich Praktiken für sicheres Programmieren leichter in die täglichen Arbeitsabläufe integrieren.
Geschäftsfunktion: Design
Sicherheitspraktik: Bedrohungsbewertung
Die Praktik „Bedrohungsbewertung“ innerhalb der Geschäftsfunktion Design im OWASP-SAMM-Modell konzentriert sich darauf, Risiken auf Projektebene anhand der Softwarefunktionen und ihrer Betriebsumgebung zu identifizieren und zu bewerten. Wenn Unternehmen die möglichen Bedrohungen und wahrscheinlichen Angriffe für jedes Projekt kennen, können sie fundiertere Entscheidungen darüber treffen, welche Sicherheitsinitiativen Priorität haben und wie Risiken zu steuern sind. Die Praktik entwickelt sich von einfachen Bedrohungsmodellen und Risikoprofilen zu einem ausgefeilten, umfassenden Ansatz weiter, bei dem Bedrohungsinformationen eng mit externen Faktoren und kompensierenden Kontrollen verknüpft sind. Ziel ist ein besseres Verständnis der möglichen Folgewirkungen von Sicherheitsproblemen und ein aktueller Überblick über die Bedrohungsexposition des Unternehmens.
Wie Snyk bei der Bedrohungsbewertung unterstützt
Snyk AppRisk ist eine Lösung für das Management der Application-Security-Posture, die Software-Assets wie Repositories anhand benutzerdefinierter Richtlinien automatisch klassifiziert. So können Unternehmen ein zentrales und präzises Verzeichnis ihrer Anwendungsrisikoprofile führen und die Abdeckung von Bedrohungen unternehmensweit proaktiv überwachen und aktualisieren. Snyk AppRisk hilft Unternehmen sicherzustellen, dass ihre Risikobewertungen umfassend und aktuell sind und der gegenwärtigen Bedrohungslage entsprechen.
Geschäftsfunktion: Implementierung
Sicherheitspraktik: Sicherer Build
Die Praxis „Secure Build“ innerhalb der Geschäftsfunktion „Implementation“ des OWASP-SAMM-Modells konzentriert sich darauf, einen standardisierten und wiederholbaren Software-Build-Prozess zu etablieren, der Sicherheit von Grund auf integriert. Im Mittelpunkt steht die Automatisierung des Build-Prozesses, um Subjektivität und menschliche Fehler auszuschließen und sicherzustellen, dass Sicherheitsprüfungen wie Static Application Security Testing (SAST) und Dynamic Application Security Testing (DAST) in die Pipeline eingebunden sind. Dank dieser Automatisierung lassen sich Sicherheitsregressionen frühzeitig erkennen und beheben, sodass unsichere Artefakte nicht in die Produktion gelangen.
Darüber hinaus befasst sich die Praxis mit der entscheidenden Rolle von Softwareabhängigkeiten in modernen Anwendungen. Sie unterstreicht, wie wichtig es ist, den Sicherheitsstatus von Komponenten von Drittanbietern, einschließlich transitiver Abhängigkeiten, zu ermitteln und nachzuverfolgen, um die Auswirkungen potenzieller Schwachstellen zu minimieren. In fortgeschritteneren Implementierungen werden dieselben strengen Sicherheitsprüfungen wie für den Anwendungscode auch auf diese Abhängigkeiten angewendet, um eine umfassende Sicherheitsabdeckung zu gewährleisten.
So unterstützt Snyk Sie beim Secure Build
Snyk bietet eine Reihe von Tools, die optimal auf die Praxis „Secure Build“ abgestimmt sind:
Snyk Code bietet Funktionen für Static Application Security Testing (SAST), mit denen Entwickler ihren Code im Rahmen des automatisierten Build-Prozesses auf Schwachstellen überprüfen können. So werden Sicherheitsprobleme frühzeitig erkannt und behoben, wodurch das Risiko sinkt, dass unsicherer Code in die Produktion gelangt.
Snyk Open Source konzentriert sich darauf, Open-Source-Abhängigkeiten, einschließlich transitiver Abhängigkeiten, auf bekannte Schwachstellen zu überprüfen. Dieses Tool trägt dazu bei, eine sichere Software-Lieferkette zu gewährleisten, indem Probleme in Komponenten von Drittanbietern kontinuierlich überwacht und behoben werden.
Mit der Funktion Automatic Fix PRs von Snyk werden automatisch Pull Requests erstellt, um Schwachstellen in Open-Source-Bibliotheken zu beheben. Die Integration in Git-Systeme vereinfacht die Behebung von Sicherheitsproblemen und trägt dazu bei, Anwendungen dauerhaft sicher zu halten.
Die Pull-Request-Prüfung von Snyk überprüft automatisch jeden Pull Request auf neue Schwachstellen, die durch Änderungen eingeführt wurden. So lassen sich Sicherheitsprüfungszyklen verkürzen und die Codeintegrität wahren.
CI/CD-Integration und Snyk CLI: Snyk lässt sich nahtlos in CI/CD-Pipelines integrieren und fungiert als Sicherheits-Gate, das Builds mit Schwachstellen oberhalb eines bestimmten Schweregrads blockiert. Darüber hinaus kann die Snyk CLI eine Software Bill of Materials (SBOM) in den Formaten SPDX und CycloneDX erstellen. So erhalten Sie detaillierte Einblicke in die Komponenten einer Anwendung und die damit verbundenen Risiken.
Durch die Integration von Snyk in den Build-Prozess können Unternehmen Sicherheitsprüfungen automatisieren, Schwachstellen im Anwendungscode und in Abhängigkeiten verwalten und einen konsistenten, sicheren Build-Prozess gewährleisten, der den im OWASP-SAMM-Modell beschriebenen Best Practices entspricht.
Sicherheitspraxis: Secure Deployment
Die Praxis „Secure Deployment“ innerhalb der Geschäftsfunktion „Implementation“ des OWASP-SAMM-Modells gewährleistet, dass Sicherheit und Integrität von Anwendungen während des Deployment-Prozesses erhalten bleiben. Im Mittelpunkt stehen die Automatisierung des Deployment-Prozesses zur Verringerung manueller Fehler und die Integration von Sicherheitsprüfungen in allen Phasen. Außerdem befürwortet die Praxis eine Funktionstrennung, damit Deployments von geschultem Personal durchgeführt werden, das nicht direkt an der Entwicklung beteiligt ist.
Neben den technischen Aspekten des Deployments befasst sich die Praxis auch mit dem Schutz sensibler Daten wie Passwörtern, Tokens und anderen Secrets, die für den Betrieb von Anwendungen in Produktionsumgebungen unerlässlich sind. Zu den grundlegenden Maßnahmen gehört, diese Secrets aus Repositories und Konfigurationsdateien in sichere Vaults zu übertragen. Bei fortgeschritteneren Implementierungen werden Secrets während des Deployments dynamisch generiert und kontinuierlich auf ungeschützte Secrets überprüft.
So unterstützt Snyk Sie beim Secure Deployment
Snyk bietet mehrere Tools, die auf die Praxis „Secure Deployment“ abgestimmt sind:
Snyk Code unterstützt Secure Deployment mit Static Application Security Testing (SAST), um Schwachstellen im Code vor dem Deployment zu erkennen und sicherzustellen, dass nur sicherer Code in die Produktion gelangt.
Snyk Open Source unterstützt den sicheren Deployment-Prozess, indem es Open-Source-Abhängigkeiten, einschließlich transitiver Abhängigkeiten, auf Schwachstellen überprüft und die Anwendung so vor Risiken durch Komponenten von Drittanbietern schützt.
CI/CD-Integration und Snyk CLI: Snyk lässt sich direkt in CI/CD-Pipelines integrieren und fungiert als Sicherheits-Gate, das das Deployment von Builds mit Schwachstellen oberhalb eines festgelegten Schweregrads verhindert. Durch diese Automatisierung werden Sicherheitsprüfungen konsequent angewendet und nur konforme Builds bereitgestellt.
Secret-Management: Durch die Partnerschaft von Snyk mit GitGuardian unterstützt Snyk auch die Verwaltung und Absicherung von Secrets und trägt damit dem zweiten Teilbereich der Praxis „Secure Deployment“ Rechnung. Diese Integration ermöglicht es, offengelegte Secrets zu erkennen und zu beheben, sodass sensible Informationen während des Deployments und in Produktionsumgebungen angemessen geschützt sind.
Mit diesen Tools unterstützt Snyk Unternehmen dabei, Deployment-Prozesse zu automatisieren, Sicherheitsprüfungen durchzusetzen und Secrets effektiv zu verwalten. So entsteht eine sichere und zuverlässige Deployment-Pipeline, die den im OWASP-SAMM-Modell beschriebenen Best Practices entspricht.
Sicherheitspraxis: Defect Management
Im Mittelpunkt der Praxis „Defect Management“ stehen die systematische Erfassung, Nachverfolgung und Analyse von Software-Sicherheitsfehlern. Ziel ist es, durch ein effektives Management von Fehlern während des gesamten Entwicklungsprozesses sicherzustellen, dass Software mit einem bekannten Sicherheitsniveau veröffentlicht wird. Die Praxis umfasst nicht nur das Erkennen und Beheben von Sicherheitsfehlern, sondern auch die Anreicherung der Fehlerdaten, um aussagekräftige Kennzahlen abzuleiten. Diese Kennzahlen können Entscheidungen zur Sicherheit einzelner Projekte und zum Sicherheitsprogramm insgesamt unterstützen. Bei fortgeschrittenen Implementierungen ist das Fehlermanagement formalisiert; die Echtzeit-Datenanalyse und die Erkennung von Trends spielen dabei eine wichtige Rolle für die Sicherheitsstrategie des Unternehmens.
So unterstützt Snyk Sie beim Defect Management
Snyk bietet leistungsstarke Tools zur Unterstützung der Praxis „Defect Management“:
Web-UI, Reporting und Enterprise Analytics von Snyk: Mit diesen Funktionen können Unternehmen alle Schwachstellen systematisch nachverfolgen und detaillierte Kennzahlen erstellen. Die Tools von Snyk ermöglichen es Teams, wichtige Kennzahlen wie die Anzahl der Ausgangsprobleme, neu erkannten Probleme, vermeidbaren Probleme und die mittlere Behebungszeit (MTTR) zu überwachen. Diese umfassende Erfassung und Analyse hilft Unternehmen, fundierte, kennzahlenbasierte Entscheidungen zu Sicherheitsprioritäten zu treffen.
Team- und projektbezogene Kennzahlen: Mit Snyk lassen sich Kennzahlen nach Teams oder Projekten gruppieren. So wird sichtbar, welche Teams bei ihrer Sicherheitslage besonders gut abschneiden. Diese Funktion ermöglicht ein besseres Management und mehr Verantwortlichkeit und bringt Elemente von Wettbewerb und Gamification ein, die bei der Entwicklung von Security-Champion-Programmen hilfreich sein können.
Mit den Tools von Snyk können Unternehmen ihre Prozesse für das Fehlermanagement verbessern und sicherstellen, dass Sicherheitsfehler nachverfolgt, behoben und für strategische Entscheidungen sowie die Optimierung der Sicherheitspraktiken insgesamt genutzt werden.
Geschäftsfunktion: Verification
Sicherheitspraxis: Requirements-driven Testing
Die Praxis „Requirements-driven Testing“ stellt sicher, dass die Sicherheitskontrollen einer Anwendung wie vorgesehen funktionieren und die festgelegten Sicherheitsanforderungen des Projekts erfüllen. Dazu werden Sicherheitstests und Regressionstestfälle schrittweise entwickelt und ausgeführt, wobei positive und negative Tests im Mittelpunkt stehen. Positive Tests überprüfen, ob die Sicherheitskontrollen die funktionalen Sicherheitsanforderungen korrekt erfüllen. Negative Tests sollen Fehler und Schwachstellen aufdecken, indem geprüft wird, wie die Anwendung mit missbräuchlicher und unsachgemäßer Nutzung umgeht. In fortgeschrittenen Phasen umfasst die Praxis Belastungstests für die Sicherheit, etwa Denial-of-Service-Tests. Außerdem wird die kontinuierliche Verbesserung der Anwendungssicherheit durch automatisierte Sicherheits-Unit-Tests und Regressionstests für erkannte und behobene Fehler betont.
So unterstützt Snyk Sie bei Requirements-driven Testing
Snyk unterstützt die Umsetzung der Praxis „Requirements-driven Testing“, indem es hilft, Schwachstellen in proprietärem Code und Code von Drittanbietern zu erkennen:
Snyk Code ermöglicht es Entwicklern, Schwachstellen in ihrem Code früh im Entwicklungsprozess zu erkennen. So können sie sicherstellen, dass die Sicherheitskontrollen die geforderten Standards erfüllen und korrekt funktionieren.
Snyk Open Source überprüft Open-Source-Abhängigkeiten auf bekannte Schwachstellen. So wird sichergestellt, dass in die Anwendung integrierte Komponenten von Drittanbietern die erforderlichen Sicherheitsanforderungen erfüllen und keine neuen Risiken mit sich bringen.
Sicherheitspraxis: Security Testing
Die Praxis „Security Testing“ innerhalb der Geschäftsfunktion „Verification“ des OWASP-SAMM-Modells dient dazu, technische Schwachstellen und Schwächen in der Geschäftslogik von Anwendungen aufzudecken. Sie geht damit über die bloße Überprüfung hinaus, ob Sicherheitsanforderungen erfüllt sind. Automatisierte und manuelle Testmethoden werden kombiniert, um eine umfassende Abdeckung zu gewährleisten. Automatisierte Sicherheitstests bieten eine skalierbare und effiziente Möglichkeit, gängige Schwachstellen oder „leicht zu behebende Probleme“ aufzudecken. Diese Tests werden kontinuierlich optimiert und häufiger ausgeführt, damit Fehler und Regressionen früh im Entwicklungszyklus erkannt werden.
Automatisierte Tests haben jedoch ihre Grenzen, insbesondere bei komplexen Angriffsvektoren und Schwachstellen in der Geschäftslogik, die ein tieferes Verständnis der Anwendung erfordern. Hier sind manuelle Tests durch Experten unverzichtbar. Manuelle Prüfungen werden in der Regel nach Risiko, kürzlich vorgenommenen Änderungen oder bevorstehenden größeren Releases priorisiert, damit kritische Komponenten gezielt geprüft werden. Unternehmen können außerdem Bug-Bounty-Programme nutzen, um externes Fachwissen einzubringen und weitere Schwachstellen aufzudecken.
Das Hauptziel von Security Testing besteht darin, Schwachstellen in einer Anwendung zu erkennen und gegenüber dem Management und den Stakeholdern aus dem Geschäftsbereich offenzulegen, damit diese Risiken verstehen und proaktiv angehen können.
So unterstützt Snyk Sie bei Security Testing
Snyk Code ermöglicht automatisierte Prüfungen proprietären Codes auf Schwachstellen. So lassen sich gängige Sicherheitsprobleme früh im Entwicklungsprozess erkennen und leichter beheben, bevor sie zu größeren Problemen werden.
Snyk Open Source konzentriert sich darauf, Open-Source-Abhängigkeiten, einschließlich transitiver Abhängigkeiten, auf bekannte Schwachstellen zu überprüfen. So wird sichergestellt, dass in die Anwendung integrierte Komponenten von Drittanbietern keine Sicherheitsrisiken mit sich bringen.
CI/CD-Integration und Snyk CLI: Snyk kann als Sicherheits-Gate fungieren und Builds mit Schwachstellen oberhalb eines festgelegten Schweregrads blockieren. Diese Integration stellt sicher, dass Sicherheitstests ein kontinuierlicher Bestandteil des Entwicklungszyklus sind und Probleme so früh wie möglich erkannt werden.
Geschäftsfunktion: Operations
Sicherheitspraxis: Environment Management
Die Praxis „Environment Management“ innerhalb der Geschäftsfunktion „Operations“ des OWASP-SAMM-Modells unterstreicht, wie wichtig es ist, die Sicherheit und Integrität der Betriebsumgebung einer Anwendung zu erhalten. Auch nach dem Deployment sind kontinuierliche Sicherheitsmaßnahmen erforderlich, da für verschiedene Komponenten des Technologie-Stacks laufend neue Sicherheitspatches und Funktionen veröffentlicht werden. Da viele Technologien nicht standardmäßig sicher sind – häufig aus Gründen der Abwärtskompatibilität oder der einfachen Einrichtung –, müssen sichere Basiskonfigurationen unbedingt konsequent auf allen Systemen angewendet werden.
Dazu gehört, regelmäßig nach Schwachstellen zu suchen und alle Komponenten zeitnah zu patchen, damit die Umgebung sicher bleibt. Dazu müssen formelle Prozesse zur Konfigurationshärtung eingeführt werden: Konfigurationen werden kontinuierlich überwacht und Abweichungen von der Sicherheitsbaseline als Sicherheitsmängel behandelt.
Wie Snyk beim Management von Umgebungen helfen kann
Snyk unterstützt die Praxis des Umgebungsmanagements mit dem Tool Snyk IaC (Infrastructure as Code). Snyk IaC scannt IaC-Dateien wie CloudFormation, Kubernetes, ARM und Terraform auf Fehlkonfigurationen, die Sicherheitsrisiken darstellen können. Die Scans basieren auf Best Practices und Frameworks wie den CIS Benchmarks und dem AWS Well-Architected Framework. So wird sichergestellt, dass Ihre Infrastruktur sicher konfiguriert ist.
Snyk IaC lässt sich nahtlos in verschiedene Phasen des Entwicklungslebenszyklus integrieren:
IDE-Integration: Entwickler können Fehlkonfigurationen bereits früh in der Entwicklung erkennen.
Git-Integration: Snyk-IaC-Scans können als Teil des Git-Workflows ausgelöst werden. So werden Fehlkonfigurationen erkannt, bevor Änderungen zusammengeführt werden.
CI/CD-Automatisierung: Snyk-IaC-Scans lassen sich über die CLI in einer CI/CD-Pipeline automatisieren. So sorgen sie für kontinuierliche Sicherheitsprüfungen, während Infrastrukturänderungen bereitgestellt werden.
Mit Snyk IaC können Unternehmen sichere Konfigurationsbaselines in ihren Umgebungen konsequent durchsetzen, Schwachstellen proaktiv verwalten und sicherstellen, dass ihre Betriebsumgebungen sicher bleiben und Branchenstandards entsprechen.
Fazit
Das OWASP-SAMM-Framework ist für Unternehmen, die ihre Anwendungssicherheit stärken möchten, von unschätzbarem Wert. Mit Snyk können Unternehmen die im OWASP SAMM definierten Sicherheitspraktiken effektiv umsetzen und so sicherstellen, dass sie ihre Sicherheitsziele nicht nur erreichen, sondern übertreffen.
Beschleunigen Sie die sichere Entwicklung
Snyk bringt Entwickler und Sicherheitsteams zusammen, damit Sie Geschwindigkeit und Sicherheit in großem Maßstab gewährleisten können.