5 Tipps für mehr Anwendungssicherheit – vom Code bis zur Cloud

8. August 2023
0 Min. LesezeitWährend die Partnerschaft zwischen Snyk und GitGuardian stetig wächst, haben wir gemeinsam einen neuen Spickzettel erstellt, der wichtige Sicherheitsaspekte und Tools vorstellt, mit denen Sie Risiken mindern und Ihren Code schützen können.
Der Weg vom Code in die Cloud und zurück zum Code erfordert einen ganzheitlichen Sicherheitsansatz. Unternehmen können sichere und resiliente Anwendungen entwickeln, sensible Daten schützen und eine starke AppSec-Kultur etablieren, indem sie Sicherheit über den gesamten Softwareentwicklungslebenszyklus hinweg integrieren. Mit Tools wie Snyk und GitGuardian lassen sich DevSecOps-Praktiken stärken und Software effizienter und sicherer entwickeln.
Unser neuer Spickzettel zeigt Ihnen, wie Sie mit GitGuardian Ihre Secrets verwalten und Ihren Code sowie Ihre Abhängigkeiten kontinuierlich mit Snyk auf Schwachstellen überwachen können.
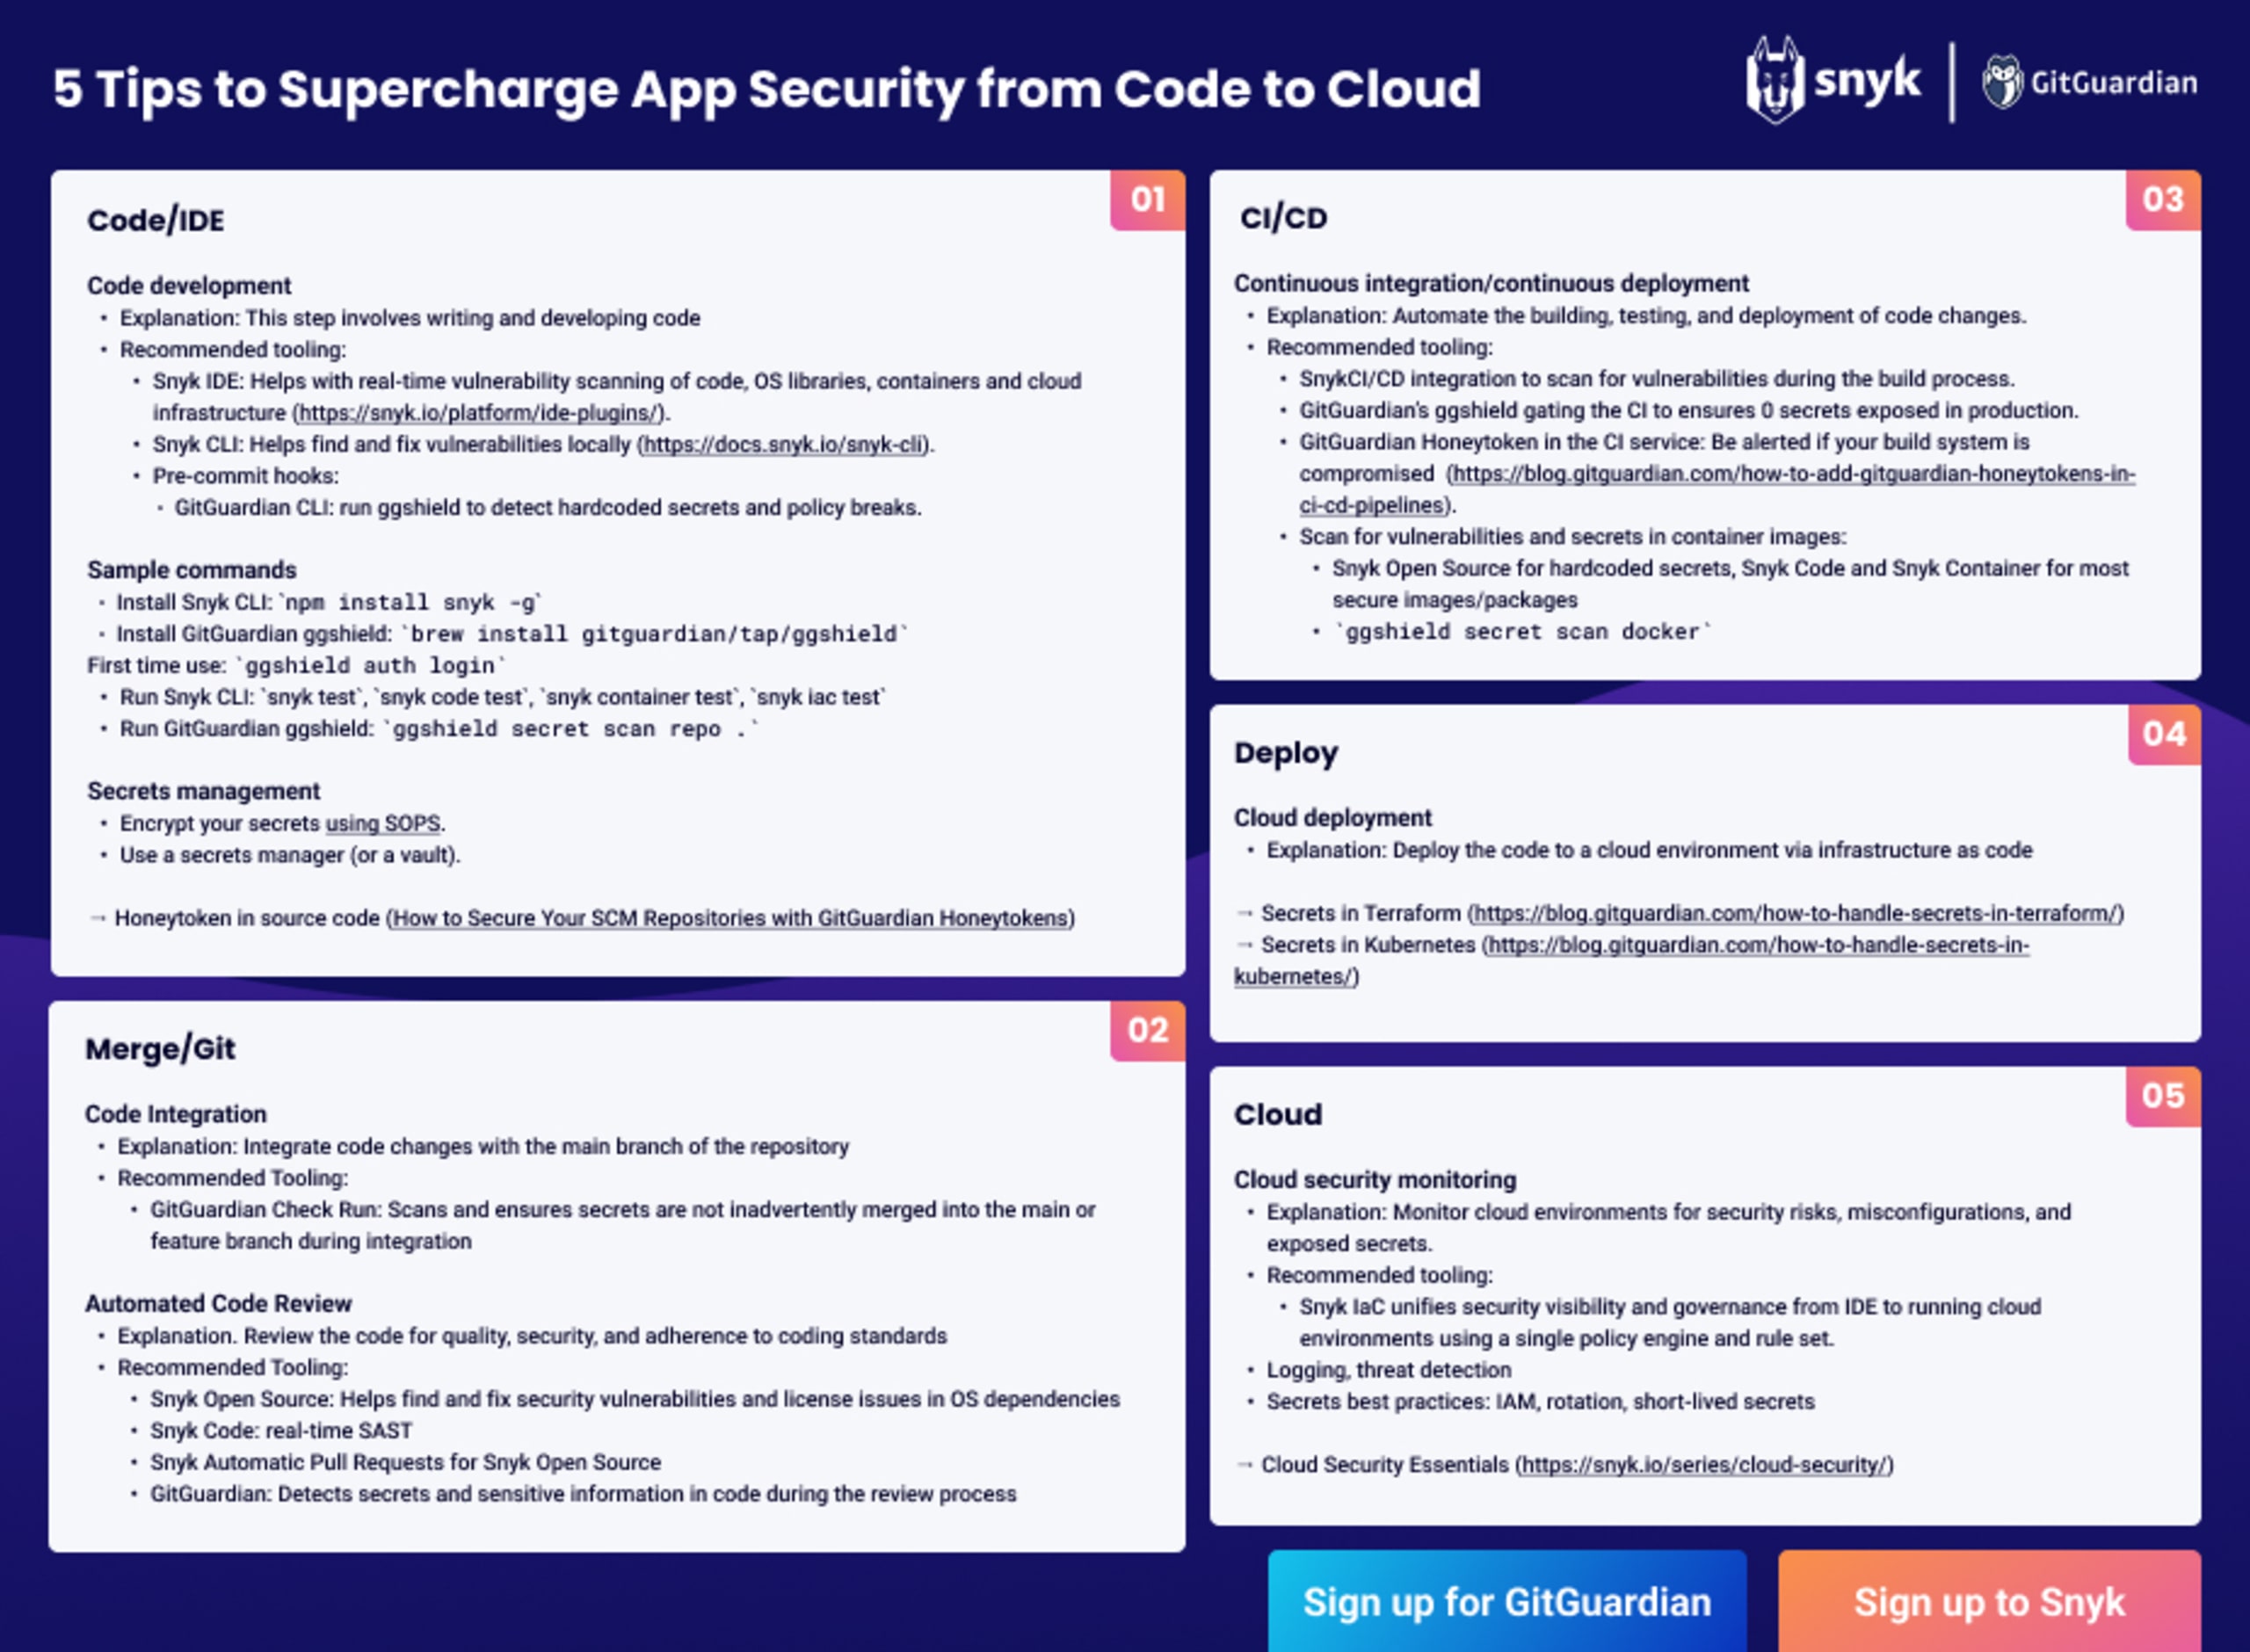
Die Integration von Sicherheit in den Softwareentwicklungslebenszyklus befähigt Entwickler, Verantwortung für die Sicherheit zu übernehmen, Risiken proaktiv zu mindern und eine Sicherheitskultur im Unternehmen zu etablieren.
Das ist aus mehreren wichtigen Gründen von größter Bedeutung:
Proaktive Risikominderung: Die Integration von Sicherheitspraktiken in frühen Phasen des Softwareentwicklungslebenszyklus trägt dazu bei, das Risiko von Sicherheitsverletzungen, Datenlecks und anderen Sicherheitsvorfällen zu minimieren.
Zeit- und Kostenersparnis: Sicherheitsprobleme in späteren Entwicklungsphasen oder im Produktivbetrieb zu beheben, kann deutlich mehr Zeit und Geld kosten.
Compliance- und regulatorische Anforderungen: In vielen Branchen gelten strenge Compliance- und regulatorische Sicherheitsanforderungen, etwa die DSGVO, HIPAA, PCI DSS und ISO 27001. Durch die Integration von Sicherheit über den gesamten Softwareentwicklungslebenszyklus hinweg werden die erforderlichen Sicherheitskontrollen und -maßnahmen umgesetzt, um diese Anforderungen zu erfüllen.
Mehr Vertrauen und Kundenzufriedenheit: Sicherheitsverletzungen können den Ruf eines Unternehmens schwer schädigen und das Vertrauen der Kunden untergraben. Wenn Unternehmen der Sicherheit während des gesamten Softwareentwicklungslebenszyklus Priorität einräumen, zeigen sie, dass sie sich für den Schutz sensibler Daten und Kundeninformationen einsetzen.
Shift-left-Ansatz: Die frühzeitige Integration von Sicherheitspraktiken in den Softwareentwicklungslebenszyklus folgt dem Shift-left-Prinzip. Das bedeutet, Sicherheitsfragen so früh wie möglich anzugehen – idealerweise bereits in der Anforderungs- und Entwurfsphase – und Entwickler dazu zu befähigen, Verantwortung für die Sicherheit zu übernehmen und mit Sicherheitsteams zusammenzuarbeiten, um von Anfang an sicherere Anwendungen zu entwickeln.
Höhere Softwarequalität: Die Integration von Sicherheitspraktiken in den Softwareentwicklungslebenszyklus verbessert die Softwarequalität. Unternehmen steigern so die allgemeine Zuverlässigkeit, Stabilität und Leistung ihrer Anwendungen.
Schnelle Reaktion auf neue Bedrohungen: Durch die Integration von Sicherheitspraktiken in den gesamten Softwareentwicklungslebenszyklus können Unternehmen schnell auf neue Sicherheitsbedrohungen reagieren. Entwickler können zeitnah Sicherheitspatches, Updates und Gegenmaßnahmen implementieren.
Codesicherheit
Codesicherheit ist ein wichtiger Aspekt der Anwendungsentwicklung, denn Schwachstellen im Code können zu Sicherheitsverletzungen, Datenlecks und anderen böswilligen Aktivitäten führen. Zu den häufigsten Herausforderungen bei der Codesicherheit zählen:
Verwundbare Abhängigkeiten
Anwendungen nutzen häufig Open-Source-Bibliotheken und -Frameworks, um die Entwicklung zu beschleunigen und vorhandene Funktionen einzusetzen. Diese Abhängigkeiten können jedoch eigene Schwachstellen aufweisen. Werden sie nicht erkannt und behoben, können sie Angreifern als Einfallstor dienen. Die Herausforderung besteht darin, die Abhängigkeiten im Blick zu behalten, Sicherheits-Patches zeitnah einzuspielen und sicherzustellen, dass die verwendeten Versionen keine bekannten Schwachstellen enthalten.
Unsichere Programmierpraktiken
Unsichere Programmierpraktiken können Schwachstellen in die Codebasis einbringen. Entwickler verwenden möglicherweise unbeabsichtigt unsichere Funktionen oder Techniken, die Angreifer ausnutzen können. Beispiele hierfür sind veraltete Verschlüsselungsalgorithmen, eine unzureichende Validierung von Benutzereingaben oder fehlende Zugriffskontrollen. Unsichere Programmierpraktiken sind häufig auf mangelndes Sicherheitsbewusstsein oder unzureichende Schulungen zurückzuführen.
Fehlende Code-Reviews
Unzureichende oder uneinheitliche Code-Review-Prozesse können dazu führen, dass Sicherheitsprobleme unentdeckt bleiben. Ohne gründliche Code-Reviews bleiben Schwachstellen möglicherweise unbemerkt und die Codebasis ist anfällig für Angriffe. Code-Reviews sollten sowohl funktionale als auch sicherheitsrelevante Aspekte abdecken, sicherstellen, dass Best Practices für die Sicherheit eingehalten werden, potenzielle Schwachstellen erkennen und sichere Codierungsstandards wahren. Regelmäßige und umfassende Code-Reviews sind entscheidend, um das Risiko von Sicherheitsverletzungen zu minimieren.
Um diese zentralen Sicherheitsherausforderungen zu bewältigen, ist ein vielschichtiger Ansatz erforderlich. Dazu gehören sichere Programmierpraktiken, kontinuierliche Weiterbildung und Schulungen für Entwickler, robuste Prozesse für das Abhängigkeitsmanagement, Richtlinien für sicheres Programmieren, regelmäßige Code-Reviews und automatisierte Tools zum Erkennen von Schwachstellen und potenziellen Sicherheitslücken.
Codesicherheit mit Snyk und GitGuardian
Entwickler und Unternehmen können die Codesicherheit im Softwareentwicklungslebenszyklus verbessern, indem sie die Möglichkeiten von Snyk und GitGuardian nutzen. Diese Tools bieten umfassende Funktionen und Integrationen, mit denen sich Schwachstellen erkennen, Abhängigkeiten absichern, Code analysieren und offengelegte Secrets aufspüren lassen – für eine insgesamt stärkere Sicherheitslage der Anwendungen.
Snyk-Befehlszeilenschnittstelle (CLI)
Die Snyk CLI ist ein vielseitiges Tool, mit dem Entwickler Snyk nahtlos in ihren Entwicklungsworkflow integrieren können. Sie bietet einen flexiblen und anpassbaren Ansatz für Sicherheitsscans und die automatisierte Erkennung von Schwachstellen. Wird die Snyk CLI in Build-Skripte oder CI/CD-Pipelines eingebunden, können Entwickler ihren Code und ihre Abhängigkeiten automatisch auf Schwachstellen überprüfen. Die Snyk CLI unterstützt zahlreiche Programmiersprachen, Paketmanager und Integrationsmöglichkeiten und ist damit ein wertvolles Tool, um Sicherheitsprüfungen in den Entwicklungsprozess einzubinden.
Sie können die Snyk CLI global installieren, indem Sie npm install snyk -g ausführen. Anschließend können Sie verschiedene Befehle wie snyk test, snyk code test, snyk container test und snyk iac test ausführen, um Ihren Code, Ihre Abhängigkeiten, Container und Infrastructure as Code auf Schwachstellen und Fehlkonfigurationen zu überprüfen.
Weitere Informationen zur Snyk CLI finden Sie hier.
Snyk-Integrationen für integrierte Entwicklungsumgebungen (IDEs).
Snyk bietet Plugins und Integrationen für beliebte IDEs wie Visual Studio Code, IntelliJ IDEA und Eclipse. Damit werden die Funktionen zur Erkennung von Schwachstellen direkt in die Entwicklungsumgebung eingebunden und liefern während des Schreibens von Code Echtzeit-Feedback zu Sicherheitsproblemen. Mit IDE-Integrationen erhalten Entwickler sofortige Warnmeldungen und Empfehlungen zur Behebung. So können sie Schwachstellen direkt beheben und während der Entwicklung sicher programmieren.
Erfahren Sie hier, wie Sie das Plugin in Ihrer bevorzugten IDE installieren.
Snyk Open Source
Snyk Open Source ist ein leistungsstarkes Tool, das Open-Source-Abhängigkeiten auf Schwachstellen überprüft. Es analysiert die in einem Projekt verwendeten Abhängigkeiten und erkennt bekannte Schwachstellen in den zugehörigen Bibliotheken und Frameworks. Snyk Open Source hilft Entwicklern, sich über Sicherheitsrisiken ihrer Abhängigkeiten auf dem Laufenden zu halten, und unterstützt sie bei der Behebung.
Snyk Code
Snyk Code analysiert Code-Repositories auf Sicherheitslücken. Mithilfe von Static Application Security Testing (SAST) und hochmoderner hybrider KI untersucht Snyk Code die Codebasis auf potenzielle Sicherheitsschwachstellen, unsichere Programmierpraktiken und häufige Sicherheitsrisiken. Das Tool liefert Entwicklern konkrete Erkenntnisse und Empfehlungen zur Behebung der erkannten Probleme. Snyk Code lässt sich in gängige Versionskontrollsysteme integrieren, sodass Entwickler Code nahtlos in ihren bestehenden Workflows auf Sicherheitslücken untersuchen können.
GitGuardian
GitGuardian ergänzt das Angebot von Snyk und konzentriert sich auf das Erkennen von Secrets und sensiblen Informationen in Code-Repositories. Das Tool scannt Repositories nach offengelegten API-Schlüsseln, Passwörtern, Tokens und anderen Zugangsdaten, die bei einer Offenlegung zu Sicherheitsverletzungen führen könnten. GitGuardian überwacht Änderungen auf Commit-Ebene und erkennt fest im Code hinterlegte Zugangsdaten in Echtzeit. GitGuardian hilft Entwicklern und Unternehmen, Sicherheitslücken proaktiv zu beheben und unbefugten Zugriff oder den Missbrauch sensibler Informationen zu verhindern.
Weitere Informationen zu GitGuardian finden Sie hier.
Cloud-Sicherheit
Cloud-Umgebungen bringen aufgrund ihrer verteilten Struktur, des Modells der geteilten Verantwortung und der komplexen Verwaltung verschiedener Cloud-Dienste besondere Sicherheitsherausforderungen mit sich. Zu den häufigsten Herausforderungen zählen:
Datenschutzverletzungen
In Cloud-Umgebungen werden große Mengen sensibler Daten gespeichert, was sie zu attraktiven Zielen für Cyberangreifer macht. Datenschutzverletzungen können durch Schwachstellen in Cloud-Diensten, schwache Zugriffskontrollen oder Bedrohungen von innen entstehen. Datenverluste können finanzielle Einbußen, Reputationsschäden und rechtliche Folgen nach sich ziehen.
Fehlkonfigurationen
Falsch konfigurierte Cloud-Ressourcen können sensible Daten offenlegen oder Angreifern unbefugten Zugriff ermöglichen. Fehlkonfigurationen können auf verschiedenen Ebenen auftreten, etwa bei Speicher-Buckets, Netzwerkkonfigurationen, virtuellen Maschinen oder Zugriffsrichtlinien. Ursache unzureichender Sicherheitskonfigurationen können menschliche Fehler, fehlendes Wissen oder unzureichende Automatisierung sein.
Bedrohungen von innen
Personen mit privilegiertem Zugriff auf Cloud-Ressourcen, etwa Mitarbeiter oder Auftragnehmer, können ein erhebliches Sicherheitsrisiko darstellen. Bedrohungen von innen können vorsätzlich sein, wenn Personen ihren Zugriff zum persönlichen Vorteil oder für böswillige Aktivitäten missbrauchen. Sie können aber auch unbeabsichtigt entstehen, wenn sensible Daten versehentlich offengelegt werden oder jemand auf Social-Engineering-Angriffe hereinfällt.
Unsichere APIs
Cloud-Dienste nutzen APIs für Kommunikation und Interaktion. Angreifer können unsichere APIs ausnutzen, um sich unbefugten Zugriff zu verschaffen, Daten zu manipulieren oder andere Angriffe durchzuführen. Zu den API-Schwachstellen zählen unzureichende Authentifizierungsmechanismen, schwache Autorisierungskontrollen und eine unzureichende Eingabevalidierung.
Compliance- und regulatorische Anforderungen
In Cloud-Umgebungen werden häufig sensible Daten verarbeitet, für die verschiedene Compliance- und regulatorische Anforderungen gelten, etwa die DSGVO, HIPAA oder PCI DSS. Die Einhaltung dieser Vorschriften sowie der Schutz der Privatsphäre und Sicherheit von Daten in der Cloud-Infrastruktur sind unerlässlich. Werden Compliance-Standards nicht erfüllt, kann dies zu Strafen, rechtlichen Problemen und einem Verlust des Kundenvertrauens führen.
Identitäts- und Zugriffsverwaltung
Die Verwaltung von Benutzeridentitäten, Rollen und Zugriffsrechten in der Cloud kann schwierig sein. Um unbefugten Zugriff auf Ressourcen zu verhindern, müssen geeignete Authentifizierungs- und Autorisierungsmechanismen implementiert werden. Starke Passwortrichtlinien, Multi-Faktor-Authentifizierung und regelmäßige Überprüfungen der Zugriffsrechte sind entscheidend für eine robuste Identitäts- und Zugriffsverwaltung.
Zur Bewältigung dieser Herausforderungen in der Cloud-Sicherheit sind sowohl technische Maßnahmen wie Sicherheitskontrollen und Verschlüsselung als auch organisatorische Praktiken wie Sicherheitsschulungen, Notfallpläne und regelmäßige Audits erforderlich. Darüber hinaus können Entwickler-Sicherheitstools wie Snyk die Sicherheitslage der Cloud-Infrastruktur verbessern.
Snyk Container
Snyk Container trägt dazu bei, containerisierte Anwendungen zu schützen, indem Container-Images auf Schwachstellen untersucht werden. Container, wie sie beispielsweise mit Docker erstellt werden, sind aufgrund ihrer Portabilität und Skalierbarkeit für die Bereitstellung von Anwendungen in der Cloud beliebt geworden. Container-Images können jedoch anfällige Komponenten oder veraltete Abhängigkeiten enthalten, die Angreifer ausnutzen können.
Snyk Container lässt sich nahtlos in den Container-Build-Prozess integrieren und ermöglicht es Entwicklungs- und Betriebsteams, Schwachstellen frühzeitig zu erkennen und zu beheben. Snyk Container erkennt anfällige Pakete, Bibliotheken und Frameworks. Das Tool liefert konkrete Erkenntnisse, etwa zu den einzelnen Schwachstellen, deren Schweregrad und empfohlenen Behebungsschritten.
Snyk IaC
Snyk Infrastructure as Code (IaC) trägt dazu bei, Cloud-Umgebungen zu schützen, die mithilfe von Codevorlagen Cloud-Infrastrukturen verwalten und bereitstellen. Tools wie Terraform, AWS CloudFormation und Azure Resource Manager ermöglichen es Entwicklern, Infrastrukturressourcen programmatisch zu definieren. Fehlkonfigurationen oder Sicherheitslücken in diesen Infrastrukturdefinitionen können die Sicherheit der Cloud-Umgebung jedoch erheblich beeinträchtigen.
Snyk IaC kann IaC-Vorlagen analysieren und Sicherheitsprobleme sowie Fehlkonfigurationen erkennen. Das Tool scannt den Code und liefert Erkenntnisse zu potenziellen Schwachstellen, unsicheren Einstellungen oder Compliance-Verstößen. Werden diese Probleme frühzeitig im Entwicklungs- oder Bereitstellungszyklus erkannt, können Unternehmen sie beheben, bevor die Infrastruktur bereitgestellt wird. Snyk IaC trägt außerdem dazu bei, bewährte Sicherheitspraktiken durchzusetzen und die Einhaltung von Branchenstandards und gesetzlichen Anforderungen sicherzustellen. So sinkt das Risiko einer fehlerhaft konfigurierten oder unsicheren Cloud-Infrastruktur.
Diese Tools bieten Funktionen für automatisierte Scans und Analysen, mit denen sich Schwachstellen und Fehlkonfigurationen frühzeitig erkennen und beheben lassen. Durch die Integration von Snyk in die Cloud-Bereitstellungspipeline lässt sich ein proaktiver Sicherheitsansatz verfolgen und sicherstellen, dass containerisierte Anwendungen und Infrastrukturvorlagen sicher und konform sind.
Zurück zum Code: ein kontinuierlicher Feedback-Loop für Entwickler
Ein kontinuierlicher Feedback-Loop ist ein wesentlicher Bestandteil einer erfolgreichen DevSecOps-Praxis. Er liefert Entwicklern Einblicke und Feedback zu Sicherheitsproblemen in Echtzeit. So können sie Schwachstellen effektiv beheben und die Codesicherheit verbessern. Ein kontinuierlicher Feedback-Loop für Entwickler umfasst folgende zentrale Elemente:
Automatisierte Sicherheitstests
Durch die Integration automatisierter Sicherheitstests in den Entwicklungsworkflow lassen sich Code und Abhängigkeiten kontinuierlich scannen und analysieren. Tools wie Snyk und GitGuardian können für statische Code-Analysen, Schwachstellenscans und die Erkennung von Geheimnissen eingesetzt werden. Automatisierte Sicherheitstests gewährleisten regelmäßige Sicherheitsprüfungen und verringern so das Risiko, dass Schwachstellen unentdeckt bleiben.
Benachrichtigungen in Echtzeit
Entwickler sollten sofort benachrichtigt werden, wenn Sicherheitsprobleme erkannt werden. Die Benachrichtigungen können über verschiedene Kanäle erfolgen, etwa per E-Mail, über Chat-Plattformen oder in integrierten Entwicklungsumgebungen (IDEs). Dank Benachrichtigungen in Echtzeit können Entwickler zeitnah auf Sicherheitsergebnisse reagieren und die erforderlichen Maßnahmen ergreifen.
Detaillierte Berichte und Anleitungen zur Behebung
Sicherheitstools sollten umfassende Berichte zu erkannten Schwachstellen, deren Schweregrad und empfohlenen Behebungsschritten bereitstellen. So können Entwickler den Kontext der Sicherheitsprobleme verstehen und erfahren, wie sie diese effektiv beheben können. Klare, umsetzbare Anleitungen helfen ihnen, Schwachstellen effizient zu beseitigen.
Zusammenarbeit mit Sicherheitsteams
Die Zusammenarbeit zwischen Entwicklungs- und Sicherheitsteams ist für einen kontinuierlichen Feedback-Loop entscheidend. Entwickler können eng mit Sicherheitsexperten zusammenarbeiten, um die Sicherheitsergebnisse zu verstehen, Empfehlungen zu bewährten Praktiken zu erhalten und Strategien zur Behebung zu besprechen. Dieser Austausch fördert die Weitergabe von Wissen, stärkt das Sicherheitsbewusstsein im Entwicklungsteam und stellt sicher, dass Sicherheitsmaßnahmen mit den Unternehmenszielen übereinstimmen.
Kontinuierliche Verbesserung
Der kontinuierliche Feedback-Loop sollte iterativ sein, damit Entwickler Feedback berücksichtigen, notwendige Verbesserungen vornehmen und ihren Code weiterentwickeln können. Indem sie Sicherheitsprobleme kontinuierlich beheben und daraus lernen, können Entwickler ihre Kenntnisse sicherer Programmierpraktiken vertiefen und Sicherheit stärker in ihrer Denkweise verankern.
Der kontinuierliche Feedback-Loop hilft Entwicklern, über Sicherheitsprobleme informiert zu bleiben, zeitnah Maßnahmen zu ergreifen und im Entwicklungsteam eine proaktive Sicherheitskultur aufzubauen.
Von Snyk und GitGuardian erkannte Sicherheitsprobleme beheben
Wenn Tools wie Snyk und GitGuardian Sicherheitsprobleme erkennen, ist ein systematisches Vorgehen entscheidend, um diese effektiv zu beheben. Die folgenden Schritte sind dabei zentral:
1. Priorisierung
Nicht alle Sicherheitsprobleme haben denselben Schweregrad oder dieselben Auswirkungen. Die erkannten Probleme sollten entsprechend ihrer Kritikalität und potenziellen Auswirkungen auf die Anwendungssicherheit priorisiert werden. Kritische Schwachstellen oder offengelegte vertrauliche Informationen sollten zuerst behoben werden, gefolgt von Problemen mit geringerem Schweregrad.
2. Planung der Behebung
Nach der Priorisierung sollten Entwickler gemeinsam mit den Sicherheitsteams einen Plan zur Behebung erarbeiten. Dieser sollte die notwendigen Schritte zur Behebung der einzelnen Probleme aufführen, etwa Codeänderungen, Updates von Abhängigkeiten, Konfigurationsänderungen oder Anpassungen der Infrastruktur. Außerdem sollte der Plan mögliche Abhängigkeiten und Auswirkungen auf andere Teile der Codebasis oder Infrastruktur berücksichtigen.
3. Code-Review und Tests
Nach der Umsetzung der erforderlichen Änderungen sind ein gründliches Code-Review und Tests entscheidend. So lässt sich sicherstellen, dass die Korrekturen die Sicherheitsprobleme wirksam beheben, ohne neue Probleme einzuführen. Code-Reviews helfen dabei, übersehene Schwachstellen oder Sicherheitslücken zu erkennen. Tests wie Unit-, Integrations- und Sicherheitstests bestätigen, ob die Maßnahmen zur Behebung wirksam sind.
4. Kontinuierliche Überwachung
Sicherheit ist ein fortlaufender Prozess. Daher ist es wichtig, kontinuierlich nach neuen Sicherheitsproblemen oder Rückfällen Ausschau zu halten. Tools wie Snyk und GitGuardian bieten kontinuierliche Überwachungsfunktionen, mit denen neu aufgetretene Schwachstellen, Fehlkonfigurationen oder offengelegte Geheimnisse erkannt werden können. Durch die fortlaufende Überwachung und Behebung von Sicherheitsproblemen können Entwickler während des gesamten Entwicklungszyklus eine proaktive Sicherheitslage aufrechterhalten.
5. Zusammenarbeit und Wissensaustausch
Um von Snyk und GitGuardian erkannte Sicherheitsprobleme zu beheben, müssen Entwickler und Sicherheitsteams zusammenarbeiten. Entwickler sollten sich eng mit Sicherheitsexperten abstimmen, um die Art der Schwachstellen zu verstehen, Empfehlungen zu sicherer Programmierung zu erhalten und Strategien zur Behebung zu besprechen. Dieser Austausch fördert die Weitergabe von Wissen und stellt sicher, dass Entwickler über die nötigen Kompetenzen und Kenntnisse verfügen, um ähnliche Sicherheitsprobleme künftig zu vermeiden.
Gemeinsam sichere Programmierpraktiken etablieren
Ein gemeinschaftlicher Ansatz für sichere Programmierpraktiken ist entscheidend, um in Entwicklungsteams eine starke Sicherheitskultur aufzubauen.
Kontinuierliches Lernen und Verbessern
Eine Kultur des kontinuierlichen Lernens und Verbesserns ist entscheidend, um den sich wandelnden Sicherheitsherausforderungen einen Schritt voraus zu sein. Unternehmen sollten Entwicklern Ressourcen zur Verfügung stellen, damit sie sich über aktuelle Sicherheitstrends informieren, an Sicherheitskonferenzen oder Webinaren teilnehmen und sich in Sicherheits-Communitys engagieren können. Wenn Entwickler ihr Wissen und ihre Erfahrungen teilen, fördert das eine Kultur des Lernens und der Zusammenarbeit im Entwicklungsteam.
Sicherheitsschulungen und -bildung
Umfassende Sicherheitsschulungen und -bildung für Entwickler sind unverzichtbar. Dazu gehört, das Bewusstsein für häufige Sicherheitslücken, sichere Programmierpraktiken sowie aktuelle Sicherheitsbedrohungen und -techniken zu schärfen. Entwickler sollten über die Kenntnisse und Fähigkeiten verfügen, sicheren Code zu schreiben, sichere Designprinzipien umzusetzen und bewährte Sicherheitspraktiken einzuhalten.
Security Champions und Fürsprecher
Security Champions in Entwicklungsteams können dazu beitragen, die Einführung sicherer Programmierpraktiken voranzutreiben. Diese Entwickler verfügen über fundierte Kenntnisse der Sicherheitsprinzipien und setzen sich im Team für Sicherheit ein. Sie können Orientierung und Mentoring bieten sowie als Bindeglied zwischen Entwicklern und Sicherheitsteams fungieren, um das Sicherheitsbewusstsein und bewährte Praktiken zu fördern.
Fazit
Snyk und GitGuardian bieten leistungsstarke Tools zur Verbesserung von DevSecOps-Praktiken. Mit Tools wie Snyk und GitGuardian lassen sich DevSecOps-Praktiken stärken und Softwareentwicklungsprozesse effizienter und sicherer gestalten.
Durch den gemeinsamen Einsatz von Snyk und GitGuardian können Unternehmen ihre Sicherheitslage stärken, Risiken mindern und sich wirksam gegen sich wandelnde Sicherheitsbedrohungen schützen.


