Das Agent-Skill-Ökosystem absichern: Wie Snyk und Vercel die neue Software-Supply-Chain schützen

17. Februar 2026
0 Min. LesezeitWenn Sie in letzter Zeit die Entwicklung von KI-Tools für Entwickler verfolgt haben, ist Ihnen wahrscheinlich etwas Großes aufgefallen: KI-Agenten sind längst nicht mehr nur Chatbots, die Ihnen beim Schreiben von Code helfen. Sie entwickeln sich zu vollständig autonomen Systemen, die Ihre E-Mails lesen, Ihre Anwendungen bereitstellen, Ihre Infrastruktur verwalten und beliebige Shell-Befehle auf Ihrem Rechner ausführen können. Diese Entwicklung bietet enorme Chancen, agentische Innovationen zu beschleunigen – vorausgesetzt, die Branche kann gleichzeitig die Risiken in der Software-Supply-Chain in den Griff bekommen.
Heute freue ich mich, bekannt zu geben, dass wir mit Vercel zusammenarbeiten, um die Sicherheitsinformationen von Snyk direkt in den neuen skills.sh-Marktplatz einzubringen – das offene Ökosystem für Agent-Skills, das sich rasant zur Standardbibliothek für KI-Agenten entwickelt. Jedes Mal, wenn ein neuer Agent-Skill mit dem Installer npx skills installiert wird, ruft die Infrastruktur von Vercel die leistungsstarke API von Snyk auf. Sie führt eine umfassende Sicherheitsanalyse des Skills durch, bevor dieser den Rechner eines Entwicklers erreicht.
Bevor wir uns jedoch ansehen, wie diese Integration im Detail funktioniert, möchte ich erläutern, warum sie so wichtig ist.
Der Aufstieg der Agent-Skills – und warum sie wichtig sind
Am 20. Januar 2026 veröffentlichte Vercel skills, ein CLI-Tool und offenes Ökosystem zum Installieren und Verwalten von Skill-Paketen für KI-Agenten. Stellen Sie es sich wie npm vor, nur dass Sie statt JavaScript-Bibliotheken Fähigkeiten installieren, die Ihr KI-Agent in Ihrem Auftrag ausführen kann. Das Verzeichnis skills.sh dient als zentrales Register und Ranking für diese Pakete.
Die Akzeptanz ist beeindruckend. Innerhalb von sechs Stunden nach dem Start wurde der beliebteste Skill über 20.000-mal installiert. Allein das Hilfsprogramm find-skills kommt auf mehr als 235.000 Installationen pro Woche. Große Anbieter wie Stripe veröffentlichten innerhalb weniger Stunden eigene Skills. Das Ökosystem unterstützt inzwischen eine Vielzahl von Agenten, darunter Claude Code, Cursor, Windsurf, Goose, GitHub Copilot, Gemini CLI und viele mehr.

Doch hier ist der entscheidende Punkt: Wenn Sie npx skills add <package> ausführen, installieren Sie nicht einfach eine Bibliothek. Sie erteilen einem KI-Agenten die Fähigkeit, in Ihrem Auftrag Logik auszuführen.
Das ist ein grundlegend anderes Vertrauensmodell als alles, womit wir es im herkömmlichen Paketmanagement zu tun hatten. Ein Skill ist mehr als Code, der in Ihrem node_modules-Verzeichnis auf den Import wartet. Er besteht aus Code und natürlichsprachlichen Anweisungen, die ein autonomer Agent interpretiert und ausführt – möglicherweise mit Zugriff auf Ihr Dateisystem, Ihre Umgebungsvariablen, Ihre API-Schlüssel und Ihre Produktionsinfrastruktur. Genau deshalb ist die Partnerschaft von Snyk und Vercel so wirkungsvoll.
So funktioniert die Integration von Snyk und Vercel

Vercel führt auf skills.sh ein Security-Ranking ein, damit Entwickler sofort sehen können, wie es um die Sicherheit der Skills steht, die sie installieren. Snyk ist ein wichtiger Launch-Partner dieser Initiative und stellt die automatisierte Sicherheitsprüfungs-Engine bereit, die Skill-Einreichungen in großem Umfang bewertet.
Hier sehen Sie die Architektur im Überblick:
Prüfung bei der Einreichung: Wird ein neuer Agent-Skill mit dem Installer
npx skillsinstalliert, löst die Infrastruktur von Vercel einen Aufruf der leistungsstarken Scan-API von Snyk aus. Das geschieht automatisch. Weder der Autor des Skills noch der Endnutzer muss etwas unternehmen.Umfassende Analyse auf mehreren Ebenen: Unser Scanner sucht nicht einfach mit grep nach verdächtigen Zeichenfolgen. Er basiert auf der Scan-Engine agent-scan (auch bekannt als mcp-scan), die mehrere speziell angepasste LLM-basierte Prüfinstanzen mit deterministischen Regeln kombiniert. Dieser duale Ansatz ist entscheidend, denn Agent-Skills sind hybride Artefakte: Für ausführbare Komponenten benötigen Sie herkömmliche Codeanalyse, aber auch Sprachverständnis, um Prompt-Injections und natürlichsprachliche Schadsoftware in den Anweisungen der Datei SKILL.md zu erkennen.
Kontextbezogenes Verständnis: Wir analysieren sowohl die Ausführungslogik als auch die natürlichsprachlichen Anweisungen, um sogenannte „toxische Abläufe“ zu erkennen – Szenarien, in denen eine scheinbar harmlose Eingabe eine schädliche Aktion auslösen kann. Ein klassisches statisches Analysetool würde den Code untersuchen und nichts Verdächtiges finden. Unser System versteht die Absicht hinter den Anweisungen und erkennt, wie diese mit den Fähigkeiten des Agenten zusammenspielen.
Sicherheitssignale: Die Scan-Ergebnisse werden direkt auf der Skill-Seite mit einem „Security Verified“-Badge angezeigt. So sieht die Community auf einen Blick, dass der Skill gründlich auf schädliche Muster in allen acht Kategorien unserer Sicherheitsrichtlinien geprüft wurde.
Kontinuierliche Überwachung: Die Prüfung erfolgt nicht nur einmalig. Skills werden erneut bewertet, wenn sich unsere Erkennungsfunktionen verbessern und neue Bedrohungsmuster auftauchen. Die Bedrohungslage verändert sich schnell, und unsere Scan-Infrastruktur ist darauf ausgelegt, Schritt zu halten.
Die wichtigste technische Innovation: Unsere Erkennungsmechanismen der Stufe CRITICAL erzielen bei bestätigten schädlichen Skills eine Trefferquote von 90 bis 100 Prozent und weisen bei den 100 beliebtesten legitimen Skills auf skills.sh gleichzeitig eine Falsch-Positiv-Rate von 0 Prozent auf. Diese Trennschärfe ermöglicht es, die Prüfung bei der Einreichung als automatisierte Schranke einzusetzen: Eindeutig schädliche Skills lassen sich blockieren, ohne legitime Entwickler auszubremsen.
Wir haben 3.984 Agent-Skills gescannt. Das sind die Ergebnisse.
Bei Snyk investieren wir intensiv in die Sicherheitsforschung zu agentischer KI. Dabei profitieren wir von der Übernahme von Invariant Labs – einem weltweit anerkannten KI-Sicherheitsforschungsunternehmen, das aus der ETH Zürich hervorgegangen ist und Pionierarbeit zu Tool-Poisoning, MCP-Schwachstellen und Laufzeiterkennung für agentische Systeme geleistet hat.
Im Rahmen dieser Investitionen hat unser Forschungsteam kürzlich die erste umfassende Sicherheitsprüfung des KI-Agenten-Skill-Ökosystems abgeschlossen. Wir haben 3.984 Skills von großen Marktplätzen wie skills.sh analysiert und unsere Ergebnisse in einem ausführlichen technischen Bericht veröffentlicht: Die neuen Bedrohungen des Agent-Skill-Ökosystems.
Warum das für das gesamte Ökosystem wichtig ist
Wenn Sie schon länger in der Softwarebranche tätig sind, kommt Ihnen die Situation wahrscheinlich bekannt vor. Das Agent-Skill-Ökosystem befindet sich in einer ähnlichen Lage wie npm und PyPI in ihren Anfangstagen: explosives Wachstum, große Begeisterung in der Community und Sicherheitsmaßnahmen, die mit der Verbreitung nicht Schritt gehalten haben. Wir haben das schon bei Dependency-Confusion-Angriffen, Typosquatting-Kampagnen und Protestware in herkömmlichen Paketregistern erlebt.
Agent-Skills unterscheiden sich jedoch in mehrfacher Hinsicht grundlegend von herkömmlichen Paketen. Erstens ist der potenzielle Schadensradius größer. Herkömmliche npm-Pakete können zwar Code ausführen, tun dies aber normalerweise in einer relativ begrenzten Umgebung. Ein Agent-Skill hingegen übernimmt sämtliche Berechtigungen des Agenten selbst – und moderne Agenten haben oft Zugriff auf Ihr Dateisystem, Ihre Shell, Ihre API-Schlüssel, Ihre E-Mails, Ihre Cloud-Infrastruktur und vieles mehr.
Zweitens ist die Angriffsfläche neuartig. Agent-Skills machen natürliche Sprache zu einem Angriffsvektor. Prompt-Injection lässt sich nicht mit herkömmlichen SAST-Tools erkennen. „Toxische Abläufe“ lassen sich nicht mit Regex-Mustern aufspüren.
Drittens ist das Vertrauensmodell umgekehrt. Bei herkömmlichen Paketen entscheidet der Entwickler bewusst, bestimmte Funktionen zu importieren und aufzurufen. Bei Agent-Skills entscheidet der Agent anhand natürlichsprachlicher Anweisungen, wann und wie er einen Skill einsetzt. Der Mensch ist einen Schritt von der Ausführungsentscheidung entfernt. Dadurch wird der Agent zum neuen Angriffsziel.
Deshalb investiert Snyk so intensiv in diesen Bereich. Wir haben Invariant Labs gezielt übernommen, weil das Team – hervorgegangen aus dem Fachbereich Informatik der ETH Zürich – grundlegende Technologien zum Verständnis und zur Absicherung agentischer Systeme entwickelt hatte. Die Guardrails-Technologie bietet eine transparente Sicherheitsebene für LLMs und Agenten. Dazu vereint sie Kontextinformationen, statische Scans, Laufzeitüberwachung, menschliche Annotationen und Vorfalldatenbanken in einer einheitlichen Security-Fabric.
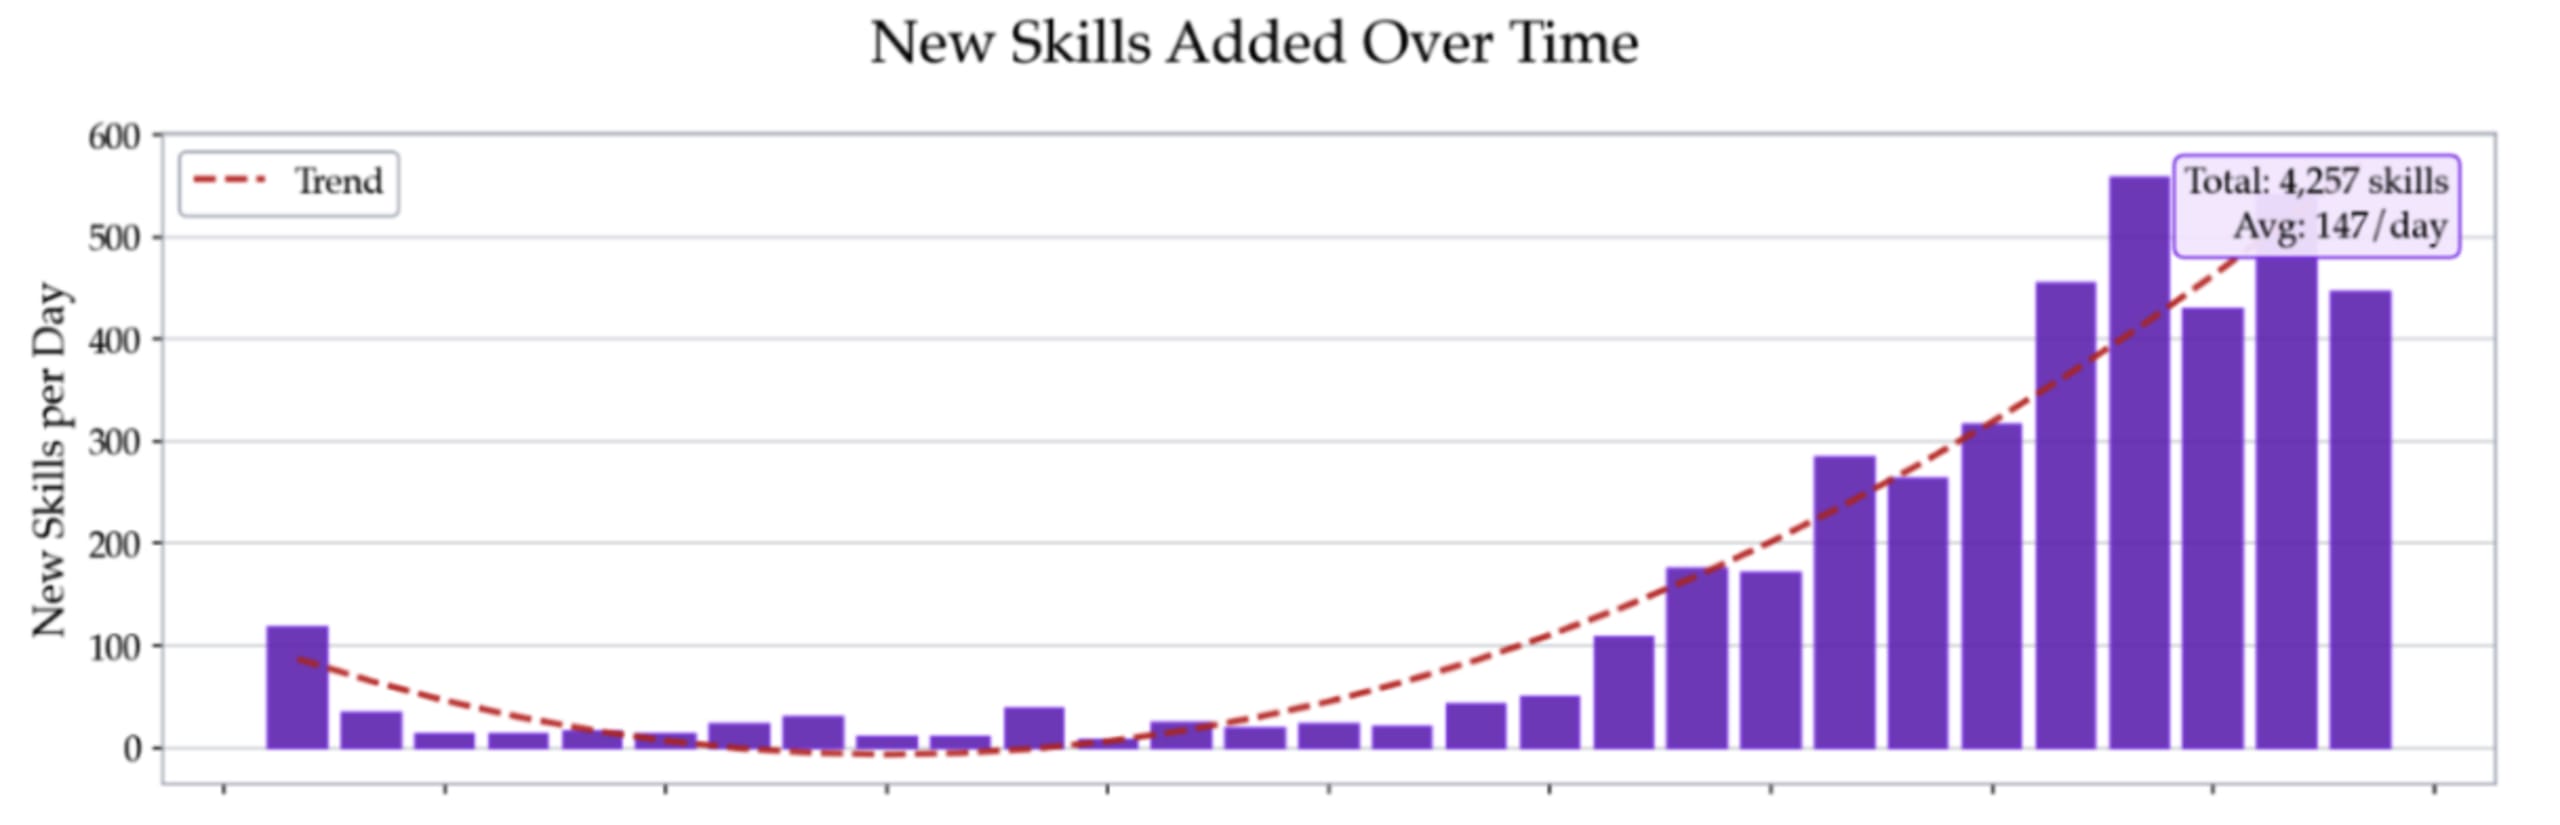
Die Partnerschaft mit Vercel ist eine natürliche Erweiterung dieser Arbeit. Das Skill-Ökosystem wächst – im Durchschnitt kommen täglich 147 neue Skills hinzu. Die einzig tragfähige Strategie besteht daher darin, Sicherheit direkt in die Plattforminfrastruktur einzubauen. Manuelle Prüfungen lassen sich nicht skalieren. Meldungen aus der Community kommen zu spät. Benötigt werden automatisierte, kontinuierliche und umfassende Scans, die sowohl Code als auch Sprache verstehen und direkt bei der Einreichung zum Einsatz kommen.
Was Sie jetzt tun können
Die gute Nachricht: Sie müssen nicht darauf warten, dass andere Ihre agentischen Workflows absichern. Wir stellen unsere Scan-Technologie über verschiedene Kanäle bereit – und Sie können sie alle schon heute kostenlos nutzen.
Probieren Sie den Agent Scan - Skill Inspector aus: Dabei handelt es sich um dieselbe Scan-Engine, die auch die Vercel-Integration antreibt – bereitgestellt als Self-Service-Website. Fügen Sie einen Skill ein und erhalten Sie sofort eine Sicherheitsbewertung für alle acht unserer Bedrohungskategorien. Das Tool ist kostenlos, schnell und eignet sich hervorragend, um Skills vor der Installation zu überprüfen.

Nutzen Sie den Agent Scan CLI auf GitHub: Wenn Sie lieber mit der Befehlszeile arbeiten – und seien wir ehrlich, das trifft auf die meisten von uns zu –, kann unser Open-Source-Tool mcp-scan Ihre MCP-Konfigurationen, Agent-Tools und installierten Skills automatisch erkennen und anschließend auf Prompt-Injections, schädlichen Code, verdächtige Downloads und mehr prüfen. Sie können es auch als Proxy verwenden, um den MCP-Datenverkehr in Echtzeit zu überwachen und durch Sicherheitsvorkehrungen abzusichern. Führen Sie uvx mcp-scan@latest --skills aus, um Ihre installierten Skills sofort zu scannen.
Entdecken Sie Snyk Labs: In unserem Forschungsbereich veröffentlichen wir neue Experimente, Tools und Erkenntnisse. Wenn Sie sich für die neuesten Entwicklungen in der KI-Sicherheitsforschung interessieren – von der Analyse toxischer Abläufe bis zur Erkennung von Schwachstellen in MCP-Servern –, sind Sie hier richtig.
Für Enterprise-Teams: Evo by Snyk macht unsere Innovationen aus dem Labs-Bereich für den Einsatz in Unternehmen nutzbar und integriert sie direkt in die Snyk AI Security Platform. Evo bietet die nötige Transparenz, Durchsetzung von Richtlinien und Orchestrierung, um KI-Systeme in verschiedenen Umgebungen zu steuern. Die Unterstützung von Skills in Evo kommt bald.
Wenn Sie alle technischen Details zu unserer Forschungsmethodik und unseren Ergebnissen erfahren möchten – einschließlich dokumentierter Beispiele realer schädlicher Skills –, lesen Sie unseren technischen Bericht: Die neuen Bedrohungen des Agent-Skill-Ökosystems.
Das Wichtigste in Kürze
Das Agent-Skill-Ökosystem wächst rasant: Es umfasst bereits 4.257 Skills, und täglich kommen durchschnittlich 147 neue hinzu. Dieses Wachstum ist aufregend und wird Entwicklern enorme Produktivitätsgewinne ermöglichen. Gleichzeitig vergrößert sich dadurch aber auch die Angriffsfläche ebenso schnell.
Wir bei Snyk sind überzeugt, dass Sicherheit in jedem Software-Ökosystem von Anfang an eine zentrale Rolle spielen muss – und Agent-Skills bilden da keine Ausnahme. Die Partnerschaft mit Vercel ist ein Schritt dahin, „standardmäßig sicher“ zum Prinzip des agentischen Zeitalters zu machen, statt Sicherheit erst nachträglich zu berücksichtigen.
Dieser Bereich steckt noch in den Kinderschuhen. Die Bedrohungen sind real, es steht viel auf dem Spiel, und die Technologien zu ihrer Abwehr entwickeln sich noch weiter. Doch wenn ich aus zwei Jahrzehnten Arbeit im Sicherheitsbereich eines gelernt habe, dann dies: Je früher Sicherheit von Grund auf mitgedacht wird, desto besser für alle.
Scannen Sie also Ihre Skills. Prüfen Sie Ihre Agent-Konfigurationen. Und wenn Ihnen etwas Verdächtiges auffällt, lassen Sie es uns wissen. Wir sitzen alle im selben Boot.
LEITFADEN
Einheitliche Kontrolle für agentische KI mit Evo by Snyk
Evo by Snyk bietet Security- und Engineering-Verantwortlichen eine einheitliche, natürlichsprachliche Orchestrierung für KI-Sicherheit. Erfahren Sie, wie Evo spezialisierte Agents koordiniert, um Ihren gesamten KI-Lebenszyklus umfassend zu schützen.