Snyk-Nutzer müssen sich keine Sorgen über Verzögerungen bei der NVD machen

Hadas Bloom

13. März 2024
0 Min. LesezeitAnmerkung der Redaktion: 19. September 2024
Update: Beim NVD gibt es weiterhin erhebliche Verzögerungen.
355 CVEs, die 2024 in der Snyk Security Database veröffentlicht wurden, wurden vom NVD noch nicht analysiert.
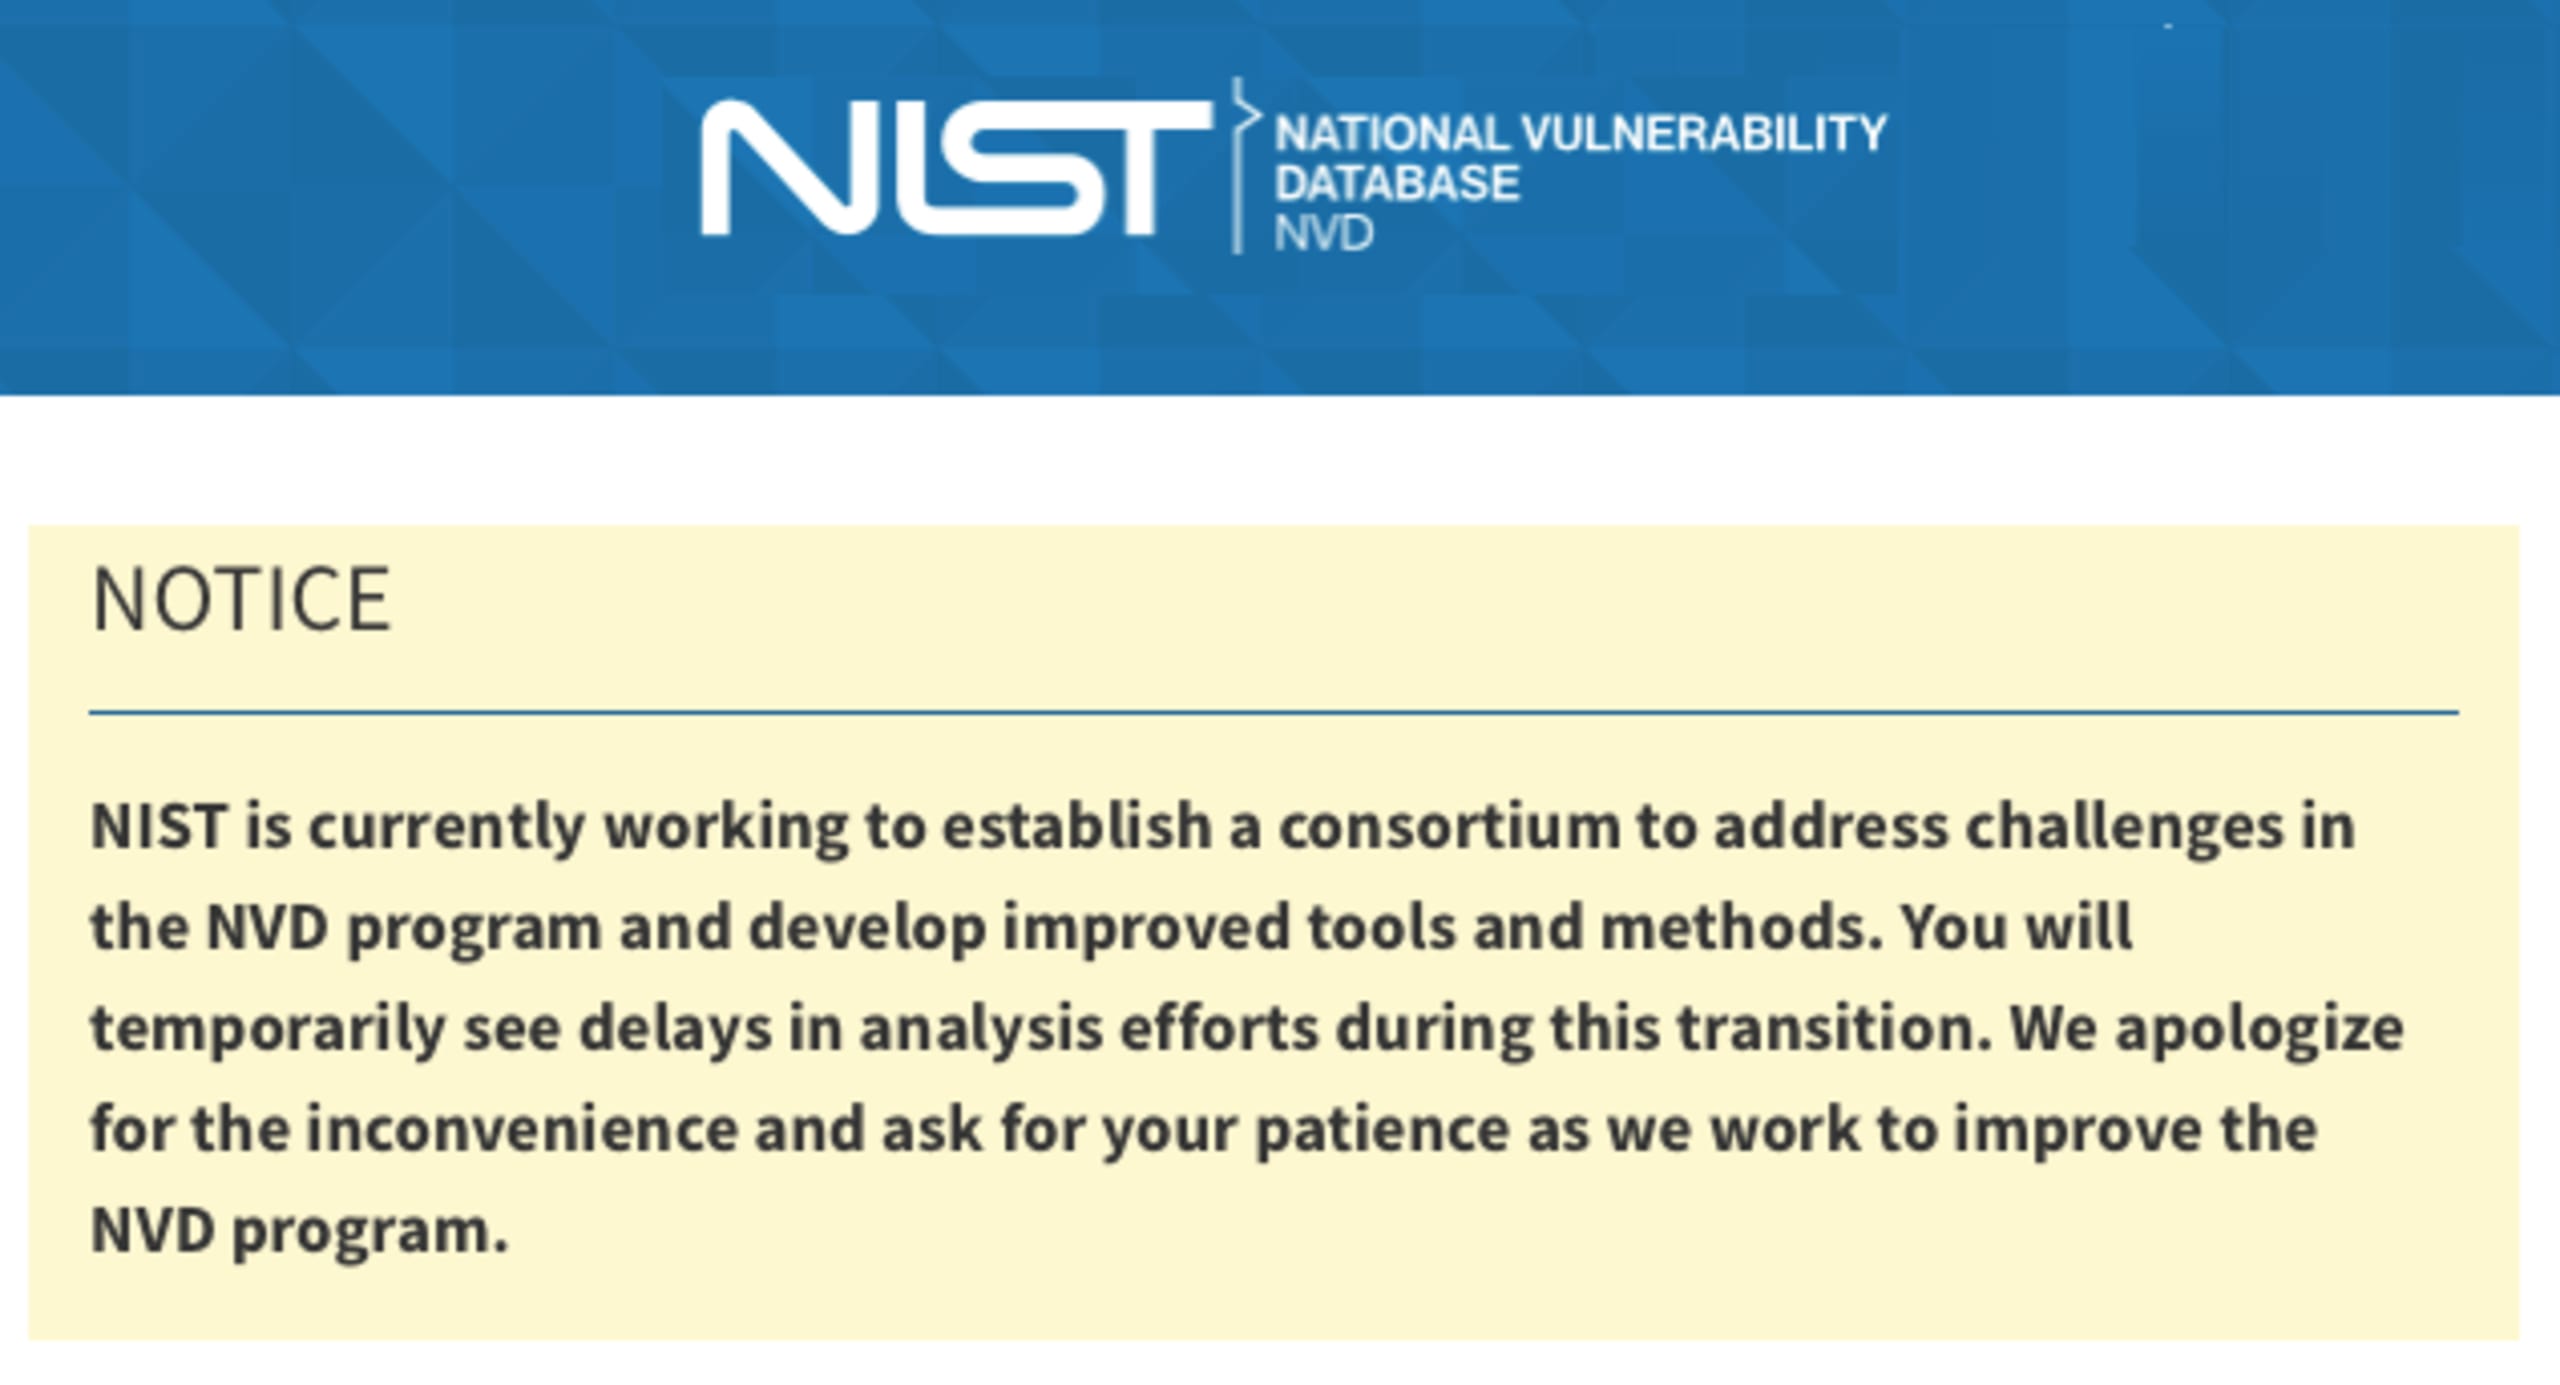
Vielleicht haben Sie die jüngsten Diskussionen und die offizielle Mitteilung der NVD (National Vulnerability Database) zu Verzögerungen bei ihrem Analyseprozess verfolgt. Diese Mitteilung wurde am 13. Februar veröffentlicht:
Wir möchten Ihnen versichern, dass diese Verzögerungen die Integrität und Wirksamkeit der Sicherheitsinformationen von Snyk, einschließlich der Snyk Vulnerability Database, nicht beeinträchtigen.
Was steckt hinter den Sicherheitsinformationen von Snyk?
Die Snyk Vulnerability Database (VulnDB) verdankt ihre Leistungsfähigkeit einem engagierten Team von Sicherheitsanalysten, das von fortschrittlichen Technologien unterstützt wird. Dieses interdisziplinäre Team aus Analysten, Forschern, Produktmanagern und Ingenieuren ist bei Snyk federführend bei allen sicherheitsbezogenen Aktivitäten. Von der Erforschung von Zero-Day-Schwachstellen bis zur Zusammenführung strukturierter und unstrukturierter Schwachstellenquellen leisten sie einen entscheidenden Beitrag zur Integrität und Genauigkeit der Snyk Vulnerability Database.
Wie funktionieren Analyse und Priorisierung bei Snyk?
Snyks Sicherheitsanalysten prüfen täglich sorgfältig zahlreiche Ereignisse im Zusammenhang mit Schwachstellen, um neue Warnmeldungen mit präzisen, handlungsrelevanten Informationen zu veröffentlichen.
Der Erfassungsprozess umfasst verschiedene Arten von Quellen:
Strukturierte Community-Ökosystem-Datenbanken, wie die RubySec Advisory DB.
Offizielle Datenbanken und Warnmeldungen, wie die NVD.
Aufspüren unveröffentlichter Schwachstellen mithilfe von Machine-Learning-Algorithmen, die nicht katalogisierte Schwachstellen in öffentlichen Foren oder Quellcode-Repositories erkennen.
Offenlegungen aus der Community und Wissenschaft, darunter die Zusammenarbeit mit unabhängigen Forschern und akademischen Einrichtungen.
Eigene Forschung und Analyse von Schwachstellentrends, um Zero-Day-Schwachstellen und Exploits zu identifizieren, wie etwa bei der kürzlich veröffentlichten Studie zu Leaky Vessels (Container-Ausbrüche bei Docker und runc).
Menschliche Expertise, ergänzt durch KI, steuert den Entscheidungsprozess. Dazu gehören die Prüfung, ob eine potenzielle Bedrohung tatsächlich eine Schwachstelle darstellt, und die Sicherstellung, dass alle handlungsrelevanten Details erfasst werden. Unsere umfassende Forschung ist der Grund, warum Unternehmen Snyk vertrauen.
Snyk Open Source-Warnmeldungen sind nicht von der NVD abhängig
Alle Open-Source-Warnmeldungen zu Schwachstellen von Snyk werden von Snyks Sicherheitsanalysten gründlich geprüft – unabhängig von der NVD-Analyse und oft schon vor dieser. Wenn verfügbar, ergänzen NVD-Daten die eigene Analyse von Snyk. Die Bereitstellung und Qualität unserer Schwachstellendaten werden jedoch nicht direkt durch externe Ereignisse wie Verzögerungen bei der NVD-Analyse beeinträchtigt.
Konkret enthält jede Open-Source-Warnmeldung in der Snyk Vulnerability Database präzise Paketkoordinaten, betroffene Versionsbereiche, CVSS-Vektoren und detaillierte Einblicke – unabhängig davon, welche Angaben andere Quellen liefern. Außerdem analysiert das Snyk Security Team Schwachstellen unabhängig davon, ob ihnen eine CVE-ID zugewiesen wurde. Die NVD hingegen analysiert nur Schwachstellen mit CVE-ID.
Snyk Container-Warnmeldungen
Bei Container-Warnmeldungen nutzt Snyk einen halbautomatisierten Prozess, der mehrere Quellen für die Bewertung heranzieht. Die Details zu Container-Warnmeldungen stützen sich vor allem auf die Informationen und Bewertungen der jeweiligen Linux-Distributionen, da diese am besten mit den Problemen in ihren Umgebungen vertraut sind. Daher sind auch Paketkoordinaten und betroffene Versionsbereiche dieser Warnmeldungen von Verzögerungen bei der NVD nicht betroffen.
Schweregrade und CVSS-Werte werden anhand einer Kombination der bestmöglichen verfügbaren Bewertungen festgelegt, wobei sowohl die Bewertung der Linux-Distribution als auch die der NVD berücksichtigt wird. In unserer Dokumentation erfahren Sie mehr darüber. Bei Warnmeldungen, für die die Linux-Distribution keine eigene CVSS-Bewertung oder Schweregradeinstufung („Relative Importance“) bereitstellt und stattdessen auf die NVD zurückgreift oder deren Einstufung übernimmt, kommt es aufgrund dieses Vorfalls zu Verzögerungen bei der CVSS-Bewertung.
Mit Snyk mehr als die NVD erreichen
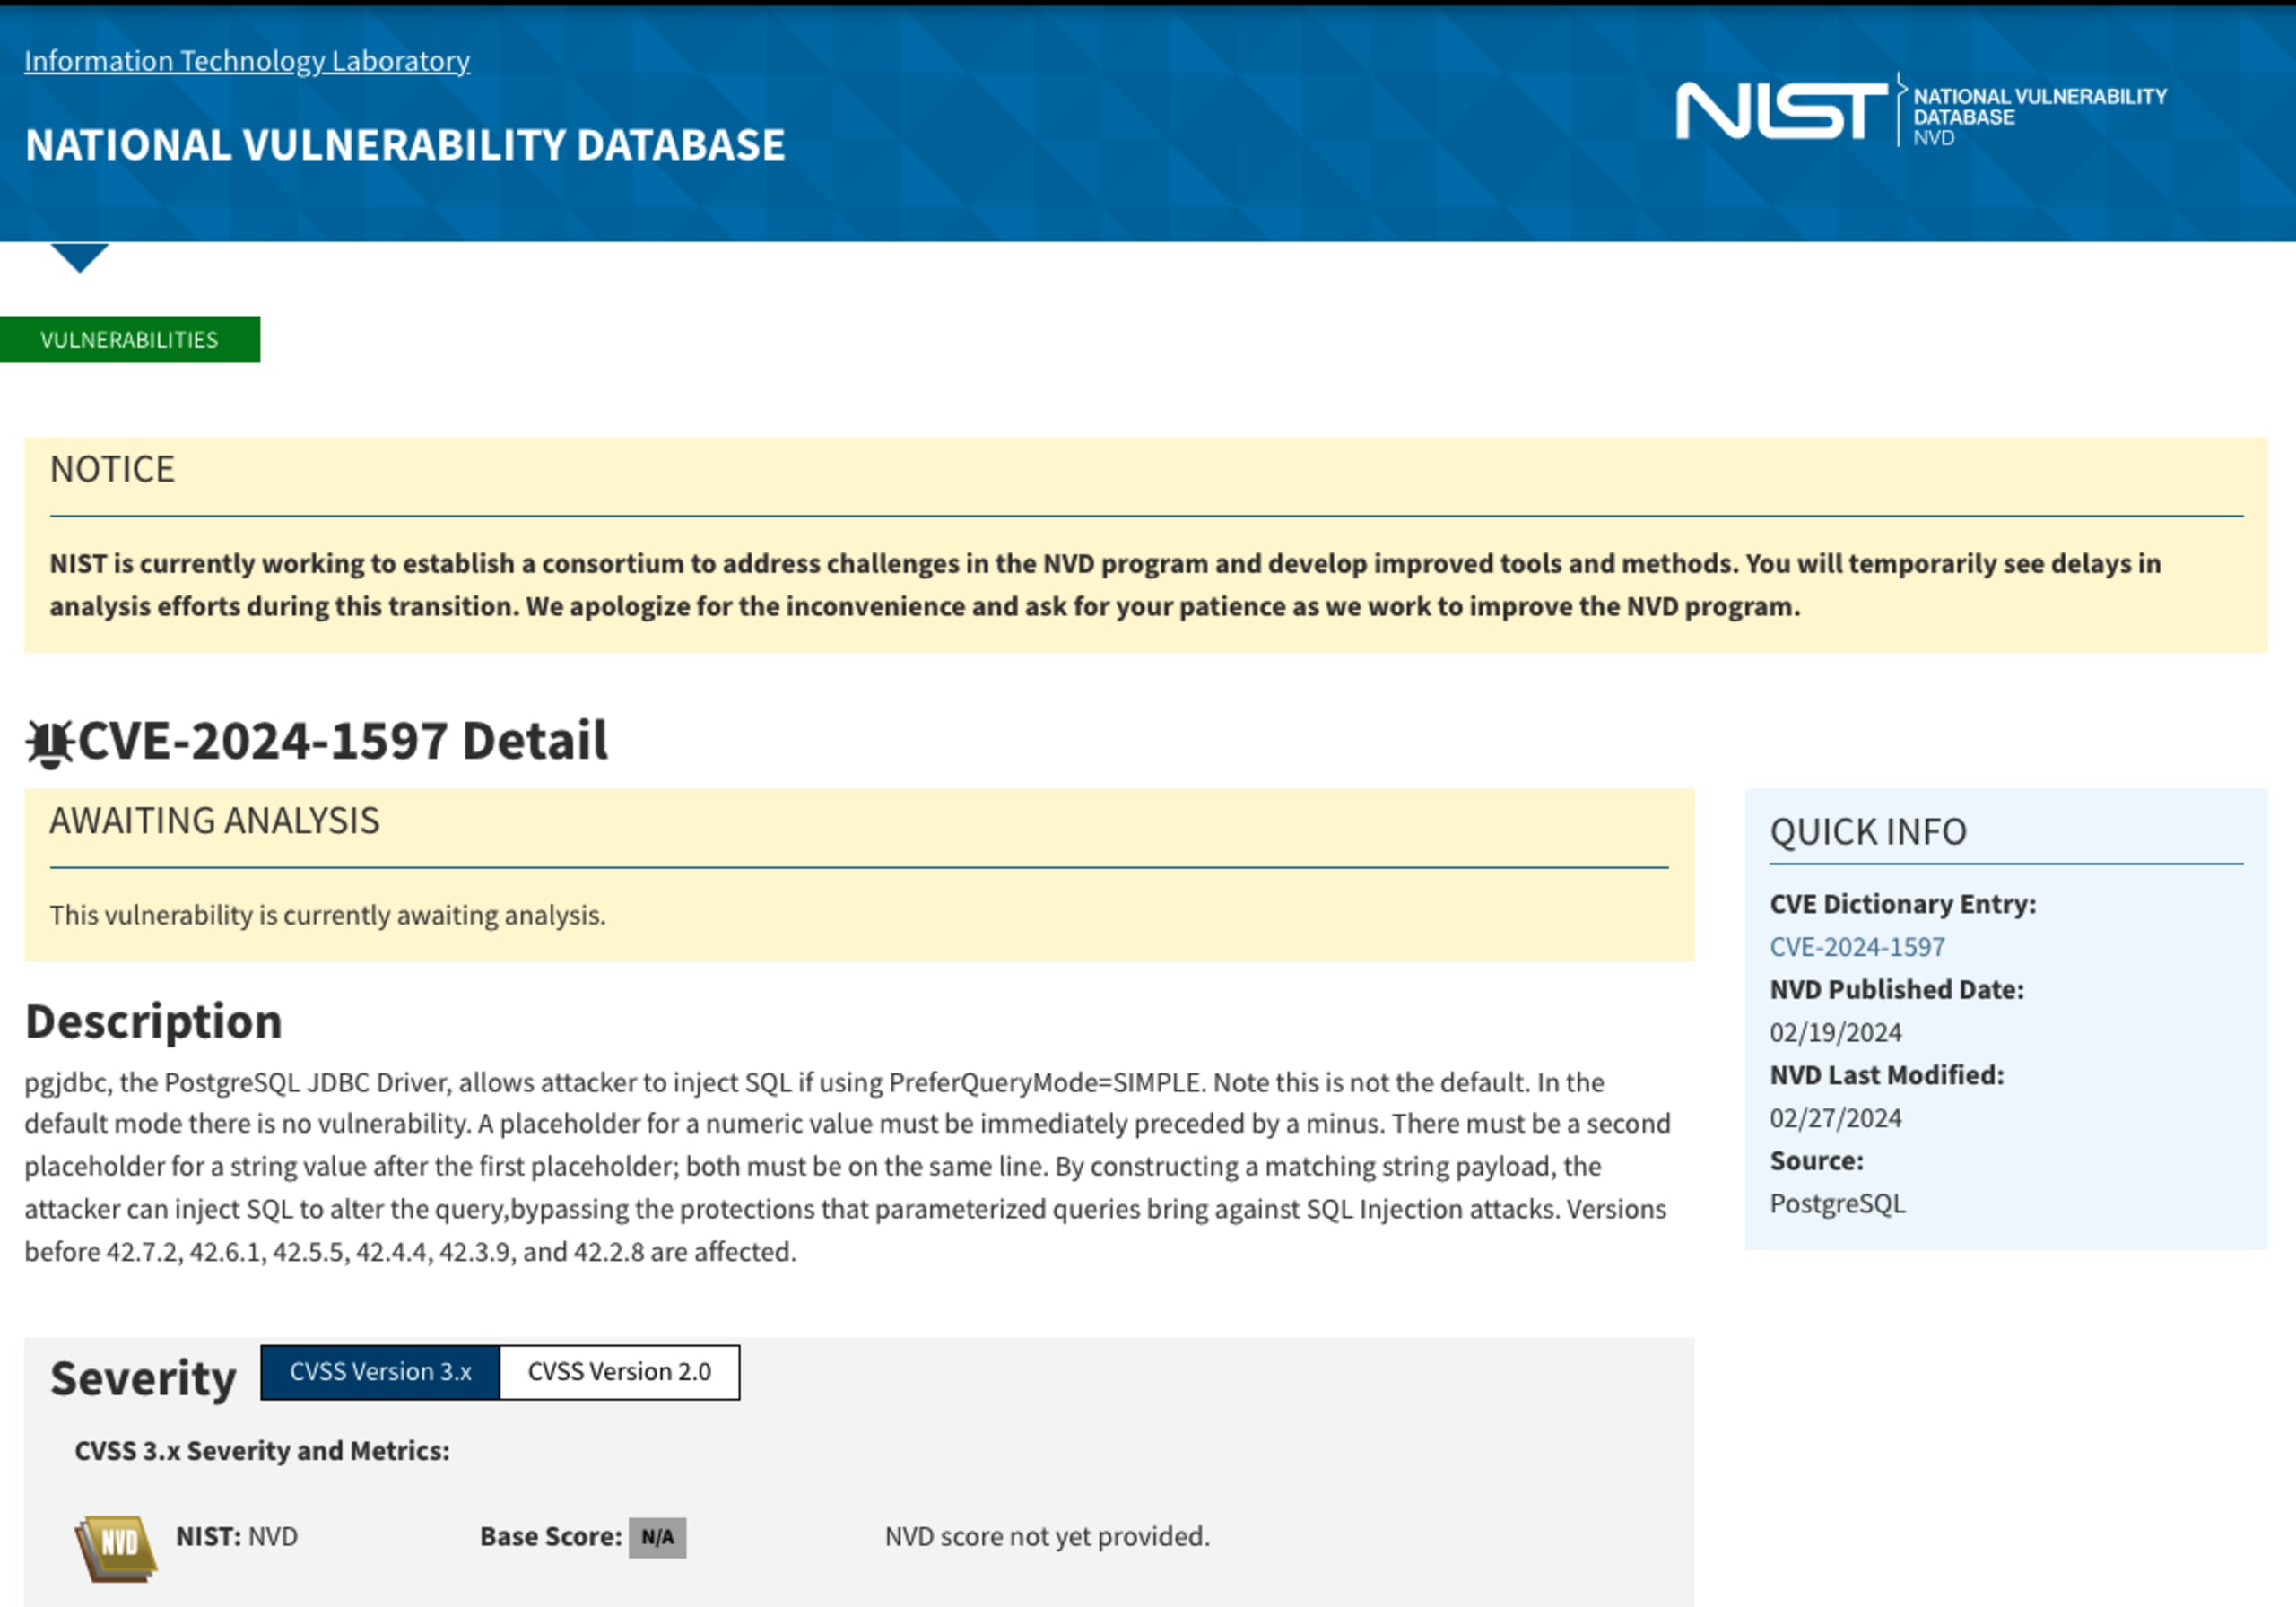
Die Schwachstellendaten von Snyk gehen weit über die der NVD hinaus und sind bei Open-Source-Schwachstellen oft früher verfügbar. Daher müssen sich Snyk-Nutzer keine Sorgen über Verzögerungen bei der NVD machen. Stand 12. März 2024 waren mehr als 500 eindeutige CVEs, die 2023 und 2024 in der Snyk Vulnerability Database veröffentlicht wurden, von der NVD noch nicht analysiert worden. Einige davon sind laut den Sicherheitsanalysten von Snyk schwerwiegend oder kritisch. Beispiele sind CVE-2024-22243 (schwerwiegender Open-Redirect in Spring) und CVE-2024-1597 (kritische SQL-Injection in PostgreSQL). Beide wurden bereits drei Wochen zuvor in der Snyk Vulnerability Database veröffentlicht und analysiert.
Beispiel für eine kritische Warnmeldung, die noch auf ihre Analyse wartet:
Snyk hat es sich zur Aufgabe gemacht, die Welt sicherer zu machen – auch die Open-Source-Welt – und Entwickler sowie AppSec-Teams dabei zu unterstützen, die Sicherheit ihrer Codebasen aktiv zu schützen. Unser Ziel sind möglichst zeitnahe, umfassende, handlungsrelevante und präzise Sicherheitsinformationen, die die gesamte Snyk-Plattform unterstützen. Dabei wollen wir uns für den Erfolg nicht allein auf externe Quellen verlassen. Buchen Sie noch heute eine Demo mit einem Experten, um mehr über unsere Sicherheitsinformationen zu erfahren.