Snyk Learn in der Exosphäre: Sicherheit im Weltraum bei der HackSpaceCon

23. Mai 2025
0 Min. LesezeitLetzte Woche hatte ich das Vergnügen und Privileg, an der HackSpaceCon 2025 in Cape Canaveral teilzunehmen und dort einen Vortrag zu halten. Die Konferenz brachte einige der klügsten Köpfe der Luft- und Raumfahrttechnik zusammen. Und dann war da noch ich, ein Cybersicherheitsprofessor aus Kanada. Luft- und Raumfahrt ist zwar nicht mein Spezialgebiet, aber sie interessiert mich. Einen halben Tag lang schlenderte ich mit einem Lächeln im Gesicht durch das Kennedy Space Center, betrachtete Raketen und las über die bevorstehende Reise der Menschheit zum Mond.

Ein Thema aus meinem Fachgebiet, der Weiterbildung von Entwicklerinnen und Entwicklern, kam jedoch immer wieder zur Sprache. Jemand auf der Konferenz sagte: „Anwendungen für den Weltraum zu entwickeln, ist schwierig. Sie sicher für den Weltraum zu entwickeln, ist sehr schwierig.“
Dieser Satz fasst meine Erfahrungen auf der HackSpaceCon zusammen. Die Absicherung des Weltraums erfordert erhebliche Arbeit. Sicherheit ist das Herzstück jeder Anwendung – ob es sich um eine App auf Ihrem Smartphone oder eine Anwendung handelt, die mit einem Satelliten Hunderte oder Tausende Kilometer entfernt kommuniziert. Ein Integer-Überlauf kann Ihre Anwendung zum Stillstand bringen oder die Ariane-5-Rakete zum Absturz bringen.
Mein Vortrag auf der HackSpaceCon trug den Titel „Die Kluft überbrücken: Die Sicherheitskompetenzlücke zwischen Hochschulen und Industrie schließen“. Darin ging es um die Wissenslücke, die Hochschulen insbesondere im Bereich Sicherheit hinterlassen. Studierende lernen die Grundlagen der Informatik kennen, etwa Algorithmen und Systemanalyse. Cybersicherheit ist jedoch oft kein Pflichtfach, und viele schließen ihr Informatikstudium ab, ohne die Bedeutung und Komplexität von Sicherheit kennengelernt zu haben.
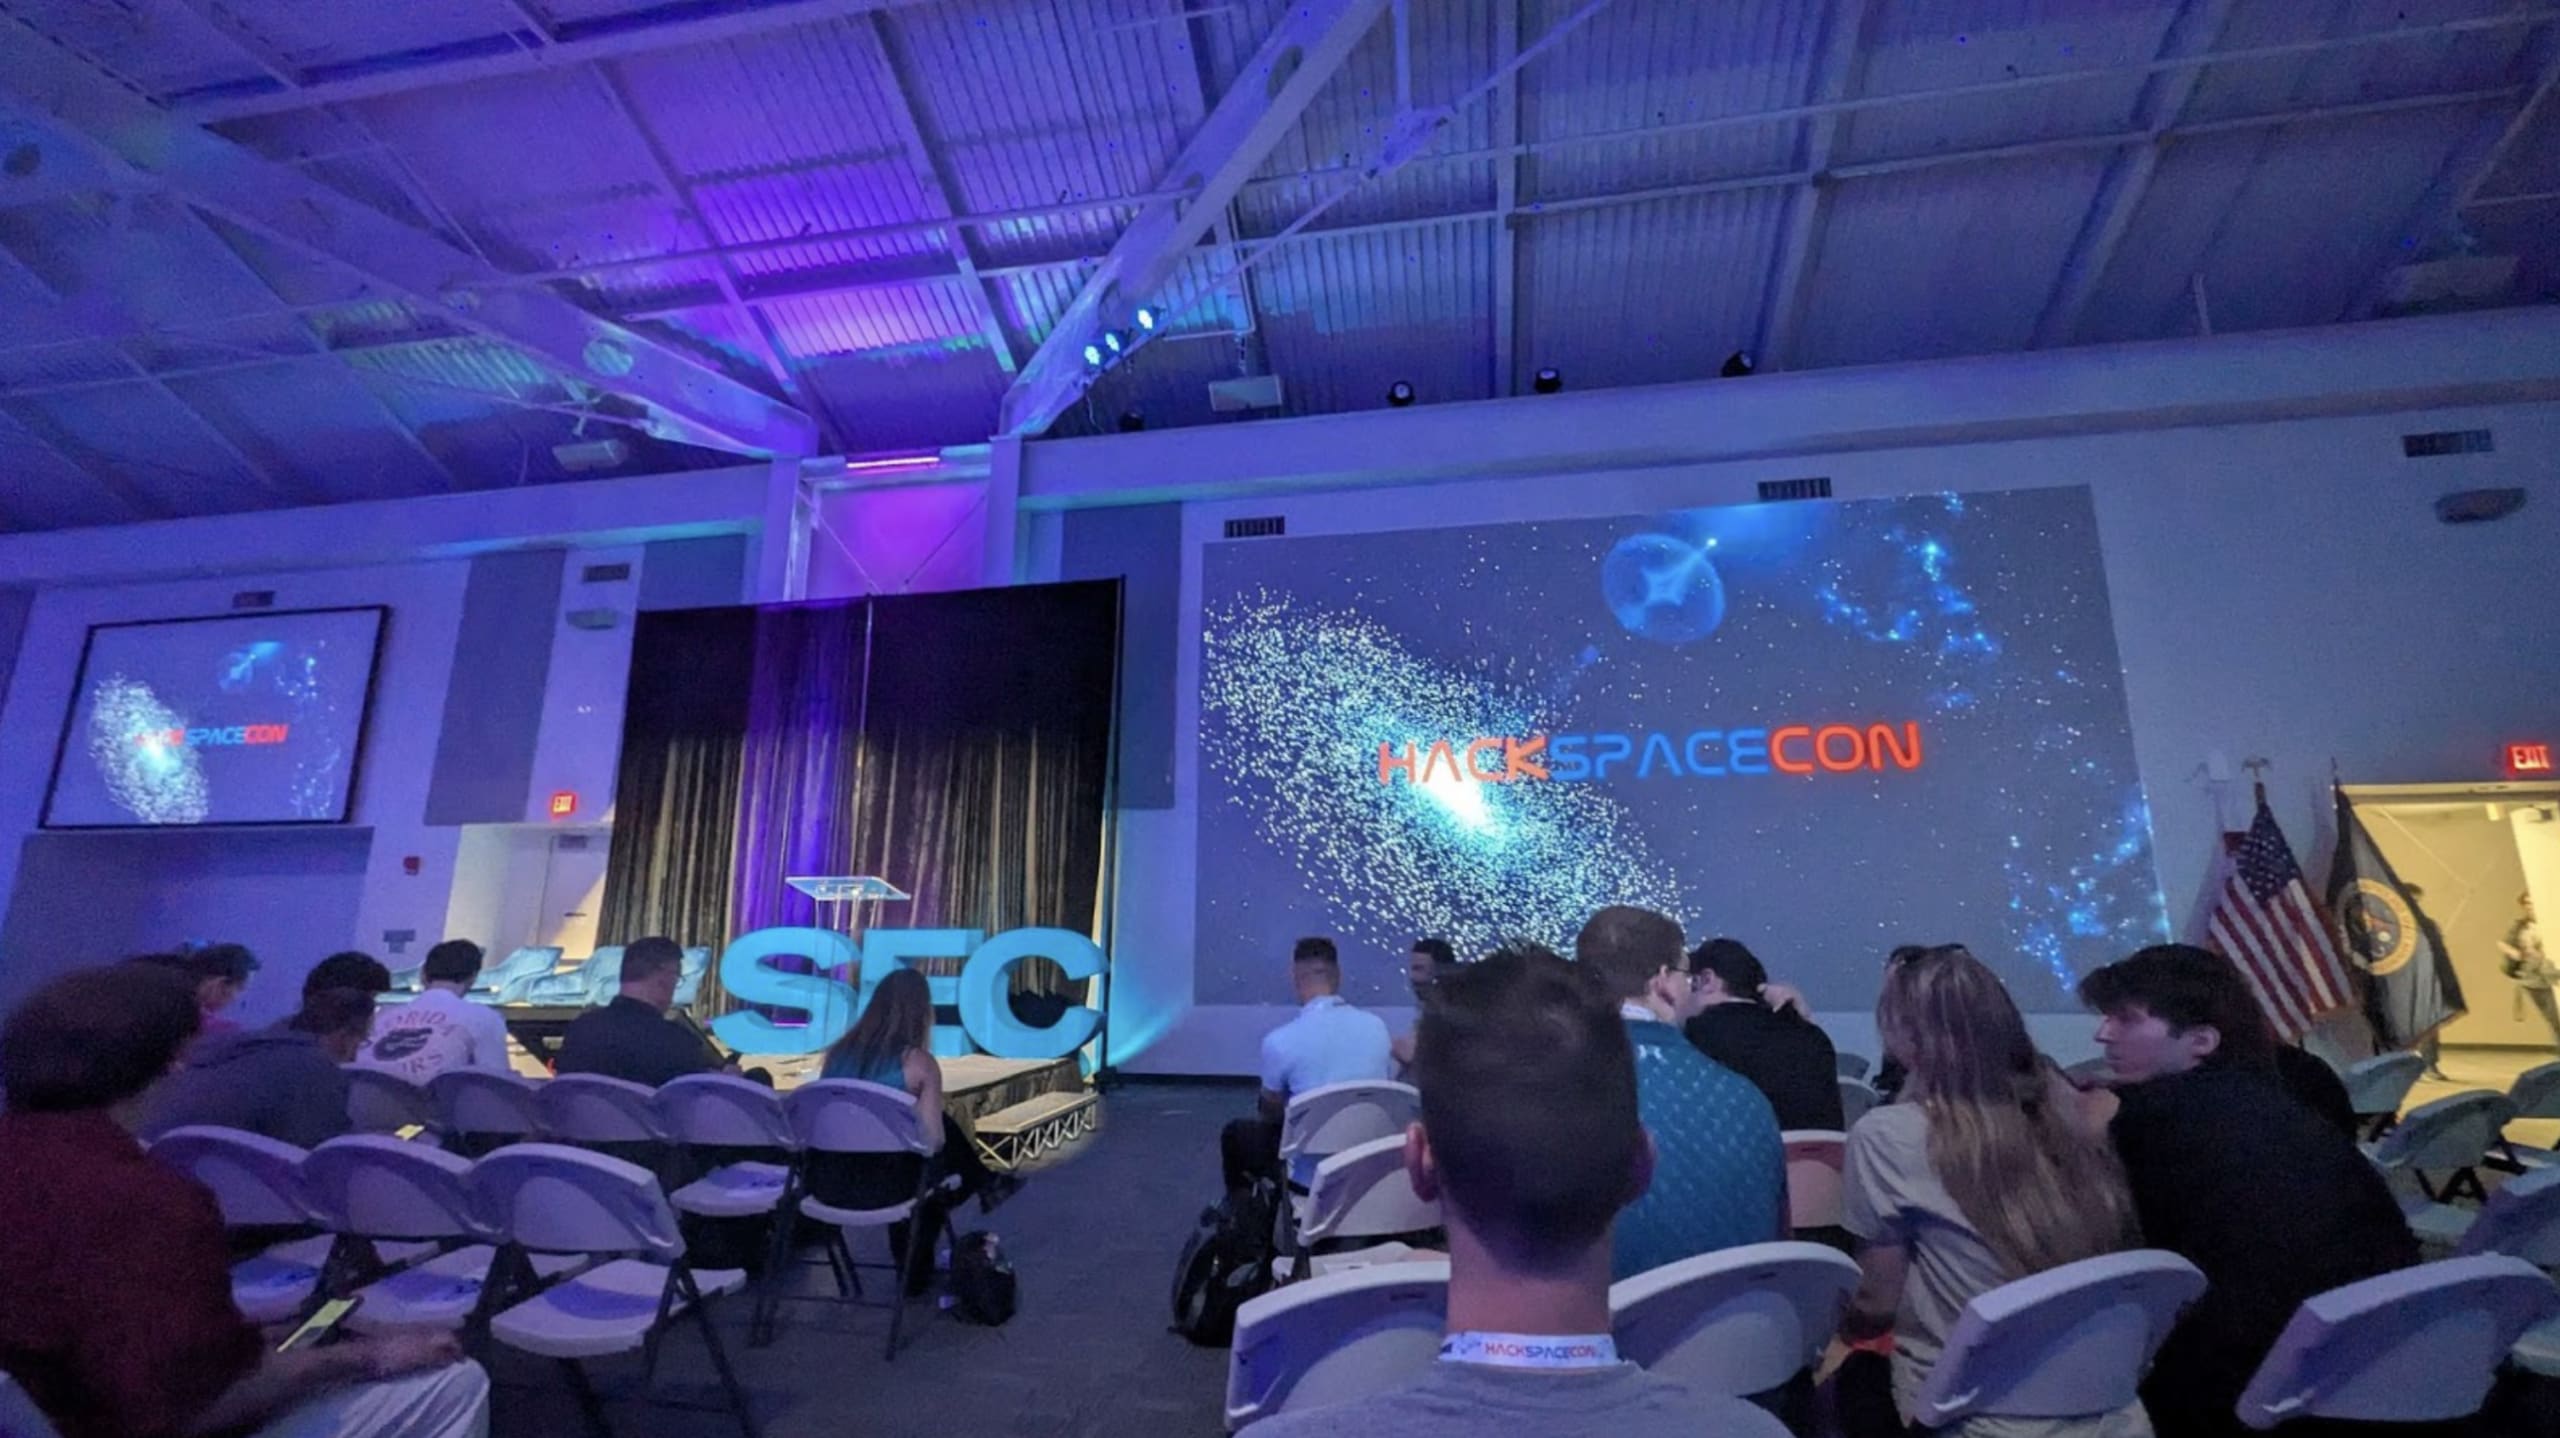
Nach dem Vortrag führte ich viele spannende Gespräche mit Studierenden und Fachleuten aus der Industrie. Die meisten sagten dasselbe: Ihr Studium hatte sie nicht auf die Sicherheitsherausforderungen vorbereitet, denen sie in der Praxis begegnen würden. Deshalb müssen wir unseren Ansatz für die Sicherheitsausbildung grundlegend neu gestalten – von Grund auf.
Erstens muss Sicherheit in Informatikstudiengängen zum Pflichtbestandteil werden und darf kein Wahlfach sein. So wie wir keine Bauingenieurinnen und Bauingenieure ausbilden würden, ohne ihnen etwas über Tragwerksicherheit beizubringen, sollten wir auch keine Softwareentwicklerinnen und Softwareentwickler ohne umfassende Sicherheitsschulung ausbilden. Das bedeutet, Sicherheitskonzepte in den gesamten Lehrplan zu integrieren, statt sie auf ein einzelnes Fach zu beschränken, das Studierende womöglich überspringen.
Zweitens brauchen wir praktische, praxisnahe Sicherheitsschulungen, die reale Szenarien abbilden. Studierende sollten Code schreiben, der sensible Daten verarbeitet, lernen, Schwachstellen in bestehenden Systemen zu erkennen, und die geschäftlichen sowie sicherheitsrelevanten Folgen von Sicherheitsvorfällen verstehen. Die theoretischen Grundlagen sind wichtig – ebenso wie ihre praktische Anwendung.
Verbessern Sie Ihre Fähigkeiten im sicheren Programmieren
Kostenlose, hochwertige Schulungen zur Entwicklersicherheit – wann und wo Sie möchten.
Hier wird eine Plattform wie Snyk Learn unverzichtbar. Snyk Learn bietet kostenlose, interaktive Sicherheitsschulungen, die die Lücke zwischen akademischer Theorie und Praxis in der Industrie schließen. Statt nur über SQL-Injection zu lesen, können Entwicklerinnen und Entwickler reale Szenarien durchspielen, die Auswirkungen von Schwachstellen nachvollziehen und lernen, sie im jeweiligen Kontext zu beheben.
Was Snyk Learn für die Raumfahrtbranche – und alle anderen Branchen – besonders relevant macht, ist der Fokus auf praktische Anwendungssicherheit. In den Lektionen geht es nicht nur darum, Schwachstellen zu erkennen, sondern auch darum, Sicherheit von Anfang an in den Entwicklungsprozess einzubauen. Dieser Shift-Left-Ansatz ist genau das, was Weltraumanwendungen brauchen, denn Probleme nach der Bereitstellung zu beheben, könnte unmöglich sein.
Für Hochschulen bedeutet die Integration von Ressourcen wie Snyk Learn in den Lehrplan, dass Studierende branchenrelevante Fähigkeiten erwerben, ohne dass Professorinnen und Professoren über Nacht zu Sicherheitsexperten werden müssen. Raumfahrtunternehmen bietet die Plattform eine strukturierte Möglichkeit, bestehende Entwicklerteams weiterzubilden und sicherzustellen, dass neue Mitarbeitende über grundlegende Sicherheitskenntnisse verfügen.
Während wir die menschliche Präsenz über die Erde hinaus ausweiten, kommerzielle Raumfahrtunternehmen immer zahlreicher werden und Weltraumsysteme zunehmend mit der Infrastruktur auf der Erde vernetzt sind, wird der Spielraum für Sicherheitsfehler immer kleiner. Doch all das lässt sich bewältigen. Mit einer Reform der Lehrpläne, Partnerschaften mit der Industrie, praxisnahen Lernressourcen und dem persönlichen Engagement für kontinuierliche Weiterbildung können wir sicherstellen, dass jede Software auf einem soliden Fundament an Sicherheitskompetenz aufbaut.
Möchten Sie mehr darüber erfahren, warum kontinuierliche, kontextbezogene und praxisnahe Schulungen Risiken am wirksamsten mindern und eine Kultur des Sicherheitsbewusstseins in Entwicklungsteams fördern? Lesen Sie noch heute unser Whitepaper.
Die meisten Sicherheitsvorfälle gehen auf vermeidbare Fehler zurück.
Erfahren Sie, wie Sie Risiken mit kontinuierlichen, kontextbezogenen und praxisnahen Schulungen minimieren.