Snyk und AWS mit unserem neuesten AWS Quick Start ganz einfach integrieren

Jay Yeras
22. September 2020
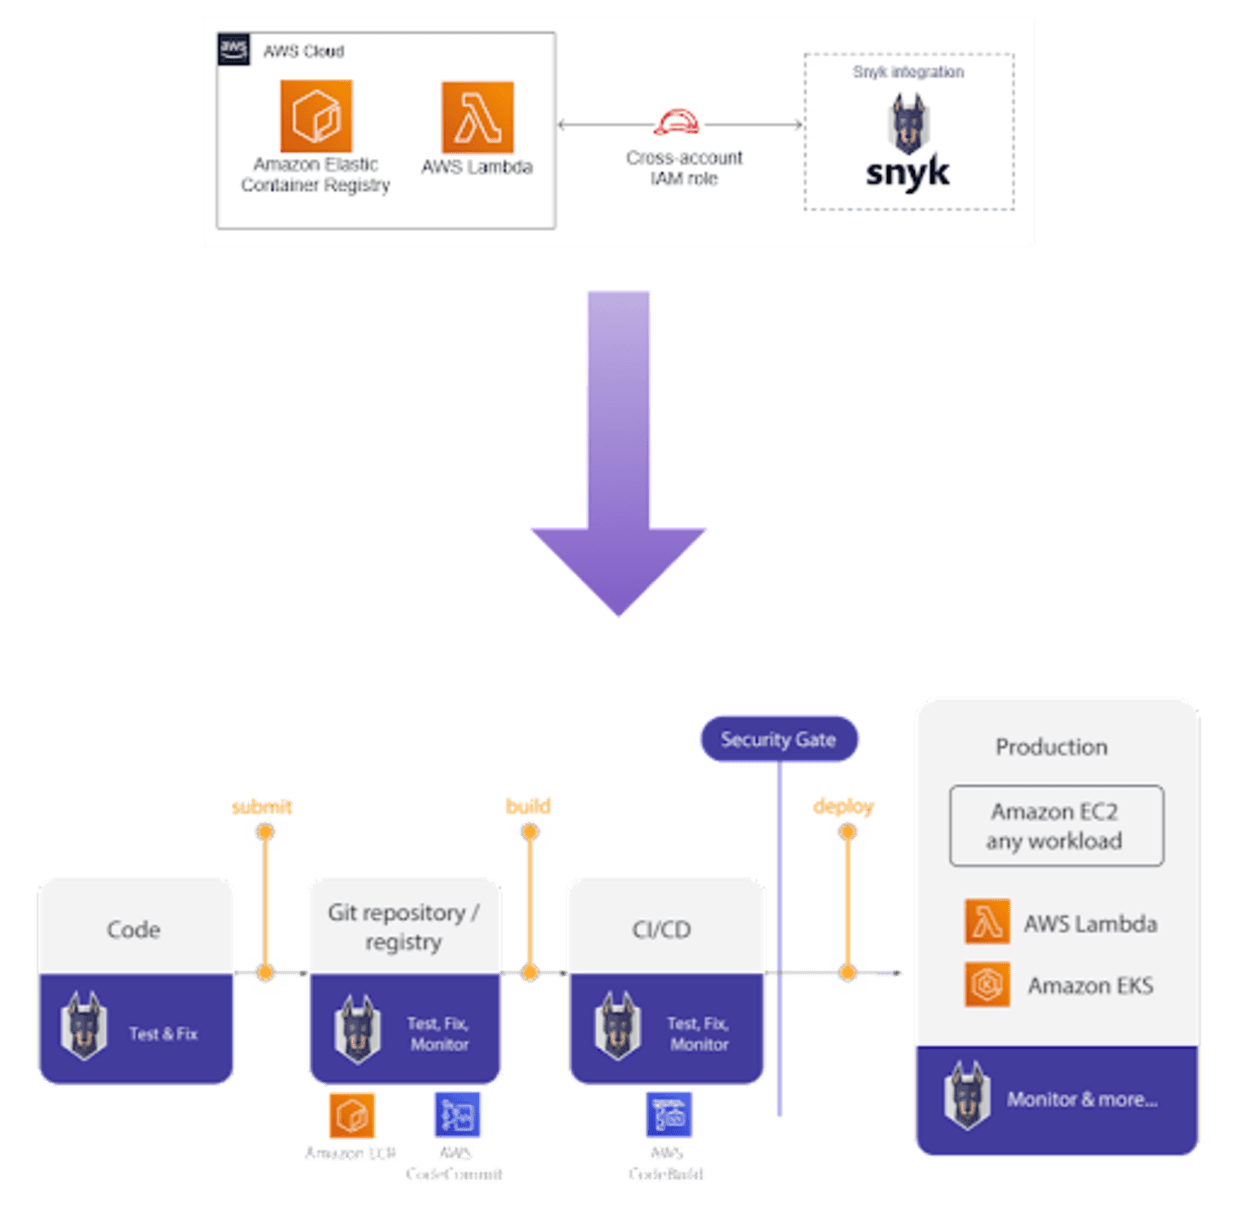
0 Min. LesezeitEiner der großen Vorteile von AWS ist, dass Sie fast alles automatisieren können, was Sie tun. Das gilt nicht nur für die AWS-eigenen Services, sondern auch für Ökosystempartner wie Snyk. Wir freuen uns, unseren zweiten AWS Quick Start anzukündigen. Damit können Sie Snyk mit Amazon Elastic Container Registry (ECR) und AWS Lambda einrichten – mit nur einem Klick.
Überspringen Sie die manuellen Schritte und legen Sie direkt los
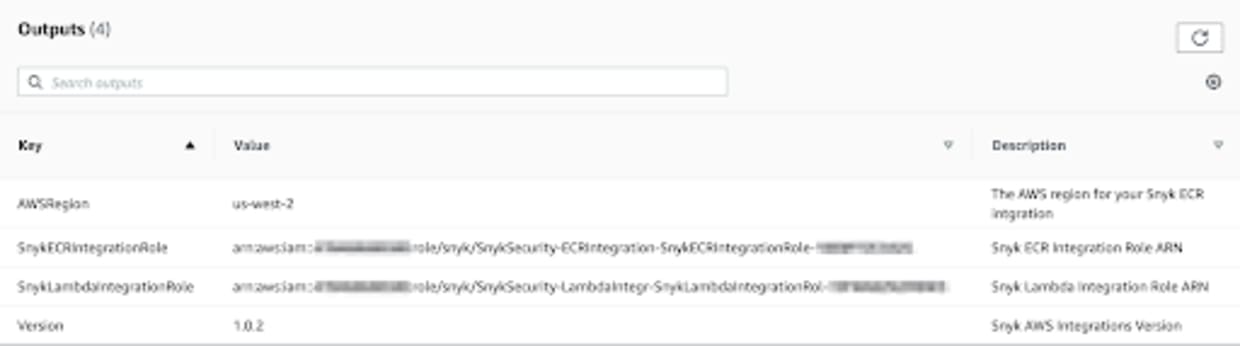
Für die Integration von Snyk mit ECR und Lambda müssen Rollen eingerichtet werden, die sowohl mit dem AWS-Service als auch mit dem Snyk-Service funktionieren. Das ist zwar nicht besonders schwierig, doch zwischen zwei Oberflächen hin und her zu klicken und Werte von einer Konsole in die andere zu kopieren, macht niemandem Spaß. Der Quick Start „Snyk: Developer-first Security on the AWS Cloud“ bietet Ihnen drei Optionen:
Nach der Bereitstellung können Sie die noch fehlenden Werte für Ihre ARN und die AWS-Region schnell den Ausgaben der CloudFormation-Konsole entnehmen, wie unten gezeigt:
Snyk Container- und AWS-ECR-Integration
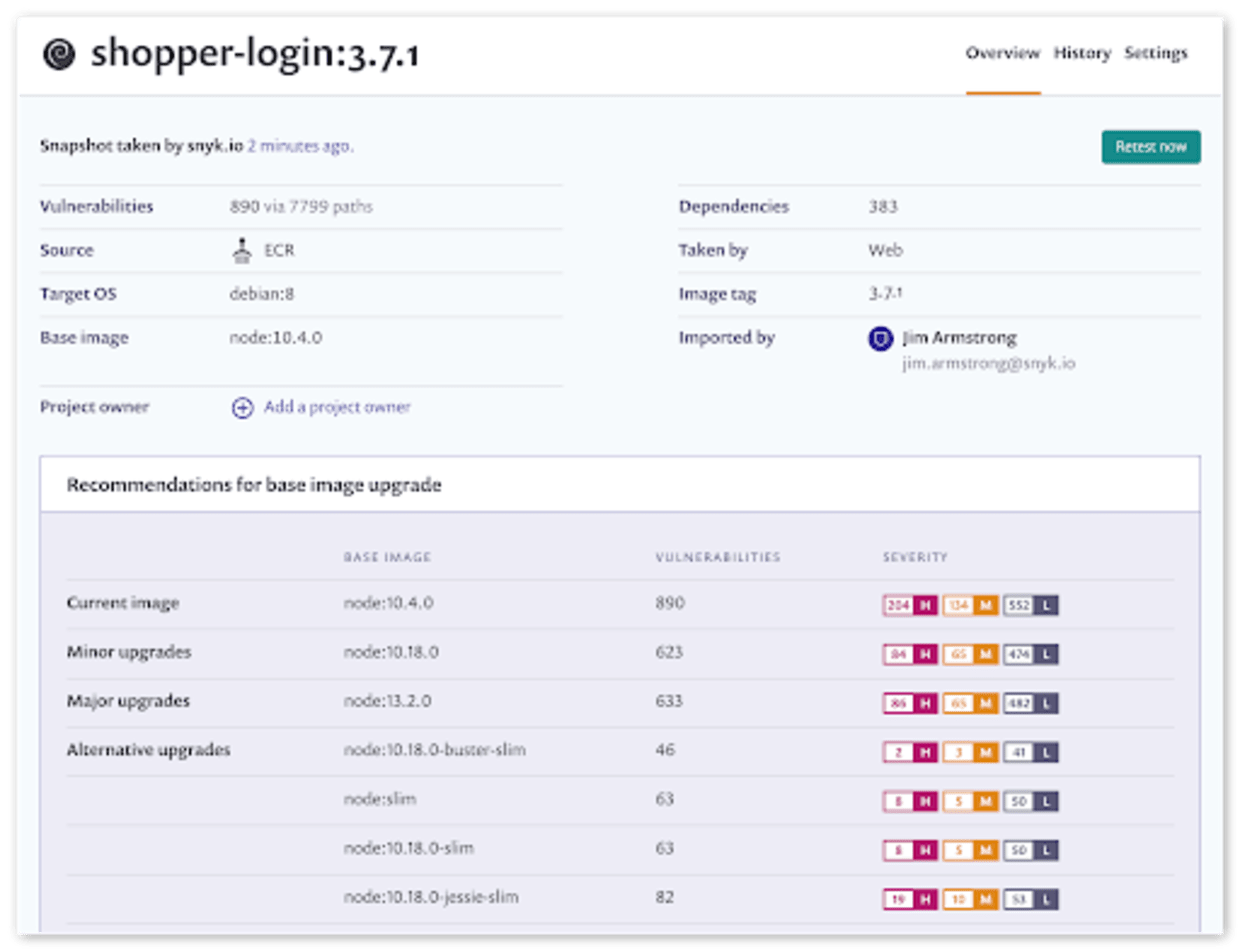
Für die ECR-Integration erstellen wir eine IAM-Rolle, mit der Snyk Container auf in ECR gespeicherte Container-Images zugreifen und diese auf Sicherheitslücken prüfen kann. Wir erstellen eine Rolle mit Lesezugriff und allen Berechtigungen, die in unserer Dokumentation aufgeführt sind, und richten die erforderliche Service-Integration zwischen dem Snyk-Service und Ihrer AWS-Region ein. Anschließend können Sie Container-Images in Ihren ECR-Registries scannen. Snyk unterstützt Sie dabei, sichere Basis-Images auszuwählen und Sicherheitslücken im Image sowie in den Code-Abhängigkeiten zu beheben.
Snyk Container- und AWS-Lambda-Integration
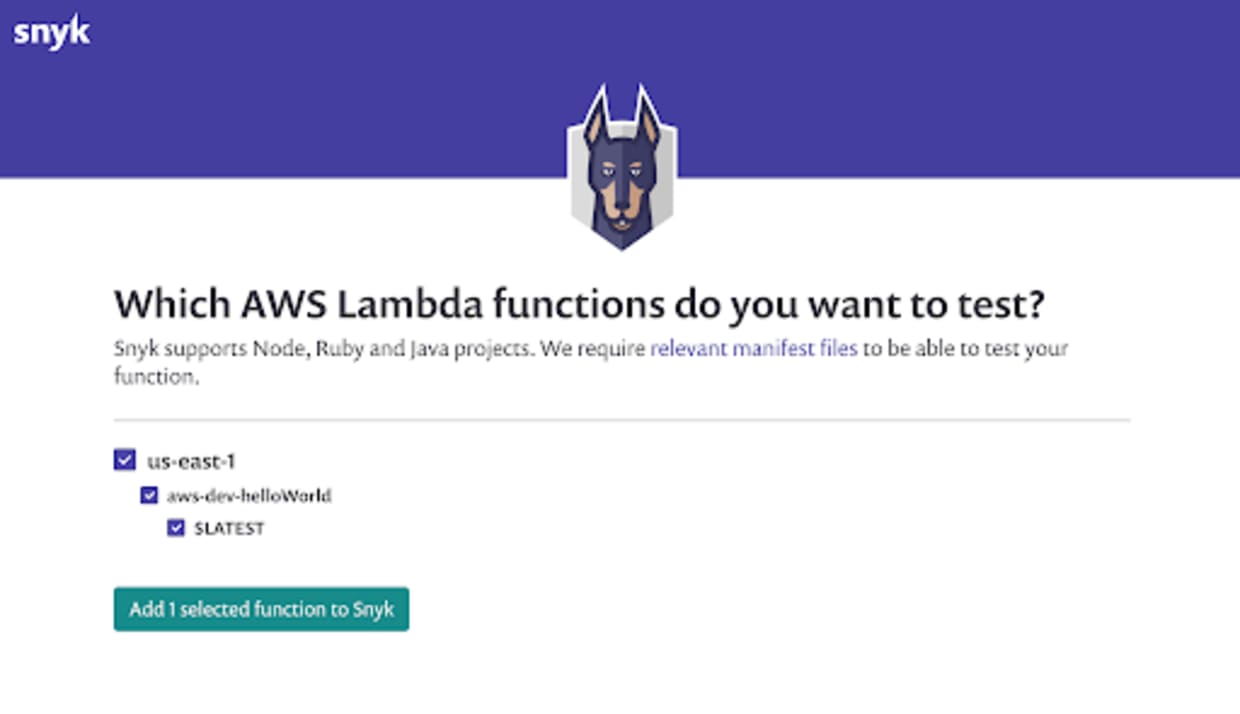
Die Integration von Snyk Open Source mit Lambda funktioniert ähnlich wie die Integration von Snyk Container mit ECR. Wir erstellen eine passende IAM-Rolle mit Lesezugriff gemäß unserer dokumentierten Konfiguration und richten anschließend die Verbindung zwischen den Services Snyk Open Source und Lambda ein. Danach können Sie Ihren Lambda-Code auf anfällige Abhängigkeiten scannen und überwachen. So werden Sie auf Probleme aufmerksam gemacht und dabei unterstützt, diese zu beheben, damit Ihre Funktionen sicher bleiben.
Geben Sie uns Feedback
Um Feedback zu geben, Funktionsideen einzureichen oder Fehler zu melden, nutzen Sie den Bereich Issues im GitHub-Repository für diesen Quick Start. Wenn Sie Code beitragen möchten, lesen Sie bitte den Quick Start Contributor’s Guide.
Sie erhalten Snyk, indem Sie sich für ein kostenloses Konto registrieren. In unseren kostenpflichtigen Tarifen können Sie sowohl Snyk Open Source als auch Snyk Container im AWS Marketplace kaufen oder über private Angebote und individuelle Verträge beziehen.


