Snyk IaC 2021: Führende Infrastructure-as-Code-Sicherheit für Entwickler
Lauren Place
22. Dezember 2021
0 Min. LesezeitGroße Automatisierung bringt große Risiken mit sich. Mit Infrastructure as Code wurde die Automatisierung des mühsamen Bereitstellens, Provisionierens und Verwaltens von Ressourcen in Public Clouds mithilfe deklarativer Skripte möglich. Dadurch wurde es jedoch umso wichtiger, sichere IaC-Skripte und -Konfigurationen zu erstellen. Fehlkonfigurationen der Cloud-Infrastruktur wurden von 2020 bis 2021 mit einem Anstieg um 58 % als größter Bereich wachsender Besorgnis genannt – so der Snyk-Bericht 2021 zur Anwendungssicherheit in der Cloud. Eine einzige IaC-Fehlkonfiguration – etwa ein unsicherer AWS-S3-Bucket oder eine versehentlich öffentlich zugängliche Instanz – kann im gesamten Unternehmen Dutzende Sicherheitslücken verursachen.
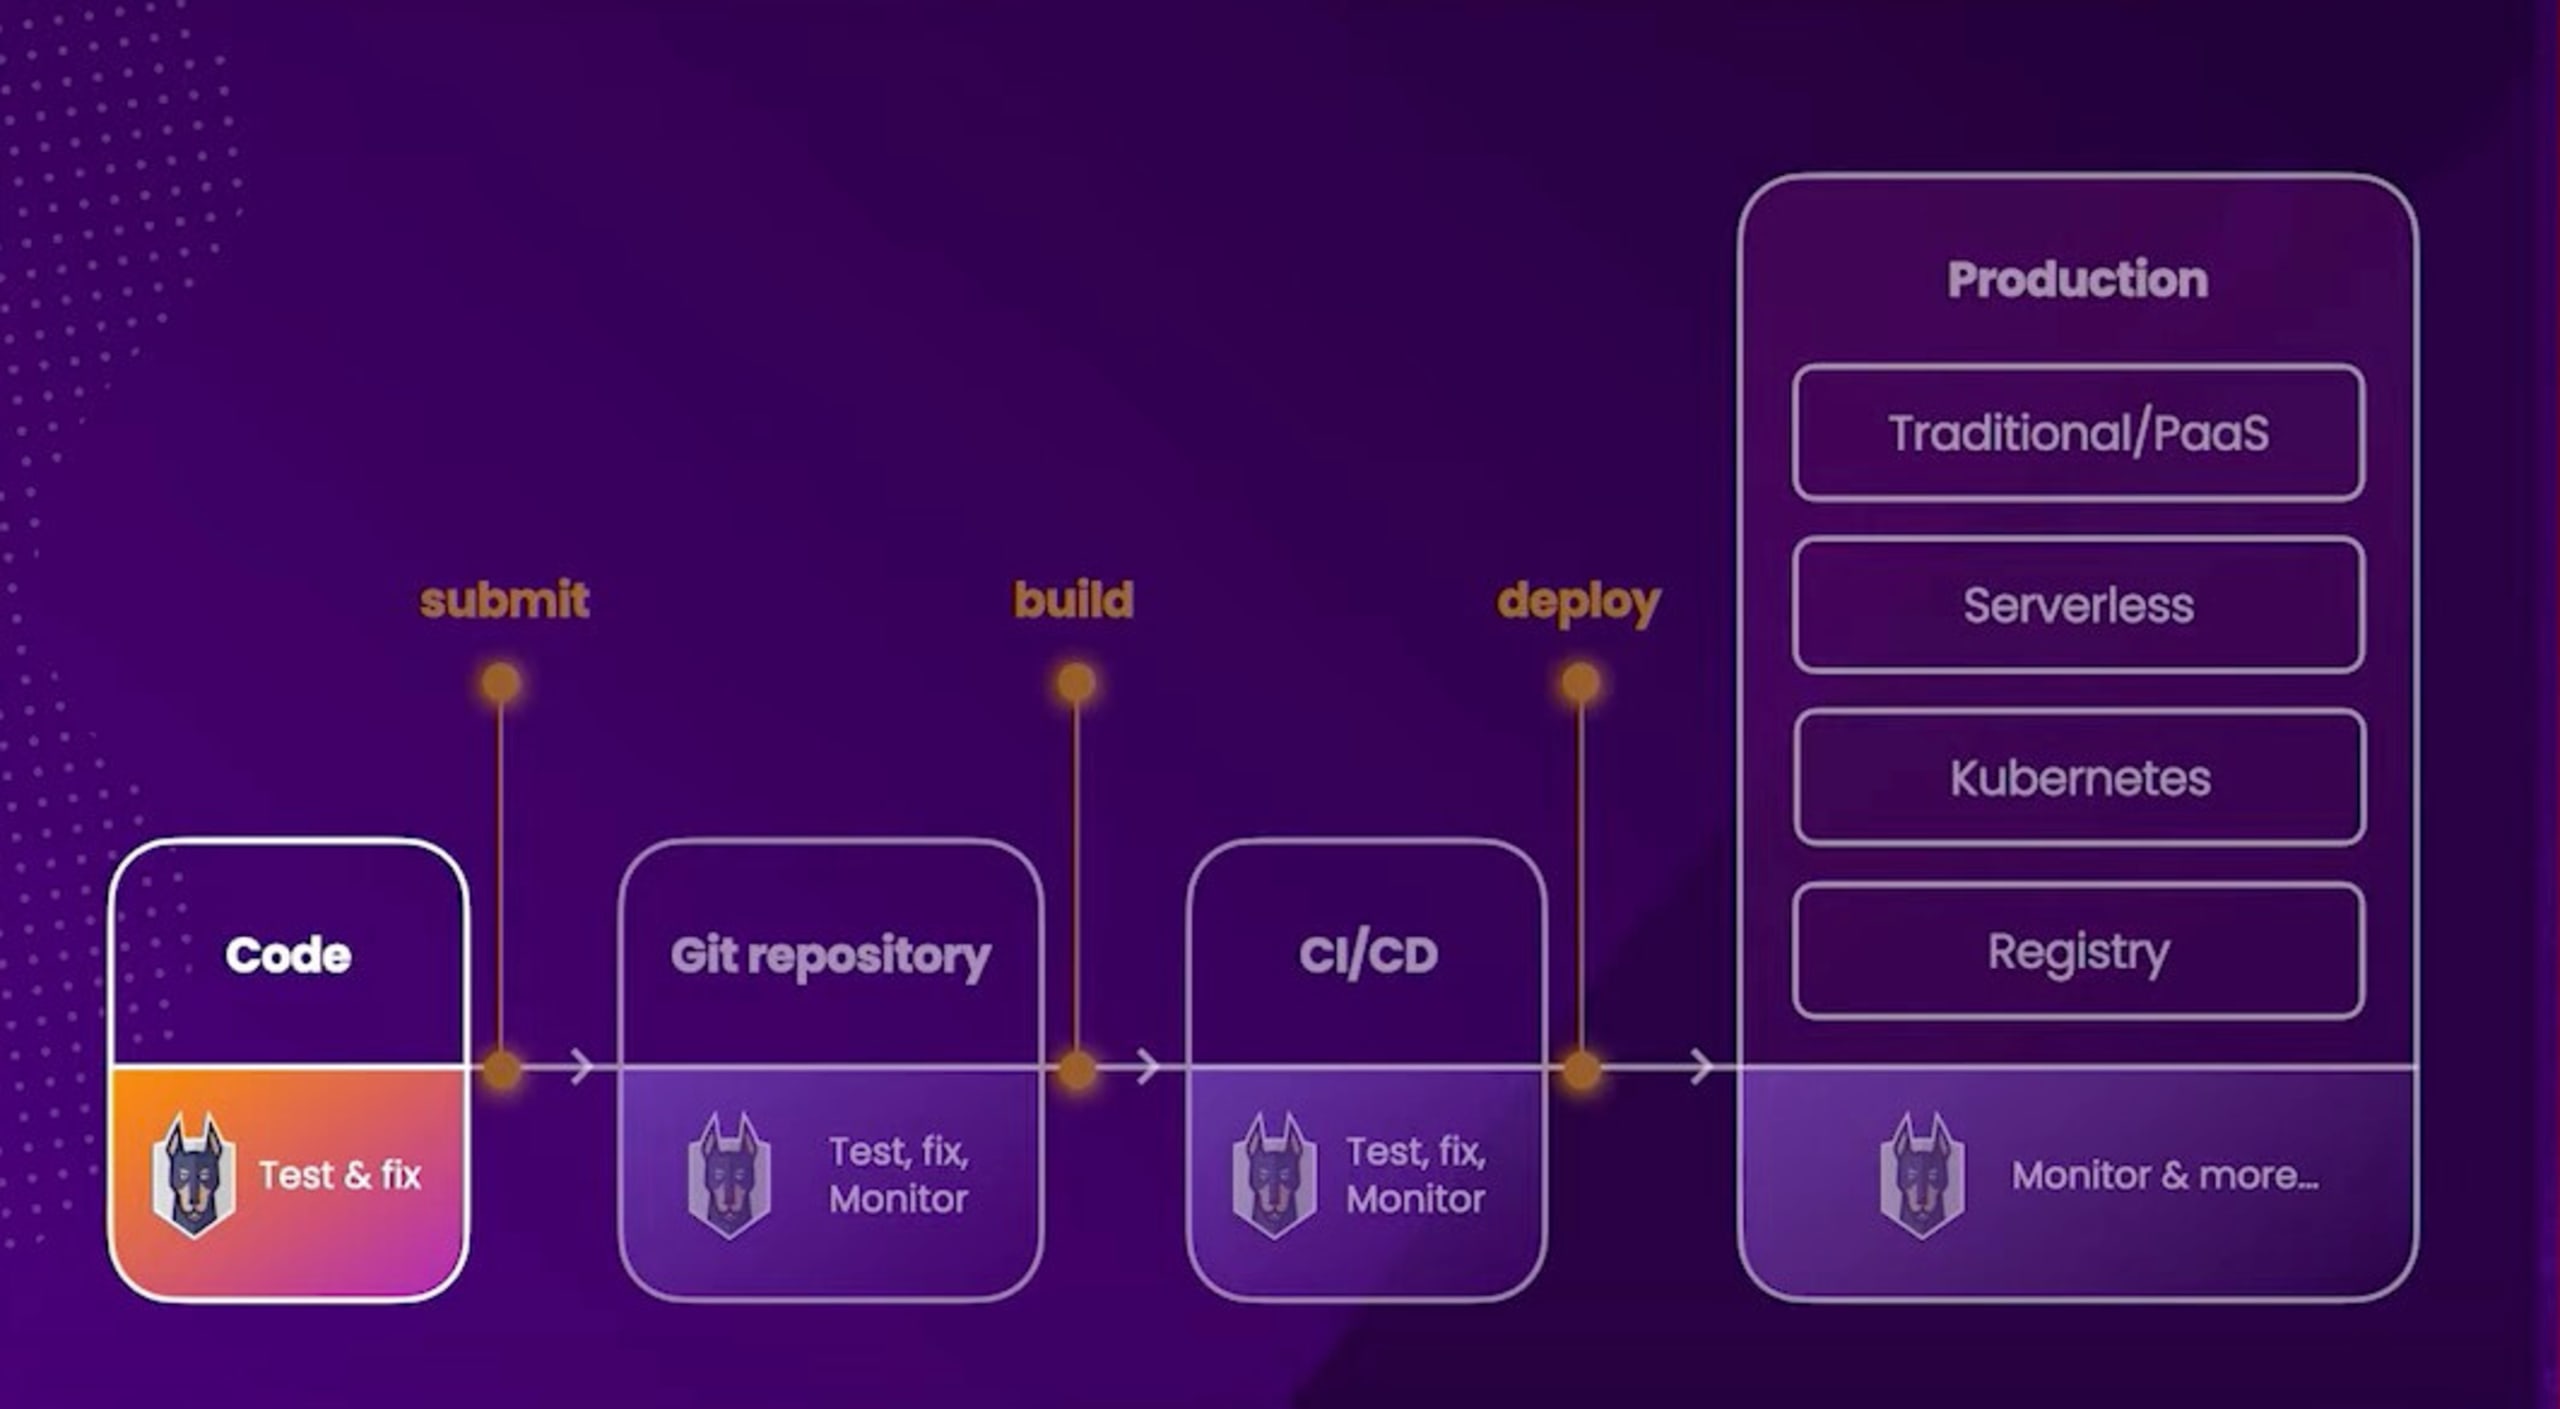
Snyk Infrastructure as Code (Snyk IaC) bietet eine entwicklerorientierte Lösung, mit der DevOps-Teams ihre IaC-Konfigurationen während der Entwicklung und in CI/CD-Pipelines absichern können. Snyk IaC prüft anhand Hunderter einzigartiger, vordefinierter Regeln, die Best Practices der Branche, Compliance-Frameworks und Cloud-Anbietern wie AWS, Azure und GCP zugeordnet sind. So wird Sicherheit in Entwicklungsteams integriert und die Durchsetzung von Richtlinien sowie die schnelle Behebung von Fehlkonfigurationen automatisiert.
2021 hat Snyk Infrastructure as Code:
235 Millionen Tests allein in Git-Repositories ausgeführt
Im bisherigen Jahresverlauf mehr als 8 Millionen Probleme erkannt
Die Regelabdeckung auf insgesamt 413 einzigartige Fehlkonfigurationen* für AWS, Azure, GCP und Kubernetes erweitert
Scans um das 20-Fache beschleunigt
Nur wenige Tage vor 2022 möchten wir auf die Fortschritte zurückblicken, die Snyk Infrastructure as Code im Laufe des Jahres auf dem Weg zur führenden IaC-Lösung für Entwickler auf dem Markt erzielt hat.
Doch genug der Vorrede: Sehen wir uns die drei wichtigsten Bereiche an, in denen Snyk IaC Fortschritte erzielt hat: mehr Konfigurationsformate und Inhalte, eine verbesserte Developer Experience und Integrationen in Entwickler-Workflows!
Mehr Infrastruktur-Konfigurationsformate unterstützen und unseren einzigartigen Regelsatz erweitern
Damit Entwicklungs- und Sicherheitsteams ihre gesamte Infrastruktur scannen können, unterstützt Snyk IaC eine lange und stetig wachsende Liste von Konfigurationsformaten, darunter Terraform, CloudFormation, Kubernetes (einschließlich Helm) und Azure Resource Manager (ARM)-Vorlagen. Weitere Formate folgen.
2021 haben wir AWS CloudFormation und ARM-Vorlagen für Azure-Umgebungsteams zur Liste hinzugefügt und damit eine umfassende Abdeckung aller wichtigen Cloud-Umgebungen sichergestellt.
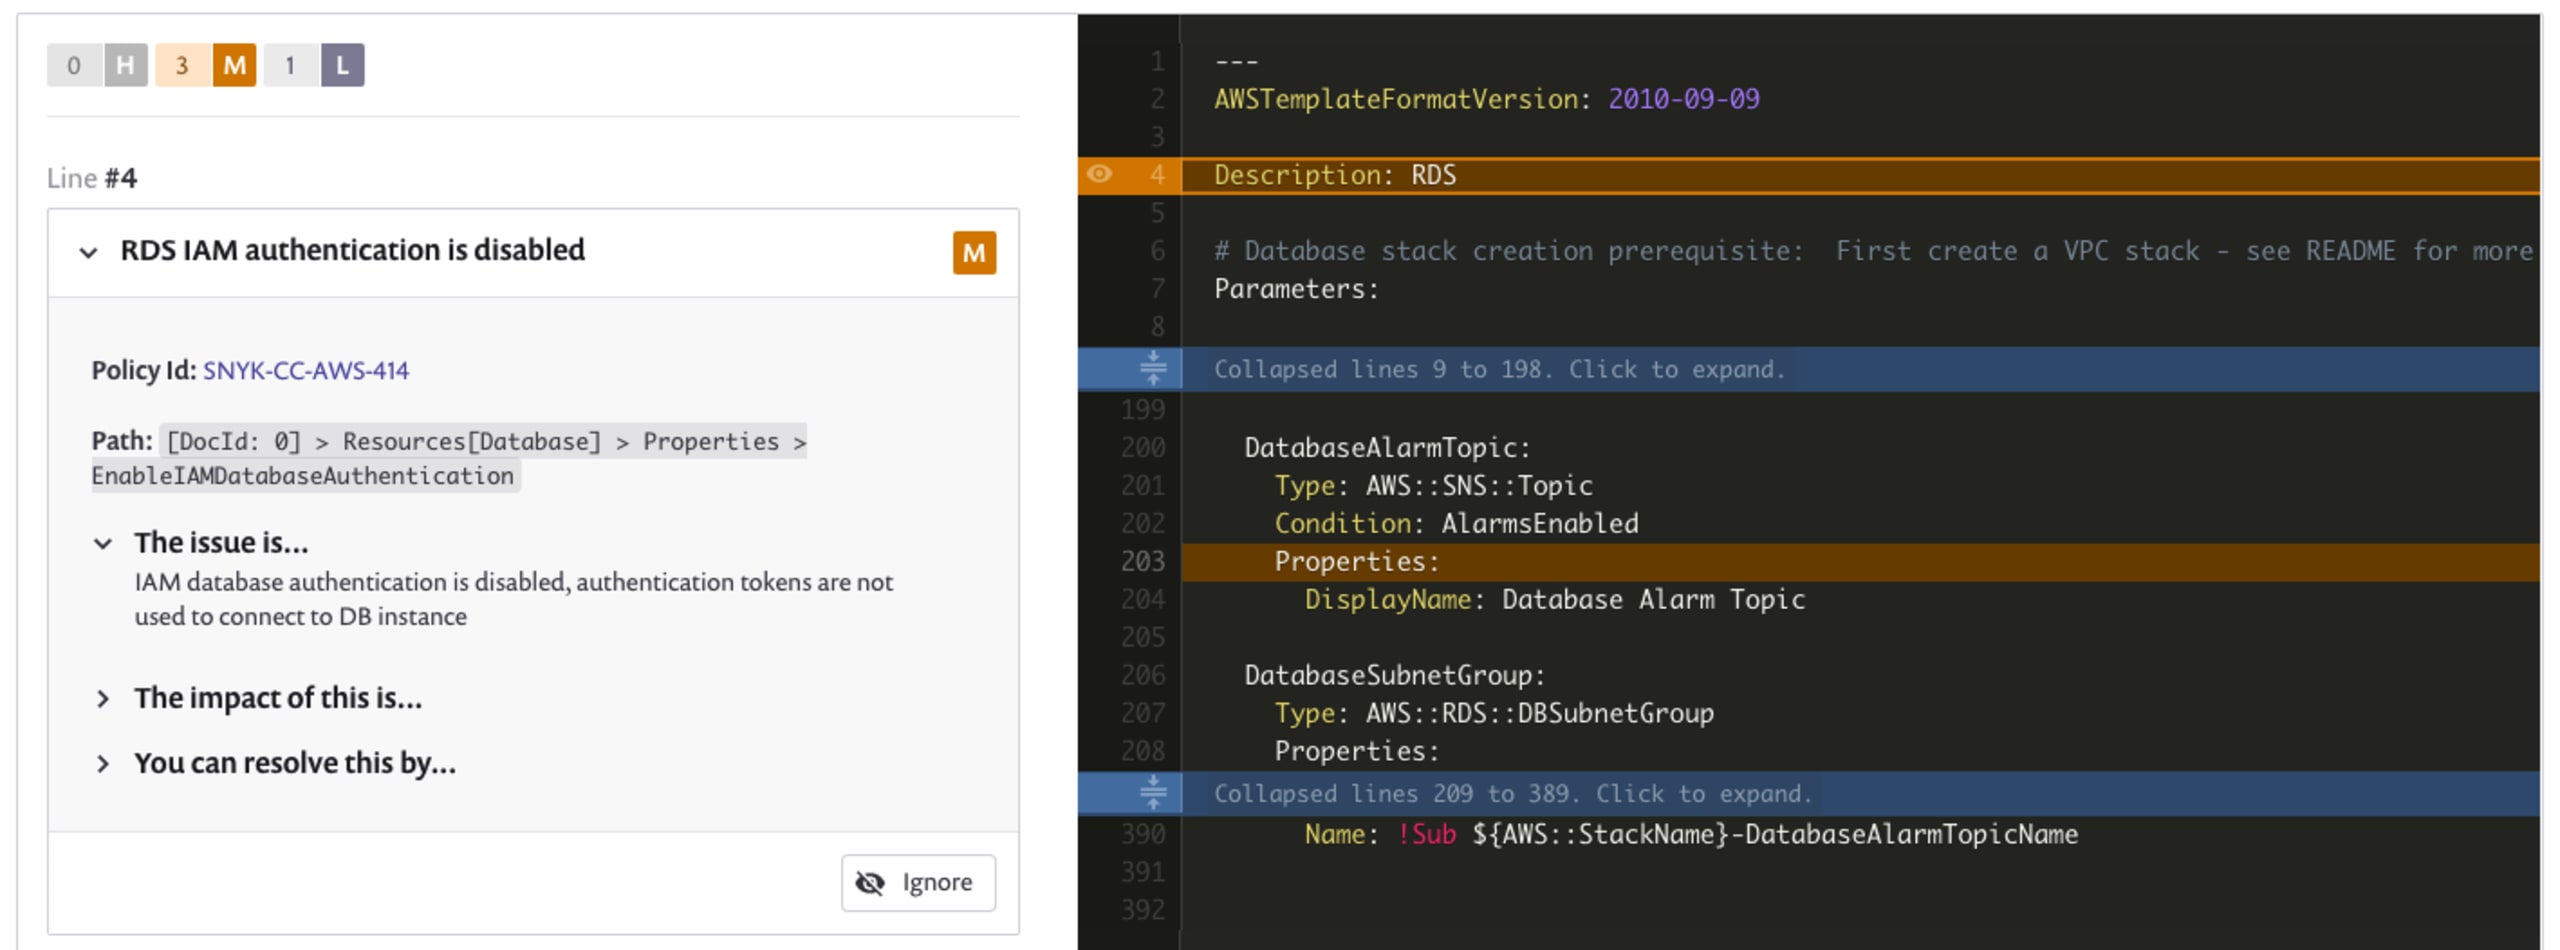
2021 stand außerdem die kontinuierliche Verbesserung unserer mehr als 400 einzigartigen Fehlkonfigurationen im Mittelpunkt, die unser Snyk-Sicherheitsteam recherchiert, mit Bedrohungsmodellen bewertet und Compliance-Frameworks zugeordnet hat.
Insgesamt haben wir Folgendes eingeführt …
66 neue Richtlinien für AWS
66 neue Richtlinien für Azure
41 neue Richtlinien für GCP
133 Richtlinien mit Unterstützung des CloudFormation-Formats
119 Richtlinien mit Unterstützung des Azure-Resource-Manager-Formats
41 Richtlinien mit Unterstützung des Kubernetes-Provider-Formats für Terraform
Damit finden Unternehmen mit Snyk IaC mehr einzigartige Fehlkonfigurationen bei allen wichtigen Cloud-Anbietern sowie in Terraform- und Kubernetes-Formaten. Gleichzeitig nehmen wir Sicherheitsteams den aufwendigen Prozess ab, Hunderte oder Tausende von Regelsätzen und Richtlinien zu recherchieren und zu erstellen.
„Wir wollten eine umfassende Abdeckung, um Probleme zu finden, die zu Schwachstellen in der Infrastruktur zur Laufzeit führen könnten [ohne manuelle Prüfung]. Mit Snyk konnten wir uns einen guten Überblick über alle verschiedenen IaC-Repositories verschaffen.“

Charlotte Townsley
Director, Security Engineering, Natera
Zusätzlich zu den vordefinierten Best-Practice-Regelsätzen haben wir vor Kurzem benutzerdefinierte Regeln für Snyk IaC eingeführt, die eine neue Ebene an Präzision und Flexibilität bei der Sicherheit ermöglichen. Falls ein bestimmtes Szenario in Ihrem Unternehmen von diesen Best-Practice-Regelsätzen nicht abgedeckt wird, können Sie jetzt mithilfe des Snyk Custom Rules SDK und Rego eine benutzerdefinierte Regel erstellen, testen, bündeln und veröffentlichen – etwa für eine einheitliche Kennzeichnung oder eine vorab genehmigte Liste von Cloud-Ressourcen.
Die Developer Experience kontinuierlich verbessern
Ein IaC-Tool für Entwickler bietet nicht nur umfassenden Einblick in Ihre Repositories, sondern unterstützt Entwickler auch direkt in ihren Entwicklungsumgebungen, findet Probleme schnell und präzise und zeigt passende, codebezogene Korrekturen auf. Snyk IaC setzt Maßstäbe in Sachen Entwicklerfreundlichkeit: mit umsetzbaren, automatisierten Workflows zur Behebung von Fehlkonfigurationen.
Anfang des Jahres haben wir das Snyk-Plugin für JetBrains vorgestellt, das IaC-Scans direkt in der integrierten Entwicklungsumgebung (IDE) automatisiert. Mit dieser leistungsstarken neuen Funktion können Sie innerhalb von Sekunden einen Scan ausführen und konkrete, entwicklerfreundliche Empfehlungen zur Behebung erhalten. Wir verbessern kontinuierlich die Qualität und Benutzerfreundlichkeit unserer Sicherheitsinformationen für Entwickler, indem wir sie nahtlos in Entwickler-Workflows integrieren und bestehende Workflows optimieren.
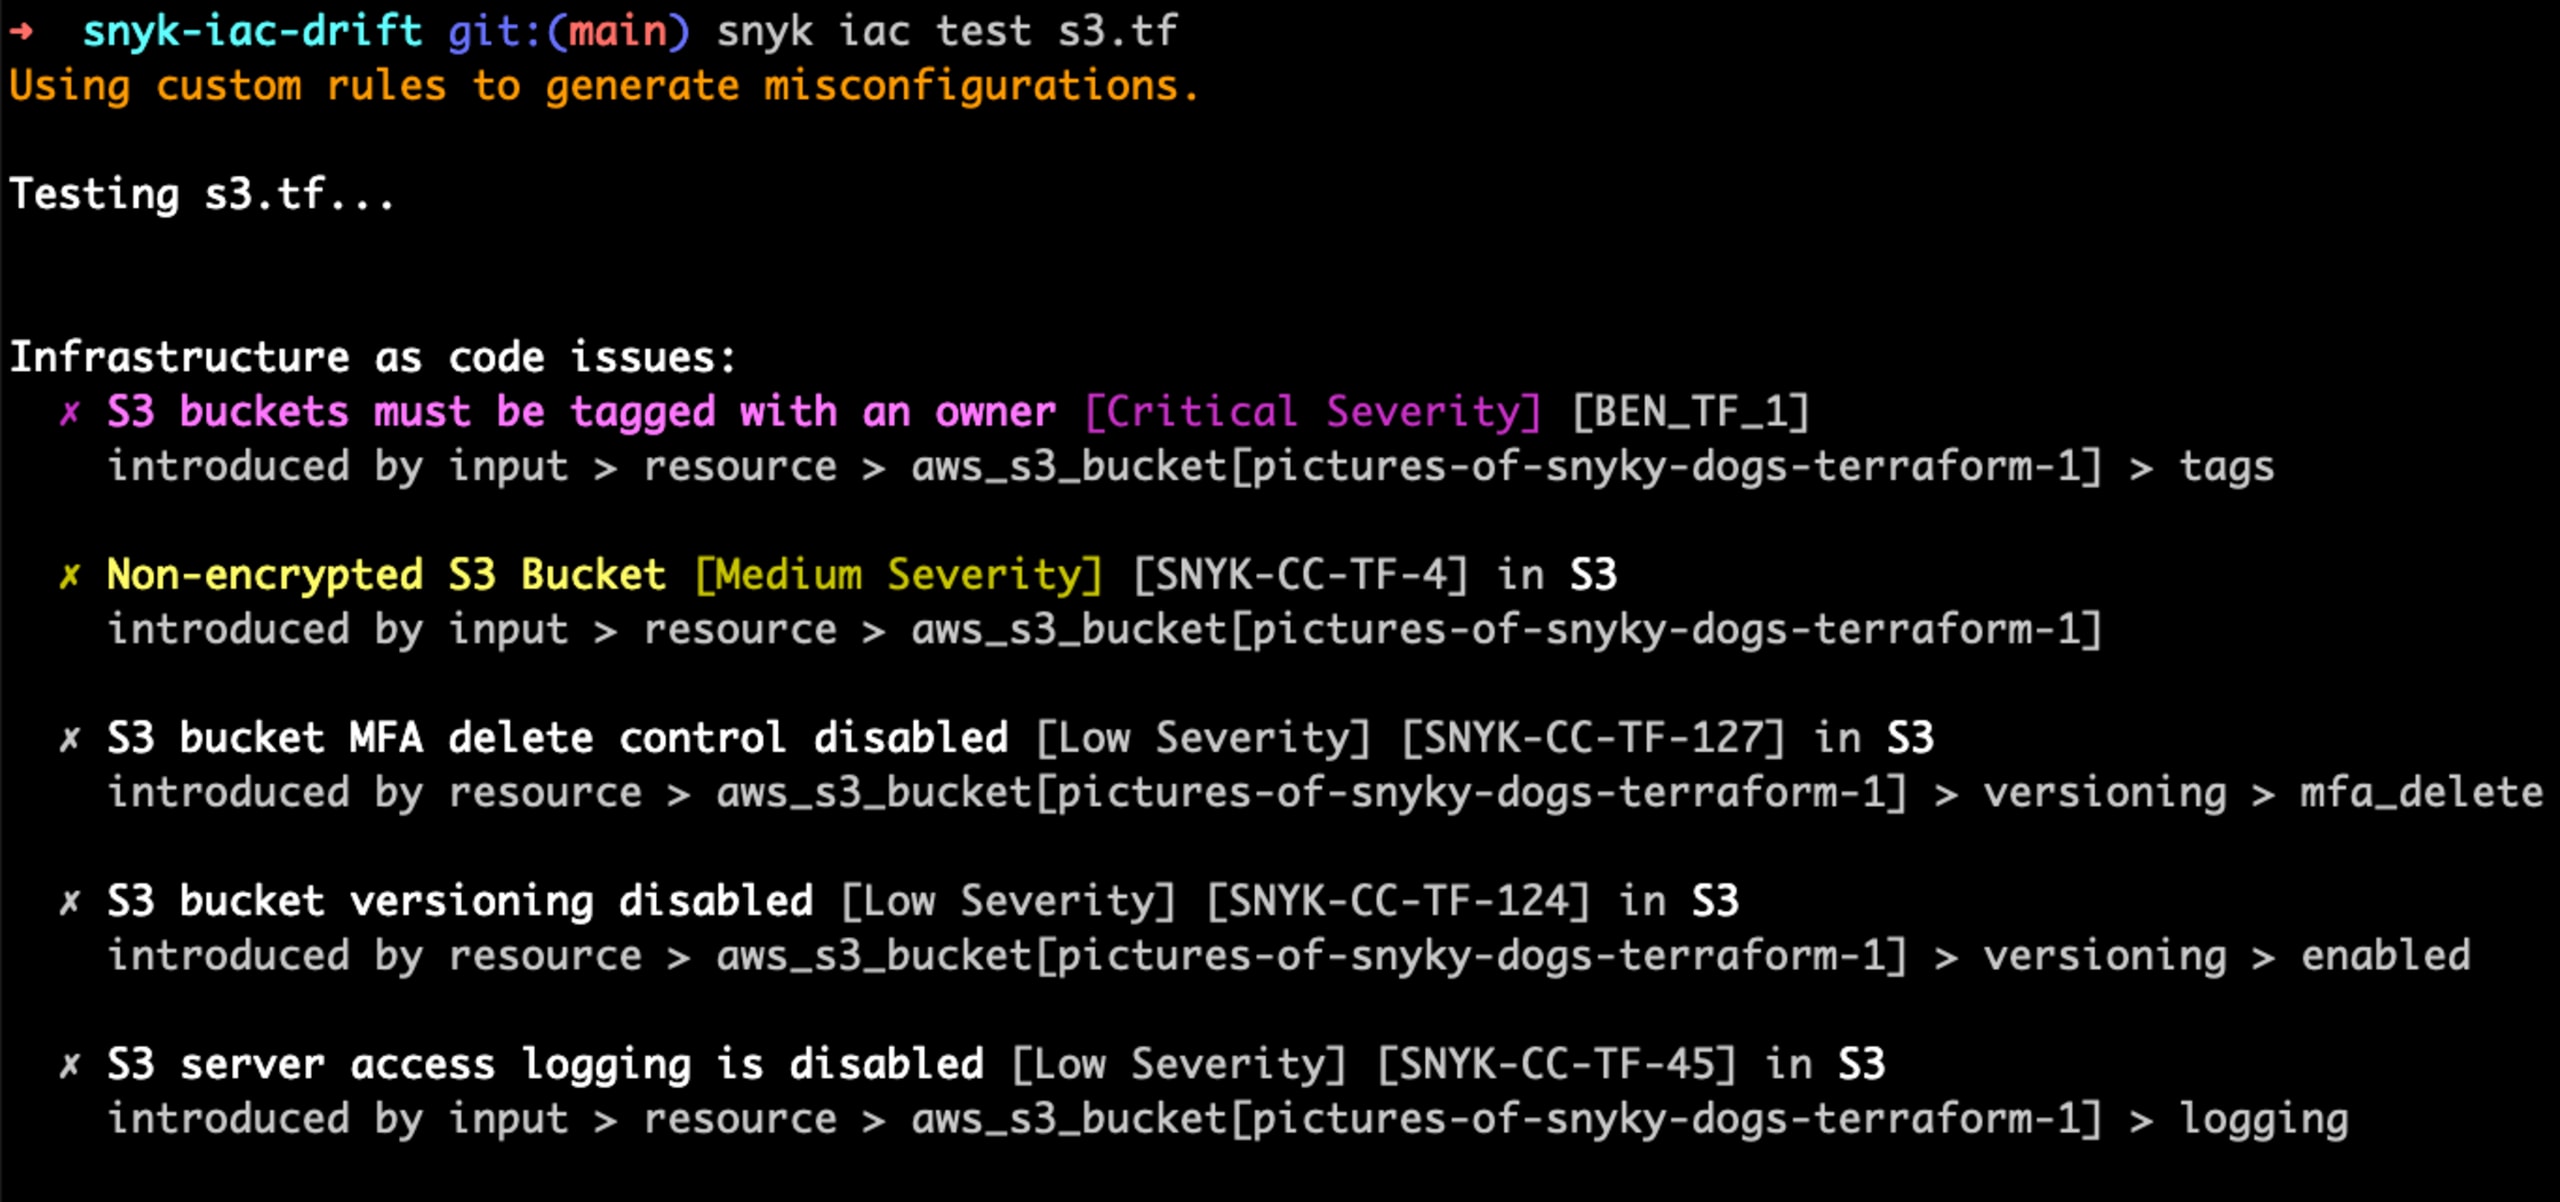
Passend dazu haben wir 2021 das Scannen Ihrer IaC über die Snyk CLI auf Ihrem lokalen Rechner oder in Ihrer CI-Umgebung eingeführt. CLI-Scans beschleunigen IaC-Tests und bieten Ihrem Unternehmen eine zusätzliche Sicherheitsebene, da alle Testergebnisse lokal bleiben und keine Ausgabe an Snyk gesendet wird. Hier sehen Sie ein Beispiel für das Scannen einer Kubernetes- oder Terraform-Datei mit der Snyk CLI:
Außerdem haben wir die Möglichkeit ergänzt, IaC-Sicherheitslücken zu ignorieren, wenn IaC-Tests ausgeführt werden. So können Entwickler für sie irrelevante Probleme mithilfe von Ignorierregeln gezielt ausblenden und lästige Benachrichtigungen automatisch unterdrücken. Hier sehen Sie ein Beispiel dafür, wie sich die Sicherheitslücke „öffentlich lesbarer Bucket“ in der Snyk CLI ignorieren lässt:
Integration an den entscheidenden Stellen
Und natürlich dürfen auch die Partnerschaften und Integrationen nicht fehlen, die wir im Laufe des Jahres aufgebaut haben. Snyk IaC lässt sich frühzeitig und über den gesamten Entwicklungszyklus hinweg integrieren – von der Codeentwicklung und Git-Repositories bis hin zu CI/CD-Pipelines. 2021 haben wir unsere Integrationen auf den Terraform-Workspace ausgeweitet.
Heute nutzen mehr als 39 % unserer Snyk-Kunden HashiCorps Terraform, um ihre Infrastruktur bereitzustellen und zu verwalten. Im Rahmen unserer Mission, Sicherheit in DevOps-Prozesse zu integrieren und Entwickler mit fachkundiger Sicherheitsberatung zu unterstützen, haben wir unsere Integration mit Terraform Cloud als Beta angekündigt. Mit Snyk und Terraform Cloud können unsere Kunden Terraform-Korrekturen vor der Phase „Apply“ optimieren. Dafür werden IaC-Scans automatisiert und mehr als 400 hochwertige Sicherheitsregeln und Richtlinien für AWS, Azure, GCP und Kubernetes bei jedem „Run“ in Terraform Cloud geprüft. Entwickler erhalten zudem frustfreie Korrekturen mit verständlichem Kontext.
Nicht zuletzt ist das Team hinter Driftctl, dem führenden Open-Source-Tool zur Erkennung von Drift, im Oktober durch unsere Übernahme von CloudSkiff zu uns gestoßen. Wir setzen uns dafür ein, Driftctl unverändert als kostenloses Open-Source-Tool für die Community bereitzustellen. Deshalb werden wir kontinuierlich in die Driftctl-Technologie investieren und die Community ausbauen. Außerdem entwickeln wir kreative neue Workflows und integrieren in den kommenden Monaten die Drift-Erkennung sowie die Möglichkeit, nicht verwaltete Infrastruktur in Snyk IaC zu erkennen.
2022 kommen Neuerungen für Snyk IaC …
Mit der zunehmenden Migration in die Cloud und der stärkeren Nutzung von IaC-Tools gewinnt auch die IaC-Sicherheit an Bedeutung. Infrastructure as Code beschleunigt und optimiert zwar die Bereitstellung von Cloud-Ressourcen, schafft aber auch neue Möglichkeiten, durch Fehlkonfigurationen Sicherheitsprobleme zu vervielfachen und Anwendungen für Angreifer offenzulegen.
2021 rückte IaC-Sicherheit weltweit in den Fokus, als sich herausstellte, dass eine Fehlkonfiguration den Zugang zum Twitch-Datendiebstahl im Oktober ermöglichte. Weitere Analysen ergaben, dass Datenbankanmeldedaten in Terraform-Code kompromittiert worden waren.
Snyk Infrastructure as Code zeichnet sich bereits durch die Unterstützung von Terraform, CloudFormation, Kubernetes, ARM-Vorlagen und weiteren IaC-Formaten aus. Wir werden unsere Sicherheitstiefe kontinuierlich ausbauen, um während des gesamten Entwicklungszyklus immer mehr einzigartige IaC-Fehlkonfigurationen zu erkennen – unabhängig davon, ob sie von Snyk oder durch benutzerdefinierte Richtlinien Ihres Unternehmens bereitgestellt werden. Für das kommende Jahr planen wir spannende Neuerungen, darunter die Integration von DriftCTL in unsere Plattform und die Möglichkeit, Änderungen an verwalteten und nicht verwalteten Ressourcen zu erkennen!
Außerdem konzentrieren wir uns stärker denn je auf die Developer Experience und entwickeln weitere Workflows, die den Anforderungen und Vorlieben Ihres Teams entsprechen. Dazu gehören Verbesserungen für die Snyk CLI, ein neues Plugin für JetBrains-IDEs, das entwicklerfreundliche Korrekturen direkt in Entwicklungsumgebungen integriert, sowie die Snyk-Integration mit Terraform Cloud (jetzt in der öffentlichen Beta), die die Sicherheit für Terraform Plan optimiert.
2022 wird ein ereignisreiches Jahr für Snyk Infrastructure as Code. Bleiben Sie über Social Media (@snyksec) mit uns in Kontakt oder treten Sie unserer DriftCtl-Community auf Discord bei.
Wir von Snyk wünschen Ihnen schöne Winterfeiertage und ein frohes (und sicheres) neues Jahr!
Sichern Sie Ihre Infrastruktur an der Quelle
Snyk automatisiert die IaC-Sicherheit und Compliance in Workflows und erkennt abweichende sowie fehlende Ressourcen.
* Hinweis: Bei Snyk IaC konzentrieren wir uns auf die Qualität beziehungsweise die Anzahl der von unserem Regelsatz erfassten Fehlkonfigurationen – nicht auf die Anzahl der Regeln selbst. Entscheidend sind die Fehlkonfigurationen, die Sie finden und beheben möchten, unabhängig davon, ob sie aus Terraform, ARM, CloudFormation oder einer anderen Quelle stammen..