Snyk hat die Cloud-Sicherheit 2022 mit einem developer-first-Ansatz revolutioniert
Lauren Place
11. Januar 2023
0 Min. LesezeitSnyk Cloud: Update
Dieser Blogbeitrag wurde aktualisiert, um die Umbenennung von Snyk Cloud in Snyk IaC widerzuspiegeln. Alle cloudbezogenen Funktionen sind jetzt in Snyk IaC oder der übergeordneten Snyk-Plattform enthalten.
Snyk ist vor allem als Pionier für anwendungsorientierte Sicherheit mit developer-first-Ansatz bekannt. Wir befähigen Entwickler, Schwachstellen in ihrem Code früh im Entwicklungszyklus zu finden und zu beheben. Wir haben den AppSec-Markt revolutioniert, indem wir Silos zwischen Tools, Teams und Prozessen in Security- und Entwicklungsteams aufgebrochen haben. So können Sicherheitsprüfungen bereits ab dem Moment erfolgen, in dem Code geschrieben wird – statt dem von vielen Sicherheitstools verwendeten Modell „Bereitstellen, erkennen und reagieren“.
Und wir haben erkannt, dass dieses problematische Paradigma auch bei der Cloud-Sicherheit noch immer besteht. Die aktuelle Generation von Cloud-Sicherheitstools richtet sich an IT-Sicherheitsteams und folgt weiterhin demselben Modell „Bereitstellen, erkennen und dann reagieren“ – für Workloads und Infrastruktur, die der IT gehören. Zwischen Tools für Infrastructure as Code (IaC), Anwendungssicherheit und Cloud-Sicherheit bestehen Silos. Behebungen dauern oft lange und sorgen für Frustration, weil diese Cloud-Sicherheitstools Probleme erst spät im Infrastruktur-Lebenszyklus erkennen und nicht nachvollziehen können, auf welchen Code (IaC) die Cloud-Probleme zurückzuführen sind.
Wir bei Snyk sind der Ansicht, dass die meisten modernen, individuell entwickelten Apps die Cloud als Code betrachten sollten, der die in die Apps integrierten Plattformdienste steuert. Daher ist ein von Entwicklern gesteuerter Sicherheitsansatz optimal. Das bedeutet, programmierbare Infrastruktur (IaC und Container) vor der Produktion abzusichern und Entwickler zu befähigen, Behebungen umfassend umzusetzen, indem Cloud-Probleme in IaC behoben werden – stets mit Kontext aus bereitgestellten Cloud-Umgebungen.
2022 haben wir die Übernahme von Fugue abgeschlossen und die neuen Teammitglieder und Technologien genutzt, um die Funktionen von Snyk IaC auszubauen. Snyk verfolgt einen developer-first- und anwendungszentrierten Ansatz, um Schwachstellen in der Cloud-Infrastruktur zu finden und zu beheben – von der Definition der Infrastruktur als Code bis zum Betrieb der Ressourcen in der Cloud. Werfen wir einen Blick zurück auf die spannenden Releases des vergangenen Jahres …
Cloud-Infrastruktur direkt an der Quelle absichern
Entwickler zu befähigen, die Cloud proaktiv über Code (IaC) abzusichern, ist ein wesentlicher Bestandteil von Snyks Vision für Cloud-Sicherheit. Dafür mussten wir IaC von Anfang an absichern – ab dem Moment, in dem der Code erstmals geschrieben wird: in der IDE.
2022 haben wir IaC-Sicherheitsprüfungen in unserer Snyk VS Code-Erweiterung, für Jetbrains und in unseren Eclipse-Plugins eingeführt. So erhalten Entwickler direkt in ihrer bevorzugten IDE schnelles, kostenloses und umsetzbares Feedback, um ihren Code, Open-Source-Abhängigkeiten und IaC-Konfigurationen abzusichern. Snyk IDE-Erweiterungen unterstützen alle Snyk IaC-Formate, darunter Terraform, CloudFormation, ARM-Vorlagen und Kubernetes.
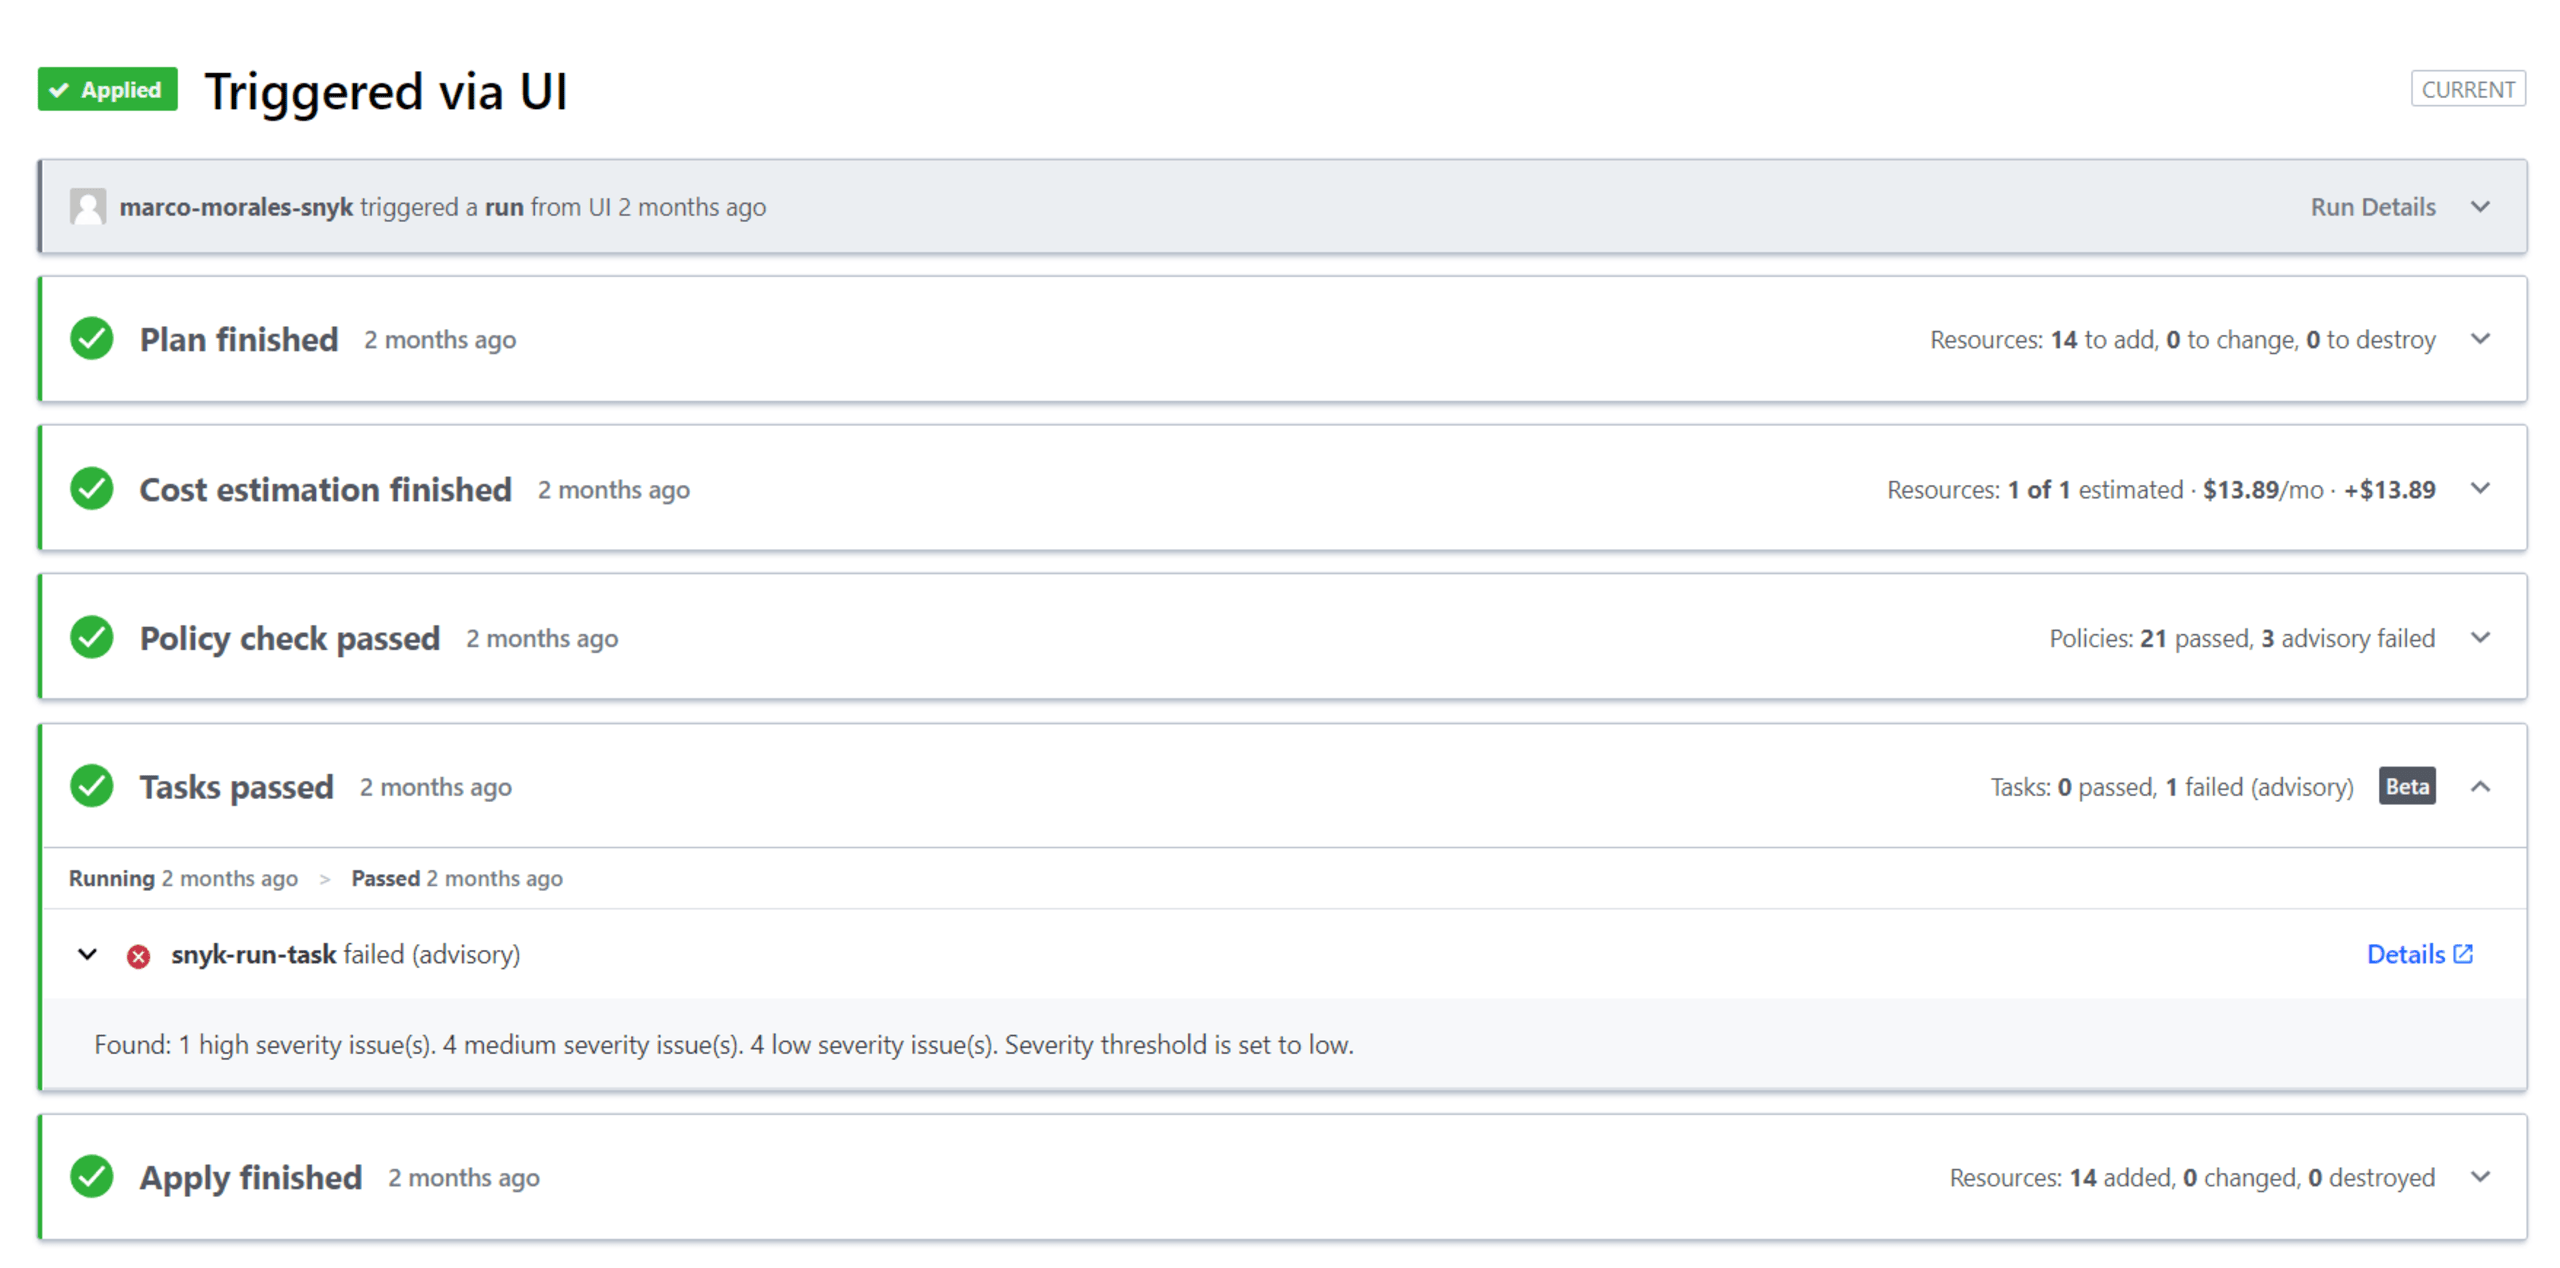
Im Rahmen unserer Mission, Entwickler dabei zu unterstützen, Infrastruktur früher im SDLC abzusichern, haben wir außerdem unsere Integration mit Terraform Cloud und Enterprise eingeführt. Damit können Nutzer IaC-Sicherheitsprüfungen und deren Durchsetzung mit Terraform-Run-Tasks automatisieren.
Sicherheit über den gesamten SDLC hinweg vereinheitlichen – vom Code bis zur Cloud
Bislang hatten viele Unternehmen separate Tools und Prozesse, um Cloud, Anwendungen und IaC abzusichern. Das stellt Entwickler und Sicherheitsteams vor Herausforderungen: Ergebnisse widersprechen sich, die Verwaltung erfordert Nacharbeit und es fehlt eine zentrale, einheitliche Übersicht über den Sicherheitsstatus während des gesamten Softwareentwicklungszyklus (SDLC).
Snyk IaC basiert auf einer einheitlichen Policy-Engine für alle IaC- und Cloud-Workflows. So können Sicherheitsexperten Snyk-Sicherheitsregeln einmal festlegen und überall durchsetzen. Die einheitliche Policy-Engine von Snyk basiert auf Open Policy Agent (OPA) und sorgt für konsistente Prüfungen von IaC- und Cloud-Konfigurationen in jeder Testphase: bei der lokalen Entwicklung über CLI und IDE, beim automatisierten Scannen von Git-Repositories, beim Testen und Freigeben in CI/CD sowie in laufenden Cloud-Umgebungen. Für Cloud-Umgebungen bietet Snyk ein schnelles und einfaches agentenloses Onboarding mit AWS und Google Cloud-Umgebungen, das über UI und API unterstützt wird. Azure-Unterstützung folgt im neuen Jahr!
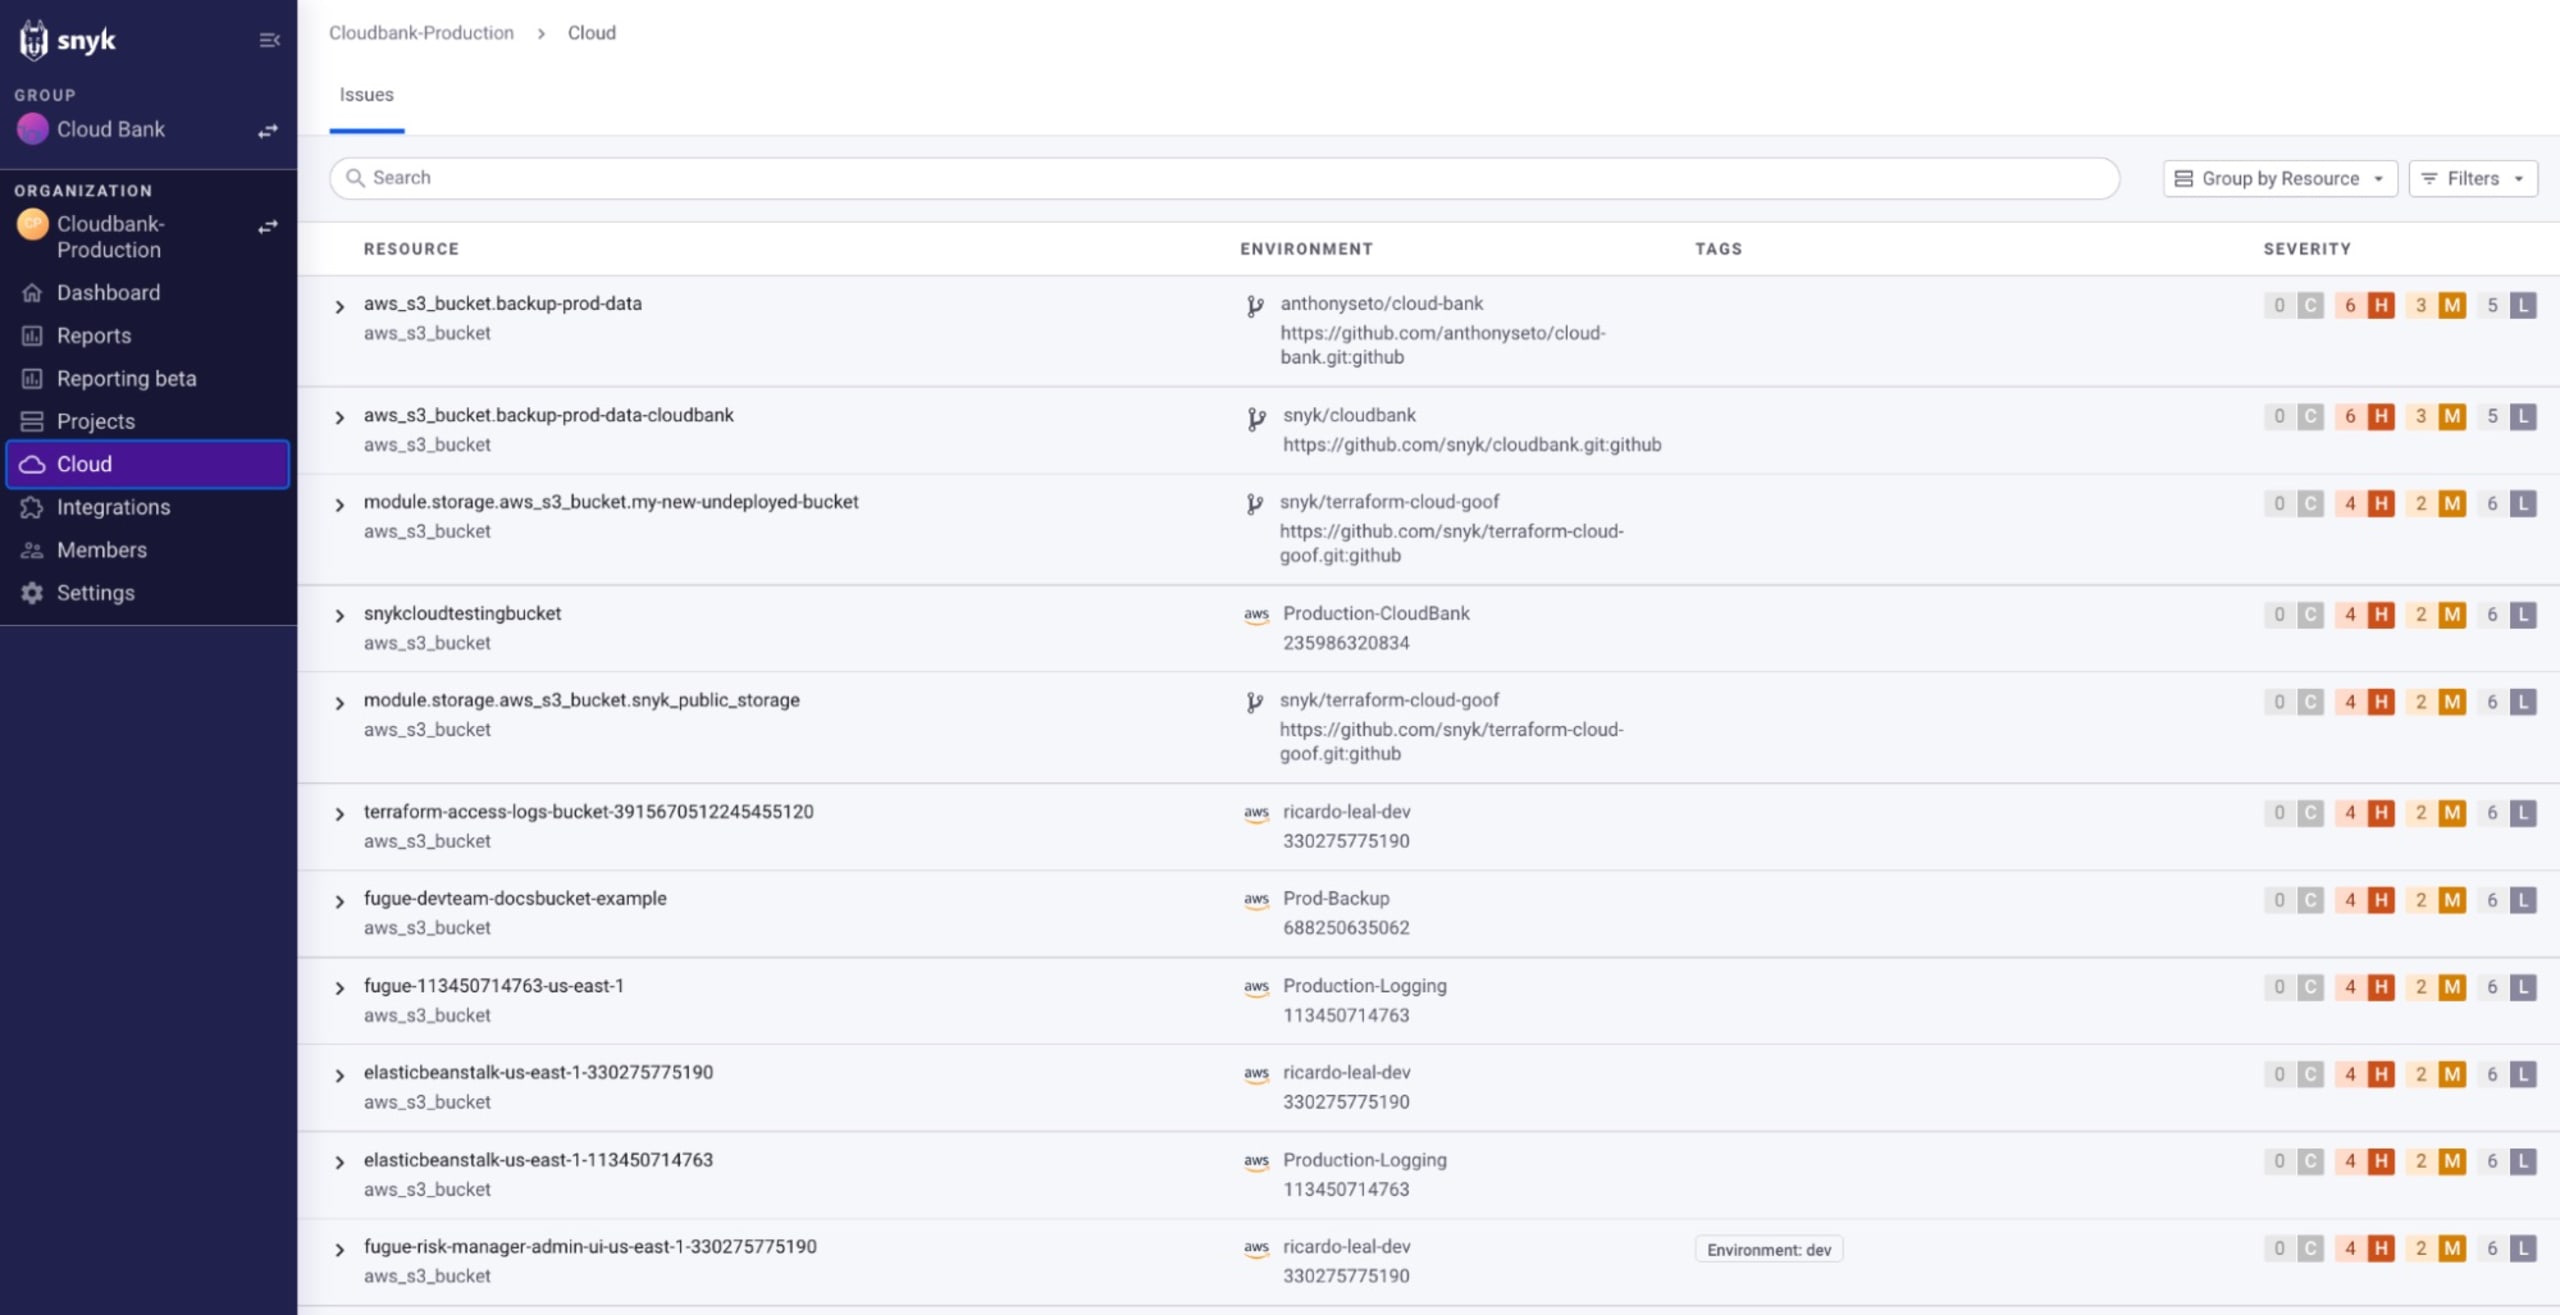
Snyk IaC bietet außerdem einheitliche, konsistente Ansichten für Probleme, Ressourcen und Umgebungen. Zusätzliche Drill-down-Filter helfen dabei, Behebungen und Entwicklungsaufwand auf die kritischsten Probleme zu konzentrieren – etwa durch Filter für eine bestimmte Produktionsumgebung oder durch die Anzeige ausschließlich von Problemen mit dem Schweregrad critical_and _high.
Cloud-Kontext zurück in den Code bringen und Entwicklern Orientierung geben
Einblick in die Cloud ist ein wichtiger Aspekt der Cloud-Sicherheit. Doch letztlich sind Sie nur so sicher wie die Behebungen, die Sie im Code umgesetzt haben. Deshalb haben wir uns 2022 darauf konzentriert, den Cloud-Kontext zurück in den Code zu bringen und Cloud-Probleme für Entwickler einzuordnen und zu priorisieren.
Im Mai 2022 haben wir Funktionen zur Drift-Erkennung für Snyk IaC angekündigt. Damit können Entwickler Konfigurationsabweichungen in ihren Cloud-Umgebungen erkennen. Über die CLI vergleicht Snyk IaC mit schreibgeschützten Berechtigungen die in IaC definierten Konfigurationen mit den Ressourcenkonfigurationen in der Cloud. Snyk meldet:
Konfigurationsabweichungen: Cloud-Ressourcen, die ursprünglich über IaC konfiguriert und bereitgestellt wurden, inzwischen aber von ihrem vorgesehenen Zustand abweichen (z. B. durch einen Angreifer oder eine Person mit Zugriff, die Änderungen direkt vornimmt).
Nicht verwaltete Ressourcen: Cloud-Ressourcen, die nicht im Code definiert sind und daher während des Entwicklungsprozesses nicht denselben Sicherheitsprüfungen unterliegen.
% der IaC-Abdeckung Ihrer Cloud-Umgebung:Gesamtanteil der Ressourcen, die durch IaC verwaltet werden und somit Sicherheits- und Compliance-Standards unterliegen.
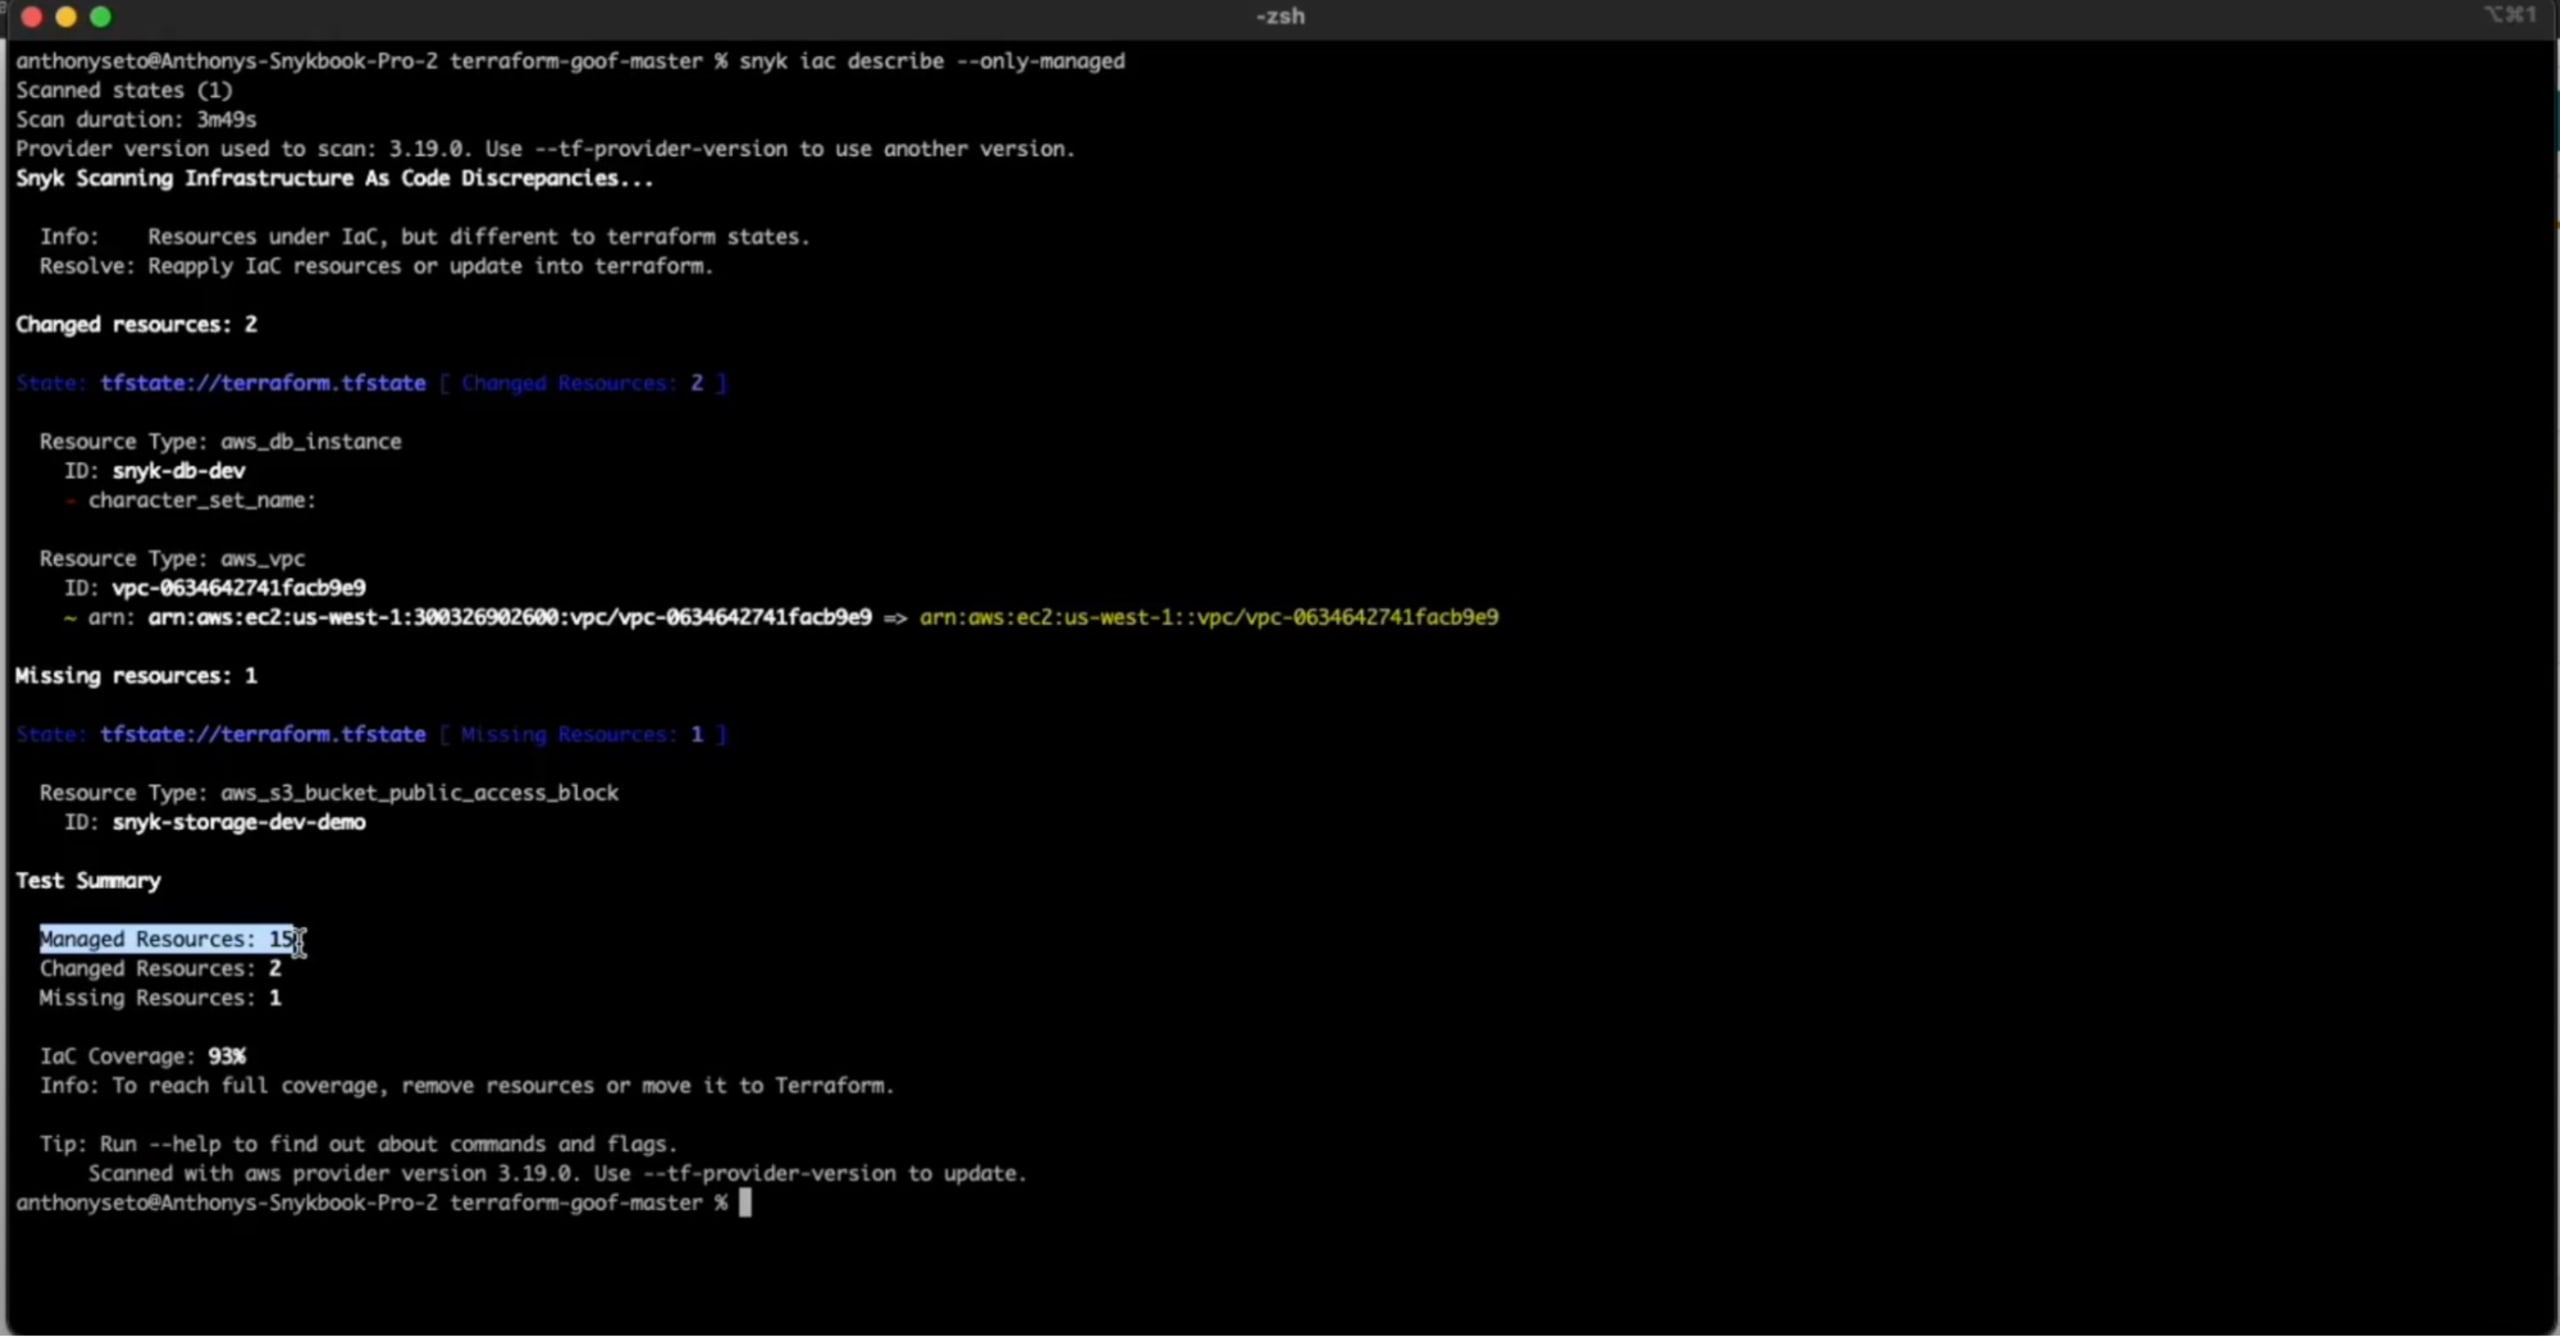
Herkömmliche SAST- und statische Analysetools für IaC melden zahlreiche False Positives und verursachen dadurch Alert-Müdigkeit bei Sicherheits- und Plattformentwicklungsteams. Im November 2022 haben wir außerdem Cloud-Kontext für IaC-Probleme veröffentlicht, um False Positives bei IaC-Problemen zu reduzieren.
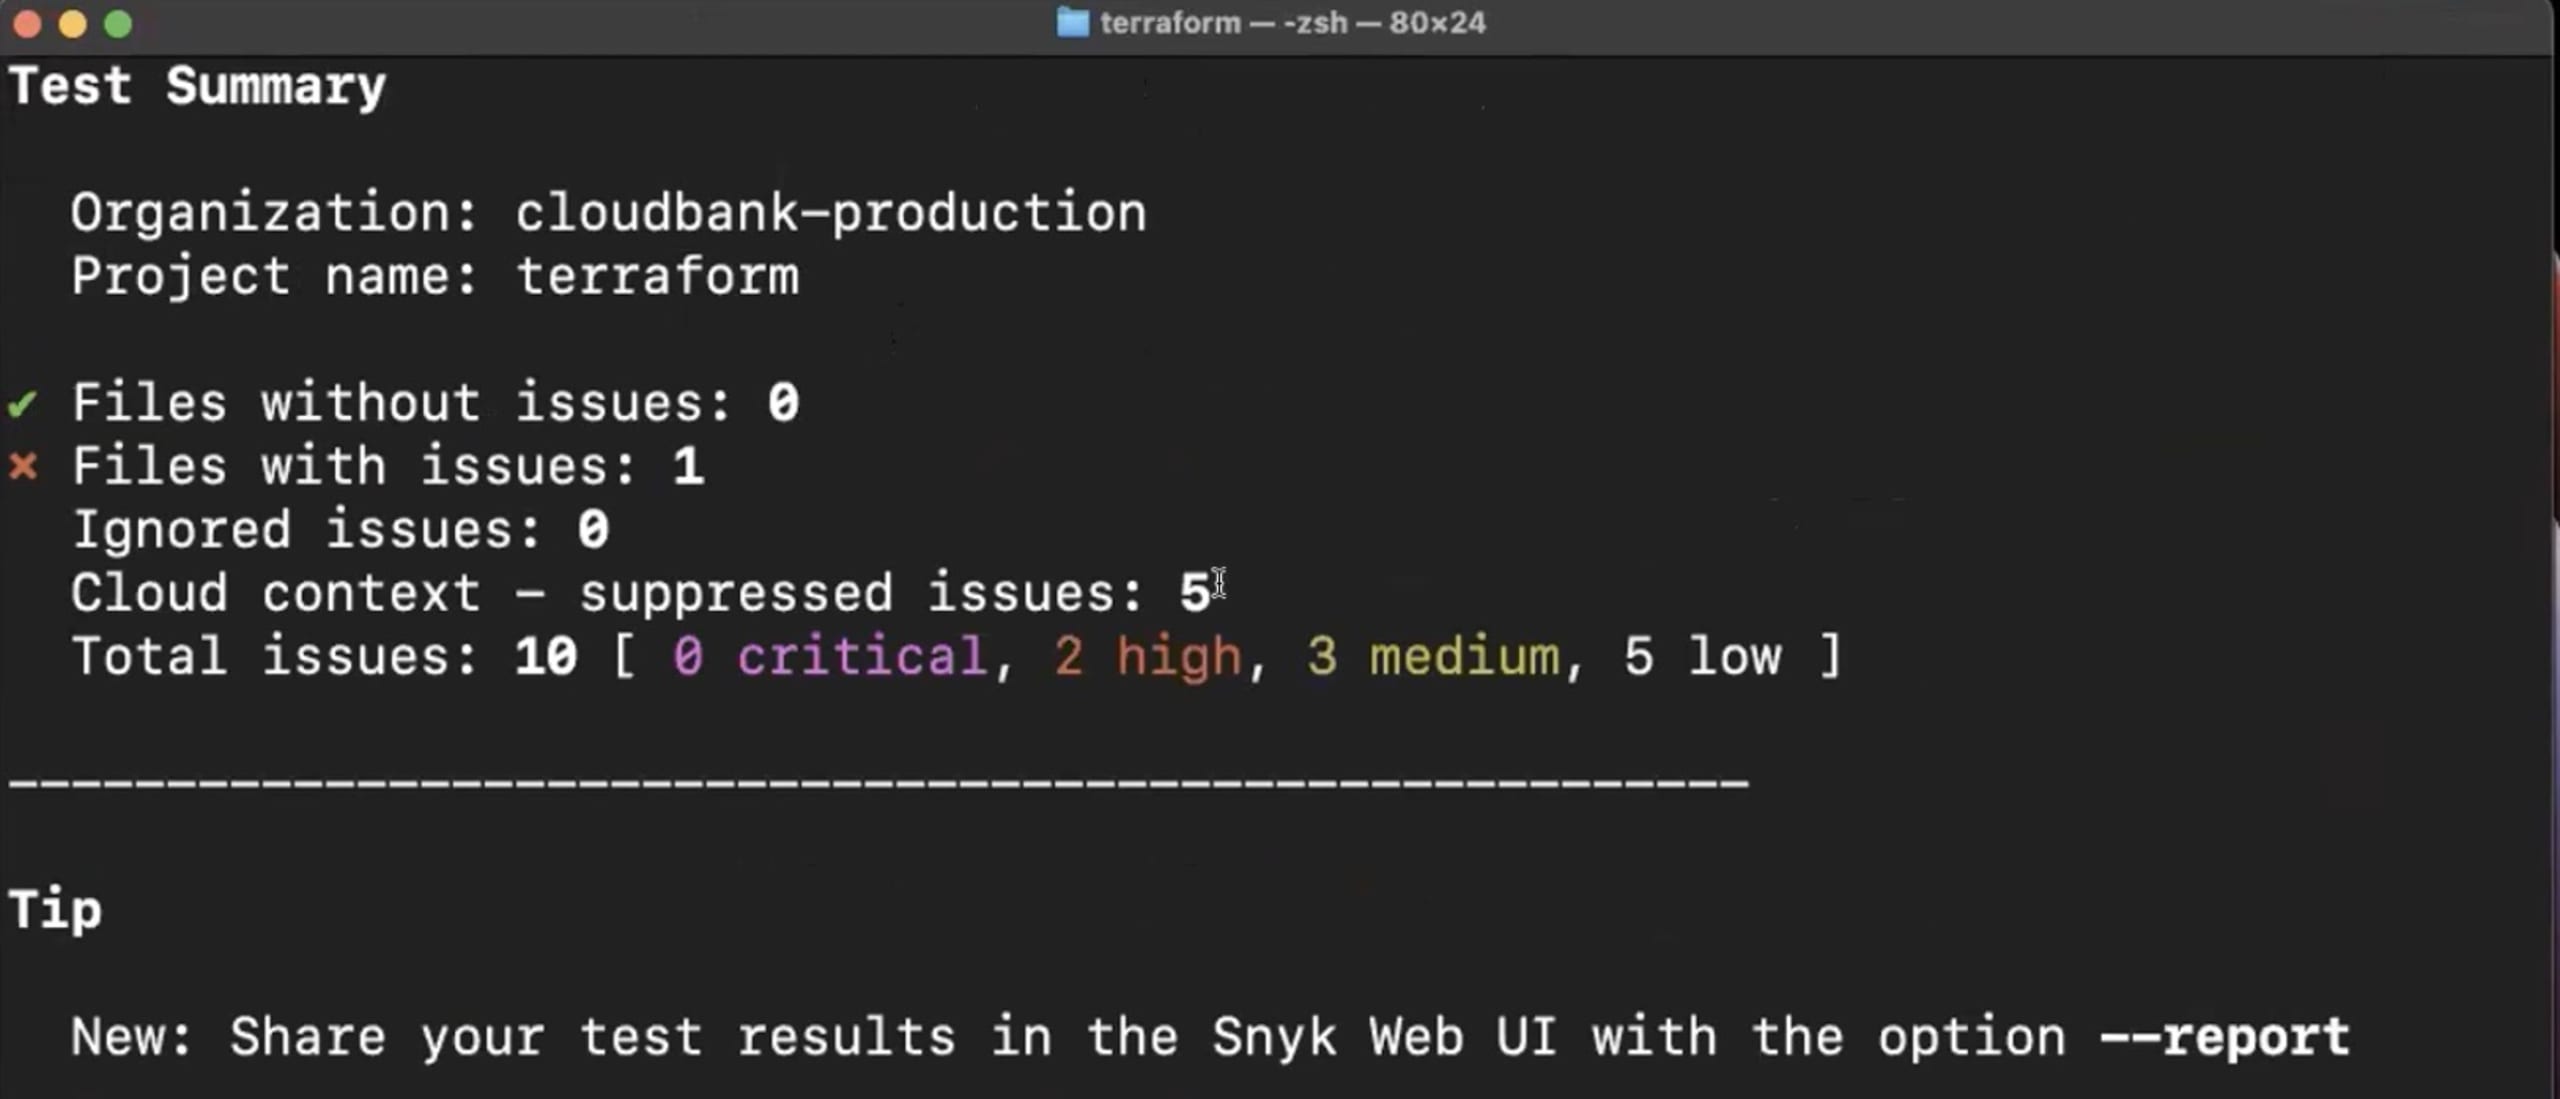
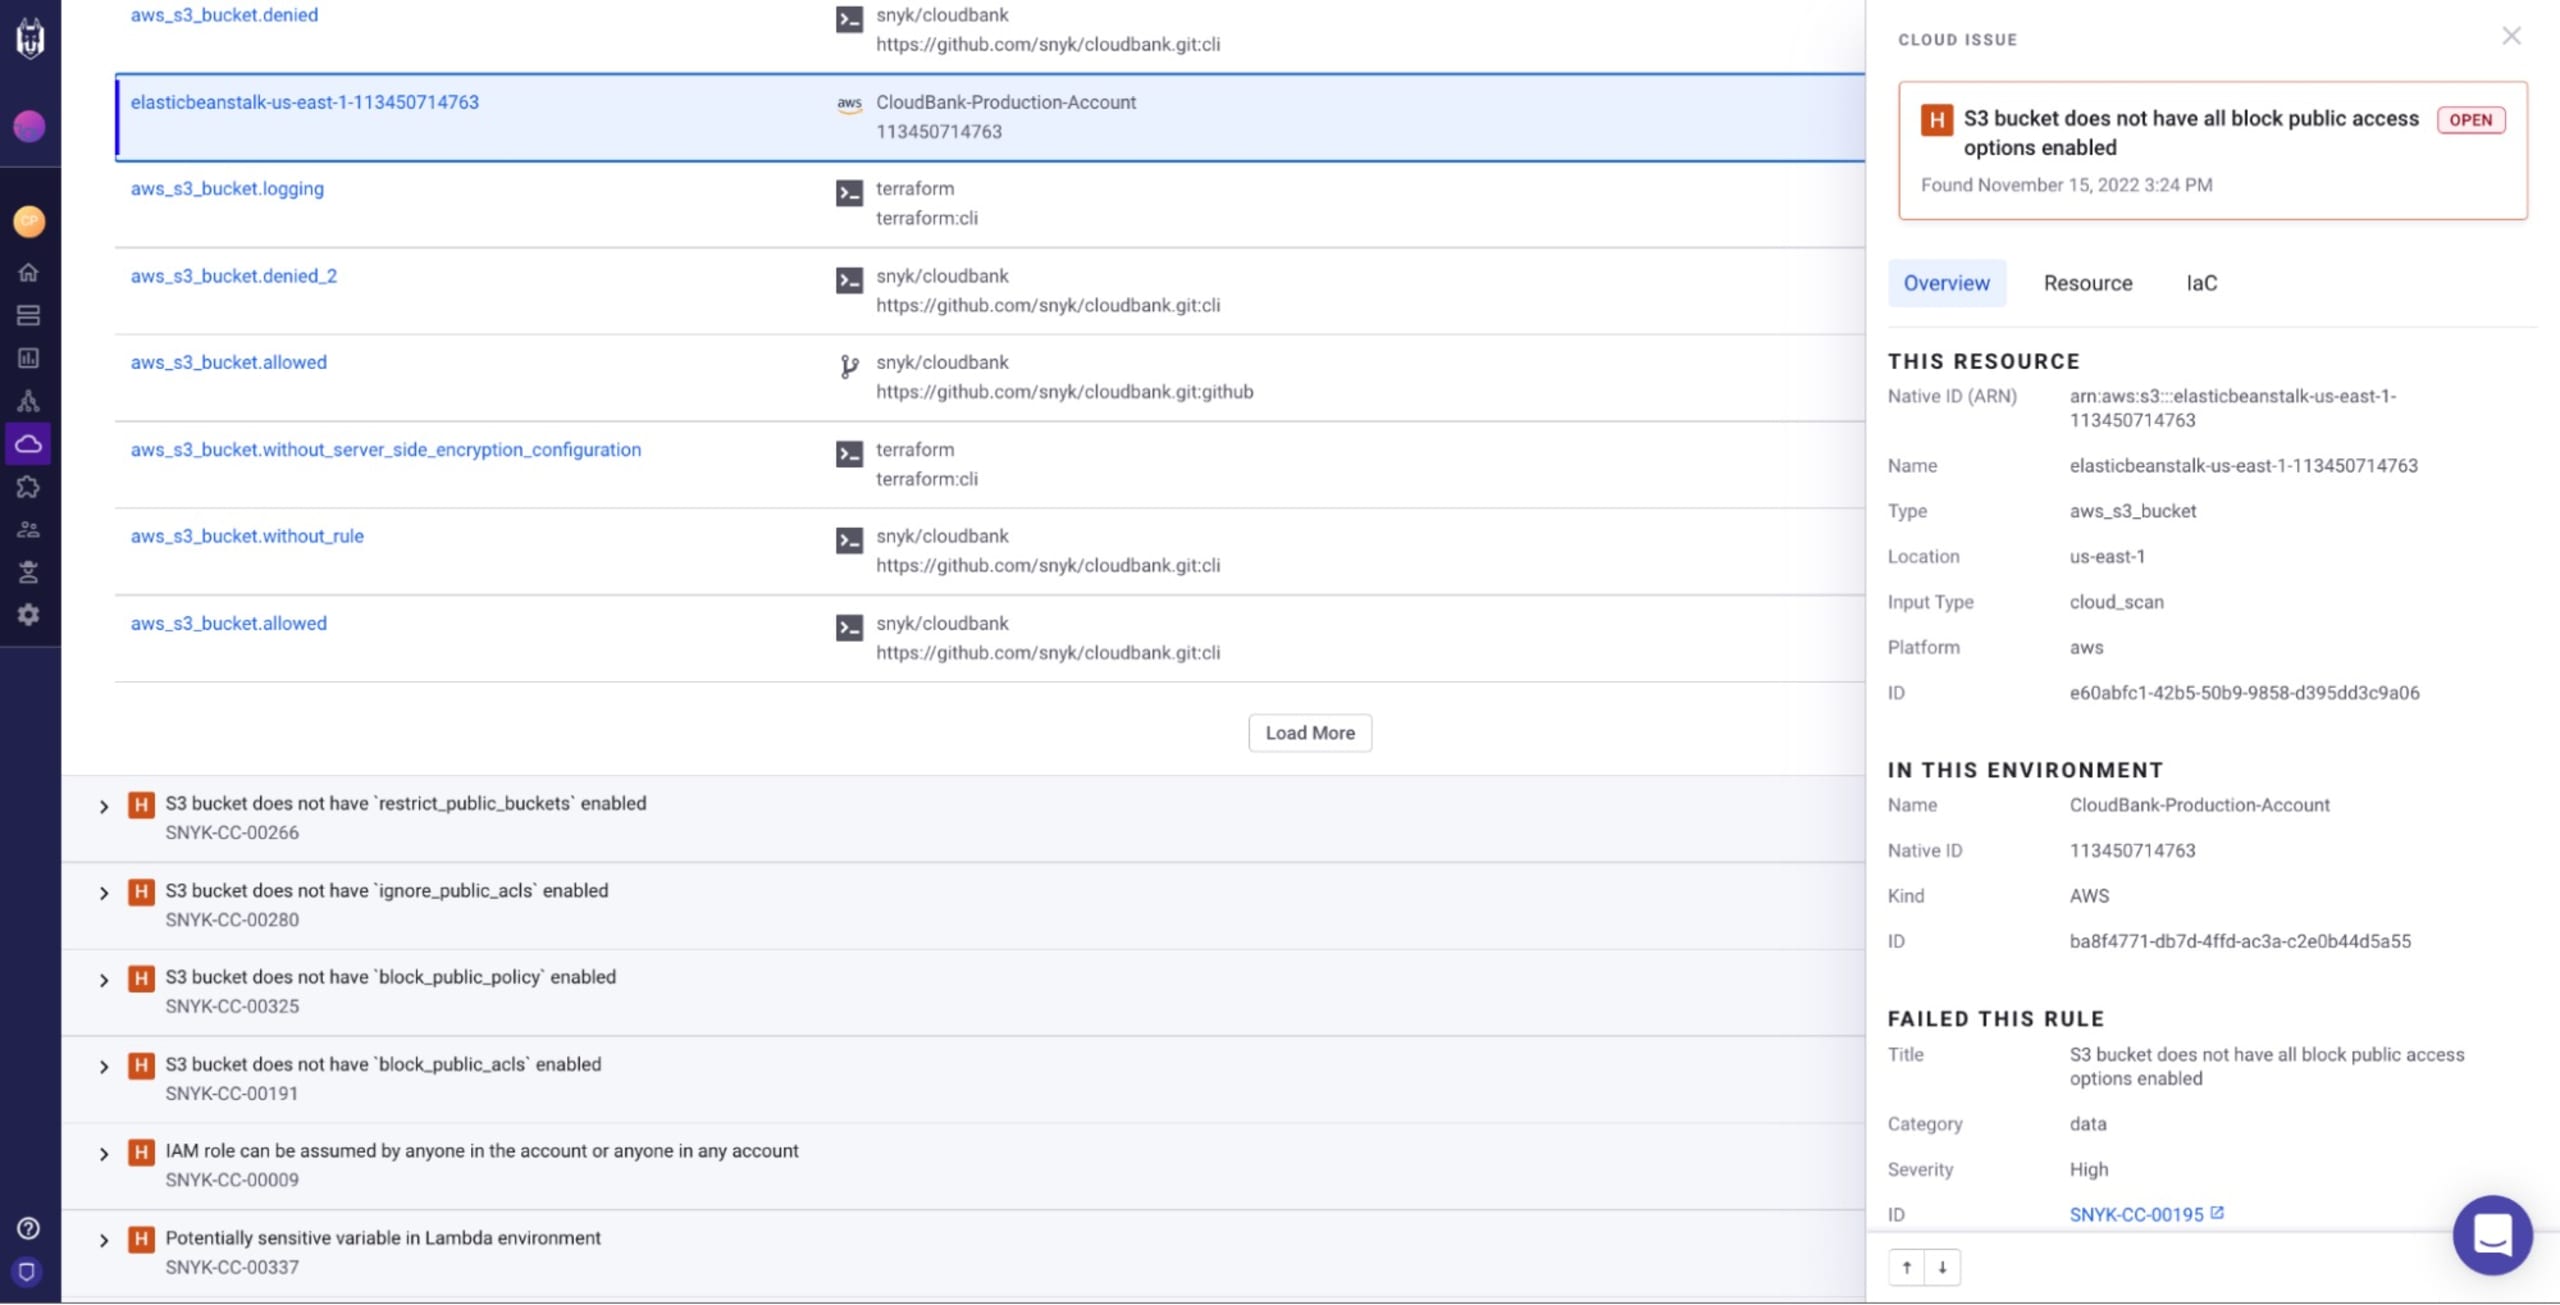
Indem die Cloud mit dem Code verknüpft wird, erkennt Snyks einheitliche Policy-Engine IaC-Fehlkonfigurationen, die durch Cloud-Kontoeinstellungen bereits behoben sind, und unterdrückt sie automatisch. Wird beispielsweise ein Problem für einen „öffentlich zugänglichen S3-Bucket“ gemeldet, das AWS-Konto, in dem er bereitgestellt ist, hat den öffentlichen Zugriff jedoch in den Einstellungen eingeschränkt, erkennt Snyk diesen Cloud-Kontext und unterdrückt das IaC-Problem automatisch, sodass kein False Positive gemeldet wird.
Ausblick auf 2023
Dieses Jahr war ein Meilenstein: Wir haben unsere Vision einer von Entwicklern gesteuerten Cloud-Sicherheit weiter umgesetzt und viel Unterstützung sowie positives Feedback von Kunden wie Tealium und Global Giving erhalten. Die Snyk Platform wird künftig einen vollständigen Überblick über Anwendungen, Infrastruktur und die laufende Cloud während des gesamten SDLC bieten. So können Nutzer auf einer Plattform die größten Risiken in der Cloud bis hin zu einer Schwachstelle erkennen und die Behebung im Code an das zuständige Entwicklungsteam weitergeben.
Für die erste Jahreshälfte 2023 planen wir, unsere Funktionen auszubauen, um Cloud-Probleme den Code-Assets zuzuordnen, durch die sie entstanden sind, Sicherheitsprobleme direkt in IaC beheben zu können und die Berichterstattung zur Drift-Erkennung zu verbessern.
Wir werden weiterhin Ansichten und Berichte zum Sicherheits- und Compliance-Status für Sicherheitsteams entwickeln. Außerdem werden wir die Durchsetzung von Sicherheitsrichtlinien über den gesamten SDLC hinweg mit benutzerdefinierten Regeln ermöglichen.
Für Infrastructure as Code werden wir unsere Regelsätze und die Filterfunktionen unserer Engine weiter verbessern, Terraform-Workflows umfassender unterstützen, neue IaC-Formate hinzufügen und Cloud-kontextbezogene Probleme bereitstellen. So minimieren wir False Positives und helfen Entwicklungsteams, ihre Zeit auf die wirklich kritischen Warnmeldungen zu konzentrieren.
Vielen Dank für Ihr Interesse an Snyk. Wir wünschen Ihnen ein frohes neues Jahr!


