Sichern Sie Ihre Kubernetes-Anwendungen mit Snyk Container
12. November 2019
0 Min. LesezeitWir haben bereits über die Implementierung von Container-Sicherheit während des gesamten SDLC geschrieben und die Vor- und Nachteile von Tests auf dem lokalen Rechner, in Ihrer CI/CD-Pipeline, in Ihrer Registry und in Ihrem Kubernetes-Cluster besprochen. Mit der neuen Kubernetes-Integration in Snyk Container möchten wir diesen letzten Schritt vereinfachen und die entsprechenden Informationen näher an die Entwickler bringen, damit Sie Schwachstellen schneller beheben und die Kubernetes-Sicherheit verbessern können.
Verwundbare Kubernetes-Anwendungen mit Snyk finden
Snyk unterstützt bereits das Scannen von Images in Ihren Continuous-Integration-Pipelines und den direkten Import von Images aus Ihren Container-Registries. Unsere neue Kubernetes-Integration erweitert dies auf Ihren Cluster. Um die Integration zu aktivieren, installieren Sie mithilfe unseres Helm-Charts einen Controller in Ihrem Cluster. Der Controller verfügt über Lesezugriff auf die Kubernetes-API und erkennt Ihre Workloads sowie die von ihnen verwendeten Images.
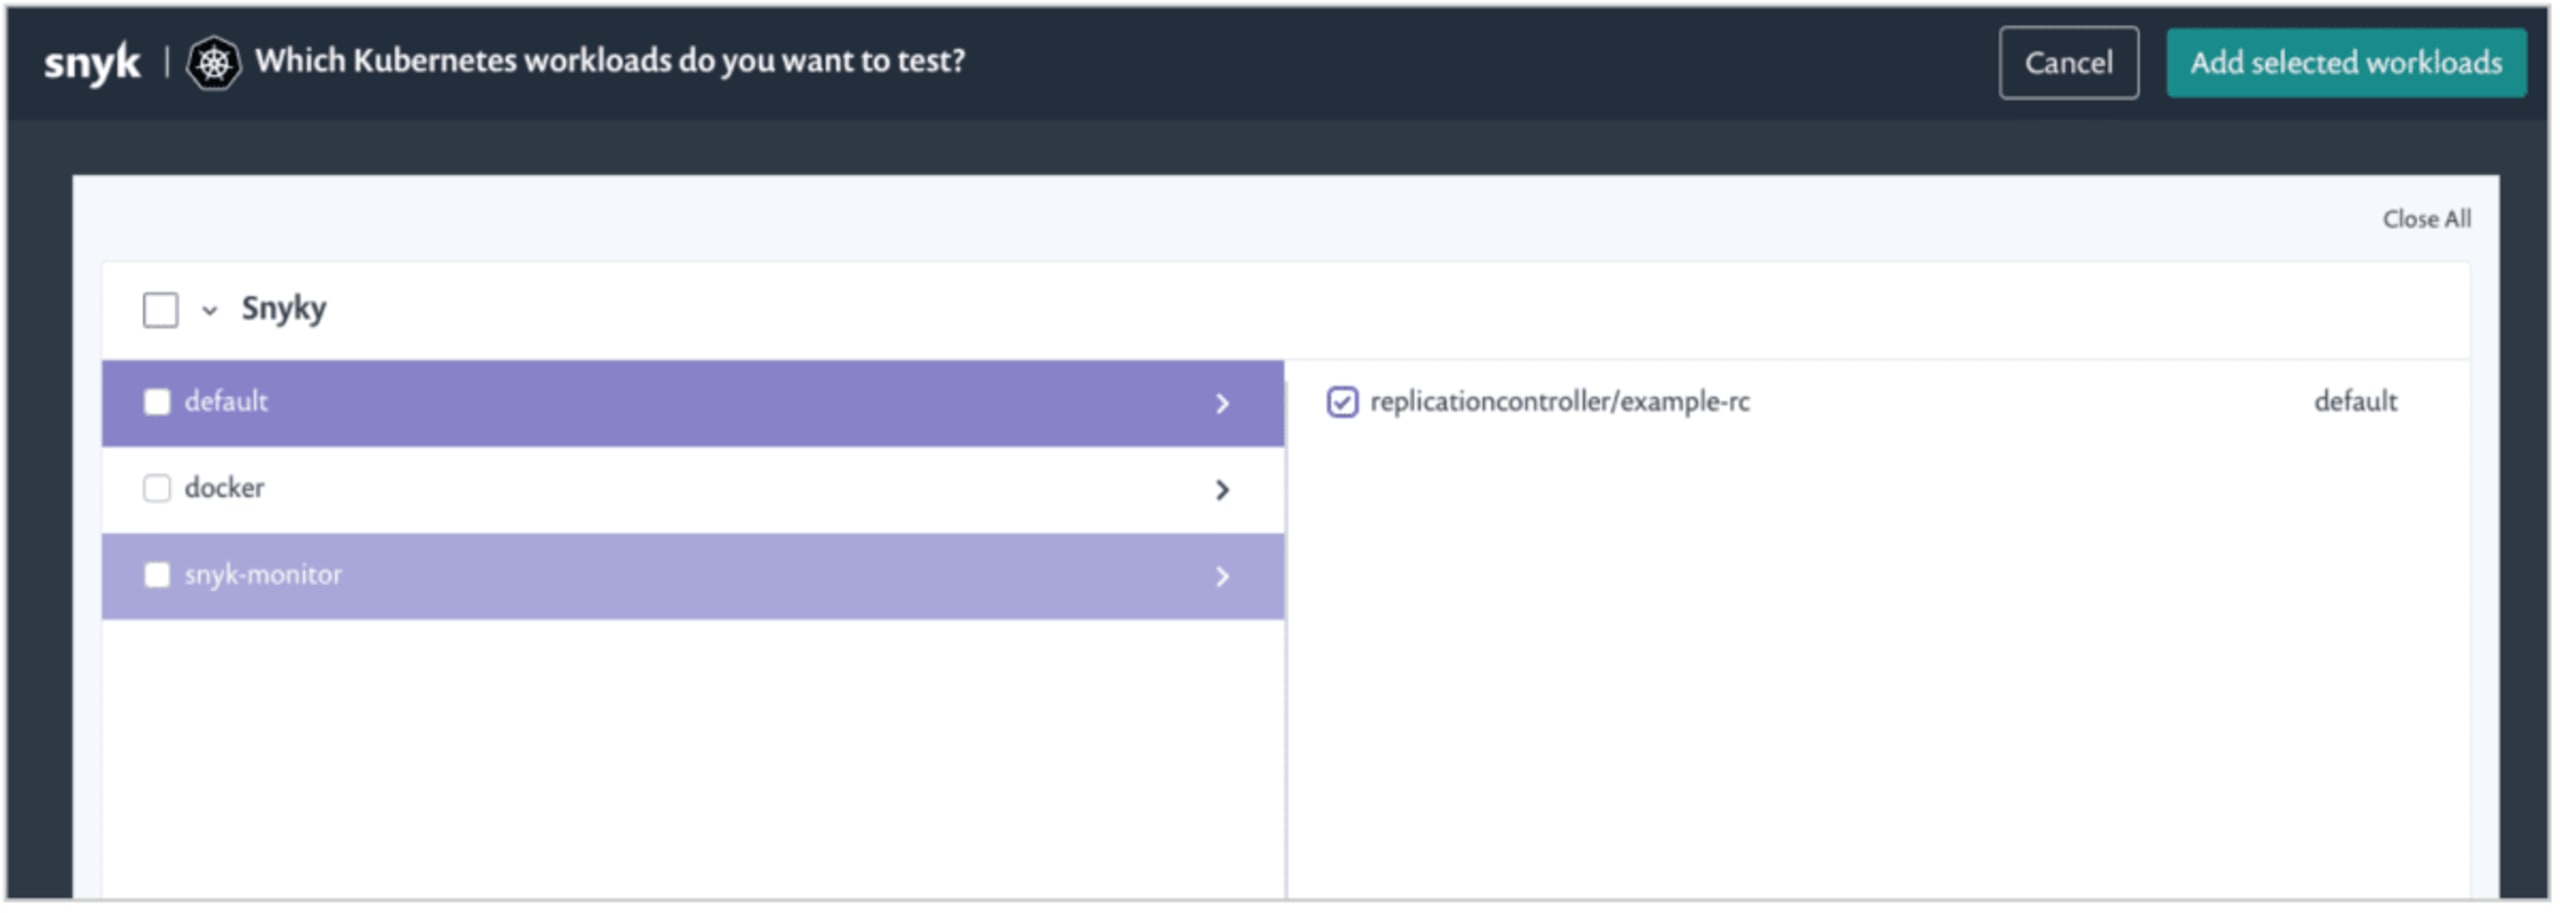
Der Controller sendet die Informationen an Snyk. Dort können Sie bestimmte Workloads importieren, damit wir sie analysieren und darüber berichten.
Nachdem Sie einige Ihrer Workloads importiert haben, zeigt Snyk nun Informationen zu Schwachstellen in den Images sowie einige Metadaten an, beispielsweise in welchem Cluster der Workload ausgeführt wird und um welchen Workload-Typ es sich handelt.

Workload-Sicherheit, nicht nur Image-Sicherheit
Ein bestimmter Kubernetes-Workload kann Dutzende oder Hunderte Pods und möglicherweise noch mehr einzelne Container umfassen. Aus Sicht von Entwicklern sind diese jedoch lediglich ein Implementierungsdetail der Plattform. Wenn Schwachstellendaten einzelnen Containern zugeordnet werden, bleibt das unberücksichtigt und entspricht nicht der Abstraktion, mit der Entwickler arbeiten – wahrscheinlich einem Deployment, CronJob, ReplicationController usw.
Wer nur Images im Cluster betrachtet, übersieht ebenfalls wichtigen Kontext, der dabei helfen kann, das Risiko zu verstehen und zu erkennen, welche Anwendungen tatsächlich betroffen sind.
Wenn Snyk Ihre Kubernetes-Workloads importiert, erfassen wir neben Schwachstellen in den Images auch wichtige Informationen zur Sicherheitskonfiguration.
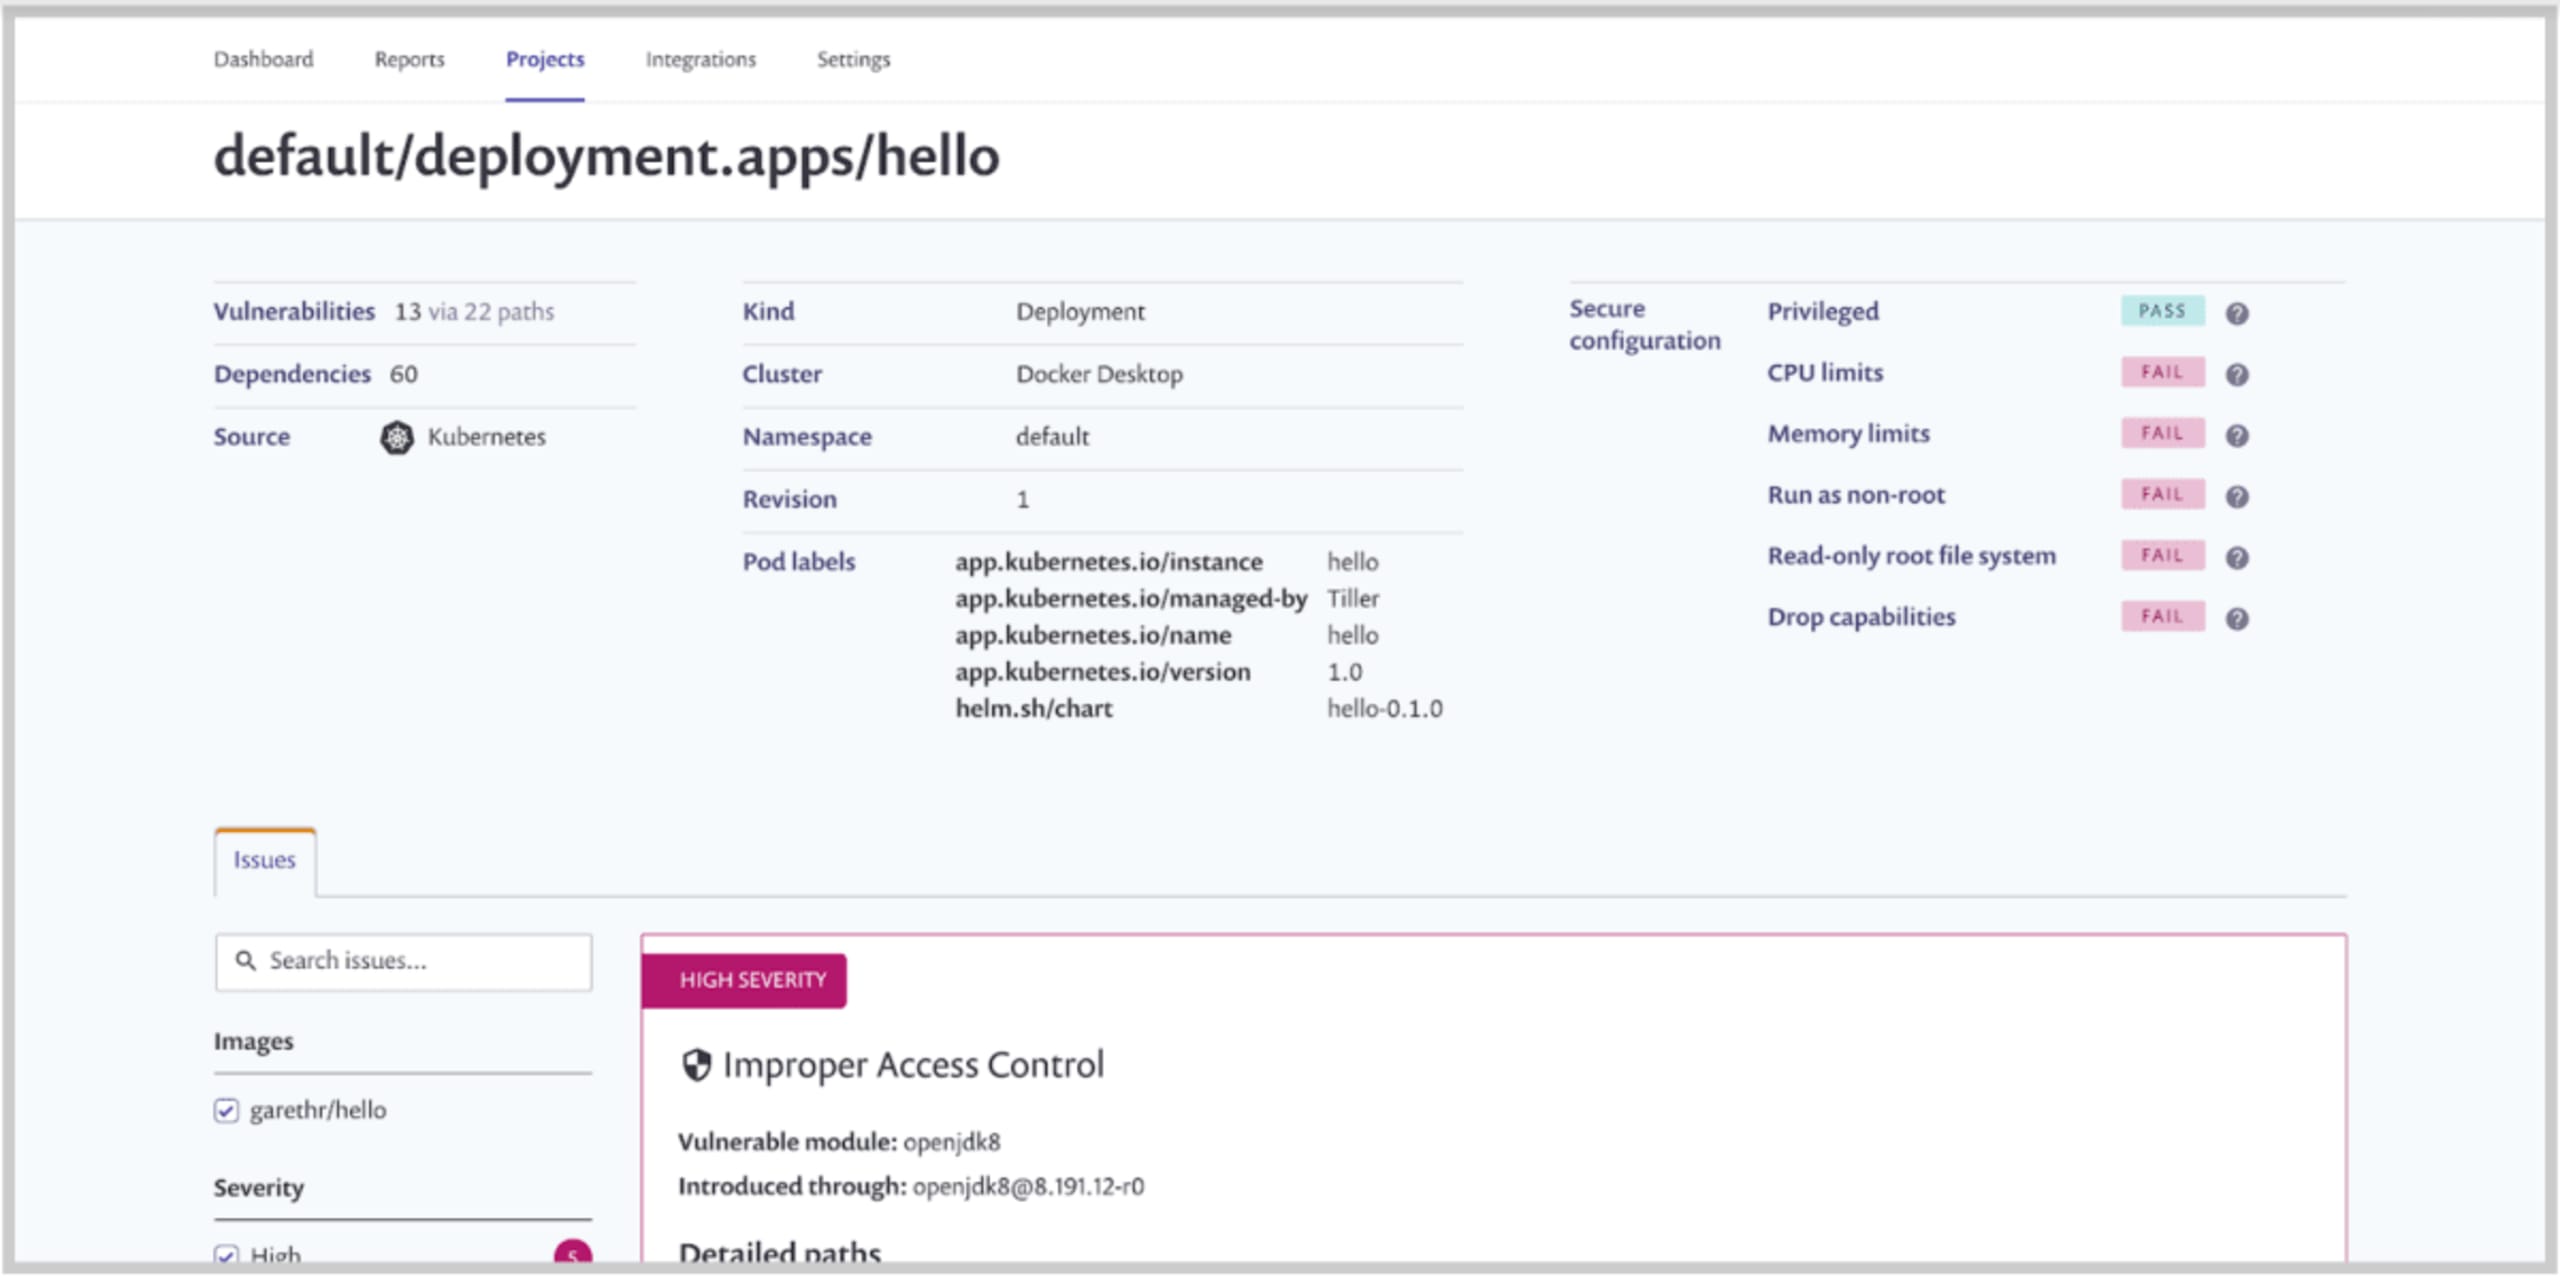
Diese Informationen sollten Ihnen auf einen Blick zeigen, welche Workloads von Konfigurationsänderungen profitieren würden, um sie besser zu sichern. Wir erkennen Workloads, die Berechtigungen nicht einschränken, bei denen CPU- und Speicherlimits fehlen (was helfen kann, Denial-of-Service-Angriffe abzuwehren), die keine schreibgeschützten Dateisysteme verwenden und mehr.
Fazit
Die Snyk-Kubernetes-Integration ist für zahlende Kunden als Teil des Snyk Container-Produkts verfügbar. Wir haben viele Ideen, wie wir auf dieser ersten Funktion aufbauen können – darunter den Controller konfigurierbarer zu machen, die Reporting-Funktionen auszubauen, Konfigurationsinformationen zur Priorisierung von Schwachstellen zu nutzen und mehr. In der Dokumentation finden Sie alle Details. Teilen Sie uns mit, was Sie davon halten!
Container-Sicherheit mit Fokus auf Entwickler
Snyk findet und behebt automatisch Schwachstellen in Container-Images und Kubernetes-Workloads.