Wie sichern Sie einen S3-Bucket auf AWS?


12. Juli 2024
0 Min. LesezeitDer Simple Storage Service (S3) von Amazon Web Services (AWS) ist zu einem Grundpfeiler der Cloud-Speicherung geworden. Er bietet Skalierbarkeit, hohe Verfügbarkeit und Performance und ist damit für Unternehmen jeder Größe die erste Wahl. Doch wie bei jedem Cloud-Service hat Sicherheit oberste Priorität. Damit stellt sich die Frage: „Wie sichern Sie einen S3-Bucket?“
Ihre S3-Buckets zu sichern, bedeutet nicht nur, Ihre Daten vor unbefugtem Zugriff zu schützen. Es geht auch darum, die Einhaltung verschiedener Sicherheitsstandards und Vorschriften sicherzustellen. Eine einzige fehlerhafte Sicherheitskonfiguration kann zu Datenschutzverletzungen führen, die finanzielle Verluste und einen Imageschaden für Ihr Unternehmen nach sich ziehen.
Die Absicherung Ihrer S3-Buckets auf AWS ist ein unverzichtbarer Schritt für die Cloud-Sicherheit. In diesem Blogbeitrag erläutern wir praktische Maßnahmen, mit denen Sie Ihre S3-Buckets absichern und Best Practices einhalten. Wir behandeln Themen wie S3-Bucket-Schwachstellen, Best Practices für die Sicherheit von S3-Buckets und die Automatisierung der S3-Bucket-Sicherheit mit Snyk.
S3-Bucket-Schwachstellen verstehen
S3-Buckets bieten eine robuste und skalierbare Speicherlösung, können aber auch ein potenzielles Sicherheitsrisiko darstellen, wenn sie nicht ordnungsgemäß konfiguriert und überwacht werden. Sehen wir uns einige häufige S3-Bucket-Schwachstellen und die möglichen Folgen eines offengelegten S3-Buckets an.
Falsch konfigurierte Bucket-Berechtigungen
Eine der häufigsten Schwachstellen bei S3-Buckets sind falsch konfigurierte Berechtigungen. Dazu kommt es, wenn ein S3-Bucket versehentlich öffentlich zugänglich ist und jeder auf die darin gespeicherten Daten zugreifen, sie herunterladen oder sogar löschen kann.
Eine Bucket-Richtlinie, die öffentlichen Zugriff erlaubt, könnte zum Beispiel so aussehen:
In der obigen Richtlinie ist das Feld Principal auf * gesetzt, was „jeder“ bedeutet. Das Feld Action ist auf s3:* gesetzt, was „jede Aktion“ bedeutet. Das ist ein klares Beispiel für eine falsch konfigurierte Bucket-Berechtigung.
Unverschlüsselte Daten
Eine weitere häufige Schwachstelle ist das Speichern von Daten in S3-Buckets ohne Verschlüsselung. Erlangt ein Angreifer Zugriff auf den Bucket, kann er die Daten problemlos lesen. AWS bietet serverseitige und clientseitige Verschlüsselungsoptionen, die Ihre Daten schützen. Achten Sie darauf, vertrauliche Daten in Ihren S3-Buckets im Ruhezustand zu verschlüsseln.
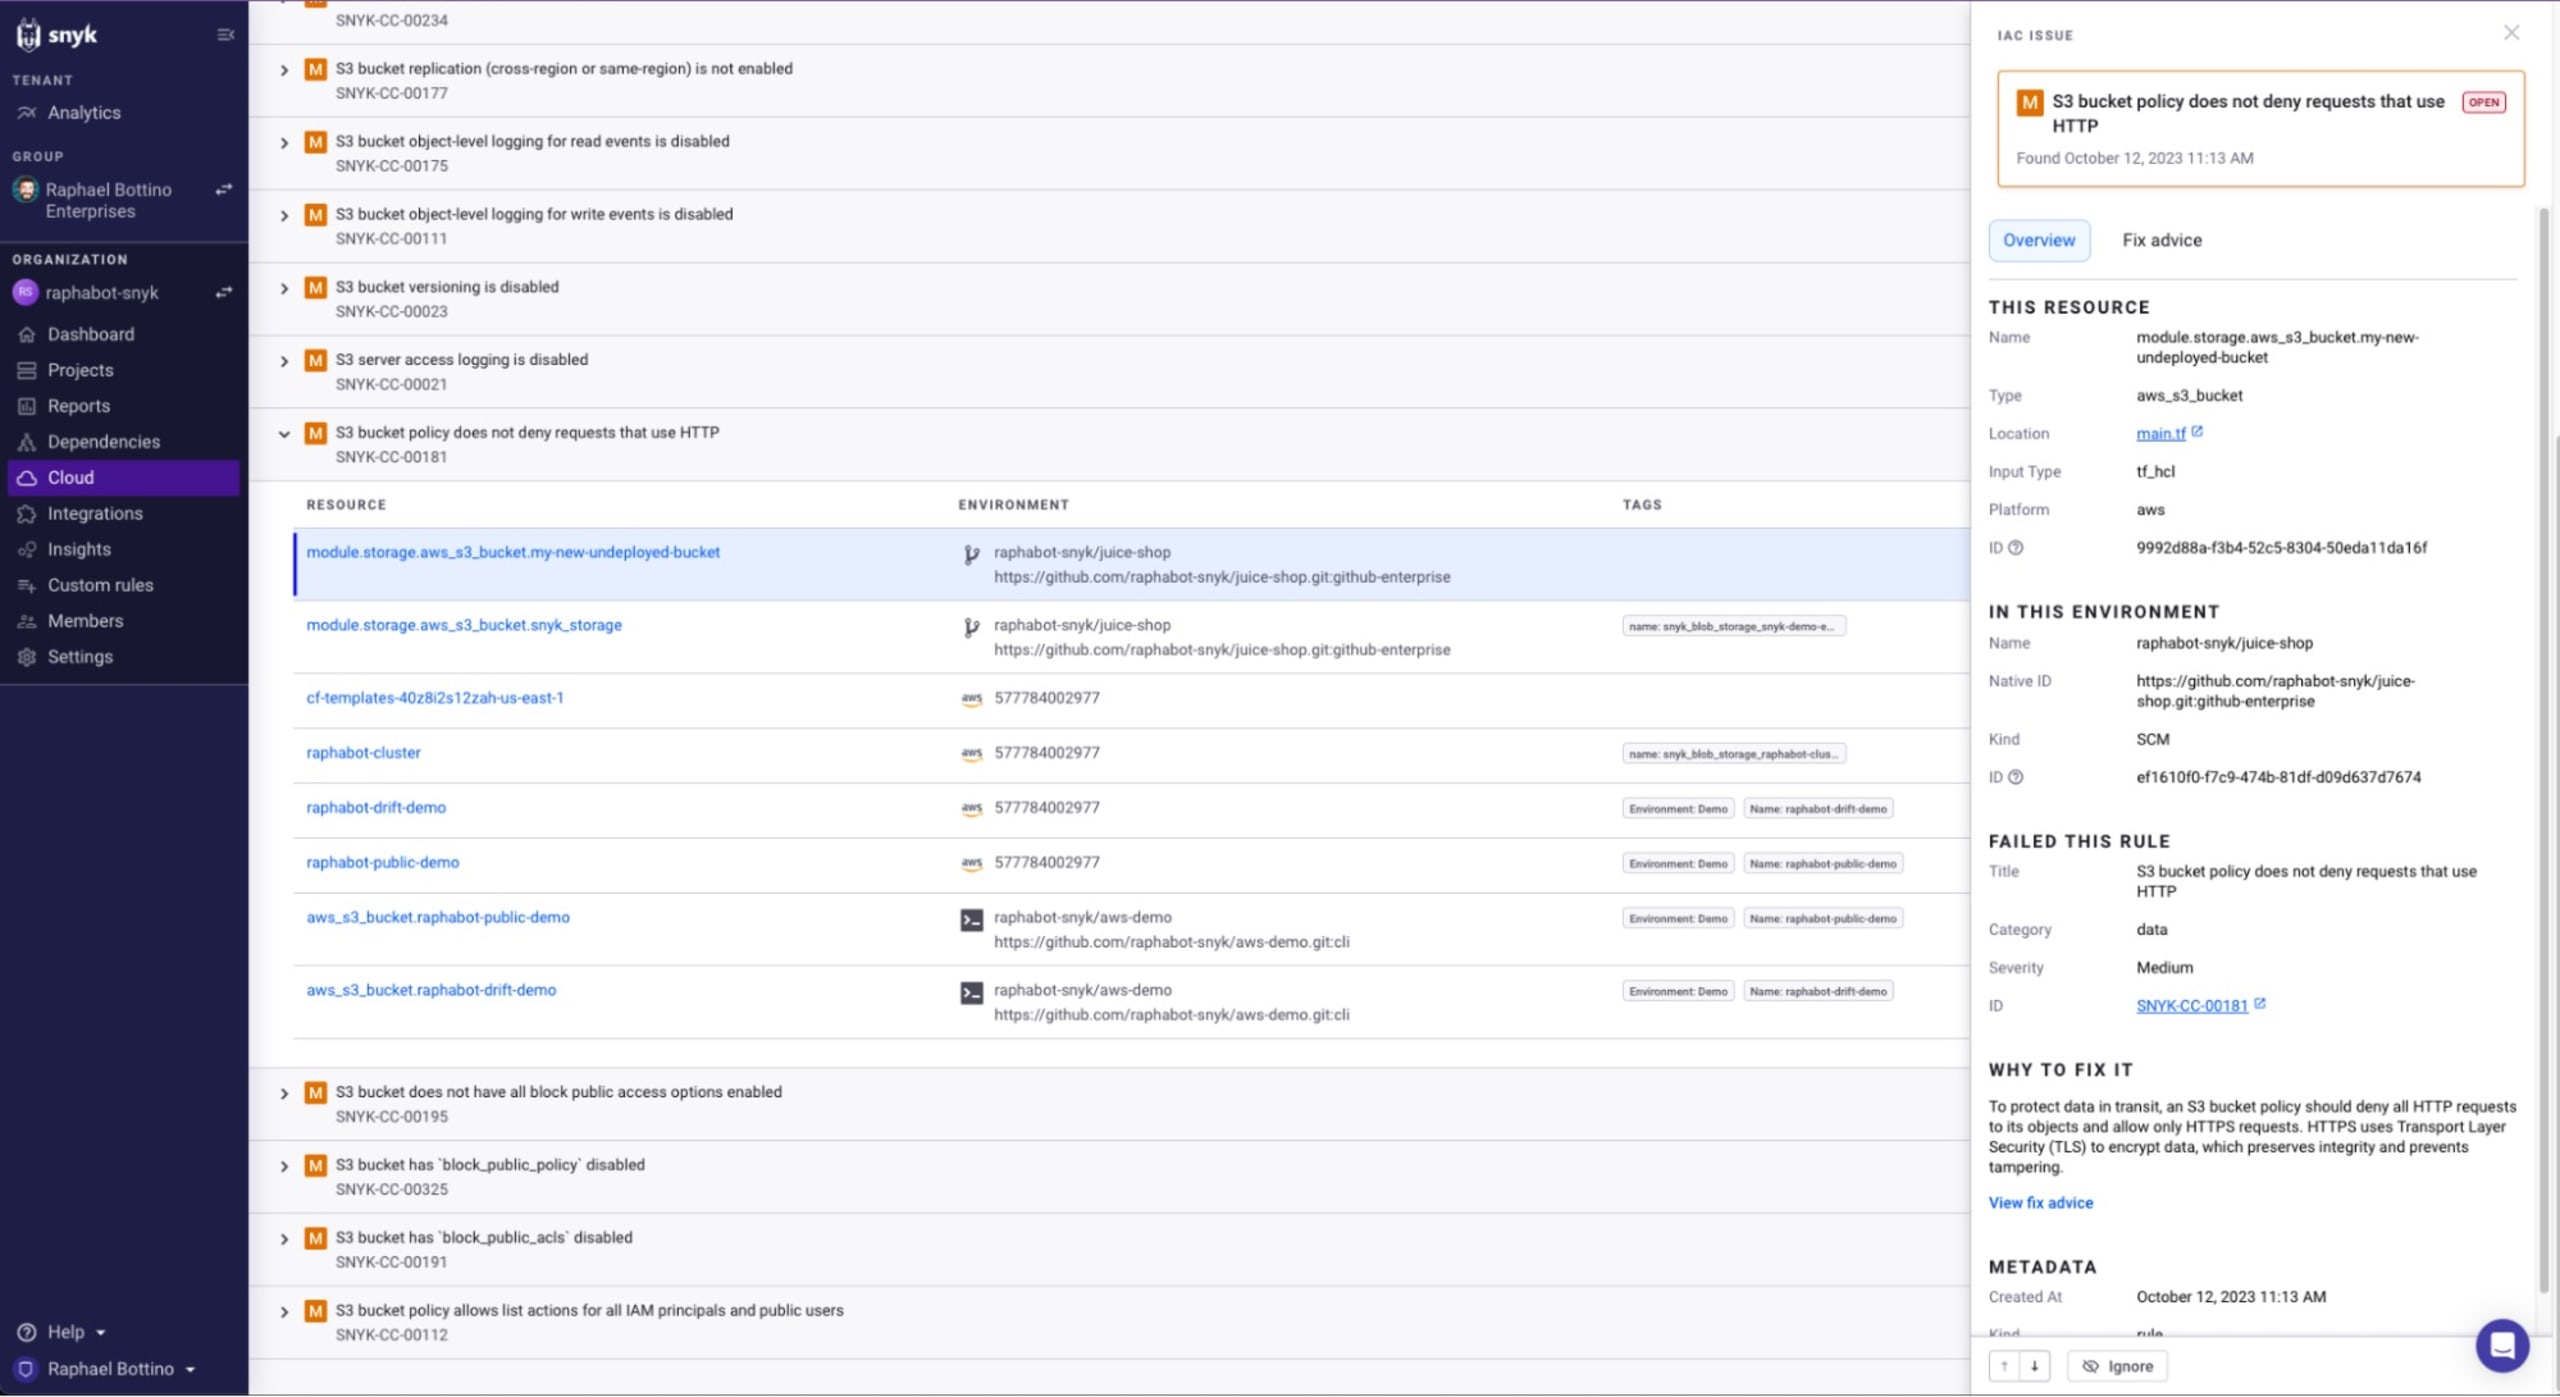
Snyk hilft Ihnen, Cloud-Fehlkonfigurationen in Terraform und anderen unterstützten Cloud-Definitionsdateien zu finden. So kann das Tool beispielsweise eine Cloud-Fehlkonfiguration erkennen, bei der die S3-Bucket-Richtlinie Anfragen über HTTP nicht ablehnt:
Fehlende Protokollierung und Überwachung
Ohne eine geeignete Protokollierung und Überwachung kann es schwierig sein, unbefugte Zugriffe oder Änderungen an Ihren S3-Buckets zu erkennen. AWS bietet dafür Services wie CloudTrail und CloudWatch. Diese müssen jedoch richtig konfiguriert und aktiv überwacht werden. Ohne solche Maßnahmen können Anzeichen für einen möglichen Sicherheitsvorfall oder unbefugten Datenzugriff leicht übersehen werden.
Best Practices für die Sicherheit von S3-Buckets
Die Folgen eines offengelegten S3-Buckets können gravierend sein. Je nachdem, welche Daten im Bucket gespeichert sind, kann die Offenlegung zu Datenschutzverletzungen, dem Verlust geistigen Eigentums, Bußgeldern und einem Imageschaden für Ihr Unternehmen führen.
Um diese Schwachstellen zu vermeiden und Ihre S3-Buckets abzusichern, sollten Sie Best Practices für die S3-Sicherheit befolgen. Dazu gehören die Verschlüsselung von Daten, die korrekte Konfiguration von Bucket-Berechtigungen sowie die Einrichtung von Protokollierung und Überwachung. Tools wie Snyk helfen Ihnen außerdem, Cloud-Fehlkonfigurationen zu erkennen und Sicherheitslücken in Ihrer Cloud-Infrastruktur zu beheben.
Die Absicherung Ihres S3-Buckets ist ein entscheidender Schritt, um Ihre Daten zu schützen. Im Folgenden gehen wir auf Best Practices ein, mit denen Sie einen S3-Bucket auf AWS absichern können.
Bucket-Berechtigungen richtig festlegen
Bei der Absicherung eines S3-Buckets auf AWS gehört das korrekte Festlegen der Bucket-Berechtigungen zu den wichtigsten Schritten. Dazu müssen Sie das Prinzip der geringsten Berechtigungen verstehen und umsetzen, AWS Identity and Access Management (IAM)-Rollen effektiv nutzen und den Zugriff mithilfe von Bucket-Richtlinien einschränken.
Das Prinzip der geringsten Berechtigungen: Erklärung und Umsetzung
Das Prinzip der geringsten Berechtigungen (PoLP) ist ein Konzept der Computersicherheit. Dabei erhält ein Benutzer nur das Mindestmaß an Zugriff, das zur Erfüllung seiner Aufgaben erforderlich ist. Bei AWS-S3-Buckets bedeutet das, Benutzern, Rollen oder Services, die Zugriff auf Ihren Bucket benötigen, nur die erforderlichen Berechtigungen zu erteilen.
So sichern Sie einen S3-Bucket, indem Sie das PoLP mithilfe von AWS IAM umsetzen:
In dieser Richtlinie erlauben wir nur dem Root-Benutzer des angegebenen Kontos, Objekte aus my_secure_bucket zu lesen. Weitere Berechtigungen werden nicht erteilt – ganz im Sinne des Prinzips der geringsten Berechtigungen.
AWS Identity and Access Management (IAM)-Rollen verstehen und effektiv nutzen
AWS-IAM-Rollen sind eine sichere Möglichkeit, vertrauenswürdigen Entitäten Berechtigungen zu erteilen. Statt Sicherheitsanmeldedaten weiterzugeben, können Sie Berechtigungen an IAM-Rollen vergeben. So lassen sich Berechtigungen in AWS sicherer und skalierbarer verwalten.
So sichern Sie einen S3-Bucket durch den effektiven Einsatz von IAM-Rollen:
In dieser Richtlinie erteilen wir der IAM-Rolle my_secure_role alle S3-Berechtigungen für my_secure_bucket. So können wir diese Rolle jeder Entität zuweisen, die Zugriff auf den Bucket benötigt, ohne Sicherheitsanmeldedaten weiterzugeben.
Zugriff mithilfe von Bucket-Richtlinien einschränken
Bucket-Richtlinien sind ein leistungsstarkes Werkzeug zur Verwaltung des Zugriffs auf Ihre S3-Buckets. Sie ermöglichen detaillierte Berechtigungen und Einschränkungen, mit denen Sie Ihren S3-Bucket effektiv absichern können.
Hier finden Sie Tipps, wie Sie einen S3-Bucket mithilfe von Bucket-Richtlinien absichern:
Schränken Sie den Zugriff mithilfe von Bedingungen anhand der IP-Adresse ein.
Verweigern Sie den Zugriff auf sensible Aktionen wie
s3:DeleteObjectausdrücklich.Verwenden Sie das Element
NotAction, um alle Aktionen außer den angegebenen zu verweigern.
Ausführlichere Erkenntnisse und Empfehlungen zur Absicherung Ihrer S3-Buckets erhalten Sie, wenn Sie ein kostenloses Snyk-Konto erstellen. Snyk bietet zahlreiche kostenlose Lernressourcen und Tools, mit denen Sie Ihre Cloud-Infrastruktur effektiv absichern können.
Standardverschlüsselung aktivieren
Eine der effektivsten Möglichkeiten, die Sicherheit Ihrer S3-Buckets zu gewährleisten, ist die Aktivierung der Standardverschlüsselung. Seit 2023 werden in S3-Buckets gespeicherte Objekte automatisch verschlüsselt.
So gehen Sie vor:
Rufen Sie die AWS Management Console auf und öffnen Sie die Amazon S3-Konsole.
Wählen Sie in der Liste der Bucket-Namen den Namen des Buckets aus, für den Sie die Standardverschlüsselung aktivieren möchten.
Wählen Sie den Tab Eigenschaften aus.
Wählen Sie im Abschnitt Standardverschlüsselung die Option Bearbeiten aus.
Wählen Sie Aktivieren aus.
Wählen Sie in der Liste Verschlüsselungstyp eine Verschlüsselungsmethode aus.
Wählen Sie Änderungen speichern aus.
Alternativ können Sie die AWS CLI verwenden, um die Standardverschlüsselung zu aktivieren:
Das obige Befehlszeilenbeispiel zeigt, wie Sie die Standardverschlüsselung mithilfe der AWS CLI aktivieren.
AWS-verwaltete Schlüssel (SSE-S3) oder kundenseitig verwaltete Schlüssel (SSE-KMS) wählen
Für die Absicherung eines S3-Buckets stehen Ihnen zwei Hauptoptionen für Verschlüsselungsschlüssel zur Verfügung: AWS-verwaltete Schlüssel (SSE-S3) und kundenseitig verwaltete Schlüssel (SSE-KMS).
AWS-verwaltete Schlüssel (SSE-S3) sind die einfachste Option. Bei SSE-S3 übernimmt Amazon die Schlüsselverwaltung und den Schutz der Schlüssel für Sie. Das ist eine gute Wahl, wenn Sie die Komplexität der eigenen Schlüsselverwaltung vermeiden möchten, etwa das Rotieren von Schlüsseln, das Verwalten von Berechtigungen und das Überprüfen der Schlüsselnutzung.
Kundenseitig verwaltete Schlüssel (SSE-KMS) bieten Ihnen dagegen mehr Kontrolle und Flexibilität. Mit SSE-KMS können Sie Ihre eigenen Verschlüsselungsschlüssel erstellen und verwalten sowie die Richtlinien festlegen, die deren Verwendung bestimmen. Diese Option ist sinnvoll, wenn bestimmte Compliance-Anforderungen die Verwaltung eigener Schlüssel vorschreiben.
Das obige Befehlszeilenbeispiel zeigt, wie Sie die Standardverschlüsselung mit einem kundenseitig verwalteten Schlüssel aktivieren.
Sichere Transport-Richtlinien einsetzen
Eine der effektivsten Möglichkeiten, Daten während der Übertragung zu schützen, ist die Erzwingung von HTTPS. HTTPS verschlüsselt die Daten zwischen Ihrem Browser und dem Server und erschwert es so, Ihre Daten abzufangen und einzusehen. In diesem Kapitel erfahren Sie, wie Sie einen S3-Bucket absichern, indem Sie HTTPS für Daten während der Übertragung erzwingen und Bucket-Richtlinien einrichten, die Nicht-SSL-Anfragen ablehnen.
Um HTTPS für Ihren S3-Bucket zu erzwingen, müssen Sie die Bucket-Richtlinie aktualisieren. Hier sehen Sie eine Beispielrichtlinie, die HTTPS erzwingt:
In dieser Richtlinie verweigern wir alle S3-Aktionen ("Action": "s3:*"), wenn die Anfrage nicht über HTTPS gestellt wird ("aws:SecureTransport": "false"). Ersetzen Sie your-bucket-name durch den Namen Ihres S3-Buckets.
Zugriffsprotokollierung und Überwachung einrichten
Ein wichtiger Aspekt bei der Absicherung eines S3-Buckets ist eine umfassende Protokollierung und Überwachung. So erhalten Sie Einblick in die Aktivitäten innerhalb Ihrer S3-Buckets und können potenzielle Sicherheitsbedrohungen oder -vorfälle erkennen. In diesem Abschnitt erfahren Sie, wie Sie die Zugriffsprotokollierung für S3-Buckets aktivieren und konfigurieren, AWS CloudTrail zur Überwachung von API-Aktivitäten nutzen und mit Amazon CloudWatch Warnmeldungen für verdächtige Aktivitäten einrichten.
Beachten Sie, dass für die Verschlüsselung von S3-Buckets, etwa mit SSE-S3, zusätzliche Kosten anfallen und sie nicht kostenlos ist.
Die Zugriffsprotokollierung ist ein wichtiger Bestandteil der Absicherung eines S3-Buckets. Sie erfasst alle Anfragen an Ihren S3-Bucket und speichert die Protokolle in einem anderen S3-Bucket. So aktivieren und konfigurieren Sie sie:
Rufen Sie die AWS Management Console auf und öffnen Sie die Amazon S3-Konsole.
Wählen Sie in der Liste der Bucket-Namen den Namen des Buckets aus, für den Sie die Protokollierung aktivieren möchten.
Wählen Sie den Tab Eigenschaften aus.
Wählen Sie im Abschnitt Protokollierung die Option „Bearbeiten“ aus.
Geben Sie im Abschnitt Ziel-Bucket für Protokolle den Namen des Buckets ein, in dem Sie die Protokolle speichern möchten.
(Optional) Im Abschnitt Zielpräfix können Sie ein Präfix hinzufügen. Das ist hilfreich, wenn Sie Protokolle aus verschiedenen Buckets im selben Ziel-Bucket speichern möchten.
Wählen Sie Änderungen speichern aus.
Im obigen Befehl ist logging.json eine Datei mit folgendem Inhalt:
AWS CloudTrail zur Überwachung von API-Aktivitäten nutzen
AWS CloudTrail ist ein Service für Governance, Compliance, betriebliche Audits und Risiko-Audits Ihres AWS-Kontos. Er stellt den Ereignisverlauf der Aktivitäten in Ihrem AWS-Konto bereit, darunter Aktionen über die AWS Management Console, AWS-SDKs, Befehlszeilentools und andere AWS-Services.
Führen Sie die folgenden Schritte aus, um CloudTrail für Ihren S3-Bucket zu aktivieren:
Öffnen Sie die CloudTrail-Konsole.
Wählen Sie Trails und anschließend Trail erstellen aus.
Geben Sie unter „Trail-Name“ einen Namen für den Trail ein.
Um den Trail auf alle Regionen anzuwenden, wählen Sie Ja aus. So stellen Sie sicher, dass Sie Ereignisse aus allen Regionen erfassen.
Wählen Sie unter Verwaltungsereignisse die Option Lese-/Schreibereignisse aus, um festzulegen, welche Verwaltungsereignisse protokolliert werden sollen. Wenn Sie sich ausschließlich auf Datenereignisse konzentrieren möchten, können Sie diese Optionen überspringen oder „Keine“ auswählen.
Datenereignisse konfigurieren:
Scrollen Sie nach unten zum Abschnitt Datenereignisse.
Klicken Sie auf S3-Bucket hinzufügen. Geben Sie den S3-Bucket an, für den Sie Datenereignisse protokollieren möchten.
Sie können Lese-, Schreib- oder alle Datenereignisse protokollieren. Wenn Sie eine umfassende Überwachung wünschen, wählen Sie „Alle“ aus.
Geben Sie den S3-Bucket an, an den die CloudTrail-Protokolle übermittelt werden sollen.
Wählen Sie unter „S3-Bucket“ einen vorhandenen Bucket aus oder erstellen Sie einen neuen, in dem Ihre CloudTrail-Protokolle gespeichert werden.
Wählen Sie Erstellen aus.
Sie können einen Trail auch mit der AWS CLI erstellen:
Warnmeldungen für verdächtige Aktivitäten mit Amazon CloudWatch einrichten
Amazon CloudWatch ist ein Überwachungs- und Observability-Service für DevOps Engineers, Entwickler, Site Reliability Engineers (SREs) und IT-Manager. CloudWatch stellt Ihnen Daten und umsetzbare Erkenntnisse zur Verfügung, damit Sie Ihre Anwendungen überwachen, systemweite Leistungsänderungen nachvollziehen und darauf reagieren, die Ressourcennutzung optimieren und sich einen einheitlichen Überblick über den Betriebszustand verschaffen können.
Um einen Alarm zu erstellen, der bei einer Zustandsänderung eine Amazon-SNS-Nachricht sendet, können Sie den Befehl put-metric-alarm wie folgt verwenden:
Mit diesem Befehl wird ein Alarm eingerichtet, der die Anzahl der Objekte im Bucket my-bucket überwacht. Überschreitet die Anzahl der Objekte innerhalb eines Zeitraums von 5 Minuten den Wert 1000, wird eine SNS-Nachricht gesendet.
Wenn Sie diese Schritte umsetzen, erhöhen Sie die Sicherheit Ihrer S3-Buckets erheblich. Denken Sie daran: Einen S3-Bucket zu sichern, ist keine einmalige Aufgabe, sondern ein fortlaufender Prozess, der regelmäßige Überwachung und Aktualisierungen erfordert. Wenn Sie weitere Unterstützung bei der Absicherung Ihrer Cloud-Infrastruktur benötigen, sollten Sie Snyk IaC verwenden – ein leistungsstarkes Tool, mit dem Sie Sicherheitslücken in Ihrer Cloud-Infrastruktur finden und beheben können.
S3-Buckets regelmäßig überprüfen
Die regelmäßige Überprüfung Ihrer S3-Buckets ist ein weiterer wichtiger Schritt, um die Sicherheit Ihrer AWS-Ressourcen zu gewährleisten. Dazu gehört der Einsatz bestimmter Tools und Services ebenso wie die regelmäßige Überprüfung der Bucket-Berechtigungen und der öffentlichen Erreichbarkeit.
Es gibt verschiedene Tools und Services, mit denen Sie Ihre S3-Buckets überprüfen können. AWS stellt einige integrierte Services bereit, die Sie dafür nutzen können.
AWS Trusted Advisor: Dieses Tool bietet Echtzeit-Anleitungen, damit Sie Ihre Ressourcen gemäß den AWS Best Practices bereitstellen können. Die Prüfungen von Trusted Advisor helfen Ihnen, Ihre AWS-Infrastruktur zu optimieren, Sicherheit und Leistung zu verbessern, Gesamtkosten zu senken und Service-Limits zu überwachen.
AWS Config: Dieser Service bietet einen detaillierten Überblick über die Konfiguration der AWS-Ressourcen in Ihrem AWS-Konto. Dazu gehört, wie die Ressourcen miteinander verbunden sind und wie sie in der Vergangenheit konfiguriert wurden. So sehen Sie, wie sich Konfigurationen und Beziehungen im Laufe der Zeit verändern.
Zusätzlich zu den integrierten AWS-Tools bieten Tools wie Snyk IaC weitere Sicherheitsprüfungen und helfen, Fehlkonfigurationen in der Cloud zu erkennen.
Bucket-Berechtigungen und öffentliche Erreichbarkeit regelmäßig überprüfen
Die regelmäßige Überprüfung Ihrer S3-Bucket-Berechtigungen ist ein entscheidender Bestandteil der Frage, wie sich ein S3-Bucket sichern lässt. Dabei prüfen Sie, wer Zugriff auf Ihre Buckets hat und über welche Zugriffsrechte diese Personen oder Systeme verfügen.
Sie sollten auch überprüfen, ob Ihre Buckets öffentlich erreichbar sind. S3-Buckets lassen sich so konfigurieren, dass sie öffentlichen Zugriff erlauben. Das sollten Sie jedoch vermeiden, sofern es nicht unbedingt notwendig ist.
Wenn öffentlicher Zugriff erforderlich ist, sollten Sie zusätzliche Sicherheitsmaßnahmen ergreifen, etwa Bucket-Richtlinien, die den Zugriff auf den Bucket nur von bestimmten IP-Adressen aus erlauben.
Die regelmäßige Überprüfung Ihrer S3-Buckets ist entscheidend, um eine sichere AWS-Umgebung aufrechtzuerhalten. Mit den in diesem Beitrag beschriebenen Tools und Praktiken können Sie sicherstellen, dass Ihre S3-Buckets sicher sind und Ihre Daten geschützt bleiben.
S3-Bucket-Sicherheit mit Snyk automatisieren
Möchten Sie wissen, wie Sie einen S3-Bucket mit Snyk IaC sichern können? Snyk bietet eine automatisierte Lösung, die Fehlkonfigurationen von S3-Buckets erkennt und behebt – für eine sicherere und widerstandsfähigere Cloud-Umgebung.
Die Cloud-Sicherheitsfunktionen von Snyk
Die Cloud-Sicherheitsfunktionen von Snyk bieten eine umfassende Lösung zur Absicherung Ihrer Cloud-Umgebung. Snyk überwacht die Sicherheit kontinuierlich, erkennt Fehlkonfigurationen und bietet automatisierte Behebungsmaßnahmen. Damit ist Snyk ein ideales Tool für DevOps- und Sicherheitsteams, die ihre Cloud-Sicherheitsprozesse automatisieren möchten.
Fehlkonfigurierte S3-Buckets mit Snyk automatisch erkennen und beheben
Fehlkonfigurierte S3-Buckets können zu Datenschutzverletzungen und unbefugtem Zugriff führen. Snyk hilft Ihnen dabei, solche Fehlkonfigurationen automatisch zu erkennen und zu beheben. Mit Snyk Infrastructure as Code (IaC) und den umfassenden Sicherheitsregeln können Unternehmen ihre Sicherheitslage deutlich verbessern und gleichzeitig den manuellen Aufwand auf ein Minimum reduzieren.
Schritt 1: IaC-Projekte in Snyk importieren
Importieren Sie zunächst Ihre Infrastructure-as-Code-Projekte in Snyk. So kann Snyk Ihre Infrastruktur-Konfigurationsdateien auf potenzielle Sicherheitsprobleme überprüfen, darunter Terraform, Kubernetes-Manifeste, AWS CloudFormation und mehr.
Rufen Sie Ihr Snyk-Dashboard auf und wählen Sie Projects aus.
Klicken Sie auf das Dropdown-Menü Add projects und wählen Sie Ihren Source Control Manager (SCM), beispielsweise GitHub, aus.
Wählen Sie die Repositories mit Ihren AWS-Infrastrukturkonfigurationen aus und fügen Sie sie zur Überprüfung zu Snyk hinzu.
Sehen Sie sich die folgende S3-Bucket-Definition aus einer Terraform-v4-Datei mit dem Namen s3.tf an:
Wenn Sie diese Datei mit snyk iac test s3.tf überprüfen, wird eine zu freizügige ACL-Konfiguration gemeldet, auf die Sie im Hinblick auf die S3-Bucket-Sicherheit achten sollten. Auch in der Snyk-Benutzeroberfläche werden die Ergebnisse angezeigt, wenn Sie die Snyk-App verwenden.
Snyk überprüft Ihre Projekte automatisch einmal pro Woche erneut und gewährleistet so eine kontinuierliche Sicherheitsüberwachung.
Schritt 2: Fehlkonfigurationen erkennen und beheben
Die IaC-Prüffunktionen von Snyk unterstützen verschiedene AWS-Ressourcentypen, darunter aws_s3_bucket und aws_s3_bucket_policy. Bei der Überprüfung erkennt Snyk Fehlkonfigurationen, etwa nicht verschlüsselte S3-Buckets oder Buckets ohne angemessene Sperren für öffentlichen Zugriff, und meldet sie zusammen mit folgenden Angaben:
Schweregrad der Probleme.
Einem Ausschnitt des anfälligen Codes.
Detaillierten Empfehlungen zur Behebung.
Bei S3-Buckets kann Snyk Probleme wie aktivierten öffentlichen Zugriff erkennen, der zu Datenschutzverletzungen führen könnte. Wenn Sie den Empfehlungen von Snyk zur Behebung folgen, können Sie diese Probleme schnell angehen.
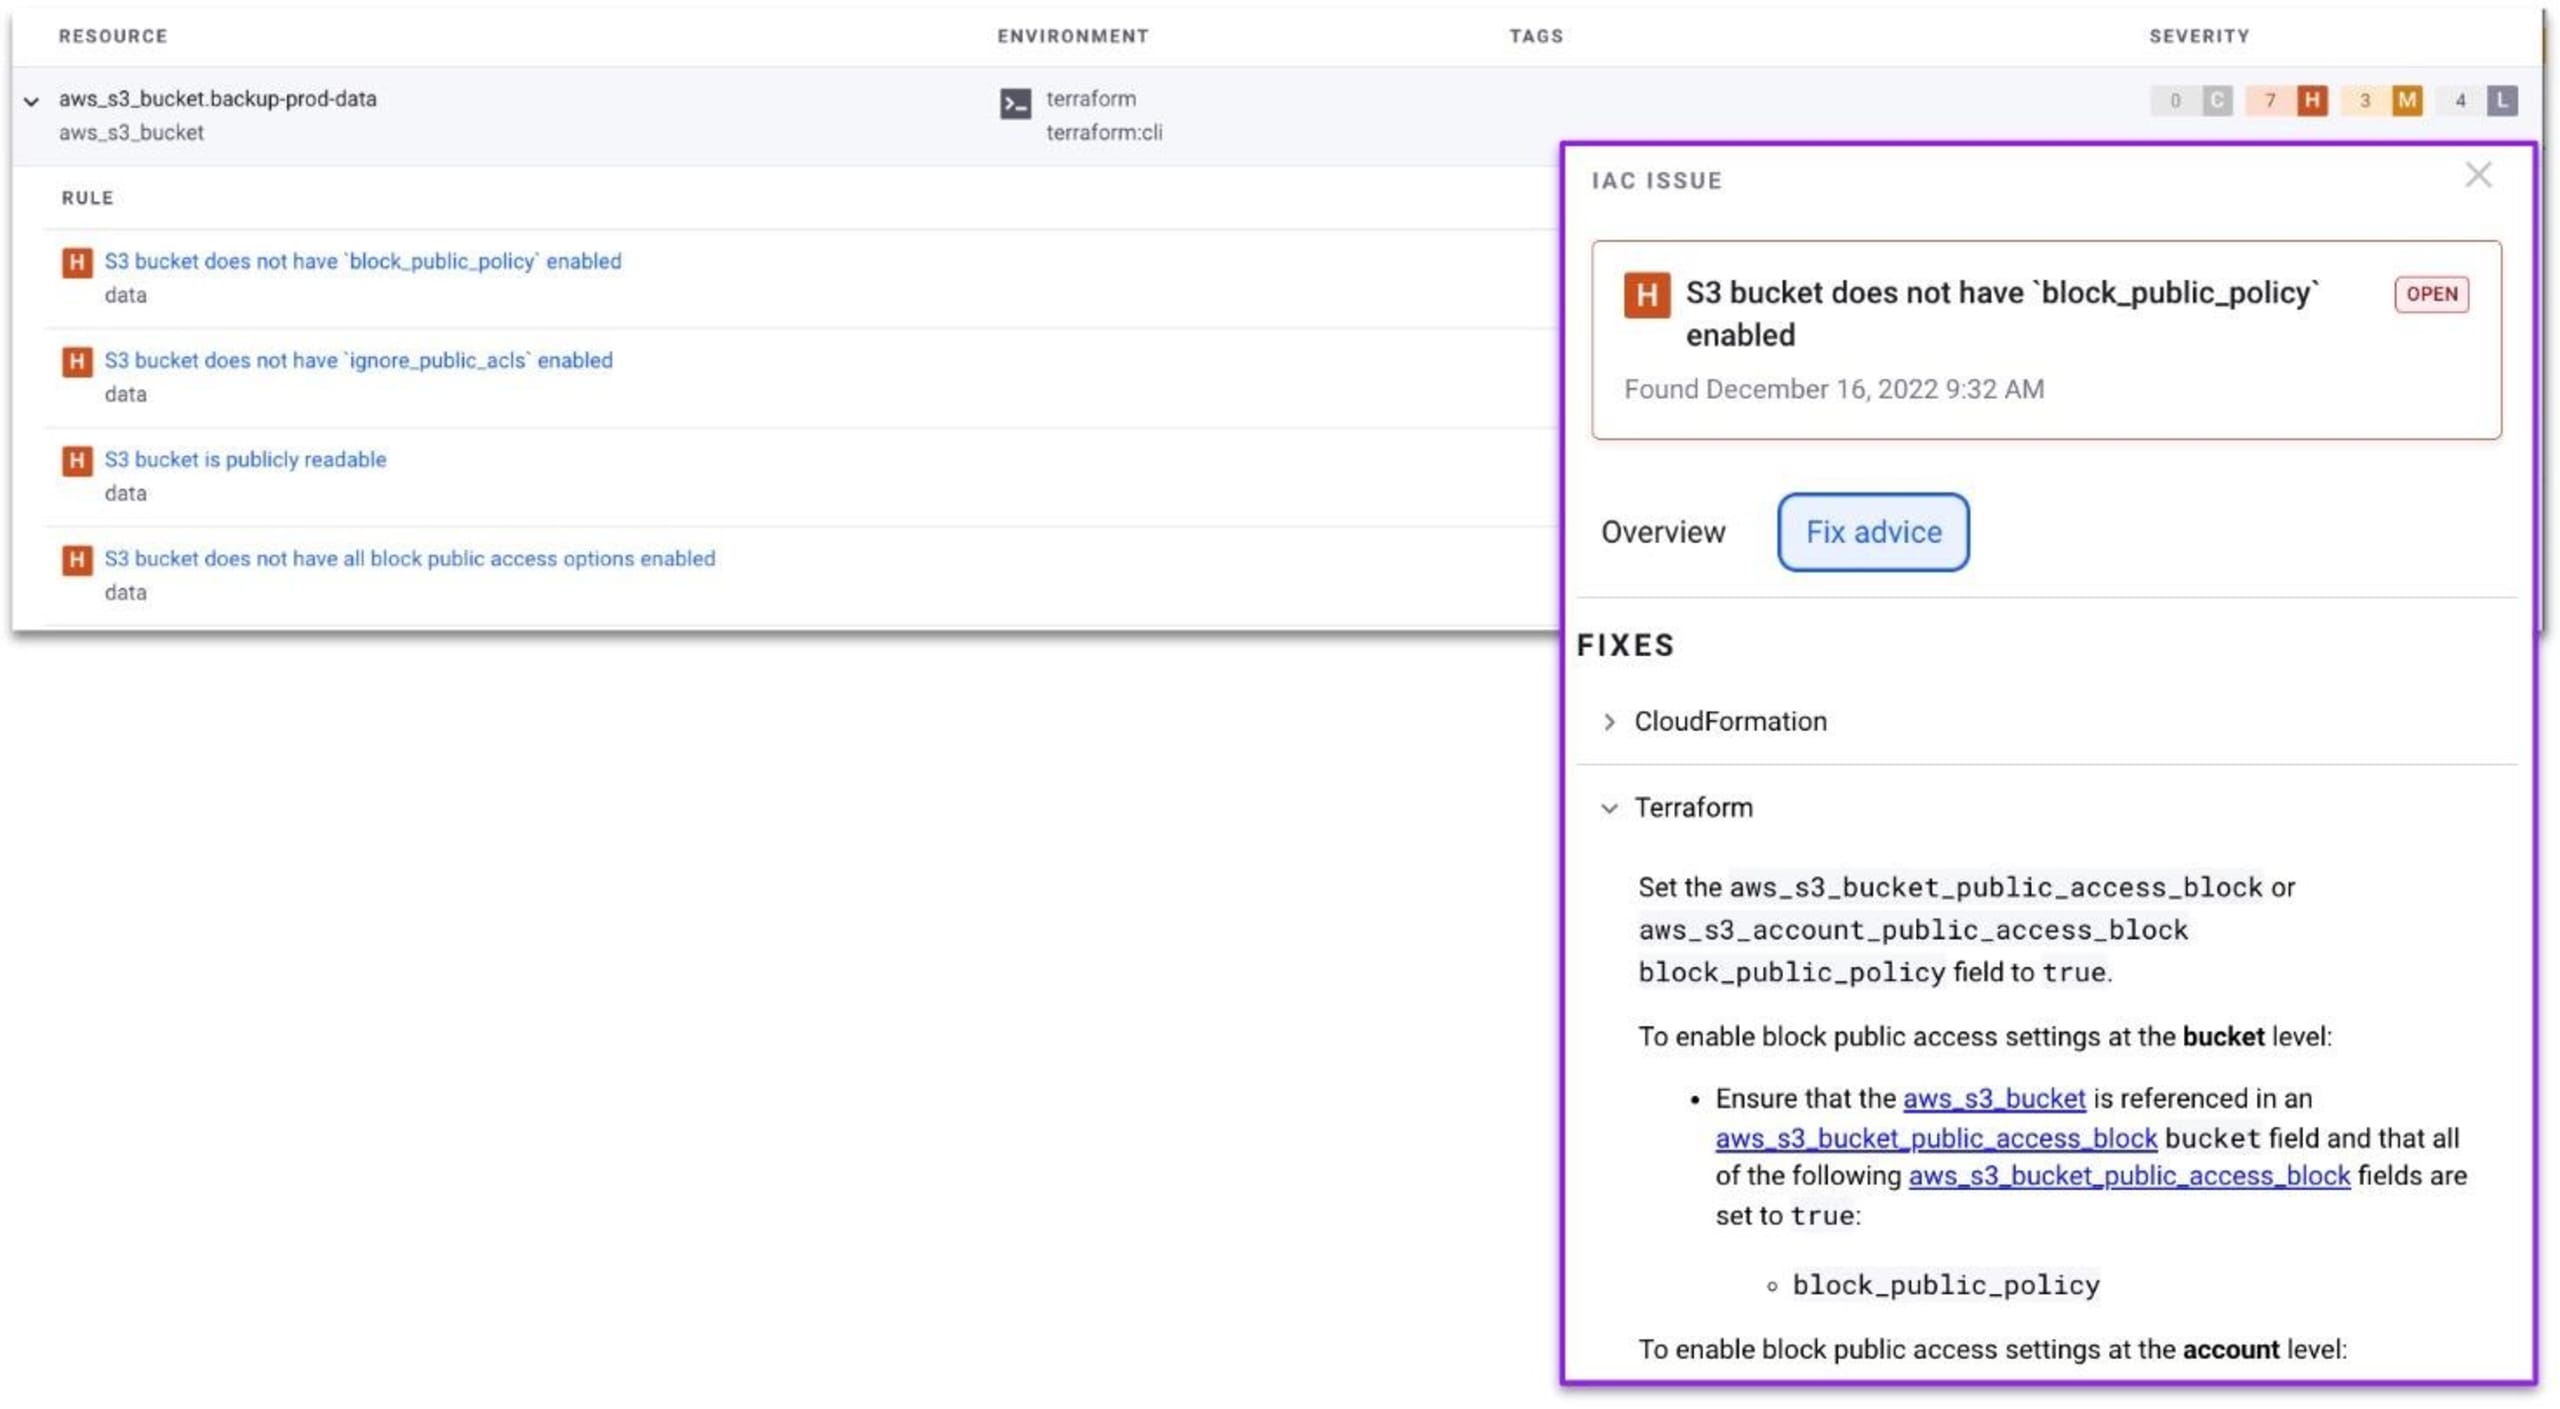
Wenn Sie importierte Infrastructure-as-Code-Konfigurationsdateien aus SCMs wie GitHub oder Bitbucket aufrufen, weist Snyk visuell auf Fehlkonfigurationen in der Cloud hin, die zu einer Sicherheitsverletzung führen könnten. Dazu gehört beispielsweise die folgende S3-Bucket-Konfiguration, bei der der öffentliche Zugriff auf den Bucket nicht eingeschränkt wird.
Schritt 3: Kontinuierliche Überwachung und Behebung
Snyk erkennt nicht nur Probleme, sondern bietet auch Anleitungen zu deren Behebung. So lassen sich der erforderliche Zeit- und Arbeitsaufwand deutlich reduzieren. Mit den wiederkehrenden Prüfungen von Snyk und der Integration in Ihre CI/CD-Pipeline können Sie Ihre AWS-Umgebung kontinuierlich vor Fehlkonfigurationen schützen.
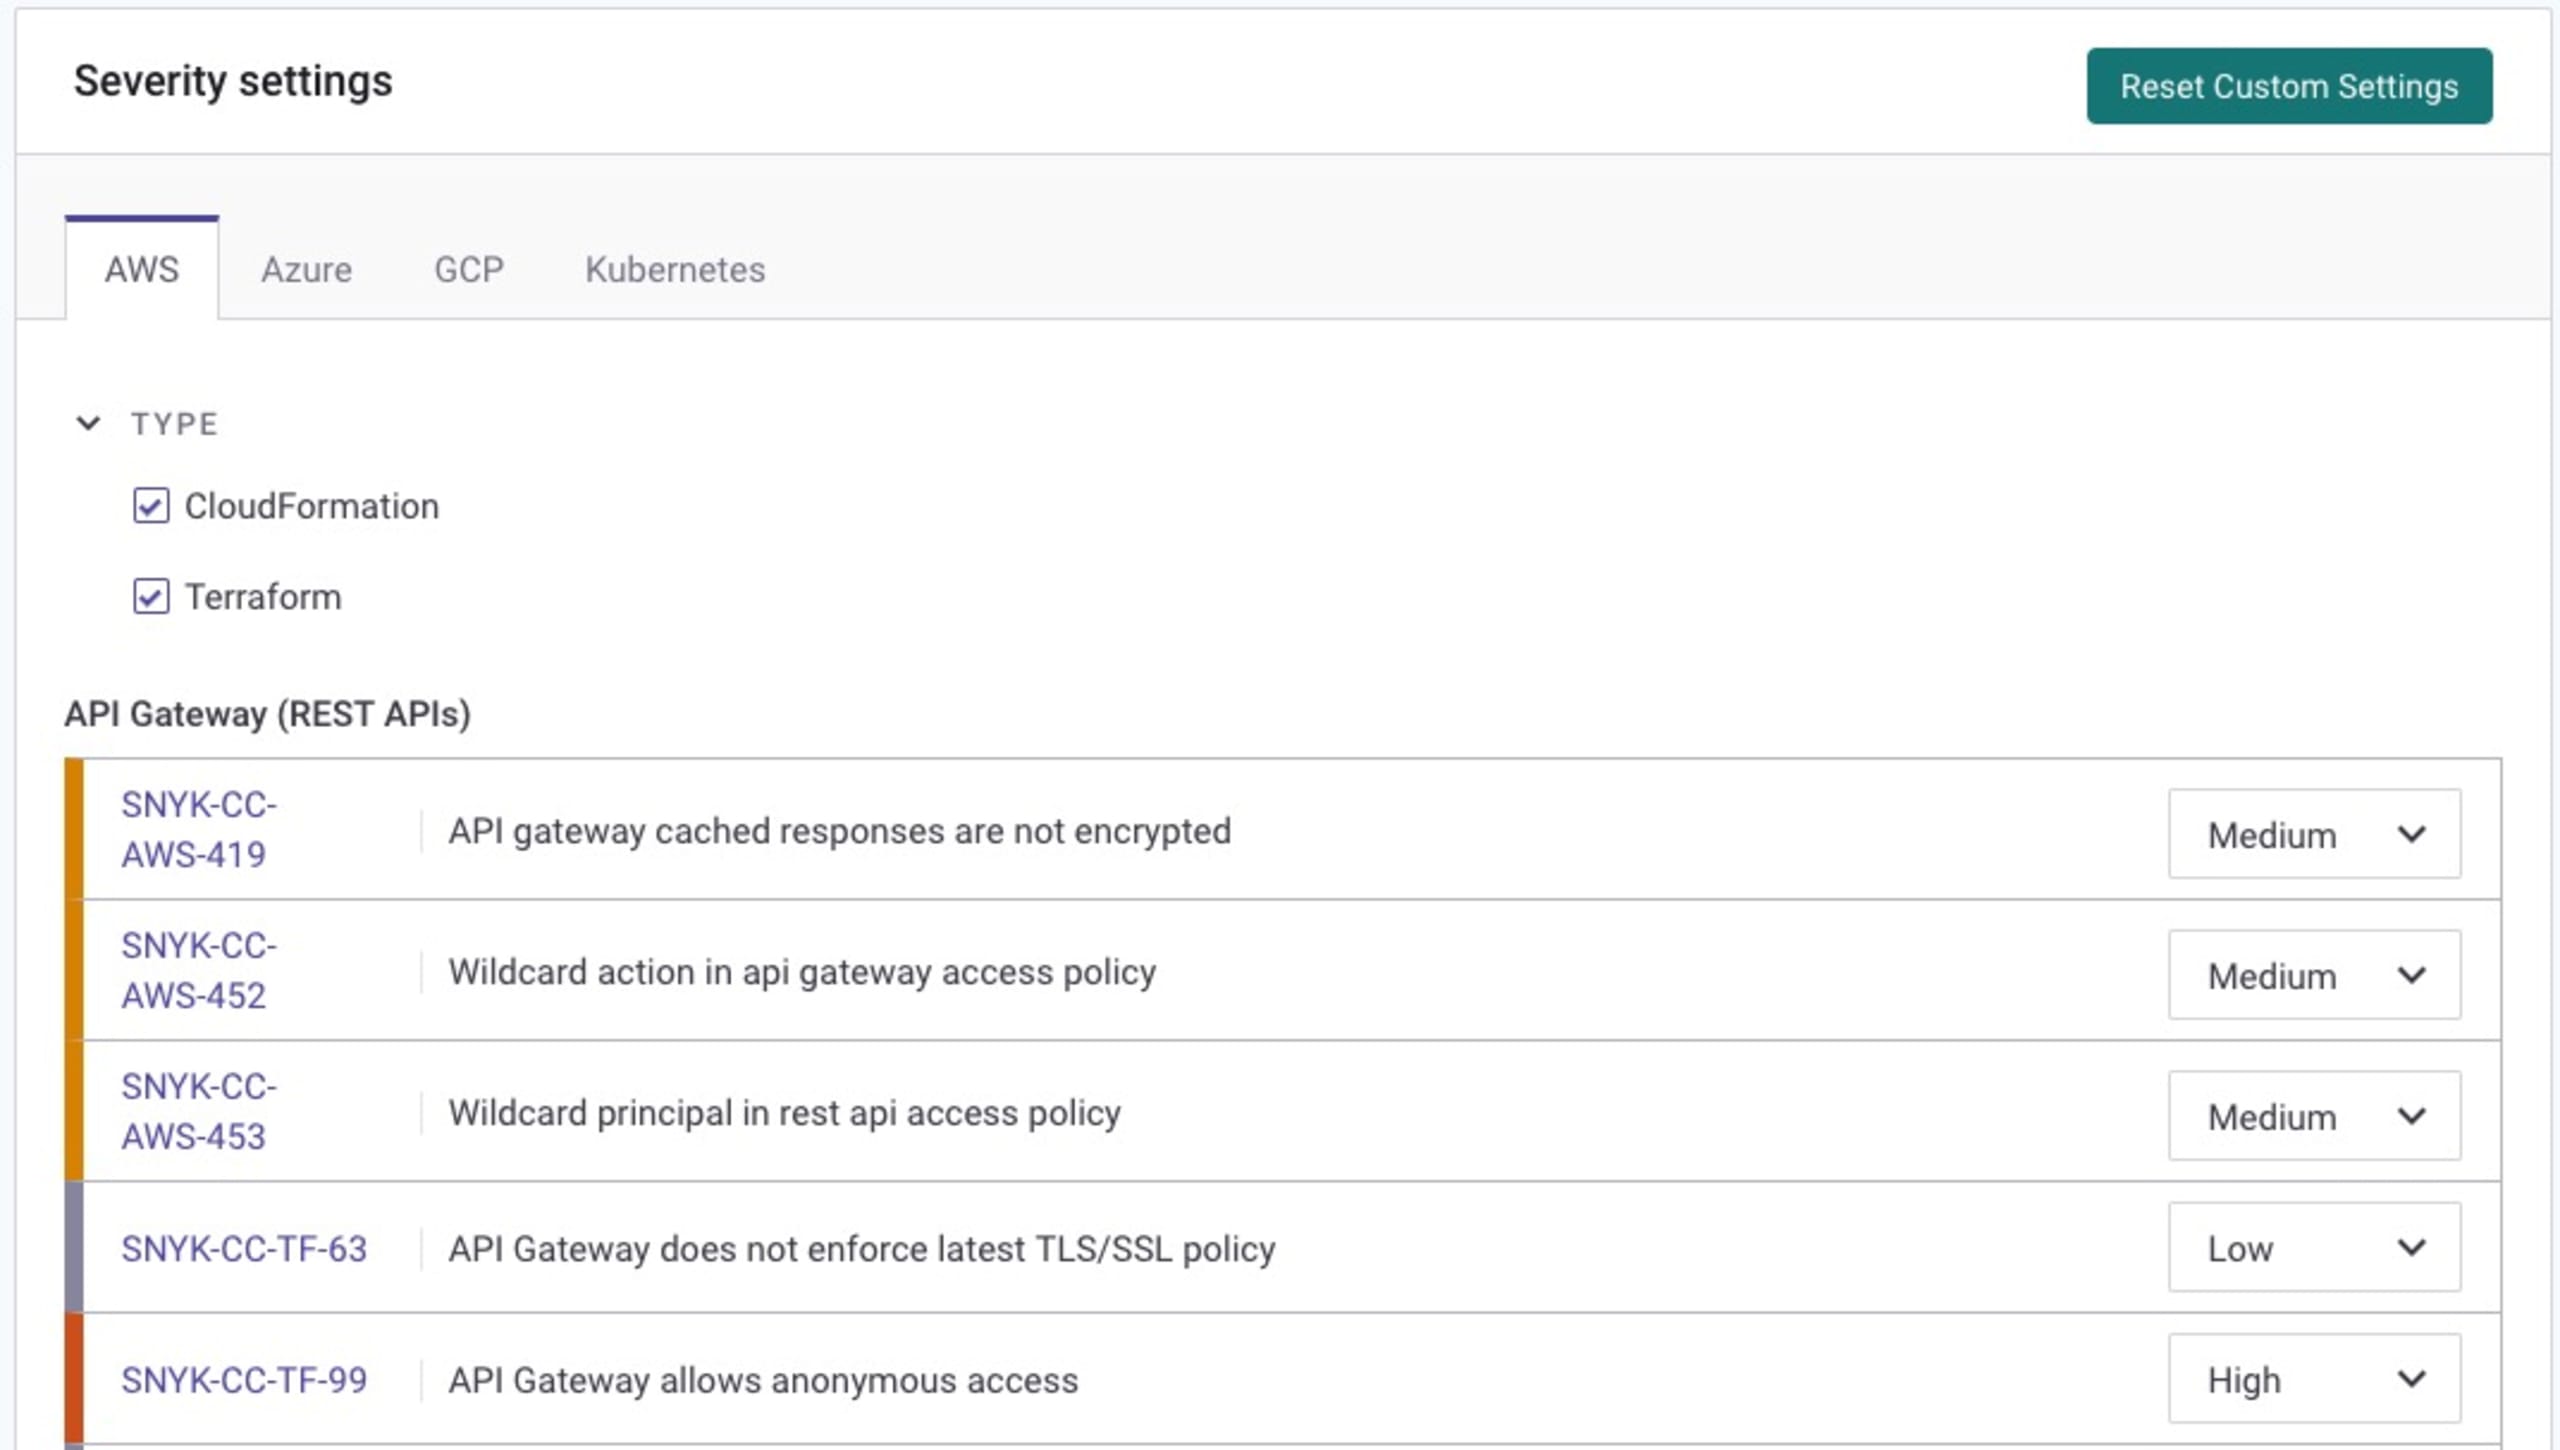
Sicherheitsteams können außerdem die Schweregradeinstellungen für gemeldete Fehlkonfigurationen in der Cloud anpassen. So lässt sich eine auf die Anforderungen und die Sicherheitslage Ihres Teams zugeschnittene Infrastructure-as-Code-Sicherheitsrichtlinie festlegen:
Durch die Integration von Snyk in Ihre AWS-Umgebung stärken Sie Ihre proaktive Sicherheitsstrategie und automatisieren die Erkennung, Überwachung und Behebung von Fehlkonfigurationen in Ihren S3-Buckets und anderen AWS-Ressourcen. Diese Integration verbessert nicht nur Ihre Sicherheit, sondern vereinfacht auch Compliance und Governance in Ihrer Cloud-Infrastruktur.
Wie geht es mit der Sicherheit von AWS-S3-Buckets weiter?
Die besprochenen Sicherheitsmaßnahmen – etwa die Versionierung von Buckets, Bucket-Richtlinien und die Datenverschlüsselung – sind nicht nur Best Practices, sondern notwendige Schritte, um Ihre Daten zu schützen. Mit ihrer Umsetzung können Sie das Risiko eines unbefugten Zugriffs auf Ihre S3-Buckets erheblich verringern.
Zum Abschluss unserer Ausführungen dazu, wie Sie einen S3-Bucket sichern, sollten Sie daran denken, dass Sicherheit ein fortlaufender Prozess ist. Die Bedrohungslage in der Cloud-Sicherheit verändert sich ständig. Deshalb ist es entscheidend, auf dem neuesten Stand zu bleiben. Die folgenden zusätzlichen Ressourcen können Sie dabei unterstützen, Ihre AWS-S3-Buckets weiter abzusichern:
Snyk Learn-Lektion zu SSRF-Schwachstellen: Server-Side Request Forgery (SSRF) ist eine verbreitete Sicherheitslücke, die Ihre Cloud-Infrastruktur beeinträchtigen kann. Wenn Sie verstehen, wie SSRF-Schwachstellen funktionieren, können Sie Ihre S3-Buckets besser schützen. Die Snyk Learn-Lektion zu SSRF-Schwachstellen bietet einen umfassenden Überblick über dieses Thema.
AWS-Dokumentation zur Sicherheit von S3-Buckets: AWS bietet eine ausführliche Dokumentation zur Absicherung von S3-Buckets. Sie umfasst Best Practices, Tutorials und detaillierte Erklärungen zu Sicherheitsfunktionen. Eine wertvolle Ressource für alle, die die Sicherheit ihrer S3-Buckets verbessern möchten.
Die Absicherung Ihrer S3-Buckets muss keine große Herausforderung sein. Tools wie Snyk helfen Ihnen, Ihre S3-Buckets zu schützen und die Sicherheit Ihrer Anwendungen aufrechtzuerhalten. Warten Sie also nicht, bis es zu spät ist. Sichern Sie Ihre S3-Buckets noch heute. Denken Sie daran: Die beste Verteidigung ist ein guter Angriff. In der Cloud-Sicherheit bedeutet das, Ihre S3-Buckets proaktiv zu schützen, bevor sie zum Ziel werden.