Neuer AWS Quick Start zur Absicherung von Workloads auf Amazon Elastic Kubernetes Service (Amazon EKS) verfügbar

Jay Yeras
23. Juli 2020
0 Min. LesezeitWir freuen uns, einen neuen AWS Quick Start mit Snyk Container und Beispielbereitstellungen anzukündigen, mit dem Sie Workloads auf Amazon Elastic Kubernetes Service (Amazon EKS) schnell und einfach absichern können.
Der Kubernetes-Monitor von Snyk Container erkennt Workloads, sobald sie in EKS erstellt oder geändert werden, und scannt anschließend das zugrunde liegende Container-Image auf Schwachstellen, um Empfehlungen zur Behebung erkannter Probleme bereitzustellen. Im Rahmen unserer EKS-Integration weisen wir Sie außerdem auf potenzielle Konfigurationsprobleme im Workload hin, durch die sich Ihre Anwendung leichter angreifen lässt.“
Wenn Sie unsere früheren Artikel zum Erstellen sicherer Kubernetes-Konfigurationen oder zur Automatisierung von Sicherheitsberichten für Kubernetes-Workloads gelesen haben, haben Sie unsere Kubernetes-Integration wahrscheinlich manuell auf einem oder mehreren Ihrer Kubernetes-Cluster installiert. Jetzt können Sie von unserer Bereitstellung mit nur einem Klick für Amazon EKS profitieren – mit drei Bereitstellungsoptionen!
In einer neuen VPC und einem neuen EKS-Cluster bereitstellen
In einem neuen EKS-Cluster in einer vorhandenen VPC bereitstellen
So einfach können Snyk Container-Kunden mit der Überwachung und Absicherung ihrer Kubernetes-Workloads in der AWS Cloud beginnen.
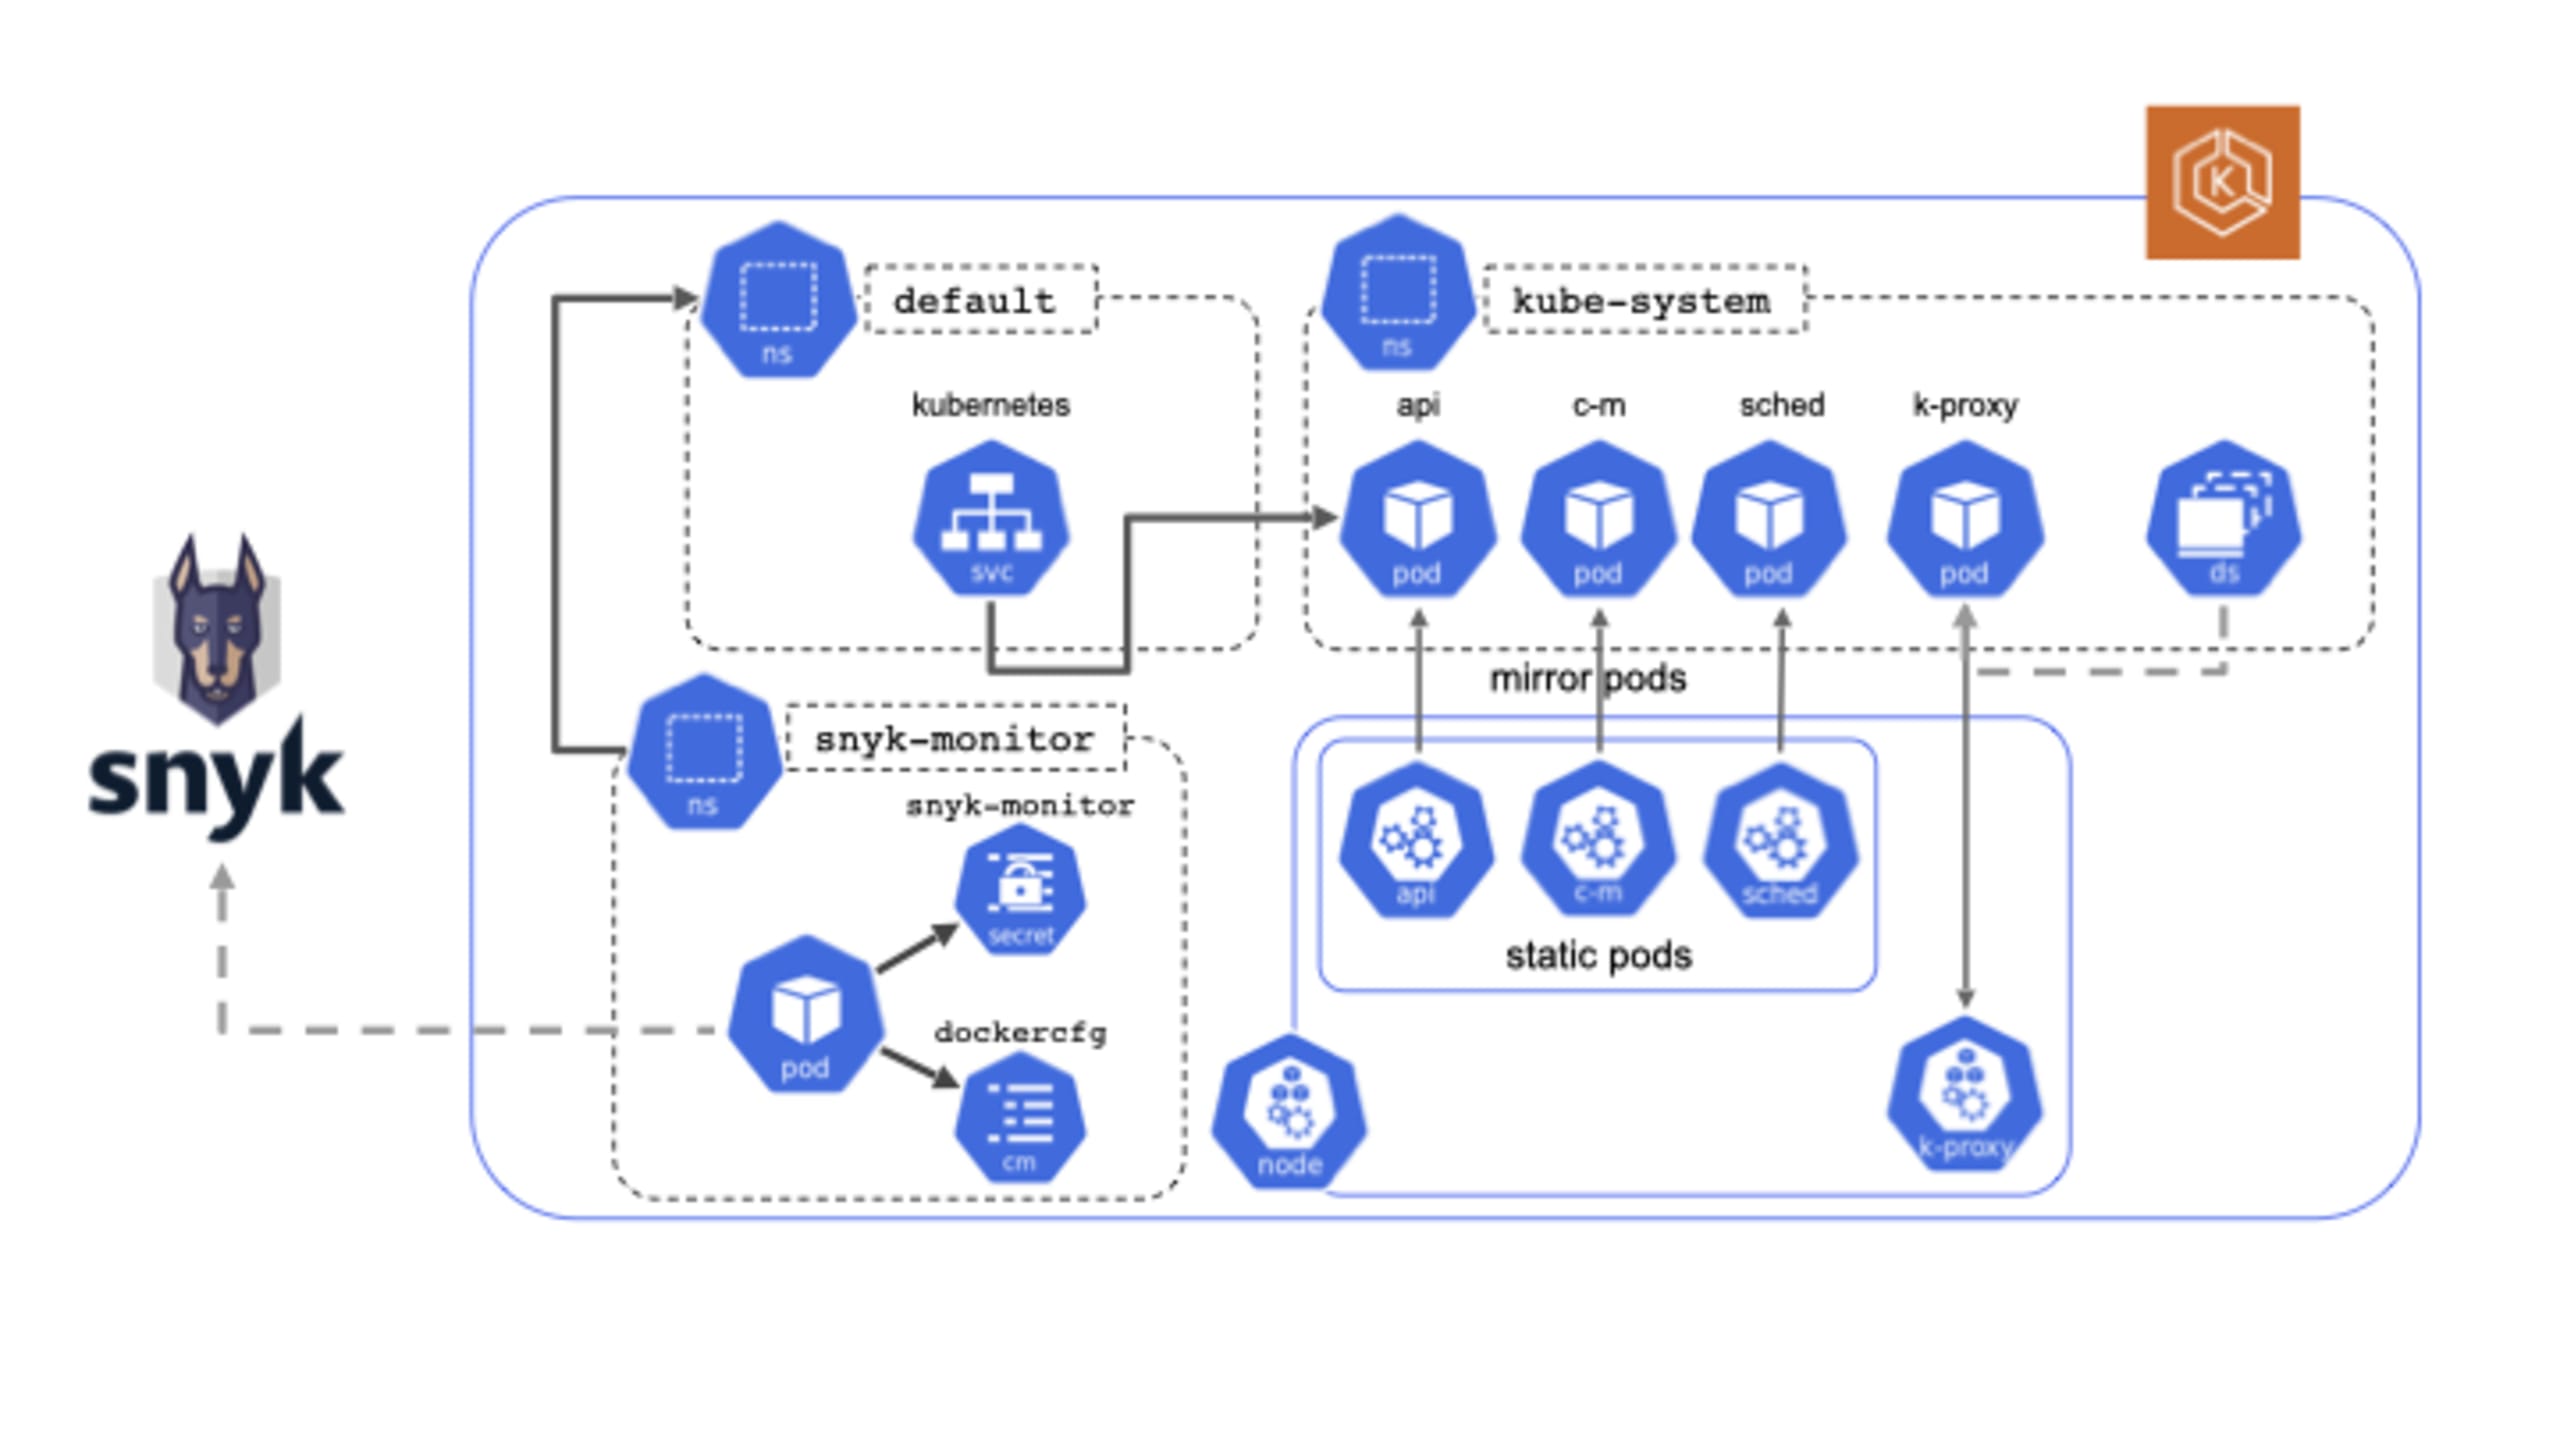
Welche AWS-Services in Ihrem AWS-Konto bereitgestellt werden, hängt von der gewählten Bereitstellungsoption ab. Die automatisierte Bereitstellung der Kubernetes-Integration von Snyk Container ist jedoch bei allen Optionen gleich. Abbildung 1 zeigt die Details der Bereitstellung auf einem Amazon-EKS-Cluster.
AWS Quick Starts bieten nicht nur die inhärente Einfachheit und Standardisierung, die sich durch den Einsatz von Infrastructure as Code (IaC) zur Optimierung Ihrer Abläufe ergibt, sondern sind auch eine überzeugende Option, weil sie von AWS-Lösungsarchitekten und Partnern wie Snyk gemeinsam entwickelt werden. So unterstützen sie unsere gemeinsamen Kunden dabei, wichtige Technologien gemäß den AWS-Best Practices für Sicherheit und Hochverfügbarkeit bereitzustellen. Für Kunden bedeutet das die Gewissheit, dass die Lösung von Fachexperten entwickelt und gepflegt wird und den AWS Well-Architected-Grundsätzen entspricht.
Wenn Sie im Rahmen einer der Bereitstellungsoptionen einen EKS-Cluster bereitstellen, erhalten Sie einen zertifizierten, Kubernetes-konformen Cluster mit hoher Verfügbarkeit, der sich über drei AWS Availability Zones erstreckt. Je nach Ihrer Auswahl können diese Bereitstellungen eine Virtual Private Cloud (VPC) mit öffentlichen und privaten Subnetzen umfassen, die den AWS-Sicherheits-Best-Practices entsprechen. Kubernetes-Knoten werden in privaten Subnetzen bereitgestellt. Optional können Sie außerdem Linux-Bastion-Hosts in einer AWS Auto Scaling-Gruppe bereitstellen, die einen sicheren eingehenden Zugriff auf Ihren Kubernetes-Cluster per Secure Shell (SSH) ermöglicht. Auch die Konfiguration des Bastion-Hosts mit der Kubernetes-Befehlszeilenschnittstelle kubectl zur Verwaltung des Clusters übernehmen wir für Sie.
Machen wir es noch einfacher und gehen gemeinsam ein Beispiel für eine Bereitstellung durch. Wenn Sie auf eine der oben genannten Bereitstellungsoptionen klicken, werden Sie direkt zu Ihrer AWS-Konsole weitergeleitet. Dort können Sie einige zusätzliche Optionen auswählen.
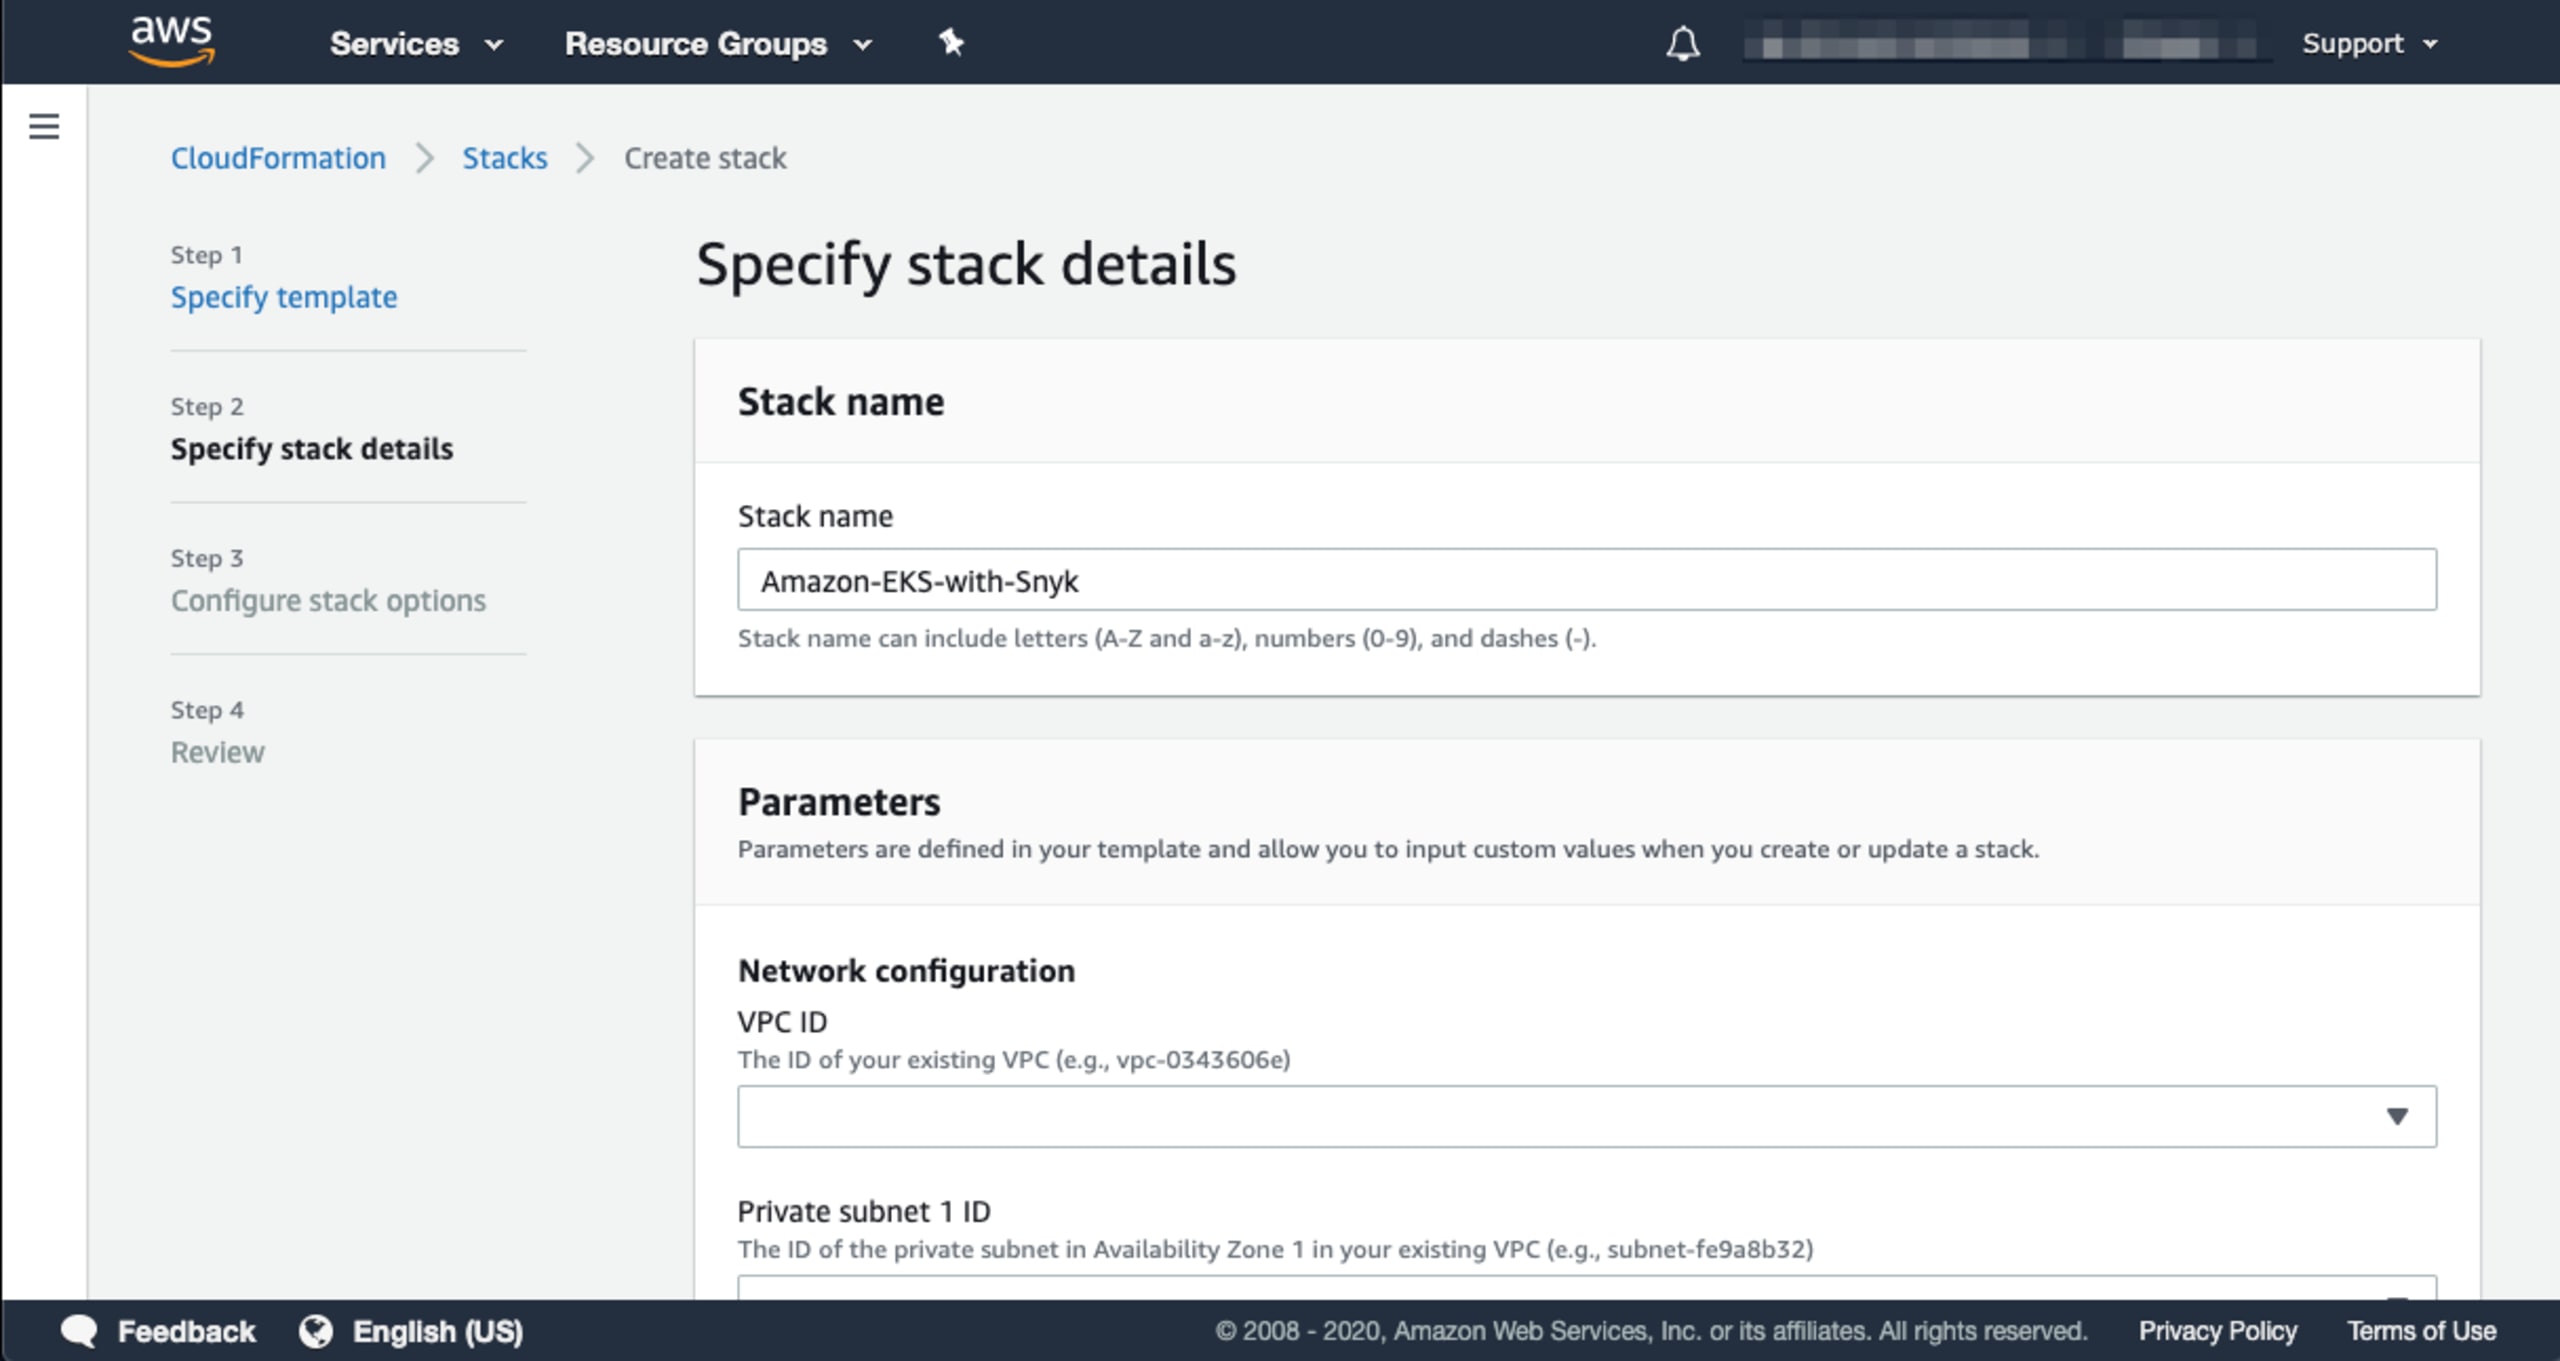
Sie können den Standardwert im Feld „Stack name“ übernehmen oder einen eigenen Namen eingeben. Die Abschnitte dieses Formulars sind in Kategorien gruppiert. Scrollen Sie wie hier gezeigt nach unten zum Abschnitt „Amazon EKS configuration“:
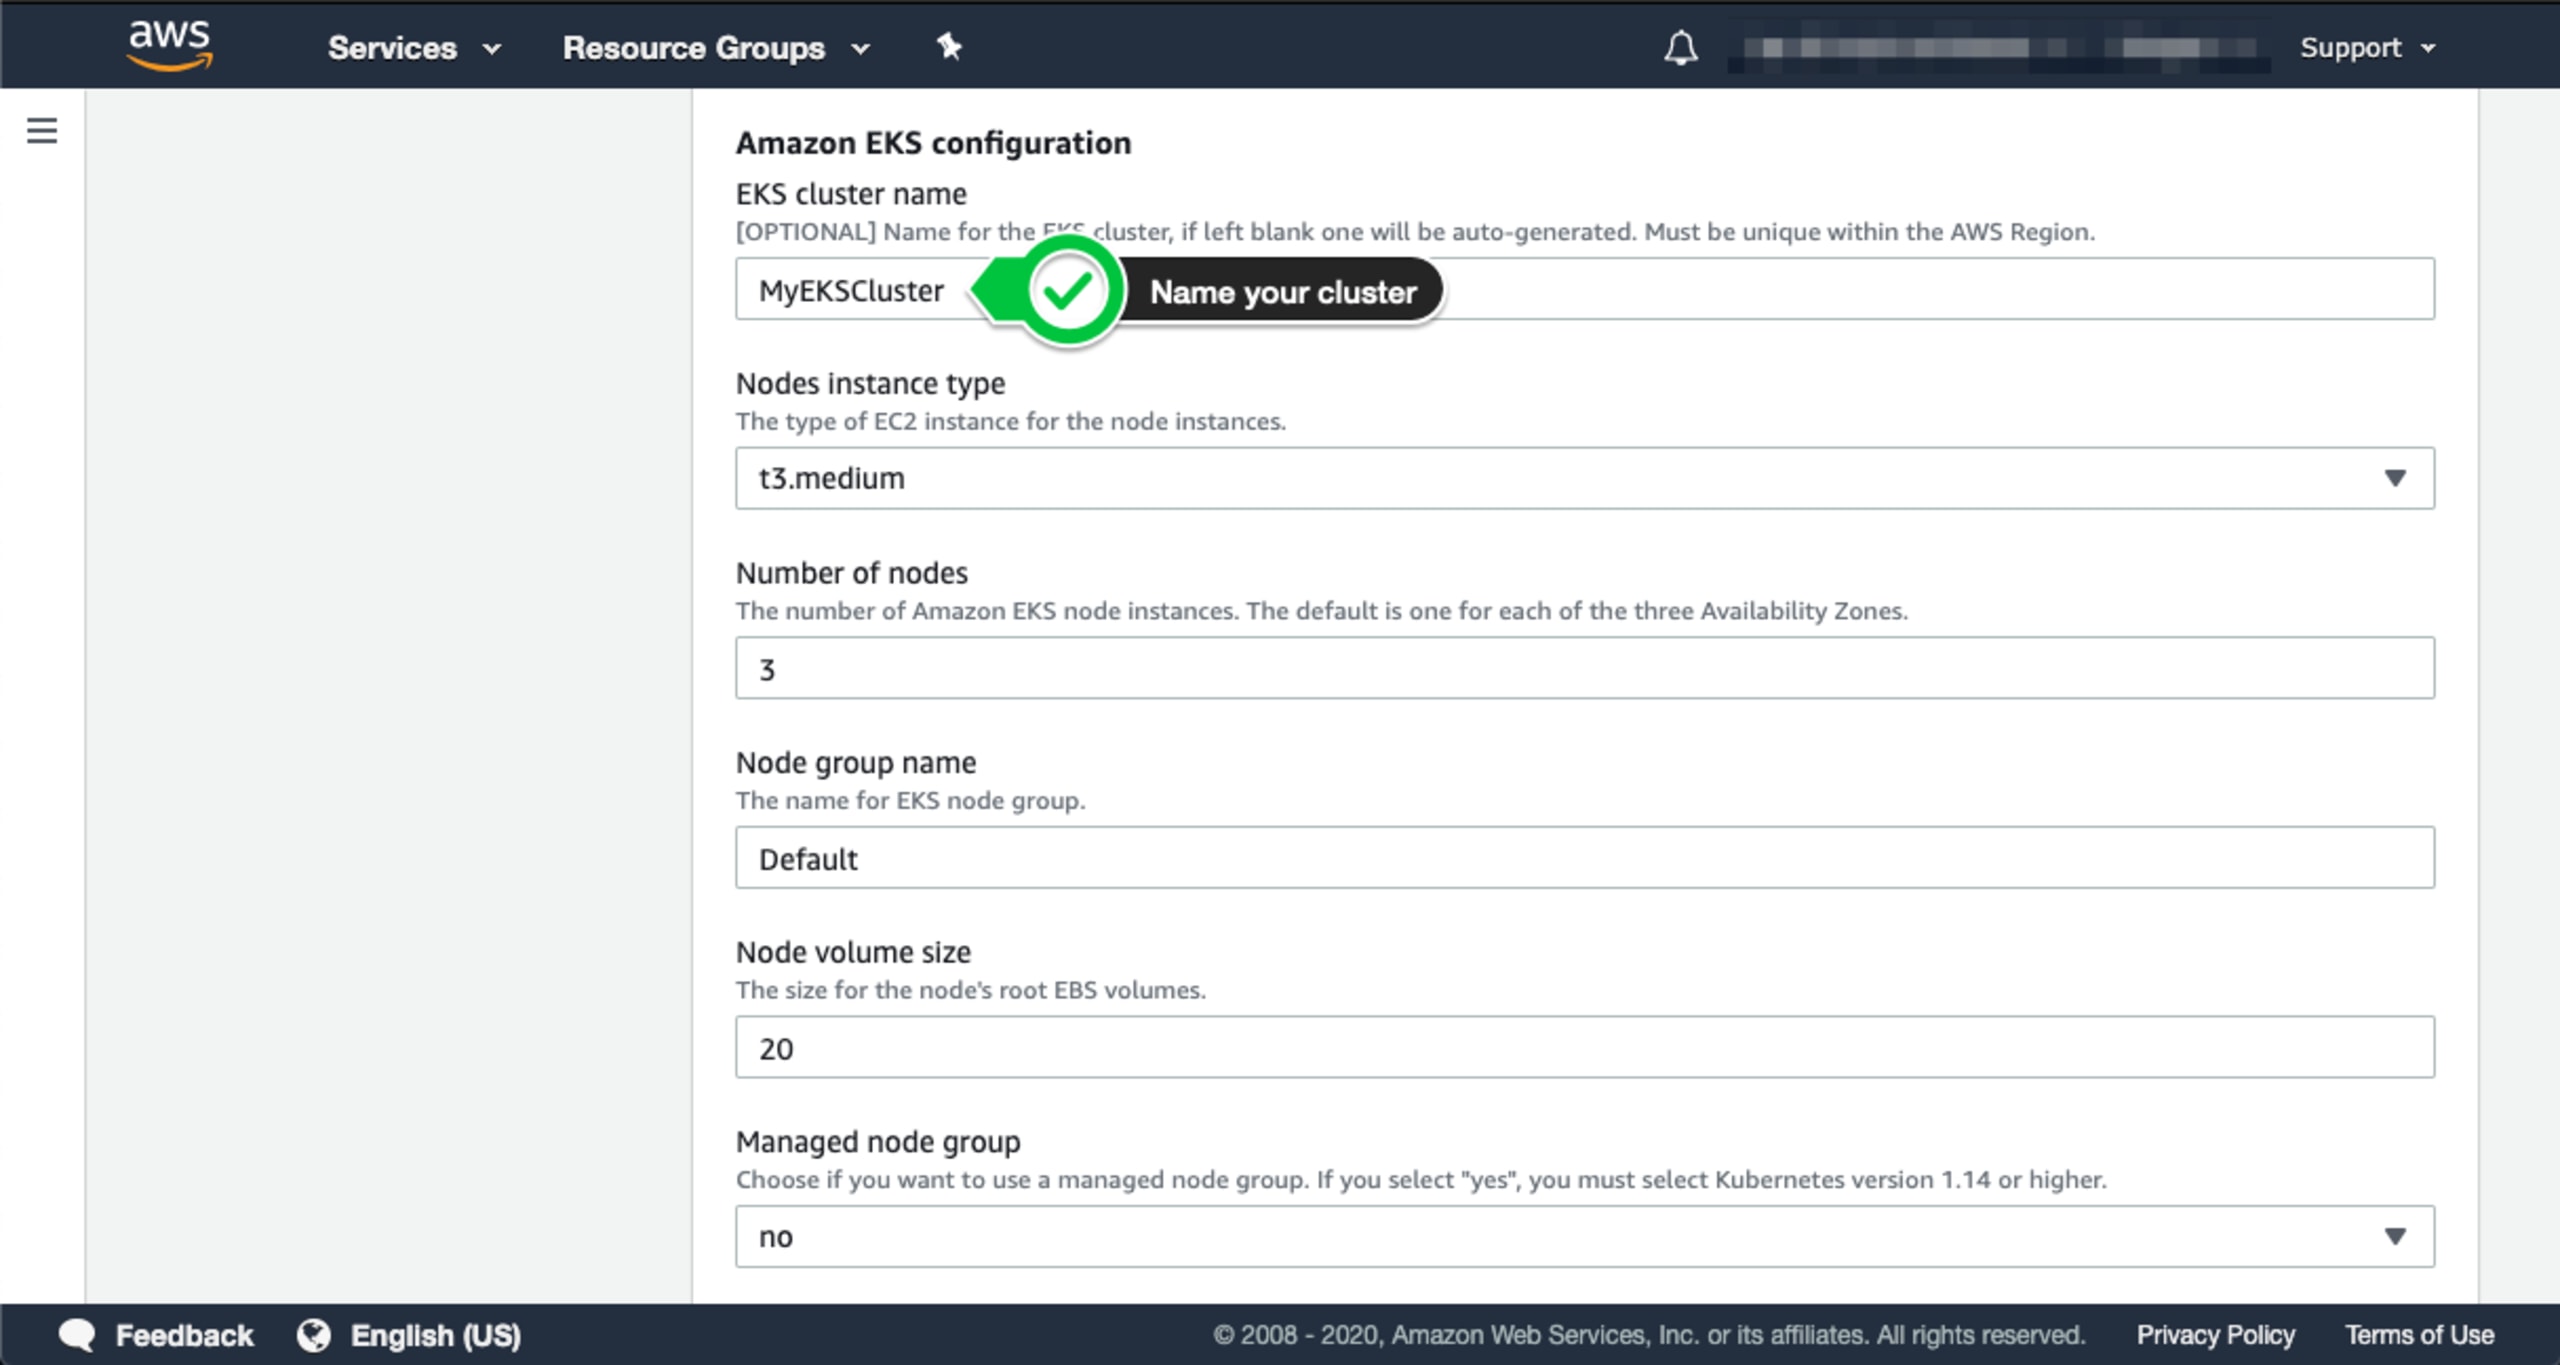
Sie müssen einen Namen für Ihren Cluster angeben. Sie können auch zusätzliche Optionen konfigurieren. Für dieses Beispiel übernehmen wir jedoch die Standardeinstellungen. Scrollen Sie nach unten zum Abschnitt „Snyk monitor“ und geben Sie Ihre Snyk Integration ID ein.
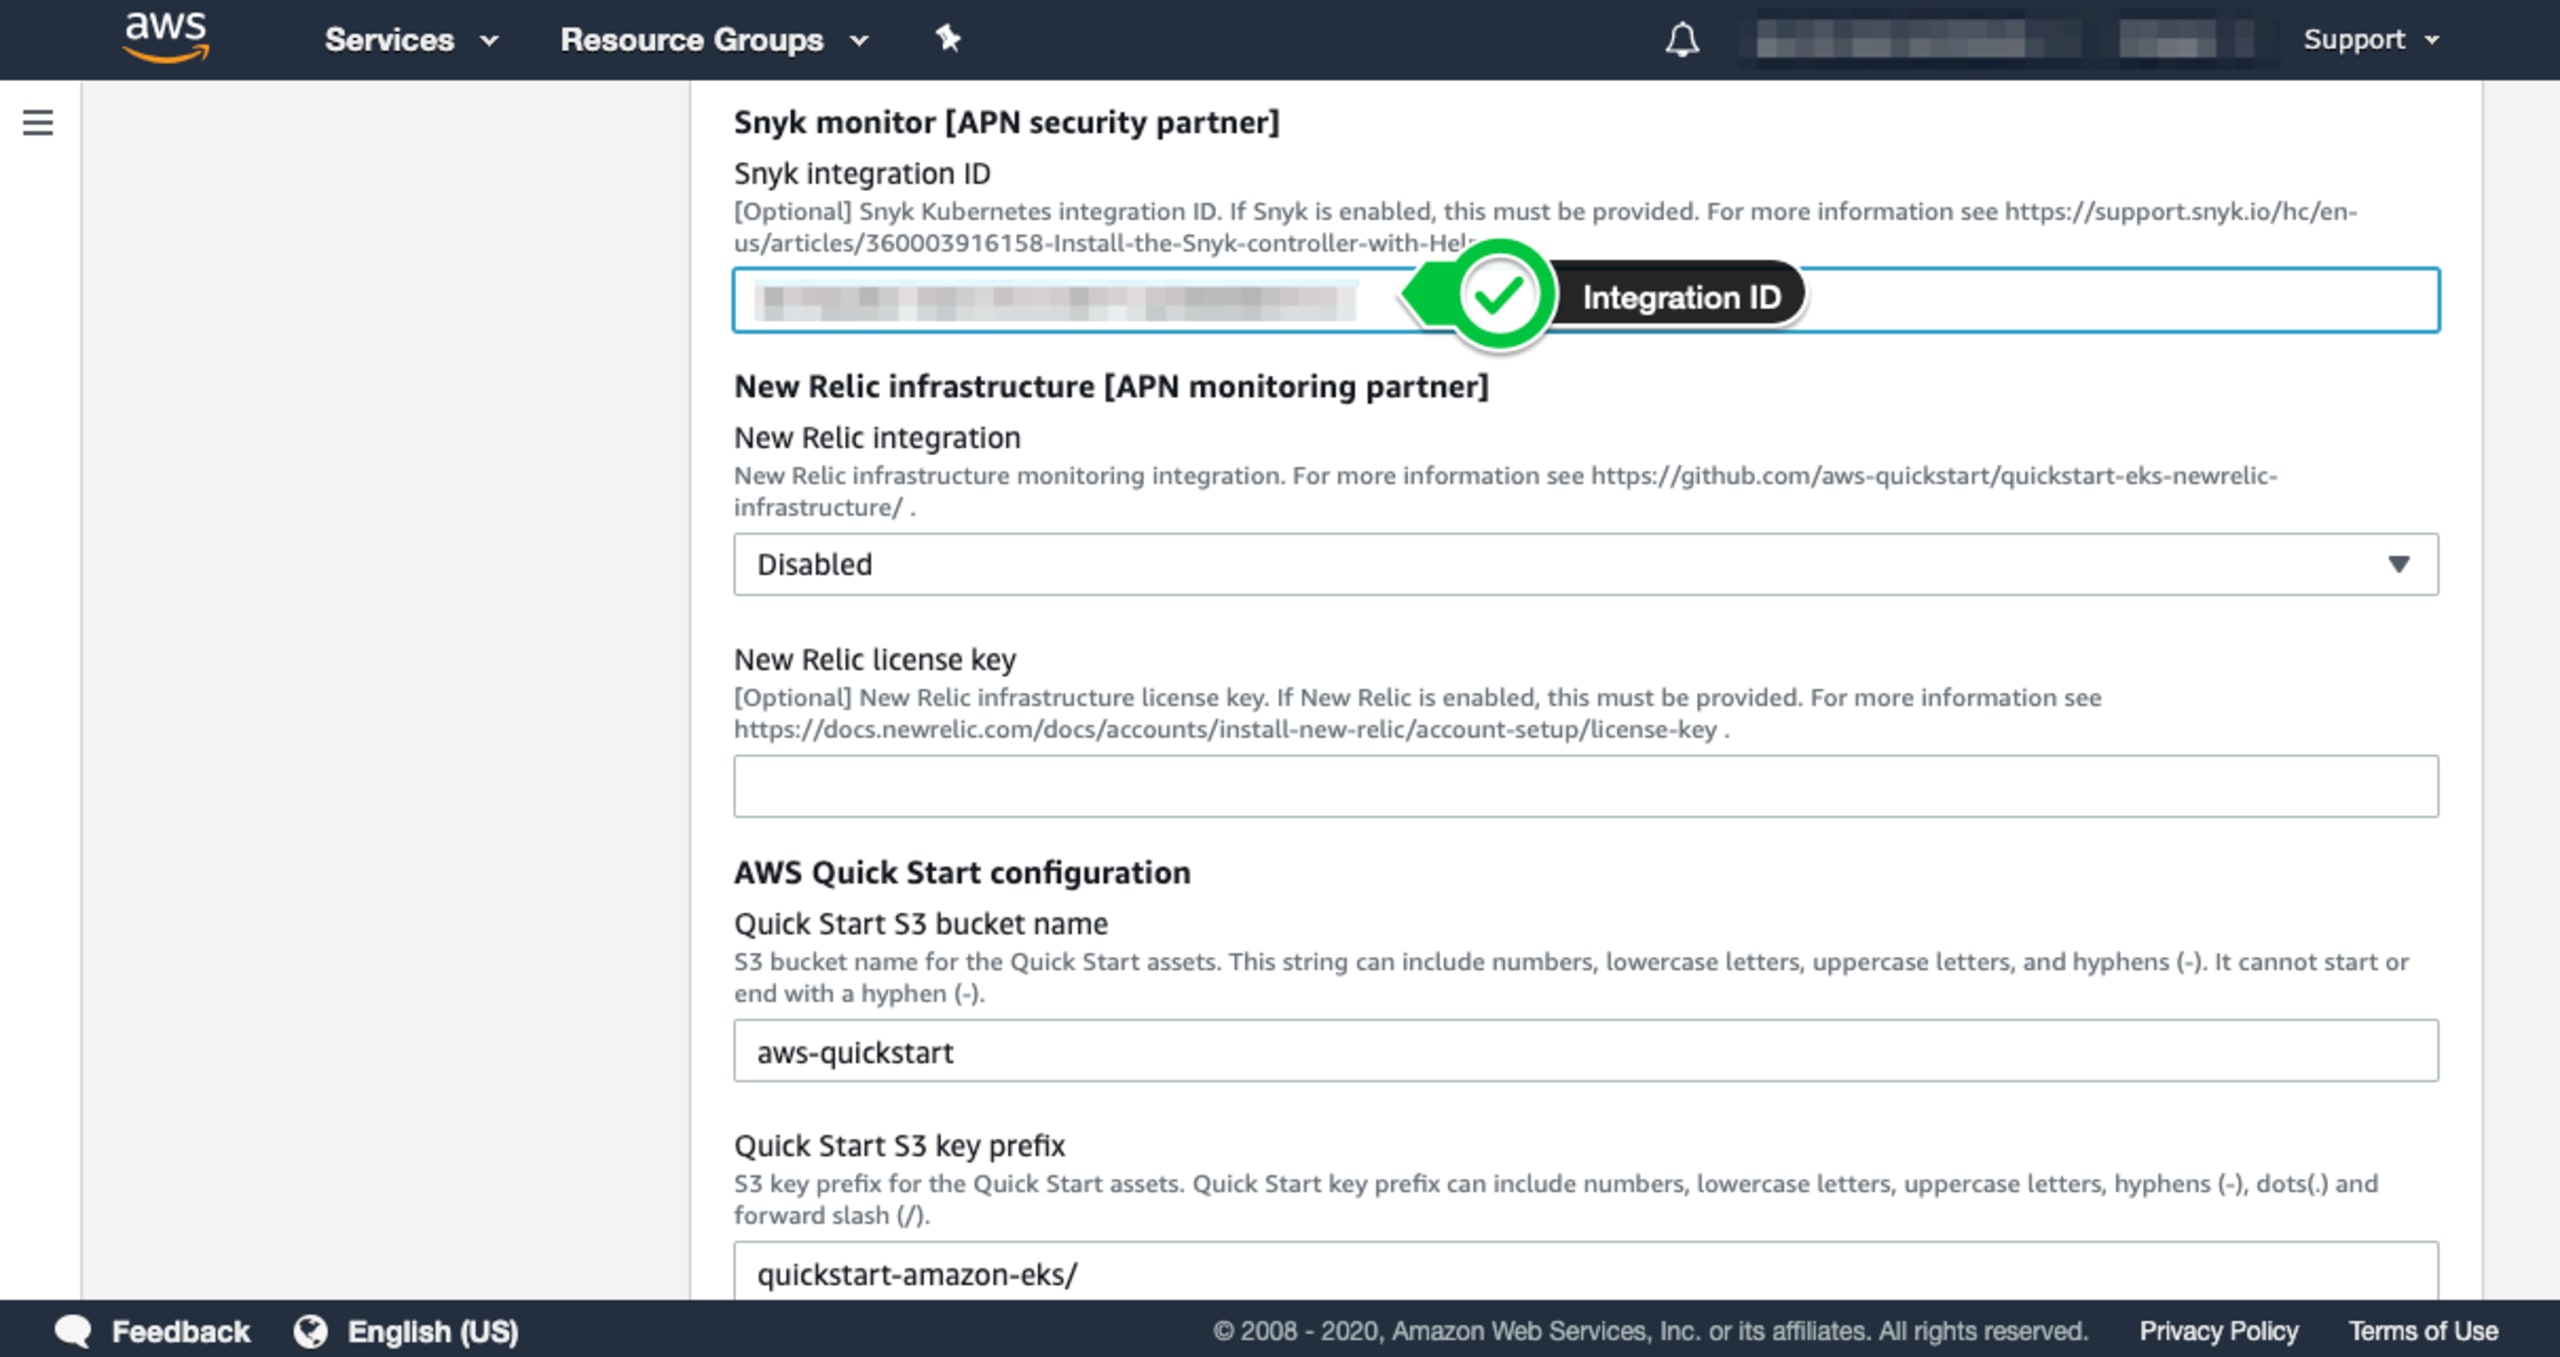
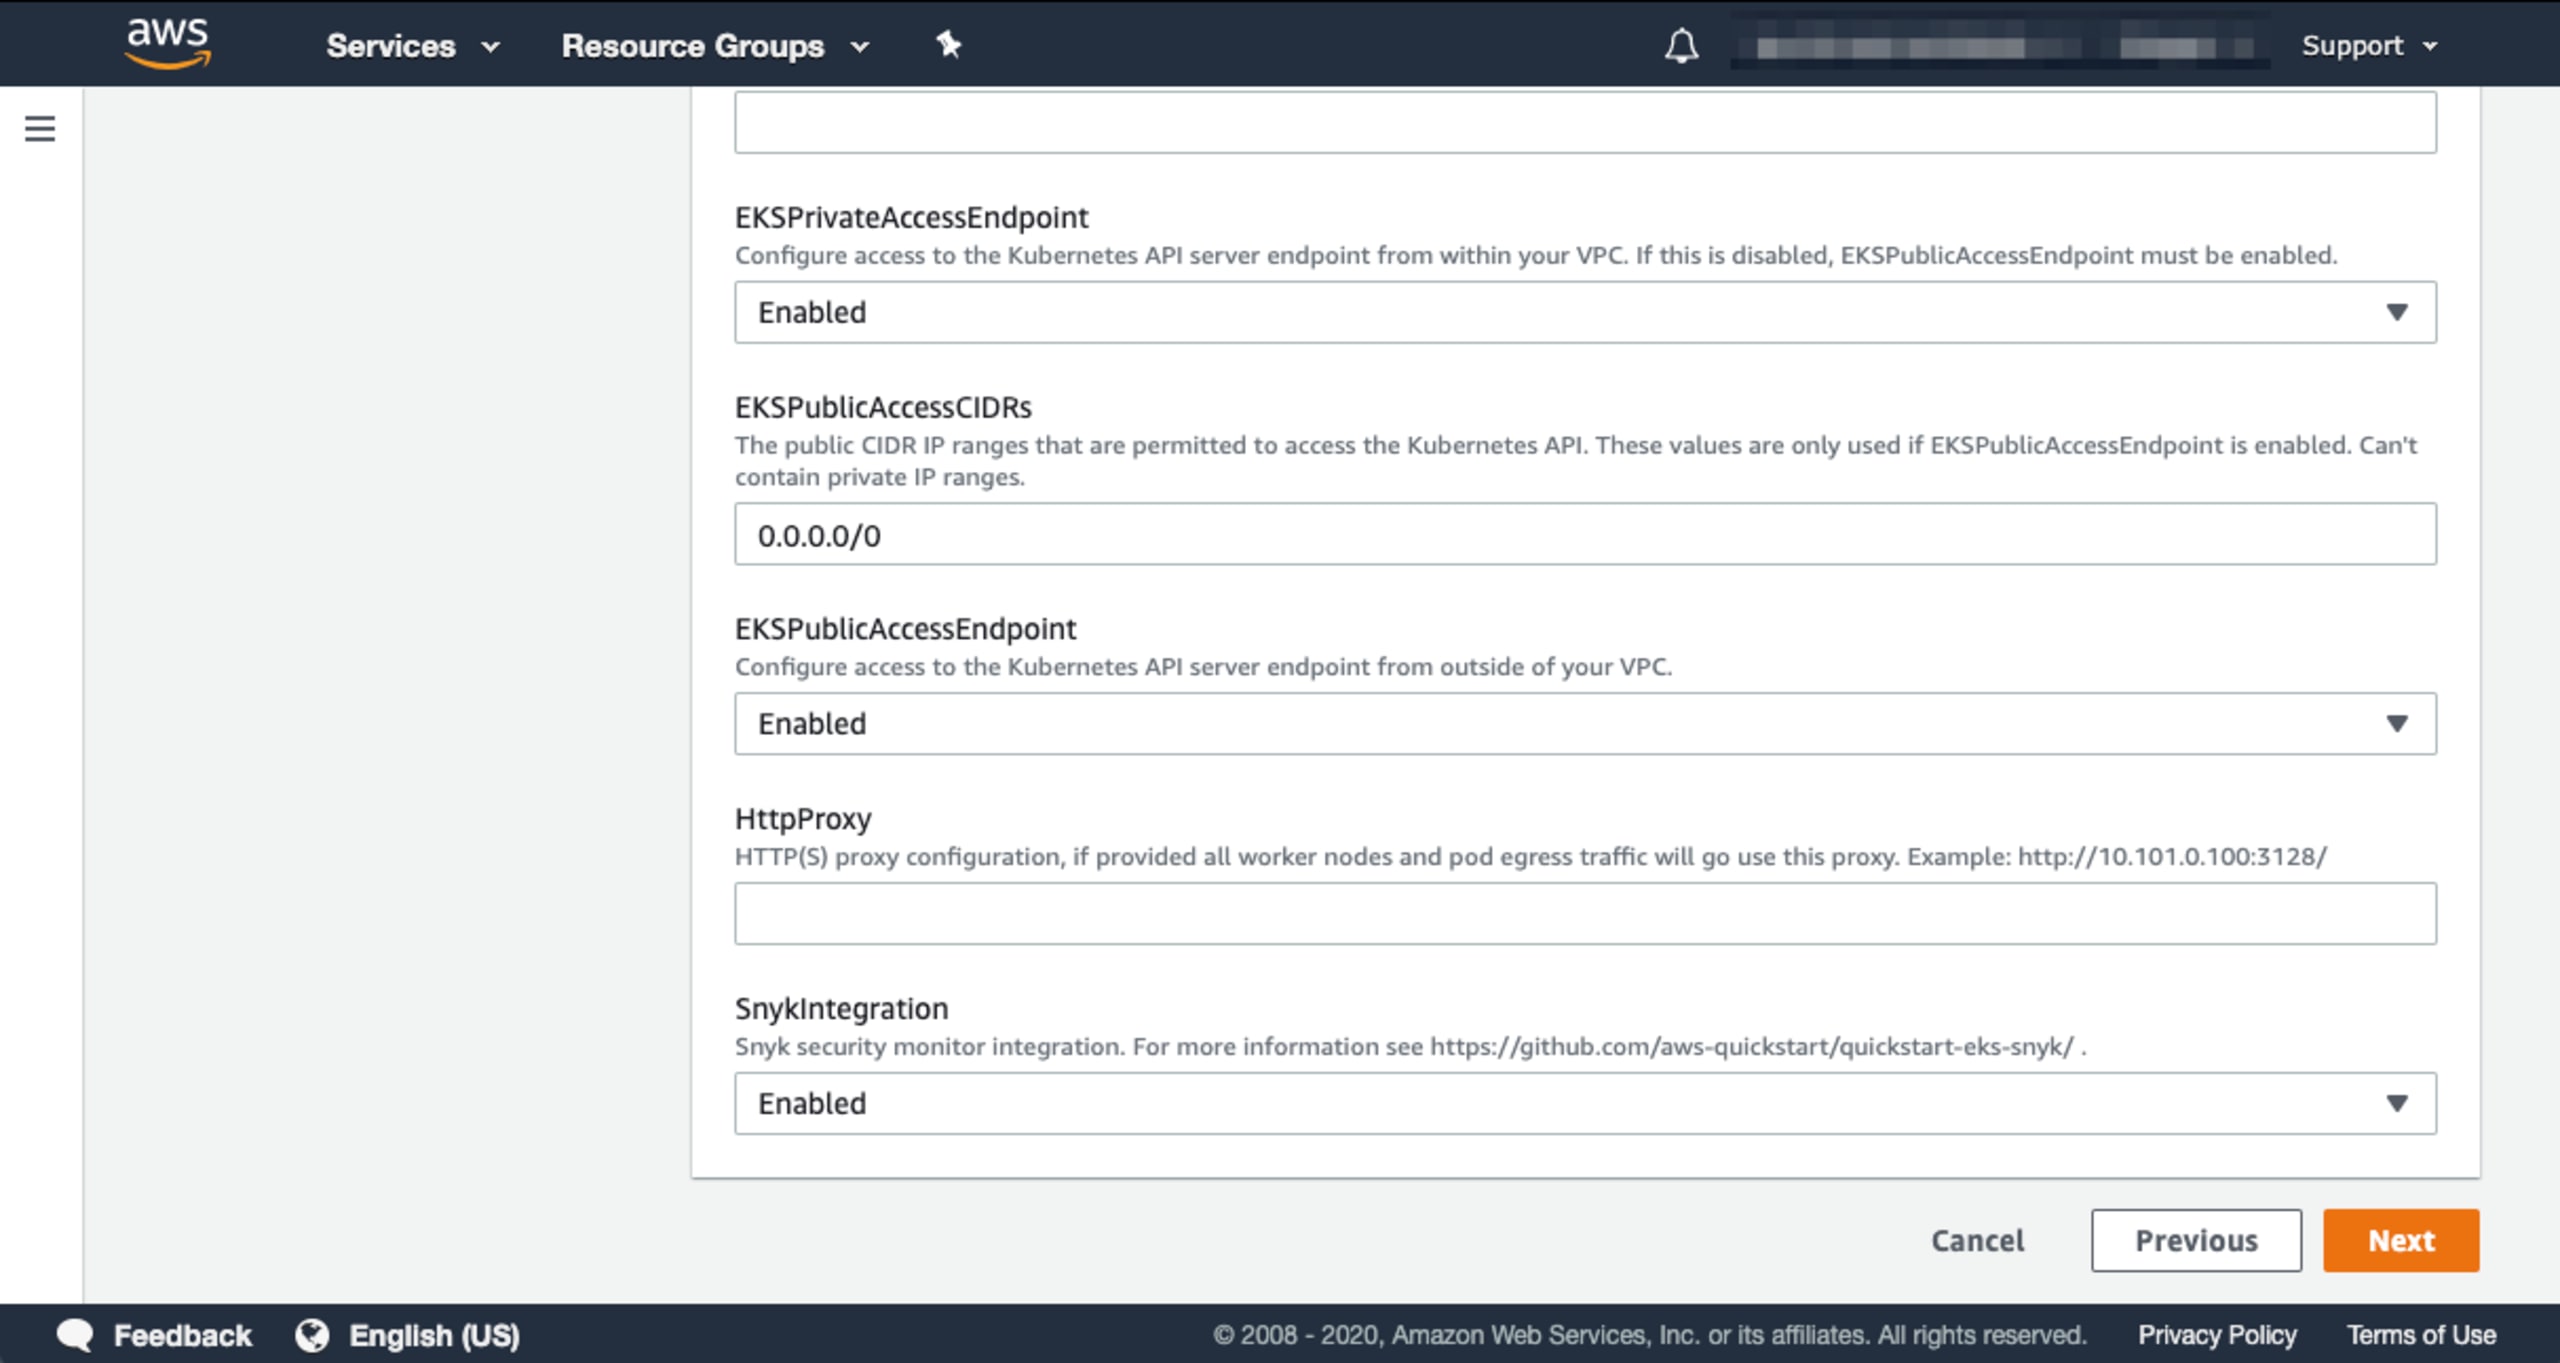
Je nach Bedarf oder Anforderungen können Sie für Ihre Bereitstellung weitere Optionen konfigurieren. Wenn Sie beispielsweise keinen Bastion-Host bereitstellen möchten, können Sie diese Option auswählen und außerdem den ALB Ingress Controller sowie den EKS Public Access Endpoint aktivieren. Diese Optionen finden Sie im Abschnitt „Optional Kubernetes add-ins“. Aktivieren Sie abschließend die Snyk-Integration, indem Sie den letzten Wert auf „Enabled“ setzen, und klicken Sie wie unten gezeigt auf „Next“:
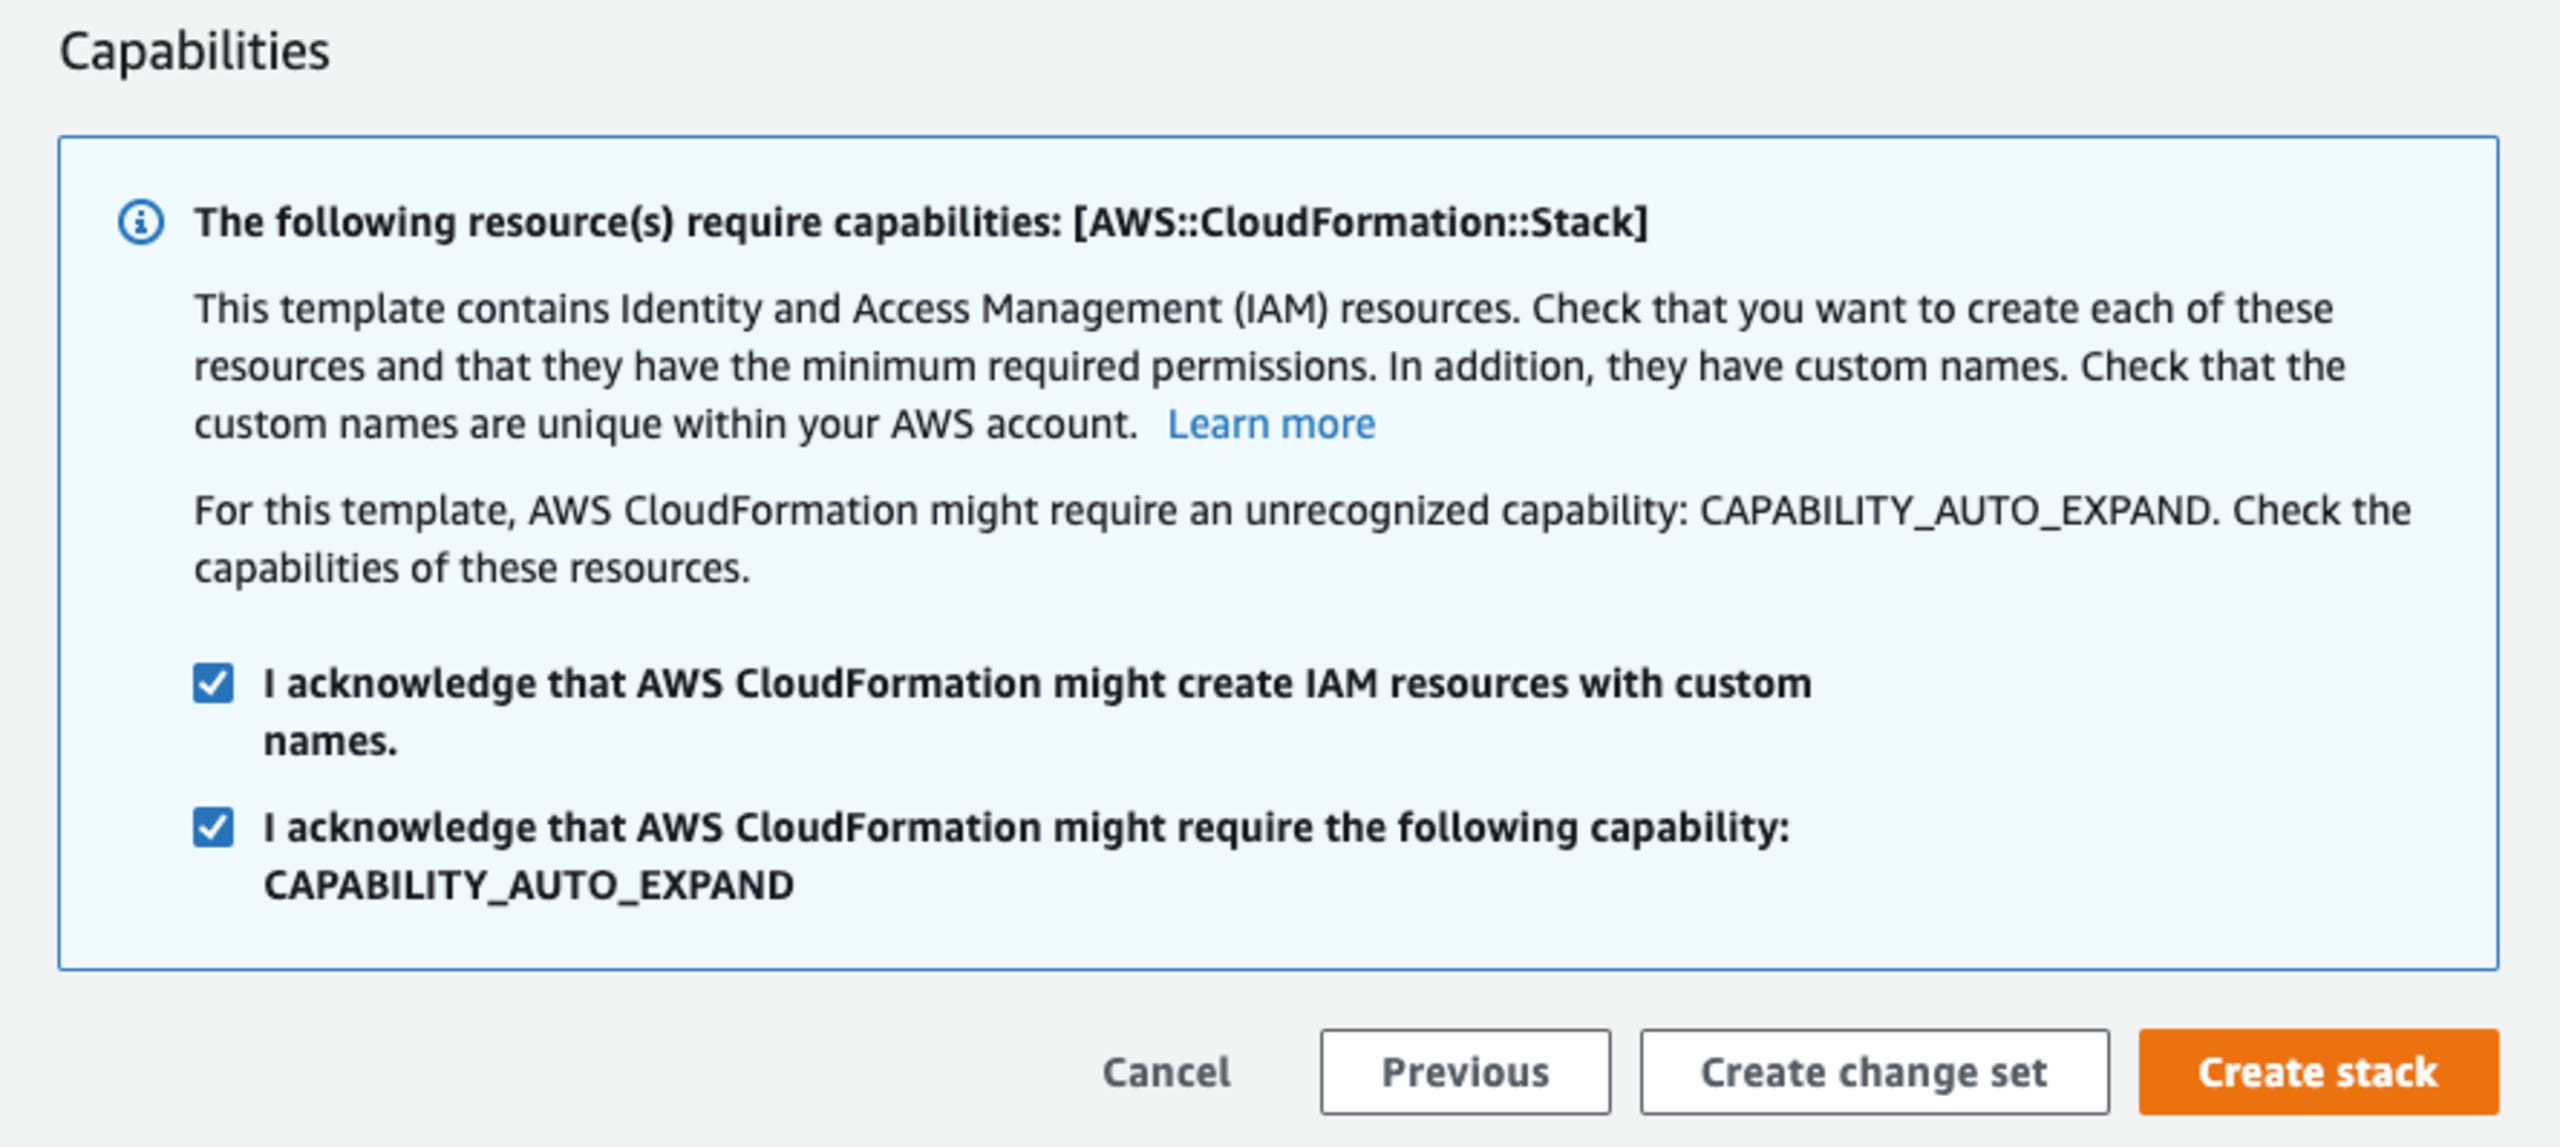
Bestätigen Sie anschließend zwei Hinweise und klicken Sie auf „Create stack“ – schon sind Sie auf dem besten Weg, Ihren Kubernetes-Cluster abzusichern.
Je nach Bereitstellungsoption kann der Vorgang etwa 10 Minuten oder länger dauern. Lehnen Sie sich also zurück und lesen Sie währenddessen die zuvor erwähnten Artikel oder stöbern Sie in unserem Snyk-Blog nach weiteren interessanten Themen.
Sie können Snyk nutzen, indem Sie sich für ein kostenloses Konto registrieren. Snyk-Produkte sind außerdem über den Self-Service-Prozess im AWS Marketplace sowie über Private Offers und individuelle Verträge erhältlich.
Starten Sie mit Capture the Flag
Erfahren Sie in unserem virtuellen On-Demand-Workshop für Einsteiger, wie Sie Capture-the-Flag-Herausforderungen lösen.