Automatisierte Sicherheitsberichte für Kubernetes-Workloads

Rags Srinivas
2. März 2020
0 Min. LesezeitEinführung
Bei Snyk arbeiten wir kontinuierlich daran, unsere Sicherheitslösungen für Container und Cloud-native Umgebungen zu verbessern. Im Rahmen dieser Bemühungen ermöglicht die Kubernetes-Integration von Snyk Container nun den Import von Kubernetes-Workloads sowie das Erkennen anfälliger Container-Images und fehlerhafter Workload-Konfigurationen.
Automatisieren Sie die Cloud-Workload-Sicherheit, indem Sie Sicherheitsprüfungen nahtlos und nativ in Ihre DevOps-Pipeline integrieren – ohne zusätzliche manuelle Schritte – und die Überwachung zentralisieren. Sie können beispielsweise verbindliche Richtlinien für Ihre Standorte umsetzen, indem Sie Cluster-Details an eine zentrale Konsole senden: Richten Sie einfach Annotationen in Ihren Konfigurationsdateien ein – fertig.
In diesem Blogbeitrag nutzen wir ein neues Produkt-Feature, mit dem automatisch neue Projekte in Snyk erstellt werden können.
Annotationen hinzufügen, um die Workload-Sicherheit zu automatisieren
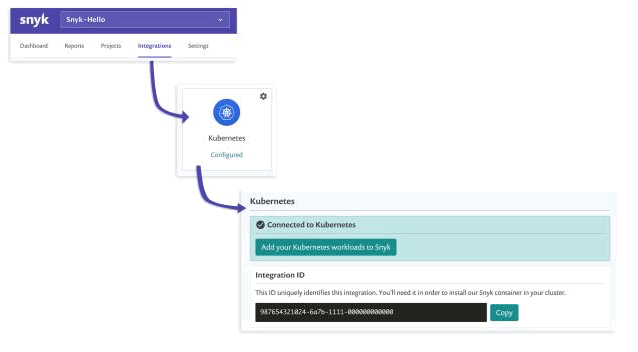
Mit Kubernetes-Annotationen können Sie Objekten Metadaten hinzufügen, etwa Build-Release-Nummern, Git-Branches oder Verweise auf Protokollierungsinformationen. Nach der Installation sucht der Kubernetes-Controller von Snyk nach dem Annotationsschlüssel `orgs.k8s.snyk.io/v1`. Legen Sie als Wert für diesen Schlüssel Ihre Snyk-Organisations-ID fest, damit wichtige Informationen automatisch an Snyk übermittelt werden. Ihre Organisations-ID finden Sie in Snyk wie folgt:
Erstellen Sie nun zum Beispiel die Datei alpine.yaml und fügen Sie einen Abschnitt annotations: hinzu. Fügen Sie anschließend in der Datei eine Annotation hinzu, die mit `orgs.k8s.snyk.io/v1` beginnt.
Ersetzen Sie im Abschnitt annotations den Wert für den Schlüssel `orgs.k8s.snyk.io/v1` durch Ihre Organisations-ID. Ein Beispiel finden Sie unten.
Die folgende Manifestdatei erstellt beispielsweise einen Workload mit der angefügten Annotation.
Die hinzugefügte Annotation weist die Snyk-Kubernetes-Integration an, Informationen zu Schwachstellen im Workload automatisch in Snyk zu importieren.
Verwenden Sie den folgenden Befehl, um den Workload mit der festgelegten Annotation zu erstellen:
Workload im Dashboard überwachen
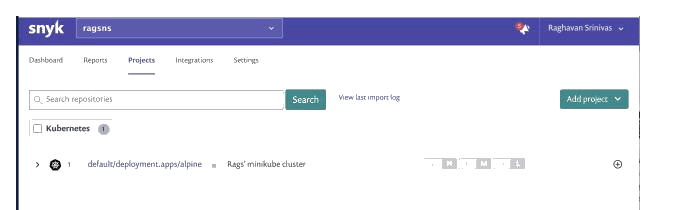
Aktualisieren Sie den Browser – und schon sollten die Workload-Informationen in Snyk importiert sein.
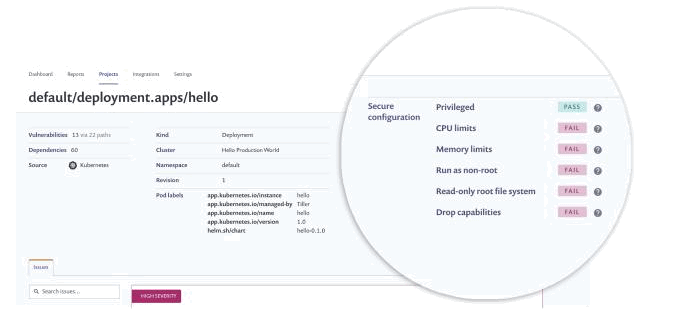
Öffnen Sie das Projekt. Oben im Detailbereich werden Ihnen die fehlerhaften Konfigurationsparameter angezeigt. Ändern Sie einfach die YAML-Datei, um die Konfigurationsprobleme zu beheben.
Wenn Sie einen zweiten Workload mit der angefügten Annotation ausführen, werden ebenfalls Informationen zu diesem Workload an Snyk übermittelt, wie unten gezeigt.
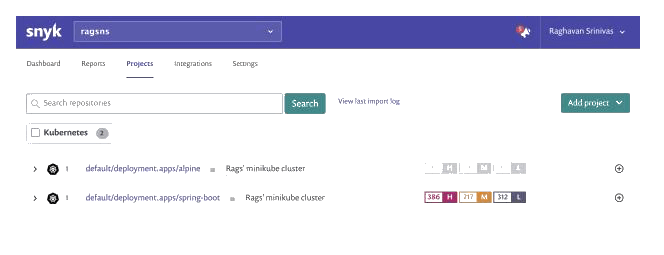
Mit diesem neuen Feature stehen alle Workload-Informationen für Berichte und die Behebung von Problemen zur Verfügung. Statt die Details manuell hinzuzufügen, mussten Sie lediglich den Workloads Annotationen hinzufügen. So reduzieren Sie Ihren Arbeitsaufwand und können Ihre Cluster ganz einfach im Rahmen Ihres regulären Workflows überwachen.
Zusammenfassung und nächste Schritte
Wir haben gesehen, wie Sie bestimmte Kubernetes-Workload-Informationen mit einer Annotation, die Ihre Snyk-Organisations-ID enthält, an Snyk übermitteln.
Damit haben Sie alles getan, um diese Details zur zentralen Überwachung und für mehr Sicherheit in Ihren Clustern zu übermitteln.
Snyk unterstützt die Sicherheit Ihrer Anwendungsentwicklung während des gesamten Softwareentwicklungszyklus – mit Integrationen für Ihre Image-Registry, Ihr Dockerfile-Repository und Ihre Kubernetes-Cluster. Beginnen Sie noch heute damit, Workload-Berichte automatisch an Snyk zu übermitteln. Weitere Informationen zur Vorgehensweise finden Sie in unserer Dokumentation.
Sichern Sie Ihre Infrastruktur an der Quelle
Snyk automatisiert die IaC-Sicherheit und Compliance in Workflows und erkennt abweichende sowie fehlende Ressourcen.


