Harbor-Registry-Images mit Snyk auf Schwachstellen scannen

1. April 2021
0 Min. LesezeitEs ist offiziell! Snyk Container unterstützt das Scannen von Container-Images, die in der beliebten Open-Source-Container-Registry Harbor gespeichert sind. Snyk Container hilft Ihnen, Schwachstellen in Ihren Container-Images zu finden und zu beheben. Jetzt lässt es sich auch in Harbor als Container-Registry integrieren. So können Sie Ihre Projekte importieren und Ihre Container auf Schwachstellen überwachen. Snyk prüft Ihre importierten Projekte auf bekannte Sicherheitslücken – in einer Häufigkeit, die Sie festlegen.
Eine vollständige Beschreibung der Funktionen finden Sie in unserer Dokumentation zur Verwaltung von Container-Schwachstellen. Die Harbor-Integration ist in unseren Preismodellen Pro und Enterprise verfügbar.
Snyk Container empfiehlt Upgrades für Basis-Images und unterstützt Sie so dabei, Ihre Anwendungs-Images abzusichern: Sie erhalten bessere Optionen, auf denen Sie aufbauen können. Außerdem können Sie Image-Layer identifizieren und Ihre Maßnahmen gezielt auf die problematischen Zeilen in Ihrem Dockerfile richten.
Basis-Images optimieren
Snyk hilft Ihnen dabei, alternative Basis-Images zu identifizieren und auszuwählen, um die Gesamtzahl der Schwachstellen in Ihren Container-Images zu senken. Gerade für beliebte offizielle Docker-Images gibt es oft mehrere alternative Basis-Images. Snyk Container erkennt, welches Basis-Image Sie derzeit verwenden, und empfiehlt Upgrades mit weniger Schwachstellen.
Das folgende Beispiel zeigt Empfehlungen für ein Basis-Image, das auf dem Basis-Image tomcat:7.0.100 basiert:
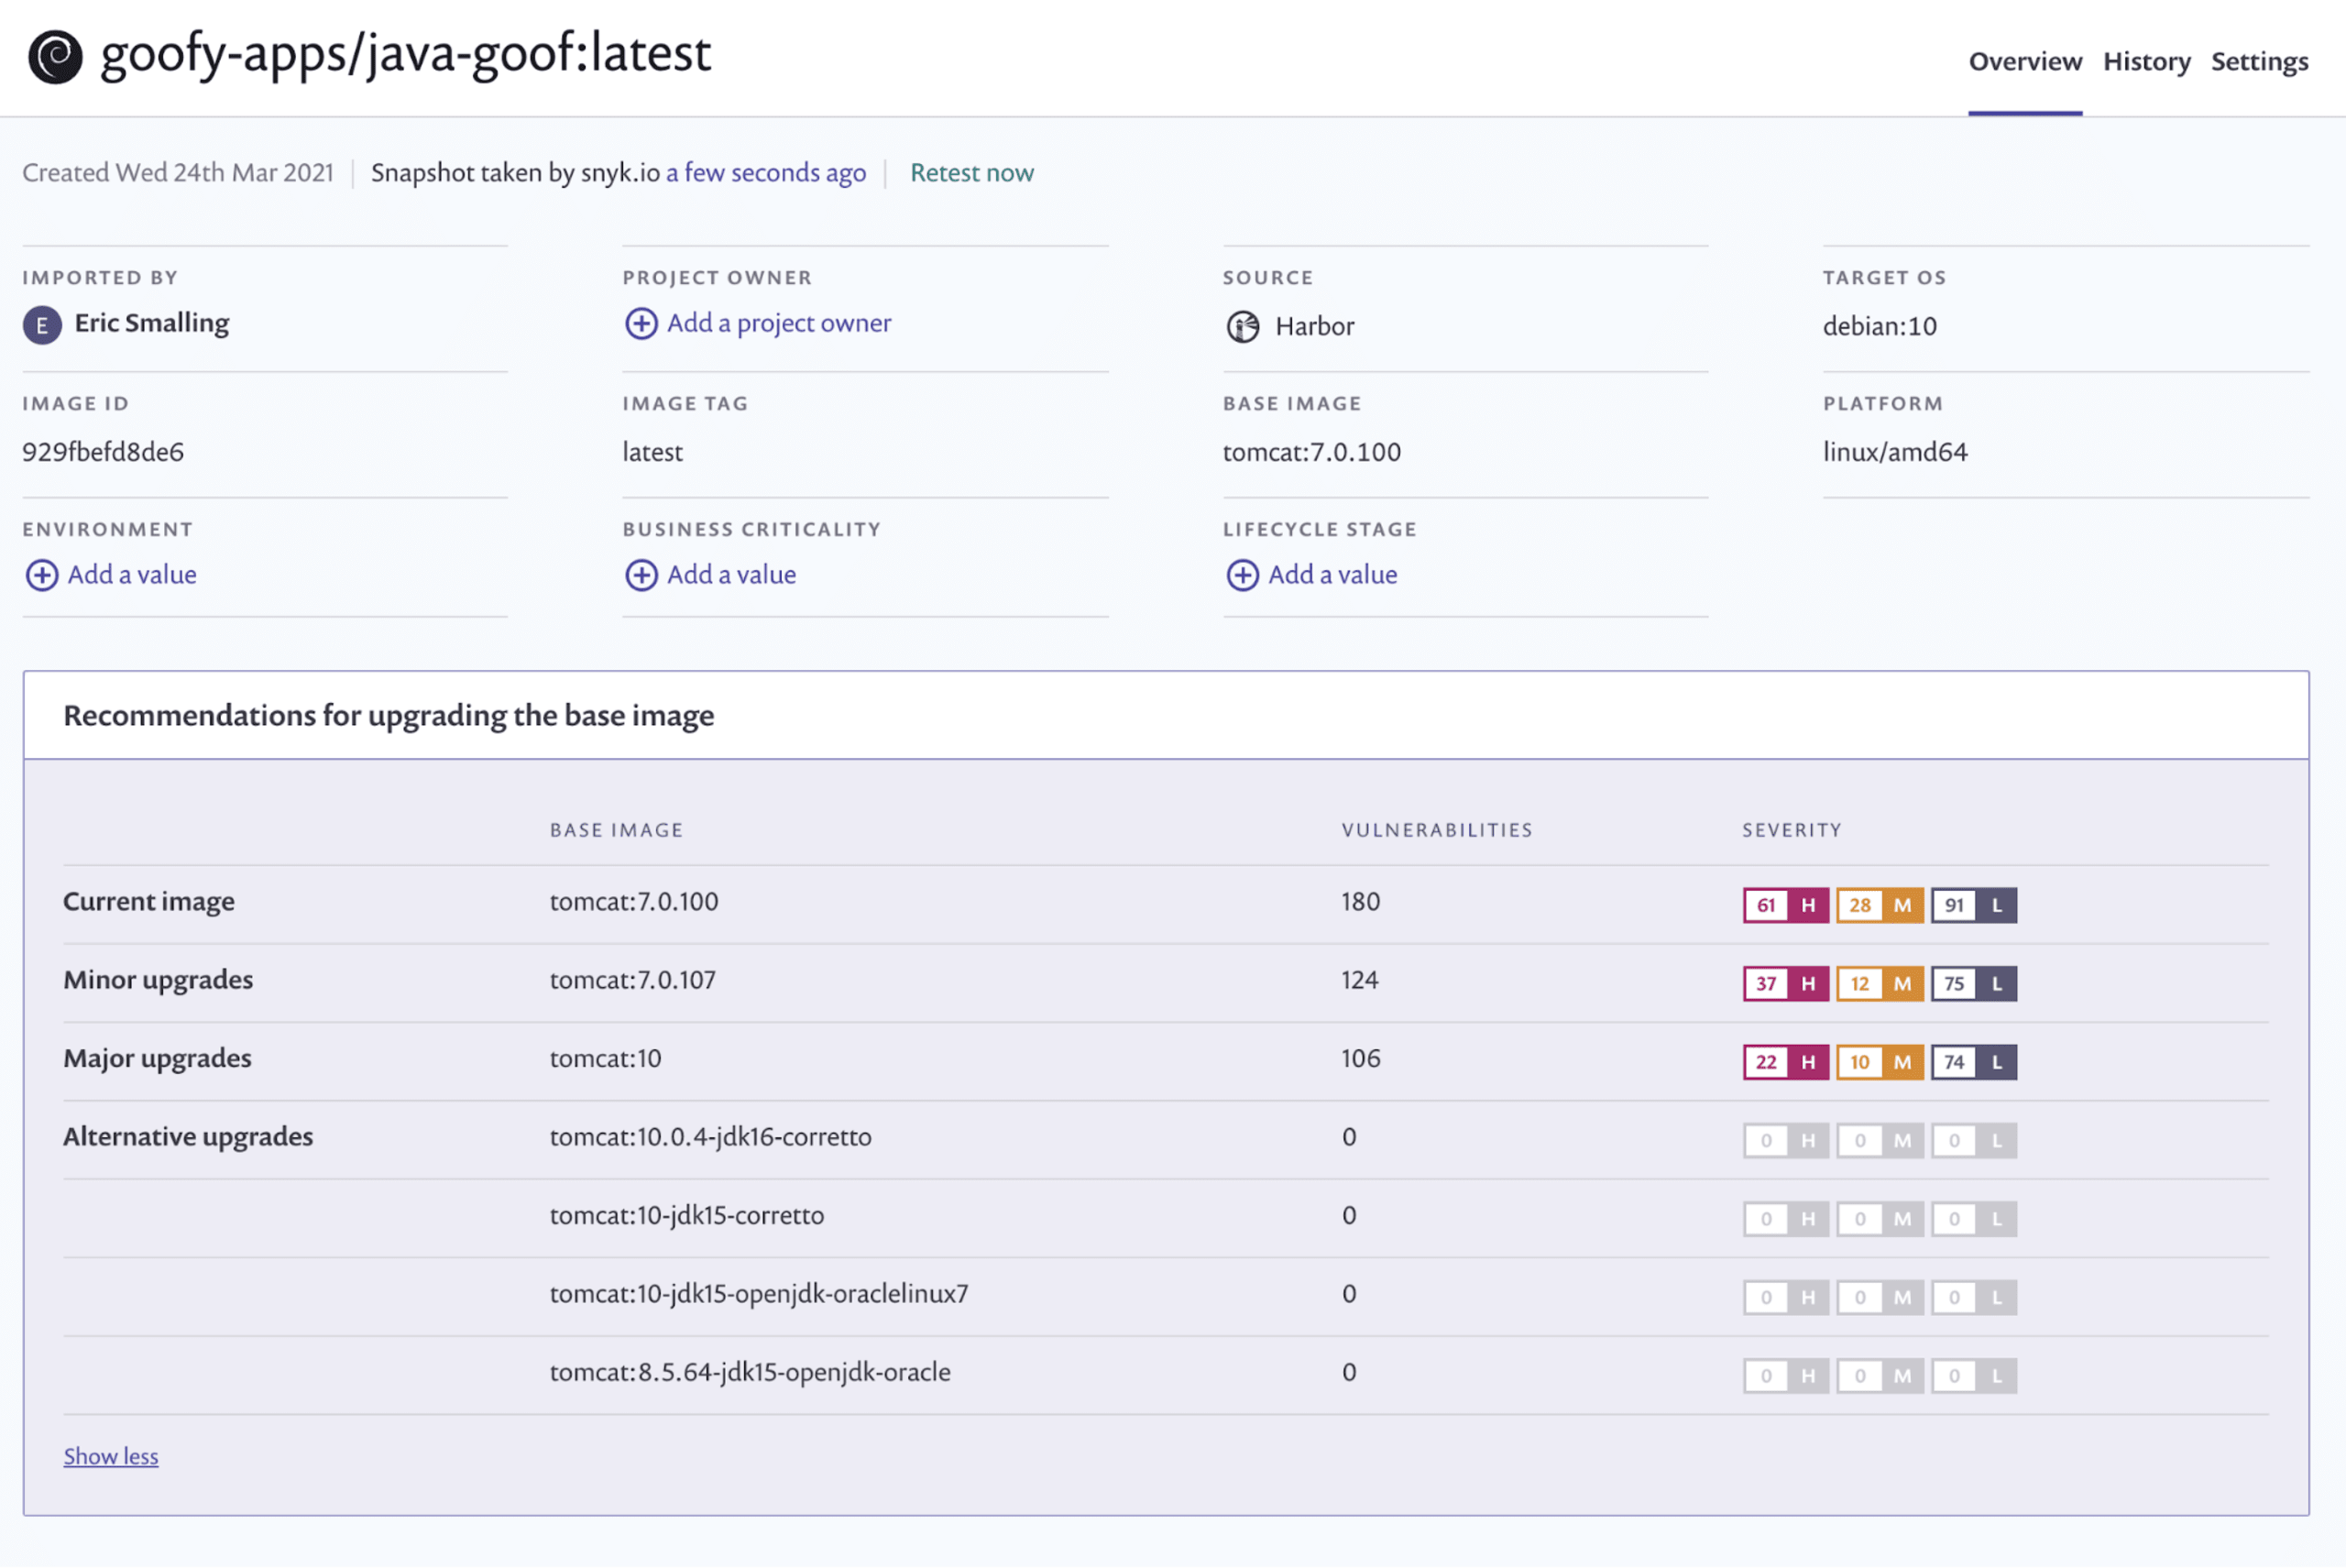
Snyk Container bietet verschiedene Empfehlungen, die auf Ihrem Projekt und den aufbereiteten Informationen aus der Snyk Vulnerability Database basieren. So behalten Sie die Kontrolle darüber, wie Sie Schwachstellen beheben:
Minor-Upgrades – Kleinere Upgrades lassen sich in der Regel schneller und einfacher umsetzen und verursachen seltener Build-Fehler. Diese Empfehlungen ermöglichen es Ihnen, die Hauptversionen des Frameworks und dieselbe Betriebssystemdistribution beizubehalten.
Major-Upgrades – Hierfür müssen Sie auf eine neuere Hauptversion des Frameworks oder der Betriebssystemdistribution wechseln.
Alternative Upgrades – Diese Empfehlungen schlagen andere Images vor, die Sie stattdessen verwenden können. Dabei können sich sowohl das Framework als auch die Distribution ändern. Solche Alternativen können die Anzahl der Schwachstellen deutlich senken, wie im Beispiel oben. Möglicherweise sind jedoch zusätzliche Tests und Überlegungen nötig, damit Ihr Code weiterhin funktioniert.
Problematische Dockerfile-Anweisungen identifizieren
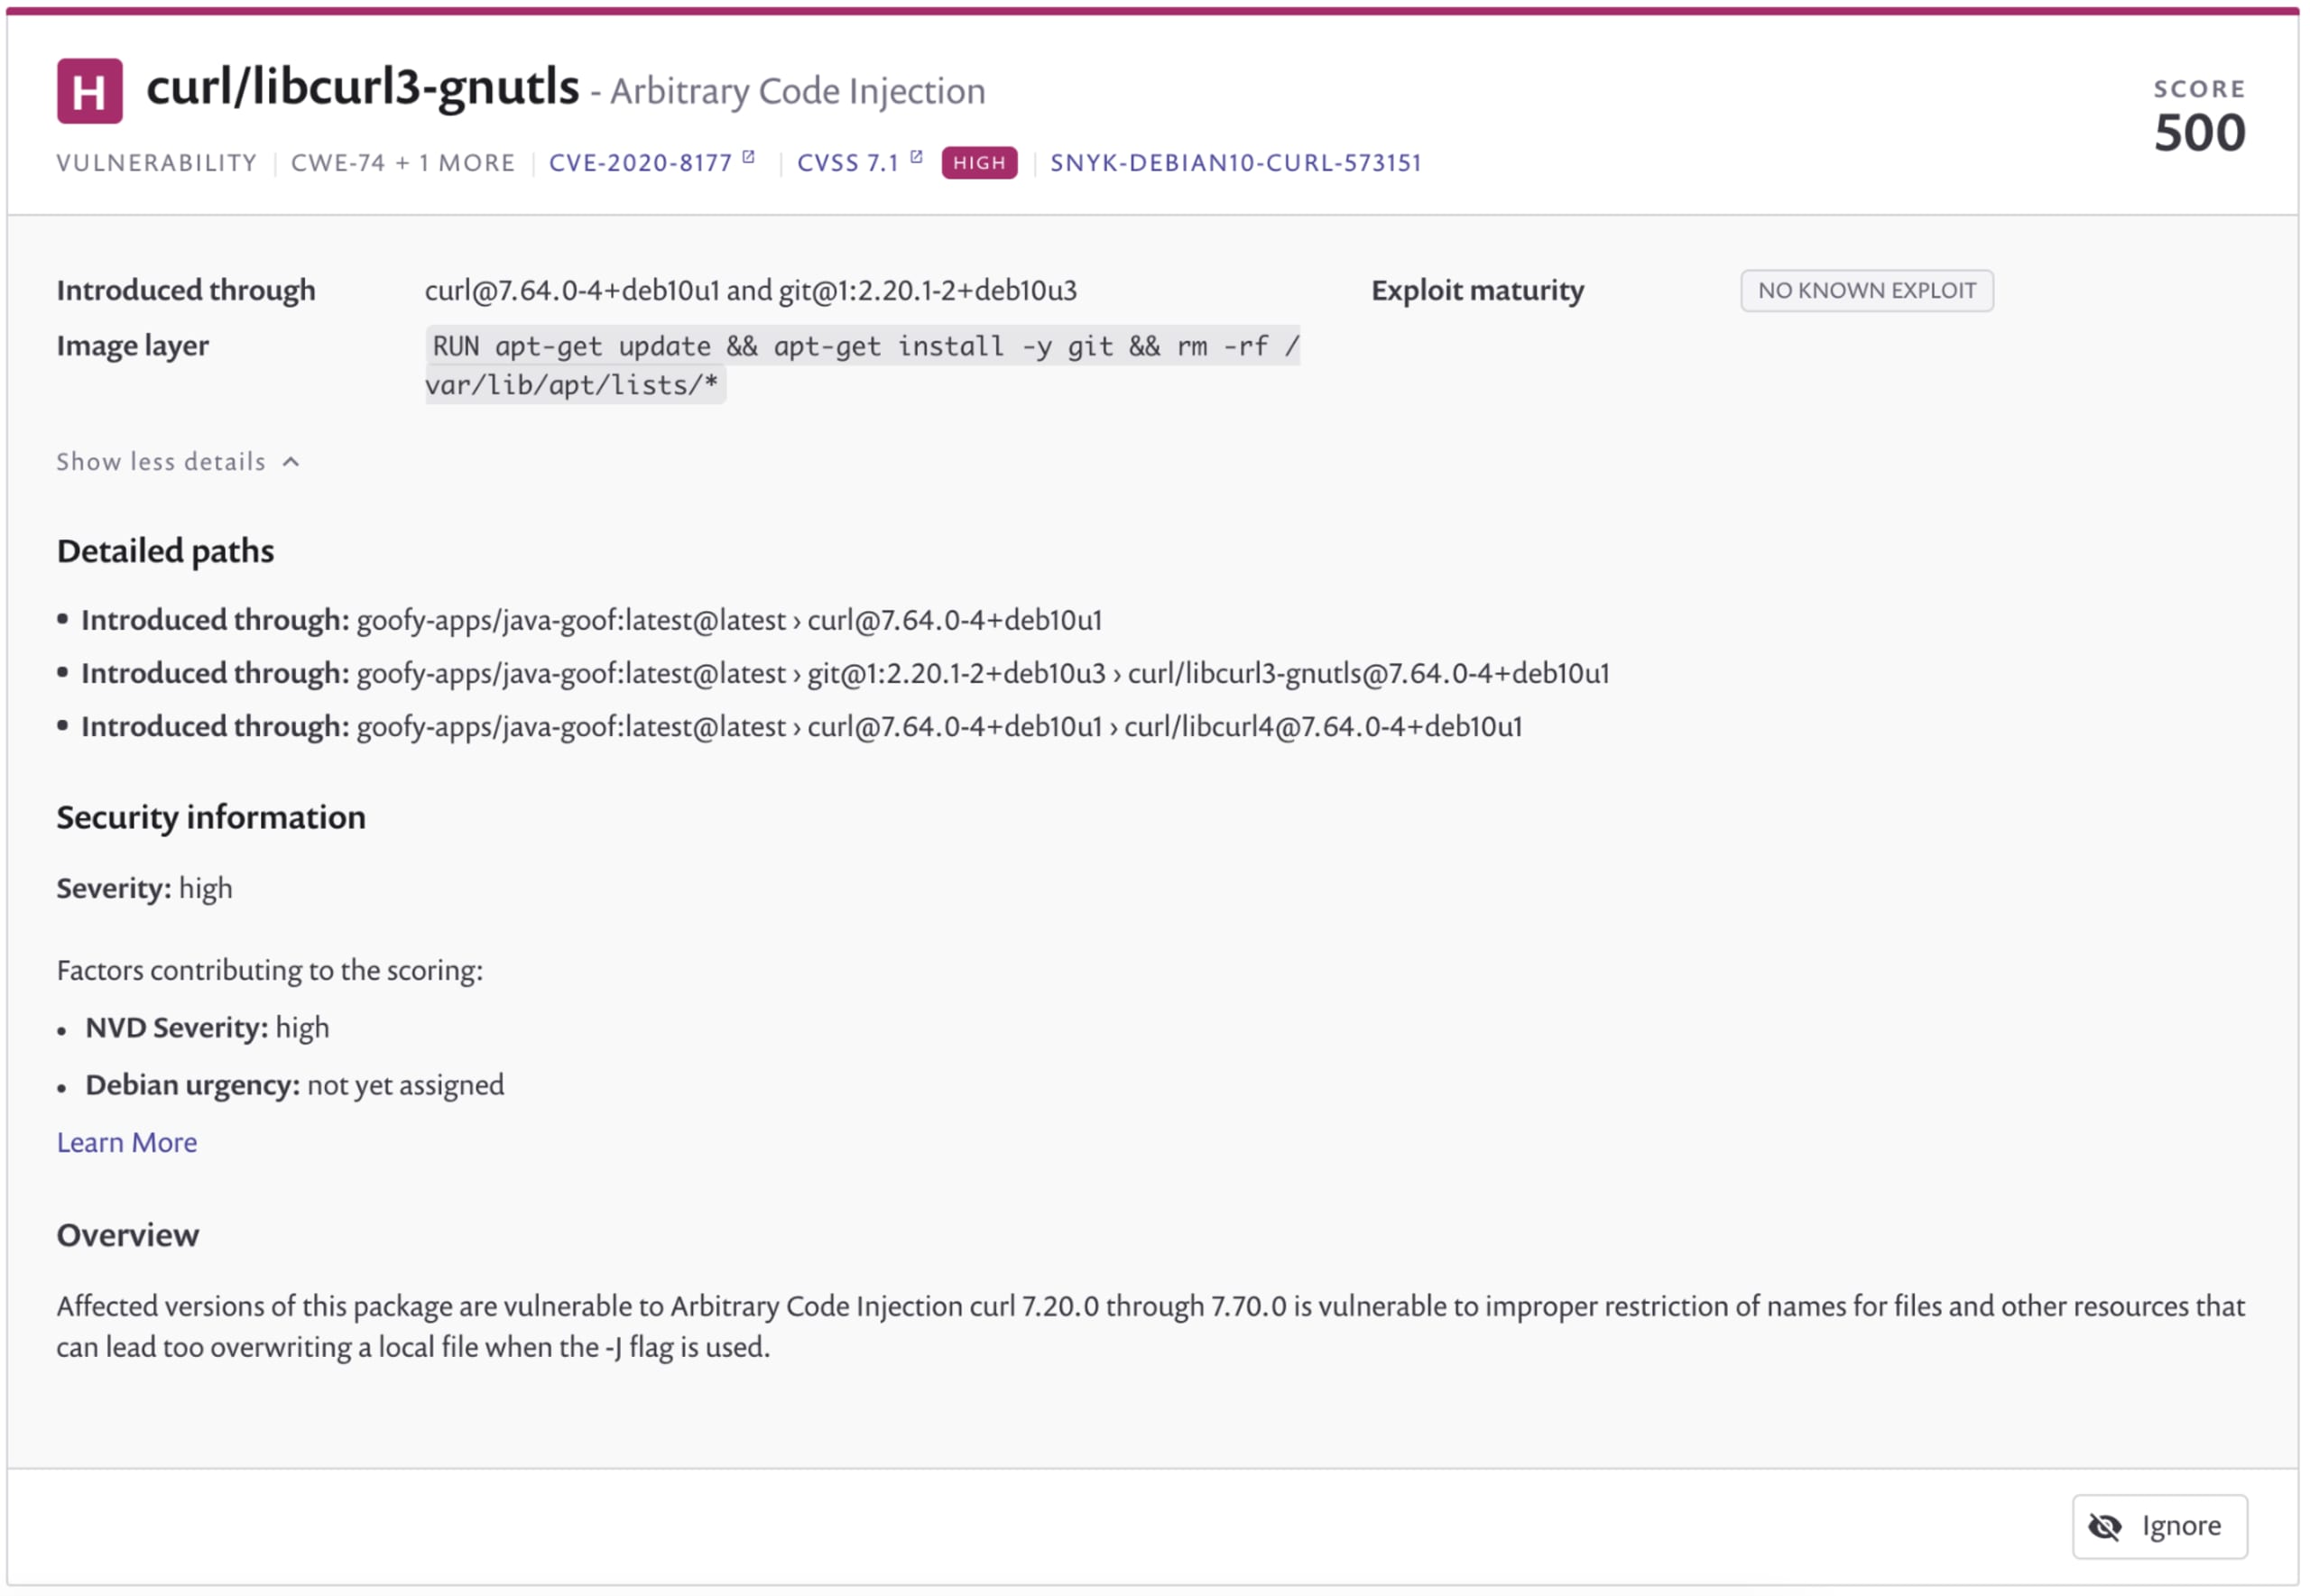
Snyk Container hilft Ihnen außerdem, mögliche Ursachen für Schwachstellen in Ihren Containern zu finden. Dazu analysiert es Ihre Dockerfile-Anweisungen und zeigt genau, über welche Pfade Schwachstellen eingeführt werden. Nutzen Sie diese Informationen, um zu entscheiden, ob Sie neuere Pakete installieren oder das Container-Image weiter optimieren können, indem Sie gegebenenfalls Anweisungen ganz entfernen.
Im folgenden Beispiel sehen Sie eine Schwachstelle in einer Bibliothek, die durch die Dockerfile-Anweisung apt-get install -y git eingeführt wurde. Anhand dieser Informationen können Sie feststellen, ob Sie git in diesem Container wirklich benötigen oder ob eine alternative Version der Bibliothek verfügbar ist.
Snyk Container und Harbor: Zentrale Code- und Container-Schwachstellenscans
Dank der Integration von Snyk mit Harbor können Sie Schwachstellen in Ihren Open-Source-Abhängigkeiten und Container-Images direkt in den Harbor-Repositories finden und beheben. Snyk Container meldet nicht nur die Anzahl der Schwachstellen, sondern beschleunigt deren Behebung mit empfohlenen Korrekturoptionen und priorisierten Details zu den Schwachstellen. In diesem Beispiel hat Snyk bei einem Schwachstellenscan eines Harbor-Images eine NPM-Anwendung erkannt und zusätzlich automatisch nach Schwachstellen in Open-Source-Bibliotheken gesucht.

Erste Schritte
Die Harbor-Integration ist jetzt für die Snyk-Tarife Pro und Enterprise verfügbar und funktioniert mit lokalen und cloudbasierten Harbor-Repositories. Der Einstieg ist einfach: Sie können Ihre Container kostenlos mit Snyk schützen. Wenn Sie die Harbor-Integration nutzen möchten, kontaktieren Sie uns über den Link unten oder über die Integrationsseite, nachdem Sie Ihr Konto eingerichtet haben.
Bleiben Sie geschützt!
Container-Sicherheit mit Fokus auf Entwickler
Snyk findet und behebt automatisch Schwachstellen in Container-Images und Kubernetes-Workloads.


