Der konkrete Weg zur Operationalisierung von KI-Sicherheit

Brian Rogan

3. Februar 2026
0 Min. LesezeitBei der Vorstellung der AI Security Fabric haben wir skizziert, wie sich Sicherheit weiterentwickeln muss, wenn Menschen, Modelle und autonome Agenten Software mit Maschinengeschwindigkeit entwickeln. Die Fabric beschreibt den erforderlichen Architekturwandel, um Vertrauen bei KI-Geschwindigkeit aufzubauen – ermöglicht durch die Snyk AI Security Platform.
Nun konzentrieren wir uns auf die nächste Frage: Wie setzen Unternehmen diese Vision in die Praxis um?
KI-Sicherheit zu operationalisieren bedeutet nicht, einfach ein einzelnes Feature zu aktivieren oder ein Tool bereitzustellen. Es erfordert, Sicherheitsfunktionen gezielt über einen längeren Zeitraum einzusetzen – Stabilität aufzubauen, reale Risiken zu senken und Governance aufrechtzuerhalten, während die KI-gestützte Entwicklung wächst. Der Prescriptive Path bietet dafür ein klares, richtungsweisendes Framework.
Entscheidend ist, dass sich dieser Weg nicht mit fragmentierten Scannern beschreiten lässt. Nicht verbundene Tools sorgen für Reibung und unterbrechen die Feedbackschleife. Für den Erfolg benötigen Unternehmen eine einheitliche Plattform, die alle Phasen dieser Entwicklung verbindet: die DevSecOps-Grundlagen beherrschen, Leitplanken in KI-Coding-Assistenten integrieren und die autonomen Abwehrmaßnahmen entwerfen, die zum Schutz KI-nativer Anwendungen erforderlich sind.
Was der Prescriptive Path ist – und was nicht
Der Prescriptive Path soll KI-Sicherheit umsetzbar machen. Als richtungsweisendes Betriebsmodell unterstützt er Unternehmen dabei, Sicherheitsfunktionen in einer durchdachten Reihenfolge einzusetzen, während die Einführung von KI die Softwareentwicklung verändert. Im Mittelpunkt stehen Ergebnisse – Vertrauen aufbauen, reale Risiken senken und Governance aufrechterhalten – und nicht einzelne Tools oder Features.
Ebenso wichtig: Der Prescriptive Path ist kein herkömmliches Reifegradmodell. Er schreibt weder starre Phasen noch Zertifizierungen oder Checklisten vor. Unternehmen können den Pfad nicht „abschließen“ oder ihn durchlaufen und hinter sich lassen. Vielmehr bildet er ab, wie sich der Sicherheitsfokus ganz natürlich verlagert, wenn sich Umgebungen stabilisieren, Risiken beherrschbar werden und die Automatisierung zunimmt.
Der Pfad ist auch nicht direkt bestimmten Produkten, Plattformbereichen oder Organisationsstrukturen zugeordnet. Er erstreckt sich über die Snyk AI Security Platform hinweg und zeigt, wann und wie unterschiedliche Funktionen eingesetzt werden, um aussagekräftige Sicherheitsergebnisse zu erzielen.
Kurz gesagt: Der Prescriptive Path hilft Unternehmen dabei, nicht nur Sicherheitstools bereitzustellen, sondern KI-Sicherheit gezielt zu betreiben – schnell und mit Zuversicht.
Der Aufbau des Prescriptive Path
Der Prescriptive Path gliedert sich in drei Phasen – Stabilisieren, Optimieren und Skalieren. Jede Phase steht für eine Veränderung des Sicherheitsfokus, während die Einführung von KI an Fahrt gewinnt.
Anstatt starre Phasen oder Reifegrade vorzuschreiben, stellt der Pfad die Ergebnisse in den Mittelpunkt, die Unternehmen erzielen müssen, um mit Zuversicht voranzukommen:
Stabilisieren (Schritte 1–2): Schaffen Sie Vertrauen, indem Sie blinde Flecken beseitigen und Leitplanken im gesamten SDLC durchsetzen – auch in dem Moment, in dem KI-generierter Code entsteht.
Optimieren (Schritte 3–4): Verlagern Sie den Fokus von der Suche nach Schwachstellen auf deren Behebung. Konzentrieren Sie Ihre Bemühungen auf reale Risiken und beschleunigen Sie vertrauenswürdige Abhilfemaßnahmen. So bauen Sie Sicherheitsrückstände schneller ab, als neue Risiken entstehen.
Skalieren (Schritte 5–6): Steuern und belegen Sie Sicherheitsergebnisse unternehmensweit und schaffen Sie die Grundlage für Orchestrierung und autonome Abwehr in KI-nativen Systemen.
Dieser Weg verläuft selten geradlinig. Sicherheit ist ein iterativer Prozess, und Unternehmen kehren häufig zu grundlegenden Maßnahmen zurück, um die Stabilität zu festigen – auch wenn sie gleichzeitig die Grenzen von Automatisierung und Orchestrierung ausloten. Der Wert des Prescriptive Path liegt nicht darin, Kästchen abzuhaken, sondern darin, Klarheit darüber zu schaffen, worauf Sie sich als Nächstes konzentrieren sollten, während KI die Entwicklung, Absicherung und Skalierung von Software verändert.
Stabilisieren – Vertrauen und Kontrolle schaffen
Bevor Unternehmen mit KI schneller arbeiten können, brauchen sie Stabilität. Wenn KI die Entwicklung beschleunigt, gelangen Risiken früher und häufiger in Systeme – durch neue Repositories, Abhängigkeiten, Container-Images, APIs und KI-generierte Artefakte. Ohne ein stabiles Sicherheitsfundament wird Geschwindigkeit nicht zum Vorteil. Sie verstärkt blinde Flecken, Störsignale und Unsicherheit. Das Ziel von Maßnahme 1 ist einfach, aber grundlegend: einen Überblick über die vorhandenen Ressourcen zu schaffen und sicherzustellen, dass keine neuen Risiken unkontrolliert hinzukommen.
Schritt 1: Fundierte Transparenz
Was Sie nicht sehen, können Sie nicht schützen. Der erste Schritt besteht darin, vollständige Transparenz über die Software-Supply-Chain zu schaffen – vom Quellcode und Open-Source-Abhängigkeiten bis hin zu KI-Modellen.
Blinde Flecken in der Software-Supply-Chain beseitigen
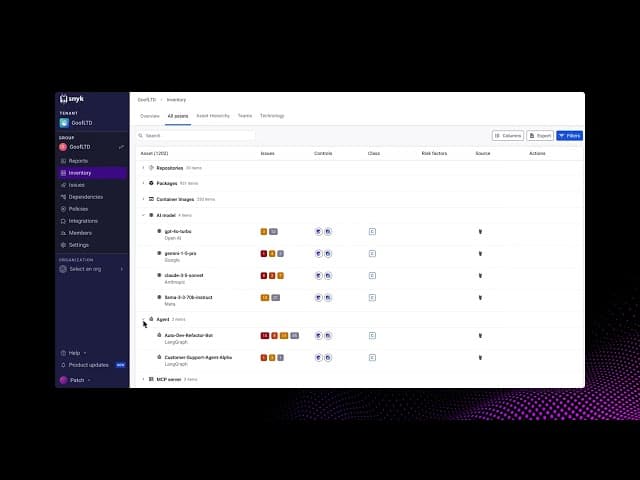
In modernen Umgebungen wird Software kontinuierlich entwickelt. Snyk bietet ein automatisiertes, kontinuierlich aktualisiertes Ressourceninventar, das den gesamten Anwendungsbestand abdeckt – von eigenentwickeltem Code und Open-Source-Abhängigkeiten bis hin zu Container-Images, Infrastruktur, APIs und jetzt auch KI-nativen Komponenten.

Wenn KI Teil der Software-Supply-Chain wird, muss sich die Transparenz über herkömmliche Ressourcen hinaus erstrecken. Deshalb behandelt Snyk KI-Komponenten wie Modelle, MCP-Server und Agenten als gleichwertige Ressourcen. So können Unternehmen KI-Risiken mit derselben Sorgfalt bewerten wie Code.
Evo vervollständigt das Bild der Software-Ressourcen in Ihrem Ökosystem. Wenn Sie Snyk-Kunde sind, unser Asset Inventory schätzen und diese wichtige Transparenz erweitern möchten, um die Möglichkeiten des gesamten Evo-Orchestrierungssystems zu nutzen, empfehlen wir Ihnen, den Evo-Leitfaden zu erkunden und weiter unten mehr zu erfahren.
Sicherstellen, dass vorhandene Ressourcen tatsächlich geschützt sind
Doch Transparenz allein reicht nicht aus. Kontrolle setzt voraus, dass Sie nicht nur wissen, was vorhanden ist, sondern auch, was davon geschützt wird.
Mit Snyk können Teams Abdeckungsrichtlinien anwenden, die Ressourcen klassifizieren, geschäftlichen Kontext zuordnen und Sicherheitsanforderungen im gesamten Unternehmen einheitlich durchsetzen. So wird Sicherheit von Ad-hoc-Scans zu einer gezielten Abdeckung des Ökosystems.

Um den manuellen Aufwand zu verringern und Lücken in großem Maßstab zu schließen, baut Snyk diesen Ansatz mit automatischer Sicherheitsabdeckung weiter aus. So werden neue Repositories, Pakete und Container-Images standardmäßig geschützt, sobald sie verfügbar sind. Eine erweiterte Synchronisierung mit Container-Registries sorgt dafür, dass neue Images und Schwachstellen direkt bei ihrem Auftreten sichtbar werden – nicht erst im Nachhinein.
Das Ergebnis ist ein Sicherheitsfundament, das mit der Entwicklung mitwächst – ohne auf manuelle Konfiguration oder implizites Wissen angewiesen zu sein.
Vertrauen in Sicherheitssignale wiederherstellen
Vertrauen ist die Grundlage für Stabilität. Sind Sicherheitsergebnisse unübersichtlich, unvollständig oder uneinheitlich, gerät die Automatisierung ins Stocken und das Vertrauen schwindet.
Snyk basiert auf branchenführenden Engines für Anwendungssicherheit in den Bereichen SAST, Open Source, Container und mehr. Diese werden von unabhängigen Analysten validiert und genießen Vertrauen in Unternehmen jeder Größe. Auch die Geschwindigkeit stärkt dieses Vertrauen: Unternehmen berichten von 80 % kürzeren Scan-Zeiten mit Snyk. So wird eine umfassende Sicherheitsanalyse niemals zum Engpass.
Snyk investiert kontinuierlich in diesen Bereich und erweitert die Erkennungsgenauigkeit und Abdeckung – unter anderem mit geplanten Funktionen, die Secrets erkennen, bevor sie unbemerkt Teil von Codebasen oder KI-generierten Ausgaben werden.
Ebenso wichtig ist, dass sich diese vertrauenswürdigen Signale auf die Ökosysteme erstrecken, die Teams tatsächlich nutzen – von modernen Programmiersprachen und Frameworks bis hin zu langlebigen, geschäftskritischen Systemen. Die geplante Erweiterung der Unterstützung für Programmiersprachen wie C, C++ und COBOL sorgt dafür, dass die Stabilität das gesamte Technologieportfolio abdeckt.
Schritt 2: Prävention und KI-Leitplanken
Transparenz macht Risiken sichtbar, Prävention verhindert, dass sie wachsen. In diesem Schritt wechselt das Unternehmen von reaktiven Scans zu proaktiver Stabilisierung. So wird sichergestellt, dass die beschleunigte Entwicklung nicht einfach schneller Risiken erzeugt, als Sie diese beheben können.
Leitplanken durchsetzen, um Risiken an der Quelle zu stoppen
Seit der Gründung ist Snyk ein auf Entwickler ausgerichtetes Sicherheitsunternehmen. Seit Jahren ermöglichen unsere IDE-Erweiterungen Entwicklern, vermeidbare Probleme direkt vor Ort zu testen und zu beheben. So vermeiden sie die kostspielige Nacharbeit, die entsteht, wenn Fehler erst später in der Pipeline entdeckt werden.
Snyk integriert diese Präventions-Leitplanken in den gesamten SDLC – in IDEs, Pull Requests und CI/CD-Pipelines. So werden Probleme früh erkannt, bevor sie sich nachgelagert ausbreiten und Risiken verstärken.
KI-generierte Risiken von Anfang an absichern
Diese Leitplanken sind unverzichtbar. Gleichzeitig beschleunigt KI die Entwicklung und erhöht das Risiko von Engpässen. Wird KI-generierter Code erst beim Zusammenführen oder Erstellen geprüft, wird Sicherheit zum Hindernis. Teams müssen sich zwischen zwei riskanten Optionen entscheiden: Umsatz und Mehrwert verzögern, um Probleme zu beheben, oder die Sicherheit umgehen, um pünktlich zu liefern.
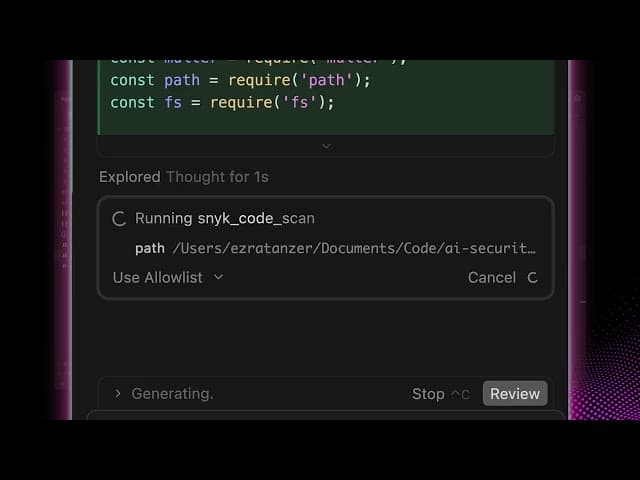
Snyk Studio überträgt unsere bewährte, auf Entwickler ausgerichtete Philosophie auf diese neue Ära. So wie unsere IDE-Erweiterungen von Menschen geschriebenen Code absichern, integriert Snyk Studio Sicherheitsleitplanken direkt in KI-Coding-Assistenten und gibt kontextbezogenes Feedback in Echtzeit, während Code entsteht.
Entwickler können diese automatisierten Schutzmaßnahmen mit wenigen Klicks aktivieren – dank vereinfachter Einrichtung für die Tools, die sie bereits verwenden, etwa Cursor, Windsurf und Copilot. Ab heute gilt das auch für Gemini CLI und Claude Code.
Gleichzeitig können Unternehmen sicheres Verhalten als Standardeinstellung zentral definieren und teamübergreifend bereitstellen. Neue umfassende Dokumentation und Richtlinien für die zentral verwaltete Verteilung sind jetzt verfügbar. Damit lässt sich Snyk Studio einfacher denn je unternehmensweit einheitlich einführen.
Optimieren – Aufwand gezielt einsetzen und Behebungen beschleunigen
Sobald Stabilität erreicht ist, ändert sich die Herausforderung. Bei KI-Geschwindigkeit sind Unternehmen nicht mehr von einem Mangel an Daten überfordert, sondern von ihrer Fülle. Schwachstellen sammeln sich schneller an, als Teams sie priorisieren können. Schweregradbewertungen allein spiegeln die tatsächlichen Auswirkungen nicht wider. Und selbst wenn die Prioritäten klar sind, kommen Behebungen ins Stocken, wenn Entwickler dem vorgeschlagenen Lösungsweg nicht vertrauen. Jetzt geht es darum, Signale in konkrete Maßnahmen umzusetzen: den Aufwand auf das Wesentliche zu konzentrieren und Behebungen dort zu beschleunigen, wo Entwickler arbeiten.
Schritt 3: Strategische Priorisierung
Nicht alle Schwachstellen sind gleich wichtig. In diesem Schritt nutzen Unternehmen umfassenden Risikokontext und Analysen, um theoretische Risiken von tatsächlichen Bedrohungen zu unterscheiden. So können sich Teams auf die Probleme konzentrieren, die wirklich relevant sind.
Über den Schweregrad hinausgehen und reale Risiken erkennen
Herkömmliche Sicherheitspriorisierung stößt bei großem Umfang an ihre Grenzen. Der Schweregrad zeigt, wie schwerwiegend etwas theoretisch sein könnte – aber nicht, wie wichtig es für Ihre Anwendung tatsächlich ist. In KI-beschleunigten Umgebungen führt diese Diskrepanz zu Störsignalen, verschwendetem Aufwand und verzögerten Behebungen.
Die Priorisierung von Snyk vereint mit dem Risk Score reale Kontextdaten. Dabei werden Schweregrad, Reifegrad von Exploits, Erreichbarkeit und geschäftlicher Kontext berücksichtigt. So konzentrieren sich Teams auf Schwachstellen, die ein tatsächliches Risiko darstellen – und nicht nur eine theoretische Gefährdung.
Damit Entwickler bei ihren Entscheidungen unterstützt werden, arbeiten wir daran, diese Informationen direkt in IDE und CLI verfügbar zu machen. Dadurch erfolgt die Priorisierung früher und die Arbeitsabläufe werden reibungsloser.
Die Erreichbarkeit spielt dabei eine entscheidende Rolle. Sie beantwortet eine einfache Frage – kann tatsächlich verwundbarer Code aus dieser Abhängigkeit in dieser Anwendung ausgeführt werden? – und verringert dadurch Störsignale erheblich, während sie den Fokus schärft. Die erweiterte Unterstützung weiterer Ökosysteme über Java, JavaScript, TypeScript und C# hinaus, einschließlich Python, sorgt dafür, dass dieses Signal in modernen Technologie-Stacks breit anwendbar ist.

Für Open-Source-Risiken hat Snyk die Priorisierung neu ausgerichtet: Im Mittelpunkt stehen Abhängigkeiten statt einzelner CVEs. Teams können so wirkungsvolle Upgrades identifizieren, die mehrere Probleme auf einmal beheben. Dieser optimierte Ansatz zeigt bereits konkrete Wirkung:

Vertrauen in die Behebung schaffen – nicht nur in die Priorität
Selbst wenn Teams wissen, was behoben werden muss, zögern sie oft noch. Sicherheitsrückstände bleiben bestehen, wenn Entwickler nicht darauf vertrauen, dass eine Behebung sicher angewendet werden kann. Die Angst, Produktionssysteme zu beeinträchtigen, verlangsamt die Behebung – besonders bei komplexen Abhängigkeitsbäumen.
Um dem entgegenzuwirken, führt Snyk Breakability Risk für vorgeschlagene Upgrades von Open-Source-Abhängigkeiten ein. Durch die Analyse der Auswirkungen eines Upgrades auf eine bestimmte Codebasis hilft Snyk Teams, zwischen sicher umsetzbaren Fixes und solchen zu unterscheiden, die mehr Vorsicht erfordern.
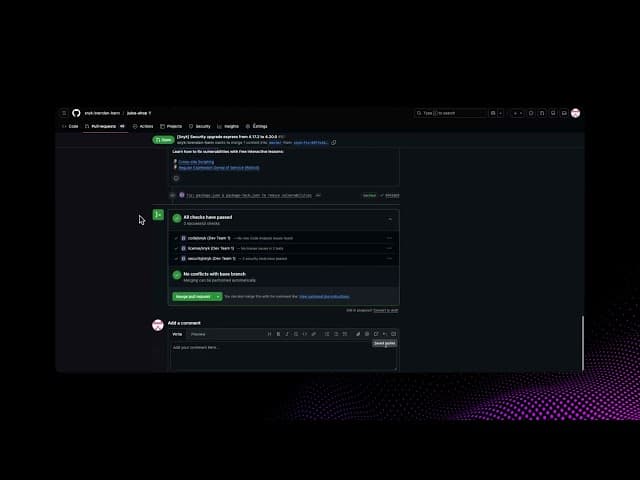
So wird die Behebung von einem riskanten Glücksspiel zu einem planbaren, von Vertrauen geprägten Prozess. Teams können dadurch mehr Fixes schneller und mit geringerer Angst vor Änderungen umsetzen, die etwas beschädigen.
Schritt 4: KI-beschleunigte Behebung
Sobald Teams sowohl der Priorisierung als auch dem Fix vertrauen, kann die Behebung endlich beschleunigt werden. Hier wechseln wir vom manuellen Patchen zu KI-gestützter Behebung, die Entwicklerinnen und Entwickler befähigt, Probleme sicher und selbstständig zu lösen, ohne ihren Workflow zu verlassen.
Behebung dort beschleunigen, wo Entwicklerinnen und Entwickler arbeiten
Mit Snyk werden Fixes direkt dort bereitgestellt, wo Entwicklerinnen und Entwickler arbeiten: über Snyk Agent Fix in der IDE und im Pull Request. Diese Nähe ist entscheidend: Werden Probleme bereits in der IDE frühzeitig erkannt und behoben, sinkt die Behebungszeit um 75 %.

Mit der intelligenten Behebung in Snyk Studio können Entwicklerinnen und Entwickler ihren KI-Assistenten einfach bitten, ein Problem mit Snyk zu beheben. Mit den neuen Remediation Workflows ist das jetzt noch einfacher: Sie können ein durchgängiges Playbook zur Behebung innerhalb einer Codebasis auslösen. Statt einen KI-Agenten Schritt für Schritt durch einen Fix zu führen, geben Entwicklerinnen und Entwickler einfach /snyk-fix ein – den Rest übernimmt Studio.
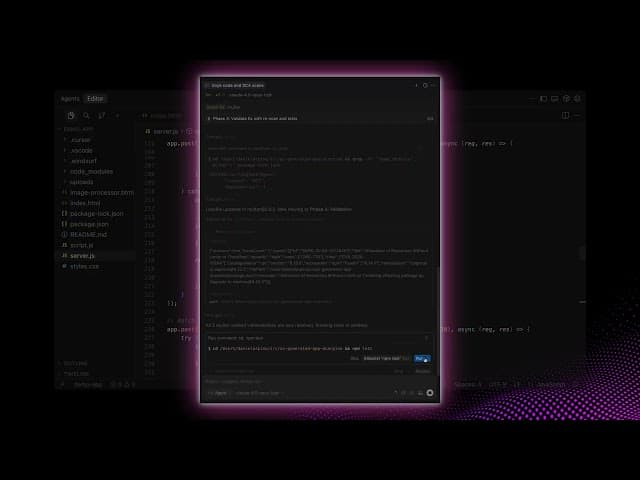
Auf dieser Grundlage werden künftig noch autonomere Behebungs-Workflows möglich, in denen Agenten sichere Fixes durchgängig planen, validieren und vorbereiten können – mit dem passenden Maß an menschlicher Kontrolle.
Laufzeitrisiken mit deterministischen Signalen validieren
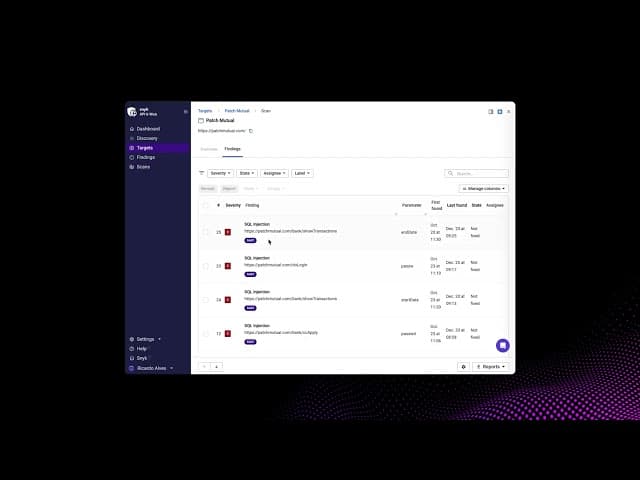
Bei DAST-Ergebnissen aus der Laufzeit erfordert die Behebung eine zusätzliche Vertrauensebene. Durch die Verknüpfung unserer erstklassigen SAST- und DAST-Engines kann Snyk Laufzeitziele jetzt automatisch direkt mit den zugrunde liegenden Code-Repositories verknüpfen – egal, ob es sich um einen einzelnen Monolithen oder um Microservices handelt, die sich über 50 Repositories erstrecken. Werden Laufzeitbefunde direkt den verantwortlichen Codezeilen zugeordnet, können Entwicklerinnen und Entwickler ohne langes Suchen und Rätselraten direkt von der Erkennung zur Behebung übergehen.
Skalieren – steuern, belegen und orchestrieren
Wenn Sicherheit schneller und stärker automatisiert wird, stellt sich die letzte Herausforderung: die Skalierung. Bei KI-Geschwindigkeit reicht es nicht aus, Risiken effizient zu erkennen und zu beheben. Unternehmen müssen Sicherheit einheitlich steuern, ihre Wirkung in geschäftlichen Kennzahlen belegen und Automatisierung sicher ausweiten können, während sich die KI-gestützte Entwicklung über Teams, Anwendungen und Agenten hinweg ausbreitet. Ziel von Akt 3 ist es, Sicherheitsergebnisse vertrauensvoll zu skalieren – und dafür zu sorgen, dass Steuerung, Messung und Automatisierung sich gegenseitig verstärken, statt neue Risiken zu schaffen.
Schritt 5: Steuern, messen und belegen
Um Sicherheit zu skalieren, müssen manuelle Prüfungen einer automatisierten Durchsetzung von Richtlinien weichen. In diesem Schritt weisen Unternehmen ihre Compliance kontinuierlich nach, indem sie Richtlinien für die gesamte Softwarefabrik kodifizieren und durchsetzen. So wird sichergestellt, dass Geschwindigkeit nie auf Kosten der Kontrolle geht.
Sicherheit steuern, ohne Teams auszubremsen
Mit der beschleunigten Behebung benötigen Unternehmen klare Leitplanken, damit Entscheidungen bewusst getroffen, geprüft und nachvollziehbar dokumentiert werden – insbesondere in regulierten Umgebungen. Snyk ermöglicht Sicherheitsteams, Richtlinien in Entwicklungs-Workflows einheitlich festzulegen und durchzusetzen, ohne neue Reibung zu schaffen.
Funktionen wie der Ignore Approval Workflow stellen sicher, dass Ausnahmen dokumentiert, begründet und geregelt werden, wenn Entwicklerinnen und Entwickler beantragen, ein Problem zu ignorieren. So bleiben Transparenz und Rechenschaftspflicht gewahrt, auch wenn Teams schneller arbeiten.

Diese Balance ist entscheidend: Sicherheit muss Entwicklerinnen und Entwickler in die Lage versetzen, schnell zu handeln, und Führungskräften zugleich die Gewissheit geben, dass Risiken bewusst gesteuert werden.
Wirkung mit ergebnisorientiertem Reporting belegen
Dauerhafte Sicherheit muss belegt werden – nicht nur, um Governance-Anforderungen zu erfüllen, sondern auch, um Erfolge zu feiern und positive Verhaltensweisen zu stärken, die den Kulturwandel vorantreiben.
Von Sicherheitsverantwortlichen wird zunehmend erwartet, einfache Fragen zu beantworten:
Funktionieren unsere Leitplanken tatsächlich?
Wird das Risiko reduziert – oder nur verlagert?
Steigert KI die Produktivität, ohne die Angriffsfläche zu vergrößern?
Um das zu unterstützen, hat Snyk seine Analyse- und Reporting-Funktionen deutlich erweitert. Eine umfangreiche Bibliothek sofort einsatzbereiter Berichte bietet direkten Einblick in Risikolage, Compliance-Status und Programmleistung – und lässt sich zugleich individuell anpassen, um eine zentrale Sicherheitsleitstelle zu schaffen.

Für Unternehmen mit komplexen Datenumgebungen ermöglichen APIs und Integrationen die Erweiterung, sodass Snyk-Daten gemeinsam mit übergeordneten Geschäftskennzahlen analysiert werden können. Damit sind Sicherheitsergebnisse genau dort sichtbar, wo strategische Entscheidungen getroffen werden.
Prävention, Schulung und Ergebnisse miteinander verbinden
Sicherheit zu skalieren bedeutet mehr, als Probleme zu beheben – es geht auch darum, sie zu verhindern. Für Unternehmen, die Snyk Learn nutzen, verknüpfen neue Berichte zu Wirkung und Potenzial die Weiterbildung von Entwicklerinnen und Entwicklern direkt mit Sicherheitsergebnissen. Sie zeigen, wie Schulungen die Behebung und Prävention in Teams beeinflussen.
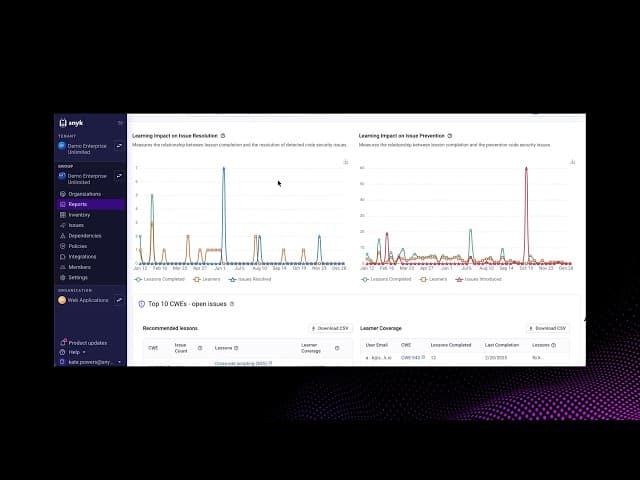
Auch künftig baut Snyk diesen Schwerpunkt mit neuen Präventionsberichten aus. Sie sollen beziffern, wie viel Risiko gestoppt wird, bevor es überhaupt in die Produktion gelangt, und Prävention so zu einem messbaren Return on Investment machen.
Künftige Berichte für Snyk Studio zeigen außerdem, wie KI-Leitplanken unternehmensweit angewendet werden, und geben Einblick in Nutzung, Wirksamkeit und sicheres Verhalten als Standard im großen Maßstab.
Zusammen ermöglichen diese Funktionen Führungskräften, über Aktivitätskennzahlen hinauszugehen und Sicherheit anhand von Ergebnissen zu steuern. Sobald Sicherheit messbar und wiederholbar ist, wird die Skalierung hin zur agentischen Orchestrierung möglich.
Schritt 6: Agentische Orchestrierung
Orchestrierung ist der Höhepunkt des Prescriptive Path. Möglich wird sie erst durch die Stabilität und Optimierung, die in den Schritten 1 bis 5 erreicht wurden: Was nicht sichtbar ist, lässt sich nicht automatisieren, und eine Verteidigung lässt sich ohne vertrauenswürdige Behebung nicht sicher orchestrieren. Mit dieser Grundlage kann Sicherheit endlich mit KI-nativer Innovation Schritt halten.
KI-Systeme als zentrale Anwendungsressourcen behandeln
KI-native Anwendungen sind nicht statisch. Sie sind lebendige Systeme aus Modellen, Prompts, Agenten und Tools, die sich zur Laufzeit fortlaufend verändern. Um sie abzusichern, muss Sicherheit über die reine Infrastrukturperspektive hinausgehen und KI-Komponenten als zentrale Anwendungsressourcen behandeln.
In dieser Phase erstellt das Orchestrierungssystem von Evo kontinuierlich eine dynamische Übersicht darüber, wie KI-Anwendungen aufgebaut sind und wie sie sich weiterentwickeln. Dadurch werden die blinden Flecken herkömmlicher Scans beseitigt und Teams erhalten in Echtzeit ein Verständnis dafür, wie ihre KI-Systeme tatsächlich funktionieren – nicht nur, wie sie konfiguriert sind.
AI Asset Discovery in Evo zeigt, wie Sicherheitsverantwortliche endlich in Echtzeit die Kontrolle über ihre KI-Umgebungen gewinnen können.

Das Verhalten von KI steuern, nicht nur die Konfiguration
In agentischen Systemen entsteht Risiko nicht nur durch statische Fehlkonfigurationen, sondern auch durch das Verhalten. Wenn Agenten Entscheidungen treffen, Tools aufrufen und auf Daten zugreifen, muss Sicherheit die Absicht steuern – nicht nur die Einstellungen.
Die Orchestrierung in Evo ermöglicht es Teams, Richtlinien dafür festzulegen und durchzusetzen, was KI-Systeme tun dürfen, und diese Kontrollen während der Entwicklung und zur Laufzeit kontinuierlich zu bewerten. So können Unternehmen die inhärente Unvorhersehbarkeit autonomer Systeme bewältigen, ohne Innovation auszubremsen.
Von Transparenz über Erkenntnisse bis hin zum Handeln
Der letzte Schritt führt vom Bewusstsein zur Autonomie. Durch die Verknüpfung von Transparenz-, Governance- und Verhaltenssignalen ermöglicht Evo Sicherheitssystemen, als aktive Verteidigungsebene zu agieren. Statt Probleme lediglich zu kennzeichnen, verknüpft Evo die Erkennung direkt mit der Behebung und ermöglicht Reaktionen mit Maschinengeschwindigkeit. Das Ergebnis ist eine sich selbst anpassende Sicherheitslage, die nicht nur als Türsteher fungiert, sondern sichere, agentengesteuerte Innovation skalierbar ermöglicht. Machen Sie heute den ersten Schritt auf Ihrem Weg zur Discovery und finden Sie verborgene KI-Komponenten in Ihrer Codebasis. Am schnellsten legen Sie heute mit Evo los, indem Sie unser kostenloses AI-BOM-CLI nutzen.
Vom Weg zur Praxis
Der Prescriptive Path bietet eine klare Möglichkeit, KI-Sicherheit in die Praxis umzusetzen, steht jedoch nicht für sich allein. In allen drei Phasen setzen Unternehmen Funktionen der Snyk AI Security Platform ein, um die von der AI Security Fabric definierten Ergebnisse zu erzielen.
Die Plattform stellt einheitliche Signale, Leitplanken, Automatisierung und Governance bereit. Der Pfad gibt die Struktur vor, um diese bewusst und in der richtigen Reihenfolge anzuwenden, während die KI-Nutzung zunimmt. Gemeinsam ermöglichen sie einen grundlegenden Wandel in der Sicherheitsarbeit:
Von reaktiver Erkennung zu durchgesetzter Prävention
Von unübersichtlichen Backlogs zu gezielter, beschleunigter Behebung
Von fragmentierten Kontrollen zu gesteuerter, messbarer Sicherheit im großen Maßstab
Diese operative Effizienz schafft direkten geschäftlichen Mehrwert. Laut Forrester erzielen Unternehmen, die Snyk einsetzen, einen Return on Investment von 288 % und amortisieren ihre Investition in weniger als sechs Monaten. So wird Sicherheit bei KI-Geschwindigkeit resilient – von Anfang an in die Entwicklung integriert, statt nachträglich aufgesetzt.
Die KI-gestützte Entwicklung wird nicht langsamer. Erfolgreich werden jene Unternehmen sein, die über das Experimentieren hinausgehen und einen bewussten Ansatz für ihre Absicherung verfolgen – indem sie Vertrauen festigen, die Risikoreduzierung optimieren und Sicherheit mit Zuversicht in Automatisierung und Orchestrierung skalieren.
Erleben Sie den Prescriptive Path in Aktion
Wenn Sie von der Strategie zur Umsetzung übergehen möchten, besteht der nächste Schritt darin, zu sehen, wie dieser Pfad in realen Entwicklungs-Workflows zum Leben erwacht.
Melden Sie sich für das Launch-Event von Snyk am 11. Februar an, um mehr darüber zu erfahren, wie die Snyk AI Security Platform die AI Security Fabric bereitstellt – und wie der Prescriptive Path Unternehmen dabei hilft, KI-Sicherheit mit Zuversicht in die Praxis umzusetzen.
11. Februar 2026
Wir stellen eine neue AI-Security-Fabric vor
Erfahren Sie, wie Sie die Lücke zwischen KI-gestützter Entwicklungsgeschwindigkeit und Security-Governance schließen und Vertrauen in jede Codezeile, jedes Modell und jeden Agenten einbetten.