Snyk stellt entwicklerorientiertes Lizenz-Compliance-Management vor

23. April 2020
0 Min. LesezeitWir freuen uns, die entwicklerorientierte Lösung von Snyk für das Lizenz-Compliance-Management vorzustellen. Sie hilft Ihnen, schnell zu entwickeln und gleichzeitig die Compliance mit den Open-Source-Lizenzen zu gewährleisten, die Sie in Ihrem Code verwenden!
Open-Source-Software ist nicht wirklich kostenlos – tatsächlich kann sie für Unternehmen, die sie ohne Governance einsetzen, einen hohen Preis bedeuten. Ungeprüfte Open-Source-Abhängigkeiten in Ihrem Code setzen Sie sowohl Sicherheitslücken als auch Problemen bei der Lizenz-Compliance aus.
Wir freuen uns sehr, bekannt geben zu können, dass wir jetzt beide Seiten dieser Herausforderung vollständig abdecken, damit Unternehmen dieses Risiko wirksam minimieren können.
Nehmen Sie an unserem Live-Webinar teil und erfahren Sie mehr über Lizenz-Compliance!
Shift Left allein reicht nicht aus
Fast alle Anwendungen (laut einer Gartner-Studie aus dem Jahr 2019 sogar 96 %) basieren heute auf Open-Source-Komponenten. Die überwiegende Mehrheit davon unterliegt Lizenzbedingungen. Werden diese nicht eingehalten, drohen hohe Geldstrafen, Klagen und ein Reputationsschaden. Daher hat das Management von Open-Source-Lizenzen für Entwicklungs-, Sicherheits- und Compliance-Teams gleichermaßen höchste Priorität.
Dennoch fällt es vielen Unternehmen schwer, diese neue Priorität mit den geschäftlichen Anforderungen an eine schnelle Entwicklung in Einklang zu bringen. Bestehende Lösungen versprechen, Unternehmen dabei zu helfen, die Compliance mit Softwarelizenzen nach links zu verlagern. Tatsächlich sind sie jedoch nicht mit moderner Entwicklung vereinbar: Sie lassen sich nur schlecht in Git-basierte Workflows integrieren, kommen im Entwicklungszyklus zu spät zum Einsatz und setzen auf manuelle, starre Prozesse. Wegen der dadurch entstehenden Reibung und der verlangsamten Entwicklung werden diese Lösungen von Entwicklerinnen und Entwicklern oft nicht vollständig angenommen. Niemand möchte erst nach dem Deployment in die Produktionsumgebung erfahren, dass eine Anwendung gegen eine Open-Source-Lizenz verstößt!
Da letztlich Entwicklerinnen und Entwickler entscheiden, welche Open-Source-Software sie zum Erstellen ihrer Software verwenden, sind wir überzeugt: Lizenz-Compliance gelingt nur, wenn sie sich reibungslos in deren Arbeit integrieren lässt. So wird die Compliance bereits früh im Entwicklungszyklus sichtbar und Entwicklungs-, Sicherheits- und Compliance-Teams können Konflikte und kostspielige Änderungen zu einem späteren Zeitpunkt vermeiden.
Die entwicklerorientierte Lizenz-Compliance von Snyk wurde genau dafür entwickelt: Sie soll Entwicklerinnen und Entwickler dabei unterstützen, Lizenz-Compliance einfach umzusetzen, damit Unternehmen Risiken wirksam mindern können, ohne die Entwicklungsgeschwindigkeit zu beeinträchtigen.
„Die Compliance mit Open-Source-Lizenzen hatten wir zunächst nicht auf dem Schirm. Snyk hat das geändert und macht es uns viel leichter, die verschiedenen Lizenzen in unseren Projekten wirksam zu verwalten.“
- Ryan Kimber, Gründer und CEO von FormHero
Frühzeitig und über den gesamten Softwareentwicklungszyklus hinweg compliant
Snyk ist in erster Linie ein Tool von Entwicklerinnen und Entwicklern für Entwicklerinnen und Entwickler. Dank der intuitiven und einfachen Benutzeroberfläche können Entwicklerinnen und Entwickler die Lizenz-Compliance problemlos in ihre bestehenden Workflows integrieren. Mit einer Vielzahl von Integrationen ermöglicht Snyk Lizenzprüfungen in jeder Phase des SDLC und so früh wie möglich.
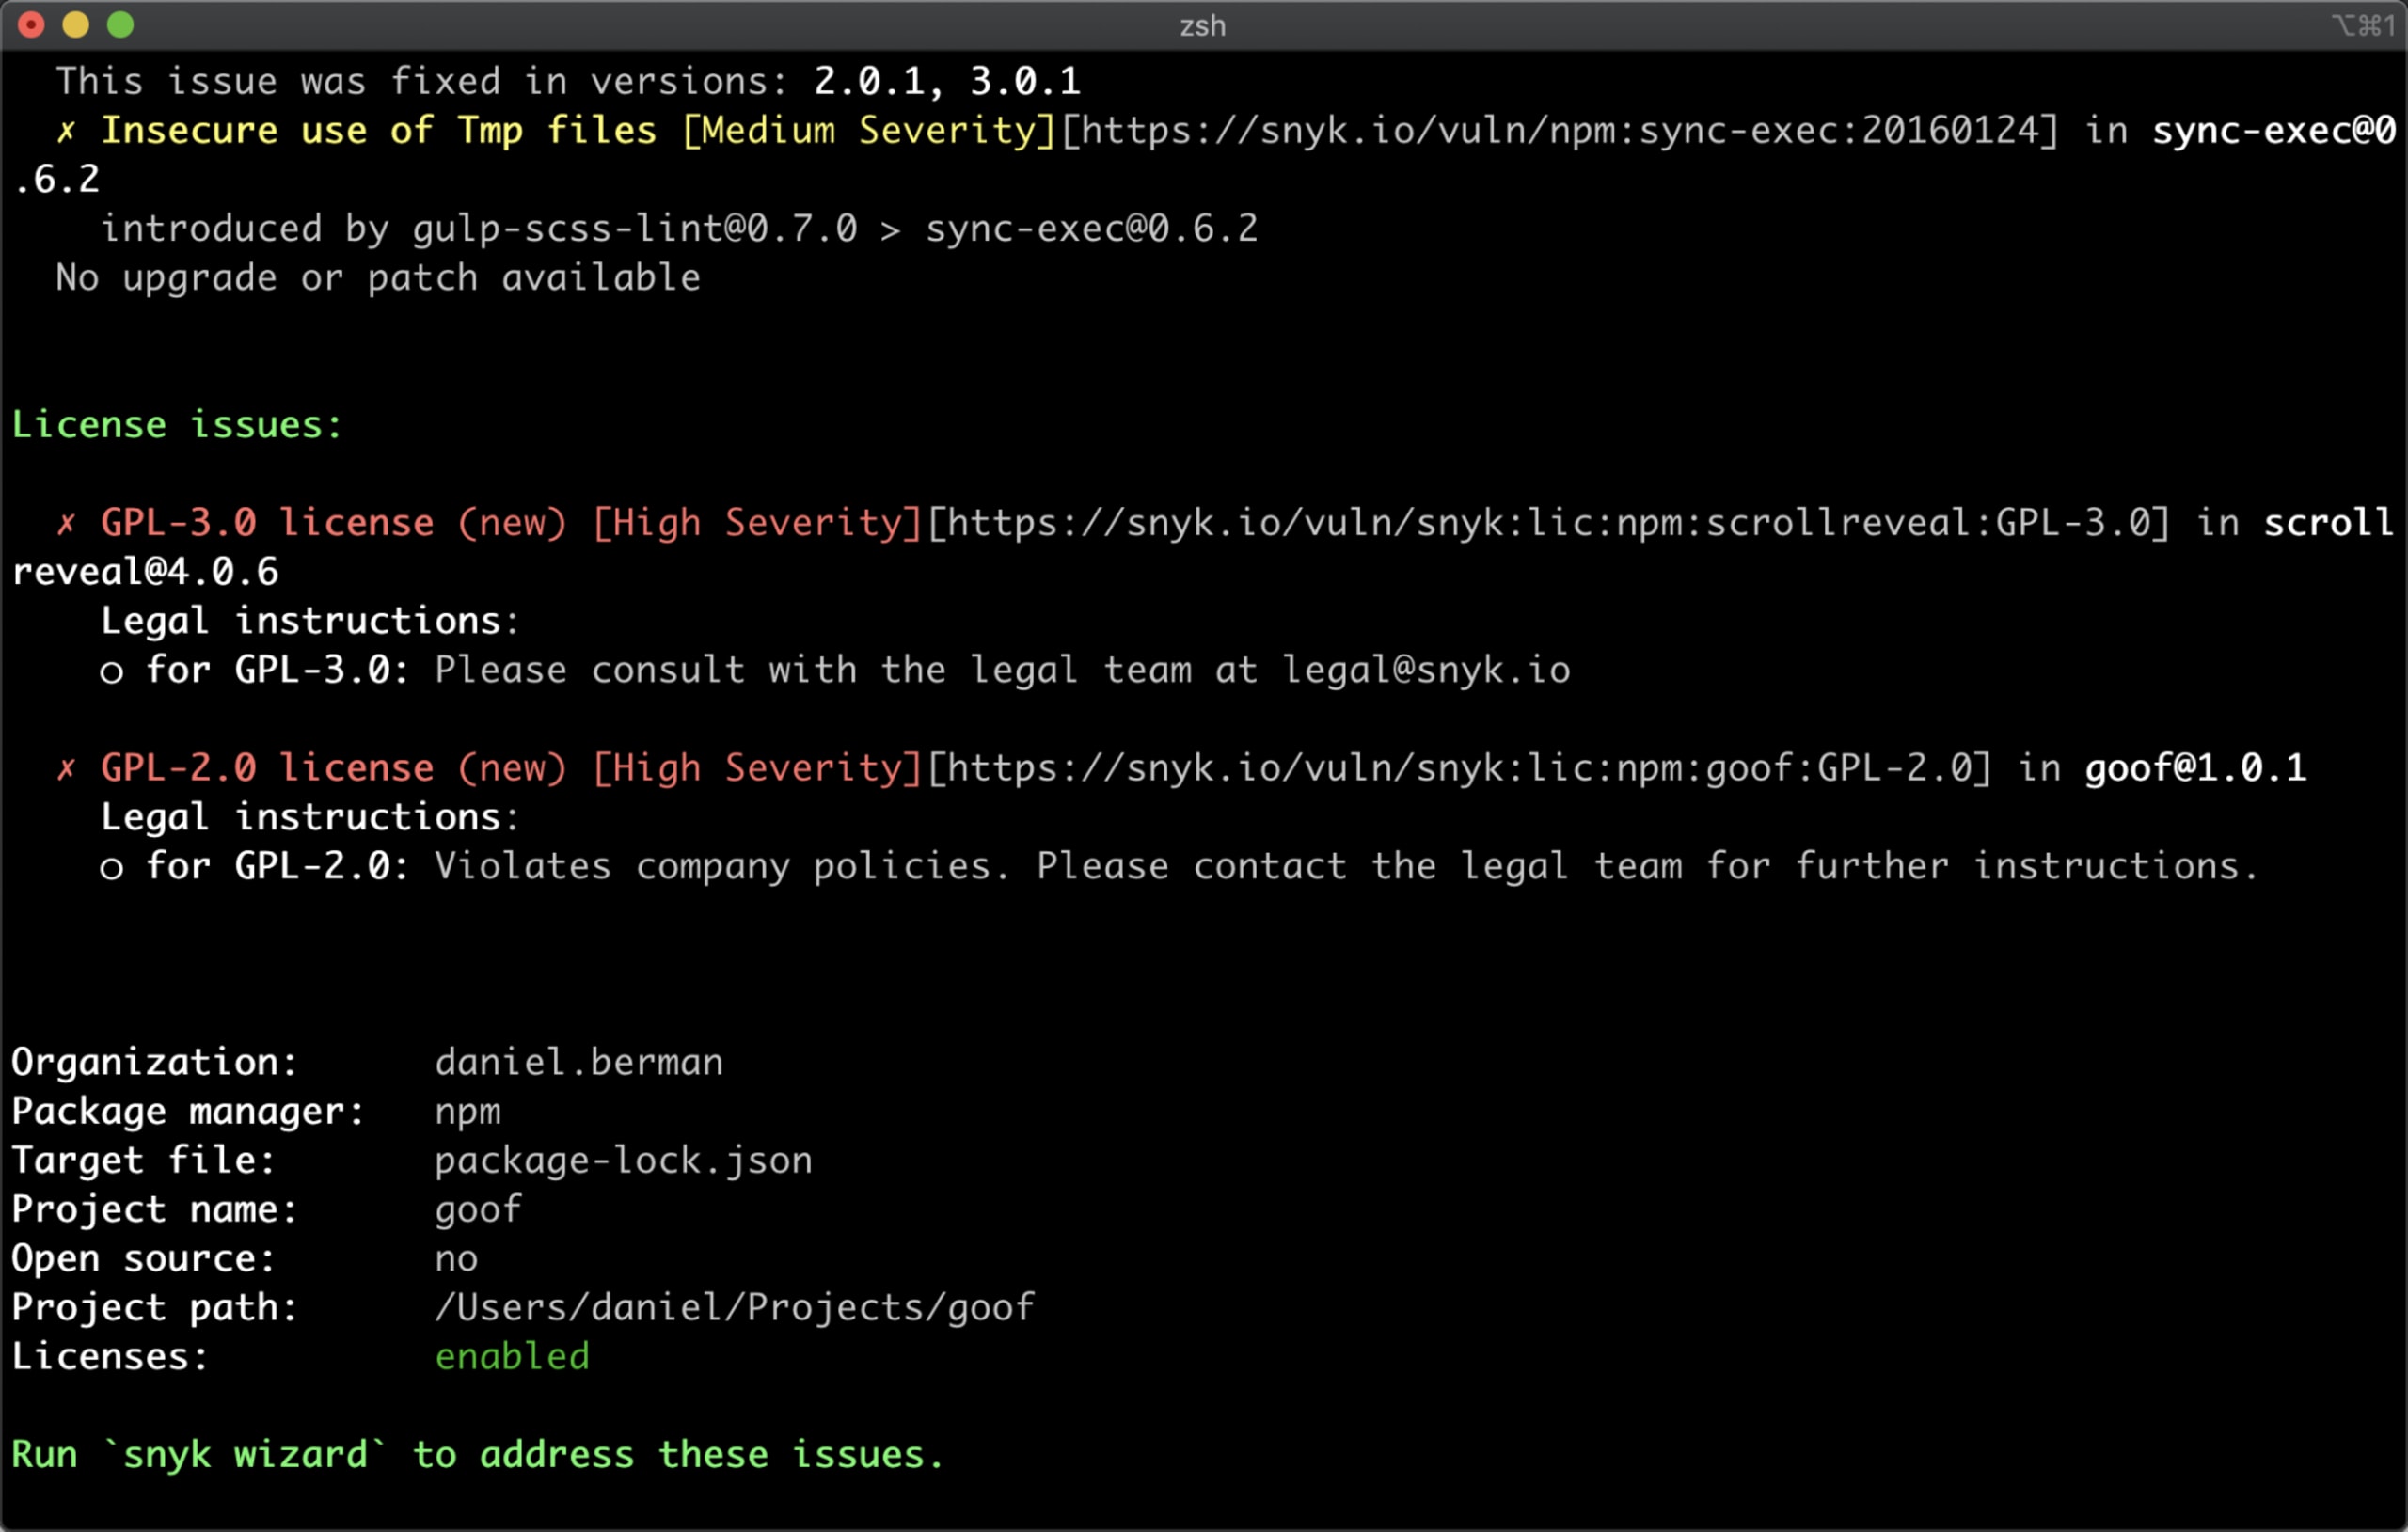
Damit Lizenz-Compliance reibungslos umgesetzt werden kann, unterstützen die Git-basierten Integrationen von Snyk (GitHub, Bitbucket, GitLab, CircleCI, TeamCity) das Scannen von Lizenzen als Teil des regulären Workflows. Neue Pull Requests werden auf Lizenzverstöße geprüft. Dabei wird angezeigt, ob die Lizenzprüfung gemäß den festgelegten Richtlinien bestanden wurde.
Bei markierten Lizenzproblemen erhalten Entwicklerinnen und Entwickler den nötigen vollständigen Kontext, um den Umfang des Problems einzuschätzen und Maßnahmen zu ergreifen. Dazu gehören detaillierte rechtliche Hinweise zu den nächsten Schritten, die zur Einhaltung der Unternehmensrichtlinien erforderlich sind.

Lizenz-Compliance wirksam steuern
Lizenz-Compliance manuell und ohne Automatisierung zu verwalten, ist, als würde man mit einem Schwert zu einer Schießerei gehen. Die hochdynamischen und komplexen Entwicklungsumgebungen von heute erfordern die Möglichkeit, Lizenz-Compliance effizient und wirksam festzulegen, zu überwachen und durchzusetzen.
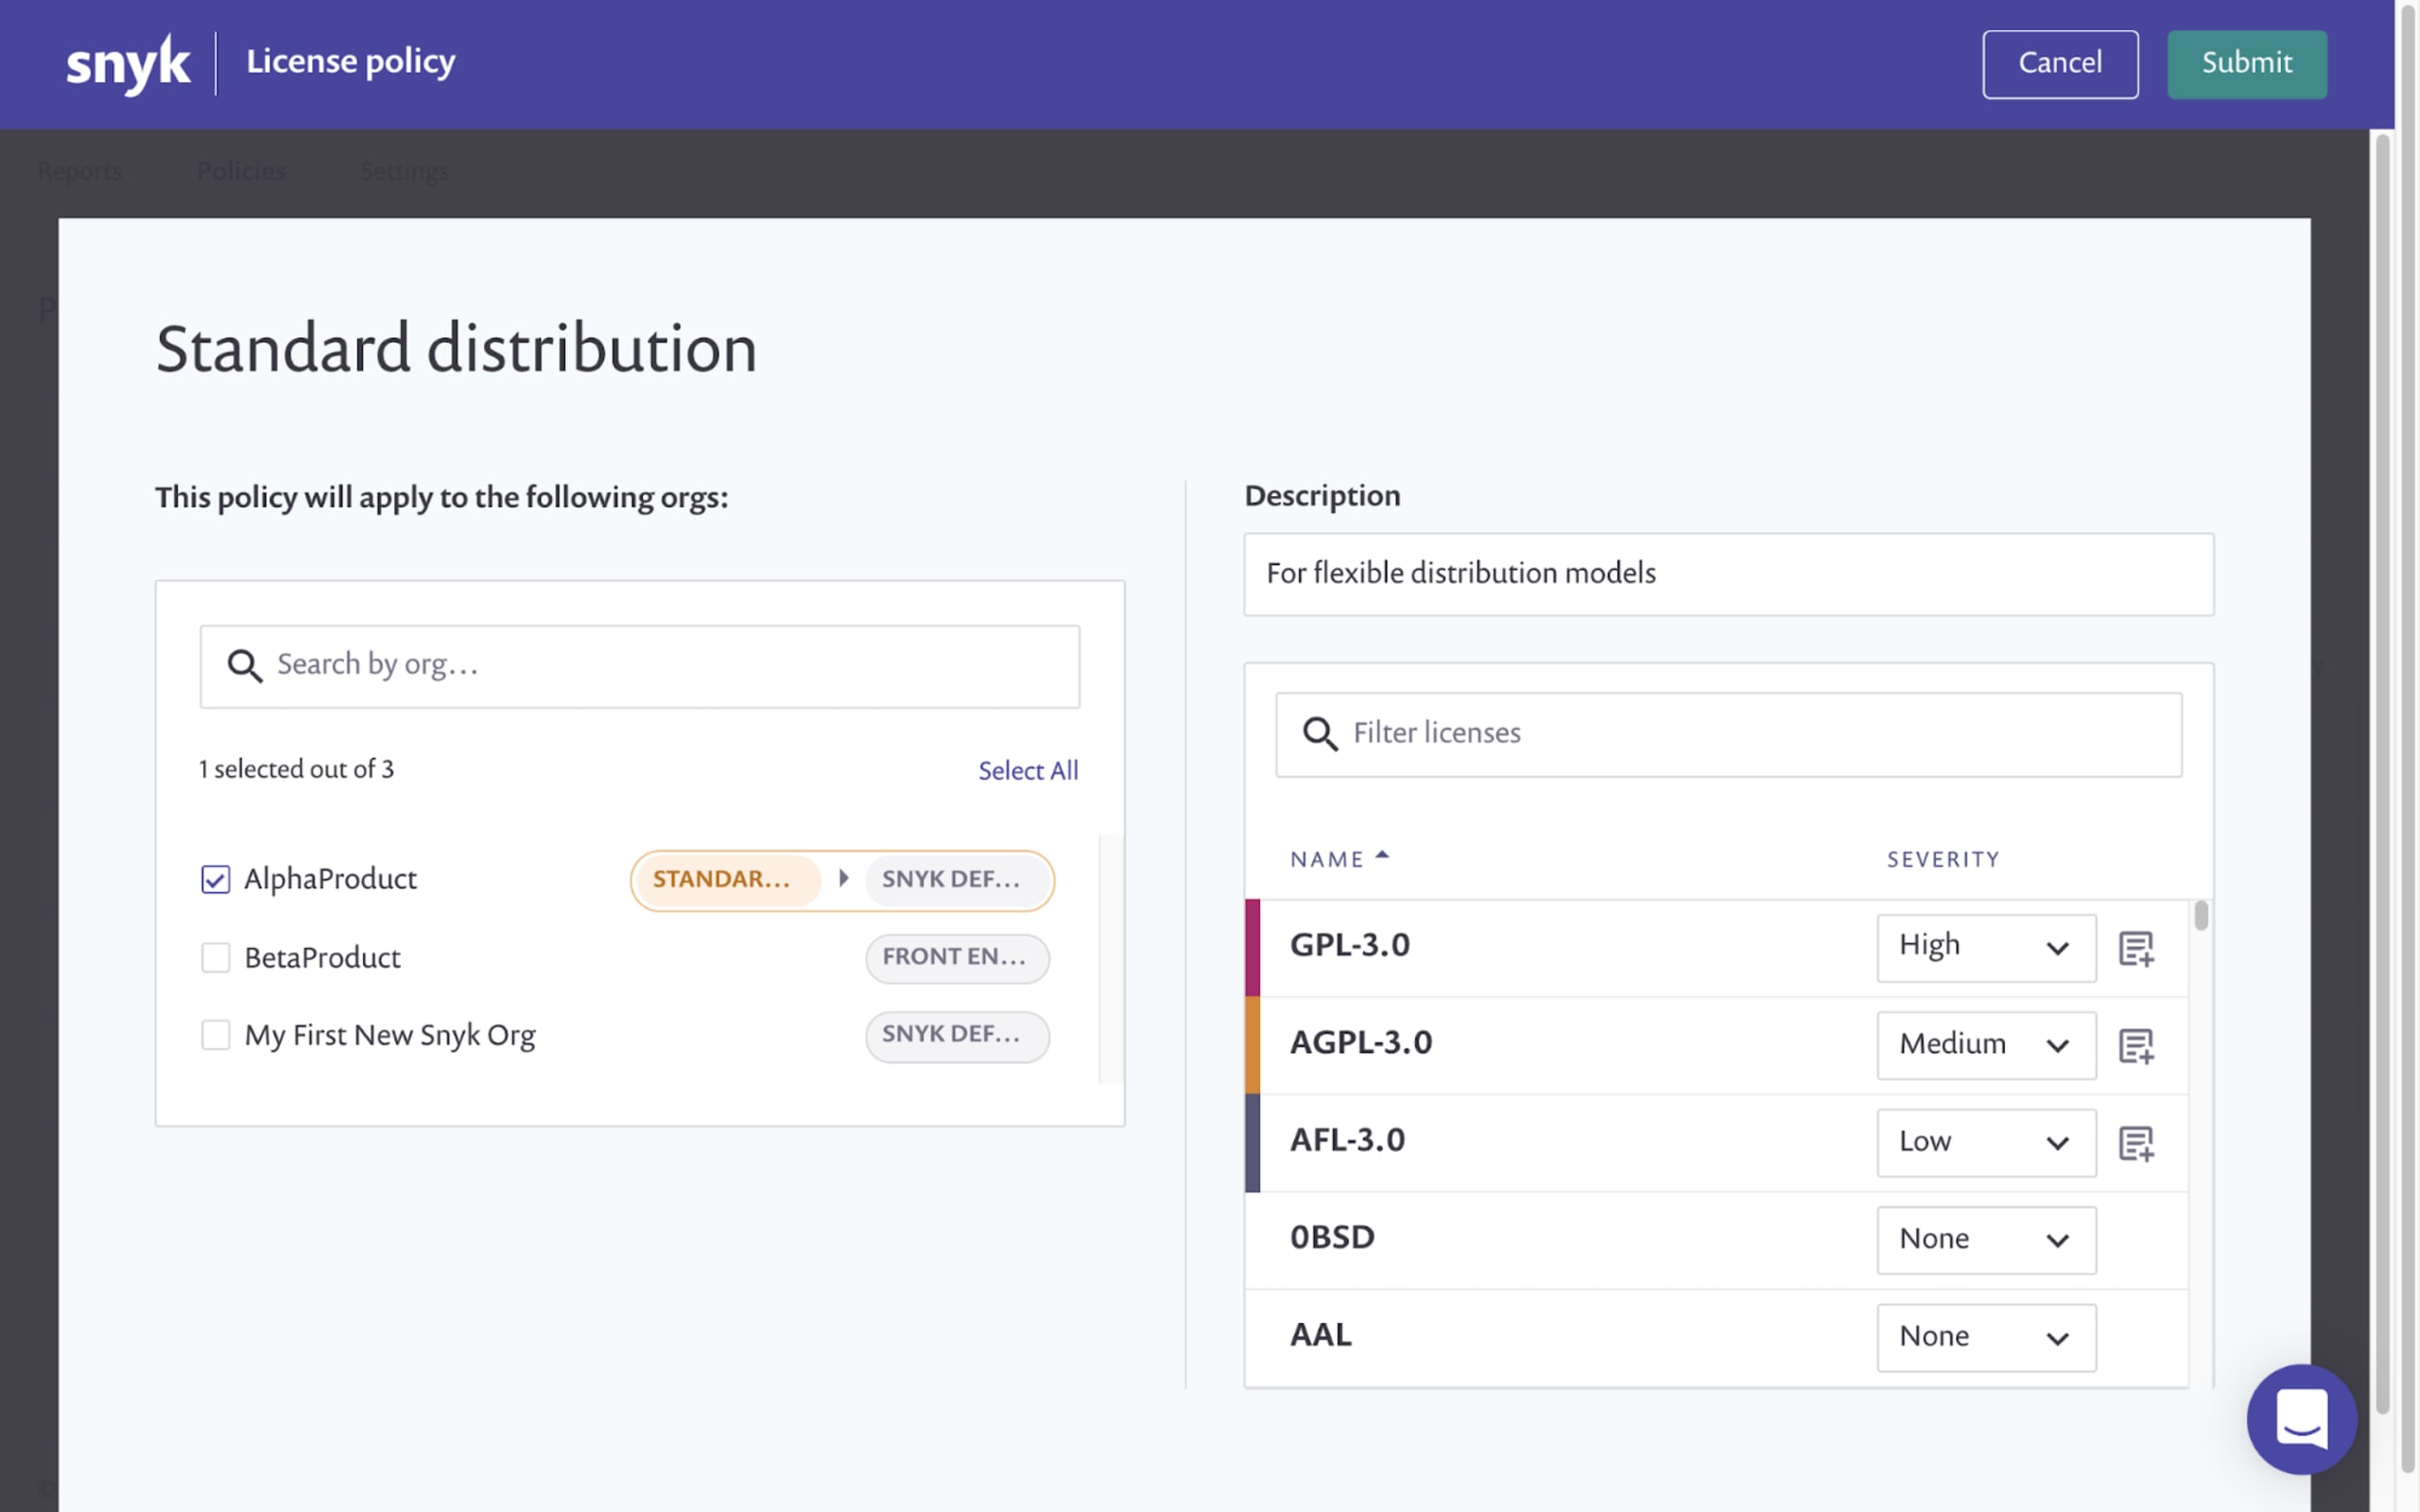
Mit dem neuen Policy-Manager von Snyk können Verantwortliche festlegen, welche Open-Source-Software Entwicklerinnen und Entwickler verwenden dürfen und wie bei entdeckten Lizenzproblemen vorzugehen ist. Administratorinnen und Administratoren können in Snyk ganz einfach Lizenzrichtlinien erstellen und den verschiedenen Organisationen innerhalb ihrer Gruppe zuweisen.
Snyk stellt eine Standard-Lizenzrichtlinie bereit, die neu erstellten Organisationen automatisch zugewiesen wird. Sie enthält Standardeinstellungen, die selbstverständlich an Ihre Anforderungen angepasst werden können.
Jede Richtlinie enthält Regeln – eine Art Positiv- und Negativliste –, aus denen hervorgeht, welche Lizenzen akzeptabel und welche unzulässig sind. Außerdem wird der Schweregrad des jeweiligen Lizenzverstoßes angegeben. Wie bereits erwähnt, können Verantwortliche in den Lizenzrichtlinien von Snyk auch konkrete rechtliche Anweisungen hinterlegen, die Entwicklerinnen und Entwickler bei bestimmten Lizenzproblemen befolgen können.
Mit den CI/CD-Integrationen von Snyk lassen sich Richtlinien während des Build-Prozesses durchsetzen. So können Verantwortliche Builds blockieren und verhindern, dass problematische Lizenzen früh im Entwicklungszyklus in die Codebasis gelangen. Richtlinienverstöße können selbstverständlich Benachrichtigungen über Slack, JIRA und E-Mail auslösen.
Lizenznutzung durchgängig im Blick behalten
Da Anwendungsarchitekturen immer komplexer werden, ist Transparenz entscheidend, um die in Ihren Projekten verwendeten Lizenzen richtig zu erfassen. Snyk bietet eine breite Abdeckung mit Integrationen über den gesamten SDLC hinweg und eine tiefgehende Erkennung von Lizenzen sowohl in direkten als auch in transitiven Abhängigkeiten.
Snyk erstellt einen vollständigen Abhängigkeitsbaum, damit Sie genau nachvollziehen können, welche Abhängigkeit das Lizenzproblem verursacht hat. Im folgenden Beispiel hat Snyk zwei schwerwiegende Verstöße gegen Lizenzrichtlinien identifiziert, die durch in unser Projekt eingebundene Abhängigkeiten verursacht wurden: eine direkte Abhängigkeit vom npm-Paket wicket@1.3.5 und eine transitive Abhängigkeit vom Paket flickity@2.2.1, eingebunden durch web-project-starter@0.0.3.

Dank der Transparenz durch den Abhängigkeitsbaum kann das Entwicklungsteam das Problem schnell erkennen und beheben, um die Lizenzrichtlinien des Unternehmens einzuhalten.
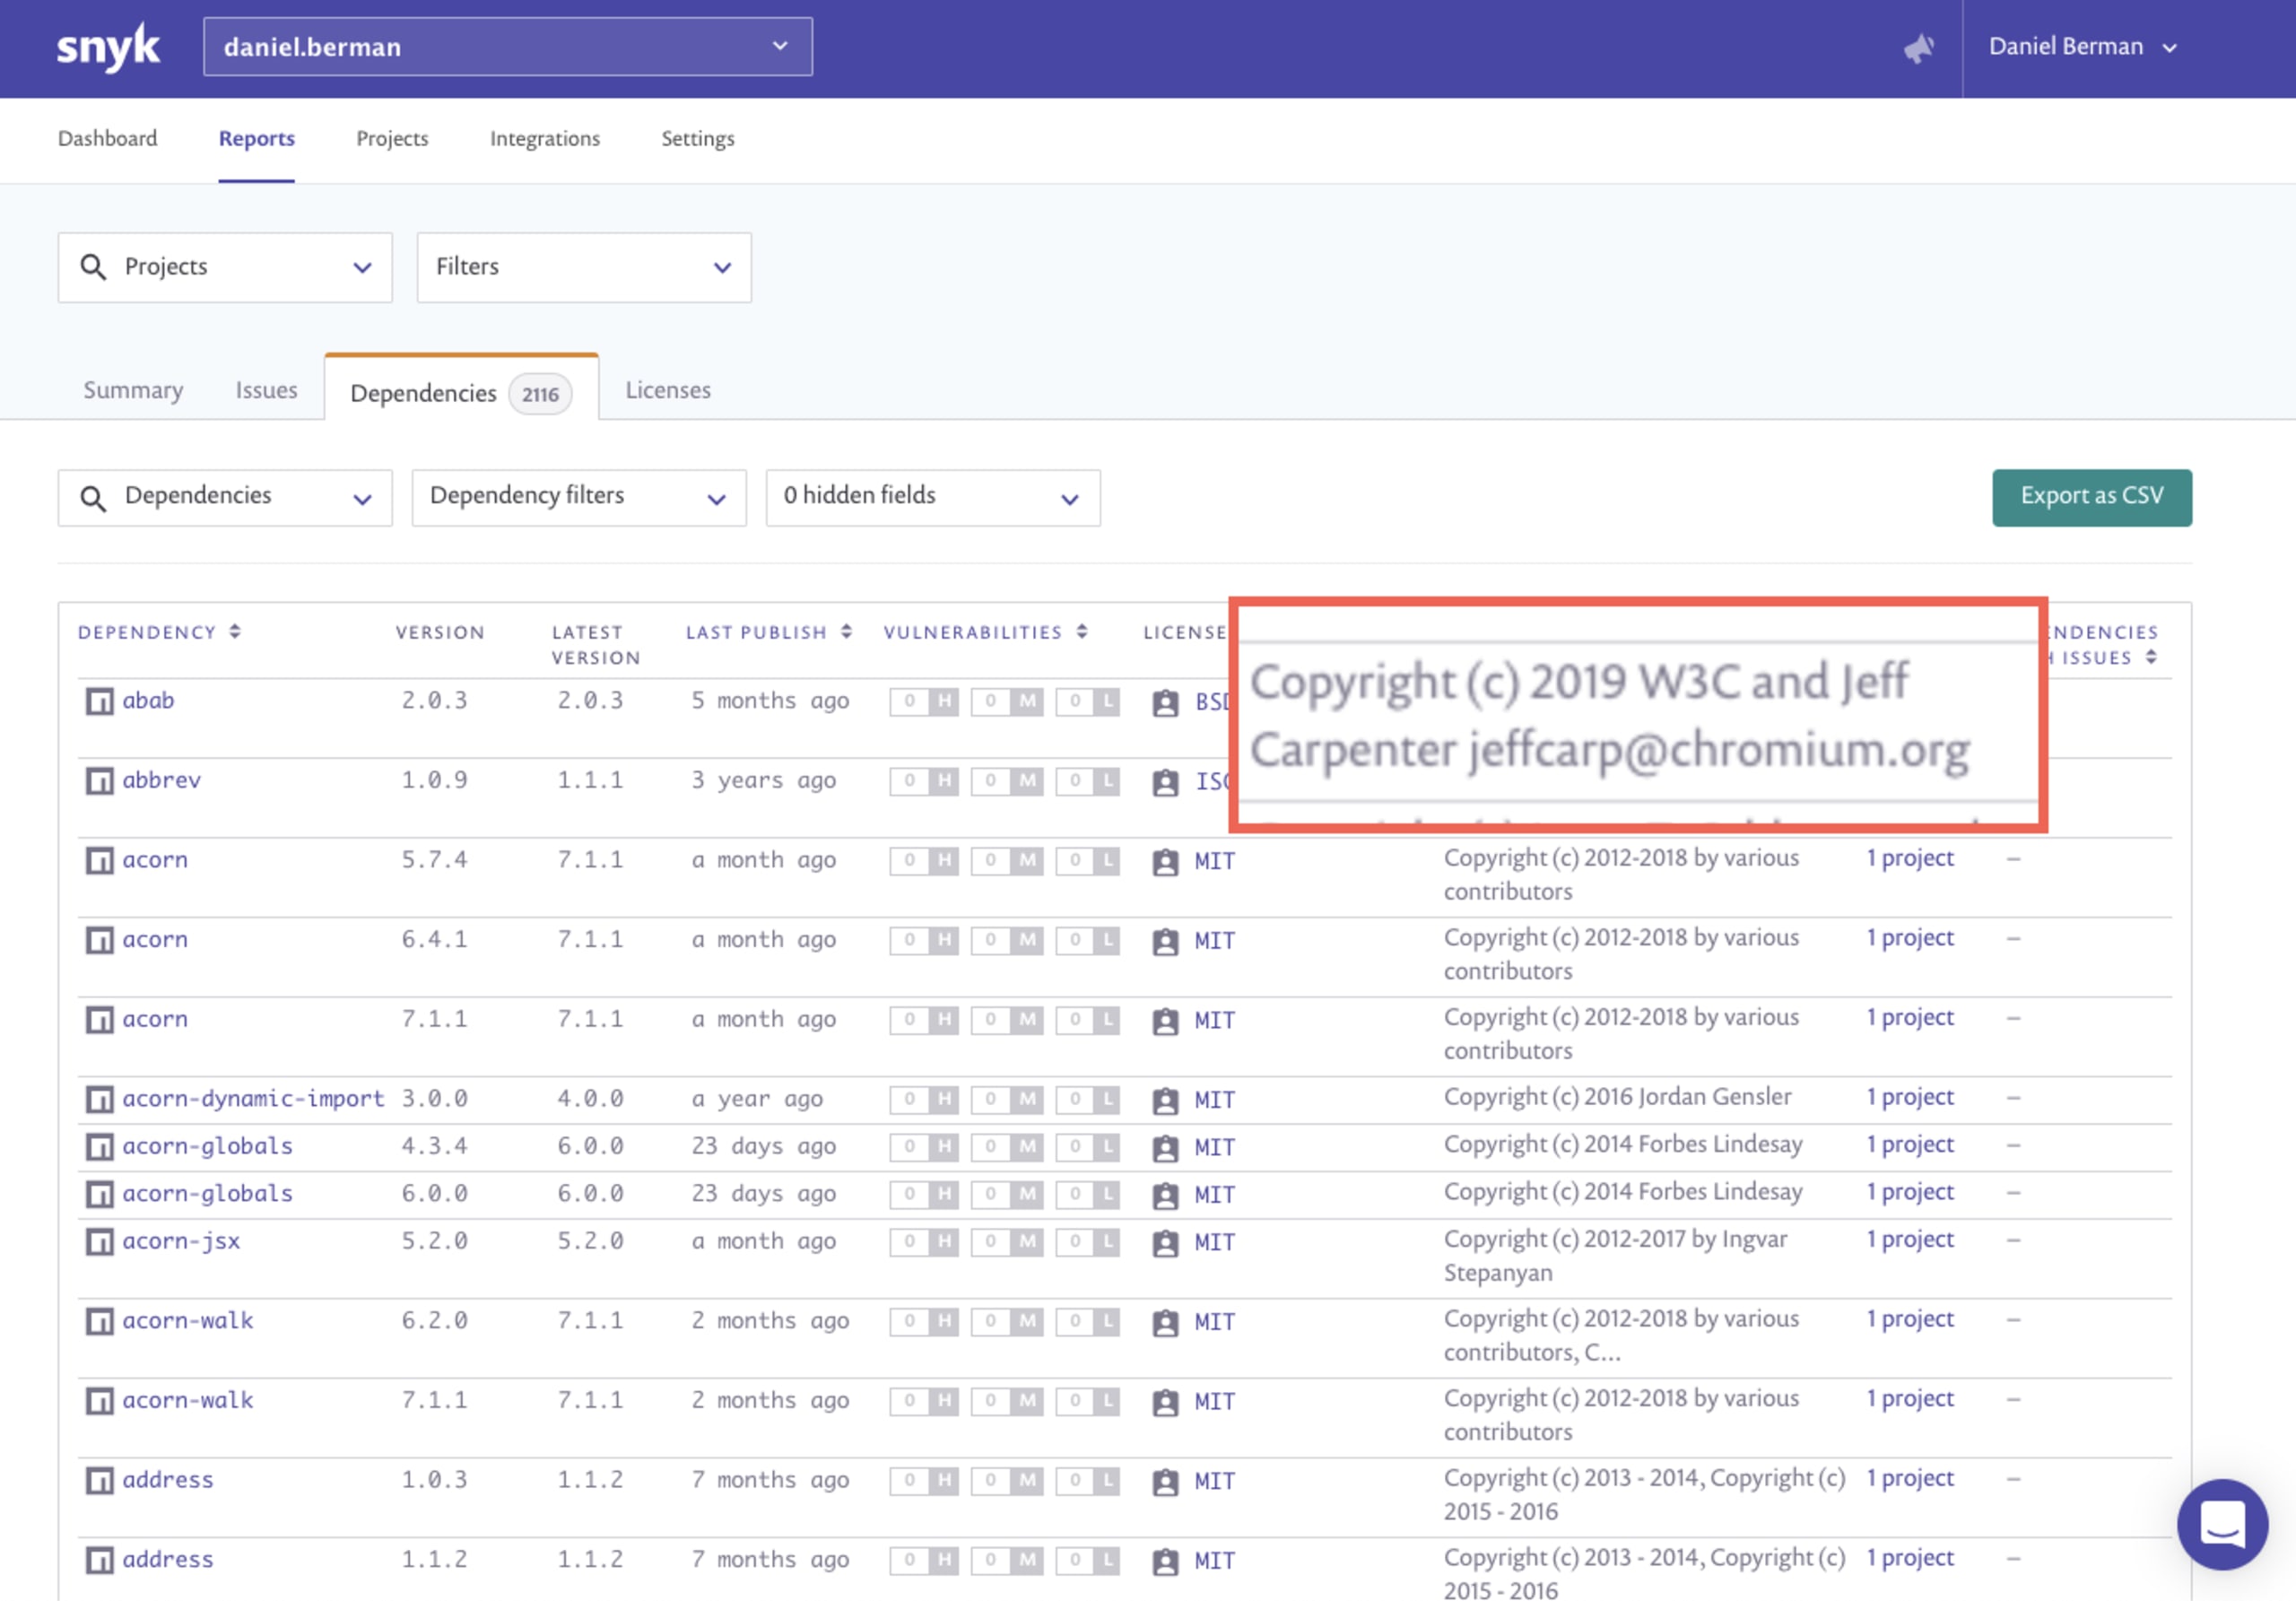
Verschiedene Dashboard- und Berichtsfunktionen ermöglichen es Verantwortlichen, detaillierte Listen der verwendeten Lizenzen einzusehen und weiterzugeben. Dazu gehört ein Stücklistenbericht (BoM), der alle Open-Source-Komponenten und Lizenzen samt Copyright-Informationen aufführt.
Die Lizenz-Compliance von Snyk unterstützt alle gängigen Programmiersprachen, darunter (ohne bestimmte Reihenfolge): Java, JavaScript, Scala, Go, Python, Ruby, PHP, Swift, Objective-C und .NET.
Schnell entwickeln und compliant bleiben
Entwicklerinnen und Entwickler sind die Gestalterinnen und Gestalter von heute. Sie entscheiden, welcher Open-Source-Code in ihre Projekte einfließt, und bestimmen damit, welchen Sicherheits- und Compliance-Risiken ein Unternehmen ausgesetzt ist.
Um dieses Risiko zu kontrollieren und zu minimieren, ohne die Entwicklungsgeschwindigkeit zu beeinträchtigen, müssen sich Sicherheit und Lizenz-Compliance nahtlos in die Entwicklungs-Workflows integrieren lassen. Snyk unterstützt Entwicklerinnen und Entwickler dabei, Lizenz-Compliance umzusetzen: mit einer entwicklerorientierten Lösung, entwicklerfreundlichen Tools, flexibler Governance und durchgängiger Transparenz. Das Ergebnis: compliant-er Code und letztlich weniger Risiko. Die Lizenz-Compliance von Snyk ist in allen kostenpflichtigen Snyk Open Source-Plänen verfügbar: Standard, Pro und Enterprise. Klingt interessant? Vereinbaren Sie eine Demo!
Sichern Sie Ihren Code mit modernsten Erkenntnissen
Lernen Sie in nur 30 Minuten das gesamte Funktionsspektrum von Snyk Code SAST kennen.